Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A automação no Linux reduz os riscos ao manter a consistência das configurações, das atualizações de segurança e dos controles de segurança em grandes parques de servidores.
- Ferramentas como Ansible, SaltStack e Puppet facilitam o gerenciamento do Linux em grande escala, ao mesmo tempo em que reduzem o trabalho manual e os erros humanos.
- O KernelCare, da TuxCare, aplica correções críticas sem a necessidade de reinicialização, minimizando o tempo de inatividade e reduzindo o período de exposição a riscos.
Os sistemas Linux não falham porque as equipes não têm ferramentas. Eles falham porque grande parte do trabalho ainda depende de etapas manuais que não são escaláveis. Atrasos na aplicação de patches, desvios na configuração e verificações não realizadas geram riscos muito antes de alguém perceber um problema.
A automação ajuda a preencher essa lacuna. Ao lidar com tarefas rotineiras no nível do sistema, como gerenciamento de configuração, aplicação de patches e verificações de conformidade, as ferramentas de automação do Linux reduzem o tempo de inatividade e eliminam uma grande fonte de erro humano. Elas também facilitam que as equipes de DevOps e de segurança respondam mais rapidamente quando surgem novas vulnerabilidades.
Este artigo analisa sete ferramentas de automação do Linux para DevOps e segurança em 2026, com foco nas ferramentas que operam no nível do sistema operacional. Você verá onde cada ferramenta se encaixa, o que ela faz bem e como a aplicação automatizada de patches sem reinicialização (também chamada de “live patching”) contribui para uma estratégia moderna de automação do Linux sem reinicializações constantes.
O que é automação no Linux?
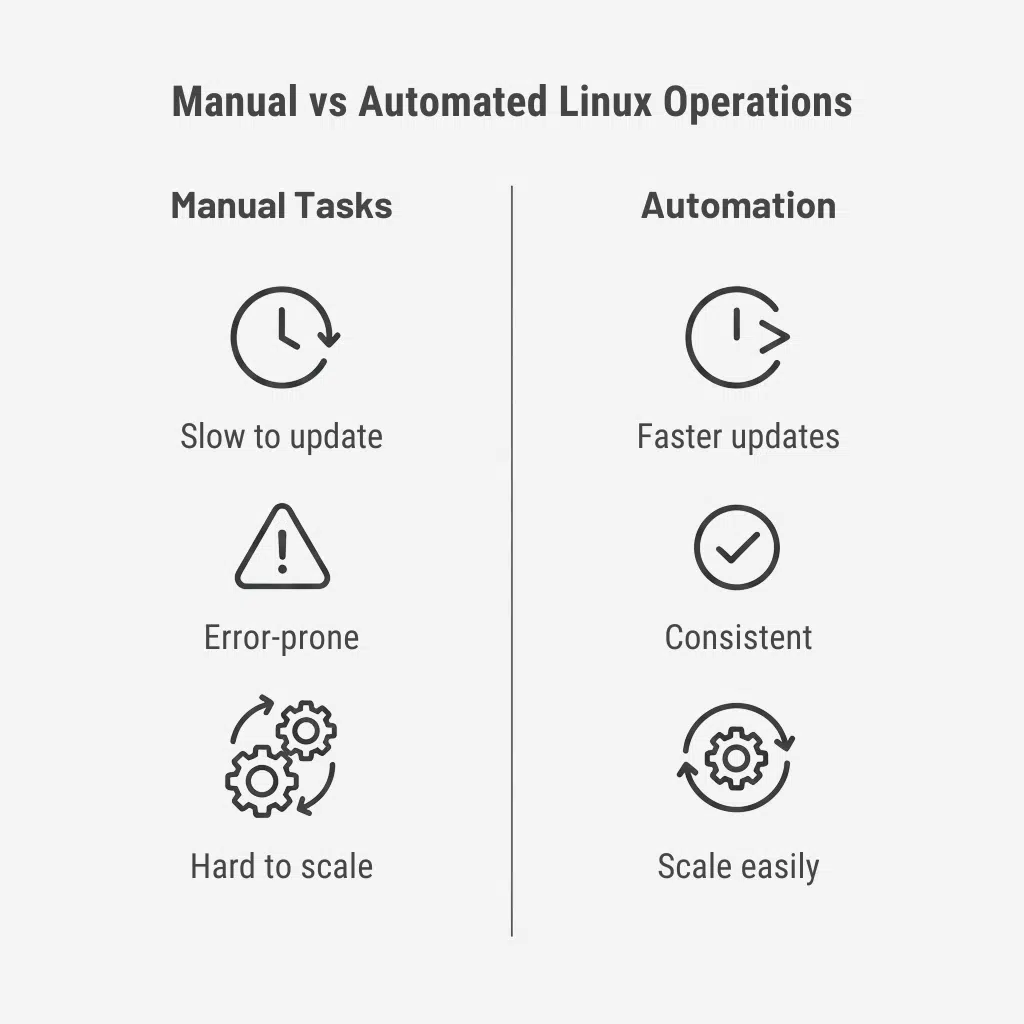
A automação no Linux é a prática de utilizar ferramentas para gerenciar automaticamente tarefas no nível do sistema operacional, como aplicação de patches, imposição de configurações, verificações de conformidade e atualizações de segurança em sistemas Linux.
A automação no Linux geralmente surge como uma resposta à necessidade de escalar. É possível gerenciar alguns servidores manualmente. Mas não é possível fazer o mesmo com algumas centenas. Nesse ponto, tarefas rotineiras como aplicar patches, aplicar configurações ou verificar a conformidade tornam-se inconsistentes e fáceis de deixar passar.
A automação transfere essa responsabilidade das pessoas para os sistemas. Em vez de acessar servidores para corrigir os mesmos problemas repetidamente, as equipes definem como os sistemas devem se comportar e permitem que as ferramentas apliquem essas regras continuamente. Quando algo sai do padrão, a automação corrige o problema.
Para as equipes de DevOps e de segurança, a automação do Linux ocorre na camada do sistema operacional. Ela lida com as partes do sistema que raramente recebem atenção até que algo dê errado: pacotes, serviços em execução, controles de acesso, atualizações do kernel e políticas de segurança. Essas áreas são também onde pequenas falhas se transformam, discretamente, em riscos reais.
Isso não é o mesmo que a automação DevOps voltada para aplicativos. Os pipelines de compilação e as implantações gerenciam as alterações no código. A automação do Linux gerencia o ambiente no qual o código é executado. Se esse ambiente estiver desatualizado ou mal configurado, a automação no nível do aplicativo não consegue compensar isso.
A aplicação de patches é um exemplo claro. A aplicação manual de patches depende de cronogramas, janelas de manutenção e reinicializações. A aplicação automatizada de patches elimina esses atrasos. Quando a aplicação de patches sem reinicialização está disponível, até mesmo correções no kernel podem ser aplicadas sem interromper as cargas de trabalho em execução.
As 7 melhores ferramentas de automação do Linux para DevOps e segurança
Nem toda ferramenta de automação é adequada para as operações de sistemas Linux. Muitas delas se concentram na implantação de aplicativos, em CI/CD ou em fluxos de trabalho na nuvem — e não chegam a resolver os riscos reais no nível do sistema operacional.
Portanto, essa lista é diferente. Ela se concentra exclusivamente em ferramentas que gerenciam o próprio sistema Linux – automatizando as camadas críticas de aplicação de patches, imposição de configurações e conformidade de segurança que muitas vezes acabam sendo negligenciadas nos fluxos de trabalho genéricos da nuvem.
Essas são as ferramentas nas quais as equipes de DevOps, de plataforma e de segurança confiam para manter os ambientes Linux estáveis e seguros à medida que crescem. Elas não substituem os engenheiros — apenas tiram de suas mãos o trabalho chato e repetitivo.
A seguir, apresentamos as sete ferramentas mais importantes para a automação no Linux, escolhidas por reduzirem o trabalho manual, melhorarem o tempo de atividade e ajudarem a manter os sistemas seguros.
1. KernelCare da TuxCare (aplicação automatizada de patches sem reinicialização)

O KernelCare, da TuxCare, automatiza a aplicação de patches no kernel do Linux sem a necessidade de reinicialização do sistema. Ele resolve uma das lacunas mais persistentes na automação do Linux: manter os kernels seguros sem interromper as cargas de trabalho em execução.
A maioria das ferramentas de automação permite agendar a aplicação de patches, mas as atualizações do kernel ainda exigem uma reinicialização para entrarem em vigor. O KernelCare elimina essa dependência ao aplicar patches de segurança no kernel em execução, em tempo real. Isso permite que as organizações mantenham a disponibilidade contínua do sistema, ao mesmo tempo em que corrigem imediatamente vulnerabilidades críticas.
Um dos principais diferenciais é sua ampla compatibilidade; ao contrário das ferramentas específicas de fornecedores, o KernelCare é compatível com todas as principais distribuições corporativas, incluindo RHEL, CentOS, AlmaLinux, Rocky Linux, Oracle Linux, Ubuntu e outras.
Principais recursos
Aplicação de patches no kernel sem reinicialização
O KernelCare aplica correções de segurança ao kernel do Linux enquanto o sistema está em funcionamento. Isso elimina a necessidade de janelas de manutenção programadas e reduz o tempo de inatividade causado pelos ciclos de aplicação de patches.
Implantação automatizada de patches
O KernelCare fornece automaticamente correções para vulnerabilidades críticas do kernel assim que elas ficam disponíveis. Isso reduz o tempo de exposição e diminui a dependência de intervenção manual durante incidentes de segurança.
Cobertura do Linux empresarial
O KernelCare oferece suporte a uma ampla variedade de distribuições Linux corporativas e versões de kernel. Em vez de gerenciar várias ferramentas proprietárias para um parque de máquinas híbrido, os administradores podem utilizar uma única solução, simplificando os fluxos de trabalho de automação.
Aplicação de patches sem reinicialização para bibliotecas compartilhadas críticas
O LibCare é um complemento que amplia a aplicação de patches sem reinicialização, indo além do kernel para bibliotecas críticas do espaço do usuário, como a glibc e o OpenSSL. O LibCare aplica a correção aos processos em execução sem reiniciar os serviços.
2. Ansible (Automação de configuração do Linux sem agente)

O Ansible é uma ferramenta de automação amplamente utilizada para gerenciar a configuração de sistemas Linux e tarefas operacionais de rotina. Ele permite que as equipes definam os estados do sistema por meio de arquivos YAML simples e de fácil compreensão e apliquem essas alterações em milhares de hosts de uma só vez.
Como o Ansible não utiliza agentes e se comunica por meio do SSH padrão, ele reduz a sobrecarga de configuração e é fácil de ser adotado em ambientes Linux já existentes. É comumente utilizado para automatizar a instalação de pacotes, a configuração de serviços, o gerenciamento de usuários e a aplicação de padrões básicos de segurança. Para equipes de DevOps e de segurança, o Ansible é a principal defesa contra desvios de configuração em grandes infraestruturas Linux.
Principais recursos
- Arquitetura sem agentes: Utiliza SSH e não requer agentes de software nos sistemas gerenciados.
- Automação baseada em playbooks: Utiliza arquivos declarativos para descrever exatamente como um sistema deve ser configurado.
- Vasto ecossistema de módulos: Inclui milhares de módulos pré-criados para tarefas comuns do Linux e integrações com soluções de terceiros.
Onde o Ansible se destaca
- Consistência na configuração: A melhor da categoria para garantir o cumprimento de padrões básicos de segurança em toda a frota.
- Baixa barreira de entrada: A sintaxe de fácil compreensão torna o sistema acessível tanto para administradores iniciantes quanto para engenheiros experientes.
- Amplo suporte a distribuições: Funciona no RHEL, Ubuntu, Debian e outras distribuições mais especializadas.
Onde o Ansible apresenta limitações
- Não é em tempo real: As alterações só são aplicadas quando um playbook é executado, e não de forma contínua.
- Não há resposta integrada a eventos: Não reage automaticamente a incidentes de segurança.
- Não é ideal para grandes frotas: Pode ficar lento em grande escala quando comparado a ferramentas orientadas a eventos.
3. SaltStack (Automação do Linux orientada a eventos)

O SaltStack é uma plataforma de automação para Linux desenvolvida para ambientes que exigem velocidade e resposta em tempo real. É comumente utilizado para automatizar o gerenciamento de configurações, a execução remota e a correção de falhas de segurança em grandes conjuntos de sistemas Linux em constante mudança.
Ao contrário das ferramentas tradicionais baseadas em push, o SaltStack é construído sobre um barramento de eventos de alta velocidade. Isso permite uma automação orientada a eventos, na qual o sistema pode “detectar” uma alteração — como a falha de um serviço ou a violação de uma política de segurança — e reagir instantaneamente, executando um script de correção. O SaltStack utiliza um modelo mestre-minion (agente), que mantém conexões persistentes e de baixa latência, mais rápidas do que o SSH padrão ao gerenciar milhares de nós.
Principais recursos
- Mecanismo orientado a eventos: Utiliza “Beacons” e “Reactors” para detectar e responder a eventos quase em tempo real.
- Execução paralela: Envia comandos para milhares de sistemas ao mesmo tempo.
- Arquitetura flexível: Suporta configurações baseadas em agente, sem agente e sem mestre.
Onde o SaltStack se destaca
- Correção instantânea: Ideal para infraestruturas com autocorreção, que se corrigem automaticamente assim que se desviam da linha de base.
- Grande escala: Projetado para grandes frotas e ambientes com alta rotatividade.
- Comunicação rápida: Utiliza um sistema de mensagens dedicado para uma resposta mais rápida do que o SSH.
Onde o SaltStack deixa a desejar
- Complexidade operacional: A arquitetura mestre-escravo exige mais configuração e manutenção.
- Curva de aprendizado íngreme: Conceitos como Beacons, Reactors, Grains e Pillars levam tempo para serem dominados.
- Maiores custos de manutenção: O gerenciamento de agentes e da infraestrutura de mensagens aumenta a carga operacional.
4. Puppet (Automação do Linux baseada em políticas)
O Puppet é uma ferramenta consolidada de gerenciamento de configuração, utilizada para garantir a consistência dos estados dos sistemas em infraestruturas complexas de Linux. Ele é baseado em um modelo declarativo: as equipes definem como um sistema deve ser (a política) usando a Linguagem Específica de Domínio (DSL) do Puppet, e a ferramenta garante que o ambiente permaneça exatamente nesse estado.
O Puppet é particularmente eficaz em ambientes corporativos de grande escala com exigências rigorosas de conformidade. Por utilizar um modelo agente-mestre baseado em pull, ele foi projetado para a aplicação contínua de políticas. A cada 30 minutos (por padrão), o agente do Puppet se comunica com o mestre para verificar se a configuração local sofreu alterações. Se um usuário alterar manualmente um arquivo ou interromper um serviço, o Puppet o reverterá automaticamente para a política aprovada, eliminando efetivamente o “desvio de configuração”.
Principais recursos
- Mecanismo de políticas declarativas: Você define o “estado final” (por exemplo, “O Apache deve estar em execução”), e o Puppet cuida das etapas necessárias para que isso aconteça.
- Aplicação contínua das políticas do sistema: Detecta e corrige automaticamente alterações não autorizadas nas configurações do sistema.
- Puppet Forge: Um enorme repositório de módulos pré-compilados para gerenciar tudo, desde firewalls do Linux até clusters de bancos de dados.
Onde o Puppet se destaca
- Conformidade rigorosa: Ideal para organizações que precisam de um estado do sistema auditável para atender aos requisitos regulatórios.
- Frotas grandes e estáticas: Ótima escalabilidade para gerenciar milhares de servidores.
- Automação orientada por modelos: Oferece um histórico claro e controlado por versões de como exatamente sua infraestrutura deve ser configurada.
Onde o Puppet apresenta limitações
- Curva de aprendizado íngreme: A DSL do Puppet é mais complexa do que o YAML do Ansible.
- Maior sobrecarga de infraestrutura: Requer um servidor central e agentes em cada nó.
- Ciclos de mudança mais lentos: Os agentes fazem a verificação de acordo com um cronograma, portanto, as atualizações não são aplicadas instantaneamente.
5. Chef (Automação de Infraestrutura em Grande Escala)
O Chef é uma plataforma de automação de infraestrutura que trata a configuração do sistema como um projeto de software completo. Ele foi desenvolvido para organizações que desejam ir além de simples scripts e gerenciar seu parque de máquinas Linux utilizando o conceito de “Política como Código” para garantir que os sistemas permaneçam consistentes, auditáveis e seguros ao longo de todo o seu ciclo de vida.
Ao contrário de ferramentas que dependem de YAML simples, o Chef utiliza uma Linguagem Específica de Domínio (DSL) baseada em Ruby. Isso lhe confere flexibilidade para lidar com dependências complexas e requisitos de ambiente específicos, embora o gerenciamento de pilhas de aplicativos traga responsabilidades adicionais ao longo do ciclo de vida, como o acompanhamento dos marcos de fim de vida útil (EOL) do Ruby para evitar vulnerabilidades de tempo de execução sem correção. O Chef opera em um modelo baseado em pull, com agente no nó: o Chef Infra Client é executado periodicamente em cada servidor, comunicando-se com o Chef Server para “converger” o sistema ao estado desejado. Se encontrar alterações não autorizadas ou pacotes desatualizados, ele as corrige automaticamente para manter sua linha de base de segurança.
Principais recursos
- Política como Código: Define a infraestrutura por meio de “livros de receitas” e “receitas” que podem ser controlados por versão, testados e auditados como se fossem software.
- Eliminação contínua de gotículas: O Chef Client avalia regularmente o sistema e corrige automaticamente os desvios em relação à política definida.
- Integração com o Chef InSpec: Funciona nativamente com o InSpec para automatizar a auditoria de conformidade em conjunto com o gerenciamento de configuração.
Onde o Chef se destaca
- Ambientes altamente complexos: Ideal para grandes organizações com distribuições diversificadas e dependências complexas.
- Fluxos de trabalho maduros de DevOps: Ideais para equipes que tratam a infraestrutura como um produto de software e utilizam práticas de teste.
- Controle granular: Ideal para equipes que precisam de lógica complexa e configurações dinâmicas.
Onde o chef deixa a desejar
- Curva de aprendizado íngreme: Exige conhecimento de sua linguagem de configuração e de seus padrões.
- Custo de gerenciamento dos agentes: Exige manutenção dos agentes e da infraestrutura de servidores.
- Receitas complexas: Essa flexibilidade pode resultar em livros de receitas excessivamente complicados, que dificultam a resolução de problemas por parte dos novos membros da equipe.
6. Terraform (Provisionamento de infraestrutura para ambientes Linux)
O Terraform é uma ferramenta de provisionamento de infraestrutura que define seu hardware e sua pilha de rede como código. Ele cria, atualiza e controla as versões de recursos na nuvem e locais — incluindo hosts Linux, redes e armazenamento.
O Terraform não gerencia pacotes, usuários ou configurações de segurança dentro do sistema operacional. Ele automatiza a criação do ambiente no “Dia 0”. Atualmente, muitas equipes utilizam o Terraform como parte de uma estratégia de infraestrutura imutável: em vez de aplicar patches em um servidor Linux em execução, elas o reconstroem a partir de uma imagem padrão já atualizada.
Principais recursos
- Infraestrutura como Código (IaC) declarativa: Utiliza a Linguagem de Configuração da HashiCorp (HCL) para descrever o estado final da sua infraestrutura.
- Gerenciamento de estado: Mantém um “arquivo de estado” que funciona como a única fonte confiável de informações sobre os recursos atualmente existentes.
- Suporte a múltiplas nuvens/híbrido: Um único fluxo de trabalho para gerenciar hosts Linux na AWS, no Azure, no Google Cloud e em ambientes VMware locais.
Onde o Terraform se destaca
- Implantações imutáveis: Ideal para equipes que preferem substituir servidores em vez de aplicar patches.
- Mapeamento de dependências: Gerencia automaticamente a ordem de construção dos recursos.
- Padronização: Garante que todos os ambientes Linux (Desenvolvimento, Pré-produção, Produção) sejam réplicas exatas uns dos outros.
Onde o Terraform apresenta limitações
- Não é uma ferramenta de configuração: Ela se limita à camada de infraestrutura. Você ainda precisará de uma ferramenta como o Ansible ou o Puppet para gerenciar as configurações internas do sistema operacional assim que o servidor estiver em operação.
- Sem monitoramento em tempo real: Não monitora nem responde a problemas de segurança em tempo real.
- Sensibilidade do arquivo de estado: A perda ou corrupção do arquivo de estado pode interromper o fluxo de trabalho de implantação.
7. OpenSCAP (Automação de conformidade e segurança no Linux)

O OpenSCAP é uma estrutura de código aberto para auditorias automatizadas de segurança no Linux. Pense nele como um auditor digital que verifica seus sistemas em relação a padrões de referência como CIS, STIG ou PCI DSS.
Ele utiliza conteúdo em conformidade com o SCAP para verificar tudo, desde permissões de arquivos e contas de usuário até configurações do kernel. Para setores regulamentados, como o financeiro, o de saúde e o governamental, o OpenSCAP é uma ferramenta essencial para se manter preparado para auditorias. Ele também pode gerar scripts de correção (por exemplo, em Bash ou Ansible), mas geralmente funciona melhor em conjunto com um gerenciador de configuração para aplicar as correções de forma contínua.
Principais recursos
- Verificação de conformidade: Verifica os sistemas em relação aos padrões de segurança e gera resultados de aprovação ou reprovação.
- Avaliação de vulnerabilidades: Identifica vulnerabilidades conhecidas (CVEs) nos pacotes Linux instalados.
- Relatórios padronizados: Gera relatórios em HTML, fáceis de entender para gerentes, e em XML, prontos para uso por analistas.
Onde o OpenSCAP se destaca
- Preparação para auditoria: Fornece as evidências e os registros exigidos pelos auditores externos para comprovar que seus sistemas são seguros.
- Inspeção aprofundada do sistema: É capaz de detectar erros de configuração que ferramentas comuns podem deixar passar, como configurações complexas de políticas criptográficas.
- Consistência da infraestrutura: Garante que um servidor na “Região A” tenha uma postura de segurança idêntica à de um servidor na “Região B”.
Onde o OpenSCAP apresenta limitações
- Não é um monitor persistente: O OpenSCAP é um scanner pontual. Ele verifica a conformidade do sistema apenas quando uma varredura é executada.
- Sem aplicação automática: Embora possa gerar scripts de correção, o OpenSCAP não aplica nem impõe as correções automaticamente.
- Exige conhecimento em segurança: Para utilizá-lo de forma eficaz, é necessário estar familiarizado com normas de conformidade, perfis e estruturas de segurança.
Como as ferramentas de automação do Linux reduzem riscos e tempo de inatividade
Em pequena escala, o trabalho manual é incômodo. Em grande escala, torna-se um obstáculo. A automação ajuda ao transformar as tarefas rotineiras de segurança e manutenção em algo previsível. As equipes podem manter os sistemas consistentes e seguros em grande escala.
A seguir, apresentamos as principais formas pelas quais a automação reduz os riscos e o tempo de inatividade em ambientes Linux.
Correção mais rápida de vulnerabilidades
O intervalo entre a publicação de uma vulnerabilidade (CVE) e sua exploração ativa vem diminuindo cada vez mais. Este relatório da Cybermindr de 2025 sugere que o tempo médio até a exploração de uma vulnerabilidade divulgada publicamente é de apenas 5 dias. A automação reduz esse intervalo. Em vez de aplicar patches nos servidores um por um, as equipes podem implementar correções em toda a frota de uma só vez. O que antes levava semanas muitas vezes pode ser feito em horas, diminuindo a exposição e reduzindo o MTTR.
Menos desvios na configuração
As correções manuais não permanecem isoladas por muito tempo. Com o tempo, pequenas alterações se acumulam e os sistemas se desviam das linhas de base aprovadas. Ferramentas como Ansible, Puppet e Chef ajudam a evitar isso, garantindo um estado conhecido e corrigindo alterações não autorizadas antes que elas se transformem em problemas reais.
Janelas de manutenção mais curtas
A automação torna as atualizações de rotina menos perturbadoras. Muitas atualizações podem ser executadas com tempo de inatividade mínimo, e as equipes podem reduzir o número de janelas de manutenção planejadas ao aplicar patches de forma mais rápida e consistente. O resultado é menos interrupções e menos tempo gasto na coordenação do tempo de inatividade.
Estar sempre preparado para uma auditoria
O trabalho de conformidade é trabalhoso quando só é feito logo antes de uma auditoria. A automação inverte essa situação. Ao aplicar padrões de referência de forma contínua e gerar relatórios repetíveis, ferramentas como o OpenSCAP ajudam as equipes a se manterem em conformidade com os requisitos do CIS ou do STIG, sem a correria de última hora.
Sistemas mais estáveis em geral
Quando os sistemas são criados e mantidos da mesma maneira, ficam mais fáceis de operar. Menos configurações pontuais significam menos surpresas, resolução mais rápida de problemas e menos interrupções causadas por “aquele servidor que é diferente”.
Observação: A automação reduz o risco, mas não o elimina. Um script com falha pode causar tantos danos quanto um erro humano – só que mais rapidamente. As equipes que acertam nessa questão contam com testes, implementações em etapas e um controle rigoroso de mudanças para conter as falhas.
O papel da aplicação de patches sem reinicialização na automação do Linux
A maioria das ferramentas de automação do Linux é excelente em configuração, conformidade e implantação. Elas podem distribuir pacotes e atualizações de serviços em milhares de sistemas, mas ainda dependem de reinicializações para aplicar atualizações do kernel e muitas correções críticas. Em grande escala, essas reinicializações causam tempo de inatividade, retardam a resposta a vulnerabilidades e obrigam as equipes a um planejamento complexo de manutenção.
A aplicação de patches sem reinicialização elimina essa limitação. Ela aplica correções de segurança a um sistema em execução, permitindo que atualizações do kernel — e correções críticas em bibliotecas — entrem em vigor sem reiniciar o sistema operacional ou interromper as cargas de trabalho. Para ambientes com requisitos rigorosos de tempo de atividade, a aplicação de patches sem reinicialização realiza o que a automação tradicional não consegue.
Principais benefícios de uma pilha automatizada
- Redução mais rápida dos riscos: As vulnerabilidades críticas podem ser corrigidas assim que as correções estiverem disponíveis, em vez de se esperar pela próxima janela de manutenção.
- Sem coordenação de reinicialização: As equipes evitam a sobrecarga operacional de programar paradas em aplicativos, regiões e partes interessadas.
- Se adapta aos fluxos de trabalho existentes: A aplicação de patches sem reinicialização funciona em conjunto com o gerenciamento de configuração e os pipelines de CI/CD, adicionando uma camada de aplicação de patches sem tempo de inatividade, em vez de substituir as ferramentas existentes.
Proteja e automatize sua infraestrutura Linux com a TuxCare
A automação no Linux melhora a segurança e reduz o tempo de inatividade, mas não está completa sem uma maneira de aplicar patches no kernel e nas bibliotecas críticas sem a necessidade de reinicialização. A aplicação de patches sem reinicialização preenche essa lacuna e permite que as equipes automatizem as atualizações de segurança sem tirar os sistemas do ar.
O TuxCare oferece a aplicação automatizada de patches sem reinicialização para kernels do Linux e bibliotecas compartilhadas, incluindo o OpenSSL e a glibc. Isso permite que as equipes mantenham os sistemas atualizados e em conformidade, sem interromper o tempo de atividade. Quando utilizada em conjunto com ferramentas de gerenciamento de configuração e conformidade, a aplicação de patches sem reinicialização ajuda a criar uma estratégia de automação mais robusta e completa.
Se o seu objetivo é reduzir a exposição a riscos, agilizar a aplicação de patches e evitar reinicializações desnecessárias, a aplicação automatizada de patches sem reinicialização é o próximo passo lógico na sua estratégia de automação do Linux.