Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Die Automatisierung unter Linux reduziert Risiken, indem sie die Konsistenz von Konfigurationen, Patches und Sicherheitskontrollen über große Serverflotten hinweg gewährleistet.
- Tools wie Ansible, SaltStack und Puppet erleichtern die Verwaltung von Linux in großem Maßstab und reduzieren gleichzeitig den manuellen Aufwand und menschliche Fehler.
- KernelCare von TuxCare wendet kritische Korrekturen ohne Neustarts an, wodurch Ausfallzeiten minimiert und das Risiko einer Gefährdung verringert werden.
Linux-Systeme versagen nicht, weil Teams keine Tools haben. Sie versagen, weil zu viele Aufgaben noch immer von manuellen Schritten abhängen, die nicht skalierbar sind. Verzögerungen beim Patchen, Konfigurationsabweichungen und versäumte Überprüfungen schaffen Risiken, lange bevor jemand ein Problem bemerkt.
Automatisierung hilft dabei, diese Lücke zu schließen. Durch die Übernahme routinemäßiger Aufgaben auf Systemebene wie Konfigurationsmanagement, Patching und Compliance-Prüfungen reduzieren Linux-Automatisierungstools Ausfallzeiten und beseitigen eine große Quelle menschlicher Fehler. Außerdem erleichtern sie es DevOps- und Sicherheitsteams, schneller zu reagieren, wenn neue Schwachstellen auftreten.
Dieser Artikel befasst sich mit sieben Linux-Automatisierungstools für DevOps und Sicherheit im Jahr 2026, wobei der Schwerpunkt auf Tools liegt, die auf Betriebssystemebene arbeiten. Sie erfahren, wo jedes Tool eingesetzt werden kann, was es gut kann und wie automatisiertes Patching ohne Neustart (auch „Live-Patching“ genannt) eine moderne Linux-Automatisierungsstrategie ohne ständige Neustarts unterstützt.
Was ist Linux-Automatisierung?
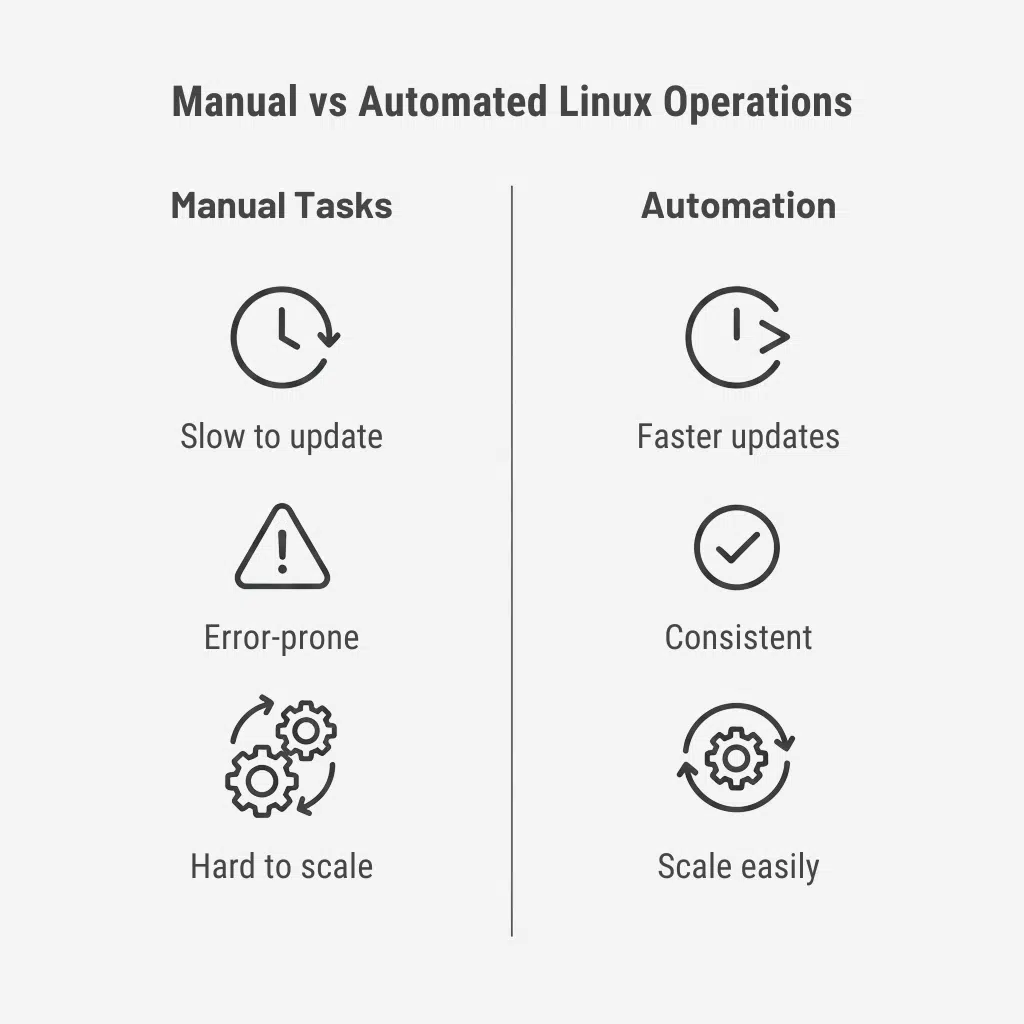
Linux-Automatisierung ist die Praxis, Tools zur automatischen Verwaltung von Aufgaben auf Betriebssystemebene einzusetzen, wie z. B. Patching, Konfigurationsdurchsetzung, Konformitätsprüfungen und Sicherheitsupdates auf Linux-Systemen.
Die Automatisierung unter Linux beginnt in der Regel als Reaktion auf Skalierungsanforderungen. Einige wenige Server lassen sich manuell verwalten. Einige hundert jedoch nicht. An diesem Punkt werden Routineaufgaben wie das Patchen, das Durchsetzen von Konfigurationseinstellungen oder die Überprüfung der Compliance inkonsistent und können leicht übersehen werden.
Durch die Automatisierung wird diese Verantwortung von den Menschen auf die Systeme übertragen. Anstatt sich bei Servern anzumelden, um immer wieder dieselben Probleme zu beheben, legen die Teams fest, wie sich die Systeme verhalten sollen, und lassen Tools diese Regeln kontinuierlich durchsetzen. Wenn etwas aus dem Ruder läuft, korrigiert die Automatisierung dies.
Für DevOps- und Sicherheitsteams befindet sich die Linux-Automatisierung auf der Betriebssystemebene. Sie befasst sich mit den Teilen des Systems, die selten Beachtung finden, bis etwas kaputt geht: Pakete, laufende Dienste, Zugriffskontrollen, Kernel-Updates und Sicherheitsrichtlinien. In diesen Bereichen können kleine Lücken unbemerkt zu echten Risiken werden.
Dies ist nicht dasselbe wie anwendungsorientierte DevOps-Automatisierung. Build-Pipelines und Deployments verwalten Codeänderungen. Die Linux-Automatisierung verwaltet die Umgebung, in der der Code ausgeführt wird. Wenn diese Umgebung veraltet oder falsch konfiguriert ist, kann die Automatisierung auf Anwendungsebene dies nicht kompensieren.
Das Patchen ist ein deutliches Beispiel dafür. Manuelles Patchen hängt von Zeitplänen, Wartungsfenstern und Neustarts ab. Automatisiertes Patchen beseitigt diese Verzögerungen. Wenn ein Patchen ohne Neustart verfügbar ist, können sogar Kernel-Korrekturen ohne Unterbrechung der laufenden Workloads angewendet werden.
Die 7 besten Linux-Automatisierungstools für DevOps und Sicherheit
Nicht jedes Automatisierungstool eignet sich für den Betrieb unter Linux. Viele konzentrieren sich auf die Bereitstellung von Anwendungen, CI/CD oder Cloud-Workflows – und lassen echte Risiken auf Betriebssystemebene unberücksichtigt.
Diese Liste ist also anders. Sie konzentriert sich ausschließlich auf Tools, die das Linux-System selbst verwalten – und dabei die kritischen Bereiche Patching, Konfigurationsdurchsetzung und Sicherheitskonformität automatisieren, die in generischen Cloud-Workflows oft unter den Tisch fallen.
Dies sind die Tools, auf die DevOps-, Plattform- und Sicherheitsteams zurückgreifen, um Linux-Umgebungen während ihres Wachstums stabil und sicher zu halten. Sie ersetzen keine Ingenieure – sie nehmen Ihnen lediglich die langweiligen, sich wiederholenden Aufgaben ab.
Im Folgenden finden Sie die sieben Tools, die für die Linux-Automatisierung am wichtigsten sind. Sie wurden ausgewählt, weil sie manuelle Arbeit reduzieren, die Betriebszeit verbessern und zur Sicherheit der Systeme beitragen.
1. KernelCare von TuxCare (automatisches Patchen ohne Neustart)

KernelCare von TuxCare automatisiert das Patchen des Linux-Kernels, ohne dass ein Neustart des Systems erforderlich ist. Es schließt eine der hartnäckigsten Lücken in der Linux-Automatisierung: die Sicherheit der Kernel zu gewährleisten, ohne laufende Workloads zu unterbrechen.
Die meisten Automatisierungstools können Patches planen, aber Kernel-Updates erfordern nach wie vor einen Neustart, um wirksam zu werden. KernelCare beseitigt diese Abhängigkeit, indem es Sicherheitspatches in Echtzeit im laufenden Kernel bereitstellt. So können Unternehmen eine kontinuierliche Verfügbarkeit aufrechterhalten und gleichzeitig kritische Sicherheitslücken sofort schließen.
Ein wesentliches Unterscheidungsmerkmal ist die umfassende Kompatibilität: Im Gegensatz zu herstellerspezifischen Tools unterstützt KernelCare alle wichtigen Unternehmensdistributionen, darunter RHEL, CentOS, AlmaLinux, Rocky Linux, Oracle Linux, Ubuntu und weitere.
Wesentliche Merkmale
Kernel-Patching ohne Neustart
KernelCare wendet Sicherheitsupdates auf den Linux-Kernel an, während das System läuft. Dadurch entfallen geplante Wartungsfenster und es kommt zu weniger Ausfallzeiten aufgrund von Patch-Zyklen.
Automatisierte Bereitstellung von Patches
KernelCare liefert automatisch Patches für kritische Kernel-Sicherheitslücken, sobald diese verfügbar sind. Dadurch wird die Expositionszeit verkürzt und die Abhängigkeit von manuellen Eingriffen bei Sicherheitsvorfällen verringert.
Unternehmens-Linux-Abdeckung
KernelCare unterstützt eine Vielzahl von Linux-Distributionen und Kernel-Versionen für Unternehmen. Anstatt mehrere proprietäre Tools für eine hybride Flotte zu verwalten, können Administratoren eine einzige Lösung verwenden, wodurch Automatisierungsworkflows vereinfacht werden.
Neustartfreies Patchen für kritische gemeinsam genutzte Bibliotheken
LibCare ist ein Add-on, das das Neustart-freie Patchen über den Kernel hinaus auf wichtige Bibliotheken im Benutzerbereich wie glibc und OpenSSL ausweitet. LibCare wendet die Korrektur auf laufende Prozesse an, ohne Dienste neu zu starten.
2. Ansible (Agentenlose Linux-Konfigurationsautomatisierung)

Ansible ist ein weit verbreitetes Automatisierungstool für die Verwaltung der Linux-Systemkonfiguration und routinemäßiger Betriebsaufgaben. Es ermöglicht Teams, Systemzustände mithilfe einfacher, lesbarer YAML-Dateien zu definieren und diese Änderungen auf Tausende von Hosts gleichzeitig anzuwenden.
Da Ansible agentenlos ist und für die Kommunikation Standard-SSH verwendet, reduziert es den Einrichtungsaufwand und lässt sich leicht in bestehende Linux-Umgebungen integrieren. Es wird häufig zur Automatisierung der Paketinstallation, Dienstkonfiguration, Benutzerverwaltung und Durchsetzung von Sicherheitsrichtlinien eingesetzt. Für DevOps- und Sicherheitsteams ist Ansible die wichtigste Verteidigungsmaßnahme gegen Konfigurationsabweichungen in großen Linux-Umgebungen.
Wesentliche Merkmale
- Agentenlose Architektur: Verwendet SSH und erfordert keine Software-Agenten auf verwalteten Systemen.
- Playbook-basierte Automatisierung: Verwendet deklarative Dateien, um genau zu beschreiben, wie ein System konfiguriert werden soll.
- Umfangreiches Modul-Ökosystem: Enthält Tausende vorgefertigter Module für gängige Linux-Aufgaben und Integrationen von Drittanbietern.
Wo Ansible glänzt
- Konfigurationskonsistenz: Branchenführend bei der Durchsetzung von Standard-Sicherheitsrichtlinien in einer gesamten Flotte.
- Niedrige Einstiegshürde: Dank der für Menschen lesbaren Syntax ist es sowohl für junge Administratoren als auch für erfahrene Ingenieure zugänglich.
- Umfassende Distributionsunterstützung: Funktioniert unter RHEL, Ubuntu, Debian und weiteren spezialisierten Distributionen.
Wo Ansible zu kurz greift
- Nicht in Echtzeit: Änderungen werden nur angewendet, wenn ein Playbook ausgeführt wird, nicht kontinuierlich.
- Keine integrierte Reaktion auf Ereignisse: Es reagiert nicht automatisch auf Sicherheitsvorfälle.
- Nicht ideal für große Flotten: Im Vergleich zu ereignisgesteuerten Tools kann es bei großem Umfang langsam werden.
3. SaltStack (ereignisgesteuerte Linux-Automatisierung)

SaltStack ist eine Linux-Automatisierungsplattform, die für Umgebungen entwickelt wurde, die Geschwindigkeit und Echtzeitreaktionen erfordern. Sie wird häufig zur Automatisierung des Konfigurationsmanagements, der Remote-Ausführung und der Sicherheitskorrekturen in großen, sich schnell verändernden Linux-Flotten eingesetzt.
Im Gegensatz zu herkömmlichen Push-basierten Tools basiert SaltStack auf einem Hochgeschwindigkeits-Ereignisbus. Dies ermöglicht eine ereignisgesteuerte Automatisierung, bei der das System eine Änderung – wie einen Dienstausfall oder eine Verletzung der Sicherheitsrichtlinien – „erkennen“ und sofort reagieren kann, indem es ein Skript zur Behebung des Problems ausführt. SaltStack verwendet ein Master-Minion-Modell (Agent), das dauerhafte Verbindungen mit geringer Latenz aufrechterhält, die bei der Verwaltung von Tausenden von Knoten schneller sind als Standard-SSH.
Wesentliche Merkmale
- Ereignisgesteuerte Engine: Verwendet „Beacons“ und „Reactors“, um Ereignisse nahezu in Echtzeit zu erkennen und darauf zu reagieren.
- Parallele Ausführung: Überträgt Befehle gleichzeitig an Tausende von Systemen.
- Flexible Architektur: Unterstützt agentenbasierte, agentenlose und masterlose Konfigurationen.
Wo SaltStack glänzt
- Sofortige Behebung: Ideal für selbstheilende Infrastrukturen, die sich selbst reparieren, sobald sie von der Basislinie abweichen.
- Massiver Umfang: Entwickelt für große Flotten und Umgebungen mit hoher Fluktuation.
- Schnelle Kommunikation: Verwendet dedizierte Nachrichtenübermittlung für schnellere Antworten als SSH.
Wo SaltStack zu kurz greift
- Komplexität des Betriebs: Die Master-Minion-Architektur erfordert mehr Einrichtung und Wartung.
- Steile Lernkurve: Konzepte wie Beacons, Reaktoren, Grains und Säulen brauchen Zeit, um sie zu beherrschen.
- Höherer Wartungsaufwand: Die Verwaltung von Agenten und Messaging-Infrastruktur erhöht den Betriebsaufwand.
4. Puppet (richtlinienbasierte Linux-Automatisierung)
Puppet ist ein bewährtes Konfigurationsmanagement-Tool, das zur Durchsetzung konsistenter Systemzustände in komplexen Linux-Infrastrukturen eingesetzt wird. Es basiert auf einem deklarativen Modell: Teams definieren mithilfe der domänenspezifischen Sprache (DSL) von Puppet, wie ein System aussehen soll (die Richtlinie), und das Tool sorgt dafür, dass die Umgebung genau in diesem Zustand bleibt.
Puppet ist besonders effektiv in großen Unternehmensumgebungen mit strengen Compliance-Anforderungen. Da es ein pull-basiertes Agent-Master-Modell verwendet, ist es für die kontinuierliche Durchsetzung ausgelegt. Alle 30 Minuten (standardmäßig) meldet sich der Puppet-Agent beim Master, um zu überprüfen, ob sich die lokale Konfiguration geändert hat. Wenn ein Benutzer eine Datei manuell ändert oder einen Dienst stoppt, setzt Puppet diese automatisch auf die genehmigte Richtlinie zurück und verhindert so effektiv „Konfigurationsabweichungen“.”
Wesentliche Merkmale
- Deklarative Policy Engine: Sie definieren den „Endzustand“ (z. B. „Apache muss ausgeführt werden“) und Puppet übernimmt die Schritte, um dies zu erreichen.
- Kontinuierliche Durchsetzung durch den Staat: Erkennt und korrigiert automatisch unbefugte Änderungen an den Systemeinstellungen.
- Puppet Forge: Ein riesiges Repository mit vorgefertigten Modulen für die Verwaltung aller möglichen Komponenten, von Linux-Firewalls bis hin zu Datenbank-Clustern.
Wo Puppet glänzt
- Strikte Einhaltung: Ideal für Unternehmen, die aufgrund gesetzlicher Vorschriften einen überprüfbaren Systemstatus benötigen.
- Große, statische Flotten: Skalierbar für die Verwaltung von Tausenden von Servern.
- Modellgesteuerte Automatisierung: Bietet einen klaren, versionskontrollierten Verlauf, der genau zeigt, wie Ihre Infrastruktur konfiguriert sein soll.
Wo Puppet zu kurz greift
- Steile Lernkurve: Die DSL von Puppet ist komplexer als die YAML von Ansible.
- Höherer Infrastruktur-Overhead: Erfordert einen zentralen Server und Agenten auf jedem Knoten.
- Langsameres Update-Verfahren: Agenten melden sich nach einem Zeitplan, sodass Aktualisierungen nicht sofort wirksam werden.
5. Chef (Infrastrukturautomatisierung in großem Maßstab)
Chef ist eine Plattform zur Automatisierung der Infrastruktur, die die Systemkonfiguration als vollwertiges Softwareprojekt behandelt. Sie wurde für Unternehmen entwickelt, die über einfache Skripte hinausgehen und ihre Linux-Flotte mithilfe von „Policy as Code“ verwalten möchten, um sicherzustellen, dass die Systeme während ihres gesamten Lebenszyklus konsistent, überprüfbar und sicher bleiben.
Im Gegensatz zu Tools, die auf einfachem YAML basieren, verwendet Chef eine Ruby-basierte domänenspezifische Sprache (DSL). Dies bietet Flexibilität bei der Bewältigung komplexer Abhängigkeiten und spezifischer Umgebungsanforderungen, wobei die Verwaltung von Anwendungsstacks jedoch zusätzliche Aufgaben im Lebenszyklus mit sich bringt, wie beispielsweise die Verfolgung von Ruby-EOL-Meilensteinen, um ungepatchte Laufzeit-Sicherheitslücken zu vermeiden. Chef arbeitet nach einem pull-basierten „Agent-on-Node“-Modell: Der Chef Infra Client läuft regelmäßig auf jedem Server und meldet sich beim Chef Server, um das System in den gewünschten Zustand zu bringen. Wenn er unbefugte Änderungen oder veraltete Pakete feststellt, korrigiert er diese automatisch, um Ihre Sicherheitsbasis aufrechtzuerhalten.
Wesentliche Merkmale
- Policy as Code: Definiert die Infrastruktur anhand von „Kochbüchern“ und „Rezepten“, die wie Software versionskontrolliert, getestet und geprüft werden können.
- Kontinuierliche Drift-Eliminierung: Chef Client bewertet das System regelmäßig und behebt automatisch Abweichungen von der definierten Richtlinie.
- Chef InSpec-Integration: Arbeitet nativ mit InSpec zusammen, um Compliance-Audits neben dem Konfigurationsmanagement zu automatisieren.
Wo der Koch glänzt
- Hochkomplexe Umgebungen: Ideal für große Organisationen mit vielfältigen Verteilungen und komplexen Abhängigkeiten.
- Ausgereifte DevOps-Workflows: Ideal für Teams, die Infrastruktur als Softwareprodukt betrachten und Testverfahren einsetzen.
- Granulare Steuerung: Leistungsstark für Teams, die komplexe Logik und dynamische Konfigurationen benötigen.
Wo der Koch zu kurz greift
- Steile Lernkurve: Erfordert Kenntnisse der Konfigurationssprache und -muster.
- Verwaltungsaufwand für Agenten: Erfordert die Wartung von Agenten und Serverinfrastruktur.
- Komplexe Rezepte: Die Flexibilität kann zu übermäßig komplizierten Kochbüchern führen, die für neue Teammitglieder schwer zu verstehen sind.
6. Terraform (Infrastrukturbereitstellung für Linux-Umgebungen)
Terraform ist ein Tool zur Bereitstellung von Infrastruktur, das Ihre Hardware und Ihren Netzwerkstack als Code definiert. Es erstellt, aktualisiert und versioniert Cloud- und lokale Ressourcen – einschließlich Linux-Hosts, Netzwerke und Speicher.
Terraform verwaltet keine Pakete, Benutzer oder Sicherheitseinstellungen innerhalb des Betriebssystems. Es automatisiert die Erstellung der „Day 0“-Umgebung. Viele Teams nutzen Terraform mittlerweile als Teil einer unveränderlichen Infrastrukturstrategie: Anstatt einen laufenden Linux-Server zu patchen, erstellen sie ihn aus einem vorab gepatchten Golden Image neu.
Wesentliche Merkmale
- Deklarative Infrastruktur als Code (IaC): Verwendet die HashiCorp Configuration Language (HCL), um den Endzustand Ihrer Infrastruktur zu beschreiben.
- Zustandsverwaltung: Verwaltet eine „Statusdatei”, die als einzige zuverlässige Quelle für die aktuell vorhandenen Ressourcen dient.
- Multi-Cloud-/Hybrid-Unterstützung: Ein einziger Workflow zur Verwaltung von Linux-Hosts in AWS-, Azure-, Google Cloud- und lokalen VMware-Umgebungen.
Wo Terraform glänzt
- Unveränderliche Bereitstellungen: Ideal für Teams, die lieber Server austauschen als Patches zu installieren.
- Abhängigkeitszuordnung: Automatische Verwaltung der Reihenfolge beim Erstellen von Ressourcen.
- Standardisierung: Stellt sicher, dass jede Linux-Umgebung (Entwicklung, Staging, Produktion) eine exakte Kopie der anderen ist.
Wo Terraform zu kurz greift
- Kein Konfigurationstool: Es beschränkt sich auf die Infrastruktur-Ebene. Sie benötigen weiterhin ein Tool wie Ansible oder Puppet, um die internen Betriebssystemeinstellungen zu verwalten, sobald der Server live ist.
- Keine Laufzeitüberwachung: Es überwacht keine Live-Sicherheitsprobleme und reagiert auch nicht darauf.
- Zustandsempfindlichkeit: Der Verlust oder die Beschädigung der Statusdatei kann den Bereitstellungsworkflow unterbrechen.
7. OpenSCAP (Linux-Konformität und Sicherheitsautomatisierung)

OpenSCAP ist ein Open-Source-Framework für automatisierte Sicherheitsüberprüfungen unter Linux. Stellen Sie es sich als einen digitalen Prüfer vor, der Ihre Systeme anhand standardisierter Benchmarks wie CIS, STIG oder PCI DSS überprüft.
Es verwendet SCAP-konforme Inhalte, um alles von Dateiberechtigungen und Benutzerkonten bis hin zu Kernel-Einstellungen zu scannen. Für regulierte Branchen wie Finanzen, Gesundheitswesen und Behörden ist OpenSCAP ein wichtiges Tool, um jederzeit für Audits bereit zu sein. Es kann auch Skripte zur Fehlerbehebung generieren (z. B. Bash oder Ansible), funktioniert jedoch in der Regel am besten in Verbindung mit einem Konfigurationsmanager, um Korrekturen kontinuierlich durchzusetzen.
Wesentliche Merkmale
- Compliance-Scan: Überprüft Systeme anhand von Sicherheitsrichtlinien und generiert Pass/Fail-Ergebnisse.
- Schwachstellenanalyse: Identifiziert bekannte Schwachstellen (CVEs) in Ihren installierten Linux-Paketen.
- Standardisierte Berichterstellung: Erstellt sowohl managerfreundliche HTML- als auch analystentaugliche XML-Berichte.
Wo OpenSCAP glänzt
- Audit-Bereitschaft: Liefert die von externen Prüfern geforderten Nachweise und Protokolle, um die Sicherheit Ihrer Systeme zu belegen.
- Tiefgehende Systemprüfung: Kann nach Fehlkonfigurationen suchen, die allgemeine Tools möglicherweise übersehen, wie z. B. komplexe kryptografische Richtlinieneinstellungen.
- Infrastrukturkonsistenz: Stellt sicher, dass ein Server in „Region A“ hinsichtlich seiner Sicherheitslage mit einem Server in „Region B“ identisch ist.
Wo OpenSCAP seine Grenzen hat
- Kein persistenter Schutz: OpenSCAP ist ein Point-in-Time-Scanner. Es überprüft die Systemkonformität nur, wenn ein Scan durchgeführt wird.
- Keine integrierte Durchsetzung: OpenSCAP kann zwar Skripte zur Fehlerbehebung generieren, wendet diese jedoch nicht automatisch an und erzwingt auch keine Korrekturen.
- Erfordert Sicherheitskenntnisse: Um es effektiv nutzen zu können, müssen Sie mit Compliance-Standards, Profilen und Sicherheitsframeworks vertraut sein.
Wie Linux-Automatisierungstools Risiken und Ausfallzeiten reduzieren
In kleinem Maßstab ist manuelle Arbeit lästig. In großem Maßstab wird sie zu einer Belastung. Automatisierung hilft, indem sie routinemäßige Sicherheits- und Wartungsarbeiten in etwas Vorhersehbares verwandelt. Teams können Systeme konsistent und sicher in großem Maßstab halten.
Im Folgenden sind die wichtigsten Möglichkeiten aufgeführt, wie Automatisierung Risiken und Ausfallzeiten in Linux-Umgebungen reduziert.
Schnellere Behebung von Sicherheitslücken
Die Zeitspanne zwischen der Veröffentlichung einer CVE und ihrer aktiven Ausnutzung wird immer kürzer. Dieser Bericht von Cybermindr aus dem Jahr 2025 legt nahe, dass die durchschnittliche Zeit bis zur Ausnutzung einer öffentlich bekannt gewordenen Schwachstelle nur 5 Tage beträgt. Durch Automatisierung lässt sich diese Zeitspanne verkürzen. Anstatt Server einzeln zu patchen, können Teams Korrekturen für ganze Flotten auf einmal bereitstellen. Was früher Wochen dauerte, kann oft in wenigen Stunden erledigt werden, wodurch die Gefährdung verringert und die MTTR reduziert wird.
Weniger Konfigurationsabweichungen
Manuelle Korrekturen bleiben nicht lange isoliert. Mit der Zeit summieren sich kleine Änderungen und Systeme weichen von genehmigten Basislinien ab. Tools wie Ansible, Puppet und Chef helfen, dies zu verhindern, indem sie einen bekannten Zustand durchsetzen und nicht autorisierte Änderungen korrigieren, bevor sie zu echten Problemen werden.
Kleinere Wartungsfenster
Durch die Automatisierung werden routinemäßige Updates weniger störend. Viele Updates können mit minimalen Ausfallzeiten durchgeführt werden, und Teams können die Anzahl der geplanten Wartungsfenster reduzieren, indem sie Patches schneller und konsistenter anwenden. Das Ergebnis sind weniger Unterbrechungen und weniger Zeitaufwand für die Koordination von Ausfallzeiten.
Immer bereit für Audits
Compliance-Arbeiten sind mühsam, wenn sie erst kurz vor einer Prüfung durchgeführt werden. Die Automatisierung kehrt diesen Umstand um. Durch die kontinuierliche Durchsetzung von Basisstandards und die Erstellung wiederholbarer Berichte helfen Tools wie OpenSCAP Teams dabei, die CIS- oder STIG-Anforderungen einzuhalten, ohne in letzter Minute hektisch handeln zu müssen.
Insgesamt stabilere Systeme
Wenn Systeme auf die gleiche Weise aufgebaut und gewartet werden, sind sie einfacher zu bedienen. Weniger einmalige Konfigurationen bedeuten weniger Überraschungen, schnellere Fehlerbehebung und weniger Ausfälle, die durch „den einen Server, der anders ist“ verursacht werden.
Hinweis: Automatisierung senkt das Risiko, beseitigt es jedoch nicht vollständig. Ein fehlerhaftes Skript kann genauso viel Schaden anrichten wie ein menschlicher Fehler – nur schneller. Teams, die dies richtig umsetzen, setzen auf Tests, schrittweise Rollouts und strenge Änderungskontrollen, um Ausfälle zu begrenzen.
Die Rolle von Rebootless Patching in der Linux-Automatisierung
Die meisten Linux-Automatisierungstools sind hervorragend für die Konfiguration, Compliance und Bereitstellung geeignet. Sie können Pakete und Service-Updates auf Tausenden von Systemen ausrollen, sind jedoch nach wie vor auf Neustarts angewiesen, um Kernel-Updates und viele kritische Korrekturen anzuwenden. In großem Maßstab führen diese Neustarts zu Ausfallzeiten, verlangsamen die Reaktion auf Schwachstellen und zwingen Teams zu einer komplexen Wartungsplanung.
Durch das patchen ohne Neustart wird diese Einschränkung beseitigt. Dabei werden Sicherheitskorrekturen auf ein laufendes System angewendet, sodass Kernel-Updates und wichtige Bibliothekskorrekturen ohne Neustart des Betriebssystems oder Unterbrechung der Arbeitsabläufe wirksam werden können. In Umgebungen mit strengen Anforderungen an die Verfügbarkeit ergänzt das patchen ohne Neustart die Möglichkeiten der herkömmlichen Automatisierung.
Wichtige Vorteile eines automatisierten Stacks
- Schnellere Risikominderung: Kritische Schwachstellen können sofort nach Verfügbarkeit der Korrekturen behoben werden, anstatt auf das nächste Wartungsfenster zu warten.
- Keine Koordination von Neustarts: Teams vermeiden den operativen Aufwand für die Planung von Ausfallzeiten über Anwendungen, Regionen und Stakeholder hinweg.
- Passt sich bestehenden Arbeitsabläufen an: Das Neustart-freie Patching funktioniert parallel zum Konfigurationsmanagement und zu CI/CD-Pipelines und fügt eine ausfallfreie Patching-Ebene hinzu, anstatt bestehende Tools zu ersetzen.
Sichern und automatisieren Sie Ihre Linux-Infrastruktur mit TuxCare
Die Automatisierung unter Linux verbessert die Sicherheit und reduziert Ausfallzeiten, ist jedoch ohne eine Möglichkeit, den Kernel und wichtige Bibliotheken ohne Neustart zu patchen, nicht vollständig. Das patchen ohne Neustart schließt diese Lücke und ermöglicht es Teams, Sicherheitsupdates zu automatisieren, ohne Systeme offline zu nehmen.
TuxCare bietet automatisierte Patches ohne Neustart für Linux-Kernel und gemeinsam genutzte Bibliotheken, darunter OpenSSL und glibc. So können Teams ihre Systeme auf dem neuesten Stand halten und die Compliance sicherstellen, ohne die Verfügbarkeit zu beeinträchtigen. In Verbindung mit Konfigurationsmanagement- und Compliance-Tools tragen Patches ohne Neustart zu einer stärkeren und umfassenderen Automatisierungsstrategie bei.
Wenn Sie die Gefährdung reduzieren, das Patchen beschleunigen und unnötige Neustarts vermeiden möchten, ist das automatisierte Patchen ohne Neustart der logische nächste Schritt in Ihrer Linux-Automatisierungsstrategie.