Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Utilisez l'analyse axée sur Linux avec Radar pour vous concentrer sur les environnements Linux, grâce à une détection précise, une hiérarchisation des priorités en fonction des risques et des recommandations concrètes pour la correction des vulnérabilités.
- Des outils tels que Tenable Nessus et Qualys VM offrent une large couverture et des fonctionnalités de reporting éprouvées ; ils conviennent aux environnements multi-systèmes d'exploitation.
- OpenVAS propose un outil de détection des vulnérabilités flexible et open source, tandis que Lynis se concentre sur le renforcement de la sécurité des systèmes Linux et les audits de conformité.
Si vous avez déjà utilisé un outil de détection des vulnérabilités sur un système Linux, vous avez sans doute remarqué le schéma habituel : une longue liste de CVE, peu de contexte et aucune indication claire sur ce qui mérite réellement votre attention. Certains résultats sont importants. Beaucoup ne le sont pas. Faire le tri parmi toutes ces informations prend du temps et détourne souvent l'attention des problèmes qui présentent un risque réel.
Le problème tient en partie au fait que de nombreux scanners sont conçus pour des environnements généraux, et non pour des environnements spécifiques à Linux. Ils ne prennent souvent pas en compte les vulnérabilités (CVE) qui ont déjà été corrigées. Les équipes de sécurité se retrouvent ainsi à courir après des résultats fantômes qui ne sont pas pertinents, tandis que des problèmes plus importants restent sans solution.
Dans cet article, nous comparons les principaux outils de détection des vulnérabilités sous Linux, en examinons leurs principaux atouts ainsi que leurs limites. Mais surtout, nous verrons comment TuxCare Radar permet de filtrer les fausses alertes et d'établir un ordre de priorité parmi les risques réels.
Scanners de vulnérabilités Linux : tableau comparatif
Ce tableau compare chaque outil en fonction de critères clés, notamment les cas d'utilisation, les points forts, les compromis et les tarifs.
|
Outil |
Meilleur pour |
Point fort |
Compromis |
Tarification |
|
TuxCare Radar |
Environnements axés sur Linux |
Résultats précis et peu bruités ; ignore les CVE corrigées |
Dédié exclusivement à Linux ; pas de prise en charge de Windows |
Sur abonnement |
|
Tenable Nessus |
Conformité et audits informatiques |
Une vaste bibliothèque de plugins et des modèles conformes aux normes. |
Beaucoup de « bruit » sous Linux |
À partir de 4 790 $ par an |
|
Qualys VMDR |
Grandes entreprises hybrides |
Plateforme native du cloud avec hiérarchisation TruRisk |
Interface utilisateur complexe ; coût élevé pour les petites flottes |
Sur abonnement |
|
Rapid7 InsightVM |
Analyse des risques en temps réel |
Intégration étroite avec Metasploit pour la validation des exploits. |
Configuration gourmande en ressources |
Sur abonnement |
|
OpenVAS |
Équipes soucieuses de leur budget |
Entièrement open source et hautement personnalisable |
Nécessite un réglage manuel important |
Versions gratuites / payantes |
|
Lynis |
Durcissement du système |
Vérifications approfondies du système ; détecte les erreurs de configuration que les scanners ne repèrent pas |
Ce n'est pas un scanner complet |
Versions gratuites / payantes |
1. Radar TuxCare
TuxCare Radar est un scanner de vulnérabilités léger spécialement conçu pour les environnements Linux. Contrairement aux outils polyvalents, Radar met l'accent sur la précision de la détection et la réduction du bruit, ce qui permet aux équipes d'identifier rapidement les vulnérabilités critiques. Il propose également une évaluation des risques basée sur l'intelligence artificielle et des recommandations claires sur les mesures correctives à prendre, afin que les résultats puissent être exploités sans nécessiter d'analyse supplémentaire.
Caractéristiques principales
- Analyse tenant compte des correctifs : Filtre les CVE déjà corrigées par des correctifs des éditeurs, le correctif en direct de KernelCare ou ELS.
- Évaluation des risques assistée par l'IA : hiérarchise les vulnérabilités en fonction de leur exploitabilité et du contexte réel.
- Interface CLI légère : Interface en ligne de commande (CLI) pour l'installation et l'analyse ; déploiement rapide avec une utilisation minimale des ressources.
- Rapports conformes aux exigences réglementaires : Génère des rapports prêts pour l'audit aux formats PDF ou XLS.
Compromis
- Spécifiquement pour Linux : Ne prend pas en charge Windows, macOS ni l'analyse des périphériques réseau.
- Couverture limitée: Ne prend en charge que RHEL, CentOS, AlmaLinux, Ubuntu et Debian.
Tarifs et cas d'utilisation
- Tarifs : Formule d'abonnement avec un essai gratuit de 30 jours.
- Cas d'utilisation : Environnements Linux et équipes de sécurité qui ont besoin d'une détection précise, d'une réduction des faux positifs et d'une correction plus rapide.
2. Tenable Nessus

Tenable Nessus est un acteur de longue date dans le domaine de la gestion des vulnérabilités qui prend en charge Linux, ainsi que Windows, macOS et les périphériques réseau. Il offre une large couverture, des intégrations avec les outils d'entreprise et des fonctionnalités de reporting éprouvées.
Caractéristiques principales :
- Vaste bibliothèque de plugins : Couvre un large éventail de vulnérabilités connues sur l'ensemble des systèmes et des appareils.
- Modèles de conformité : Comprend des analyses prédéfinies pour la norme PCI DSS, les benchmarks CIS et d'autres normes.
- Prise en charge étendue des appareils : Analyse les serveurs, les terminaux et les appareils connectés au réseau.
Compromis
- Contexte Linux limité : Peut signaler des vulnérabilités déjà corrigées par des rétroportages ou des correctifs fournis par le fournisseur.
- Nombre élevé de résultats : Nécessite une hiérarchisation manuelle pour réduire le bruit.
- Coût de l'analyse : Consomme beaucoup de ressources dans les environnements de grande envergure.
Tarifs et cas d'utilisation
- Tarifs : Formule d'abonnement (par exemple, Nessus Professional coûte environ 4 790 $ par an).
- Cas d'utilisation : Entreprises disposant d'environnements multi-systèmes d'exploitation et nécessitant des analyses complètes et des contrôles de conformité.
3. Qualys VMDR
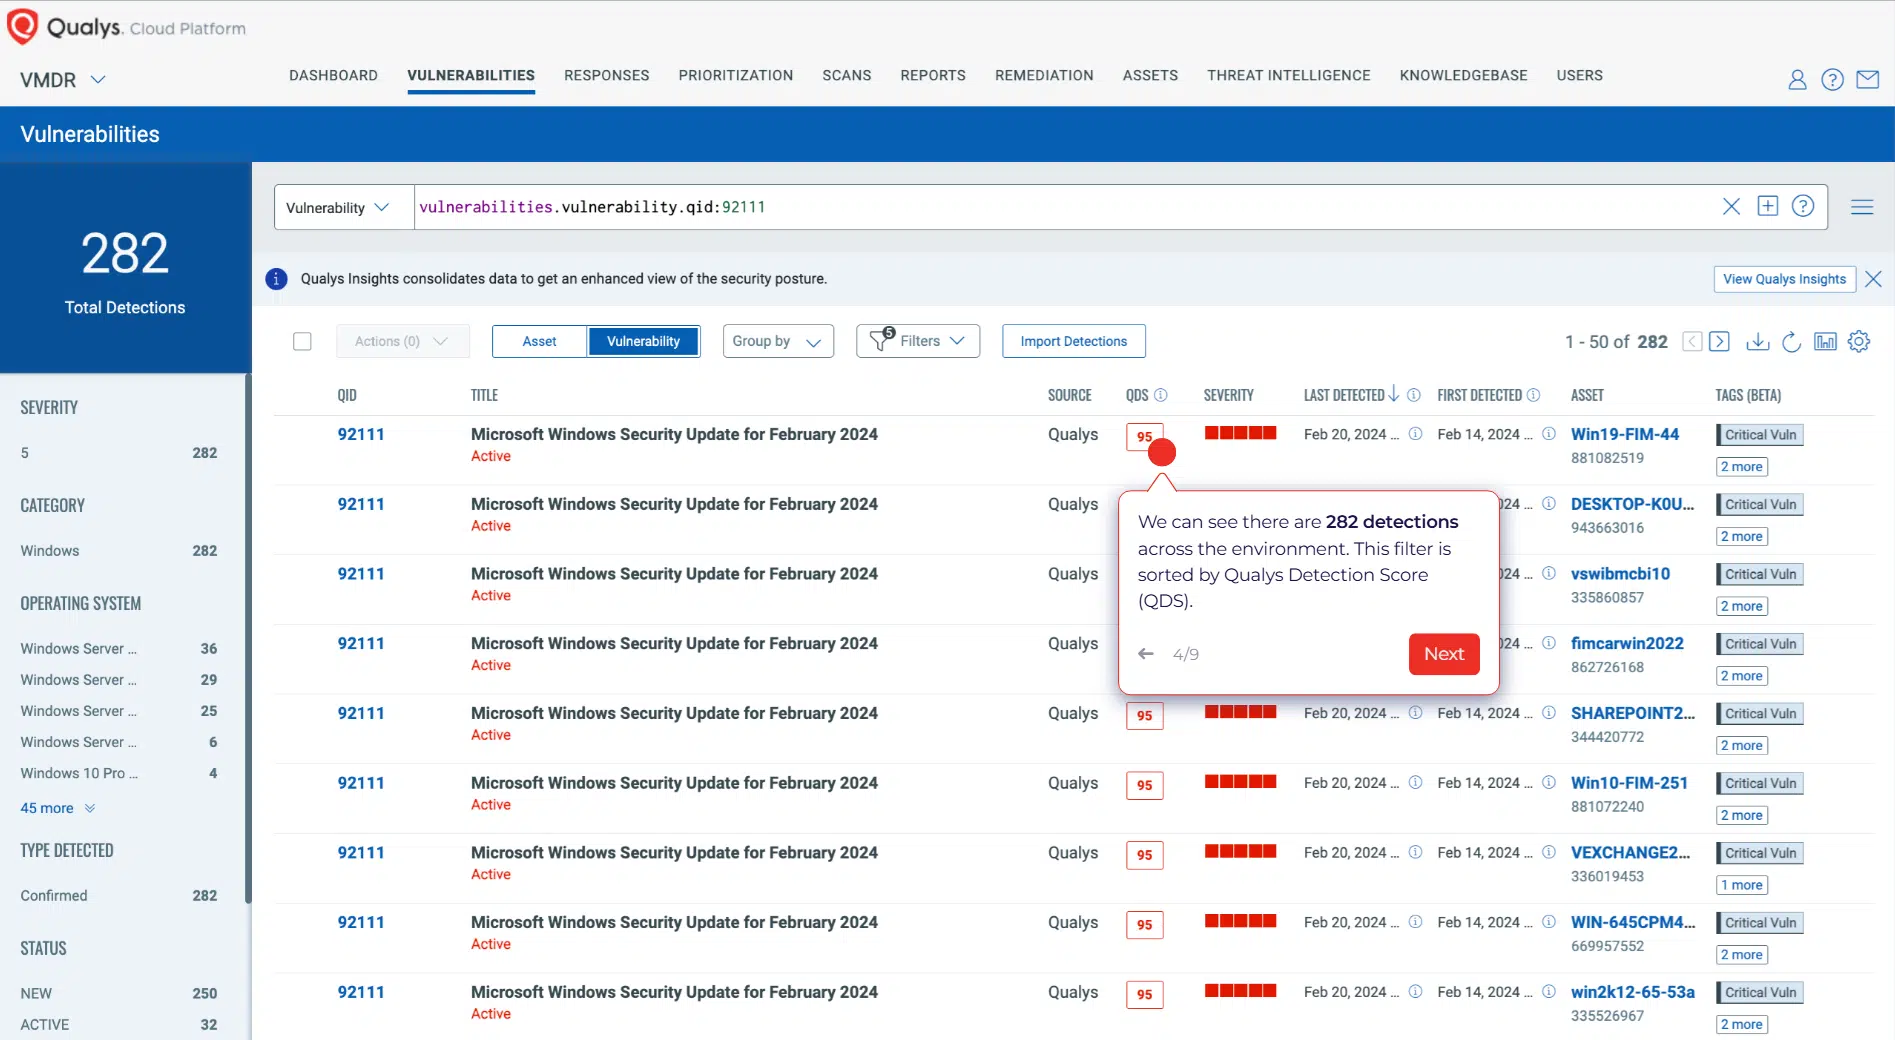
Qualys VMDR est une plateforme de gestion des vulnérabilités basée sur le cloud, conçue pour les environnements à grande échelle. Elle regroupe en une seule plateforme la découverte des actifs, la détection des vulnérabilités et les workflows de correction. Elle prend en charge Linux et d'autres systèmes d'exploitation, offrant des fonctionnalités de surveillance continue, de génération de rapports et de conformité.
Caractéristiques principales :
- Hiérarchisation en fonction des risques : Utilise les informations sur les menaces pour mettre en évidence les vulnérabilités à fort impact.
- Surveillance continue : Offre une visibilité sur les environnements cloud, sur site et hybrides.
- Flux de travail intégrés : Relie la détection des vulnérabilités aux processus de correction et de remédiation.
Compromis
- Complexité administrative : Nécessite une configuration et un réglage adaptés à des environnements spécifiques.
- Courbe d'apprentissage de l'interface : Les équipes peuvent mettre un certain temps à s'en servir efficacement.
Tarifs et cas d'utilisation
- Tarification : Formule d'abonnement, généralement par ressource ou par module.
- Cas d'utilisation : Grandes entreprises ayant besoin d'une visibilité centralisée sur des environnements distribués.
4. Rapid7 InsightVM

Rapid7 InsightVM offre une gestion robuste des vulnérabilités, étroitement intégrée aux processus de gestion des incidents. Il s'agit d'une solution d'entreprise fiable qui prend en charge Linux, Windows et d'autres plateformes, et qui met l'accent sur la surveillance continue et la hiérarchisation des risques.
Caractéristiques principales
- Corrélation des failles : Associe les vulnérabilités à des exploits connus, y compris ceux de Metasploit.
- Suivi dynamique des actifs : Mise à jour automatique des groupes d'actifs et des vues sur les risques.
- Prise en charge de l'intégration : S'intègre à des outils tels que ServiceNow et Jira pour les workflows de correction.
Compromis
- Consommation importante de ressources : Nécessite d'importantes ressources système dans les déploiements à grande échelle.
- Le niveau de détail de Linux varie : Les systèmes Linux peuvent nécessiter une validation supplémentaire pour garantir leur exactitude.
Tarifs et cas d'utilisation
- Tarification : Formule d'abonnement, souvent facturée à l'unité.
- Cas d'utilisation : Grandes entreprises ou équipes de sécurité qui accordent la priorité à l'exploitabilité et au suivi continu des risques.
5. OpenVAS

OpenVAS, qui fait partie de la suite Greenbone Vulnerability Management, est l'un des scanners de vulnérabilités open source les plus utilisés. Il offre des fonctionnalités de scan flexibles et une transparence totale sur la manière dont les vérifications sont effectuées, ce qui en fait un choix de premier ordre pour les équipes habituées à gérer leurs propres outils.
Caractéristiques principales
- Flexibilité de l'open source : Accès à une vaste bibliothèque de tests de vulnérabilité.
- Personnalisation : Prend en charge les vérifications personnalisées et l'intégration dans les workflows de sécurité.
- Flux d'actualités de la communauté et de l'entreprise : Mises à jour régulières concernant les nouvelles vulnérabilités CVE.
Compromis
- Coûts d'exploitation : Nécessite une configuration, une maintenance et un réglage manuels.
- Conseils limités en matière de correction : met l'accent sur la détection plutôt que sur des solutions concrètes.
Tarifs et cas d'utilisation
- Tarifs : Version communautaire gratuite ; options professionnelles payantes disponibles.
- Cas d'utilisation : Utilisateurs de logiciels libres, petites équipes ou experts en systèmes Linux qui n'ont pas d'objection à effectuer la configuration et la maintenance manuellement.
6. Lynis
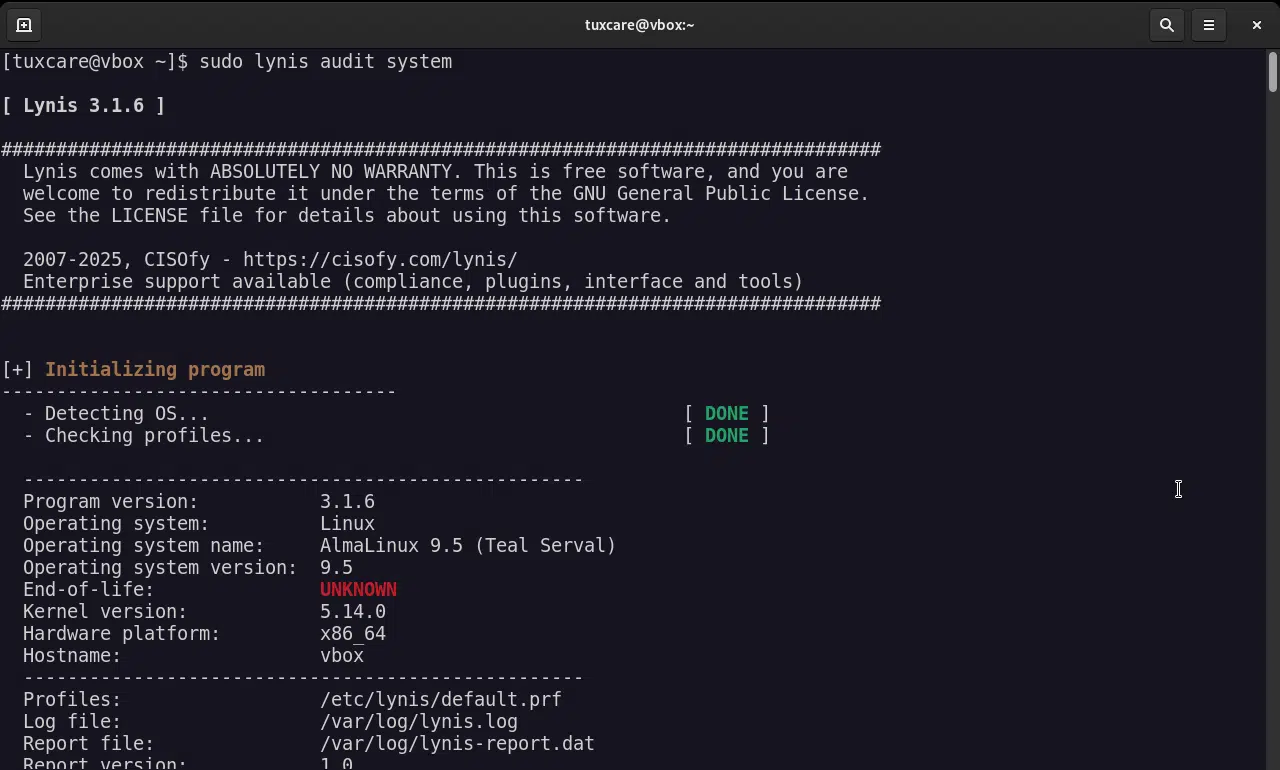
Lynis est un outil d'audit de sécurité côté hôte, et non un scanner de vulnérabilités classique. Il s'exécute localement sur un système et se concentre sur les vérifications de configuration, de renforcement de la sécurité et de conformité. Il complète les scanners de vulnérabilités en identifiant les failles que les outils basés sur les CVE pourraient ne pas détecter.
Caractéristiques principales
- Audit approfondi du système : Vérification de la configuration, des autorisations et des paramètres système.
- Conseils de renforcement de la sécurité : Fournit des recommandations concrètes pour améliorer la sécurité, notamment en matière de règles de pare-feu Linux, d'autorisations d'accès aux fichiers et de configuration SSH.
- Exécution légère : Légère et s'exécute depuis la ligne de commande, adaptée à l'automatisation.
Tarifs et cas d'utilisation
- Tarifs : Version open source gratuite ; version entreprise disponible.
- Cas d'utilisation : Administrateurs système et auditeurs spécialisés dans le renforcement de la sécurité Linux et la conformité.
Principales fonctionnalités à rechercher dans un outil de détection des vulnérabilités sous Linux
Au cours des deux dernières années, l'écosystème Linux a connu une forte augmentation du nombre de vulnérabilités signalées. En 2024, le nombre de vulnérabilités CVE signalées au niveau du noyau a considérablement augmenté, la plupart des estimations situant le total à environ 3 500, selon la méthode de comptage utilisée. Cette tendance s'est poursuivie en 2025, avec un total atteignant environ 5 700 vulnérabilités CVE au niveau du noyau dans les principaux ensembles de données. Rien qu'au premier trimestre 2026, plus de 600 vulnérabilités ont déjà été signalées.
Toutes ces vulnérabilités ne présentent pas le même niveau de risque. Le défi ne réside pas dans la détection, mais dans la hiérarchisation. Un bon outil de détection des vulnérabilités Linux doit aider les équipes à se concentrer sur l'essentiel, à réduire le bruit de fond et à faciliter la correction efficace des failles sans alourdir la charge opérationnelle.
Voici les principales caractéristiques à prendre en compte :
Signal fort, faible bruit
Avec des milliers de nouvelles vulnérabilités (CVE) publiées chaque année, la « fatigue des alertes » constitue un véritable problème. Toutes les vulnérabilités ne sont pas nécessairement exploitables dans votre environnement. Optez pour des scanners qui hiérarchisent les résultats en fonction du risque réel, de l'exploitabilité et du contexte système. La réduction des faux positifs permet aux équipes de se concentrer sur les vulnérabilités qui nécessitent réellement une intervention.
Large couverture de Linux
Les environnements Linux comprennent souvent plusieurs distributions Linux, chacune disposant de son propre système de gestion des paquets et de sa propre approche en matière de correctifs. Bien qu'elles partagent le même noyau, les éditeurs gèrent les rétroportages et les mises à jour de sécurité de manière différente. Un scanner fiable doit offrir une prise en charge native de distributions telles qu'Ubuntu, RHEL, AlmaLinux, Rocky Linux et Debian. Sans ce contexte, les résultats de l'analyse peuvent s'avérer inexacts ou trompeurs.
Analyse continue et planifiée
Les infrastructures modernes évoluent rapidement : de nouveaux logiciels, des mises à jour et des déploiements sont introduits quotidiennement. Les analyses ponctuelles ne suffisent plus. Les outils permettant des analyses continues ou programmées contribuent à maintenir une bonne visibilité et garantissent une identification rapide des nouveaux risques.
Rapports exploitables et accompagnement en matière de conformité
La détection seule ne suffit pas. Les équipes ont besoin de résultats clairs et exploitables qui établissent un lien entre les vulnérabilités et les mesures correctives.
Pour les organisations soumises aux normes PCI DSS, HIPAA, ISO 27001 ou FIPS, la génération de rapports prêts à l'emploi en matière de conformité est indispensable. Optez pour un outil capable de générer des rapports exportables et prêts pour l'audit, qui mettent en correspondance les résultats avec les exigences de conformité, permettant ainsi à votre équipe de gagner plusieurs semaines de préparation manuelle.
Évolutivité et facilité d'utilisation
À mesure que les environnements s'étendent, l'analyse doit rester gérable. Que vous gériez dix serveurs ou dix mille, les outils doivent s'adapter sans ajouter de complexité inutile.
Des agents légers, des modèles de déploiement simples et des tableaux de bord intuitifs contribuent tous à accélérer l'adoption et à réduire les coûts d'exploitation.
Identifiez les failles de sécurité grâce au scanner de vulnérabilités Linux de TuxCare
TuxCare Radar est conçu pour les systèmes sous Linux où la précision et le contexte sont essentiels. Son approche axée sur Linux, son analyse tenant compte des correctifs et son évaluation des risques assistée par l'IA aident les équipes à se concentrer sur les failles de sécurité réellement pertinentes, plutôt que de passer au crible de longues listes de résultats à faible impact.
Si vous cherchez à réduire les faux positifs et à simplifier les mesures correctives, Radar constitue un bon point de départ. Il est facile à déployer et prend en charge les principales distributions, notamment RHEL, Ubuntu, AlmaLinux, CentOS et Debian.
Commencez un essai gratuit pour découvrir comment TuxCare Radar améliore la visibilité et optimise l'analyse des vulnérabilités sous Linux.