Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- Utilize a verificação com foco no Linux do Radar para se concentrar nos ambientes Linux, com detecção precisa, priorização baseada em riscos e orientações práticas para correção.
- Ferramentas como o Tenable Nessus e o Qualys VM oferecem ampla cobertura e relatórios bem desenvolvidos; são adequadas para ambientes com sistemas operacionais mistos.
- O OpenVAS oferece uma verificação de vulnerabilidades flexível e de código aberto, enquanto o Lynis se concentra no fortalecimento de sistemas Linux e em auditorias de conformidade.
Se você já utilizou um verificador de vulnerabilidades em um sistema Linux, provavelmente já percebeu o padrão: uma longa lista de CVEs, contexto limitado e nenhuma noção clara do que realmente precisa de atenção. Algumas descobertas são importantes. Muitas não são. Filtrar essas informações irrelevantes leva tempo e, muitas vezes, desvia o foco das questões que representam risco real.
Parte do problema é que muitos scanners são desenvolvidos para ambientes gerais, e não para ambientes específicos do Linux. Muitas vezes, eles não levam em conta as vulnerabilidades (CVEs) que já foram corrigidas. As equipes de segurança acabam perseguindo resultados irrelevantes, enquanto problemas mais importantes permanecem sem solução.
Neste artigo, comparamos os principais scanners de vulnerabilidades do Linux, exploramos seus principais pontos fortes e suas limitações. Mais importante ainda, aprenderemos como o TuxCare Radar reduz o ruído e ajuda a priorizar os riscos reais.
Verificadores de vulnerabilidades do Linux: Tabela comparativa
Esta tabela compara cada ferramenta com base em fatores-chave, incluindo casos de uso, pontos fortes, vantagens e desvantagens e preços.
|
Ferramenta |
Ideal para |
Principal ponto forte |
Compromisso |
Preços |
|
Radar da TuxCare |
Ambientes que priorizam o Linux |
Resultados precisos e com baixo ruído; ignora CVEs corrigidos |
Foco exclusivo no Linux; sem suporte ao Windows |
Baseado em assinatura |
|
Tenable Nessus |
Auditorias de Conformidade e de TI |
Vasta biblioteca de plug-ins e modelos em conformidade com as normas. |
Alto nível de “ruído” no Linux |
A partir de US$ 4.790 por ano |
|
Qualys VMDR |
Grandes empresas híbridas |
Plataforma nativa da nuvem com priorização do TruRisk |
Interface de usuário complexa; custo elevado para frotas pequenas |
Baseado em assinatura |
|
Rapid7 InsightVM |
Análise de risco em tempo real |
Forte integração com o Metasploit para validação de exploits. |
Configuração que consome muitos recursos |
Baseado em assinatura |
|
OpenVAS |
Equipes que se preocupam com o orçamento |
Totalmente de código aberto e altamente personalizável |
Exige um ajuste manual significativo |
Versões gratuitas / pagas |
|
Lynis |
Fortalecimento do sistema |
Verificações aprofundadas do sistema; detecta erros de configuração que os scanners não identificam |
Não é um scanner completo |
Versões gratuitas / pagas |
1. TuxCare Radar
O TuxCare Radar é um scanner de vulnerabilidades leve, desenvolvido especificamente para ambientes Linux. Ao contrário das ferramentas de uso geral, o Radar se concentra na detecção precisa e na redução de ruído, ajudando as equipes a identificar rapidamente quais vulnerabilidades são relevantes. Ele também oferece uma pontuação de risco baseada em IA e orientações claras sobre a correção, para que as medidas necessárias possam ser tomadas sem a necessidade de investigações adicionais.
Principais recursos
- Verificação com reconhecimento de patches: Filtra as vulnerabilidades (CVEs) já corrigidas por meio de patches dos fornecedores, do KernelCare Live Patching ou do ELS.
- Avaliação de risco assistida por IA: Prioriza vulnerabilidades com base na explorabilidade e no contexto do mundo real.
- CLI leve: Interface de linha de comando (CLI) para instalação e verificação; implantação rápida com uso mínimo de recursos.
- Relatórios em conformidade com as normas: Gera relatórios prontos para auditoria nos formatos PDF ou XLS.
Compromissos
- Foco exclusivo no Linux: Não oferece suporte à verificação no Windows, no macOS ou em dispositivos de rede.
- Cobertura limitada: Compatível apenas com RHEL, CentOS, AlmaLinux, Ubuntu e Debian.
Preços e casos de uso
- Preços: Baseado em assinatura, com um período de teste gratuito de 30 dias.
- Caso de uso: Ambientes Linux e equipes de segurança que precisam de detecção precisa, redução de falsos positivos e correção mais rápida.
2. Tenable Nessus

O Tenable Nessus é um participante de longa data no setor de gerenciamento de vulnerabilidades, oferecendo suporte ao Linux, além do Windows, do macOS e de dispositivos de rede. Ele oferece ampla cobertura, integrações com ferramentas corporativas e recursos maduros de geração de relatórios.
Principais recursos:
- Ampla biblioteca de plug-ins: Abrange uma ampla gama de vulnerabilidades conhecidas em diversos sistemas e dispositivos.
- Modelos de conformidade: Inclui verificações predefinidas para PCI DSS, padrões CIS e outras normas.
- Amplo suporte a dispositivos: Verifica servidores, terminais e dispositivos conectados à rede.
Compromissos
- Contexto limitado do Linux: Pode indicar vulnerabilidades já corrigidas por meio de backports ou patches do fornecedor.
- Grande volume de resultados: Exige priorização manual para reduzir o ruído.
- Custo de varredura: Consome muitos recursos em ambientes de grande porte.
Preços e casos de uso
- Preços: Baseado em assinatura (por exemplo, o Nessus Professional custa a partir de aproximadamente US$ 4.790/ano).
- Caso de uso: Empresas com ambientes de sistemas operacionais mistos que precisam de varreduras abrangentes e verificações de conformidade.
3. Qualys VMDR
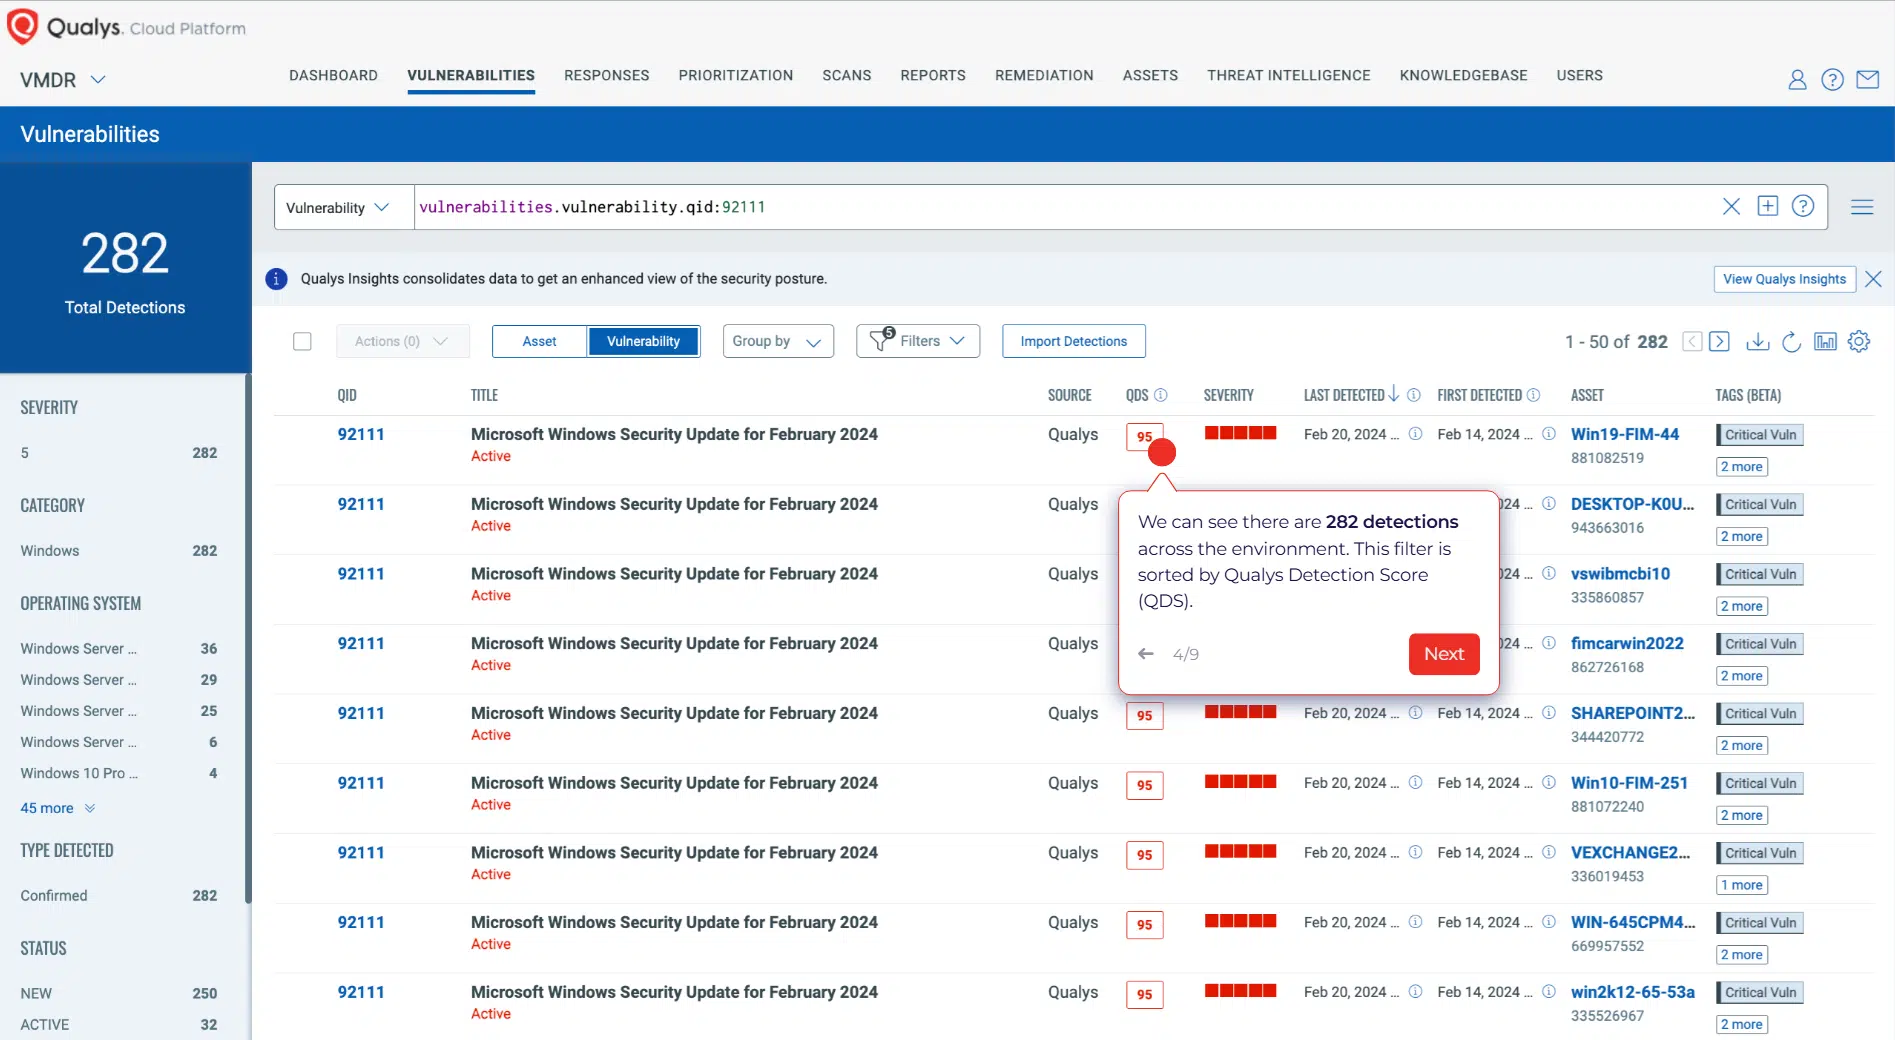
O Qualys VMDR é uma plataforma de gerenciamento de vulnerabilidades baseada em nuvem, projetada para ambientes de grande escala. Ela combina a descoberta de ativos, a detecção de vulnerabilidades e os fluxos de trabalho de correção em uma única plataforma. É compatível com o Linux e outros sistemas operacionais, oferecendo recursos de monitoramento contínuo, geração de relatórios e conformidade.
Principais recursos:
- Priorização baseada no risco: Utiliza informações sobre ameaças para destacar vulnerabilidades de alto impacto.
- Monitoramento contínuo: Oferece visibilidade em ambientes na nuvem, locais e híbridos.
- Fluxos de trabalho integrados: Integra a detecção de vulnerabilidades aos processos de aplicação de patches e correção.
Compromissos
- Complexidade administrativa: Requer configuração e ajuste para se adequar a ambientes específicos.
- Curva de aprendizado da interface: Pode levar algum tempo até que as equipes consigam utilizá-la de forma eficaz.
Preços e casos de uso
- Preços: Baseado em assinatura, geralmente por ativo ou módulo.
- Caso de uso: Grandes empresas que precisam de visibilidade centralizada em ambientes distribuídos.
4. Rapid7 InsightVM

O Rapid7 InsightVM oferece um gerenciamento robusto de vulnerabilidades com forte integração aos fluxos de trabalho de resposta a incidentes. É uma opção empresarial sólida que oferece suporte a Linux, Windows e outras plataformas, e dá ênfase ao monitoramento contínuo e à priorização de riscos.
Principais recursos
- Correlação de exploits: Mapeia vulnerabilidades a exploits conhecidos, incluindo aqueles do Metasploit.
- Rastreamento dinâmico de ativos: Atualiza automaticamente os grupos de ativos e as visões de risco.
- Suporte à integração: Integra-se a ferramentas como ServiceNow e Jira para fluxos de trabalho de correção.
Compromissos
- Consome muitos recursos: Exige recursos significativos do sistema em implantações de maior porte.
- O nível de conhecimento em Linux varia: Os sistemas Linux podem exigir validação adicional para garantir a precisão.
Preços e casos de uso
- Preços: Baseado em assinatura, geralmente com preço por ativo.
- Caso de uso: Grandes empresas ou equipes de segurança que priorizam a vulnerabilidade e o monitoramento contínuo de riscos.
5. OpenVAS

O OpenVAS, que faz parte do pacote Greenbone Vulnerability Management, é um dos scanners de vulnerabilidades de código aberto mais utilizados. Ele oferece recursos flexíveis de varredura e total transparência sobre como as verificações são realizadas, o que o torna uma excelente opção para equipes que se sentem à vontade para gerenciar suas próprias ferramentas.
Principais recursos
- Flexibilidade do código aberto: Acesso a uma ampla biblioteca de testes de vulnerabilidades.
- Personalização: Oferece suporte a verificações personalizadas e integração com fluxos de trabalho de segurança.
- Feeds da comunidade e da empresa: Atualizações regulares sobre novos CVEs.
Compromissos
- Custos operacionais: Exige configuração, manutenção e ajuste manuais.
- Orientações limitadas para correção: Concentra-se na detecção, em vez de soluções práticas.
Preços e casos de uso
- Preços: Versão comunitária gratuita; opções empresariais pagas disponíveis.
- Caso de uso: Usuários de software de código aberto, pequenas equipes ou especialistas em sistemas baseados em Linux que não se importam com a configuração e manutenção manuais.
6. Lynis
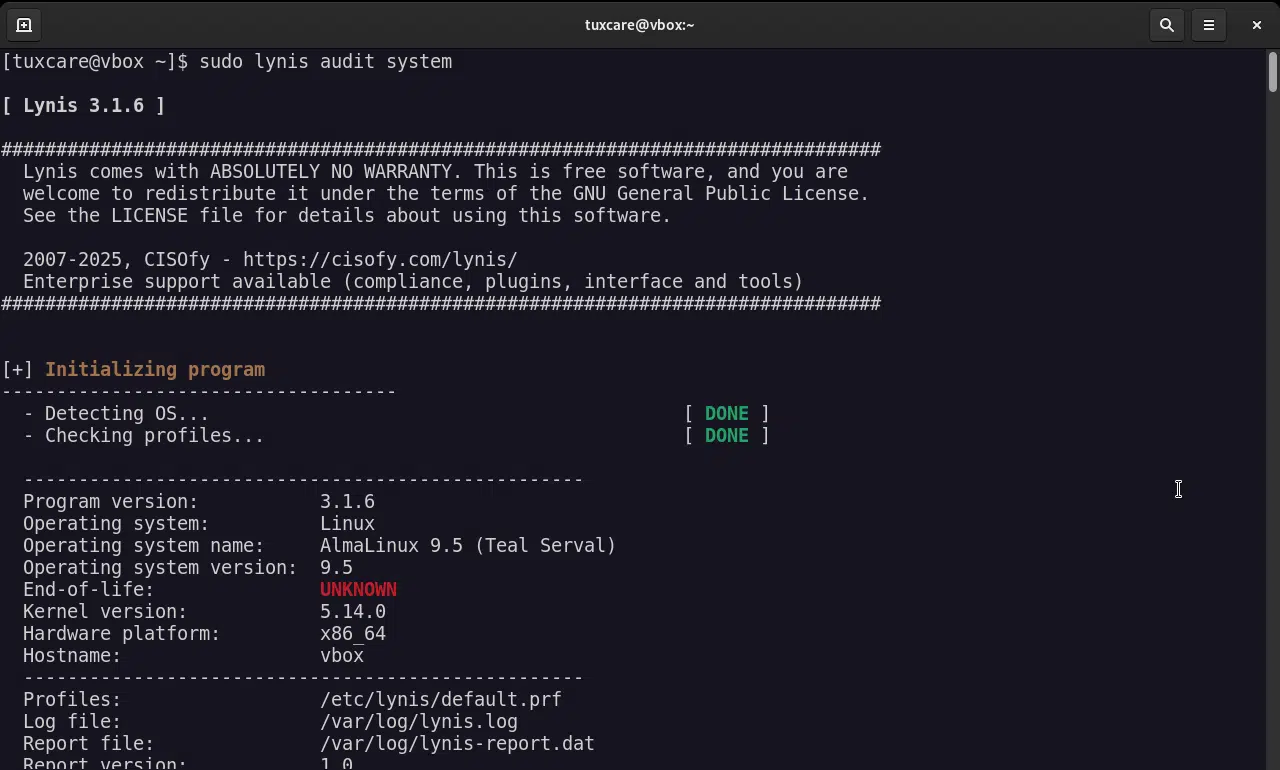
O Lynis é uma ferramenta de auditoria de segurança baseada no host, e não um verificador de vulnerabilidades tradicional. Ele é executado localmente em um sistema e se concentra em verificações de configuração, fortalecimento e conformidade. Ele complementa os verificadores de vulnerabilidades ao identificar pontos fracos que as ferramentas baseadas no CVE podem deixar passar.
Principais recursos
- Auditoria aprofundada do sistema: Analisa a configuração, as permissões e as definições do sistema.
- Orientações para o fortalecimento da segurança: Oferece recomendações práticas para melhorar a postura de segurança, incluindo regras de firewall do Linux, permissões de arquivos e configuração do SSH.
- Execução leve: É leve e é executado a partir da linha de comando, sendo adequado para automação.
Preços e casos de uso
- Preços: Versão gratuita de código aberto; versão corporativa disponível.
- Caso de uso: Administradores de sistema e auditores focados no fortalecimento do Linux e na conformidade.
Principais recursos a serem considerados em um verificador de vulnerabilidades do Linux
Nos últimos dois anos, o ecossistema Linux registrou um aumento acentuado no número de vulnerabilidades relatadas. Em 2024, as divulgações de CVEs do kernel aumentaram significativamente – com a maioria das estimativas apontando para um total de cerca de 3.500, dependendo da forma de contagem. A tendência se manteve em 2025, com o total atingindo aproximadamente 5.700 CVEs do kernel nos principais conjuntos de dados. Somente no primeiro trimestre de 2026, mais de 600 vulnerabilidades já foram divulgadas.
Nem todas essas vulnerabilidades apresentam o mesmo risco. O desafio não é a detecção, e sim a priorização. Um bom verificador de vulnerabilidades do Linux deve ajudar as equipes a se concentrarem no que é importante, reduzir o ruído e facilitar a correção eficiente, sem aumentar a sobrecarga operacional.
Aqui estão os principais recursos a serem considerados:
Sinal forte, baixo ruído
Com milhares de novos CVEs publicados a cada ano, a fadiga de alertas é um problema real. Nem toda vulnerabilidade é explorável no seu ambiente. Procure por scanners que priorizem as descobertas com base no risco real, na explorabilidade e no contexto do sistema. Reduzir os falsos positivos ajuda as equipes a se concentrarem nas vulnerabilidades que realmente exigem ação.
Ampla cobertura do Linux
Os ambientes Linux geralmente incluem várias distribuições Linux, cada uma com seu próprio sistema de pacotes e abordagem para a aplicação de patches. Embora compartilhem o mesmo kernel, os fornecedores lidam com backports e atualizações de segurança de maneiras diferentes. Um scanner confiável deve oferecer suporte nativo a distribuições como Ubuntu, RHEL, AlmaLinux, Rocky Linux e Debian. Sem esse contexto, os resultados da verificação podem ser imprecisos ou enganosos.
Varredura contínua e programada
As infraestruturas modernas mudam rapidamente — novos pacotes de software, atualizações e implantações são introduzidos diariamente. As verificações pontuais já não são suficientes. Ferramentas que oferecem suporte a verificações contínuas ou programadas ajudam a manter a visibilidade e garantem que novos riscos sejam identificados rapidamente.
Relatórios práticos e apoio à conformidade
A detecção por si só não é suficiente. As equipes precisam de resultados claros e práticos que relacionem as vulnerabilidades às medidas de correção.
Para organizações sujeitas às normas PCI DSS, HIPAA, ISO 27001 ou FIPS, a geração de relatórios prontos para conformidade é imprescindível. Escolha uma ferramenta que gere relatórios exportáveis e prontos para auditoria, que relacionem as constatações aos requisitos de conformidade, poupando à sua equipe semanas de preparação manual.
Escalabilidade e facilidade de uso
À medida que os ambientes crescem, a verificação deve continuar sendo fácil de gerenciar. Seja gerenciando dez servidores ou dez mil, as ferramentas devem se adaptar ao tamanho do ambiente sem adicionar complexidade desnecessária.
Agentes leves, modelos de implantação simples e painéis intuitivos contribuem para uma adoção mais rápida e menores custos operacionais.
Identifique falhas de segurança com o Scanner de Vulnerabilidades do Linux da TuxCare
O TuxCare Radar foi desenvolvido para sistemas baseados em Linux, nos quais a precisão e o contexto são fundamentais. Sua abordagem que prioriza o Linux, a varredura com reconhecimento de patches e a pontuação de risco assistida por IA ajudam as equipes a se concentrarem nas vulnerabilidades de segurança que são realmente relevantes, em vez de terem que analisar longas listas de resultados de baixo impacto.
Se você deseja reduzir os falsos positivos e simplificar a correção, o Radar oferece um ponto de partida prático. Ele é fácil de implantar e é compatível com as principais distribuições, incluindo RHEL, Ubuntu, AlmaLinux, CentOS e Debian.
Comece um teste gratuito para avaliar como o TuxCare Radar melhora a visibilidade e agiliza a verificação de vulnerabilidades no Linux.