Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Nutzen Sie die „Linux-first“-Scans mit Radar, um sich auf Linux-Umgebungen zu konzentrieren – mit präziser Erkennung, risikobasierter Priorisierung und umsetzbaren Empfehlungen zur Behebung.
- Tools wie Tenable Nessus und Qualys VM bieten eine umfassende Abdeckung und ausgereifte Berichtsfunktionen; sie eignen sich für Umgebungen mit gemischten Betriebssystemen.
- OpenVAS bietet flexible Open-Source-Schwachstellenscans, während Lynis sich auf die Absicherung von Linux-Systemen und Compliance-Prüfungen konzentriert.
Wenn Sie schon einmal einen Schwachstellenscanner auf einem Linux-System verwendet haben, ist Ihnen das Muster wahrscheinlich aufgefallen: eine lange Liste von CVEs, wenig Kontext und keine klare Vorstellung davon, was tatsächlich Aufmerksamkeit erfordert. Einige Ergebnisse sind relevant, viele jedoch nicht. Das Durchforsten dieser Flut an Informationen kostet Zeit und lenkt oft von den Problemen ab, die ein echtes Risiko darstellen.
Ein Teil des Problems besteht darin, dass viele Scanner für allgemeine Umgebungen und nicht für Linux-spezifische Umgebungen entwickelt wurden. Oftmals berücksichtigen sie bereits behobene Sicherheitslücken (CVEs) nicht. Sicherheitsteams jagen am Ende irrelevanten Fehlalarmen hinterher, während wichtigere Probleme ungelöst bleiben.
In diesem Artikel vergleichen wir beliebte Linux-Schwachstellenscanner, untersuchen ihre wichtigsten Stärken und ihre Grenzen. Vor allem aber erfahren wir, wie TuxCare Radar Störsignale reduziert und dabei hilft, echte Risiken zu priorisieren.
Linux-Schwachstellenscanner: Vergleichstabelle
In dieser Tabelle werden die einzelnen Tools anhand wichtiger Kriterien wie Anwendungsfälle, Stärken, Vor- und Nachteile sowie Preise miteinander verglichen.
|
Werkzeug |
Am besten für |
Kernkompetenz |
Abwägung |
Preise |
|
TuxCare Radar |
Linux-orientierte Umgebungen |
Präzise, rauscharme Ergebnisse; ignoriert behobene CVEs |
Ausschließlich für Linux; keine Windows-Unterstützung |
auf Abonnementbasis |
|
Tenable Nessus |
Compliance- und IT-Audits |
Umfangreiche Plugin-Bibliothek und Vorlagen zur Einhaltung von Standards. |
Starkes „Rauschen“ unter Linux |
Ab 4.790 $ pro Jahr |
|
Qualys VMDR |
Große Hybridunternehmen |
Cloud-native Plattform mit TruRisk-Priorisierung |
Komplexe Benutzeroberfläche; kostspielig für kleine Flotten |
auf Abonnementbasis |
|
Rapid7 InsightVM |
Risikoanalyse in Echtzeit |
Enge Integration mit Metasploit zur Validierung von Exploits. |
Ressourcenintensive Einrichtung |
auf Abonnementbasis |
|
OpenVAS |
Kostenbewusste Teams |
Vollständig quelloffen und in hohem Maße anpassbar |
Erfordert umfangreiche manuelle Anpassungen |
Kostenlose / kostenpflichtige Versionen |
|
Lynis |
Härtung des Systems |
Umfassende Systemprüfungen; entdeckt Konfigurationsfehler, die von Scannern übersehen werden |
Kein Vollscanner |
Kostenlose / kostenpflichtige Versionen |
1. TuxCare Radar
TuxCare Radar ist ein schlanker Schwachstellenscanner, der speziell für Linux-Umgebungen entwickelt wurde. Im Gegensatz zu Allzweck-Tools konzentriert sich Radar auf die präzise Erkennung und die Reduzierung von Störsignalen, sodass Teams schnell erkennen können, welche Schwachstellen von Bedeutung sind. Darüber hinaus bietet es eine KI-gestützte Risikobewertung und klare Anleitungen zur Behebung, sodass auf die Ergebnisse ohne zusätzliche Untersuchungen reagiert werden kann.
Wesentliche Merkmale
- Patch-bewusste Überprüfung: Filtert CVEs heraus, die bereits durch Hersteller-Patches, KernelCare Live-Patching oder ELS behoben wurden.
- KI-gestützte Risikobewertung: Priorisiert Schwachstellen anhand ihrer Ausnutzbarkeit und des realen Kontexts.
- Schlanke Befehlszeilenschnittstelle (CLI): Befehlszeilenschnittstelle (CLI) für Installation und Scan; schnelle Bereitstellung bei minimalem Ressourcenverbrauch.
- Prüfungsgerechte Berichterstellung: Erstellt auditfähige Berichte im PDF- oder XLS-Format.
Abwägungen
- Nur für Linux: Unterstützt keine Scans unter Windows, macOS oder auf Netzwerkgeräten.
- Eingeschränkte Unterstützung: Unterstützt nur RHEL, CentOS, AlmaLinux, Ubuntu und Debian.
Preise und Anwendungsfälle
- Preise: Abonnementbasiert mit einer 30-tägigen kostenlosen Testphase.
- Anwendungsfall: Linux-Umgebungen und Sicherheitsteams, die eine präzise Erkennung, weniger Fehlalarme und eine schnellere Behebung benötigen.
2. Tenable Nessus

Tenable Nessus ist ein etablierter Anbieter im Bereich Schwachstellenmanagement, der neben Windows und macOS auch Linux sowie Netzwerkgeräte unterstützt. Die Lösung bietet eine umfassende Abdeckung, Integrationen mit Unternehmensanwendungen und ausgereifte Berichtsfunktionen.
Wesentliche Merkmale:
- Umfangreiche Plugin-Bibliothek: Deckt eine breite Palette bekannter Schwachstellen auf verschiedenen Systemen und Geräten ab.
- Compliance-Vorlagen: Enthält vordefinierte Scans für PCI DSS, CIS-Benchmarks und andere Standards.
- Umfassende Geräteunterstützung: Überprüft Server, Endgeräte und mit dem Netzwerk verbundene Geräte.
Abwägungen
- Eingeschränkter Linux-Kontext: Kann Schwachstellen kennzeichnen, die bereits durch Backports oder Patches des Herstellers behoben wurden.
- Große Anzahl von Befunden: Erfordert eine manuelle Priorisierung, um Störsignale zu reduzieren.
- Scan-Overhead: Ressourcenintensiv in großen Umgebungen.
Preise und Anwendungsfälle
- Preise: Abonnementbasiert (z. B. Nessus Professional ab ca. 4.790 $/Jahr).
- Anwendungsfall: Unternehmen mit gemischten Betriebssystemumgebungen, die umfassende Scans und Compliance-Prüfungen benötigen.
3. Qualys VMDR
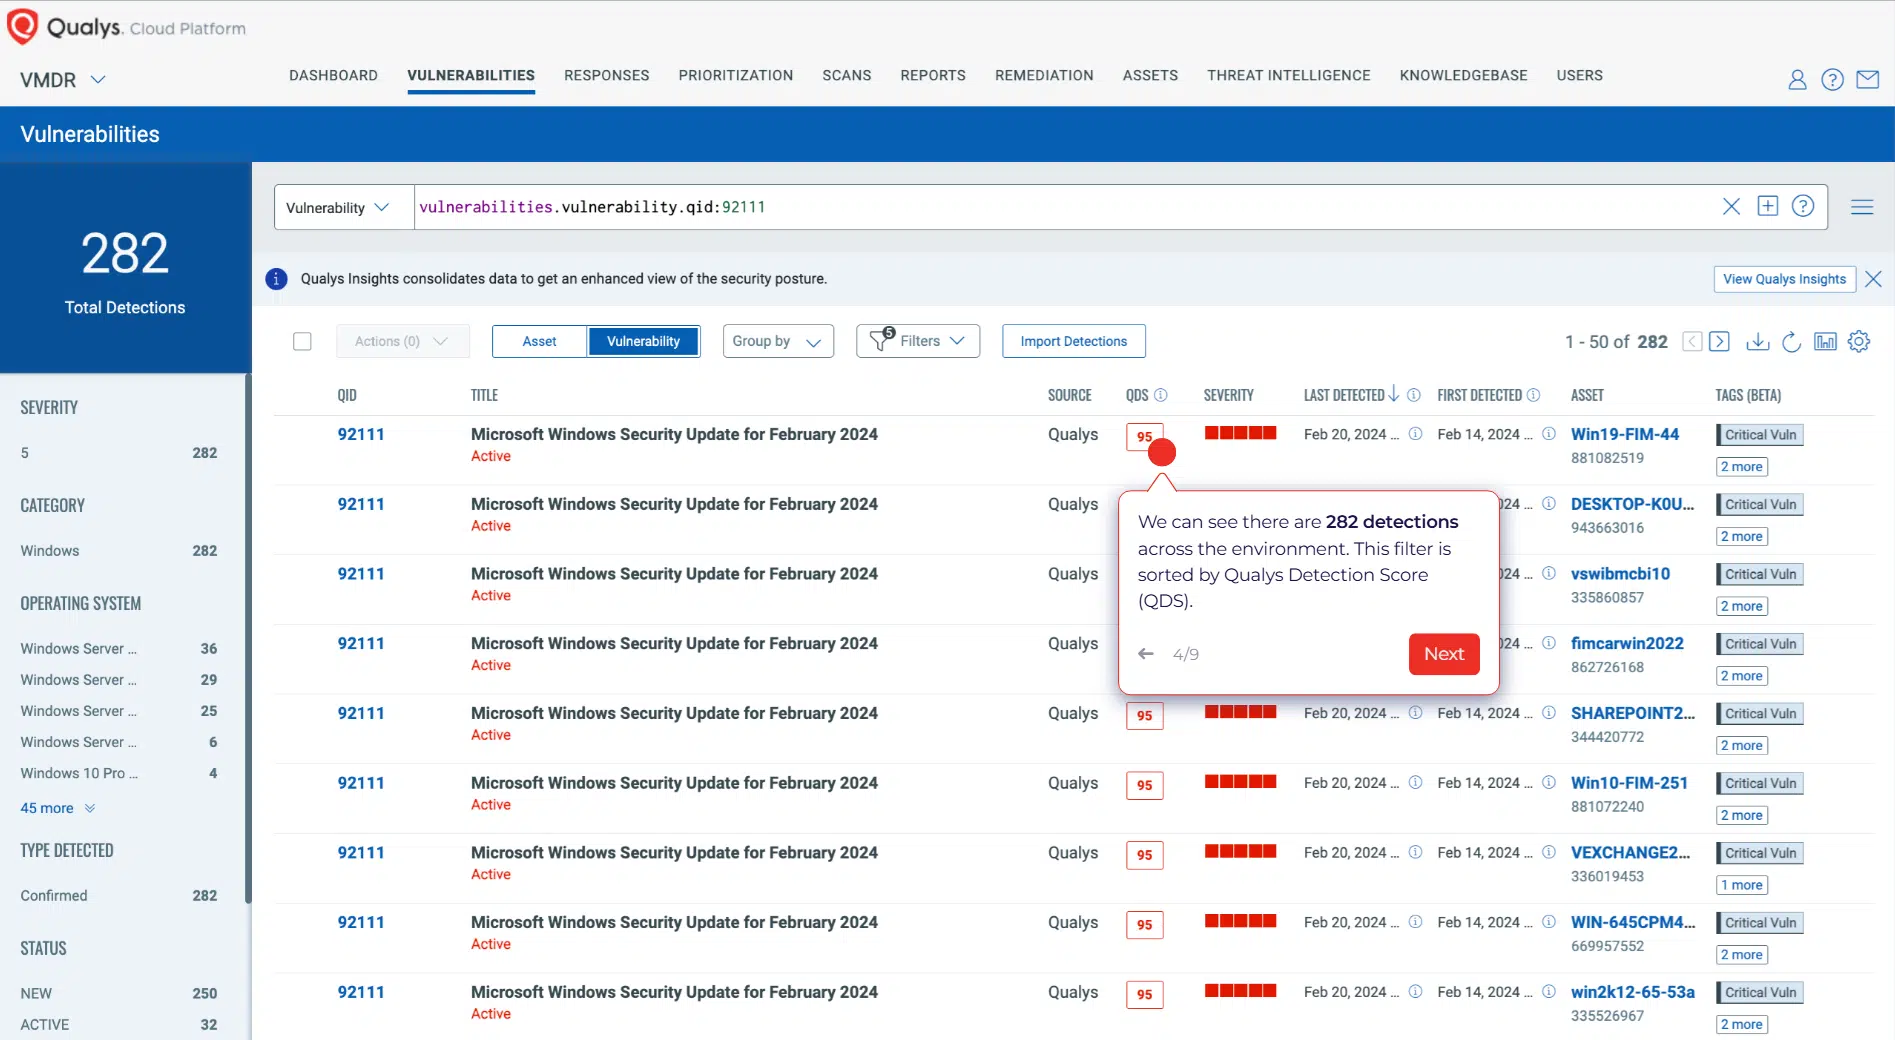
Qualys VMDR ist eine cloudbasierte Plattform für das Schwachstellenmanagement, die speziell für große Umgebungen entwickelt wurde. Sie vereint die Erfassung von Systemressourcen, die Erkennung von Schwachstellen und Workflows zur Behebung dieser Schwachstellen auf einer einzigen Plattform. Die Lösung unterstützt Linux und andere Betriebssysteme und bietet Funktionen für die kontinuierliche Überwachung, Berichterstellung und Compliance.
Wesentliche Merkmale:
- Risikobasierte Priorisierung: Nutzt Bedrohungsinformationen, um Schwachstellen mit hohem Risiko hervorzuheben.
- Kontinuierliche Überwachung: Bietet Transparenz über Cloud-, On-Premise- und Hybrid-Umgebungen hinweg.
- Integrierte Arbeitsabläufe: Verbindet die Erkennung von Sicherheitslücken mit Patching- und Behebungsprozessen.
Abwägungen
- Verwaltungsaufwand: Erfordert Einrichtung und Anpassung an spezifische Umgebungen.
- Lernkurve der Benutzeroberfläche: Es kann einige Zeit dauern, bis Teams die Benutzeroberfläche effektiv nutzen können.
Preise und Anwendungsfälle
- Preise: Abonnementbasiert, in der Regel pro Asset oder Modul.
- Anwendungsfall: Große Unternehmen, die eine zentralisierte Übersicht über verteilte Umgebungen benötigen.
4. Rapid7 InsightVM

Rapid7 InsightVM bietet ein zuverlässiges Schwachstellenmanagement mit nahtloser Integration in Workflows zur Incident-Response. Es handelt sich um eine solide Lösung für Unternehmen, die Linux, Windows und andere Plattformen unterstützt und den Schwerpunkt auf kontinuierliche Überwachung und Risikopriorisierung legt.
Wesentliche Merkmale
- Exploit-Zuordnung: Ordnet Schwachstellen bekannten Exploits zu, einschließlich derer in Metasploit.
- Dynamische Bestandsverfolgung: Aktualisiert automatisch Asset-Gruppen und Risikoansichten.
- Integrationsunterstützung: Lässt sich mit Tools wie ServiceNow und Jira für Korrektur-Workflows verbinden.
Abwägungen
- Ressourcenintensiv: Erfordert bei größeren Bereitstellungen erhebliche Systemressourcen.
- Die Genauigkeit von Linux-Systemen variiert: Bei Linux-Systemen ist unter Umständen eine zusätzliche Überprüfung der Genauigkeit erforderlich.
Preise und Anwendungsfälle
- Preise: Abonnementbasiert, oft nach Anzahl der Assets berechnet.
- Anwendungsfall: Großunternehmen oder Sicherheitsteams, die Wert auf Ausnutzbarkeit und kontinuierliche Risikoüberwachung legen.
5. OpenVAS

OpenVAS, Teil der Greenbone Vulnerability Management Suite, ist einer der am häufigsten verwendeten Open-Source-Schwachstellenscanner. Er bietet flexible Scan-Funktionen und vollständige Transparenz hinsichtlich der Durchführung der Prüfungen, was ihn zu einer hervorragenden Wahl für Teams macht, die mit der Verwaltung ihrer eigenen Tools vertraut sind.
Wesentliche Merkmale
- Flexibilität durch Open Source: Zugriff auf eine umfangreiche Bibliothek von Schwachstellentests.
- Anpassbarkeit: Unterstützt benutzerdefinierte Prüfungen und die Integration in Sicherheits-Workflows.
- Community- und Unternehmens-Feeds: Regelmäßige Updates zu neuen CVEs.
Abwägungen
- Betriebsaufwand: Erfordert manuelle Einrichtung, Wartung und Optimierung.
- Begrenzte Anleitungen zur Fehlerbehebung: Der Schwerpunkt liegt eher auf der Erkennung als auf umsetzbaren Lösungen.
Preise und Anwendungsfälle
- Preise: Kostenlose Community-Version; kostenpflichtige Unternehmensoptionen verfügbar.
- Anwendungsfall: Open-Source-Anwender, kleine Teams oder Experten für Linux-basierte Systeme, denen die manuelle Einrichtung und Wartung nichts ausmacht.
6. Lynis
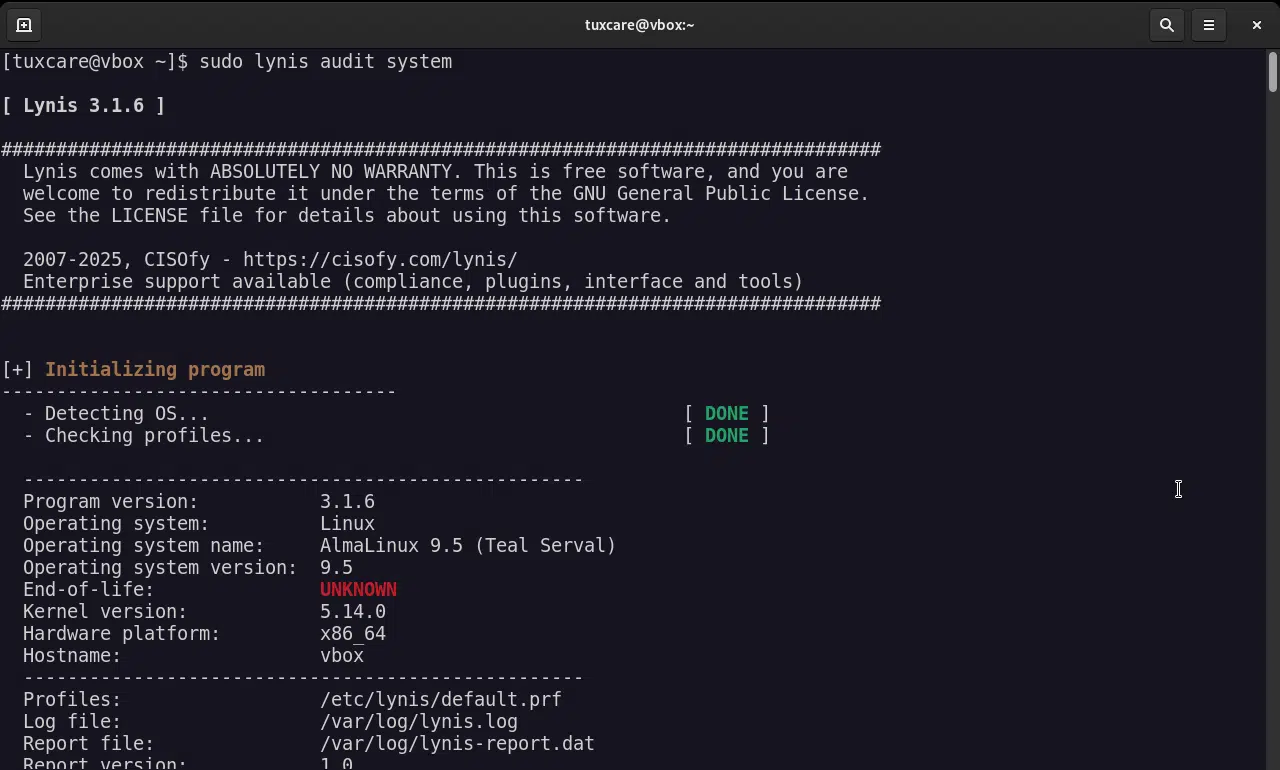
Lynis ist kein herkömmlicher Schwachstellenscanner, sondern ein hostbasiertes Tool zur Sicherheitsüberprüfung. Es wird lokal auf einem System ausgeführt und konzentriert sich auf Konfigurations-, Absicherungs- und Compliance-Prüfungen. Es ergänzt Schwachstellenscanner, indem es Schwachstellen aufdeckt, die CVE-basierten Tools möglicherweise entgehen.
Wesentliche Merkmale
- Umfassende Systemprüfung: Überprüft Konfiguration, Berechtigungen und Systemeinstellungen.
- Leitfaden zur Absicherung: Enthält umsetzbare Empfehlungen zur Verbesserung der Sicherheitslage, darunter Linux-Firewall-Regeln, Dateiberechtigungen und SSH-Konfiguration.
- Schlanke Ausführung: Schlank und über die Befehlszeile ausführbar, geeignet für die Automatisierung.
Preise und Anwendungsfälle
- Preise: Kostenlose Open-Source-Version; Unternehmensversion verfügbar.
- Anwendungsfall: Systemadministratoren und Auditoren, die sich auf die Absicherung von Linux-Systemen und die Einhaltung von Vorschriften konzentrieren.
Wichtige Funktionen, auf die Sie bei einem Linux-Schwachstellenscanner achten sollten
In den letzten zwei Jahren ist die Zahl der gemeldeten Sicherheitslücken im Linux-Ökosystem stark gestiegen. Im Jahr 2024 stieg die Zahl der veröffentlichten Kernel-CVE-Einträge deutlich an – die meisten Schätzungen gehen von insgesamt etwa 3.500 aus, je nachdem, wie sie gezählt werden. Dieser Trend setzte sich bis ins Jahr 2025 fort, wobei die Gesamtzahl in den wichtigsten Datensätzen etwa 5.700 Kernel-CVE-Einträge erreichte. Allein im ersten Quartal 2026 wurden bereits mehr als 600 Sicherheitslücken bekannt gegeben.
Nicht alle diese Sicherheitslücken bergen das gleiche Risiko. Die Herausforderung liegt nicht in der Erkennung, sondern in der Priorisierung. Der richtige Linux-Schwachstellenscanner sollte Teams dabei helfen, sich auf das Wesentliche zu konzentrieren, Störsignale zu reduzieren und eine effiziente Behebung zu unterstützen, ohne den Betriebsaufwand zu erhöhen.
Hier sind die wichtigsten Merkmale, auf die Sie achten sollten:
Starkes Signal, geringes Rauschen
Angesichts Tausender neuer CVEs, die jedes Jahr veröffentlicht werden, ist die Alarmmüdigkeit ein echtes Problem. Nicht jede Schwachstelle kann in Ihrer Umgebung ausgenutzt werden. Achten Sie auf Scanner, die ihre Ergebnisse anhand des tatsächlichen Risikos, der Ausnutzbarkeit und des Systemkontexts priorisieren. Durch die Reduzierung von Fehlalarmen können sich Teams auf die Schwachstellen konzentrieren, die tatsächlich Maßnahmen erfordern.
Umfassende Linux-Unterstützung
Linux-Umgebungen umfassen häufig mehrere Linux-Distributionen, von denen jede über ein eigenes Paketverwaltungssystem und einen eigenen Ansatz für die Bereitstellung von Patches verfügt. Obwohl sie denselben Kernel nutzen, gehen die Anbieter bei Backports und Sicherheitsupdates unterschiedlich vor. Ein zuverlässiger Scanner sollte native Unterstützung für Distributionen wie Ubuntu, RHEL, AlmaLinux, Rocky Linux und Debian bieten. Ohne diesen Kontext können die Scanergebnisse ungenau oder irreführend sein.
Kontinuierliches und planmäßiges Scannen
Moderne Infrastrukturen verändern sich rasant – täglich kommen neue Softwarepakete, Updates und Bereitstellungen hinzu. Einmalige Scans reichen nicht mehr aus. Tools, die kontinuierliche oder zeitgesteuerte Scans unterstützen, tragen dazu bei, den Überblick zu behalten und sicherzustellen, dass neue Risiken schnell erkannt werden.
Praxisorientierte Berichterstattung und Unterstützung bei der Einhaltung von Vorschriften
Die Erkennung allein reicht nicht aus. Teams benötigen klare, umsetzbare Ergebnisse, die Schwachstellen mit entsprechenden Abhilfemaßnahmen verknüpfen.
Für Unternehmen, die den Vorgaben von PCI DSS, HIPAA, ISO 27001 oder FIPS unterliegen, ist eine Compliance-konforme Berichterstellung unverzichtbar. Entscheiden Sie sich für ein Tool, das auditfähige, exportierbare Berichte erstellt, in denen die Ergebnisse den Compliance-Anforderungen zugeordnet werden, und sparen Sie Ihrem Team so wochenlange manuelle Vorbereitungsarbeit.
Skalierbarkeit und Benutzerfreundlichkeit
Auch wenn Umgebungen wachsen, sollte das Scannen überschaubar bleiben. Ganz gleich, ob Sie zehn oder zehntausend Server verwalten – die Tools sollten skalierbar sein, ohne unnötige Komplexität mit sich zu bringen.
Leichte Agenten, einfache Bereitstellungsmodelle und intuitive Dashboards tragen zu einer schnelleren Einführung und geringeren Betriebskosten bei.
Sicherheitslücken mit dem Linux-Schwachstellen-Scanner von TuxCare aufspüren
TuxCare Radar wurde für Linux-basierte Systeme entwickelt, bei denen Genauigkeit und Kontext eine wichtige Rolle spielen. Dank seines „Linux-first“-Ansatzes, des patch-orientierten Scans und der KI-gestützten Risikobewertung können sich Teams auf tatsächlich relevante Sicherheitslücken konzentrieren, anstatt sich durch lange Listen von Befunden mit geringer Auswirkung arbeiten zu müssen.
Wenn Sie Fehlalarme reduzieren und die Behebung von Problemen vereinfachen möchten, bietet Radar einen praktischen Ausgangspunkt. Es lässt sich problemlos bereitstellen und unterstützt gängige Distributionen wie RHEL, Ubuntu, AlmaLinux, CentOS und Debian.
Starten Sie eine kostenlose Testversion, um zu erfahren, wie TuxCare Radar die Transparenz verbessert und das Scannen nach Linux-Sicherheitslücken optimiert.