Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- L'automatisation de la cybersécurité réduit les erreurs humaines et accélère les tâches telles que l'application de correctifs, la détection des menaces et le contrôle de la conformité.
- L'automatisation est essentielle pour faire évoluer les défenses de Linux et de l'entreprise lorsque les processus manuels ne peuvent pas suivre l'évolution des menaces.
- La solution automatisée de gestion des vulnérabilités de TuxCare, KernelCare Enterprise, permet de déployer des correctifs du noyau sans redémarrage.
Les professionnels de la cybersécurité doivent être conscients des nouvelles menaces qui pèsent sur la sécurité du cloud et prendre des mesures immédiates afin de minimiser le risque d'incidents futurs. Les outils d'automatisation appropriés permettent de réaliser une grande partie de ces tâches, et les organisations avant-gardistes ont déjà mis en pilote automatique un grand nombre de leurs flux de travail en matière de cybersécurité.
Cet article explique ce qu'est l'automatisation de la cybersécurité, comment elle fonctionne, quels sont ses avantages et ses inconvénients, et comment la mettre en pratique.
Qu'est-ce que l'automatisation de la cybersécurité ?
L'automatisation de la cybersécurité est le processus de surveillance continue, d'application de correctifs et de remédiation par l'automatisation des différents systèmes afin de maintenir le niveau le plus élevé de préparation, de sécurité et de disponibilité.
Les équipes de sécurité doivent consacrer leurs précieuses heures de travail à l'exécution manuelle de tâches répétitives, de faible valeur et souvent fastidieuses.
Ces tâches comprennent la recherche de menaces, la réponse aux incidents et l'analyse médico-légale. Grâce aux outils d'automatisation de la cybersécurité, ils peuvent automatiser ces tâches répétitives afin de consacrer davantage de leurs précieuses ressources humaines à des tâches à plus forte valeur ajoutée.
Comment fonctionne l'automatisation de la cybersécurité ?
L'automatisation de la cybersécurité fonctionne en intégrant la surveillance, l'analyse et l'action dans un cycle continu.
Au lieu de procéder à des vérifications manuelles, la plateforme d'automatisation travaille avec différents outils de sécurité et répond aux alertes sur la base de règles prédéfinies ou d'un apprentissage automatique.
Un flux de travail automatisé typique se présente comme suit :
Détection : L'automatisation analyse en permanence les journaux, les points d'extrémité et le trafic réseau à la recherche d'activités suspectes indiquant des menaces de sécurité.
Analyse: Les alertes sont enrichies de renseignements sur les menaces afin de déterminer la gravité et de réduire les faux positifs.
Réponse : En fonction de la politique, le système peut isoler un appareil, bloquer le trafic ou déclencher l'application d'un correctif.
Récupération et rapports : Des scripts automatisés restaurent les systèmes ou génèrent des rapports prêts à être mis en conformité sans attendre une saisie manuelle.
Selon le rapport 2025 Cost of a Data Breach Report d'IBM, les organisations qui utilisent l'intelligence artificielle (IA) et l'automatisation à grande échelle ont été en mesure de détecter et de contenir les violations beaucoup plus rapidement, tandis que celles qui n'utilisent pas les technologies d'IA ou d'automatisation ont dû faire face à des coûts plus élevés et à des temps de réponse plus longs. L'étude note également que l'adoption de l'automatisation continue d'augmenter, avec seulement 28% des organisations déclarant ne pas utiliser ces outils, en baisse par rapport aux 33% de l'année précédente.
Pourquoi l'automatisation de la cybersécurité est-elle importante pour les entreprises ?
De nombreux fournisseurs de cybersécurité regroupent les menaces en commençant par en rassembler le plus grand nombre possible à partir de tous les vecteurs d'attaque et de leurs systèmes internes ainsi que de sources externes.
Cependant, ils recueillent souvent de grandes quantités de menaces brutes, non structurées et souvent inexactes, puis n'apportent que peu d'avantages en négligeant d'organiser ces menaces en prochaines étapes exploitables.
Il incombe alors aux organisations clientes de décider comment répondre aux menaces qui leur sont présentées, ce qui représente souvent un travail manuel important.
Grâce à l'automatisation de la cybersécurité, les équipes peuvent rapidement identifier les nouvelles cybermenaces et y répondre plus efficacement qu'elles ne pourraient le faire avec des processus manuels.
En outre, les professionnels de la cybersécurité s'accordent à dire que les défenses manuelles ne permettent plus de lutter suffisamment contre les cybermenaces modernes. Pour rester aussi sûres que possible, les organisations doivent intégrer l'automatisation dans leurs stratégies de sécurité.
Les pirates ciblent également les victimes en utilisant des attaques automatisées. Dans de nombreux cas, les pirates se font passer pour des équipes SecOps internes et envoient des courriels de phishing encourageant les utilisateurs à ignorer toute mise à jour d'antivirus et à n'accepter que les correctifs provenant de leur URL.
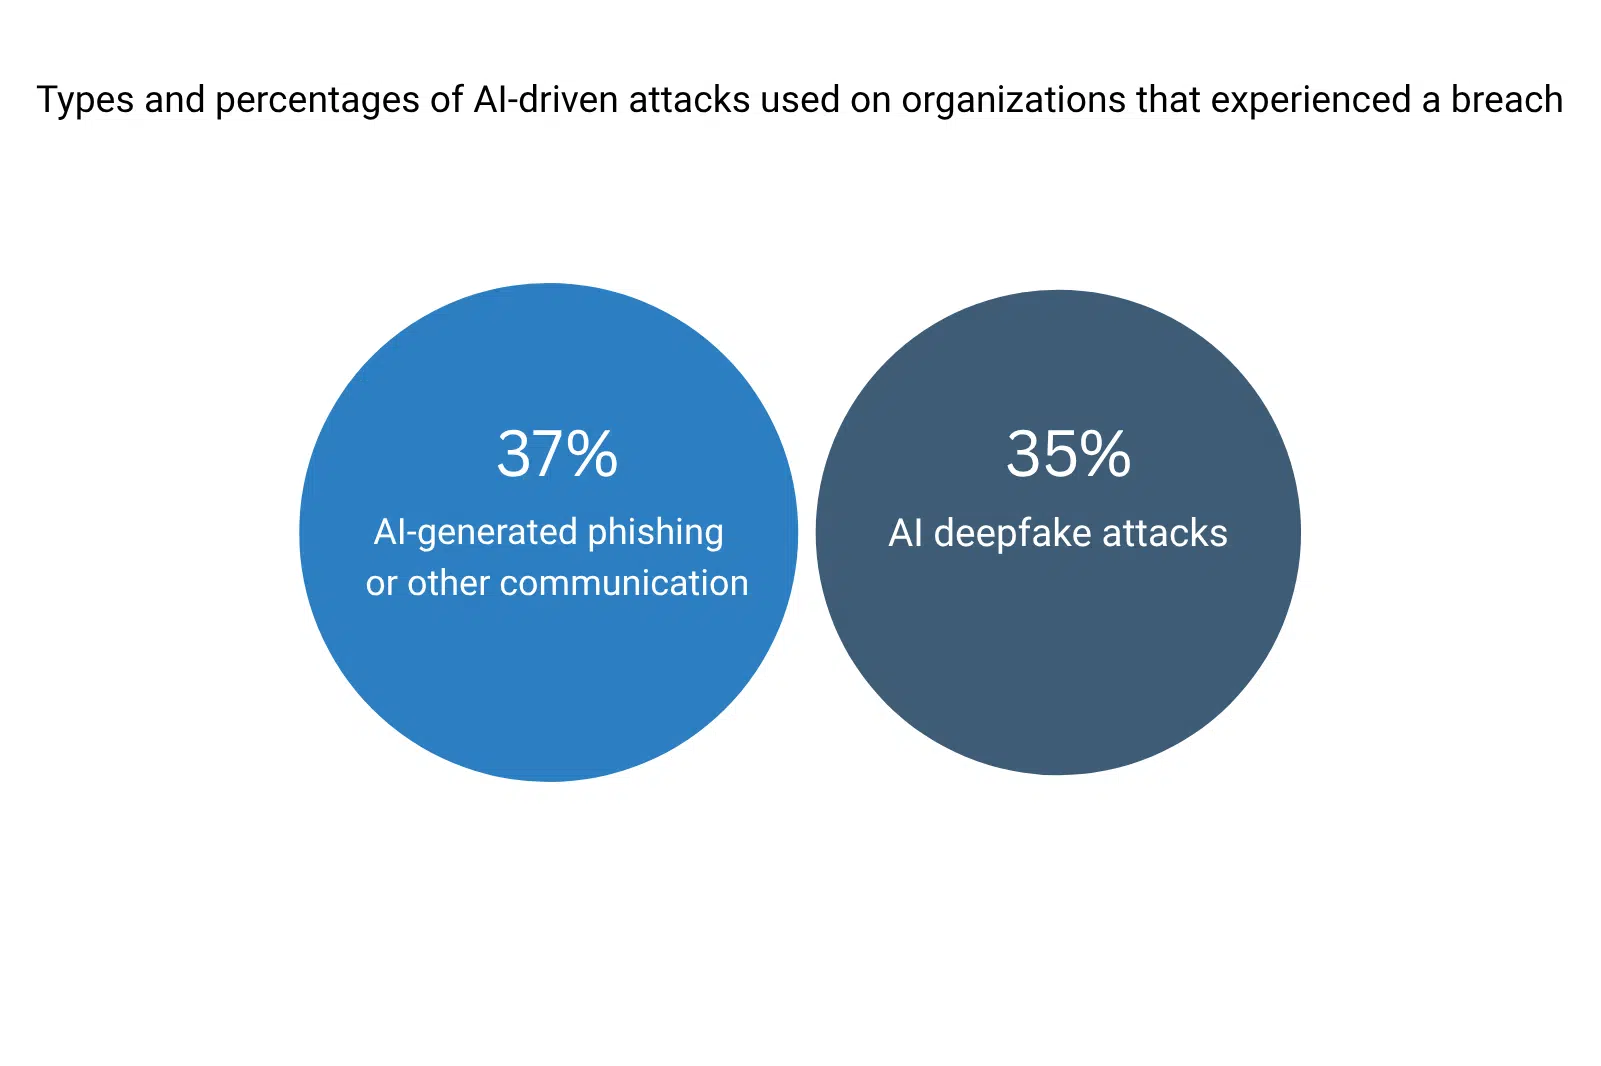
Le rapport 2025 Cost of a Data Breach Report d'IBM a révélé que 16 % des violations impliquaient des attaquants utilisant l'IA - principalement par le biais du phishing (37 %) et des attaques de type "deepfake" (35 %). Alors que les acteurs de la menace adoptent l'IA générative pour automatiser et personnaliser leurs campagnes, les défenseurs ont besoin d'outils tout aussi automatisés pour s'adapter à leur vitesse et à leur sophistication.
Principaux avantages de l'automatisation de la cybersécurité
La valeur de l'automatisation de la cybersécurité ne réside pas seulement dans l'efficacité, mais aussi dans la cohérence qu'elle apporte à la défense contre des problèmes de sécurité complexes. Si elle est correctement mise en œuvre, l'automatisation de la sécurité peut contribuer à prévenir les cyberattaques réussies. Les outils d'automatisation peuvent accélérer la création d'actions défensives sans solliciter les ressources, tout en gardant une longueur d'avance sur les plans des attaquants.
Réduction des erreurs humaines
La fatigue liée à la sécurité et le travail répétitif conduisent souvent à des erreurs humaines, que les attaquants sont prompts à exploiter. L'automatisation de la sécurité garantit que les tâches clés - telles que la détection des vulnérabilités, le déploiement des correctifs ou l'analyse des journaux - sont exécutées de manière cohérente et sans faille. Cela réduit l'exposition à des risques évitables et contribue à maintenir une posture de sécurité stable, même lorsque les équipes de sécurité sont surchargées.
Conseil de pro : Dans les environnements Linux, des outils comme KernelCare Enterprise de TuxCare automatisent le déploiement des correctifs du noyau en temps réel sans redémarrage, éliminant ainsi les temps d'arrêt - qui sont le problème majeur des correctifs de vulnérabilité traditionnels. Ces correctifs sans redémarrage sont appliqués en arrière-plan, pendant que les systèmes fonctionnent, sur toutes les distributions Linux courantes.
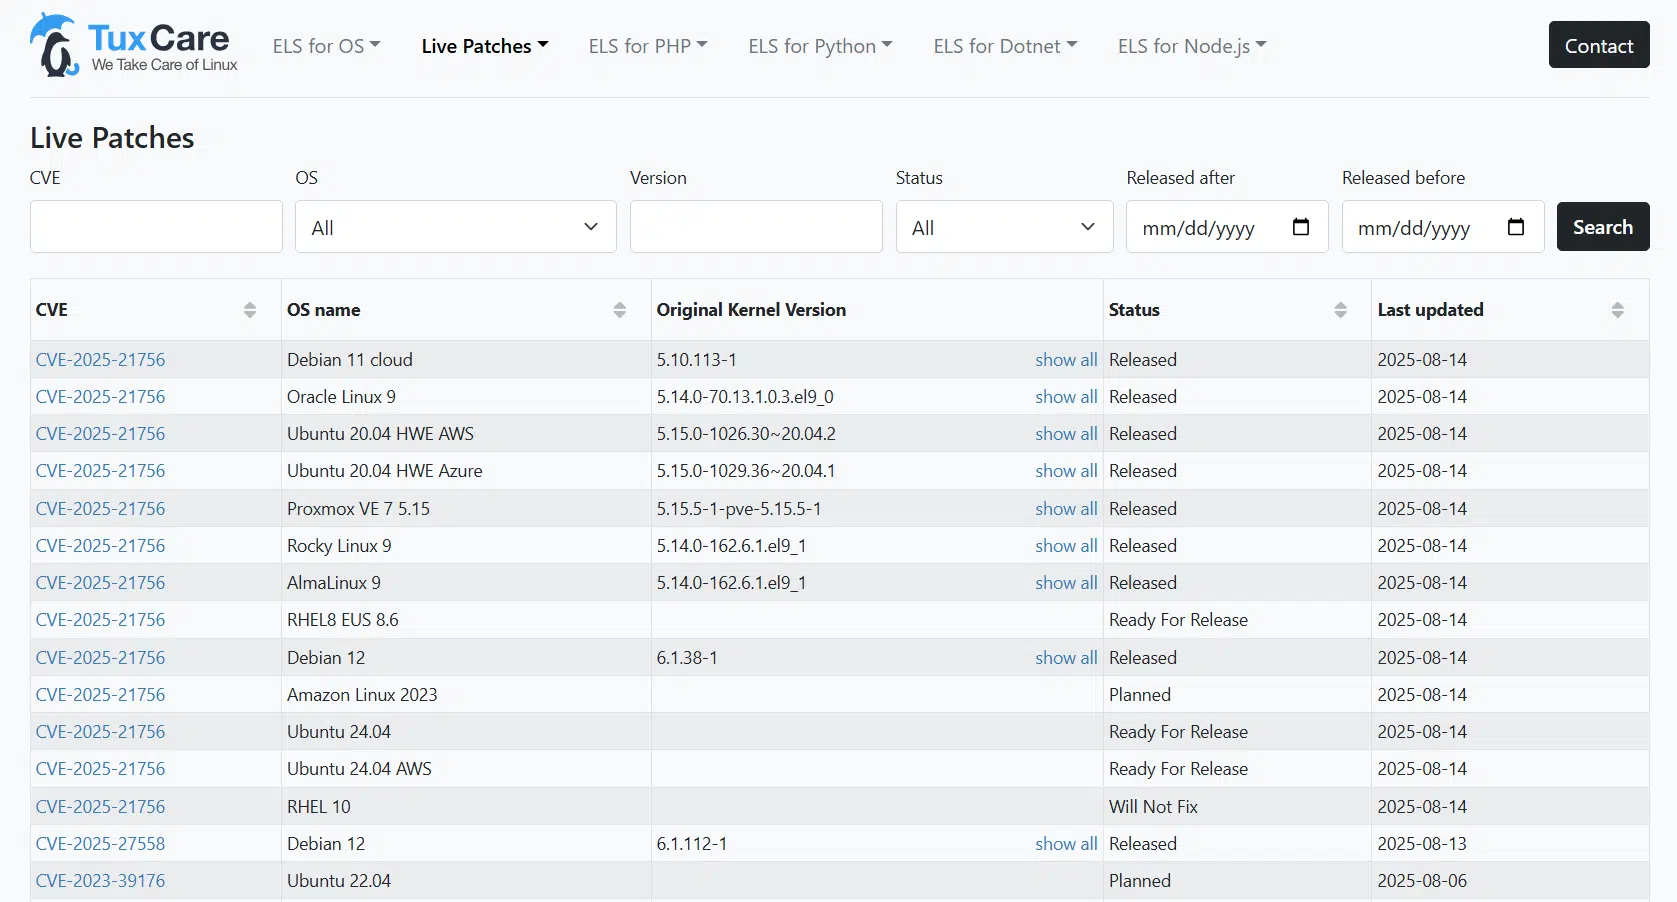
Suivi des CVE de KernelCare montrant les dernières vulnérabilités du noyau corrigées
Détection et réponse plus rapides aux menaces
La rapidité est essentielle en matière de cybersécurité. Les outils automatisés permettent de surveiller les réseaux et les terminaux 24 heures sur 24, 7 jours sur 7, et d'identifier immédiatement les activités suspectes. Les flux de travail de réponse, tels que l'isolement d'un appareil infecté ou l'application d'un correctif, peuvent être déclenchés sans délai.
Contrôle cohérent de la conformité
Tous les membres de votre équipe qui s'occupent de la gestion de la conformité vous le diront : il peut être difficile de respecter les exigences de conformité lorsque les rapports reposent sur des processus manuels. L'automatisation de la conformité simplifie ce processus en surveillant en permanence les systèmes et en générant des journaux prêts à être audités. Les organisations qui utilisent l'automatisation peuvent réduire de 60 à 80 % le travail manuel de mise en conformité, libérant ainsi le personnel pour des tâches plus stratégiques tout en minimisant le risque de pénalités.
Vous pouvez également découvrir les meilleures plateformes de conformité informatique et les meilleurs outils de correction pour gérer les exigences de conformité et les failles de sécurité.
Évolutivité des opérations de sécurité
À mesure que les organisations adoptent des services cloud, des conteneurs et des appareils IoT, la surface d'attaque s'étend de manière exponentielle. L'automatisation de la sécurité permet aux processus de sécurité d'évoluer en parallèle - en déployant des correctifs sur des milliers de serveurs ou en appliquant des politiques d'accès cohérentes dans des environnements hybrides - sans nécessiter d'importantes augmentations de personnel.
Meilleure utilisation des ressources
Grâce à l'automatisation des tâches de sécurité répétitives, les analystes peuvent se concentrer sur des tâches à plus forte valeur ajoutée, telles que l'investigation d'incidents complexes ou l'amélioration de la veille sur les menaces. En réduisant les efforts manuels, les organisations peuvent allouer des ressources plus efficacement et renforcer les défenses proactives.
Remarque : L'automatisation de la détection et de la réponse peut réduire le nombre de vulnérabilités potentielles au sein de l'infrastructure réseau d'une organisation. Toutefois, le fait de trop compter sur l'automatisation de la cybersécurité ou de suivre une stratégie d'automatisation mal conçue peut représenter un risque bien plus grand pour une organisation.
Défis et risques de l'automatisation de la cybersécurité
Avec une efficacité accrue et une approche de mise en œuvre "prête à l'emploi", l'automatisation de la cybersécurité s'accompagne également d'une série de nouveaux risques dont les organisations doivent se préoccuper en permanence.
Dépendance excessive à l'égard de la technologie
L'application automatique de correctifs à un millier de systèmes chaque matin, par exemple, pourrait provoquer une attaque de cybersécurité créée en interne. Si les services SecOps et DevOps n'ont pas effectué d'assurance qualité avant de diffuser le correctif automatisé, ils pourraient propager une attaque auto-infectieuse sur leurs serveurs.
En outre, si les équipes de sécurité partent du principe que le système va tout détecter, elles risquent d'ignorer les zones d'ombre ou de ne pas revoir les décisions automatisées. La supervision humaine reste essentielle pour valider les résultats et faire face aux menaces complexes que l'automatisation ne peut pas résoudre seule.
Faux sentiment de sécurité
L'efficacité d'un outil automatisé dépend de sa configuration et des informations sur les menaces qu'il reçoit. Un attaquant peut passer complètement inaperçu à cause d'une règle incorrecte ou d'un modèle de détection obsolète. C'est pourquoi ces systèmes doivent faire l'objet d'une mise au point régulière et d'une surveillance constante. Si cela n'est pas fait, on peut imaginer le type de fausse protection qu'une organisation non préparée pourrait développer.
Coûts initiaux élevés et complexité de l'intégration
La mise en œuvre de l'automatisation nécessite des investissements dans les outils, la formation des membres de l'équipe et l'intégration dans l'infrastructure existante. Pour les petites organisations, les coûts initiaux et les besoins en ressources peuvent devenir insurmontables. Une mauvaise intégration avec les systèmes existants peut également créer plus de frictions que de valeur ajoutée à court terme.
Risque d'erreurs automatisées à grande échelle
Lorsque l'automatisation commet une erreur, elle peut la reproduire instantanément sur des milliers de systèmes. Par exemple, un correctif de vulnérabilité Linux défectueux appliqué automatiquement peut entraîner des temps d'arrêt ou des applications défectueuses. C'est pourquoi il est essentiel de procéder à des tests minutieux, à des déploiements progressifs et de pouvoir revenir en arrière.
Lacunes dans les compétences en matière de gestion des systèmes automatisés
Paradoxalement, si l'automatisation de la sécurité réduit les tâches manuelles, elle accroît le besoin de professionnels qualifiés capables de gérer, d'affiner et d'auditer les systèmes automatisés. Sans l'expertise adéquate, les organisations peuvent avoir du mal à tirer pleinement parti de leur investissement.
Cas d'utilisation de l'automatisation de la cybersécurité
L'automatisation n'est pas un concept unique - elle s'applique à plusieurs niveaux d'opérations de sécurité. De la détection à la conformité, voici les domaines les plus courants dans lesquels les organisations utilisent efficacement l'automatisation :
|
Cas d'utilisation |
Comment l'automatisation peut-elle aider ? |
L'exemple de la pratique |
|
Recherche en permanence les vulnérabilités connues dans les systèmes et les applications. |
Les outils de scan tels que Nessus ou OpenVAS s'exécutent selon un calendrier défini et signalent automatiquement les CVE récemment publiées. |
|
|
Applique les mises à jour rapidement et de manière cohérente dans tous les systèmes, réduisant ainsi les fenêtres d'exposition. |
KernelCare Enterprise de TuxCare fournit des correctifs automatisés et sans redémarrage pour les distributions Linux. |
|
|
Automatise les étapes de confinement telles que l'isolation des points d'extrémité compromis ou le blocage des adresses IP malveillantes. |
Les plateformes SOAR déclenchent des flux de travail prédéfinis pendant les attaques. |
|
|
Analyse des journaux et détection des menaces |
Filtre des millions d'entrées de journaux pour identifier des modèles et des anomalies en temps réel. |
Les outils SIEM tels que Splunk rationalisent la détection des menaces basée sur les journaux. |
|
Contrôle de conformité |
Veille au respect permanent de normes telles que PCI DSS, HIPAA ou GDPR en appliquant des politiques. |
Des rapports automatisés et des alertes signalent instantanément les écarts. |
Conseil de pro : Commencez modestement par un ou deux cas d'utilisation à fort impact — comme l'application automatisée des correctifs et l'analyse des vulnérabilités — avant d'étendre l'automatisation à l'ensemble des workflows de sécurité. Cela permet de réduire la complexité et de renforcer la confiance dans le processus.
Comment mettre en œuvre l'automatisation de la cybersécurité dans votre environnement Linux ?
Linux est l'épine dorsale de l'écosystème informatique moderne - il exécute tout, des charges de travail en nuage aux applications d'entreprise critiques. L'automatisation de la sécurité sur les systèmes Linux est essentielle pour réduire les fenêtres d'exposition et alléger la pression sur les équipes informatiques. Cette approche étape par étape aide les organisations à développer l'automatisation sans créer de nouveaux risques :
1. Évaluer votre position actuelle en matière de sécurité
Commencez par évaluer la manière dont les tâches de sécurité sont actuellement traitées. Quels sont les processus manuels, répétitifs ou sujets à des retards ? Les lacunes les plus courantes dans les environnements Linux sont les cycles de correctifs irréguliers, les analyses de vulnérabilité incomplètes et la surveillance incohérente des journaux. La cartographie de ces faiblesses permet de déterminer ce qu'il convient d'automatiser en premier lieu.
2. Donner la priorité aux zones à fort impact
Il n'est pas nécessaire d'automatiser tous les processus de gestion de la sécurité en même temps. Envisagez d'appliquer l'automatisation de la sécurité aux domaines qui permettent de réduire le plus les risques et qui demandent le plus d'efforts. Pour les systèmes Linux, il s'agit généralement de la détection des vulnérabilités et de la gestion des correctifs, car les mises à jour manquées sont l'une des principales causes d'intrusion.
3. Choisir les bons outils d'automatisation
Choisissez des solutions conçues pour s'intégrer parfaitement à Linux.
4. Intégrer les flux de travail existants
L'automatisation fonctionne mieux lorsqu'elle s'intègre aux processus actuels. Connectez l'automatisation de la sécurité Linux à vos systèmes de billetterie, à vos pipelines CI/CD et à vos plateformes de surveillance afin que les alertes et les étapes de remédiation se déroulent sans intervention manuelle.
5. Tester et déployer progressivement
Introduire l'automatisation par étapes. Commencez par des charges de travail non critiques ou des environnements de test, validez les résultats, puis étendez l'automatisation à la production. Ce déploiement progressif permet d'éviter le risque d'une perturbation généralisée en cas de problème.
6. Maintenir la surveillance et l'amélioration continue
L'automatisation n'est pas un processus "prêt à l'emploi". Il convient de revoir régulièrement les configurations, d'affiner les règles de détection et de surveiller les journaux d'audit. La surveillance humaine garantit que l'automatisation de la sécurité continue à s'aligner sur les politiques de sécurité et les exigences de conformité.
Bonnes pratiques pour l'automatisation de la cybersécurité
L'automatisation apporte une valeur ajoutée maximale lorsqu'elle est mise en œuvre avec discipline et supervision. Ces meilleures pratiques aident les organisations à maximiser les avantages en matière de sécurité tout en minimisant les risques :
1. Commencer modestement et passer progressivement à l'échelle supérieure
Au lieu de tout automatiser en même temps, commencez par les domaines à fort impact tels que l'analyse des vulnérabilités et les correctifs. Une approche progressive réduit la complexité et renforce la confiance dans le processus d'automatisation.
2. Maintenir une surveillance humaine
L'automatisation n'élimine pas le besoin de personnel. Les analystes doivent examiner les décisions automatisées, affiner les configurations et intervenir dans les cas extrêmes. Le jugement humain reste essentiel pour les menaces complexes que l'automatisation ne peut pas entièrement gérer.
3. Tenir à jour les manuels d'automatisation
Les menaces évoluent rapidement, tout comme vos stratégies d'automatisation. Passez régulièrement en revue les playbooks, les règles de détection et les politiques de correction pour vous assurer qu'ils reflètent les dernières méthodes d'attaque et les normes de conformité les plus récentes.
4. Test avant le déploiement complet
Même avec l'automatisation, les tâches peuvent échouer ou provoquer des perturbations si elles ne sont pas déployées correctement. C'est pourquoi il est essentiel d'utiliser l'environnement d'essai pour valider les flux de travail d'automatisation avant de les appliquer aux systèmes de production.
5. Intégrer les outils de sécurité
L'automatisation est essentielle dans le cadre de l'orchestration, de l'automatisation et de la réponse en matière de sécurité (SOAR). Connectez l'automatisation aux SIEM, aux plateformes SOAR et aux outils de surveillance pour vous assurer que les alertes, les correctifs et les réponses aux incidents sont exécutés de manière cohérente dans votre environnement.
6. Contrôler et auditer régulièrement l'automatisation
L'automatisation de la sécurité doit être transparente. Conservez les journaux, surveillez les performances du système et réalisez des audits pour confirmer que les actions automatisées fonctionnent comme prévu, en particulier dans les secteurs où la conformité est primordiale.
Conseil de pro : Considérez l'automatisation comme une tâche permanente plutôt que comme un moment où il faut tout régler et tout oublier. Les organisations doivent continuellement affiner et adapter l'automatisation en fonction des nouvelles menaces et des changements d'infrastructure.
Automatiser les correctifs Linux avec TuxCare
Avec les solutions de correction des vulnérabilités de TuxCare, laisser vos systèmes Linux exposés trop longtemps est un risque lié à l'automatisation de moins dont vous devez vous soucier. KernelCare Enterprise de TuxCare vous permet de déployer automatiquement les derniers correctifs de vulnérabilité du noyau Linux sans redémarrage, temps d'arrêt ou flux de travail manuel.
KernelCare protège vos systèmes Linux en éliminant rapidement les vulnérabilités sans que vous ayez à attendre les fenêtres de maintenance ou les temps d'arrêt. Avec TuxCare, les équipes informatiques peuvent automatiser le passage des nouveaux correctifs en staging, testing et production sur toutes les distributions Linux courantes, ce qui leur permet d'appliquer les correctifs dès qu'ils sont disponibles.
TuxCare propose également des correctifs sans redémarrage pour les failles de sécurité affectant les noyaux Linux et les bibliothèques partagées dans toutes les distributions d'entreprise couramment utilisées.
Vous avez des questions ? Parlez à un expert en sécurité de TuxCare pour savoir comment automatiser les correctifs Linux et maintenir une sécurité continue.