Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Les mesures de protection de RHEL constituent un excellent point de départ pour la sécurité chez Red Hat, mais tout cela ne tient pas la route sans une application active des correctifs, des cycles d'audit et une gestion rigoureuse du cycle de vie.
- L'utilisation de RHEL 7 ou de toute autre version arrivée en fin de vie sans contrat de support étendu expose l'entreprise à des risques en matière d'audit et peut entraîner des manquements à la conformité.
- La mise à jour à chaud permet d'appliquer les correctifs CVE du noyau à des systèmes en cours d'exécution sans redémarrage – KernelCare de TuxCare prend en charge toutes les principales versions de RHEL.
La plupart des équipes qui utilisent Red Hat Enterprise Linux partent du principe que leur niveau de sécurité est solide, car Red Hat jouit d'une excellente réputation. La plateforme est fournie avec SELinux activé, des paquets signés et un processus éprouvé de divulgation des vulnérabilités. Cette réputation est bien méritée.
Mais cela conduit à une défaillance spécifique dans la sécurité chez Red Hat : on part du principe que la plateforme s'occupe de tout, alors que le véritable travail – correction des vulnérabilités, planification du cycle de vie, bonnes pratiques d'audit – incombe à l'équipe qui la gère.
Voici comment cela se traduit concrètement. Un CVE concernant le noyau Linux est publié un mardi. Le correctif est disponible dès le vendredi. Votre prochaine fenêtre de maintenance est prévue dans 18 jours. Un pirate informé de l'existence de ce CVE dispose désormais d'une fenêtre de 18 jours pour s'attaquer à vos systèmes. Il ne s'agit pas d'un scénario hypothétique : c'est le quotidien de la sécurité Linux en entreprise, et c'est pourquoi la fréquence des mises à jour est tout aussi importante que leur disponibilité.
À quoi ressemble réellement la sécurité chez Red Hat
L'architecture de sécurité de RHEL est structurée en couches, ce qui constitue à la fois son point fort et la raison pour laquelle sa maintenance nécessite un travail actif plutôt qu'une confiance aveugle.
Au niveau du noyau, SELinux applique un contrôle d'accès obligatoire, ce qui signifie que même un processus compromis ne peut pas sortir du cadre de la politique qui lui est appliquée. Cette protection est efficace lorsqu'elle est correctement configurée, mais s'avère totalement inutile lorsque quelqu'un exécute setenforce 0 lors d'un incident et ne revient jamais en arrière. De plus, le contrôle d'accès basé sur les rôles gère les limites en matière d'identité et de privilèges. Par ailleurs, l'infrastructure de mises à jour signées de Red Hat et son Vulnérabilité sous Linux Le flux de suivi vous offre un pipeline CVE fiable et des correctifs dont vous pouvez être sûr de la provenance.
Le problème, c'est que rien de tout cela ne se maintient de lui-même. RHEL est sécurisé dès le premier jour. Mais le fait qu'il le reste dépend entièrement de ce que votre équipe fera par la suite. Un système RHEL 7 qui a été correctement renforcé en 2020 et qui n'a pas reçu de correctifs depuis mi-2024 accumule depuis des années des vulnérabilités (CVE) non corrigées au niveau du noyau et de l'espace utilisateur. La conception initiale n'offre aucune protection contre les vulnérabilités révélées après l'application du dernier correctif.
Pour les équipes qui restent sur RHEL 7 après la fin de son cycle de vie (EOL) en juin 2024, le service « Endless Lifecycle Support » de TuxCare est l'un des seuls moyens de continuer à bénéficier des correctifs CVE sans être contraintes de procéder à une migration qui pourrait ne pas être encore réalisable sur le plan opérationnel.
Pourquoi la sécurité chez Red Hat est-elle si importante ?
RHEL est généralement utilisé pour faire tourner les infrastructures, certes peu spectaculaires mais essentielles. Les banques s’en servent pour le règlement des transactions. Les opérateurs télécoms l’utilisent pour le routage. Les hôpitaux y font tourner leurs systèmes de dossiers médicaux électroniques. Lorsque les grandes compagnies aériennes et les institutions financières dressent la liste de leurs infrastructures, RHEL occupe généralement une place centrale et porteuse. Cela signifie que la surface d’attaque est vaste et que l’ampleur des répercussions d’une faille de sécurité est considérable.
Les attaques visant Linux ont considérablement augmenté ces dernières années. Les groupes de ransomware et les acteurs malveillants liés à des États ont détourné leur attention des terminaux Windows pour se concentrer sur les serveurs Linux, où se trouvent en réalité les charges de travail à forte valeur ajoutée. La porte dérobée 2024 XZ Utils (CVE-2024-3094) a failli toucher une partie importante des distributions dérivées de RHEL si elle avait atteint une version stable. Elle a été détectée. La prochaine pourrait ne pas l'être.
La conformité ajoute une dimension supplémentaire d'urgence. Les normes HIPAA, PCI DSS, RGPD et SOC 2 partagent toutes le même postulat : vous utilisez des logiciels qui continuent de recevoir les mises à jour de sécurité fournies par les éditeurs. Dès qu'un système atteint sa fin de vie (EOL) sans contrat de support prolongé, ce postulat ne tient plus – et les auditeurs le remarquent. « Le système fonctionne bien » n'est pas un argument valable en matière de conformité. Pour mieux comprendre ce que cela implique sur le plan opérationnel, découvrez ce que la fin de vie de RHEL 7 signifie pour votre entreprise.
Risques de sécurité courants liés à RHEL
Les risques ci-dessous ne sont pas des cas théoriques marginaux. Ils reviennent régulièrement dans les analyses rétrospectives d'incidents et méritent d'être connus par leur nom.
Risque n° 1 : vulnérabilités CVE non corrigées dans le noyau

Les correctifs du noyau nécessitent un redémarrage, et ces redémarrages sont souvent reportés. Qu'il s'agisse d'un cluster de bases de données en production, d'une pile de routage pour les télécommunications ou d'un système de traitement en temps réel, tous ont de bonnes raisons d'éviter les temps d'arrêt imprévus. Les correctifs restent donc en attente. Pour la faille CVE-2022-0847 (Dirty Pipe), des correctifs étaient disponibles quelques jours seulement après sa divulgation ; pourtant, de nombreux systèmes de production ont passé des mois sans les appliquer, car personne ne souhaitait programmer ces redémarrages progressifs.
La CISA a récemment ajouté le CVE-2026-31431 (Copy Fail), une faille d'élévation de privilèges qui permet à tout utilisateur local non privilégié d'obtenir les droits root en corrompant le cache de pages en mémoire du noyau – sans toucher au disque – au niveau de son catalogue KEV, le 1er mai 2026, laissant ainsi deux semaines aux agences fédérales pour appliquer le correctif. La plupart des environnements Linux d'entreprise ne peuvent pas agir aussi rapidement dans le cadre des cycles de correctifs conventionnels. La faille ne nécessite pas d'accès à distance en soi, mais combinée à un élément aussi courant que des identifiants SSH volés ou un processus de conteneur compromis, elle conduit à une compromission totale des privilèges root.
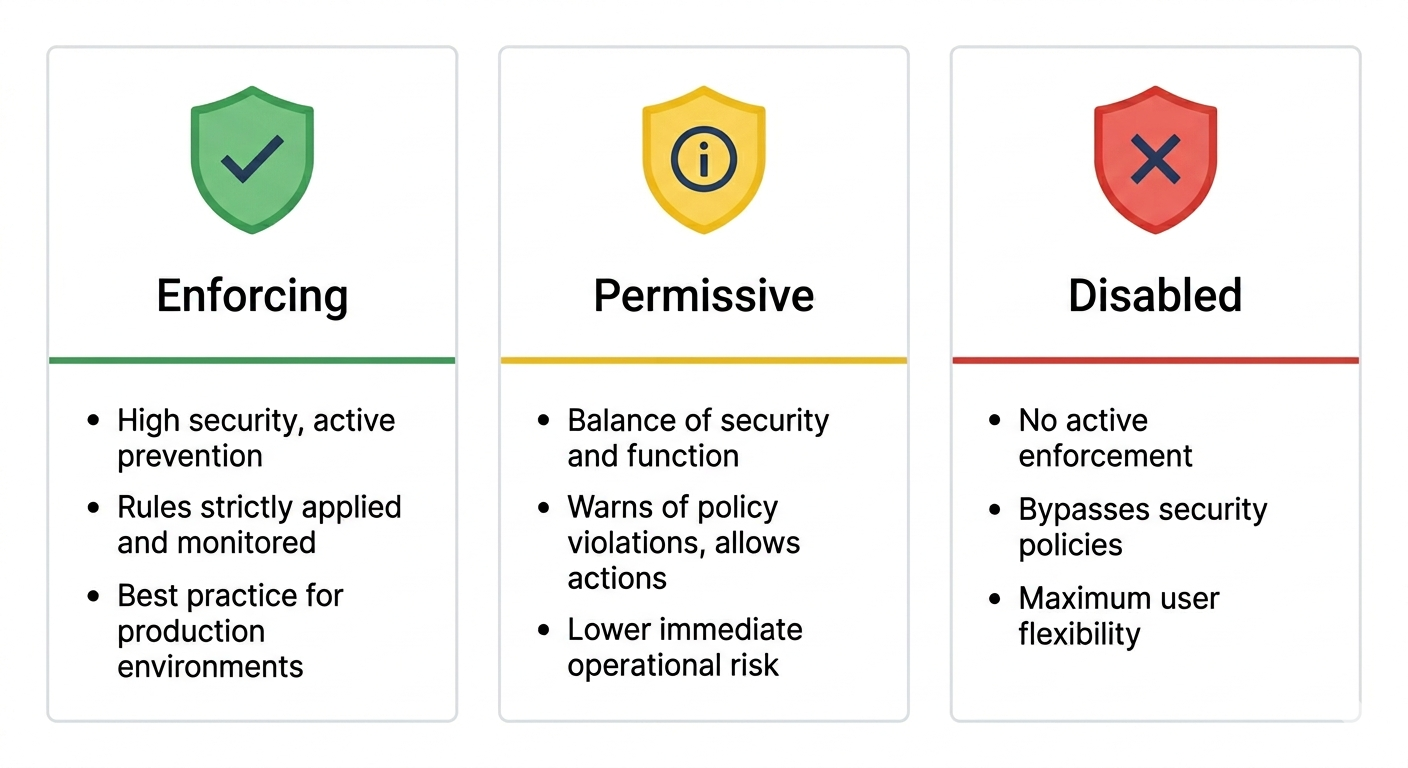
Risque n° 2 : SELinux désactivé ou mal configuré
Quand un problème survient en production, setenforce 0 C'est la solution la plus rapide, mais aussi la pire. SELinux En mode permissif, le système enregistre les violations de la politique mais ne bloque rien, et la phrase « nous la réactiverons une fois le problème diagnostiqué » a tendance à devenir définitive. Les modules de politique trop généraux sont presque aussi néfastes : si un service se voit accorder plus de capacités qu’il n’en a besoin, une compromission de ce service aura des répercussions plus importantes qu’elle ne devrait.
Conseil de pro : Avant de désactiver SELinux à des fins de dépannage, passez temporairement en mode permissif à l'aide de la commande `setenforce 0` et vérifiez ausearch -m avc -ts recent pour consulter les refus récents. Dans la plupart des cas, le journal des refus vous indique précisément quelle règle de politique définir – et vous n'avez jamais besoin de quitter définitivement le mode d'application.
Risque n° 3 : Systèmes en fin de vie toujours en service en production
RHEL 7 a atteint sa fin de vie en juin 2024. Un nombre important d'entreprises l'utilisent encore : la migration est coûteuse, perturbante et souvent moins prioritaire que les urgences immédiates de ce trimestre. Sans service de support prolongé, chaque vulnérabilité (CVE) du noyau et des paquets divulguée après la date de fin de vie constitue une faille de sécurité permanente non corrigée. Il n'y a pas de solution de rattrapage une fois que le support du fournisseur prend fin.
Risque n° 4 : délimitation insuffisante des privilèges
Des comptes de service s'exécutant en tant qu'administrateur. Des fichiers « sudoers » contenant des entrées « NOPASSWD » généralisées. Des clés SSH configurées en 2019 et jamais renouvelées. Il ne s'agit pas là de vecteurs d'attaque sophistiqués, mais de défaillances élémentaires qui font la différence entre un service compromis et un hôte compromis.
Risque n° 5 : référentiels tiers non vérifiés
EPEL, les dépôts RPM tiers et les miroirs de paquets fournis par les éditeurs sont souvent indispensables. Ils constituent également des vecteurs d'attaque au sein de la chaîne d'approvisionnement. Une équipe qui ajoute un dépôt pour installer un paquet sans jamais vérifier quels autres éléments sont désormais considérés comme fiables a élargi sa surface d'attaque sans en avoir eu l'intention.
Meilleures pratiques de sécurité Red Hat
Les solutions pour remédier aux risques susmentionnés ne sont pas compliquées. Le plus difficile est de les appliquer de manière cohérente à l'ensemble d'une grande flotte soumise à des contraintes opérationnelles.
Pratique n° 1 : Appliquer les correctifs selon un calendrier précis
C'est pendant le délai entre la mise à disposition d'un correctif et son déploiement que les failles sont exploitées. Un rythme hebdomadaire pour les mises à jour des paquets et un rythme mensuel pour celles du noyau constituent un minimum acceptable pour la plupart des organisations. Le choix repose sur des considérations opérationnelles :
- Si des redémarrages planifiés sont possibles – application standard des correctifs avec
dnf updateDe plus, redémarrer Windows ne pose aucun problème. - Si les redémarrages perturbent le fonctionnement, l'application de correctifs sans redémarrage est la seule solution qui permet de suivre le rythme des vulnérabilités divulguées sans compromettre la disponibilité du système.
Pratique n° 2 : Modification à chaud du noyau et des bibliothèques partagées
La correction du noyau à chaud permet d'appliquer des correctifs CVE à un noyau en cours d'exécution sans nécessiter de redémarrage. Red Hat fournit kpatch pour certaines branches du noyau, mais la couverture se limite aux versions actuellement prises en charge. KernelCare de TuxCare couvre un éventail plus large de versions du noyau RHEL, y compris les versions plus anciennes et celles en fin de vie.
|
Approche |
Redémarrage requis |
Couverture |
Meilleur pour |
|
Application manuelle d'un correctif avec redémarrage |
Oui |
Complet |
Développement/test, systèmes à faible disponibilité |
|
Red Hat kpatch |
Non |
Branches du noyau limitées |
RHEL prise en charge en standard |
|
TuxCare KernelCare |
Non |
Large, y compris les noyaux en fin de vie |
Production à haute disponibilité, systèmes en fin de vie |
Pour une analyse détaillée comparant KernelCare et kpatch en termes de couverture, de noyaux pris en charge et de capacité de restauration, consultez la page « Comparaison entre KernelCare Enterprise et Red Hat kpatch ».
Remarque :LibCare étend la correction en temps réel à des bibliothèques partagées critiques telles que glibc et OpenSSL , des composants qui nécessitent le redémarrage des services dépendants lorsqu'ils sont corrigés de manière conventionnelle. Il ne s'agit pas d'un redémarrage complet du système, mais cela reste suffisamment perturbant pour tout ce qui maintient des connexions persistantes ou un état de session. Corriger un OpenSSL en cours d'exécution sans redémarrer les services qui l'utilisent n'est pas une mince affaire, et cela revêt une importance particulière pour les environnements à haute disponibilité.
Pratique n° 3 : Utilisez la hiérarchisation des CVE, et pas seulement les listes de CVE
Les chiffres bruts relatifs aux CVE ne permettent pas d'agir concrètement. La plupart des environnements comptent à tout moment des centaines de vulnérabilités rendues publiques, et c'est en les traitant toutes avec la même urgence que les équipes finissent par s'épuiser sans parvenir à améliorer leur niveau de sécurité.
Pratique n° 4 : Maintenez SELinux en mode « Enforcing »
Exécutez en mode d'application. Lorsqu'un élément génère un refus, examinez-le à l'aide de ausearch et audit2allow plutôt que de désactiver la politique. Si une règle personnalisée s'avère vraiment nécessaire, rédigez un module de politique ciblé, adapté aux besoins réels du service. Les équipes qui respectent cette discipline constatent souvent que les refus de SELinux constituent leur premier signe indiquant qu'un élément ne fonctionne pas correctement, avant même que tout autre système de surveillance ne le détecte.
Pratique n° 5 : Vérifier régulièrement les limites des privilèges
Les comptes de service doivent fonctionner avec le minimum de privilèges dont ils ont réellement besoin pour fonctionner. Les entrées « sudoers » doivent être précises et non génériques. Les clés SSH doivent être renouvelées selon un calendrier défini et l'authentification par clé doit être la seule méthode acceptée. Pipe auditd enregistrer les journaux dans un emplacement soumis à un contrôle, et configurer AIDE pour la surveillance de l'intégrité des fichiers sur les chemins critiques.
Conseil de pro : Exécuter sudo -l -U <serviceaccount> pour vérifier précisément les privilèges dont dispose un compte de service donné. Il s'agit d'une vérification qui ne prend que 30 secondes et qui permet souvent de mettre au jour des entrées « NOPASSWD » ou des autorisations de commande trop larges, accumulées au fil des années à la suite de modifications progressives du fichier sudoers.
Conseil n° 6 : Préparez votre fin de vie avant qu'elle n'arrive
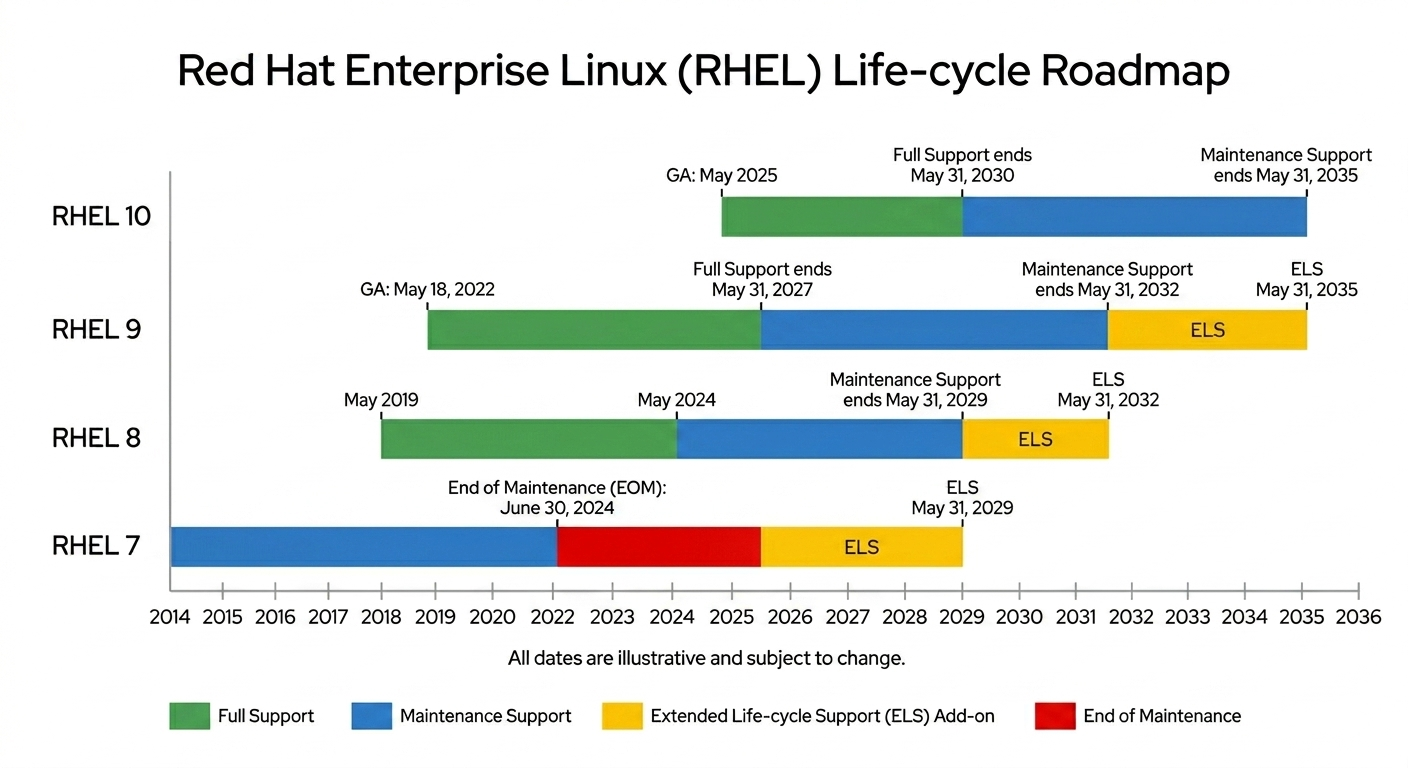
Red Hat publie les dates du cycle de vie plusieurs années à l'avance. L'erreur courante consiste à considérer la migration comme un problème futur jusqu'à ce qu'elle devienne une urgence immédiate. Il est essentiel de bien comprendre les prochaines étapes menant à la fin de vie (EOL) de RHEL 8, car le support de maintenance prendra fin en mai 2029. Si vous disposez d'un parc important de systèmes RHEL 8, le compte à rebours a déjà commencé.
- Si la migration vers RHEL 9 ou 10 est envisageable avant la fin de vie du produit, commencez à planifier dès maintenant. « Commencer à planifier trois mois à l'avance » ne laisse pas suffisamment de marge de manœuvre pour une véritable migration de parc.
- Si la migration n'est pas réalisable dans ces délais, veillez à mettre en place une assistance prolongée avant la date butoir. Le service « Endless Lifecycle Support » de TuxCare pour RHEL 7 assure l'application continue des correctifs CVE bien au-delà de la période d'assistance prolongée proposée par Red Hat, ce qui est essentiel si vous disposez de piles d'applications héritées qui ne feront l'objet d'aucune migration au cours de cet exercice fiscal ni du suivant.
4 outils pour renforcer la sécurité de RHEL
De nombreux outils prétendent renforcer la sécurité sous Linux. Ces quatre-là comblent réellement des failles critiques dans les environnements RHEL en production.
de TuxCare
TuxCare s'attaque aux deux principaux défis liés à la sécurité de RHEL : appliquer les correctifs aux vulnérabilités (CVE) du noyau et des bibliothèques partagées sans redémarrage, et continuer à mettre à jour les systèmes même après que Red Hat a cessé de publier des mises à jour pour ceux-ci.
KernelCare applique les correctifs CVE du noyau aux systèmes en cours d'exécution sur un large éventail de versions de RHEL, y compris les versions plus anciennes et celles en fin de vie. LibCare étend cette fonctionnalité aux bibliothèques partagées telles que glibc et OpenSSL, qui nécessitent également un redémarrage des services lorsqu'elles sont corrigées de manière conventionnelle. Ensemble, ces deux solutions comblent la lacune en matière de report de redémarrage qui affecte la plupart des programmes de mise à jour Linux en entreprise.
Le programme Endless Lifecycle Support (ELS) est particulièrement adapté aux entreprises utilisant RHEL 7. Le support étendu proposé par Red Hat ne couvre qu’une période limitée après la fin de vie (EOL) prévue en juin 2024. L’offre de TuxCare prolonge la correction des vulnérabilités CVE au-delà de cette date, aussi longtemps que l’entreprise en a besoin – ce qui est essentiel lorsque le calendrier de migration s’étend sur plusieurs années plutôt que sur quelques trimestres.
OpenSCAP
OpenSCAP est l'outil de vérification de conformité fourni avec RHEL. Il analyse les politiques de sécurité au format SCAP (normes CIS, STIG de la DISA, profils PCI DSS) et génère un rapport détaillé indiquant les écarts de votre système. Les rapports nécessitent une certaine interprétation et l'outil n'est pas très sophistiqué, mais il constitue le moyen le plus direct d'établir une base de référence de conformité réelle sur un parc de serveurs RHEL, sans engager de dépenses supplémentaires par rapport à ce que vous payez déjà.
Red Hat Insights
Insights est le service d'analyse prédictive intégré de Red Hat. Il analyse les données de télémétrie provenant des systèmes enregistrés et met en évidence les vulnérabilités connues, les écarts de configuration et les problèmes de performances. Il est inclus dans la plupart des abonnements RHEL actifs, ce qui signifie que les équipes qui ne l'utilisent pas laissent inutilisé un service qu'elles ont déjà payé. Le hic, c'est qu'il faut enregistrer les systèmes et consulter le tableau de bord : Insights ne sert pas à grand-chose si personne n'examine ses résultats.
Wazuh
Wazuh est une plateforme open source de gestion des événements et des informations de sécurité (SIEM) et de détection des intrusions sur les hôtes qui fonctionne parfaitement sous RHEL. Elle regroupe en une seule solution la surveillance de l'intégrité des fichiers, l'analyse des journaux, la détection des vulnérabilités et la génération de rapports de conformité. Pour les équipes qui ne souhaitent pas utiliser Splunk ou IBM QRadar, Wazuh constitue une alternative sérieuse, à condition d'accepter d'assumer elles-mêmes la gestion et la maintenance de la plateforme SIEM.
Renforcez la sécurité de Red Hat avec TuxCare
Red Hat offre une base de sécurité solide. Le fossé réside entre ce que la plateforme fournit dès le départ et ce qu'il faut pour maintenir ce niveau de sécurité sur l'ensemble d'un parc informatique, au fil du temps et face aux contraintes opérationnelles.
Les deux domaines où ce fossé se manifeste le plus souvent dans la sécurité chez Red Hat sont le rythme des correctifs – en particulier le problème du report du redémarrage pour les vulnérabilités (CVE) touchant le noyau et les bibliothèques partagées – et la planification du cycle de vie, notamment le sort réservé aux systèmes qui ont atteint ou approchent de leur fin de vie (EOL) sans qu'une voie de migration ne soit prévue.
Si votre équipe est confrontée à une liste d’attentes de redémarrages du noyau reportés, si vous utilisez RHEL 7 sans contrat de support, ou si vous gérez un parc suffisamment important pour que les calendriers de correctifs classiques ne parviennent pas à suivre le rythme des divulgations de vulnérabilités, TuxCare apporte une réponse à ces trois problèmes. KernelCare et LibCare comblent le déficit en matière de redémarrages. Le support à cycle de vie illimité étend la couverture des CVE au-delà de la fin de vie (EOL).