Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- A Un CVE identifie une vulnérabilité spécifique rendue publique ; Les vous indiquent son niveau de gravité.
- Correction des vulnérabilités CVE correction des vulnérabilités CVE permet de corriger entièrement la vulnérabilité – les mesures d'atténuation ne font que limiter l'exposition.
- Classez par ordre de priorité en fonction de l'exploitabilité, et pas seulement en fonction du score. Le catalogue des vulnérabilités connues pour avoir été exploitées de la CISA est votre indicateur le plus rapide pour savoir ce qui est activement utilisé à des fins malveillantes.
- Sous Linux, l'application des correctifs du noyau est retardée en raison de la nécessité de redémarrer le système. L'application de correctifs en direct supprime cette contrainte sans nécessiter de temps d'arrêt.
Votre scanner vient de recenser 400 CVE. Votre ingénieur de garde est déjà débordé. Et votre directeur technique veut savoir lesquels sont réellement dangereux – d'ici la fin de la journée.
Voilà à quoi ressemble la mise en place d'un correctif CVE dans la pratique : c'est compliqué, ça dépend du contexte et ce n'est jamais aussi simple que le laissent entendre les documentations des éditeurs.
La correction des vulnérabilités CVE consiste à identifier les failles de cybersécurité rendues publiques au sein de votre pile logicielle et à appliquer les correctifs permettant de les corriger. Cet article offre une vue d'ensemble complète du sujet : comment fonctionnent les CVE, comment établir intelligemment des priorités, comment déterminer ce qui nécessite réellement un correctif, et quels sont les obstacles récurrents qui empêchent les équipes de mener à bien cette tâche.
Qu'est-ce qu'un CVE ?
Un CVE (Common Vulnerabilities and Exposures) est un identifiant unique attribué aux failles de cybersécurité connues du grand public, qu’elles concernent des logiciels ou du matériel. Ce programme est géré par la société MITRE et parrainé par l’Agence américaine pour la cybersécurité et la sécurité des infrastructures (CISA). Lorsqu’un chercheur ou un éditeur découvre une vulnérabilité, celle-ci est examinée et se voit attribuer un identifiant CVE (au format CVE-ANNÉE-NUMÉRO), qui devient la référence commune pour l’ensemble des outils de sécurité, des avis de sécurité et des notes de correctifs.
Voici comment cela se passe généralement :
- Une faille de sécurité est découverte par un chercheur ou un éditeur.
- Elle est signalée à MITRE ou à une autorité de numérotation CVE (CNA).
- Un identifiant CVE est attribué et l'entrée est publiée dans la base de données nationale des vulnérabilités.
- Les éditeurs et les distributions Linux publient des correctifs ou des avis de sécurité faisant référence à cet identifiant.
- Votre scanner le détecte… et le compte à rebours commence.
CVE et CVSS: ce ne sont pas la même chose :
|
Terme |
De quoi s'agit-il ? |
Ce que cela vous apprend |
|
CVE |
Un identifiant unique de vulnérabilité |
Quelle faille de sécurité existe-t-elle et où se trouve-t-elle ? |
|
CVSS |
Un score numérique de gravité (0,0–10,0) |
Quelle est la gravité de la situation en théorie ? |
Les scores CVSS sont calculés hors contexte. Un score CVSS de 9,8 attribué à un service isolé d'Internet par un pare-feu présente une priorité opérationnelle moindre qu'un score CVSS de 6,5 attribué à une API accessible au public pour laquelle il existe un exploit connu en circulation. Le contexte prime toujours.
Qu'est-ce que l'application de correctifs CVE ?
La correction des vulnérabilités CVE consiste à appliquer un correctif (mise à jour logicielle, mise à niveau d'un paquet ou correctif du noyau) qui résout une vulnérabilité spécifique connue. On peut considérer qu'il s'agit d'une gestion des correctifs spécifiquement axée sur la sécurité.
Il convient également de faire la distinction entre les correctifs et les mesures d'atténuation, car les équipes confondent constamment les deux :
|
Approche |
Fonctionnalités |
Le risque a-t-il été éliminé ? |
|
Atténuation |
Réduit la surface d'attaque ou l'impact (règles de pare-feu, configuration du WAF, désactivation de fonctionnalités) |
Non – la vulnérabilité persiste |
|
sans redémarrage |
Supprime entièrement le chemin d'exécution du code vulnérable |
Oui – l'exposition est terminée |
Les mesures d'atténuation constituent une solution provisoire. L'application de correctifs aux vulnérabilités CVE est la solution définitive. Dans la pratique, vous ferez souvent les deux : vous mettrez immédiatement en place des mesures d'atténuation, puis vous appliquerez les correctifs lors de votre prochaine fenêtre de maintenance programmée. Mais si cette fenêtre n'est prévue que dans trois mois, vous ne gérez pas vraiment le risque ; vous ne faites que le reporter en espérant qu'il ne se passe rien d'ici là.
Importance de l'application des correctifs CVE pour les systèmes Linux
Linux est à la base de la majeure partie de l'infrastructure de production, ce qui confère à l'application des correctifs CVE sous Linux une importance différente de celle qu'elle revêt sur d'autres plateformes.
Linux est une cible à forte valeur ajoutée et à haute densité
Linux héberge la plupart des charges de travail dans le cloud public, des applications conteneurisées et des serveurs d'entreprise. Cette concentration en fait une cible de choix : les pirates ciblent en effet les endroits où la densité de systèmes exposés est la plus élevée. Les vulnérabilités CVE au niveau du noyau sont particulièrement dangereuses, car une exploitation réussie peut permettre à un pirate de prendre le contrôle total du système, et pas seulement d'accéder au niveau de l'application.
La faille d'escalade de privilèges Polkit pkexec de 2021 (CVE-2021-4034) illustre bien les enjeux. Exploitable sur pratiquement toutes les principales distributions Linux, elle ne nécessitait aucun accès au réseau : il suffisait d'un compte utilisateur local et d'un droit d'exécution. Les équipes qui n'avaient pas appliqué le correctif ont appris à leurs dépens que « pas d'exposition externe » ne signifie pas « pas de risque ».
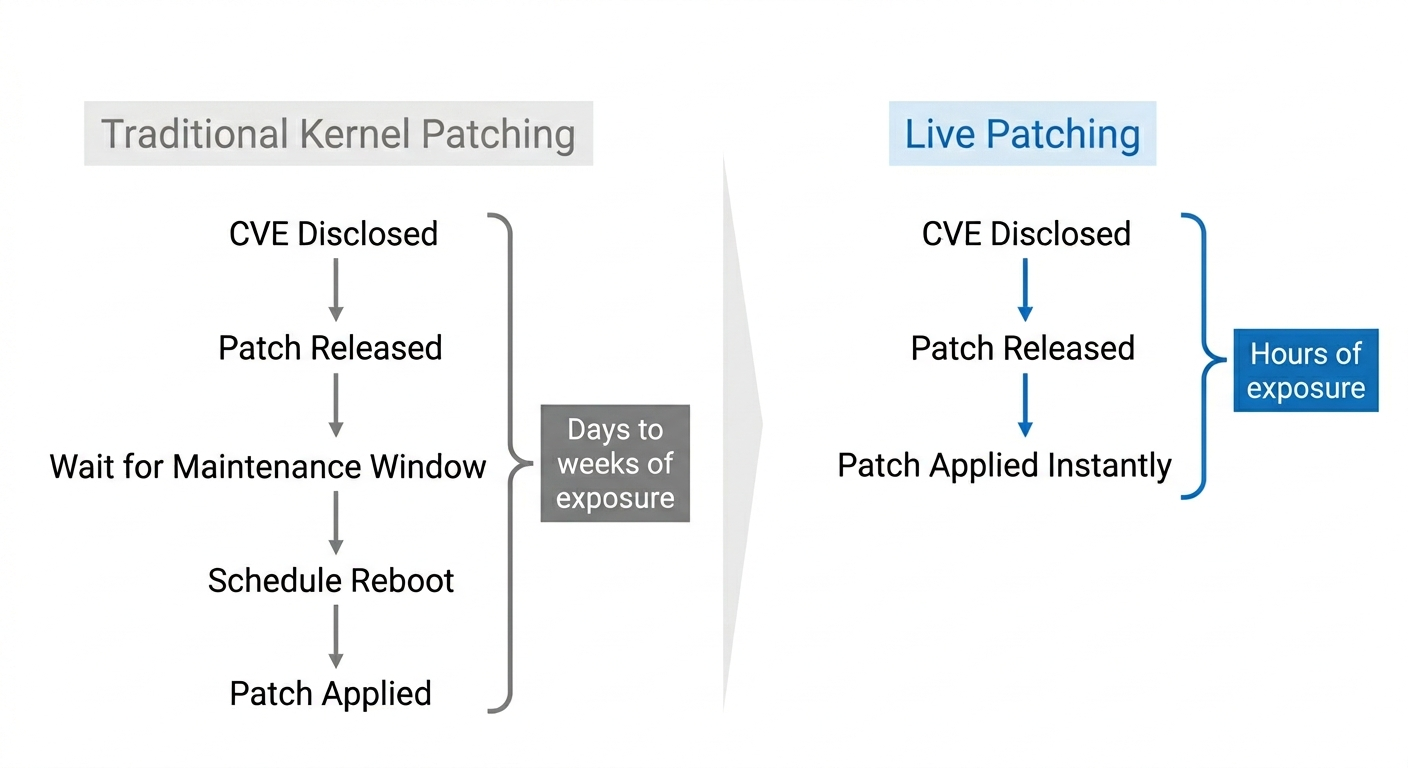
Les contraintes liées au redémarrage poussent les équipes à ne pas appliquer les correctifs du noyau
L'application traditionnelle de correctifs au noyau Linux nécessite un redémarrage pour charger le nouveau noyau. Dans les environnements de production, les redémarrages impliquent des temps d'arrêt, une coordination et des validations ; les équipes reportent donc l'application des correctifs du noyau pendant des semaines, voire des mois, laissant ainsi des vulnérabilités logicielles non corrigées tant que le correctif reste en attente.
Le rapport de TuxCare intitulé « État des lieux de la détection des vulnérabilités et de la gestion des correctifs en entreprise » a révélé que seules 46 % des organisations ont recours à l’application de correctifs à chaud, ce qui signifie que la majorité d’entre elles dépendent encore des cycles de correctifs traditionnels qui nécessitent des redémarrages et des fenêtres de maintenance. Il ne s’agit pas de négligence, mais bien de la réalité opérationnelle liée à l’exploitation de systèmes de production à grande échelle. Tant que le problème du redémarrage n’est pas résolu, la gestion des correctifs du noyau comporte inévitablement un délai.
Les paquets en fin de vie (EOL) sont toujours en service en production
Une part importante des environnements de production Linux comprend des paquets dont la date de fin de vie définie par les développeurs en amont est dépassée. Lorsque le support en amont prend fin, les correctifs CVE cessent également d’être fournis. Les équipes se retrouvent alors contraintes de porter elles-mêmes les correctifs, de faire appel à un prestataire de support étendu ou d’accepter que des vulnérabilités connues restent non corrigées indéfiniment.
CentOS 7 a atteint sa fin de vie (EOL) en juin 2024. En 2026, une importante base installée continue de l'utiliser. Bon nombre de ces systèmes présentent des vulnérabilités CVE non corrigées, pour lesquelles aucun correctif n'est prévu en amont. C'est l'approche axée sur les correctifs qui distingue les équipes qui anticipent ce problème de celles qui ne prennent conscience de leur vulnérabilité qu'au moment d'un incident.
Les cadres de conformité exigent que les calendriers de mise à jour soient consignés par écrit
Les normes PCI DSS, HIPAA, SOC 2 et la plupart des cadres de sécurité gouvernementaux exigent la mise en œuvre de correctifs vérifiables et dans des délais raisonnables, certains fixant même des délais précis : généralement, les correctifs critiques doivent être appliqués dans les 30 jours et ceux de gravité élevée dans un délai de 60 à 90 jours.
Dans les environnements Linux couvrant plusieurs distributions et piles de dépendances, respecter ces délais de manière systématique est plus difficile qu'il n'y paraît. Échouer à un audit parce qu'un correctif était disponible mais n'a pas été appliqué est un problème évitable – et la charge de travail liée à la documentation est bien réelle.
Procédure détaillée d'application des correctifs CVE
L'application des correctifs CVE ne se résume pas à l'exécution d'un simple script dnf update et considérer que c'est terminé. Chaque étape du processus a son importance, et c'est en en sautant une que l'on risque de provoquer des dysfonctionnements en production.
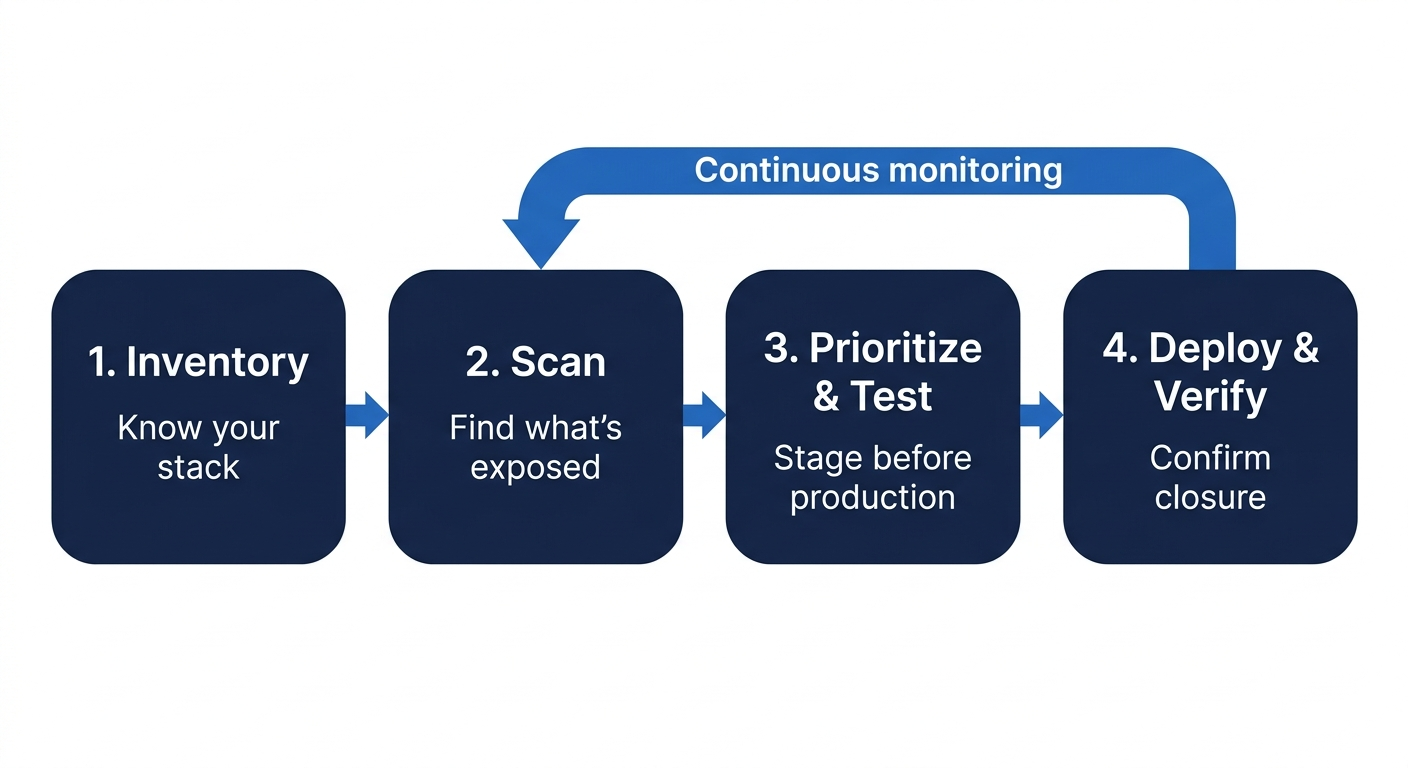
Étape 1 : Dressez l'inventaire de vos actifs et des versions de vos logiciels
Vous ne pouvez pas appliquer de correctifs à ce dont vous ignorez l'existence. Commencez par dresser un inventaire à jour de vos hôtes Linux, des paquets installés, des versions du noyau et de tous les composants tiers intégrés aux applications ou aux images de conteneurs.
Cela peut sembler évident, mais les équipes de sécurité ont encore tendance à négliger cet aspect. Il est étonnamment facile d’être victime d’une faille de sécurité dans une bibliothèque dont on ignorait le déploiement : un développeur l’intègre dans une image de conteneur, personne n’en assure le suivi, et six mois plus tard, un outil de détection des failles la repère. Votre inventaire doit couvrir :
- Hôtes « bare metal » et machines virtuelles (par système d'exploitation et version du noyau)
- Images de base des conteneurs et leurs couches de paquets
- Bibliothèques open source intégrées aux applications
- Paquets en fin de vie (EOL) qui ne bénéficieront pas de correctifs en amont
Sans cette référence, les résultats du scanner seront toujours incomplets.
Étape 2 : Recherche des CVE concernés
Une fois votre inventaire établi, lancez des analyses de vulnérabilité afin de comparer les versions des paquets installés à la base de données des vulnérabilités connues. Vous obtiendrez ainsi une liste des CVE affectant votre pile, généralement accompagnée des scores CVSS et des détails relatifs aux versions.
Quelques points à prendre en compte : les scanners génèrent des faux positifs et ne tiennent pas toujours compte des rétroportages spécifiques à certaines distributions. Un scanner peut ainsi signaler un CVE sur RHEL alors que Red Hat a déjà rétroporté le correctif vers une version antérieure du paquet sans modifier le numéro de version.
Étape 3 : Hiérarchiser, tester et mettre en place les correctifs
Aujourd’hui, toutes les vulnérabilités CVE ne font pas l’objet d’un correctif. Classez-les en fonction de leur exploitabilité dans la nature, de leur score CVSS et de l’exposition des ressources, puis testez-les en environnement de préproduction avant de les déployer en production. C’est une règle incontournable pour les correctifs du noyau. Une mise à jour du noyau mal exécutée qui met hors service un hôte de production à 2 heures du matin est bien pire qu’un correctif reporté sur un service non accessible au public.
La solution KernelCare de TuxCare applique les correctifs du noyau Linux en temps réel – sans nécessiter de redémarrage – ce qui évite d'avoir à attendre une fenêtre de maintenance pour installer les correctifs CVE critiques du noyau. Les administrations publiques ont eu recours à cette solution pour respecter des délais stricts de mise en place des correctifs sans interruption de service.
Pour les correctifs en espace utilisateur, procédez par lots en fonction du niveau de risque : commencez par les correctifs critiques, puis passez aux correctifs à risque élevé, et enfin aux correctifs à risque moyen. Consignez tout par écrit : versions des paquets avant et après l'application, résultats des tests, ainsi que toute exception accompagnée d'une justification écrite.
Étape 4 : Déploiement, vérification et surveillance
L'application du correctif n'est pas une fin en soi. Après le déploiement, vérifiez que la vulnérabilité CVE est bien corrigée : effectuez une nouvelle analyse, assurez-vous que les services fonctionnent normalement et recherchez d'éventuelles régressions inattendues. Mettez ensuite en place une surveillance des nouvelles vulnérabilités CVE affectant ce même composant. Un correctif pour la vulnérabilité CVE-A ne vous protège pas contre la vulnérabilité CVE-B qui pourrait être révélée la semaine suivante.
Suivez le délai moyen de correction (MTTP) en tant qu’indicateur opérationnel. Si votre MTTP pour les CVE critiques est de 45 jours, vous disposez ainsi d’un chiffre concret sur lequel vous pouvez vous appuyer. Si vous ne le mesurez pas, vous ne saurez pas si vous vous améliorez.
Comment hiérarchiser l'application des correctifs CVE en 2026
Avec des centaines de vulnérabilités CVE susceptibles d'affecter votre environnement, les traiter toutes de la même manière mène tout droit à la « fatigue des alertes » – et au fait qu'aucune ne soit réellement corrigée. Voici les critères qui devraient déterminer l'ordre de priorité de votre liste.
1. Exploitation active dans la nature
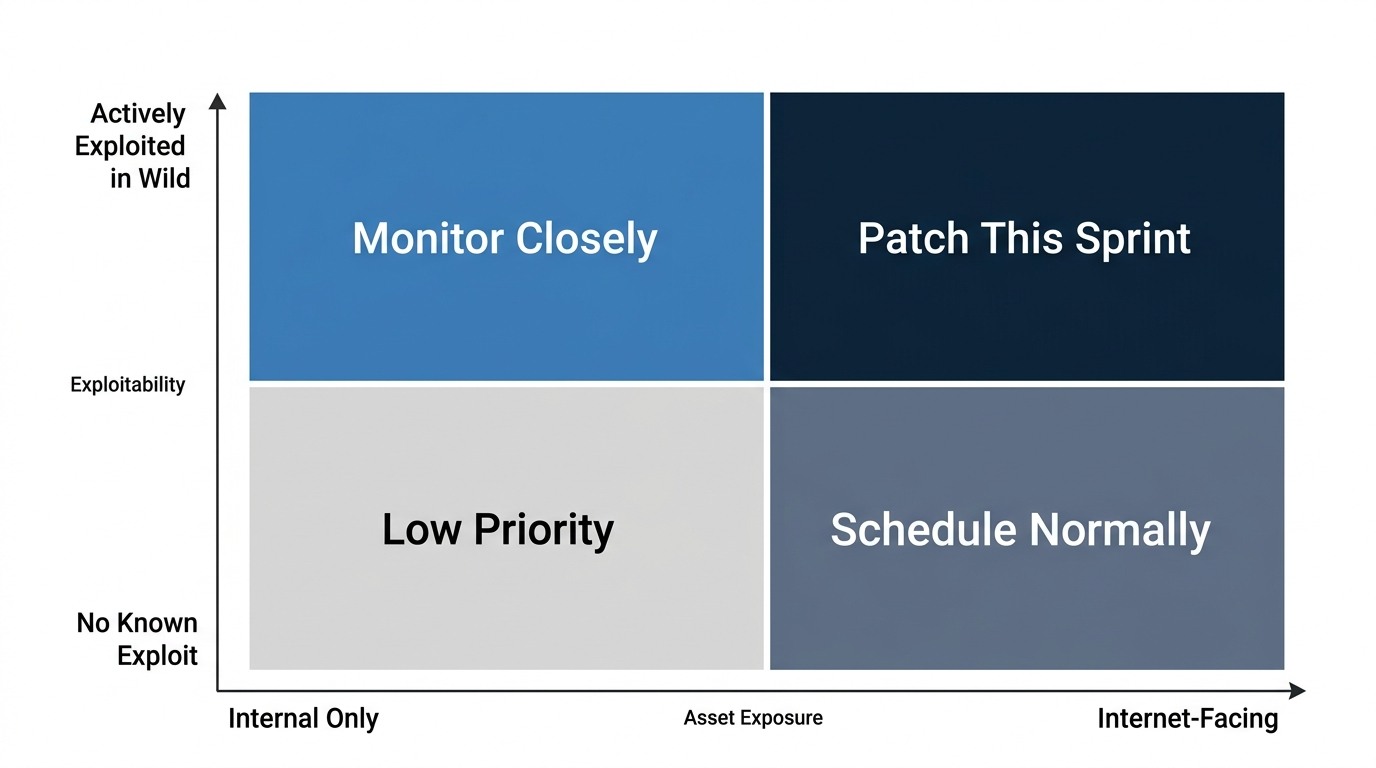
Une vulnérabilité CVE pour laquelle il existe un exploit public activement utilisé par des acteurs malveillants est sans conteste plus urgente qu’une autre qui se trouve simplement dans une base de données sans code d’exploitation connu. Le catalogue des vulnérabilités exploitées connues (KEV) de la CISA constitue la source publique la plus fiable à cet égard. Si une vulnérabilité CVE affectant votre environnement figure sur cette liste, elle doit être traitée en priorité. Point final.
Le CVSS a été conçu pour mesurer la gravité, et non la possibilité d'exploitation dans la réalité. Un score CVSS de 7,5 qui est activement exploité contre des configurations SSH sous Linux est considéré comme plus prioritaire qu'un score CVSS de 9,1 dans un composant qui n'est pas exposé vers l'extérieur. Le statut KEV est le facteur déterminant qui prévaut sur le score.
2. Exposition des actifs et rayon d'action de l'explosion
Deux systèmes peuvent exécuter le même paquet vulnérable, mais ils ne présentent pas le même niveau de risque. Si l'un est exposé à Internet et que l'autre est une tâche batch interne sur un segment de réseau isolé, établissez vos priorités en conséquence. Mettez en correspondance les CVE avec l'exposition des actifs : le service concerné est-il accessible depuis Internet ? L'hôte concerné a-t-il accès à des données sensibles ou à des identifiants privilégiés ?
Le rayon d'impact est également un facteur important. Une vulnérabilité sur un nœud Kubernetes hébergeant plusieurs applications peut affecter tous les pods qui y sont exécutés. En revanche, une vulnérabilité sur un serveur d'applications à locataire unique reste confinée. Il faut tenir compte du risque de propagation latérale, et pas seulement de la voie d'exploitation initiale.
Règle générale : CVE sur un hôte exposé à Internet → corriger lors de ce sprint. CVE sur un hôte réservé à un usage interne sans accès à des données sensibles → il peut être relégué derrière des éléments de priorité supérieure, mais ne le laissez pas disparaître complètement de la file d'attente.
3. Score CVSS – En contexte
Les scores CVSS constituent une référence utile pour le tri initial. Les CVE de gravité « critique » (9,0+) et « élevée » (7,0–8,9) doivent être traitées en priorité. Cependant, il convient toujours de tenir compte du contexte avant de définir définitivement les priorités. La question essentielle est de savoir si le vecteur d’attaque de la vulnérabilité existe réellement dans votre environnement. Une exploitation via le réseau nécessite un accès au réseau. Une élévation de privilèges en local nécessite quant à elle qu’un attaquant ait déjà pris pied dans le système.
Une vulnérabilité permettant l'exécution de code à distance (CVSS 9,8) dans une bibliothèque que vous liez de manière statique mais que vous n'exposez jamais sur le réseau peut avoir une priorité opérationnelle moindre qu'un contournement d'authentification (CVSS 6,5) présent dans votre passerelle API publique.
4. Délais de mise en conformité
Si vous opérez dans un cadre de conformité, les délais d'application des correctifs constituent des contraintes strictes, et non de simples recommandations. Le non-respect de ces délais donne lieu à des constatations d'audit et génère le type de vulnérabilité documentée qu'il est difficile d'expliquer après un incident.
Organisez votre file d'attente de correctifs de manière à traiter en priorité les CVE soumis à un délai de mise en conformité, parallèlement aux entrées KEV. Si un CVE figure à la fois sur la liste KEV et est soumis à un délai de mise en conformité de 30 jours, il sera corrigé cette semaine. Si votre équipe ne parvient systématiquement pas à respecter ces délais, c’est ce problème de processus qu’il vous faut résoudre avant votre prochain cycle d’audit.
Comment identifier les vulnérabilités CVE nécessitant l'application d'un correctif
Pour déterminer quelles vulnérabilités CVE s'appliquent réellement à votre environnement, il ne suffit pas d'utiliser un seul outil. Voici à quoi ressemble une approche complète d'identification.
Utiliser des outils de détection des vulnérabilités
Les outils d’analyse tels que Nessus et OpenSCAP comparent les versions de vos logiciels installés aux bases de données CVE et signalent les correspondances. Ils sont rapides, offrent une précision raisonnable pour une première identification et s’intègrent à la plupart des pipelines CI/CD. Leur limite : les faux positifs sont fréquents, notamment en cas de correctifs rétroportés par la distribution, lorsque la version installée n’a pas changé mais que le correctif a été appliqué.
Vérifiez toujours les résultats du scanner par rapport aux errata de sécurité officiels de votre distribution avant de considérer un CVE comme non corrigé. RHEL, Ubuntu, Debian et AlmaLinux publient toutes leurs propres avis de sécurité qui tiennent compte des correctifs rétroportés dont le scanner pourrait ne pas tenir compte.
Consultez les avis de sécurité des distributions
Les avis de sécurité officiels de votre distribution Linux constituent la source de référence pour déterminer si une version spécifique d'un paquet de votre distribution est effectivement vulnérable. Les avis de sécurité Red Hat (RHSA), les avis de sécurité Ubuntu (USN) et les avis de sécurité Debian (DSA) prennent en compte les rétroportages que les bases de données des scanners négligent souvent.
Conseil de pro :Le suivi des CVE de TuxCare répertorie les CVE affectant les distributions Linux en fin de vie pour lesquelles TuxCare assure un support étendu, ainsi que l'état de disponibilité des correctifs. Si vous utilisez des systèmes en fin de vie, ce flux d'alertes est essentiel : vous pouvez vous abonner aux mises à jour par e-mail pour être averti dès que de nouveaux correctifs sont disponibles, sans avoir à vérifier manuellement.
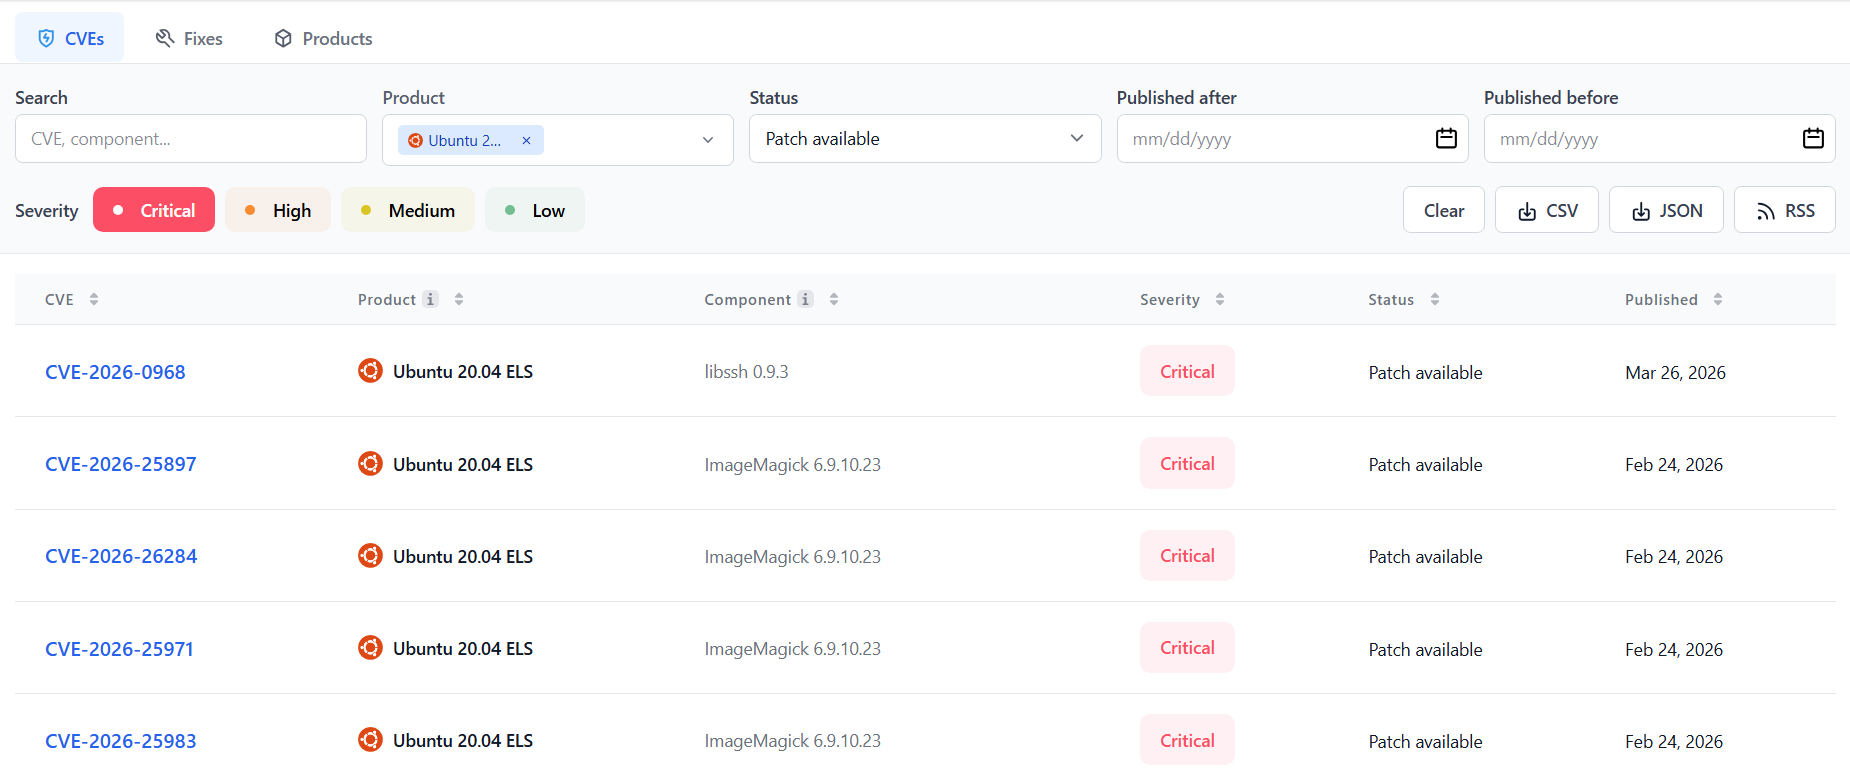
Le CVE Tracker de TuxCare affiche une vue filtrée des CVE critiques avec l'état de disponibilité des correctifs pour Ubuntu 20.04 EOL
Consultez les flux d'informations de la CISA KEV et sur les menaces
Le catalogue KEV de la CISA et le NVD du NIST vous fournissent des données CVE multiplateformes, accompagnées des scores CVSS et du statut d'exploitation.
La combinaison des avis de sécurité des distributions, du statut KEV et d'un scanner couvre environ 90 % de votre vue d'ensemble précise des vulnérabilités CVE. Les 10 % restants – logiciels personnalisés, paquets non pris en charge, composants tiers – nécessitent une vérification manuelle.
Surveillance continue ou analyses ponctuelles
Une analyse effectuée chaque mois vous indique où vous en étiez, mais pas où vous en êtes actuellement. De nouvelles vulnérabilités (CVE) sont divulguées quotidiennement, et certaines sont exploitées dans les 24 à 48 heures suivant leur publication. En effectuant des analyses au moins une fois par semaine sur les systèmes exposés à Internet – et en configurant des alertes pour les nouvelles entrées KEV –, vous rapprochez considérablement votre fenêtre de détection du temps réel.
Une analyse hebdomadaire constitue un minimum, et non un maximum. Pour les environnements à haut risque, des analyses quotidiennes associées à des abonnements aux alertes KEV constituent la norme. Le délai entre la divulgation d'une vulnérabilité et son exploitation active ne cesse de se réduire, et la fréquence de vos détections doit refléter cette évolution.
Difficultés courantes liées à l'application des correctifs CVE
Sur le papier, l'application de correctifs semble simple. C'est là que les équipes de sécurité se heurtent à des difficultés.
Durée des tests vs. fenêtre d'exploitation
Chaque correctif déployé en production doit être testé. Or, des tests approfondis prennent du temps – et les pirates n’attendent pas la fin des cycles d’assurance qualité. Dans un environnement complexe, le délai réaliste entre l’application d’un correctif et son déploiement en production pour une mise à jour du noyau peut s’étendre jusqu’à une semaine, voire plus, même lorsque l’équipe accorde la priorité absolue à cette opération. Entre-temps, un exploit public fonctionnel pourrait déjà exister pour cette vulnérabilité (CVE) dès le deuxième jour.
Il n’existe pas de solution idéale pour résoudre ce dilemme. La réponse pratique consiste à raccourcir les cycles de test pour les CVE critiques en disposant d’environnements de test préconfigurés, à maintenir une capacité de retour en arrière à disposition et à recourir à des correctifs en temps réel pour les CVE du noyau, afin que le déploiement ne soit pas bloqué pendant la durée des tests. Les correctifs virtuels peuvent également servir de barrière temporaire au niveau du réseau ou de la couche WAF, le temps qu’un correctif complet passe par la file d’attente.
Logiciels en fin de vie (EOL) sans correctifs en amont
Lorsqu'une distribution Linux ou un ensemble de paquets arrive en fin de vie, les correctifs en amont cessent d'être fournis. Trois options s'offrent alors à vous : effectuer vous-même le portage des correctifs (ce qui est coûteux, lent et source d'erreurs), mettre en place un service de support étendu, ou accepter de rester exposé en permanence à des vulnérabilités CVE non corrigées.
Il n’est pas rare que des équipes continuent d’utiliser CentOS 7 en 2026 : soit elles ont migré, soit elles sont actuellement confrontées à des vulnérabilités CVE non corrigées au niveau du noyau, soit elles ont trouvé une solution de support prolongé. Le service Endless Lifecycle Support (ELS) de TuxCare est précisément destiné à ce troisième scénario : garantir la poursuite de la fourniture de correctifs CVE pour les distributions en fin de vie (EOL) sans imposer de migration d’urgence. Ni l’option 1 ni l’option 3 ne sont gratuites, mais il convient de mettre ce coût en balance avec celui d’une faille de sécurité.
Rupture provoquée par un patch
Les correctifs peuvent causer des dysfonctionnements. Une mise à jour de bibliothèque visant à corriger une vulnérabilité CVE peut entraîner une incompatibilité d'API avec une application dépendante. Un correctif du noyau peut entrer en conflit avec un pilote personnalisé. Appliquer des correctifs de manière intensive à une application héritée dont le code n'a pas été modifié depuis des années présente un réel risque, non pas parce que l'application de correctifs est une mauvaise pratique, mais parce que l'application elle-même est fragile.
La surveillance de l'intégrité du code permet de détecter les modifications inattendues survenant après l'application d'un correctif. Les déploiements « canary » et les tests de régression automatisés limitent l'ampleur des dégâts causés par une mise à jour défectueuse. Cependant, certains environnements sont trop fragiles pour permettre l'application de correctifs en toute sécurité sans un travail de refactorisation antérieur à n'importe quelle vulnérabilité CVE spécifique – et reconnaître honnêtement cette réalité constitue la première étape pour y remédier.
Coûts liés à l'échelle et à la coordination
À grande échelle, l'application des correctifs CVE relève autant d'un problème de coordination que d'un problème technique. Qui est responsable de la décision d'appliquer un correctif pour une bibliothèque partagée utilisée par cinq équipes différentes ? Qui approuve un correctif du noyau nécessitant une validation dans le cadre du contrôle des modifications ? Comment suivre l'état d'avancement des correctifs sur 600 hôtes Linux sans que les CVE ne se perdent dans un tableur que personne ne consulte ?
En l'absence d'une gestion centralisée des correctifs et d'une responsabilité clairement définie, les correctifs passent entre les mailles du filet – non pas parce que les équipes s'en moquent, mais parce que le processus n'est pas suffisamment structuré pour gérer un tel volume. C'est le genre de problème que les outils seuls ne peuvent pas résoudre. Il nécessite la mise en place d'une conception minutieuse des processus en parallèle.
Meilleures pratiques en matière de correctifs CVE en 2026
Ce sont ces habitudes opérationnelles qui distinguent les équipes ayant maîtrisé leur dette de correctifs de celles qui ne découvrent leur vulnérabilité qu’au moment d’intervenir sur un incident.
1. Automatisez le déploiement des correctifs dès que cela est possible
L'application manuelle de correctifs à grande échelle est un processus lent, incohérent et source d'erreurs. La gestion automatisée des correctifs pour les paquets de l'espace utilisateur et les bibliothèques système non critiques réduit considérablement la charge de travail et améliore la cohérence au sein de votre parc informatique. L'automatisation ne signifie pas pour autant « lancer et oublier » — les tests et la vérification restent nécessaires — mais elle élimine la tâche fastidieuse consistant à rechercher, télécharger et appliquer les correctifs un hôte par un.
En ce qui concerne les correctifs du noyau, l’automatisation de l’application des correctifs à chaud supprime totalement la nécessité de redémarrer le système. OCLC a mis en œuvre cette approche et a réduit l’exposition aux vulnérabilités CVE de 90 %, tout en éliminant les interruptions de service liées à l’application des correctifs. Le principal avantage n’était pas la rapidité, mais bien la suppression des obstacles opérationnels qui, au départ, entraînaient le report de l’application des correctifs.
2. Centraliser la visibilité sur l'ensemble de votre flotte
Vous avez besoin d'une vue d'ensemble du statut des correctifs sur l'ensemble de votre environnement Linux : quels serveurs ont reçu les correctifs, lesquels ne les ont pas reçus, et lesquels présentent des exceptions documentées. Sans gestion centralisée des correctifs, vous comptez sur quelqu'un pour se souvenir de consulter un tableau Excel qui date déjà de trois semaines.
Les environnements cloud ajoutent une couche de complexité : les groupes à dimensionnement automatique, les instances éphémères et les charges de travail conteneurisées nécessitent toutes des stratégies de correctifs différentes de celles utilisées pour la gestion des machines virtuelles statiques. Votre couche de visibilité doit couvrir l'ensemble de ces éléments.
3. Suivre le respect des mesures correctives en tant qu’indicateur quantifiable
Consignez tout par écrit. Précisez quelles vulnérabilités CVE ont été corrigées, à quelle date, par qui, quelles étaient les versions avant et après la correction, et quelles corrections font l'objet d'une dérogation, accompagnée d'une justification écrite. Il s'agit là des preuves exigées par la norme PCI DSS et les référentiels similaires – et non d'une formalité administrative sans fondement.
Si vous ne connaissez pas votre taux actuel de correction des vulnérabilités CVE critiques, commencez par le déterminer. Fixez-vous un objectif — 95 % des vulnérabilités CVE critiques corrigées dans un délai de 30 jours — et évaluez vos progrès chaque mois par rapport à cet objectif. Vous ne pouvez pas améliorer un indicateur que vous ne suivez pas.
4. Couvrir l'ensemble de la pile, et pas seulement le noyau
L'application de correctifs au niveau du système d'exploitation est nécessaire, mais pas suffisante. Les vulnérabilités CVE exploitées se trouvent souvent dans des bibliothèques partagées (glibc, OpenSSL), des environnements d'exécution de langages et des dépendances d'applications. Celles-ci s'exécutent dans des processus de l'espace utilisateur qui ne nécessitent pas de redémarrage pour être corrigées, mais elles doivent impérativement faire l'objet d'une stratégie de correction qui leur est propre.
Les correctifs dynamiques LibCare de TuxCare permettent de mettre à jour les bibliothèques de l'espace utilisateur – notamment glibc et OpenSSL – sans nécessiter de redémarrage des processus. Cela comble le fossé entre les correctifs au niveau du noyau et l'ensemble de la pile logicielle, que la plupart des programmes de correctifs négligent discrètement.
Si vous appliquez des correctifs au noyau tout en ignorant les bibliothèques partagées, c'est comme si vous fermiez une porte tout en en laissant une autre grande ouverte.
Corrigez les vulnérabilités CVE en temps réel sans redémarrage grâce à TuxCare
Le véritable problème lié à l'application des correctifs CVE sous Linux ne réside pas dans l'application des correctifs en elle-même, mais dans les difficultés opérationnelles qui poussent les équipes à la reporter. Les redémarrages nécessitent des fenêtres de maintenance. Or, ces fenêtres de maintenance exigent une coordination. Et cette coordination prend du temps. Pendant ce temps, la vulnérabilité ne cesse de s'aggraver.
TuxCare élimine ces obstacles. KernelCare applique les correctifs du noyau en temps réel, sans redémarrage. LibCare applique des correctifs à glibc et OpenSSL sans redémarrer les processus.
Consultez nos tarifs pour voir ce que cela représente pour votre environnement, ou contactez-nous directement si vous souhaitez discuter de votre configuration spécifique.