
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Les failles logicielles et les bogues matériels créent des portes d'entrée permanentes pour les pirates.
- Gestion efficace est repose sur une hiérarchisation basée sur les risques, et non pas uniquement sur la recherche de scores CVSS bruts.
- TuxCare Radar réduit considérablement les faux positifs grâce à un système de notation basé sur l'IA, afin de mettre en évidence les risques qui menacent réellement votre environnement spécifique.
Les réseaux sont des organismes vivants. Des systèmes viennent s'ajouter, le code évolue et les autorisations des utilisateurs changent quotidiennement. Cette fluidité exige que la gestion des vulnérabilités fonctionne comme un battement de cœur permanent plutôt que comme un contrôle trimestriel. Si l'analyse standard identifie les failles et génère des rapports, l'« espace mort » créé par les retards dans l'application des correctifs et la lassitude face aux alertes laisse souvent les risques les plus critiques largement exposés.
Des solutions modernes de gestion des vulnérabilités ont vu le jour pour combler cette lacune. Ces outils vont au-delà du simple scan ; ils suggèrent des mesures correctives chirurgicales, permettant à votre équipe de passer d'une posture défensive et réactive à une posture proactive en matière de sécurité.
Ce guide explique comment fonctionne la gestion des vulnérabilités en 2026 et comment les équipes qui utilisent principalement Linux peuvent neutraliser les risques sans compromettre leur disponibilité.
Qu'est-ce que la gestion de la vulnérabilité ?
Les pirates informatiques ne sont pas toujours des génies ; ils sont souvent simplement efficaces. Ils recherchent la voie la plus facile : navigateurs non mis à jour, applications Web obsolètes ou failles dans les bibliothèques tierces. La gestion des vulnérabilités est l'art et la science qui consistent à trouver et à fermer ces voies avant qu'elles ne soient découvertes par les mauvaises personnes.
Il s'agit d'un cycle continu d'identification, d'évaluation et de neutralisation des failles de sécurité. Contrairement à une évaluation ponctuelle, la gestion des vulnérabilités est permanente. Elle surveille les nouvelles CVE, identifie les systèmes spécifiques qui sont vulnérables et les classe en fonction du risque réel.
Il est également important de distinguer cela de la gestion des correctifs. Alors que la gestion des correctifs s'occupe du « comment » (appliquer la mise à jour), la gestion des vulnérabilités s'occupe du « pourquoi » et du « quand », en veillant à ce que votre équipe ne perde pas de temps avec des corrections à faible impact.
Pourquoi la gestion des vulnérabilités est importante en 2026
Dans les années 90, quelques dizaines de vulnérabilités par an faisaient la une des journaux. En 2026, nous sommes confrontés à près de 40 000 rapports annuels. Rien qu'en janvier de cette année, plus de 2 800 nouvelles vulnérabilités CVE ont été enregistrées.
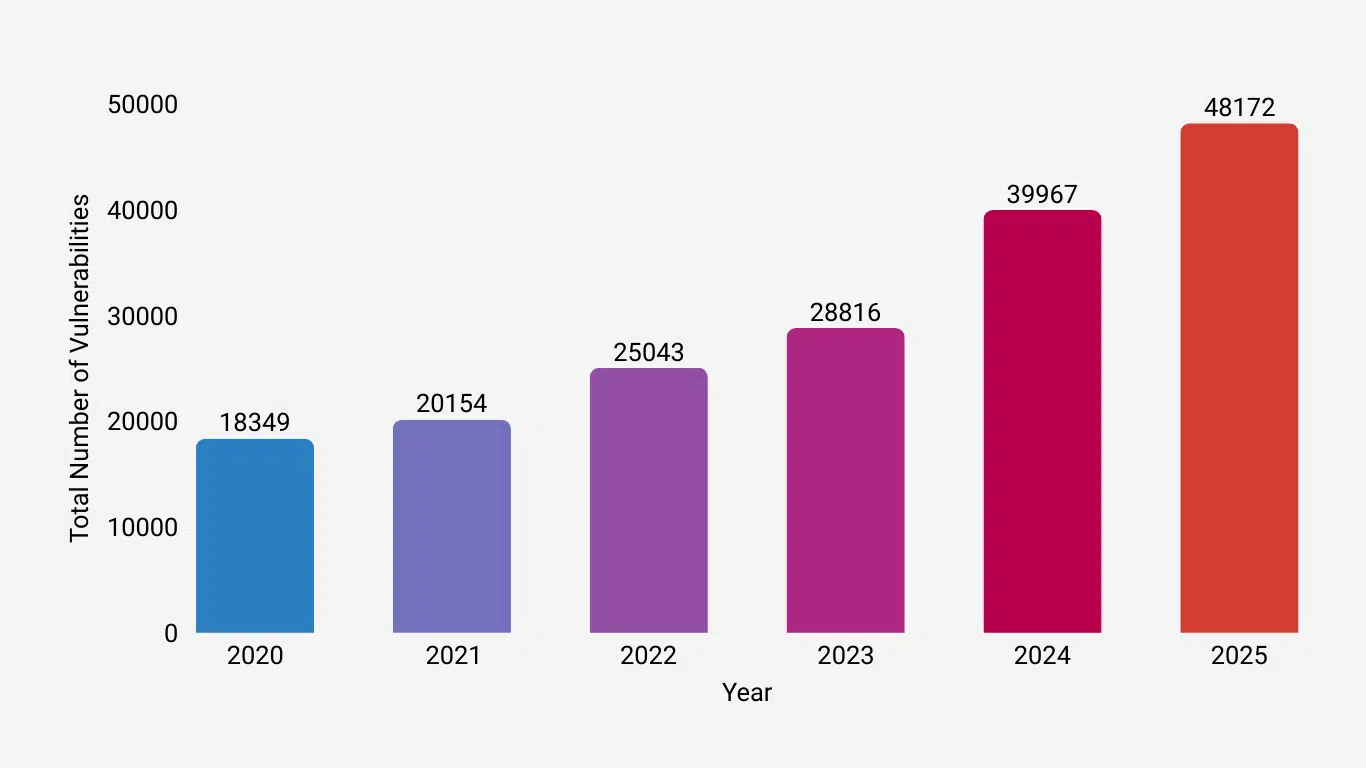
Vous ne pouvez pas gérer manuellement un tel volume. La gestion automatisée des vulnérabilités est le seul moyen de distinguer le signal du bruit grâce à des rapports efficaces sur les vulnérabilités, garantissant ainsi que vos ressources humaines limitées soient consacrées aux menaces réellement exploitables.
Au-delà de la sécurité pure, une gestion robuste des vulnérabilités rationalise la conformité et protège votre atout le plus précieux : la disponibilité. Lorsque vous comprenez le contexte d'un bug, vous pouvez appliquer un correctif de manière ciblée plutôt que de redémarrer chaque serveur pour un problème mineur qui n'était même pas accessible depuis Internet.
Ce qui a changé dans la gestion des vulnérabilités en 2026
Autrefois, un administrateur système pouvait consulter un rapport et trier manuellement les correctifs. Aujourd'hui, cela mène tout droit au burn-out. Le principal changement en 2026 est l'intégration d'outils assistés par l'IA qui réduisent le « bruit ». Ces outils analysent l'exploitabilité dans la nature, permettant aux équipes de sécurité de réagir à une violation avant même qu'elle ne commence. Une gestion efficace des vulnérabilités consiste désormais à fermer la fenêtre d'opportunité pour les acteurs malveillants grâce à des modifications de configuration ou à l'application rapide de correctifs.
Gestion des vulnérabilités vs évaluation des vulnérabilités
Pensez à une évaluation de la vulnérabilité comme un instantané : elle vous indique qu'une fenêtre est déverrouillée à 15 h. La gestion des vulnérabilités est l'ensemble du système de sécurité : elle sait qui détient les clés, surveille le périmètre 24 h/24, 7 j/7, et alerte les gardes dès qu'une ombre bouge.
|
Aspect |
Évaluation de la vulnérabilité |
Gestion de la vulnérabilité |
|
Champ d'application |
Périodique/Ponctuel |
Cycle de vie continu |
|
Focus |
Identification des défauts |
Réduction contextuelle des risques |
|
Contexte des actifs |
Agnostique (traite tout le monde de la même manière) |
Donne la priorité aux actifs essentiels à la mission |
|
Automatisation |
Déclencheurs programmés |
Détection et correction automatisées |
|
Sortie |
Rapport statique ou PDF |
Visibilité en temps réel et suivi des mesures correctives |
|
Objectif |
Visibilité et conformité |
Atténuation des risques dans le monde réel |
Le processus de gestion des vulnérabilités
La gestion des vulnérabilités est un cycle structuré et reproductible. Elle garantit que les vulnérabilités sont non seulement détectées, mais également classées par ordre de priorité et corrigées efficacement. Ce processus aide les équipes à rester vigilantes face aux menaces tout en minimisant les perturbations opérationnelles.
Pour être efficace, votre gestion des vulnérabilités doit suivre un cycle structuré et reproductible :

- Découverte des actifs : Vous ne pouvez pas protéger un fantôme. Identifiez tous les appareils et services présents sur votre réseau.
- Détection des vulnérabilités : Analyse continue des failles, en mettant l'accent sur les noyaux Linux et les configurations cloud.
- Priorisation basée sur les risques : Classez les problèmes en fonction de leur exploitabilité. Conseil de pro : un score « moyen » avec une faille publique connue est plus dangereux qu'un score « élevé » sans faille connue.
- Correction et patchs : Utilisez des outils sans redémarrage pour appliquer des correctifs sans interruption de service.
- Vérification : Effectuez une nouvelle analyse pour vous assurer que la correction a bien été prise en compte.
- Rapports : Documentez tout afin d'affiner votre stratégie de gestion des vulnérabilités au fil du temps.
Indicateurs clés de gestion des vulnérabilités
Le suivi des indicateurs aide les équipes à mesurer l'efficacité de votre programme de gestion des vulnérabilités. Les indicateurs de vulnérabilité révèlent les processus qui fonctionnent et ceux qui doivent être améliorés.
En résumé, si vous ne mesurez pas, vous ne pouvez pas vous améliorer. Surveillez ces indicateurs clés de performance :
|
Métrique |
Ce qu'il mesure |
Pourquoi est-ce important ? |
|
Temps moyen de réparation (MTTR) |
Délai entre la découverte et la correction |
Un MTTR plus court signifie une réduction plus rapide des risques |
|
Fenêtre de retard du patch |
Délai entre la divulgation et l'application du correctif |
Des fenêtres plus petites réduisent l'exposition |
|
Pourcentage de vulnérabilités exploitables |
Partie des failles de sécurité avec des exploits connus |
Aide les équipes à se concentrer sur les risques réels |
|
Taux de couverture |
Pourcentage des actifs analysés et surveillés |
Élimine les angles morts |
|
Taux de faux positifs |
Pourcentage de vulnérabilités signalées qui ne sont pas réelles |
Réduit les pertes de temps et améliore la précision |
|
Correctifs nécessitant un redémarrage vs correctifs sans redémarrage |
Nombre de correctifs nécessitant un temps d'arrêt |
Contribue à maintenir la disponibilité et à réduire les perturbations |
Conseil de pro : Choisir les bons outils vous aidera à mener des opérations de gestion des vulnérabilités plus efficaces : vous bénéficierez ainsi d’une sécurité renforcée, tout en réduisant au minimum la charge de travail de votre personnel, et vous serez en mesure de mieux évaluer les indicateurs de vulnérabilité qui guideront vos décisions. Pour évaluer les meilleures options du marché pour votre équipe, vous pouvez consulter notre analyse des meilleurs prestataires de services de gestion des vulnérabilités.
Les fonctionnalités que vous trouverez généralement dans les outils de gestion des vulnérabilités
Une solution robuste de gestion des vulnérabilités doit automatiser trois objectifs principaux : détecter les failles sur l'ensemble de votre surface d'attaque, hiérarchiser ces failles grâce à des rapports basés sur les risques et les corriger afin de réduire les tâches manuelles. Même si un seul outil ne peut pas tout faire, une suite complète de gestion des vulnérabilités doit inclure les fonctionnalités essentielles suivantes :
Nous fournissons une liste indicative des fonctionnalités que vous devriez rechercher. Il est peu probable que vous trouviez toutes les fonctionnalités suivantes dans un seul outil de gestion des vulnérabilités. Cependant, une fois que vous disposez d'un ensemble d'outils adaptés à votre environnement, vous devriez constater que la plupart des fonctionnalités suivantes sont couvertes :
Inventaire dynamique des actifs : Vous ne pouvez pas sécuriser ce que vous ne voyez pas. Vos outils doivent automatiquement détecter et suivre les appareils, les services et les actifs cloud.
Analyse complète : Que ce soit sur l'hôte ou à l'échelle du réseau, le système doit analyser les terminaux, les serveurs et les applications afin de générer des rapports exploitables sur les menaces.
Énumération des correctifs : Un logiciel avancé de gestion des vulnérabilités identifie les versions actuelles des logiciels et indique précisément les correctifs manquants pour mettre les systèmes à jour.
Vérification et validation : Les flux de travail automatisés doivent confirmer la réussite d'une correction grâce à des analyses de suivi et à l'intégration d'outils de test.
Automatisation des flux de travail : Recherchez des outils qui transforment les résultats en actions en générant automatiquement des tickets et en attribuant des tâches de correction aux administrateurs système.
Suivi et journalisation centralisés : Pour gérer le volume élevé des CVE modernes, vous avez besoin d'un tableau de bord unique pour surveiller les progrès, enregistrer les actions et auditer votre posture de sécurité.
Comment TuxCare prend en charge la gestion moderne des vulnérabilités
TuxCare aide les équipes de sécurité des entreprises à détecter, hiérarchiser et corriger plus rapidement les vulnérabilités dans les environnements Linux et les piles open source en général. Ses solutions de gestion des vulnérabilités fonctionnent ensemble pour combler le fossé entre la découverte et la correction.
1. Radar TuxCare
Les scanners traditionnels signalent souvent des vulnérabilités qui ont déjà été corrigées mais qui apparaissent toujours comme « vulnérables » dans les métadonnées des paquets. Radar prend en compte les correctifs ; il sait donc ce qui a déjà été corrigé grâce à des outils avancés tels que l’application de correctifs sans redémarrage et ELS. Cela réduit les faux positifs, atténue la fatigue liée aux alertes et offre une vue précise et prête pour l’audit de l’exposition réelle. Radar utilise également une notation des risques assistée par l’IA pour aider les équipes à hiérarchiser les vulnérabilités les plus susceptibles d’être exploitées dans des scénarios réels.
2. KernelCare
KernelCare fournit des correctifs automatisés pour le noyau des distributions Linux sans nécessiter de redémarrage. Les entreprises peuvent ainsi appliquer immédiatement les mises à jour critiques, garantissant ainsi la sécurité tout en minimisant les temps d'arrêt.
3. LibCare
LibCare est un outil complémentaire à KernelCare qui étend les correctifs sans redémarrage aux bibliothèques partagées telles que glibc et OpenSSL. Cela garantit que les vulnérabilités des bibliothèques centrales sont corrigées sans interruption de service.
4. Assistance tout au long du cycle de vie (ELS)
La gestion des vulnérabilités est particulièrement difficile lorsqu'il s'agit de systèmes qui ne reçoivent plus de mises à jour de sécurité officielles. Le service Endless Lifecycle Support (ELS) de TuxCare fournit des correctifs de vulnérabilité continus pour les distributions Linux, les environnements d'exécution de langages et les bibliothèques en fin de vie.
Il s'agit notamment de CentOS, Ubuntu, RHEL, Python, PHP, OpenJDK, PostgreSQL, et bien d'autres encore. Les organisations peuvent maintenir la sécurité et la conformité de leur infrastructure existante tout en planifiant une migration selon leur propre calendrier.
Meilleures pratiques pour une gestion efficace des vulnérabilités
Une gestion efficace des vulnérabilités nécessite plus que des outils : elle exige des habitudes cohérentes et des processus clairs.
Continu plutôt que périodique : Abandonnez le « scan du mardi » au profit d'une surveillance en temps réel.
Le contexte est roi : Utilisez les renseignements sur les menaces pour décider ce qu'il faut corriger à 2 h du matin plutôt que lundi matin.
Pour y parvenir, il faut commencer par mettre en place un cadre solide de hiérarchisation des vulnérabilités: découvrez les étapes et les facteurs clés dans notre guide détaillé.
Correction sans redémarrage : Rendez la sécurité invisible pour l'utilisateur final en corrigeant le noyau pendant son exécution.
Éviter les pièges courants dans la gestion des vulnérabilités
Même avec les bons outils et processus, la gestion des vulnérabilités peut parfois échouer en raison d'erreurs courantes.
- Le piège du « CVSS seul » : Considérer chaque score « élevé » comme une priorité, que le système soit connecté à Internet ou qu'il existe une faille exploitable.
- Paralysie au redémarrage : Retarder pendant des mois l'application de correctifs critiques au noyau parce que l'entreprise ne peut se permettre de subir des temps d'arrêt.
- Zones d'ombre liées à la fin de vie des produits : Continuer à utiliser des logiciels en fin de vie après leur date d'expiration sans mises à jour.
Pour éviter ces problèmes, il est important de comprendre où les efforts de gestion des vulnérabilités échouent dans la pratique. Nous traitons ces problèmes en détail dans notre guide dédié aux 8 erreurs courantes en matière de gestion des vulnérabilités commises par les administrateurs système Linux, ainsi que les moyens pratiques de les éviter.
Réduisez les risques et éliminez les retards liés aux correctifs grâce à TuxCare
En 2026, une gestion efficace des vulnérabilités dépendra de la rapidité et de la précision. Pour garder une longueur d'avance sur les menaces automatisées, les équipes doivent dépasser les cycles manuels et adopter un modèle où la détection et la correction s'effectuent en temps quasi réel.
TuxCare supprime la barrière traditionnelle entre sécurité et disponibilité : les correctifs critiques ne provoquent plus d'interruptions de service. Grâce à l'analyse des vulnérabilités par Radar et à la gestion des corrections par KernelCare, les équipes peuvent corriger les vulnérabilités plus rapidement tout en maintenant les systèmes en ligne. Cela aide les entreprises à réduire leur exposition aux risques et à se concentrer sur l'innovation plutôt que sur la maintenance.
Prêt à moderniser votre gestion des vulnérabilités Linux ? Découvrez les solutions de correction sans redémarrage de TuxCare ou approfondissez vos connaissances grâce à nos guides sur les meilleures pratiques en matière de sécurité Linux.

