
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- L'automatisation de la gestion des vulnérabilités assure une sécurité continue sous Linux en regroupant l'analyse, la hiérarchisation et la correction au sein d'un seul flux de travail.
- Les deux principaux défis consistent à identifier les véritables vulnérabilités et à les corriger sans interruption de service.
- TuxCare Radar réduit le bruit de scan, tandis que KernelCare applique des correctifs au noyau sans redémarrage, réduisant ainsi la fenêtre de vulnérabilité.
De nombreuses équipes Linux s'appuient encore sur des méthodes traditionnelles pour gérer les risques de sécurité. Cela se traduit généralement par des analyses périodiques, un tri manuel, des cycles de correctifs planifiés et des redémarrages programmés. Ce système fonctionne dans les petits environnements, mais peine à s'adapter à une plus grande échelle. Les délais entre la détection et la correction sont fréquents, en particulier lorsque des correctifs du noyau doivent être appliqués pendant les fenêtres de maintenance.
L'automatisation de la gestion des correctifs de vulnérabilité permet de surmonter ces limites. Elle vise à réduire la charge de travail manuelle lors de la détection et de la hiérarchisation des vulnérabilités, ainsi qu'à raccourcir, dans la mesure du possible, le délai entre l'identification d'un risque et l'application d'un correctif.
Cet article explique comment fonctionne l'automatisation de la gestion des vulnérabilités, pourquoi les processus manuels échouent, et comment les équipes Linux peuvent renforcer leur posture de sécurité grâce à une approche automatisée et non disruptive.
Qu'est-ce que l'automatisation de la gestion des vulnérabilités ?
L'automatisation de la gestion des vulnérabilités consiste à détecter, hiérarchiser et corriger les vulnérabilités logicielles connues en réduisant au minimum les interventions manuelles. Elle transforme ce qui était autrefois un cycle lent comprenant l'analyse, la génération de rapports, la révision et l'application de correctifs en un processus continu et reproductible.
Dans le modèle traditionnel, les équipes de sécurité effectuent des analyses de vulnérabilité selon un calendrier défini, interprètent les résultats, déterminent les priorités et déploient manuellement les correctifs. Cela demande du temps et des efforts, en particulier lorsqu'il s'agit de vastes parcs Linux comptant de nombreux serveurs. La gestion automatisée des vulnérabilités regroupe toutes ces étapes : elle effectue les analyses, hiérarchise les priorités et déclenche automatiquement les workflows de correction.
Sans automatisation, les équipes seraient confrontées à de longs délais entre la publication d'une vulnérabilité et sa correction. De nombreuses entreprises mettent des semaines, voire des mois, à corriger les vulnérabilités critiques, alors que les pirates n'ont besoin que de quelques heures pour les exploiter.
Dans une enquête menée en 2022 par le Ponemon Institute auprès de professionnels de l'informatique et de la cybersécurité, 56 % des personnes interrogées ont indiqué que leurs entreprises mettaient entre cinq semaines et un an pour corriger les vulnérabilités critiques ou hautement prioritaires, même lorsque des correctifs étaient déjà disponibles.
Un double défi : détecter les vulnérabilités et les corriger
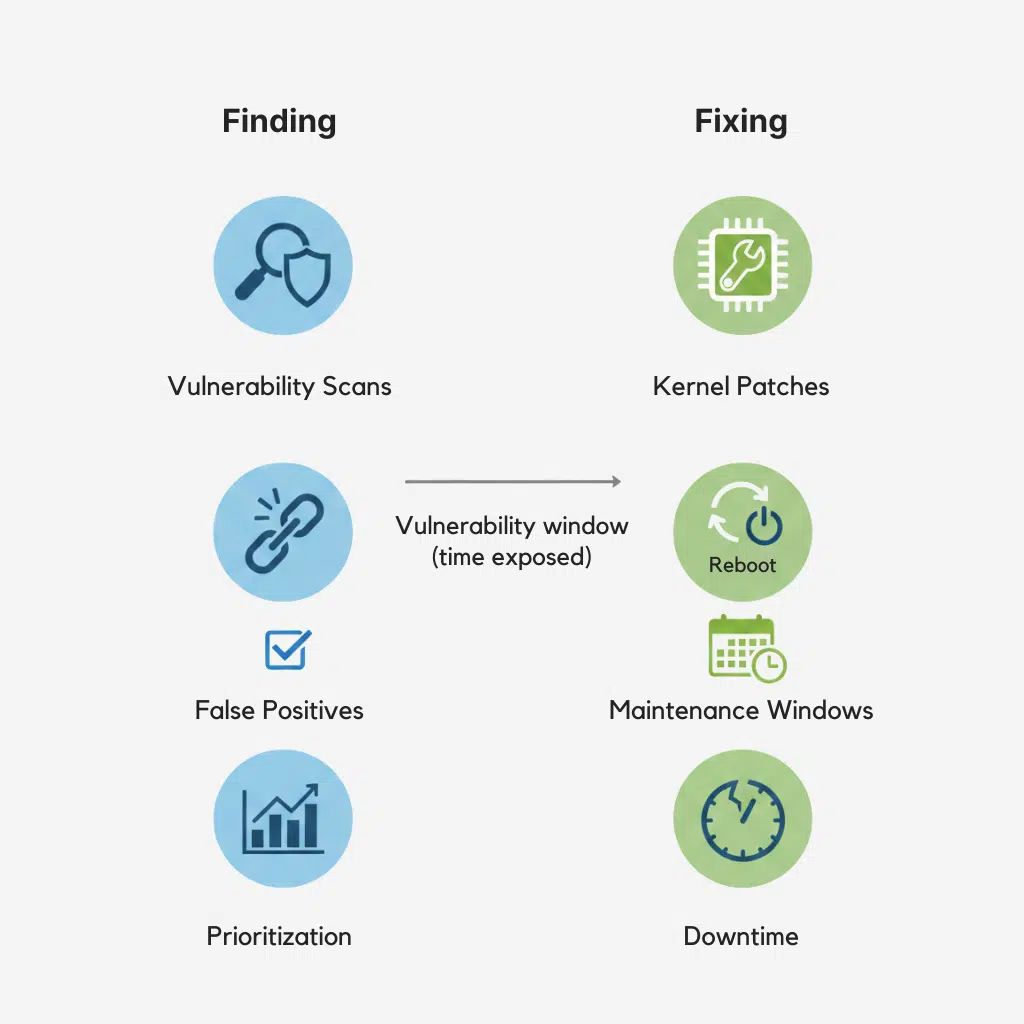
Dans les environnements Linux, la gestion des vulnérabilités comprend deux étapes principales. Chacune d'entre elles peut ralentir les équipes si celles-ci s'appuient sur des processus manuels. La première consiste à détecter les vulnérabilités, et la seconde à les corriger.
Identifier les vulnérabilités
La recherche de vulnérabilités consiste à analyser les systèmes afin d'identifier les failles de sécurité connues, puis à déterminer celles qui sont les plus critiques. Les vulnérabilités à fort impact, qui présentent des scores de risque plus élevés, doivent être traitées en priorité par rapport aux failles à faible risque.
Pour en savoir plus sur les principales étapes et les facteurs à prendre en compte, consultez notre guide sur la hiérarchisation des vulnérabilités.
Les serveurs Linux comptent des milliers de paquets, de bibliothèques et de composants du noyau, ce qui signifie que leur surface d'attaque est très étendue. Les outils d'analyse génèrent souvent de longues listes de résultats. Bon nombre de ces résultats présentent un faible risque, ne sont pas exploitables dans l'environnement actuel ou ont déjà été corrigés par des versions plus récentes des paquets ou des correctifs du noyau. Les équipes doivent donc examiner manuellement ces résultats, filtrer les faux positifs et se concentrer sur les menaces réelles.
Le tri et la hiérarchisation manuels sont lents et sources d'erreurs. Dans les environnements Linux complexes, l'interprétation des résultats, l'attribution des priorités et la transmission des problèmes au service d'exploitation pour l'application de correctifs peuvent prendre plusieurs jours (voire plus).
Les données montrent qu'un outil de détection des vulnérabilités classique peut générer des centaines, voire des milliers de résultats par analyse, dont une grande partie présente un faible niveau de risque ou constitue des faux positifs. Ce bruit de fond ralentit les temps de réponse et oblige les équipes à passer des heures à vérifier si un problème est réel ou s'il a déjà été résolu.
Correction des vulnérabilités
Une fois que les équipes ont identifié et hiérarchisé une vulnérabilité, l'étape suivante consiste à y remédier. Sur les systèmes Linux, cela implique généralement d'appliquer des mises à jour de sécurité au noyau, aux bibliothèques partagées ou à d'autres paquets installés.
Toutes les solutions ne fonctionnent pas de la même manière.
Les vulnérabilités du noyau sont les plus difficiles à corriger. L'application traditionnelle de correctifs au noyau nécessite un redémarrage, ce qui entraîne des temps d'arrêt et oblige les équipes à planifier des fenêtres de maintenance. Même lorsqu'un correctif est disponible, son déploiement est souvent reporté afin d'éviter toute incidence sur le service.
En conséquence, la correction est souvent reportée de plusieurs jours, voire de plusieurs semaines, après la découverte d'une vulnérabilité.
Par exemple, une faille critique du noyau découverte sur un serveur Linux d'entreprise peut rester non corrigée pendant que les équipes coordonnent une fenêtre de maintenance et préparent le redémarrage. Pendant ce laps de temps, le système reste exposé.
Si vous envisagez de faire appel à des prestataires de services gérés externes ou à des partenaires spécialisés dans la correction des failles pour vous aider à gérer cette charge de travail, nous vous invitons à consulter notre guide sur le choix d'un prestataire de services de gestion des vulnérabilités.
L'approche TuxCare : une solution automatisée de bout en bout
Le défi de la gestion des vulnérabilités ne consiste pas seulement à détecter les failles. Il s'agit de les corriger rapidement sans perturber les opérations. Dans les environnements Linux, cela s'avère particulièrement difficile, car les mises à jour du noyau nécessitent généralement un redémarrage, et l'application de correctifs aux bibliothèques partagées telles que glibc ou OpenSSL peut nécessiter le redémarrage des applications.
TuxCare considère la gestion des vulnérabilités sous Linux comme un processus intégré. La solution combine une identification précise des vulnérabilités et une hiérarchisation basée sur les risques avec des mesures correctives automatisées et non intrusives, dans la mesure du possible. Il en résulte une approche pratique qui réduit la durée d'exposition aux risques et les coûts opérationnels sans obliger les équipes à modifier leur mode de fonctionnement.
Étape 1 : Détection et hiérarchisation automatisées avec TuxCare Radar
La première étape de l'automatisation consiste à déterminer ce qui compte vraiment. TuxCare Radar a été conçu pour identifier les vulnérabilités Linux et réduire le bruit de l'analyse.
Radar analyse les systèmes Linux, identifie les vulnérabilités CVE connues et les classe par ordre de priorité à l'aide d'un système de notation des risques basé sur l'intelligence artificielle. Cette analyse prend en compte la gravité selon le score CVSS, la disponibilité des correctifs et les informations sur les menaces en temps réel, ce qui permet aux équipes de se concentrer sur les vulnérabilités nécessitant une intervention, et non pas simplement sur celles qui apparaissent lors d'un scan.

Comment cela fonctionne-t-il concrètement ?
- Radar analyse les serveurs de l'ensemble de l'environnement
- Il identifie les vulnérabilités du noyau et des paquets
- Il génère des rapports prêts pour les audits à l'intention des équipes chargées de la sécurité et de la conformité
Étape 2 : Application automatisée des correctifs sans redémarrage avec KernelCare
KernelCare de TuxCare prend en charge la partie la plus complexe de la mise à jour de Linux: le noyau. Les redémarrages entraînent des temps d'arrêt, perturbent les applications et obligent les équipes à reporter l'application des correctifs jusqu'aux fenêtres de maintenance. KernelCare élimine cet obstacle en appliquant les correctifs à un noyau en cours d'exécution sans redémarrage. Le correctif est appliqué en temps réel, tandis que le système continue de fonctionner.
Cela réduit la durée d'exposition aux vulnérabilités. Les vulnérabilités critiques du noyau peuvent être corrigées dès la publication des correctifs, sans avoir à attendre plusieurs jours ou semaines que s'ouvrent les fenêtres de maintenance.
Comment cela fonctionne-t-il concrètement ?
- KernelCare installe automatiquement les correctifs dès qu'ils sont disponibles
- Les correctifs sont appliqués automatiquement en temps réel, en arrière-plan, sans redémarrer le système
- Les charges de travail continuent de s'exécuter sans interruption
Couverture étendue
TuxCare propose également l'application de correctifs sans redémarrage au-delà du noyau :
- LibCare pour les bibliothèques partagées telles que glibc et OpenSSL
- KernelCare IoT pour les appareils IoT et embarqués ARM64
Remarque : TuxCare Radar détecte les vulnérabilités déjà corrigées grâce au correctif en temps réel de KernelCare, ce qui aide les équipes à éviter les faux positifs.
Les avantages commerciaux de l'automatisation de la gestion des vulnérabilités
L'automatisation de la gestion des vulnérabilités ne se traduit pas seulement par une amélioration de la sécurité. Elle constitue également un gain opérationnel. Lorsque les équipes peuvent détecter rapidement les vulnérabilités et les corriger sans interruption de service, elles réduisent les risques et gagnent du temps. Elles limitent également les frictions opérationnelles, ce qui leur permet de rester concentrées sur leurs tâches stratégiques.
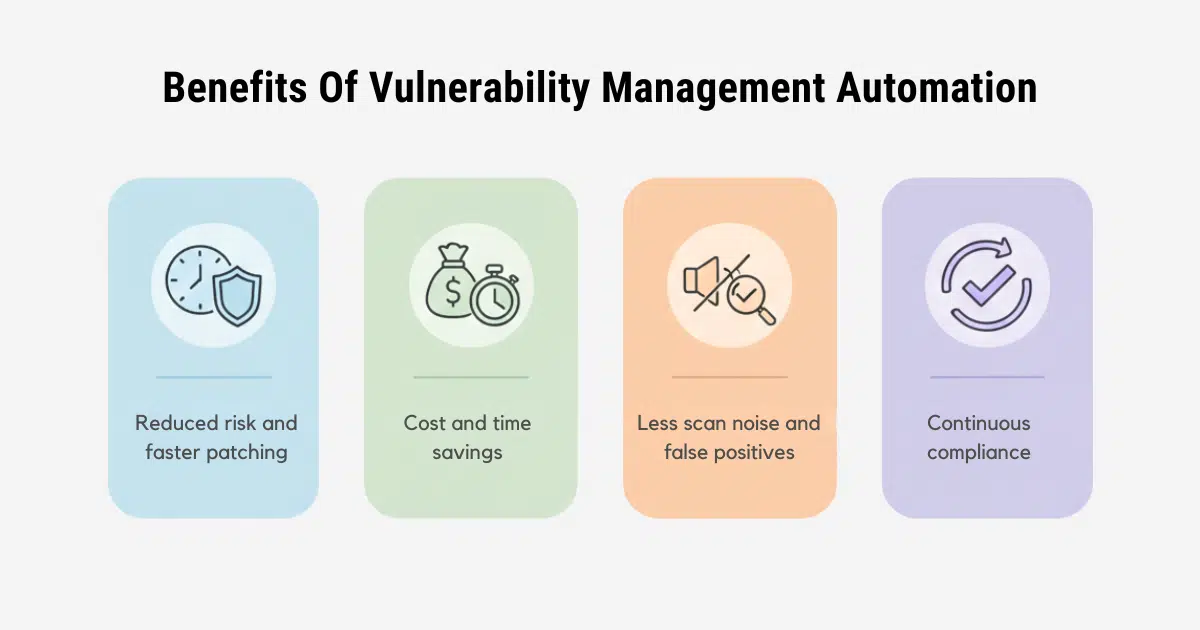
Vous trouverez ci-dessous les principaux avantages opérationnels d'un processus d'automatisation complet comprenant l'identification, la hiérarchisation et la correction des problèmes.
Réduction considérable de la fenêtre de risque et de vulnérabilité
Le principal risque lié à la gestion des vulnérabilités réside dans le délai qui s'écoule entre la détection et la correction. Les processus manuels allongent ce délai, car les équipes doivent attendre les fenêtres de maintenance, les autorisations ou la coordination entre les services. Ce retard augmente la durée d'exposition.
Une approche combinée associant Radar et KernelCare réduit la fenêtre d'exploitation des vulnérabilités. Radar accélère la détection et la hiérarchisation des vulnérabilités. KernelCare élimine les temps d'arrêt, ce qui permet aux équipes d'appliquer immédiatement les correctifs critiques du noyau. Cela réduit le temps dont disposent les attaquants pour exploiter les vulnérabilités et s'associe parfaitement à des contrôles au niveau de l'hôte, tels qu'un pare-feu Linux correctement configuré qui limite, dans l'intervalle, l'exposition des services non corrigés.
Économies substantielles en termes de coûts et de temps
La gestion manuelle des vulnérabilités nécessite une coordination entre les équipes. Elle demande également beaucoup de temps pour l'analyse des données de vulnérabilité, le triage, les tests de correctifs, la planification et les redémarrages. Cet effort augmente les coûts opérationnels et réduit la productivité des équipes.
L'automatisation permet de réduire ces coûts de deux manières :
- Radar réduit le temps consacré aux faux positifs et à la hiérarchisation
- KernelCare réduit le temps consacré à la planification et à l'exécution des redémarrages
Pour les équipes Linux, le gain de temps ne se résume pas à une simple question de rapidité. Il s'agit également d'éviter toute perturbation des services critiques et de prévenir les temps d'arrêt coûteux. En effet, selon le rapport IBM « Cost of a Data Breach Report 2024 », les entreprises qui recourent largement à l'intelligence artificielle (IA) et aux flux d'automatisation économisent en moyenne 1,9 million de dollars par rapport à celles qui ne le font pas.
Éliminer les faux positifs et le « bruit de scan »
L'un des aspects les plus frustrants de l'analyse traditionnelle des vulnérabilités est le « bruit de l'analyse », c'est-à-dire le nombre écrasant de fausses alertes qui font perdre un temps précieux et entraînent une lassitude face aux alertes.
La plupart du temps, les scanners de vulnérabilité génèrent de longues listes de résultats qui comprennent des problèmes à faible risque, des doublons et des faux positifs. Ce bruit de fond peut submerger les équipes et retarder la réaction face aux menaces réelles.
Radar réduit le bruit de l'analyse en hiérarchisant les vulnérabilités et en détectant les problèmes déjà résolus. Les équipes passent ainsi moins de temps à s'occuper de faux problèmes et consacrent davantage de temps à corriger les risques réels.
Garantir une conformité permanente avec moins d'efforts
Les cadres de conformité exigent des preuves du déploiement des correctifs et de la gestion des vulnérabilités. Les processus manuels peuvent transformer les contrôles de conformité en une charge trimestrielle ou annuelle.
L'automatisation transforme la conformité d'une simple tâche en un état permanent. Radar génère des rapports prêts pour les audits. KernelCare garantit que les systèmes restent à jour sans redémarrage ni interruption de service. Ensemble, ils offrent une vue claire et continue de l'état de sécurité.
L'avenir réside dans des flux de travail fluides et automatisés
La gestion manuelle des vulnérabilités n'est plus en phase avec le rythme des environnements Linux modernes. L'analyse, le triage et l'application des correctifs prennent du temps, et le temps est l'atout le plus précieux en matière de sécurité. Plus une vulnérabilité reste non corrigée longtemps, plus le risque est grand.
Un workflow d'automatisation complet change la donne. Il relie la détection des vulnérabilités à leur correction, permettant ainsi aux équipes d'intervenir plus rapidement et avec moins d'efforts. Les équipes Linux peuvent réduire leur exposition en appliquant les correctifs critiques du noyau sans interruption de service, tout en filtrant le bruit des scanners et les faux positifs.
L'automatisation ne supprime pas la responsabilité. Elle la renforce. Elle permet aux équipes de sécurité de se concentrer sur les vulnérabilités importantes et les systèmes qui nécessitent une attention particulière, au lieu de consacrer du temps à des tâches manuelles répétitives.
Si vous souhaitez réduire les risques et simplifier l'automatisation de la gestion des vulnérabilités sous Linux, envisagez une approche combinant la détection automatisée, la hiérarchisation et la correction sans redémarrage. TuxCare prend en charge ce modèle, aidant ainsi les équipes Linux à maintenir la sécurité de leurs systèmes sans perturber leurs opérations.
Vous pouvez également en savoir plus sur le choix d'un outil de détection des vulnérabilités sous Linux pour optimiser ce processus dans notre guide complet.
FAQ
Comment fonctionne le patching en direct dans un environnement de production ?
Le « live patching » permet d'appliquer des correctifs au noyau sur des systèmes Linux en cours d'exécution sans redémarrage. Il met à jour le code en mémoire sans interrompre le fonctionnement des services, ce qui réduit les temps d'arrêt et les délais de mise à jour.
Quelle est la différence entre un outil de détection des vulnérabilités et un outil de gestion des correctifs ?
Un scanner (comme TuxCare Radar) détecte les vulnérabilités et les classe par ordre de priorité. Un outil de gestion des correctifs (comme KernelCare) applique les correctifs. L'automatisation est particulièrement efficace lorsque l'analyse et l'application des correctifs s'inscrivent dans un flux de travail continu.
L'automatisation peut-elle être mise en place progressivement dans tous les services ?
Oui. Commencez par un petit ensemble de systèmes ou par une seule distribution. Vérifiez que le processus fonctionne, puis étendez-le. Un déploiement par étapes réduit les risques et renforce la confiance.

