
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- Falhas de software e bugs de hardware criam brechas permanentes para invasores.
- Gestão bem-sucedida gestão de vulnerabilidades baseia-se na priorização com base no risco – e não apenas na busca por pontuações CVSS brutas.
- TuxCare Radar reduz drasticamente os falsos positivos por meio de uma pontuação baseada em IA para destacar os riscos que realmente ameaçam seu ambiente específico.
As redes são organismos vivos. Novos sistemas são integrados, o código evolui e as permissões dos usuários mudam diariamente. Essa fluidez exige que o gerenciamento de vulnerabilidades funcione como um monitoramento contínuo, 24 horas por dia, em vez de uma verificação trimestral. Embora a varredura padrão identifique falhas e gere relatórios, o “espaço morto” criado por atrasos na aplicação de patches e pela fadiga de alertas muitas vezes deixa os riscos mais críticos totalmente expostos.
Soluções modernas de gerenciamento de vulnerabilidades surgiram para preencher essa lacuna. Essas ferramentas vão além da mera verificação; elas sugerem medidas de correção precisas, levando sua equipe de uma postura defensiva e reativa para uma postura proativa de segurança.
Este guia explica como funciona o gerenciamento de vulnerabilidades em 2026 e como equipes que utilizam intensivamente o Linux podem neutralizar os riscos sem comprometer o tempo de atividade.
O que é gerenciamento de vulnerabilidades?
Os hackers nem sempre são gênios; muitas vezes, são apenas eficientes. Eles buscam o caminho de menor resistência — navegadores sem patches, aplicativos web desatualizados ou falhas em bibliotecas de terceiros. O gerenciamento de vulnerabilidades é a arte e a ciência de identificar e corrigir esses caminhos antes que sejam descobertos pelas pessoas erradas.
Trata-se de um ciclo contínuo de identificação, avaliação e neutralização de falhas de segurança. Ao contrário de uma avaliação “única e pontual”, o gerenciamento de vulnerabilidades é um processo contínuo. Ele monitora novos CVEs, identifica quais dos seus sistemas específicos estão suscetíveis e os classifica de acordo com o risco real.
Também é importante distinguir isso da gestão de patches. Enquanto o gerenciamento de patches lida com o “como” (aplicar a atualização), o gerenciamento de vulnerabilidades lida com o “por que” e o “quando”, garantindo que sua equipe não perca tempo com correções de baixo impacto.
Por que o gerenciamento de vulnerabilidades é importante em 2026
Nos anos 90, algumas dezenas de vulnerabilidades por ano ganhavam destaque na mídia. Em 2026, estamos diante de quase 40 mil relatórios anuais. Somente em janeiro deste ano, mais de 2.800 novos CVEs foram registrados.
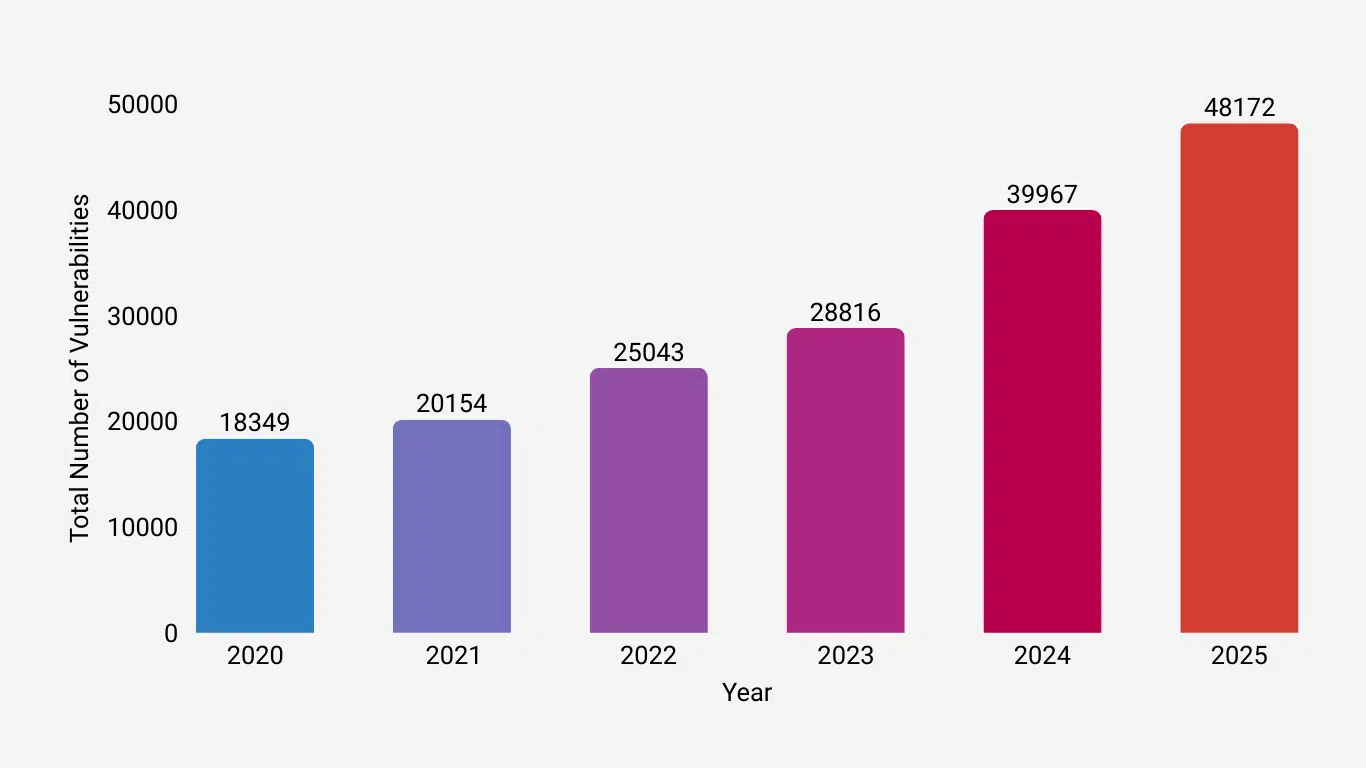
Não é possível dar conta desse volume manualmente. O gerenciamento automatizado de vulnerabilidades é a única maneira de separar o que é relevante do que não é , por meio de relatórios eficazes sobre vulnerabilidades, garantindo que as horas de trabalho limitadas de sua equipe sejam dedicadas às ameaças que realmente podem ser exploradas.
Além da segurança em si, um gerenciamento robusto de vulnerabilidades agiliza a conformidade e protege seu ativo mais valioso: o tempo de atividade. Quando você compreende o contexto de um bug, pode aplicar correções de forma direcionada, em vez de reiniciar todos os servidores por causa de uma falha menor que nem sequer era acessível pela internet.
O que mudou na gestão de vulnerabilidades em 2026
Antigamente, um administrador de sistemas podia examinar um relatório e classificar manualmente as correções. Hoje, isso é uma receita para o esgotamento. A principal mudança em 2026 é a integração de ferramentas assistidas por IA que reduzem o “ruído”. Essas ferramentas analisam a vulnerabilidade em ambiente real, permitindo que as equipes de segurança respondam a uma violação antes mesmo que ela comece. O gerenciamento eficaz de vulnerabilidades agora se concentra em fechar a janela de oportunidade para os agentes de ameaças por meio de alterações de configuração ou aplicação rápida de patches.
Gerenciamento de vulnerabilidades x Avaliação de vulnerabilidades
Pense em uma avaliação de vulnerabilidades como um instantâneo: ela indica que uma janela está destrancada às 15h. O gerenciamento de vulnerabilidades é todo o sistema de segurança – ele sabe quem tem as chaves, monitora o perímetro 24 horas por dia, 7 dias por semana, e alerta os guardas no momento em que uma sombra se move.
|
Aspecto |
Avaliação de vulnerabilidades |
Gerenciamento de vulnerabilidades |
|
Escopo |
Periódico/Pontual |
Ciclo de vida contínuo |
|
Foco |
Identificação de falhas |
Redução contextual de riscos |
|
Contexto do ativo |
Agnóstico (trata todos da mesma forma) |
Prioriza os ativos essenciais à missão |
|
Automação |
Gatilhos programados |
Detecção e correção automatizadas |
|
Saída |
Relatório estático ou PDF |
Visibilidade em tempo real e acompanhamento das medidas corretivas |
|
Objetivo |
Visibilidade e conformidade |
Mitigação de riscos no mundo real |
O Processo de Gestão de Vulnerabilidades
O gerenciamento de vulnerabilidades é um ciclo estruturado e repetível. Ele garante que as vulnerabilidades não sejam apenas identificadas, mas também priorizadas e corrigidas de forma eficaz. O processo ajuda as equipes a se manterem a par das ameaças, minimizando, ao mesmo tempo, as interrupções nas operações.
Para ser eficaz, o gerenciamento de vulnerabilidades deve seguir um ciclo estruturado e repetível:

- Detecção de ativos: Não dá para proteger um fantasma. Identifique todos os dispositivos e serviços na sua rede.
- Detecção de vulnerabilidades: Varredura contínua em busca de falhas, com foco nos kernels do Linux e nas configurações de nuvem.
- Priorização com base no risco: Classifique os problemas de acordo com a vulnerabilidade à exploração. Dica profissional: uma pontuação “Média” com uma exploração pública conhecida é mais perigosa do que uma pontuação “Alta” sem nenhuma exploração conhecida.
- Correção e aplicação de patches: Utilize ferramentas que não exigem reinicialização para aplicar correções sem interromper os serviços.
- Verificação: Faça uma nova verificação para garantir que a correção realmente “funcionou”.
- Relatórios: Documente tudo para aprimorar sua estratégia de gerenciamento de vulnerabilidades ao longo do tempo.
Principais métricas de gerenciamento de vulnerabilidades
O acompanhamento de métricas ajuda as equipes a avaliar a eficácia do seu programa de gerenciamento de vulnerabilidades. As métricas de vulnerabilidade revelam onde os processos estão funcionando e onde são necessárias melhorias.
Resumindo: se você não medir, não vai conseguir melhorar. Fique de olho nesses KPIs:
|
Métrico |
O que ele mede |
Por que isso é importante |
|
Tempo médio de resolução (MTTR) |
Tempo decorrido entre a detecção e a correção |
Um MTTR mais curto significa uma redução mais rápida dos riscos |
|
Janela de atraso do patch |
Tempo decorrido entre a divulgação e a aplicação do patch |
Janelas menores reduzem a exposição |
|
Porcentagem de vulnerabilidades exploráveis |
Proporção de falhas de segurança com exploits conhecidos |
Ajuda as equipes a se concentrarem nos riscos do mundo real |
|
Taxa de cobertura |
Porcentagem de ativos verificados e monitorados |
Garante que não haja pontos cegos |
|
Taxa de falsos positivos |
Porcentagem de vulnerabilidades sinalizadas que não são reais |
Reduz a perda de tempo e aumenta a precisão |
|
Patches que exigem reinicialização vs. patches que não exigem reinicialização |
Contagem de patches que exigem tempo de inatividade |
Ajuda a manter o tempo de atividade e a reduzir as interrupções |
Dica profissional: Escolher as ferramentas certas ajudará você a realizar operações de gerenciamento de vulnerabilidades com mais eficiência – garantindo maior segurança e, ao mesmo tempo, minimizando a sobrecarga sobre sua equipe, além de ajudá-lo a avaliar melhor as métricas de vulnerabilidade que podem orientar suas decisões. Para avaliar as principais opções do mercado para sua equipe, confira nossa análise dos melhores provedores de serviços de gerenciamento de vulnerabilidades.
Os recursos que você costuma encontrar em ferramentas de gerenciamento de vulnerabilidades
Uma solução robusta de gerenciamento de vulnerabilidades deve automatizar três objetivos principais: detectar falhas em toda a sua superfície de ataque, priorizá-las por meio de relatórios baseados em risco e corrigi-las para reduzir a sobrecarga de trabalho manual. Embora uma única ferramenta possa não ser capaz de fazer tudo isso, uma pilha completa de gerenciamento de vulnerabilidades deve incluir estes recursos essenciais:
Apresentamos uma lista exemplificativa de recursos que você deve procurar; é improvável que você encontre todos os recursos a seguir em uma única ferramenta de gerenciamento de vulnerabilidades. No entanto, assim que você tiver um conjunto de ferramentas que abranja seu ambiente, perceberá que a maioria dos recursos a seguir estará disponível:
Inventário dinâmico de ativos: Não é possível proteger o que não se vê. Suas ferramentas devem detectar e rastrear automaticamente dispositivos, serviços e ativos na nuvem.
Varredura abrangente: Seja no próprio servidor ou em toda a rede, o sistema deve fazer a varredura de terminais, servidores e aplicativos para gerar relatórios de ameaças que permitam a tomada de medidas.
Enumeração de patches: Um software avançado de gerenciamento de vulnerabilidades identifica as versões atuais dos programas e indica com precisão quais patches estão faltando para atualizar os sistemas.
Verificação e validação: Os fluxos de trabalho automatizados devem confirmar que uma correção foi bem-sucedida por meio de varreduras de acompanhamento e integração com ferramentas de teste.
Automação de fluxos de trabalho: Procure ferramentas que transformem as descobertas em ação, gerando automaticamente tickets e atribuindo tarefas de correção aos administradores de sistemas.
Rastreamento e registro centralizados: Para gerenciar o grande volume de CVEs atuais, você precisa de uma interface única para monitorar o andamento, registrar ações e auditar sua postura de segurança.
Como a TuxCare apoia a gestão moderna de vulnerabilidades
A TuxCare ajuda as equipes de segurança corporativas a detectar, priorizar e corrigir vulnerabilidades mais rapidamente em ambientes Linux e em pilhas de código aberto em geral. Suas soluções de gerenciamento de vulnerabilidades atuam em conjunto para preencher a lacuna entre a detecção e a correção.
1. TuxCare Radar
Os scanners tradicionais costumam sinalizar vulnerabilidades que já foram corrigidas, mas que ainda aparecem como “vulneráveis” nos metadados dos pacotes. O Radar é sensível a patches, portanto, sabe o que já foi corrigido por meio de ferramentas avançadas de aplicação de patches, como a aplicação sem reinicialização e o ELS. Isso reduz os falsos positivos, diminui a fadiga de alertas e oferece uma visão precisa e pronta para auditoria da exposição real. O Radar também utiliza pontuação de risco assistida por IA para ajudar as equipes a priorizar as vulnerabilidades com maior probabilidade de serem exploradas em cenários reais.
2. KernelCare
KernelCare oferece a aplicação automatizada de patches no kernel para distribuições Linux, sem a necessidade de reinicialização. As organizações podem aplicar atualizações críticas imediatamente, mantendo a segurança e minimizando o tempo de inatividade.
3. LibCare
LibCare é uma ferramenta complementar ao KernelCare que amplia a aplicação de patches sem reinicialização para bibliotecas compartilhadas, como glibc e OpenSSL. Isso garante que as vulnerabilidades nas bibliotecas principais sejam corrigidas sem interrupção do serviço.
4. Suporte contínuo ao ciclo de vida (ELS)
O gerenciamento de vulnerabilidades é mais difícil quando se trata de sistemas que não recebem mais atualizações oficiais de segurança. O Endless Lifecycle Support (ELS) da TuxCare oferece correções contínuas de vulnerabilidades para distribuições Linux, ambientes de execução de linguagens de programação e bibliotecas que chegaram ao fim de vida.
Entre elas estão CentOS, Ubuntu, RHEL, Python, PHP, OpenJDK, PostgreSQLe muitos outros. As organizações podem manter a segurança e a conformidade em infraestruturas legadas enquanto planejam uma migração de acordo com seu próprio cronograma.
Melhores práticas para um gerenciamento eficaz de vulnerabilidades
A implementação eficaz do gerenciamento de vulnerabilidades exige mais do que apenas ferramentas — exige hábitos consistentes e processos claros.
Monitoramento contínuo em vez de periódico: Abandone a “verificação de terça-feira” em favor do monitoramento em tempo real.
O contexto é fundamental: Use informações sobre ameaças para decidir o que corrigir às 2h da manhã em comparação com a manhã de segunda-feira.
Para fazer isso da maneira certa, é preciso começar com uma estrutura sólida de priorização de vulnerabilidades – conheça as principais etapas e os fatores determinantes em nosso guia detalhado.
Aplicação de patches sem reinicialização: Torne a segurança imperceptível para o usuário final, aplicando patches no kernel enquanto ele está em execução.
Como evitar armadilhas comuns na gestão de vulnerabilidades
Mesmo com as ferramentas e os processos adequados, o gerenciamento de vulnerabilidades pode falhar, às vezes, devido a erros comuns.
- A armadilha do “apenas CVSS”: Tratar toda pontuação “Alta” como prioridade, independentemente de o sistema estar conectado à internet ou de existir uma vulnerabilidade explorável.
- Paralisia de reinicialização: Adiar por meses a aplicação de patches críticos no kernel porque a empresa não pode arcar com o tempo de inatividade.
- Pontos cegos do EOL: Continuar a utilizar software em fim de vida após as datas de expiração, sem atualizações.
Para evitar esses problemas, é importante entender onde as iniciativas de gerenciamento de vulnerabilidades falham na prática. Abordamos esses problemas em detalhes em nosso guia dedicado sobre 8 erros comuns no gerenciamento de vulnerabilidades que os administradores de sistemas Linux cometem, juntamente com maneiras práticas de evitá-los.
Reduza os riscos e elimine atrasos na aplicação de patches com a TuxCare
Em 2026, o gerenciamento eficaz de vulnerabilidades dependerá da rapidez e do foco. Para se anteciparem às ameaças automatizadas, as equipes devem superar os ciclos manuais e adotar um modelo em que a detecção e a correção ocorram quase em tempo real.
O TuxCare elimina a barreira tradicional entre segurança e tempo de atividade – de modo que a aplicação de patches críticos não causa mais tempo de inatividade. Com o Radar detectando vulnerabilidades e o KernelCare cuidando da correção, as equipes podem corrigir vulnerabilidades mais rapidamente, mantendo os sistemas em operação. Isso ajuda as organizações a reduzir as janelas de exposição e a se concentrarem na inovação, em vez de na manutenção.
Pronto para modernizar seu gerenciamento de vulnerabilidades no Linux? Conheça as soluções de aplicação de patches sem reinicialização da TuxCare ou aprofunde-se em nossos guias sobre melhores práticas de segurança do Linux.

