
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Softwarefehler und Hardware-Bugs schaffen permanente Einfallstore für Angreifer.
- Erfolgreiches Schwachstellenmanagement basiert auf einer risikobasierten Priorisierung – und nicht nur auf der Verfolgung von CVSS-Rohwerten.
- TuxCare Radar reduziert Fehlalarme durch KI-gestützte Bewertung und hebt so die Risiken hervor, die Ihre spezifische Umgebung tatsächlich bedrohen.
Netzwerke sind lebende Organismen. Systeme werden hinzugefügt, Codes weiterentwickelt und Benutzerberechtigungen ändern sich täglich. Diese Fluidität erfordert ein Schwachstellenmanagement, das rund um die Uhr funktioniert und nicht nur vierteljährlich überprüft wird. Während Standard-Scans Schwachstellen identifizieren und Berichte erstellen, bleiben die kritischsten Risiken aufgrund von Verzögerungen bei der Installation von Patches und einer Überflutung mit Warnmeldungen oft ungeschützt.
Moderne Lösungen für das Schwachstellenmanagement wurden entwickelt, um diese Lücke zu schließen. Diese Tools gehen über das reine Scannen hinaus und schlagen gezielte Abhilfemaßnahmen vor, wodurch Ihr Team von einer defensiven, reaktiven Haltung zu einer proaktiven Sicherheitsstrategie übergehen kann.
Dieser Leitfaden erläutert, wie das Schwachstellenmanagement im Jahr 2026 funktioniert und wie Teams, die stark auf Linux setzen, Risiken neutralisieren können, ohne ihre Betriebszeit zu beeinträchtigen.
Was ist Vulnerability Management?
Hacker sind nicht immer Genies, sondern oft einfach nur effizient. Sie suchen nach dem Weg des geringsten Widerstands – nicht gepatchte Browser, veraltete Webanwendungen oder Schwachstellen in Bibliotheken von Drittanbietern. Schwachstellenmanagement ist die Kunst und Wissenschaft, diese Wege zu finden und zu schließen, bevor sie von den falschen Leuten entdeckt werden.
Es handelt sich um einen kontinuierlichen Lebenszyklus, in dem Sicherheitslücken identifiziert, bewertet und neutralisiert werden. Im Gegensatz zu einer einmaligen Bewertung ist das Schwachstellenmanagement ein fortlaufender Prozess. Es überwacht neue CVEs, identifiziert, welche Ihrer spezifischen Systeme anfällig sind, und stuft sie nach ihrem tatsächlichen Risiko ein.
Es ist auch wichtig, dies von Patch-Managementzu unterscheiden. Während das Patch-Management sich um das „Wie” (die Anwendung des Updates) kümmert, befasst sich das Schwachstellenmanagement mit dem „Warum” und „Wann” und stellt sicher, dass Ihr Team keine Zeit mit wenig wirkungsvollen Korrekturen verschwendet.
Warum Schwachstellenmanagement im Jahr 2026 wichtig ist
In den 90er Jahren sorgten einige Dutzend Sicherheitslücken pro Jahr für Schlagzeilen. Im Jahr 2026 stehen wir vor fast 40.000 Berichte pro Jahr. Allein im Januar dieses Jahres wurden über 2.800 neue CVEs registriert.
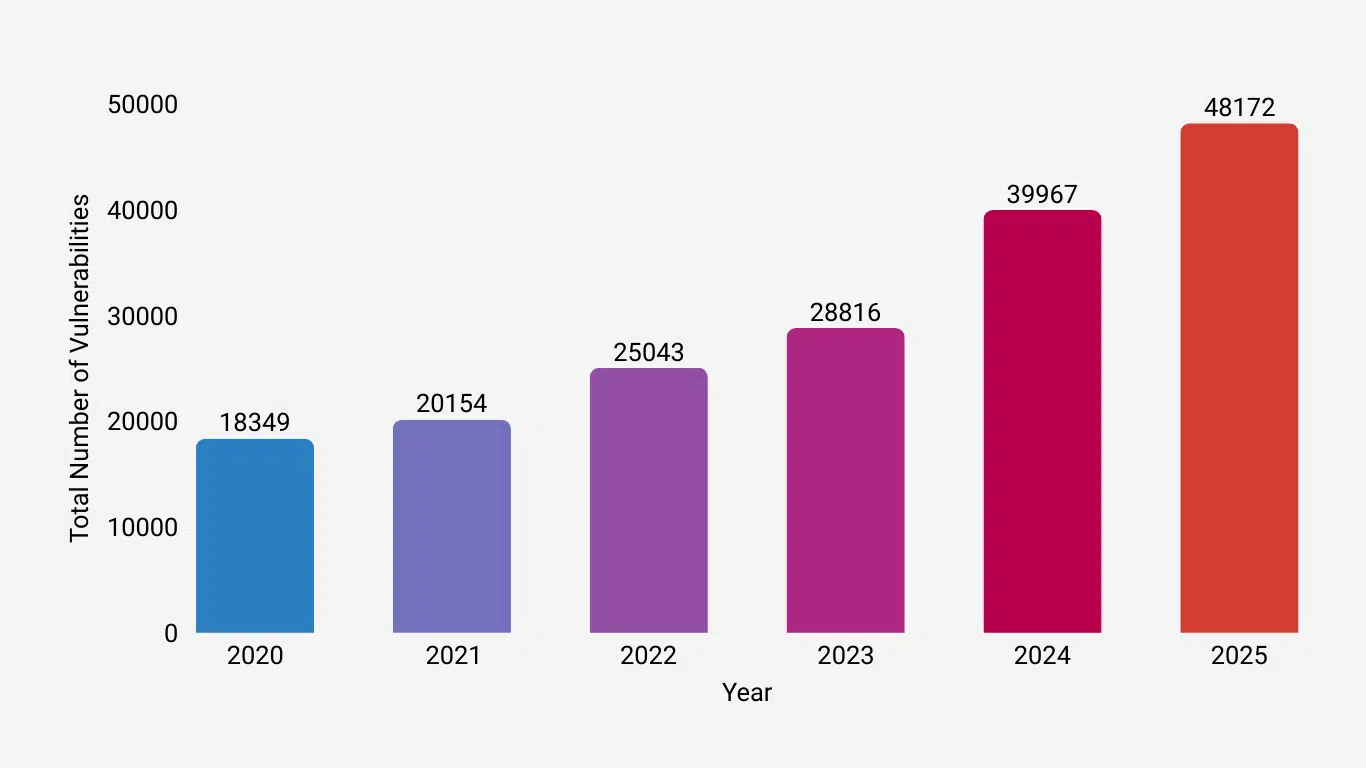
Dieses Volumen lässt sich manuell nicht bewältigen. Nur durch automatisiertes Schwachstellenmanagement lässt sich mittels einer effektiven Schwachstellenberichterstattung das Wesentliche vom Unwesentlichen trennen , sodass Ihre begrenzten personellen Ressourcen auf tatsächlich ausnutzbare Bedrohungen konzentriert werden können.
Über die reine Sicherheit hinaus optimiert ein robustes Schwachstellenmanagement die Compliance und schützt Ihr wertvollstes Kapital: die Verfügbarkeit. Wenn Sie den Kontext eines Fehlers verstehen, können Sie gezielt Patches installieren, anstatt jeden Server wegen einer kleinen Störung neu zu starten, die vom Internet aus gar nicht erreichbar war.
Was hat sich im Bereich Schwachstellenmanagement im Jahr 2026 verändert?
Früher konnte ein Systemadministrator einen Bericht einsehen und manuell Korrekturen vornehmen. Heute würde das zu einem Burnout führen. Die wichtigste Veränderung im Jahr 2026 ist die Integration von KI-gestützten Tools, die „Störsignale“ reduzieren. Diese Tools analysieren die Ausnutzbarkeit in der Praxis und ermöglichen es Sicherheitsteams, auf eine Sicherheitsverletzung zu reagieren, bevor sie überhaupt beginnt. Effektives Schwachstellenmanagement konzentriert sich nun darauf, durch Konfigurationsänderungen oder schnelle Patches das Zeitfenster für Angreifer zu schließen.
Schwachstellenmanagement vs. Schwachstellenbewertung
Denken Sie an eine Schwachstellenanalyse als Momentaufnahme: Sie zeigt Ihnen, dass um 15:00 Uhr ein Fenster unverschlossen ist. Das Schwachstellenmanagement ist das gesamte Sicherheitssystem – es weiß, wer die Schlüssel hat, überwacht den Perimeter rund um die Uhr und alarmiert die Wachen, sobald sich ein Schatten bewegt.
|
Aspekt |
Bewertung der Anfälligkeit |
Schwachstellen-Management |
|
Umfang |
Periodisch/Zu einem bestimmten Zeitpunkt |
Kontinuierlicher Lebenszyklus |
|
Schwerpunkt |
Fehler identifizieren |
Kontextbezogene Risikominderung |
|
Asset-Kontext |
Agnostiker (behandelt alle gleich) |
Priorisiert geschäftskritische Ressourcen |
|
Automatisierung |
Geplante Auslöser |
Automatisierte Erkennung und Behebung |
|
Ausgabe |
Statischer Bericht oder PDF |
Echtzeit-Transparenz und Nachverfolgung von Abhilfemaßnahmen |
|
Ziel |
Sichtbarkeit und Konformität |
Risikominderung in der Praxis |
Der Prozess des Schwachstellenmanagements
Das Schwachstellenmanagement ist ein strukturierter, wiederholbarer Zyklus. Es stellt sicher, dass Schwachstellen nicht nur entdeckt, sondern auch priorisiert und effektiv behoben werden. Der Prozess hilft Teams dabei, Bedrohungen unter Kontrolle zu halten und gleichzeitig Betriebsunterbrechungen zu minimieren.
Um effektiv zu sein, muss Ihr Schwachstellenmanagement ein wiederholbarer, strukturierter Zyklus sein:

- Asset Discovery: Man kann keinen Geist schützen. Identifizieren Sie jedes Gerät und jeden Dienst in Ihrem Netzwerk.
- Schwachstellenerkennung: Kontinuierliche Suche nach Schwachstellen mit Schwerpunkt auf Linux-Kernels und Cloud-Konfigurationen.
- Risikobasierte Priorisierung: Ordnen Sie Probleme nach ihrer Ausnutzbarkeit. Profi-Tipp: Eine „mittlere“ Bewertung mit einem bekannten öffentlichen Exploit ist gefährlicher als eine „hohe“ Bewertung ohne bekannten Exploit.
- Korrektur und Patching: Verwenden Sie Tools, die einen Neustart überflüssig machen, um Korrekturen ohne Unterbrechung des Dienstes anzuwenden.
- Überprüfung: Erneutes Scannen, um sicherzustellen, dass die Korrektur tatsächlich „gewirkt“ hat.
- Berichterstattung: Dokumentieren Sie alles, um Ihre Strategie zum Schwachstellenmanagement im Laufe der Zeit zu verfeinern.
Wichtige Kennzahlen für das Schwachstellenmanagement
Die Nachverfolgung von Kennzahlen hilft Teams dabei, die Effektivität Ihres Schwachstellenmanagementprogramms zu messen. Sicherheitslücken-Kennzahlen zeigen, wo Prozesse funktionieren und wo Verbesserungen erforderlich sind.
Kurz gesagt: Was nicht gemessen wird, kann auch nicht verbessert werden. Achten Sie auf diese KPIs:
|
Metrisch |
Was es misst |
Warum es wichtig ist |
|
Durchschnittliche Zeit bis zur Behebung (MTTR) |
Zeit von der Entdeckung bis zur Behebung |
Eine kürzere MTTR bedeutet eine schnellere Risikominderung. |
|
Patch-Verzögerungsfenster |
Zeit zwischen Bekanntgabe und Patch-Anwendung |
Kleinere Fenster reduzieren die Exposition |
|
Prozentualer Anteil der ausnutzbaren Schwachstellen |
Anteil der Sicherheitslücken mit bekannten Exploits |
Hilft Teams, sich auf reale Risiken zu konzentrieren |
|
Versorgungsgrad |
Prozentualer Anteil der gescannten und überwachten Vermögenswerte |
Sorgt dafür, dass keine toten Winkel entstehen |
|
Falsch-positiv-Rate |
Prozentualer Anteil der gemeldeten Schwachstellen, die nicht real sind |
Reduziert Zeitverschwendung und verbessert die Genauigkeit |
|
Patches, die einen Neustart erfordern, vs. Patches ohne Neustart |
Anzahl der Patches, die eine Ausfallzeit erfordern |
Trägt zur Aufrechterhaltung der Betriebszeit und zur Reduzierung von Störungen bei |
Profi-Tipp: Die Wahl der richtigen Tools hilft Ihnen dabei, Ihr Schwachstellenmanagement effizienter zu gestalten – das sorgt für mehr Sicherheit, entlastet gleichzeitig Ihre Mitarbeiter und unterstützt Sie dabei, Schwachstellenkennzahlen besser zu bewerten, die als Grundlage für Ihre Entscheidungen dienen können. Um die führenden Marktoptionen für Ihr Team zu bewerten, können Sie sich unsere Übersicht über die besten Anbieter von Schwachstellenmanagement-Lösungen ansehen.
Die Funktionen, die Sie üblicherweise in Tools für das Schwachstellenmanagement finden
Eine robuste Lösung für das Schwachstellenmanagement sollte drei Hauptziele automatisieren: das Aufspüren von Schwachstellen in Ihrer Angriffsfläche, die Priorisierung dieser Schwachstellen durch risikobasierte Berichterstattung und deren Behebung, um den manuellen Aufwand zu reduzieren. Auch wenn ein einzelnes Tool möglicherweise nicht alle diese Aufgaben erfüllen kann, sollte ein vollständiger Schwachstellenmanagement-Stack folgende wesentliche Funktionen umfassen:
Wir bieten Ihnen eine beispielhafte Auflistung von Funktionen, auf die Sie achten sollten. Es ist jedoch unwahrscheinlich, dass Sie alle folgenden Funktionen in einem einzigen Tool für das Schwachstellenmanagement. Sobald Sie jedoch über eine Reihe von Tools verfügen, die Ihre Umgebung abdecken, sollten Sie feststellen, dass die meisten der folgenden Funktionen abgedeckt sind:
Dynamische Bestandsaufnahme von Assets: Was Sie nicht sehen können, können Sie auch nicht sichern. Ihre Tools müssen Geräte, Dienste und Cloud-Assets automatisch erkennen und verfolgen.
Umfassendes Scannen: Unabhängig davon, ob auf dem Host oder netzwerkweit, muss das System Endpunkte, Server und Anwendungen scannen, um umsetzbare Bedrohungsberichte zu erstellen.
Patch-Aufzählung: Fortschrittliche Schwachstellenmanagement-Software identifiziert aktuelle Softwareversionen und zeigt genau auf, welche Patches fehlen, um Systeme auf den neuesten Stand zu bringen.
Verifizierung und Validierung: Automatisierte Workflows sollten durch Folgescans und die Integration von Testtools bestätigen, dass eine Korrektur erfolgreich war.
Workflow-Automatisierung: Suchen Sie nach Tools, die Erkenntnisse in Maßnahmen umsetzen, indem sie automatisch Tickets generieren und Systemadministratoren Korrekturmaßnahmen zuweisen.
Zentralisierte Nachverfolgung und Protokollierung: Um die große Menge moderner CVEs zu verwalten, benötigen Sie eine zentrale Oberfläche, über die Sie den Fortschritt überwachen, Aktionen protokollieren und Ihre Sicherheitslage überprüfen können.
Wie TuxCare modernes Schwachstellenmanagement unterstützt
TuxCare hilft Sicherheitsteams in Unternehmen dabei, Schwachstellen in Linux-Umgebungen und Open-Source-Stacks im Allgemeinen schneller zu erkennen, zu priorisieren und zu beheben. Seine Lösungen für das Schwachstellenmanagement arbeiten zusammen, um die Lücke zwischen Erkennung und Behebung zu schließen.
1. TuxCare Radar
Herkömmliche Scanner weisen häufig auf Schwachstellen hin, die bereits behoben wurden, in den Paket-Metadaten jedoch weiterhin als „anfällig“ erscheinen. Radar ist „patch-aware“ und weiß daher, was bereits mithilfe fortschrittlicher Patching-Tools wie „Rebootless Patching“ und ELS behoben wurde. Dies reduziert Fehlalarme, verringert die Alarmmüdigkeit und liefert einen genauen, auditfähigen Überblick über die tatsächlichen Sicherheitsrisiken. Radar nutzt zudem eine KI-gestützte Risikobewertung, um Teams dabei zu helfen, diejenigen Schwachstellen zu priorisieren, die in realen Szenarien am ehesten ausgenutzt werden.
2. KernelCare
KernelCare bietet automatisierte Kernel-Patches für Linux-Distributionen, ohne dass ein Neustart erforderlich ist. Unternehmen können kritische Updates sofort installieren, wodurch die Sicherheit gewährleistet und Ausfallzeiten minimiert werden.
3. LibCare
LibCare ist ein Add-on-Tool zu KernelCare, das das Neustart-freie Patchen auf gemeinsam genutzte Bibliotheken wie glibc und OpenSSL ausweitet. Dadurch wird sichergestellt, dass Schwachstellen in Kernbibliotheken ohne Unterbrechung des Dienstes behoben werden.
4. Endloser Lebenszyklus-Support (ELS)
Das Schwachstellenmanagement ist am schwierigsten bei Systemen, die keine offiziellen Sicherheitsupdates mehr erhalten. Der Endless Lifecycle Support (ELS) von TuxCare bietet fortlaufende Patches für Sicherheitslücken für Linux-Distributionen, Sprachlaufzeiten und Bibliotheken, die nicht mehr unterstützt werden.
Dazu gehören CentOS, Ubuntu, RHEL, Python, PHP, OpenJDK, PostgreSQLund viele mehr. Unternehmen können die Sicherheit und Compliance ihrer Legacy-Infrastruktur aufrechterhalten und gleichzeitig die Migration nach ihrem eigenen Zeitplan planen.
Bewährte Verfahren für ein effektives Schwachstellenmanagement
Die effektive Umsetzung des Schwachstellenmanagements erfordert mehr als nur Tools – es erfordert konsequente Gewohnheiten und klare Prozesse.
Kontinuierlich statt periodisch: Verzichten Sie auf den „Dienstagsscan“ zugunsten einer Echtzeitüberwachung.
Der Kontext ist entscheidend: Nutzen Sie Bedrohungsinformationen, um zu entscheiden, was um 2:00 Uhr morgens und was am Montagmorgen behoben werden muss.
Um dies richtig anzugehen, braucht es zunächst ein solides Rahmenkonzept für die Priorisierung von Schwachstellen – erfahren Sie in unserem ausführlichen Leitfaden mehr über die wichtigsten Schritte und Faktoren.
Neustartfreies Patchen: Machen Sie Sicherheit für den Endbenutzer unsichtbar, indem Sie den Kernel während des Betriebs patchen.
Häufige Fallstricke beim Schwachstellenmanagement vermeiden
Selbst mit den richtigen Tools und Prozessen kann das Schwachstellenmanagement aufgrund häufiger Fehler manchmal scheitern.
- Die „CVSS-Only“-Falle: Jede „hohe“ Bewertung als Priorität behandeln, unabhängig davon, ob das System mit dem Internet verbunden ist oder ob ein Exploit existiert.
- Neustart-Lähmung: Verzögerung kritischer Kernel-Patches um Monate, weil sich das Unternehmen keine Ausfallzeiten leisten kann.
- EOL-Blindspots: Weiterverwendung von Software nach Ablauf der Lebensdauer ohne Updates.
Um diese Probleme zu vermeiden, ist es wichtig zu verstehen, wo die Bemühungen zum Schwachstellenmanagement in der Praxis scheitern. Wir behandeln diese Probleme ausführlich in unserem speziellen Leitfaden zu 8 häufige Fehler beim Schwachstellenmanagement , die Linux-Systemadministratoren häufig begehen, sowie praktische Möglichkeiten, diese zu vermeiden.
Risiken reduzieren und Verzögerungen bei Patches vermeiden mit TuxCare
Im Jahr 2026 hängt ein effektives Schwachstellenmanagement von Schnelligkeit und Fokus ab. Um automatisierten Bedrohungen immer einen Schritt voraus zu sein, müssen Teams manuelle Zyklen hinter sich lassen und ein Modell einführen, bei dem Erkennung und Behebung nahezu in Echtzeit erfolgen.
TuxCare beseitigt die traditionelle Barriere zwischen Sicherheit und Verfügbarkeit – so verursachen kritische Patches keine Ausfallzeiten mehr. Mit Radar-Scans zur Erkennung von Schwachstellen und KernelCare zur Behebung dieser Schwachstellen können Teams Sicherheitslücken schneller schließen, während die Systeme online bleiben. Dies hilft Unternehmen, ihre Angriffsfläche zu verkleinern und sich auf Innovationen statt auf Wartungsarbeiten zu konzentrieren.
Sind Sie bereit, Ihr Linux-Schwachstellenmanagement zu modernisieren? Entdecken Sie die rebootless Patching-Lösungen von TuxCare oder vertiefen Sie Ihr Wissen mit unseren Leitfäden zu Best Practices für die Linux-Sicherheit.

