Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Seul 1 % des vulnérabilités (CVE) publiées en 2024 faisaient l'objet de preuves confirmées d'exploitation dans la nature, ce qui signifie que la plupart des alertes générées par votre scanner ne nécessitent pas d'intervention urgente. (VulnCheck)
- La hiérarchisation basée sur les risques classe les vulnérabilités en fonction du risque réel qu'elles représentent pour votre environnement – en tenant compte de leur exploitabilité, de la valeur des actifs concernés et des informations sur les menaces – et non pas uniquement en fonction des scores de gravité CVSS.
- Un processus reproductible comporte cinq étapes : identification, évaluation de l'exploitabilité, mise en correspondance avec l'impact sur l'activité, classement, puis correction ou atténuation ; il est plus efficace lorsqu'il s'inscrit dans une boucle continue plutôt que dans le cadre d'un bilan trimestriel.
- Les scanners qui ne prennent pas en compte les correctifs déjà appliqués – y compris les correctifs ne nécessitant pas de redémarrage – génèrent des faux positifs qui faussent votre file d'attente de priorisation dès le départ.
Vous ouvrez le rapport d'analyse des vulnérabilités de lundi, et 4 200 nouveaux résultats vous attendent. Environ 600 sont classés comme « critiques ». Vous disposez de deux ingénieurs, et l'application des correctifs ne représente qu'une partie de leur travail. Le calcul ne tient pas la route, et c'est en faisant comme si c'était le cas que les failles de sécurité se produisent.
C'est précisément cette lacune que comble la hiérarchisation des vulnérabilités. L'objectif n'a jamais été de corriger tout le monde, mais bien d'identifier, parmi ces 600 vulnérabilités, la poignée de celles qui font l'objet d'une exploitation réelle dans la nature, qui se trouvent sur des systèmes critiques et qui sont effectivement accessibles à l'heure actuelle. Tout le reste peut attendre, faire l'objet de mesures d'atténuation ou être officiellement accepté comme un risque.
Ce guide vous explique concrètement comment fonctionne la hiérarchisation des priorités en fonction des risques : les facteurs déterminants, les étapes qui font leurs preuves même sous pression, les outils à envisager et les erreurs qui, à petit feu, finissent par compromettre les programmes.
Qu'est-ce que la hiérarchisation des vulnérabilités ?
La hiérarchisation des vulnérabilités consiste à classer les failles de sécurité connues en fonction du risque réel qu’elles représentent pour votre environnement, puis à les corriger dans cet ordre – et non pas simplement en commençant par celles qui présentent le score de gravité le plus élevé. Il s’agit d’une étape qui va au-delà de la simple application de correctifs, et qui repose sur un enseignement durement acquis : gravité et risque ne sont pas synonymes.
Le CVSS (Common Vulnerability Scoring System, ou système commun de notation des vulnérabilités) attribue à chaque CVE (Common Vulnerabilities and Exposures, ou base de données commune des vulnérabilités et expositions)
Le système commun de notation des vulnérabilités (CVSS) attribue à chaque vulnérabilité publiée un score de gravité en fonction de critères tels que le vecteur d’attaque et la complexité, et la base de données nationale des vulnérabilités (National Vulnerability Database) les publie en tant que référence publique de facto. L'approche traditionnelle consiste à trier les vulnérabilités par score, en commençant par 10,0 et en descendant progressivement, en traitant toutes les vulnérabilités « critiques » de la même manière. Or, un score ne permet pas de savoir s'il existe un exploit, si le système est exposé à Internet ou si une compromission aurait des conséquences pour l'entreprise. Une hiérarchisation basée sur les risques prend en compte les renseignements sur les menaces, la disponibilité des exploits, la valeur des actifs et le contexte métier. Le CVSS devient alors un élément parmi d'autres, et non plus la décision finale.
Pourquoi la hiérarchisation des vulnérabilités est-elle importante ?

Le décalage d'échelle est au cœur du problème. Des dizaines de milliers de nouvelles vulnérabilités (CVE) sont publiées chaque année ; pourtant, VulnCheck n'a recensé qu'environ 432 vulnérabilités pour lesquelles des preuves d'exploitation en conditions réelles ont été observées pour la première fois au cours du premier semestre 2025. La plupart des vulnérabilités signalées par votre scanner ne feront jamais l'objet d'une attaque. Ce « bruit » est structurel, et non pas fortuit.
Celles qui sont exploitées se propagent rapidement. Le rapport DBIR 2025 de Verizon a révélé que l’exploitation des vulnérabilités comme vecteur d’accès initial a bondi de 34 % d’une année sur l’autre et représente désormais 20 % de toutes les violations de données – juste derrière l’utilisation abusive des identifiants. Les conséquences sont bien réelles : ransomware, perte de données et contrôle réglementaire qui n’attendra pas votre prochaine fenêtre de mise à jour.
Ce qui complique encore davantage la situation, c’est que le problème ne réside généralement pas dans le manque de sensibilisation. Dans le rapport « 2026 Open Source Landscape Report » de TuxCare, 61,4 % des organisations ayant subi un incident ont indiqué qu’un correctif était déjà disponible, mais qu’il n’avait pas été appliqué. Les équipes en avaient connaissance. Elles n’ont tout simplement pas réussi à combler cette lacune à temps – car en l’absence d’une hiérarchisation claire des priorités, tout semble aussi urgent les uns que les autres et rien n’avance assez vite.
La hiérarchisation des priorités doit donc remplir deux fonctions à la fois : faire le tri parmi les informations superflues et agir sur ce qui compte avant qu’il ne soit trop tard. C’est également ainsi que vous vous assurez d’être prêt pour un audit. Les normes PCI DSS, HIPAA et SOC 2 exigent toutes un processus de correction documenté et classé par niveau de risque – et non pas une simple réponse du type « on a corrigé ce qu’on a pu ».
Facteurs clés pour la hiérarchisation des vulnérabilités
Cinq facteurs sous-tendent pratiquement toutes les décisions de hiérarchisation qui méritent d'être prises. Si vous en négligez ne serait-ce qu'un seul, vous risquez soit de corriger de manière excessive des problèmes à faible risque, soit de passer à côté de ceux qui, discrètement, ont leur importance.
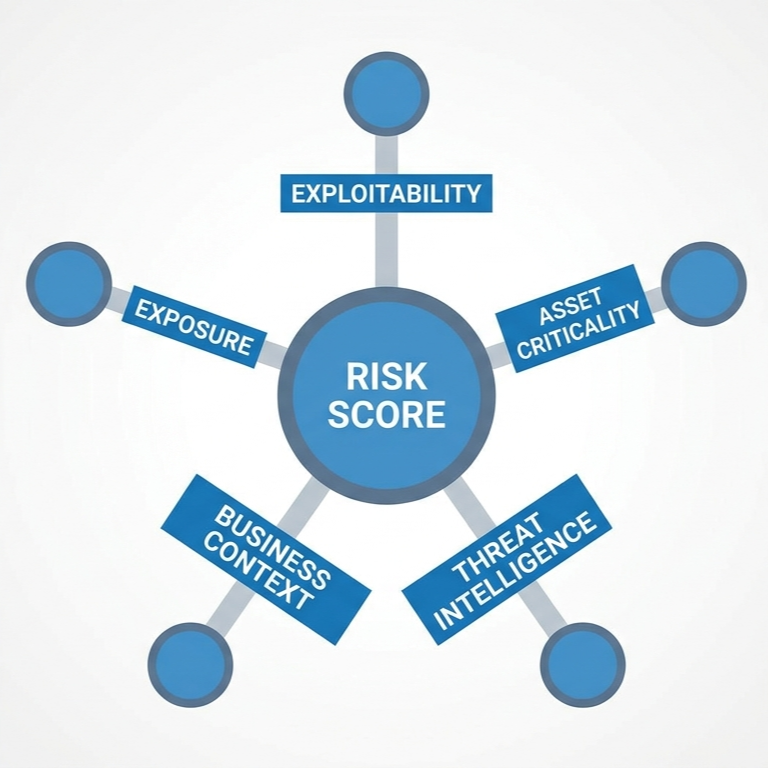
Facteur n° 1 : Exploitabilité
Une vulnérabilité CVE pour laquelle il existe un module Metasploit public se comporte très différemment d’une autre qui nécessite un accès en chaîne de l’attaquant et une version spécifique du noyau. Même une preuve de concept (PoC) sans code d’exploitation opérationnel augmente davantage la probabilité d’exploitation qu’une vulnérabilité CVE purement théorique pour laquelle aucune recherche publique n’a été menée. Vérifiez s’il existe un exploit fonctionnel, évaluez sa fiabilité et déterminez les privilèges dont il a besoin.
Facteur n° 2 : importance stratégique des actifs
Tous les serveurs ne se valent pas. Une vulnérabilité CVE sur un contrôleur de domaine ne présente pas le même risque qu’une autre sur une machine virtuelle de développement que personne n’a touchée depuis 2023. Classez vos actifs par catégorie — « joyaux de la couronne », « essentiels à l’activité », « de soutien », « de faible valeur » — avant de commencer à hiérarchiser les résultats. Sans inventaire des actifs lié aux fonctions métier, la hiérarchisation n’est qu’une mise en scène.
Facteur n° 3 : renseignements sur les menaces
Les cybercriminels ont leurs méthodes préférées. Ils réutilisent ce qui a fait ses preuves. En suivant les ajouts au catalogue KEV (Known Exploited Vulnerabilities) de la CISA, les avis des éditeurs et les flux d’informations fiables sur les menaces, vous pouvez déterminer quelles vulnérabilités CVE sont actuellement exploitées et lesquelles restent théoriques. Le catalogue KEV de la CISA est la source publique la plus fiable à cet égard : il comptait 1 484 entrées fin 2025 et en comptait déjà 1 592 en mai 2026.
Le recoupement des résultats avec les techniques du modèle MITRE ATT&CK apporte une dimension supplémentaire : si un CVE correspond à une technique activement utilisée dans des campagnes de ransomware ou observée dans les activités récentes d'acteurs malveillants, cela change la donne par rapport à un cas enfoui dans un avis datant d'un an.
Facteur n° 4 : Contexte commercial
Une vulnérabilité CVE détectée dans un système traitant des données de santé protégées (PHI) revêt une importance différente de celle de la même vulnérabilité CVE détectée sur une page d'accueil marketing. Les secteurs de la santé, de la finance et des infrastructures critiques sont soumis à des délais réglementaires stricts pour certaines catégories de mesures correctives. Il convient de mettre en correspondance les résultats de l'analyse avec la sensibilité des données, les charges de travail réglementées et les accords de niveau de service (SLA) contractuels. C'est à ce stade que la hiérarchisation des priorités cesse d'être un exercice purement technique pour devenir un débat d'ordre commercial. Pour savoir ce qu'il convient réellement de mesurer, consultez ce guide sur les indicateurs de vulnérabilité.
Vous pouvez également consulter notre guide détaillé sur les indicateurs de gestion des vulnérabilités pour savoir quels éléments mesurer au sein de votre entreprise.
Facteur n° 5 : l'exposition
Qu'il soit exposé à Internet ou non. Qu'il soit protégé par un WAF ou non. Accessible ou non depuis un compte utilisateur à faibles privilèges. Un score CVSS de 9,8 sur un hôte sans connectivité entrante est systématiquement moins grave qu’un score CVSS de 7,4 sur une passerelle API accessible au public. C’est également là que la distinction entre la gestion des correctifs et la gestion des vulnérabilités prend toute son importance : la question n’est pas seulement « ce problème a-t-il été corrigé ? », mais « est-ce accessible, exploitable et cela vaut-il la peine qu’un attaquant y consacre du temps ? »
Attention : les scores CVSS de base ne tiennent absolument pas compte de votre environnement. Un score de 9,8 attribué à une vulnérabilité CVE affectant un service que vous n’exploitez pas, auquel vous n’avez pas accès et que vous avez isolé derrière un pare-feu équivaut en pratique à un score de 0. Les équipes qui se basent uniquement sur les scores de base finissent par corriger des vulnérabilités sans importance, tout en négligeant des vulnérabilités notées 6,5 sur des systèmes exposés à Internet qui, elles, sont critiques.
Étapes d'un processus de hiérarchisation des vulnérabilités basé sur les risques
Cinq étapes. Suivez-les dans le cadre d'un cycle continu, et non comme un projet avec une ligne d'arrivée.

Étape 1 : Identifier les vulnérabilités (analyse)
Effectuez régulièrement des analyses avec authentification, ainsi que des analyses en continu lorsque cela est possible. Couvrez le réseau, les hôtes, les images de conteneurs et les résultats au niveau de la couche applicative. Vous ne pouvez pas hiérarchiser ce dont vous ignorez l’existence. Associez ces analyses à une véritable évaluation des vulnérabilités afin de détecter les erreurs de configuration et les failles logicielles dans les environnements sur site et dans le cloud, et pas seulement les correspondances CVE.
La qualité de l'analyse est tout aussi importante que sa fréquence. Un scanner de vulnérabilités qui ne sait pas quels correctifs ont déjà été appliqués – en particulier les correctifs ne nécessitant pas de redémarrage – signalera comme encore ouvertes des vulnérabilités qui ont pourtant été corrigées. Ce bruit de faux positifs fausse votre file d'attente de priorisation avant même que vous n'ayez classé le moindre résultat : vous finissez par trier des données erronées et par vous fier à l'ordre qu'il génère.
Vous pouvez également consulter notre guide sur les scanners de vulnérabilités open source pour découvrir comment ces outils gratuits gèrent l'analyse dans les pipelines automatisés.
Étape 2 : Évaluer l'exploitabilité et la gravité
Récupérez les scores CVSS, EPSS et KEV, ainsi que tout autre score spécifique au fournisseur. Pour chaque vulnérabilité identifiée : existe-t-il un exploit public ? Figure-t-elle dans le catalogue KEV ? Quel est son percentile EPSS ? C'est à ce stade que les résultats bruts du scanner deviennent des informations exploitables. Sans cette étape, tout semble simplement critique.
Étape 3 : Établir un lien avec l'impact sur l'activité
Recoupez chaque constat avec votre inventaire des actifs. Identifiez le système, les données qu’il traite, le cadre réglementaire concerné et la population d’utilisateurs. Si votre CMDB (base de données de gestion de la configuration) n’est pas fiable, cette étape s’avérera difficile – et c’est souvent à ce stade que les programmes de hiérarchisation des priorités s’enlisent discrètement.
Étape 4 : Classement par niveau de risque
Combiner les critères techniques et métier au sein d’un classement unique. La plupart des équipes utilisent un modèle à plusieurs niveaux : P0 (exploitation active sur un actif critique), P1 (actif critique présentant un risque élevé d’exploitation), P2 (risque moyen), P3 (risque faible, accepter ou reporter). Certaines équipes formalisent cette approche à l’aide d’une matrice de risques qui prend également en compte les voies d’attaque – c’est-à-dire la possibilité de combiner une vulnérabilité avec des autorisations insuffisantes ou des erreurs de configuration pour atteindre une cible de plus grande valeur – plutôt que d’évaluer chaque découverte de manière isolée. Documentez les critères afin que le classement soit reproductible et vérifiable, et ne repose pas sur des impressions subjectives.
Étape 5 : Remédier au problème ou en atténuer les effets
Appliquez les correctifs dès que possible. Lorsque cela n’est pas possible ( systèmes hérités, retards des fournisseurs, contraintes liées aux fenêtres de mise à jour), recourez à des contrôles compensatoires : règles WAF, segmentation du réseau, couverture EDR, mesures d’atténuation au niveau du noyau. Selon le rapport « 2026 Open Source Landscape Report » de TuxCare, 43 % des équipes citent l’impossibilité de mettre hors ligne les systèmes critiques comme principale cause de retard dans l’application des correctifs – c’est précisément pour cette raison que les contrôles compensatoires ne constituent pas une solution de secours. Ils font partie intégrante du plan. Et pour les failles du noyau Linux, l’application de correctifs sans redémarrage est l’un des rares moyens efficaces de remédier au problème sans avoir à programmer de fenêtre de maintenance.
Avantages de la hiérarchisation des vulnérabilités en fonction des risques
Voici ce qui change concrètement lorsque la hiérarchisation des priorités commence à porter ses fruits.
1. Réduire le risque de violation de données sans augmenter les effectifs
Vous vous concentrez sur la petite partie des vulnérabilités qui présentent un risque réel d’exploitation – c’est d’ailleurs là que la plupart des violations de sécurité trouvent leur origine. Une seule et même équipe, moins d’efforts gaspillés, une meilleure couverture des points essentiels.
2. Un MTTR plus court pour les CVE qui comptent
La mise en place d'une file d'attente distincte et d'un SLA dédié aux vulnérabilités classées P0 permet de réduire considérablement le délai de correction des CVE activement exploitées. Votre MTTR global ne changera peut-être pas de manière spectaculaire, mais le chiffre qui importe réellement aux auditeurs et aux RSSI, lui, évoluera.
Conseil de pro : Suivez le « MTTR des CVE activement exploitées » séparément de votre MTTR global. Ces deux indicateurs divergent rapidement dès qu’un programme arrive à maturité, et c’est cet écart qui intéresse réellement les auditeurs et les conseils d’administration.
3. Des entretiens d'audit plus clairs
Les auditeurs ne veulent pas de preuve attestant que chaque vulnérabilité « critique » a été corrigée dans un délai de 30 jours. Ils veulent un processus décisionnel documenté et défendable. La hiérarchisation basée sur les risques vous offre justement cela, avec des pistes d'audit, des critères de classement et une gestion des exceptions intégrés.
4. Moins de « fatigue des correctifs », de meilleures relations avec les ingénieurs
Imposer 600 correctifs « critiques » par mois aux équipes chargées des applications finit rapidement par nuire aux relations. En revanche, proposer 30 éléments de priorité P0/P1 accompagnés d'une justification claire permet de renforcer la confiance – et permet en réalité d'appliquer les correctifs plus rapidement.
5. Meilleure utilisation des contrôles compensatoires
Une fois les vulnérabilités classées en fonction de leur risque réel, la marche à suivre apparaît plus clairement : appliquer un correctif ici, segmenter là, accepter la troisième. Les mesures d'atténuation cessent d'être une solution de secours pour devenir un élément délibéré et documenté de la stratégie.
Les 3 meilleurs outils de hiérarchisation des vulnérabilités pour une gestion plus efficace des correctifs
Une brève comparaison avant de passer aux détails par outil :
|
Outil |
Idéal pour |
Les correctifs sont-ils inclus ? |
Force |
|
TuxCare Radar |
Environnements Linux nécessitant des résultats d'analyse plus précis |
Non (analyse + hiérarchisation ; s'intègre aux solutions de correctifs de TuxCare) |
Sait quelles vulnérabilités CVE ont déjà été corrigées – y compris les correctifs ne nécessitant pas de redémarrage |
|
Rapid7 InsightVM |
Les moyennes et grandes entreprises souhaitant mettre en place une gestion unifiée des vulnérabilités |
Non (détection uniquement) |
Évaluation du risque actif en tenant compte du contexte d'exposition actif |
|
Gestion des vulnérabilités Tenable |
Environnements soumis à de nombreuses exigences réglementaires, large couverture des actifs |
Non (détection uniquement) |
Évaluation VPR et importante présence dans le domaine de la recherche sur les vulnérabilités |
1. Radar TuxCare
La plupart des scanners de vulnérabilités présentent un angle mort : ils ne savent pas quelles vulnérabilités ont déjà été corrigées. Cela ne pose pas de problème si tous vos correctifs proviennent de gestionnaires de paquets standard, mais cela ne fonctionne plus lorsque vous utilisez la correction en temps réel (live patching ) — où les correctifs du noyau sont appliqués en mémoire sans redémarrage et n’apparaissent pas toujours dans la base de données des paquets.
TuxCare Radar est un scanner de vulnérabilités Linux spécialement conçu pour pallier cette lacune. Il identifie les CVE qui ont déjà été corrigées – que ce soit par des mises à jour standard des paquets ou par des correctifs sans redémarrage – et cesse ainsi de signaler comme ouvertes les vulnérabilités déjà corrigées. Il en résulte un signal nettement plus clair : un nombre considérablement réduit de faux positifs et une file d'attente de priorisation à laquelle vous pouvez réellement vous fier.
Au-delà de l'élimination des faux positifs, Radar propose une évaluation des risques assistée par IA qui prend en compte à la fois l'exploitabilité, les données CVSS et l'état de mise à jour confirmé. Ainsi, votre équipe identifie ce qui nécessite réellement une attention particulière, et pas seulement ce qui n'est techniquement pas corrigé. La solution fonctionne sans agent persistant et s'intègre directement à Qualys, Nessus et OpenSCAP si vous utilisez déjà ces outils dans votre flux de travail.
Idéal pour :les environnements Linux où l'application de correctifs sans redémarrage est utilisée, les équipes agacées par des résultats d'analyse trop nombreux, et les entreprises qui ont besoin d'une hiérarchisation des priorités liée à l'état réel de la correction plutôt qu'au statut théorique des correctifs.
2. Rapid7 InsightVM
InsightVM s'appuie sur ce que Rapid7 appelle « Active Risk » : un modèle de notation qui combine le score CVSS, la disponibilité des exploits, l'utilisation de kits de logiciels malveillants et les données d'exposition pour aboutir à un score unique compris entre 0 et 1 000. Il s'agit d'une plateforme de détection et de hiérarchisation plutôt que d'un outil de correction ; elle vous indique donc les vulnérabilités à corriger et transfère ensuite ces informations à votre chaîne d'outils de correction via des intégrations.
- Avantages : La notation Active Risk est plus exploitable que le score CVSS brut ; évaluation continue solide basée sur des agents.
- Inconvénients : Pas de mise à jour native ; les coûts de licence augmentent fortement au-delà des déploiements de taille moyenne.
- Idéal pour : Les équipes qui souhaitent disposer d'une plateforme unique pour analyser, noter et générer des rapports, la gestion des correctifs étant traitée séparément.
3. Gestion des vulnérabilités avec Tenable
La plateforme de Tenable (qui succède à Nessus Manager et fonctionne dans le cloud) s’appuie sur son score VPR (Vulnerability Priority Rating), qui prend en compte les informations sur les menaces, le degré de maturité des codes d’exploitation et l’exposition aux risques. Elle offre l’une des couvertures d’actifs les plus étendues du marché, englobant les environnements informatiques (IT), opérationnels (OT) et cloud. À l’instar de Rapid7, elle privilégie la détection.
- Avantages : Large couverture des domaines de l'informatique (IT), des technologies opérationnelles (OT), du cloud et de la gestion des identités ; rapports de conformité solides.
- Inconvénients : L'interface utilisateur est complexe, et la valeur diminue si votre équipe ne tient pas systématiquement compte des classements VPR.
- Idéal pour : Les environnements soumis à de nombreuses contraintes de conformité et les organisations disposant d’infrastructures mixtes IT/OT.
Pièges courants à éviter lors de la hiérarchisation des vulnérabilités
Le schéma d'échec est le même dans tous les programmes. Ces cinq éléments reviennent systématiquement.
Considérer le CVSS comme la seule référence

Les scores CVSS de base ne tiennent pas compte de l'exploitabilité dans la réalité ni de votre environnement spécifique. Un programme qui se base uniquement sur le CVSS pour établir son classement consacrera la majeure partie de ses ressources à des vulnérabilités que personne n'exploite réellement. Utilisez le CVSS comme l'un des critères, aux côtés du KEV, de l'EPSS et du contexte des actifs.
Ignorer le catalogue KEV
La liste KEV de la CISA est, dans la pratique, un flux gratuit et sélectionné avec soin, intitulé « À corriger en priorité », géré par les personnes qui surveillent les exploitations réelles. Les programmes qui ne la suivent pas passent à côté du signal public le plus évident qui soit. Intégrez les mises à jour KEV dans votre système de gestion des tickets sous forme d'alertes automatiques à haute priorité.
Absence d'inventaire des actifs, ou inventaire obsolète
Si vous ne savez pas ce dont vous disposez, vous ne pouvez pas hiérarchiser les éléments vulnérables. Une base de données de gestion de la configuration (CMDB) obsolète est le « tueur silencieux » des programmes de hiérarchisation : tout semble critique, car aucun élément n'est replacé dans son contexte métier.
Retour à la réalité : La plupart des situations où l'on constate « un problème de vulnérabilité » sont en réalité « un problème d'inventaire ». Corrigez la CMDB avant d'acheter un autre scanner.
Considérer la définition des priorités comme un exercice trimestriel
Les nouvelles failles de sécurité, les mises à jour du catalogue KEV et les priorités métier évoluent sans cesse. Une vulnérabilité classée P3 le lundi peut passer en P0 dès le vendredi. Considérez la hiérarchisation des priorités comme un processus continu, et non ponctuel. C’est essentiellement ce que formalise le cadre « Continuous Threat Exposure Management » (CTEM) de Gartner: le passage d’évaluations ponctuelles à une visibilité continue sur l’exposition aux menaces.
Considérer les mesures d'atténuation comme un plan de secours
Il n’est pas toujours possible d’appliquer des correctifs : applications héritées, retards des fournisseurs, logiciels en fin de vie. Les équipes qui considèrent les contrôles compensatoires comme un échec se retrouvent avec un retard accumulé qu’elles ne parviennent pas à résorber et prennent le risque de prendre des décisions qui ne seront jamais documentées. Les mesures d’atténuation ne sont pas un lot de consolation : elles constituent un élément délibéré et vérifiable d’une stratégie de remédiation aboutie.
Sécurisez vos systèmes grâce à une hiérarchisation plus intelligente des vulnérabilités
La hiérarchisation des vulnérabilités n’est pas un outil que l’on achète : c’est une pratique qu’il faut mettre en place et entretenir. Le modèle de notation a son importance, tout comme les outils, mais les gains les plus significatifs proviennent d’un processus rigoureux : identifier, noter en fonction du risque réel, associer aux actifs, classer, puis corriger ou atténuer, dans un cycle continu. Les équipes qui maîtrisent cette approche n’appliquent pas davantage de correctifs. Elles corrigent plus rapidement les vulnérabilités pertinentes et ignorent le reste en toute confiance.
Si votre scanner ne parvient pas à détecter les correctifs déjà installés – en particulier ceux appliqués sans redémarrage –, toutes les décisions de hiérarchisation prises en aval reposent sur des données erronées, et cette erreur s'amplifie à chaque étape.
TuxCare Radar comble directement cette lacune : il prend en compte à la fois les correctifs standard et ceux ne nécessitant pas de redémarrage, applique une évaluation des risques assistée par IA en fonction de l'état réel de vos corrections, et s'intègre aux scanners que vous utilisez probablement déjà. Commencez par un simple scan et découvrez quelle part de votre file d'attente actuelle est constituée de « bruit ».
Découvrez le fonctionnement de Radar : Premiers pas avec Radar, le scanner de vulnérabilités Linux de TuxCare
Vous voulez le voir en action ? Regardez : À quoi s'attendre lors de votre premier examen échographique