
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Visibilité de l'entreprise : Qualys VMDR et Rapid7 InsightVM fournissent des analyses basées sur les risques, des tableaux de bord et des rapports de conformité pour les grandes infrastructures hybrides.
- Cloud + DevSecOps : Wiz et Prisma Cloud excellent dans les charges de travail natives du cloud, les conteneurs et les pipelines CI/CD.
- Priorité aux PME et aux terminaux : NinjaOne et Intruder offrent des solutions de scan légères et de remédiation simples pour les petites équipes informatiques.
Les outils de gestion des vulnérabilités constituent une vaste catégorie, mais ils ont tous le même objectif : aider les organisations à minimiser les risques liés aux vulnérabilités informatiques quotidiennes. Bien que chaque outil offre un ensemble de fonctionnalités différentes, ils présentent néanmoins des qualités communes et souhaitables.
Dans cet article, nous présentons 9 des meilleurs outils de gestion des vulnérabilités en 2026 et expliquons ce qu’ils peuvent apporter à votre organisation. Nous mettons également en avant les qualités essentielles à rechercher dans une solution de gestion des vulnérabilités, en nous appuyant sur les résultats de notre précédente enquête.
Comparaison rapide : les meilleurs outils de gestion des vulnérabilités en 2026
|
Nom de l'outil |
Capacité exceptionnelle |
Idéal pour |
Prix de départ |
|---|---|---|---|
|
Gestion des vulnérabilités Tenable |
Grande bibliothèque de plugins avec hiérarchisation basée sur les risques (VPR) |
Grandes entreprises ayant besoin d'une large visibilité sur leurs actifs |
Abonnement annuel à partir de 4 900 $ / an |
|
Qualys VMDR |
Détection, hiérarchisation et réponse unifiées sur une seule plateforme |
Entreprises disposant de workflows de conformité et de correctifs |
Contacter les ventes |
|
Rapid7 InsightVM |
Évaluation des risques basée sur le contexte et liée à l'exploitabilité |
Les équipes de sécurité se sont concentrées sur la réduction des risques |
Contacter les ventes |
|
Wiz |
Visibilité cloud sans agent avec analyse des chemins d'attaque |
Équipes chargées de l'infrastructure cloud native |
Contacter les ventes |
|
Palo Alto Prisma Cloud |
Couverture étendue du CNAPP tout au long du processus de compilation et d'exécution |
Équipes chargées de la sécurité du cloud et des conteneurs |
Contacter les ventes |
|
Intrus |
Configuration simple avec analyse externe de la surface d'attaque |
Petites équipes et PME |
À partir de |
|
Gestion des vulnérabilités Cisco |
Corrélation entre les actifs et les risques à partir des données réseau |
Environnements d'entreprise centrés sur Cisco |
Contacter les ventes |
|
Gestion des vulnérabilités NinjaOne |
Visibilité des vulnérabilités intégrée à la gestion des terminaux |
Équipes informatiques et MSP |
Contacter les ventes |
|
Sécurité de l'aïkido |
Visibilité consolidée de la sécurité des applications à travers le code et les dépendances |
Équipes dirigées par des développeurs et entreprises SaaS |
À partir d'environ 400 $ par mois |
1. Gestion des vulnérabilités Tenable
Idéal pour une visibilité globale des vulnérabilités à l'échelle de l'entreprise

Tenable Vulnerability Management est une plateforme largement utilisée pour détecter, évaluer et hiérarchiser les risques de sécurité sur les réseaux et les systèmes. Elle offre une couverture complète pour les environnements Linux et Windows, avec des fonctionnalités intégrées de reporting et de conformité.
Tenable est particulièrement performant dans les grandes entreprises, où les équipes ont besoin d'une visibilité centralisée sur plusieurs sites, réseaux et types d'actifs. Il s'intègre aux environnements cloud, aux solutions SIEM et aux outils d'orchestration afin de rationaliser les processus de gestion des vulnérabilités.
Capacités clés
- Couverture étendue des actifs : Évalue les serveurs, les terminaux, les conteneurs et les charges de travail cloud sur plusieurs systèmes d'exploitation.
- Priorisation basée sur les risques : Utilise les scores CVSS, les données d'exploitabilité et le contexte organisationnel pour classer les vulnérabilités.
- Rapports de conformité : Prend en charge les cadres réglementaires et de sécurité courants, notamment les normes PCI DSS, HIPAA et CIS.
- Prêt pour l'intégration : Fonctionne avec les plateformes de gestion des tickets, des correctifs et de l'orchestration de la sécurité pour automatiser le flux de travail.
Où Tenable excelle
- Échelle d'entreprise : Gère efficacement les environnements informatiques distribués de grande envergure.
- Prise en charge multiplateforme : Couvre Linux, Windows et les charges de travail dans le cloud.
- Accent mis sur la conformité : Les rapports intégrés et prêts pour l'audit réduisent les efforts manuels.
Les lacunes de Tenable
- La profondeur spécifique à Linux est limitée : Contrairement aux outils axés sur Linux, certaines CVE Linux peuvent nécessiter un filtrage ou une validation supplémentaire.
- Configuration complexe : Le déploiement et la configuration initiaux peuvent nécessiter beaucoup de ressources pour les petites équipes.
À qui Tenable convient-il le mieux ?
- Équipes de sécurité d'entreprise gérant des milliers d'actifs sur plusieurs systèmes d'exploitation
- Équipes chargées de la conformité ayant besoin de rapports prêts pour l'audit afin de répondre aux exigences réglementaires
- Les organisations disposant d'environnements informatiques hybrides ou cloud nécessitant une visibilité centralisée
Vous pouvez également en savoir plus sur l'évaluation des principaux fournisseurs du secteur dans notre tour d'horizon détaillé des prestataires de services de gestion des vulnérabilités.
3. Qualys VMDR
Idéal pour les environnements cloud et hybrides avec une couverture continue des vulnérabilités
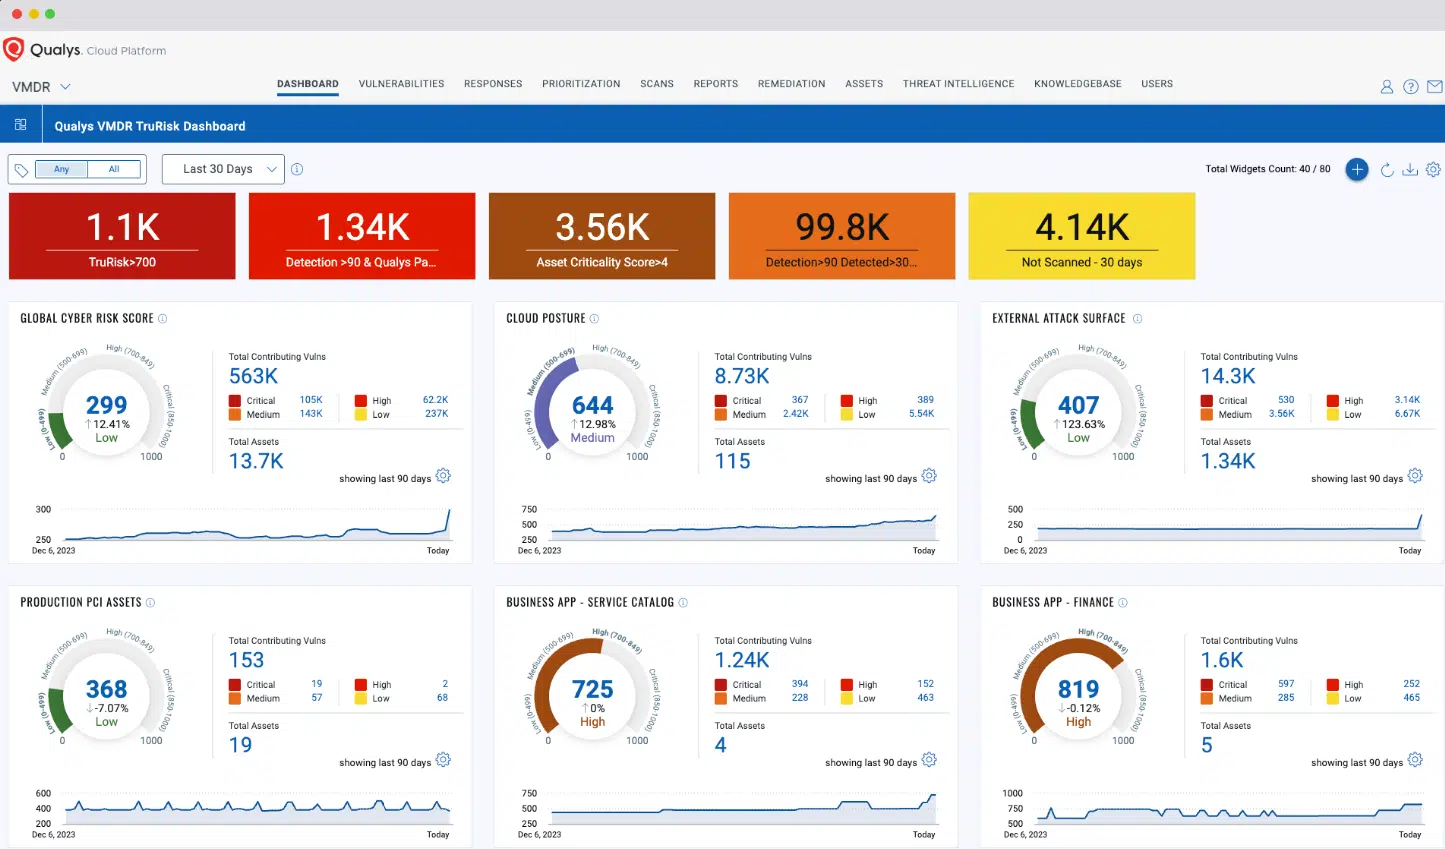
Qualys VMDR est une plateforme de gestion des vulnérabilités basée sur le cloud qui combine des workflows de découverte, d'évaluation et de correction. Elle fournit une évaluation continue des vulnérabilités dans les environnements sur site, cloud et conteneurs, offrant des informations exploitables et une hiérarchisation des failles de sécurité.
VMDR s'intègre aux systèmes de gestion des correctifs, aux SIEM et aux outils d'orchestration afin de rationaliser la correction, tout en fournissant des rapports prêts pour l'audit afin de soutenir les efforts de conformité. Sa conception axée sur le cloud permet aux équipes d'évoluer rapidement sans avoir à gérer une infrastructure locale complexe.
Capacités clés
- Détection continue des vulnérabilités : Fournit une évaluation fréquente des vulnérabilités, basée sur des agents et des capteurs, sur l'ensemble des systèmes, des applications et des charges de travail dans le cloud.
- Priorisation automatisée : Utilise la gravité, l'exploitabilité et les informations sur les menaces pour classer les vulnérabilités en vue de leur correction.
- Workflows de correction intégrés : VMDR se connecte aux outils de gestion des correctifs afin de réduire le délai entre la détection et la correction.
- Rapports complets : Génère des tableaux de bord personnalisables et des rapports prêts à être audités pour les parties prenantes.
Les domaines dans lesquels Qualys excelle
- Visibilité cloud et hybride : Couvre de manière transparente les charges de travail dans le cloud, les conteneurs et les systèmes sur site.
- Évolutivité : L'architecture cloud permet un déploiement et une expansion rapides.
- Rapports d'audit et de conformité : Réduit le travail manuel lié aux rapports de conformité.
Les lacunes de Qualys
- La profondeur spécifique à Linux est modérée : les workflows de vulnérabilité axés sur Linux peuvent nécessiter des ajustements supplémentaires par rapport aux outils Linux-first.
- Les coûts peuvent être élevés pour les petites équipes : Les coûts d'abonnement au cloud peuvent s'accumuler en fonction du nombre d'actifs et des modules sélectionnés.
À qui Qualys VMDR convient-il le mieux ?
- Équipes informatiques cloud et hybrides gérant des charges de travail multi-cloud et des actifs sur site
- Équipes chargées des opérations de sécurité nécessitant des workflows continus de détection et de remédiation
- Organisations nécessitant un reporting centralisé et une assistance en matière de conformité
4. Rapid7 InsightVM
Idéal pour la gestion des vulnérabilités basée sur les risques avec des mesures correctives exploitables

Rapid7 InsightVM est une plateforme de gestion des vulnérabilités conçue pour aider les équipes de sécurité à identifier, hiérarchiser et corriger les vulnérabilités logicielles dans les environnements sur site, cloud et hybrides. InsightVM met l'accent sur la gestion des vulnérabilités basée sur les risques, en mettant en évidence les faiblesses logicielles qui constituent la plus grande menace réelle pour l'organisation.
Elle s'intègre aux outils de gestion des correctifs, de gestion des tickets, de SIEM et d'orchestration afin de rationaliser les mesures correctives et prend en charge la génération de rapports prêts pour l'audit afin de répondre aux exigences réglementaires. La plateforme fournit également des tableaux de bord dynamiques permettant de suivre la progression des mesures correctives et les tendances en matière de risques au fil du temps.
Capacités clés
- Priorisation basée sur les risques : Utilise les renseignements sur les menaces, les données d'exploitabilité et les scores CVSS pour se concentrer sur les vulnérabilités les plus critiques.
- Tableaux de bord en direct : Offre une visibilité en temps quasi réel sur l'exposition des actifs et l'avancement des mesures correctives.
- Prêt pour l'intégration : Se connecte aux outils de correction, de gestion des tickets et SIEM pour automatiser les workflows de réponse aux vulnérabilités.
- Découverte dynamique des actifs : Identifie et profile en continu les nouveaux actifs dans l'environnement.
Les domaines dans lesquels Rapid7 excelle
- Approche axée sur les risques : Aide les équipes à hiérarchiser les vulnérabilités logicielles les plus importantes.
- Visibilité en temps réel : les tableaux de bord affichent l'avancement des mesures correctives et les tendances en matière d'exposition.
- Découverte continue : Identifie les nouveaux actifs dès leur ajout à l'environnement.
Les lacunes de Rapid7
- La couverture spécifique à Linux n'est pas aussi approfondie : Bien que Linux soit pris en charge, l'outil peut nécessiter un filtrage supplémentaire pour la gestion des CVE axée sur Linux.
- Complexité pour les petites équipes : La mise en place et la configuration peuvent s'avérer difficiles pour les organisations qui ne disposent pas d'un personnel dédié à la gestion des vulnérabilités.
À qui Rapid7 InsightVM convient-il le mieux ?
- Équipes chargées des opérations de sécurité gérant les risques dans divers environnements informatiques
- Les organisations disposant d'une infrastructure informatique hybride qui ont besoin d'une visibilité et d'une hiérarchisation en temps réel
- Les équipes se sont concentrées sur l'efficacité des mesures correctives qui souhaitent obtenir des informations exploitables et basées sur les risques
5. Wiz
Idéal pour obtenir des informations sur les vulnérabilités natives du cloud et une visibilité sur les risques liés à l'infrastructure informatique
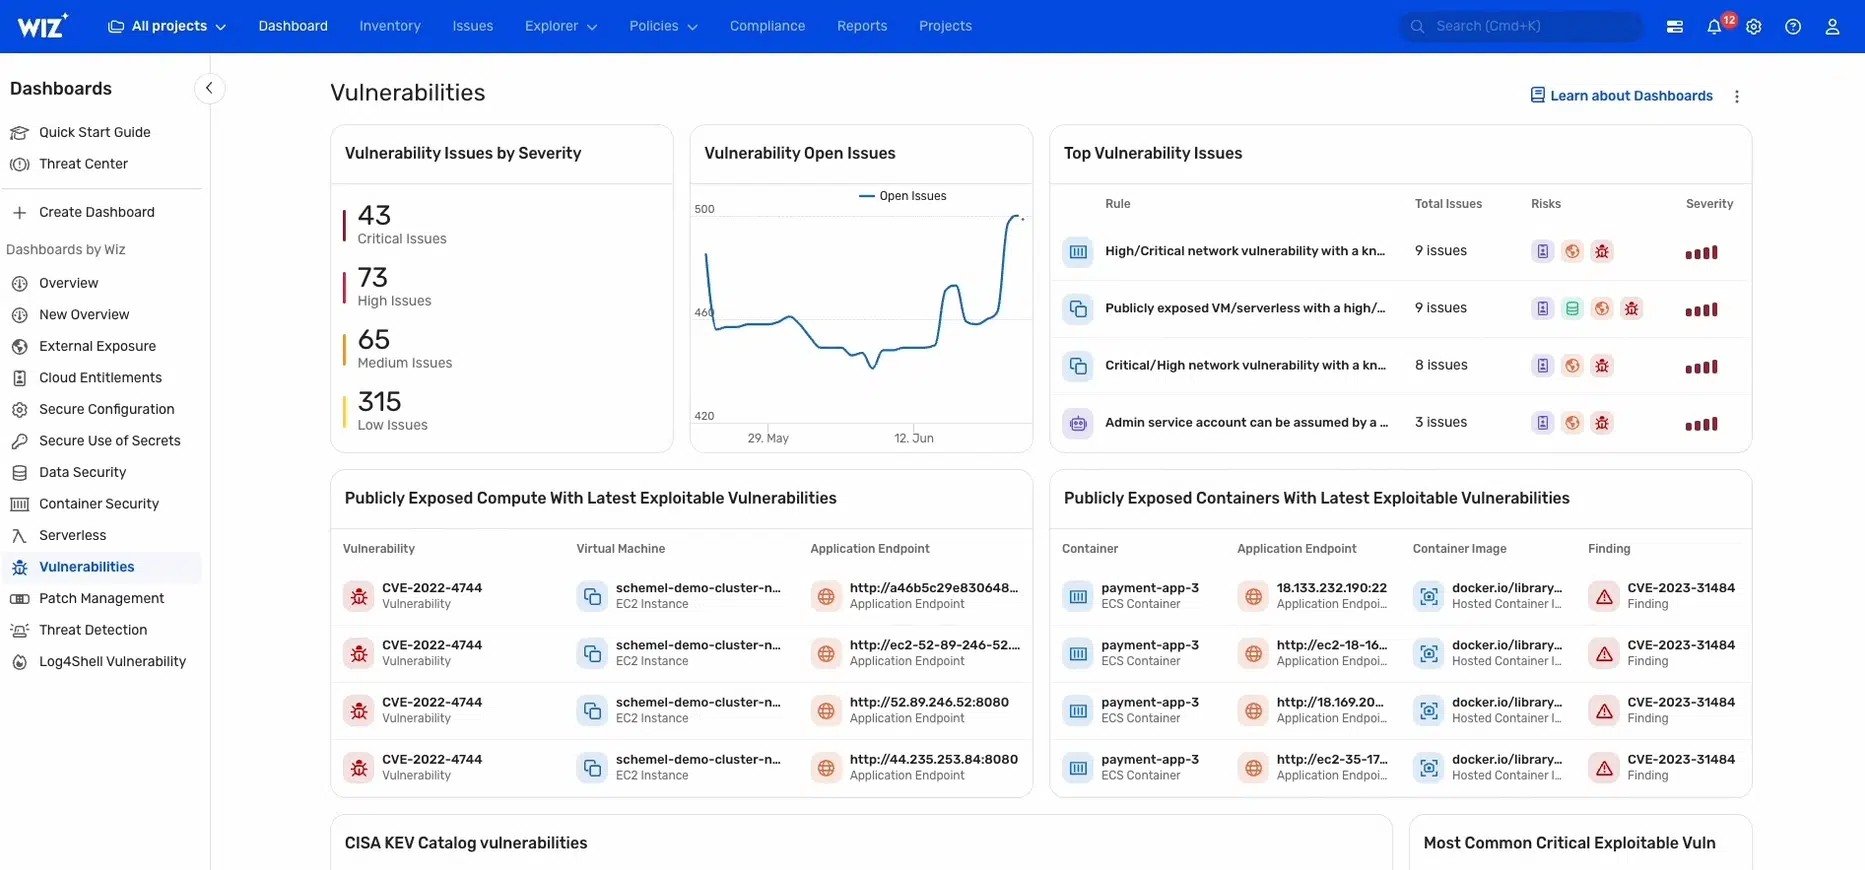
Wiz est une plateforme de gestion des vulnérabilités et des risques conçue pour les environnements cloud natifs. Elle détecte les vulnérabilités dans les charges de travail cloud, les conteneurs et les configurations d'infrastructure en tant que code, tout en cartographiant les risques liés aux applications en cours d'exécution.
Wiz vise à aider les équipes de sécurité à comprendre pourquoi une vulnérabilité est importante aujourd'hui, et pas seulement qu'elle existe. Il combine les données sur les vulnérabilités avec des informations contextuelles sur l'exposition en temps réel, les configurations cloud et les risques liés à l'identité afin de donner une vue d'ensemble plus complète de la posture de sécurité.
Capacités clés
- Analyse native du cloud : Détecte les faiblesses logicielles dans les charges de travail cloud, les conteneurs et les configurations d'infrastructure en tant que code.
- Cartographie du contexte de risque : Relie les vulnérabilités aux menaces d'exécution et aux risques liés à la configuration.
- Prêt pour l'intégration : Fonctionne avec les outils CI/CD, les fournisseurs de cloud et les systèmes d'orchestration pour une visibilité continue.
- Vue unifiée des risques : Regroupe les risques liés à la charge de travail, à la configuration et à l'identité dans un tableau de bord unique.
Là où Wiz brille
- Spécialisation dans le cloud natif : Excelle dans la détection des vulnérabilités au sein de l'infrastructure cloud et des charges de travail associées.
- Cartographie contextuelle des risques : Aide les équipes à comprendre quels problèmes peuvent être exploités aujourd'hui.
- Évolutif avec DevSecOps : S'adapte aux pratiques CI/CD modernes et aux pipelines cloud.
Les lacunes de Wiz
- Moins axé sur Linux traditionnel sur site : La profondeur des systèmes Linux sur site peut être limitée par rapport aux outils Linux-first.
- Complexité des tarifs : Les nombreuses options disponibles peuvent rendre l'estimation des coûts plus difficile pour les nouveaux utilisateurs.
À qui Wiz convient-il le mieux ?
- Équipes chargées de la sécurité du cloud soutenant les environnements multi-cloud et conteneurs
- Équipes DevSecOps ayant besoin d'informations contextuelles dans les workflows CI/CD
- Organisations recherchant une vision unifiée des risques à travers l'infrastructure cloud
6. Palo Alto Prisma Cloud
Idéal pour la gestion des vulnérabilités et des risques dans le cloud natif
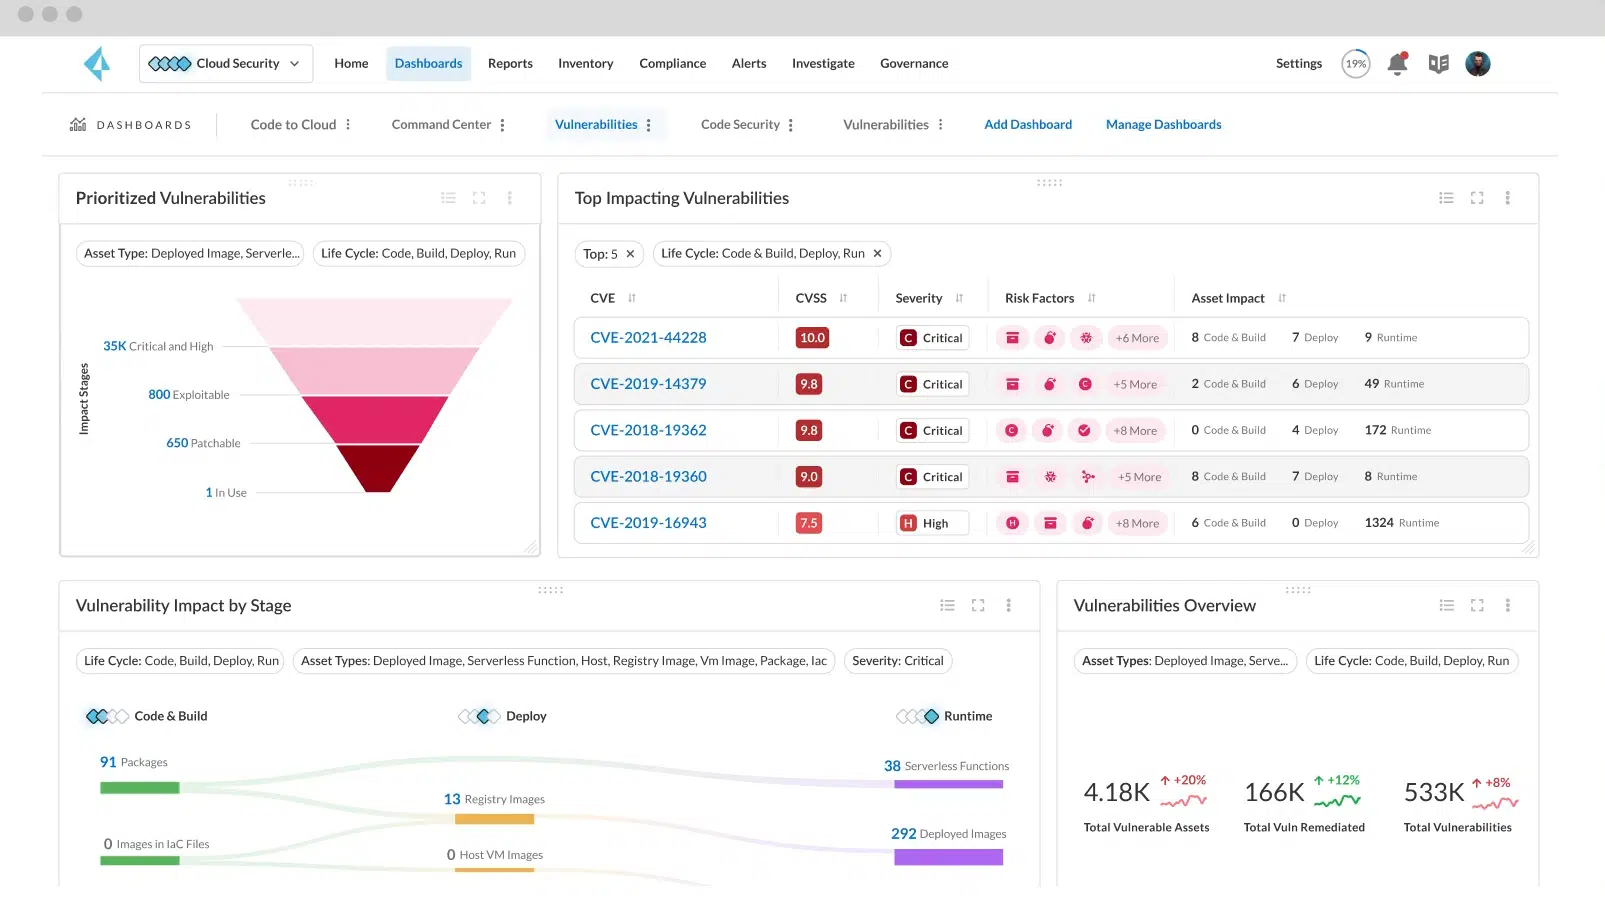
Prisma Cloud assure la gestion des vulnérabilités et la surveillance de la posture de sécurité pour les environnements cloud, les conteneurs et les charges de travail sans serveur. Il identifie les risques dans l'infrastructure cloud, les configurations et les charges de travail déployées, aidant ainsi les équipes à hiérarchiser les mesures correctives en fonction de leur impact réel. La plateforme s'intègre également aux pipelines CI/CD et aux fournisseurs de services cloud pour assurer une sécurité continue.
Principaux atouts
- Couverture native du cloud : Surveille les charges de travail cloud, les conteneurs et les fonctions sans serveur.
- Vue unifiée des risques : Combine les vulnérabilités, les problèmes de configuration et les lacunes en matière de conformité dans un tableau de bord unique.
- Prêt pour l'intégration : Fonctionne avec les pipelines CI/CD, les fournisseurs de cloud et les outils d'orchestration pour une correction automatisée.
Les lacunes de Prisma Cloud
- Pas Linux d'abord : Bien que Linux soit pris en charge, la visibilité des vulnérabilités est axée sur le contexte du cloud plutôt que sur la distribution et les correctifs.
- Configuration complexe : Nécessite une planification et une configuration, en particulier pour les déploiements multi-cloud.
7. Intrus
Idéal pour l'analyse légère des vulnérabilités et les workflows DevSecOps

Intruder est un scanner de vulnérabilités basé sur le cloud qui aide les équipes à détecter les problèmes de sécurité sur les réseaux et les systèmes. Il combine des analyses automatisées avec des résultats clairs et des suggestions de corrections. Intruder convient parfaitement aux équipes qui recherchent un moyen simple de détecter les vulnérabilités courantes et de les suivre dans le temps.
Principaux atouts
- Configuration rapide : Les analyses peuvent démarrer rapidement avec une configuration minimale.
- Des résultats clairs : Des tableaux de bord simples et des conseils aident les équipes à comprendre les résultats.
- Compatible avec DevSecOps : S'intègre aux outils fréquemment utilisés dans les pipelines de développement.
Là où Intruder échoue
- Il ne s'agit pas d'une plateforme VM complète : L'accent est mis sur l'analyse et la création de rapports, et non sur la gestion complète du cycle de vie.
- Pas axé sur Linux : La couverture Linux est solide pour les CVE courants, mais elle ne se concentre pas sur la détection approfondie spécifique à Linux.
Si vous envisagez des solutions légères ou développées par la communauté, vous pouvez consulter notre guide sur les scanners de vulnérabilités open source.
8. Gestion des vulnérabilités Cisco
Idéal pour les réseaux d'entreprise équipés de périphériques Cisco
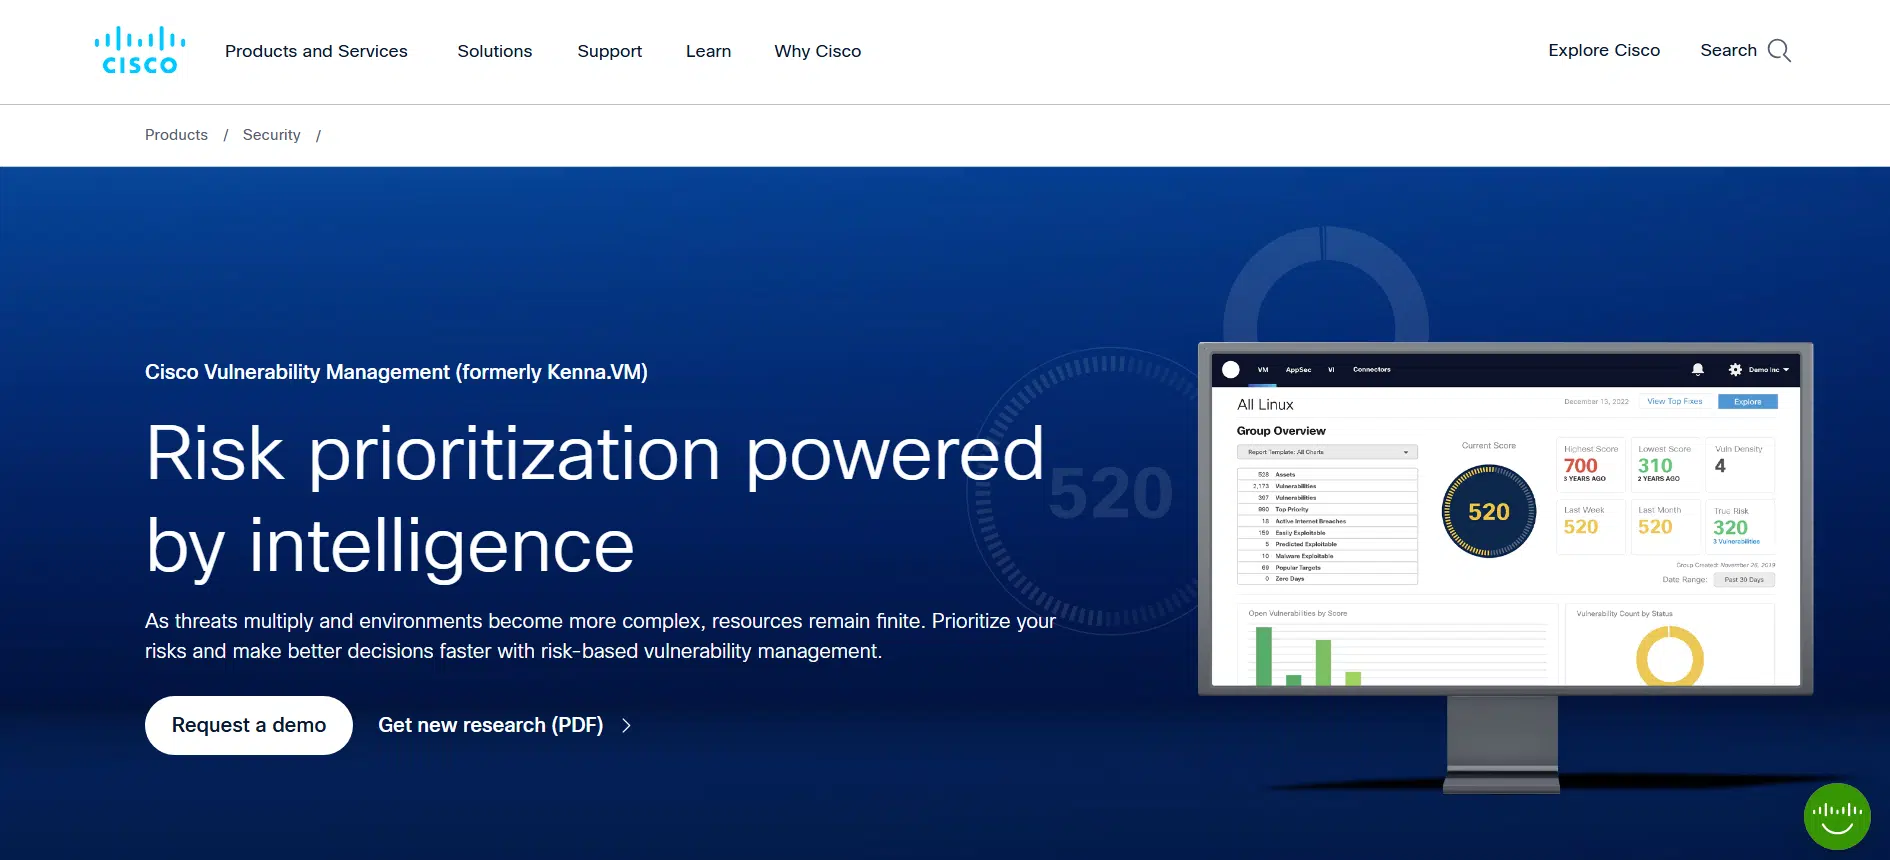
Cisco Vulnerability Management aide les entreprises à identifier et à hiérarchiser les vulnérabilités sur les périphériques réseau, les terminaux et les systèmes connectés Cisco. Il est particulièrement utile pour les environnements qui utilisent intensivement le matériel et les logiciels Cisco, car il assure une surveillance continue et fournit des informations exploitables pour la correction des vulnérabilités.
Principaux atouts
- Intégration à l'écosystème Cisco : Fonctionne de manière transparente avec les appareils, routeurs, commutateurs et dispositifs de sécurité Cisco.
- Visibilité centralisée : Fournit une vue consolidée des vulnérabilités du réseau.
- Priorisation : Se concentre sur les vulnérabilités qui présentent le plus grand risque pour votre environnement.
Les lacunes de Cisco VM
- Couverture limitée hors Cisco : Les meilleurs résultats sont obtenus dans les réseaux à forte concentration Cisco.
- Configuration complexe : Peut nécessiter des équipes dédiées à la sécurité réseau pour le déploiement et la configuration.
9. Gestion des vulnérabilités NinjaOne
Idéal pour les PME et les équipes informatiques qui gèrent efficacement les terminaux

NinjaOne Vulnerability Management aide les équipes informatiques à détecter, évaluer et corriger les vulnérabilités sur les terminaux et les serveurs. Axé sur la simplicité et l'automatisation, cet outil permet aux équipes de suivre les vulnérabilités, de déployer des correctifs et de maintenir la conformité sans configurations complexes.
Principaux atouts
- Axé sur les terminaux : Conçu pour les ordinateurs de bureau, les ordinateurs portables et les serveurs des petites et moyennes entreprises.
- Automatisation : Fournit des workflows de correction automatisés et des alertes.
- Facilité d'utilisation : Des tableaux de bord simples et des mesures correctives guidées facilitent la gestion des vulnérabilités.
Les lacunes de NinjaOne
- Échelle d'entreprise limitée : Peut ne pas convenir aux environnements distribués de grande taille.
- La couverture Linux est modérée : La couverture Linux existe, mais elle n'est pas aussi étendue que celle des outils axés sur les terminaux et destinés aux serveurs Linux.
10. Sécurité en aïkido
Idéal pour les équipes de taille moyenne qui souhaitent obtenir rapidement des conseils en matière de remédiation.
Aikido Security est une plateforme de gestion des vulnérabilités conçue pour aider les équipes à détecter, hiérarchiser et corriger les risques de sécurité sur les serveurs et les applications. Elle vise principalement à fournir des conseils pratiques pour réduire le temps de correction et améliorer la sécurité globale.
Principaux atouts
- Informations exploitables : Fournit des conseils clairs pour corriger rapidement les vulnérabilités.
- Priorisation : Met en évidence les vulnérabilités les plus critiques en fonction du risque.
- Rapports : Génère des rapports prêts à être audités pour garantir la conformité et la visibilité des parties prenantes.
Les limites de l'aïkido
- À plus petite échelle : Convient mieux aux environnements de taille moyenne qu'aux grandes entreprises.
- La couverture Linux est limitée : La couverture Linux n'est pas aussi approfondie que celle des scanners Linux-first.
Comment choisir la bonne solution de gestion des vulnérabilités
Le choix d'une solution de gestion des vulnérabilités ne consiste pas tant à sélectionner un outil populaire qu'à comprendre comment les vulnérabilités se propagent au sein de votre organisation.
La plupart des outils peuvent analyser et produire des résultats. Mais rares sont ceux qui peuvent aider les équipes à exploiter ces résultats de manière adaptée aux opérations réelles. La solution adéquate doit s'adapter au mode de fonctionnement actuel de vos équipes d'ingénierie, de sécurité et d'exploitation, sans imposer un nouveau processus source de friction.
Il est également utile de distinguer l'évaluation des vulnérabilités de leur gestion. L'évaluation permet d'identifier les problèmes, tandis que la gestion englobe la hiérarchisation, la correction, le suivi et le reporting au fil du temps. C'est là que la correction des vulnérabilités revêt une importance cruciale : il s'agit de transformer les résultats en correctifs déployés en temps opportun, de manière sûre et cohérente, tout en mettant en place des mesures de renforcement de la sécurité, comme un pare-feu Linux correctement configuré qui limite l'exposition entre les cycles de correctifs.
Enfin, la taille est importante. Une solution qui fonctionne dans un environnement de petite taille peut s'avérer inadaptée à mesure que le nombre d'actifs augmente, que les fenêtres de mise à jour se réduisent ou que les exigences de conformité s'intensifient. Les meilleurs outils favorisent l'automatisation, la transparence et un déploiement contrôlé, sans perturber la disponibilité.
Fonctionnalités qui devraient être présentes dans l'outil idéal de gestion des vulnérabilités
Dans notre enquête sur l'état de la détection des vulnérabilités et de la gestion des correctifs dans l'entreprise, les personnes interrogées ont indiqué les fonctionnalités que les utilisateurs aimeraient voir dans les logiciels de gestion des vulnérabilités, dont beaucoup sont axées sur les aspects plus pratiques de la gestion des vulnérabilités.
Dans ce même rapport, 75 % des personnes interrogées ont déclaré qu'elles s'appuyaient sur des recherches manuelles en ligne pour comprendre les vulnérabilités. Cela montre combien d'équipes manquent encore de conseils automatisés et de hiérarchisation des priorités.
Déploiement rapide et sans redémarrage des correctifs
Les utilisateurs veulent une réaction rapide aux nouvelles CVE. En d'autres termes, l'outil idéal de gestion des vulnérabilités doit déployer les correctifs dès leur publication, voire fournir un correctif personnalisé pour garantir une réponse rapide. Les correctifs sans redémarrage, c'est-à-dire la possibilité d'appliquer des correctifs sans redémarrer ou relancer un service, étaient également une fonctionnalité recherchée.
Rapports complets et automatisés
La plupart des outils de gestion des machines virtuelles proposent des fonctionnalités de reporting, mais les utilisateurs souhaitent disposer de rapports détaillés et complets qui leur apportent de véritables informations, notamment des indicateurs clairs sur les vulnérabilités qu’ils peuvent suivre au fil du temps. Le reporting doit être automatisé et facile à interpréter.
Vous pouvez également consulter notre guide détaillé sur les indicateurs de gestion des vulnérabilités afin de déterminer quels sont les indicateurs clés les plus importants pour vos rapports de sécurité.
Journalisation complète
Les outils dotés d'une capacité de correction automatique apporteront inévitablement des modifications à vos systèmes. Une journalisation complète décrivant ces modifications peut aider les administrateurs système à déboguer les erreurs en cas de problème.
Impact limité sur les ressources système
Les utilisateurs restent préoccupés par la charge que les outils de gestion des vulnérabilités font peser sur les systèmes. Les meilleurs outils minimisent l'impact sur les ressources lors des analyses et des correctifs.
Déploiements progressifs
Certains utilisateurs préfèrent le déploiement progressif des correctifs, qui consiste à appliquer d'abord les correctifs aux systèmes de test afin de s'assurer qu'ils ne perturbent pas les opérations, puis à les déployer progressivement sur les autres systèmes afin de réduire les risques.
Détection des correctifs rétroportés
Les correctifs rétroportés (patches appliqués sans mise à jour du numéro de version) peuvent déclencher des faux positifs dans les outils VM. Un outil idéal est capable de les détecter et d'éviter les alertes inutiles.
Haut niveau d'automatisation
Au-delà de l'analyse, les outils efficaces doivent automatiser la hiérarchisation et l'atténuation des risques, réduisant ainsi les efforts manuels.
Équilibre entre disponibilité et sécurité
Les outils VM doivent protéger les systèmes sans perturber les services critiques, en trouvant le juste équilibre entre les besoins en matière de sécurité et la disponibilité.
L'automatisation est au cœur d'un bon outil de gestion des vulnérabilités
Les outils de gestion des vulnérabilités constituent un élément central de votre programme de sécurité. Atténuer les vulnérabilités réduit les possibilités pour les pirates d'exploiter les failles de vos défenses.
Plus vous automatisez, plus vos équipes de sécurité peuvent consacrer de temps à des tâches stratégiques. Cependant, l'automatisation ne doit pas se faire au détriment de la transparence. Un bon outil doit fonctionner de manière transparente.
Vous pouvez consulter le rapport « État des lieux de la détection des vulnérabilités et de la gestion des correctifs dans les entreprises » (2021) ici. Si vous souhaitez découvrir comment les correctifs sans redémarrage peuvent réduire le travail manuel et améliorer la sécurité, consultez les solutions de correctifs sans redémarrage de TuxCare.

