
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- La conformité à la norme FIPS 140-3 exige l'utilisation de modules cryptographiques qui ont été officiellement testés et approuvés par le NIST, et pas seulement des configurations sécurisées ou des algorithmes approuvés.
- Pour les agences gouvernementales, les sous-traitants et les industries réglementées, la norme FIPS est une exigence de base pour protéger les données sensibles et passer les audits, et non une amélioration facultative de la sécurité.
- L'utilisation de modules validés, l'activation du mode FIPS et la préservation de la validation lors des mises à jour sont autant d'éléments essentiels pour maintenir la conformité dans les environnements de production.
Si vous utilisez des systèmes Linux dans un environnement réglementé, la norme FIPS n'est plus une considération secondaire : c'est une question sur laquelle les auditeurs, les clients et les équipes de sécurité attendent des réponses claires.
Lorsqu'un auditeur vous demande si votre cryptographie est validée FIPS, « correctement configurée » ou conforme aux « meilleures pratiques » ne suffit pas. Soit vous disposez de modules cryptographiques validés, soit vous n'en disposez pas. Et en 2026, cette distinction sera plus importante que jamais, car la réglementation sera plus stricte et les validations existantes arriveront à expiration.
Les normes FIPS (Federal Information Processing Standards) définissent comment les modules cryptographiques doivent être conçus, testés et exploités afin de protéger les données sensibles. Pour les administrateurs Linux et les équipes de sécurité, les normes FIPS ont une incidence sur tous les aspects, depuis la configuration d'OpenSSL jusqu'à l'application et l'audit des mises à jour.
Cet article explique le FIPS en termes pratiques : ce qu'il est, comment il s'applique aux environnements Linux, pourquoi la validation est importante et ce que les organisations doivent faire pour rester conformes alors que les exigences en matière de sécurité et de réglementation ne cessent de s'intensifier.
Présentation générale de la norme FIPS
La norme FIPS (Federal Information Processing Standards) 140-3 est un ensemble d'exigences de sécurité émises par le gouvernement américain qui définissent comment les modules cryptographiques doivent être conçus et utilisés. Développées par le NIST (National Institute of Standards and Technology), ces normes garantissent que le chiffrement protégeant les informations sensibles répond à des attentes de sécurité prévisibles et éprouvées.
Dans la pratique, cela signifie que les agences fédérales – et de nombreuses organisations privées qui appliquent des contrôles similaires – s'appuient sur les normes FIPS pour s'assurer que le cryptage utilisé dans leurs systèmes n'est pas faible, obsolète ou propriétaire. Au lieu de se fier à des algorithmes non vérifiés, les normes FIPS créent une base de référence uniforme afin que les équipes sachent exactement avec quel niveau de cryptage elles travaillent.
En termes simples, la validation FIPS 140-3 garantit aux organisations que le cryptage protégeant leurs données a été examiné et testé par des laboratoires accrédités, puis approuvé par le NIST, et qu'il n'est pas simplement présumé sûr.
Sélection d'experts : quoi lire ensuite
- Vous ne comprenez pas bien la conformité FIPS en 2026 ? Ce guide explique en détail la norme FIPS 140-3, la différence entre validation et conformité, et ce que les équipes doivent faire pour être prêtes en cas d'audit.
- Linux communautaire vs Linux commercial : la différence ne réside pas dans la qualité du code, mais dans l'assistance, la sécurité et la garantie. Lisez l'article complet pour en savoir plus.
- Vous hésitez entre AlmaLinux et Rocky Linux ? Notre guide comparatif vous présente les principales différences afin que vous puissiez faire votre choix en toute confiance. [LIRE LE GUIDE]
Le concept de conformité FIPS et son importance
La conformité FIPS signifie que votre organisation utilise des modules cryptographiques qui répondent aux exigences de sécurité strictes du NIST et que ces modules sont correctement configurés.
Pour de nombreuses organisations, ce n'est pas facultatif ; il s'agit d'une mesure de protection obligatoire contre les cybermenaces modernes et d'une exigence fondamentale pour traiter les données sensibles en toute sécurité. La conformité commence par la sélection de modules validés et la garantie qu'ils fonctionnent dans un mode FIPS approuvé dans tout l'environnement.
Utilisation de modules cryptographiques validés
La condition fondamentale pour la conformité à la norme FIPS 140-3 est l'utilisation exclusive de modules cryptographiques qui ont été officiellement validés dans le cadre du programme de validation des modules cryptographiques (CMVP). Cela garantit que les fonctions de chiffrement et de hachage sous-jacentes répondent aux niveaux de sécurité spécifiés.
Configuration et mise en œuvre correctes
Il ne suffit pas d'utiliser un module validé ; celui-ci doit être correctement implémenté et configuré dans l'ensemble du système. Cela implique souvent de s'assurer que seuls les algorithmes validés FIPS approuvés sont activés et que les modules fonctionnent dans leur mode FIPS approuvé.
Respect des politiques de sécurité
Les organisations doivent établir et appliquer des politiques de sécurité qui dictent l'utilisation sécurisée de la cryptographie validée par la norme FIPS, y compris la gestion des clés, le contrôle d'accès et les mesures de sécurité physique pour les modules.
Documentation et audit
Il est essentiel de conserver une documentation complète sur l'utilisation, la configuration et les politiques de sécurité des modules cryptographiques. Des audits réguliers sont également nécessaires pour vérifier le respect continu des exigences FIPS et identifier tout écart par rapport à celles-ci. Dans AlmaLinux, cela est en grande partie contrôlé par les politiques cryptographiques à l'échelle du système lorsque le mode FIPS est activé au moment de la compilation.
Conforme à la norme FIPS ou certifié/validé
De nombreuses organisations confondent « conforme à la norme FIPS » et « validé par la norme FIPS ». Il est essentiel de comprendre la différence entre ces deux notions pour planifier la conformité et établir les rapports réglementaires.
| Aspect | Conforme à la norme FIPS | Validé par FIPS |
| Définition | Utilise des modules ou des systèmes cryptographiques conformes aux normes FIPS. | Utilise des modules cryptographiques officiellement testés et validés dans le cadre du programme de validation des modules cryptographiques (CMVP) du NIST. |
| Vérification | Déterminé en interne par l'organisation grâce à une configuration appropriée et à l'application de politiques. | Vérifié en externe par un laboratoire tiers et répertorié dans la base de données CMVP. |
| Conditions | Peut être suffisant pour les tests internes. | Requis pour les contrats fédéraux, les industries réglementées ou lorsque la validation officielle est exigée par la loi. |
| Champ d'application | Peut inclure des logiciels, du matériel informatique ou des processus conformes aux directives FIPS. | S'applique strictement aux modules cryptographiques testés et validés selon les normes FIPS. |
| Exemples | Configuration d'OpenSSL en mode FIPS ou utilisation d'algorithmes approuvés par FIPS dans une application. | Un module de sécurité matériel (HSM) officiellement validé et répertorié comme certifié FIPS 140-3. |
Remarque : la conformité consiste à utiliser correctement les méthodes approuvées par la norme FIPS, tandis que la validation atteste des tests et de l'approbation officiels. Les organisations qui visent à se conformer à la réglementation ont souvent besoin des deux.
Pourquoi la norme FIPS est indispensable pour la sécurité des données
Le FIPS donne aux équipes l'assurance que le cryptage qui protège leurs systèmes a été vérifié, et n'est pas simplement supposé être sécurisé. Son adoption généralisée souligne son importance dans la sécurisation des informations sensibles mais non classifiées (SBU) dans divers secteurs, en particulier pour les opérations liées au gouvernement.
Garantir la puissance cryptographique et la confiance
La validation FIPS garantit que les algorithmes et modules cryptographiques que vous déployez ont été soumis à des tests rigoureux par des laboratoires tiers accrédités. Ce processus vérifie que les implémentations sont exemptes de vulnérabilités connues, fonctionnent comme prévu et respectent les meilleures pratiques de sécurité mondialement reconnues, telles que des autotests de démarrage rigoureux pour détecter toute altération ou mauvaise configuration.
Pour les professionnels de la sécurité Linux, cela se traduit par la certitude que les opérations cryptographiques sous-jacentes, telles que le chiffrement des données au repos ou en transit, sont véritablement solides et fiables, formant ainsi une défense fiable contre les accès non autorisés et les altérations.
Bénéficiez de fonctionnalités optimisées pour les entreprises
sur AlmaLinux et Rocky Linux
Ajoutez des correctifs sans redémarrage, l'accès à des experts, une assistance pour l'
de la migration,
des correctifs CVE conformes à la norme FIPS, et bien plus encore.
Respect des mandats gouvernementaux et des exigences réglementaires
Pour les agences fédérales américaines et canadiennes, les sous-traitants et les organisations traitant des données gouvernementales, la conformité FIPS est une exigence légale ou contractuelle non négociable. Des normes telles que la FISMA (Federal Information Security Modernization Act) imposent l'utilisation d'un cryptage validé par la FIPS.
Au-delà du secteur public, des secteurs tels que la finance, la santé et les infrastructures critiques s'appuient de plus en plus sur la norme FIPS comme référence pour leurs propres politiques de sécurité, reconnaissant ainsi son rôle dans la protection des données personnelles et financières sensibles contre les violations et les sanctions réglementaires.
Industries et organisations qui utilisent FIPS
Bien que la norme FIPS ait été initialement créée comme une norme fédérale commune au Canada et aux États-Unis, elle s'est rapidement étendue au-delà de l'usage gouvernemental en raison de ses garanties de sécurité claires et applicables. Aujourd'hui, de nombreux secteurs s'appuient sur la cryptographie validée par la norme FIPS pour protéger les informations sensibles et répondre aux exigences réglementaires.

Les agences gouvernementales et les sous-traitants utilisent la norme FIPS, car elle est souvent exigée par la loi. Les organisations de défense et d'aérospatiale s'appuient sur cette norme pour sécuriser les systèmes critiques et les communications liées à la sécurité nationale. Les fournisseurs d'infrastructures critiques, des services publics aux réseaux de transport, utilisent la norme FIPS pour protéger les technologies opérationnelles et garantir le bon fonctionnement des services essentiels.
Les secteurs de la finance, de la santé et d'autres industries réglementées adoptent souvent des solutions validées par la norme FIPS, même lorsque cela n'est pas explicitement requis, car cela les aide à respecter les cadres de conformité tels que HIPAA ou PCI DSS et démontre une gestion fiable des données sans risque de configuration non sécurisée due à une méconnaissance des normes cryptographiques.
Les fournisseurs de services cloud qui prennent en charge les charges de travail gouvernementales (en particulier ceux qui cherchent à obtenir ou à conserver l'autorisation FedRAMP) intègrent généralement des modules cryptographiques validés FIPS dans leurs offres de base, offrant ainsi à leurs clients une infrastructure conforme prête à l'emploi.
De plus en plus, les entreprises du secteur privé qui travaillent avec la propriété intellectuelle, les données PII/PHI des clients ou des clients réglementés choisissent FIPS simplement parce qu'il offre un moyen éprouvé et basé sur des normes pour renforcer la sécurité cryptographique sans conjecture.
Aperçu des avantages et des limites du FIPS
L'adoption d'une cryptographie validée par la norme FIPS offre des avantages considérables à toute organisation soucieuse de la sécurité de ses données, mais elle implique également certaines considérations spécifiques.
Avantages de l'adoption de la norme FIPS :
Sécurité renforcée : l'utilisation de modules validés FIPS signifie que le cryptage qui protège vos systèmes a été officiellement testé et vérifié, et n'est pas simplement supposé être sécurisé. Cela réduit le risque de vulnérabilités cachées et donne aux équipes de sécurité davantage confiance dans l'intégrité de leur cryptage.
Conformité réglementaire : essentielle pour respecter les obligations gouvernementales et de plus en plus cruciale pour satisfaire aux exigences des secteurs commerciaux réglementés.
Confiance et réputation accrues : le recours à une cryptographie validée indique à vos clients, partenaires et auditeurs que votre organisation prend le chiffrement au sérieux et suit les meilleures pratiques reconnues. C'est un moyen simple de montrer que vous vous engagez à garantir une sécurité renforcée, et pas seulement à respecter les exigences minimales.
Risque réduit : une cryptographie normalisée et validée réduit le risque de violation des données, de sanctions pour non-conformité et d'atteinte à la réputation qui en découle.
Interopérabilité : favorise la cohérence dans les implémentations cryptographiques, facilitant ainsi la communication sécurisée et l'échange de données entre divers systèmes.
Considérations clés :
Complexité du processus de validation : obtenir la validation FIPS pour un module personnalisé peut être un processus long et coûteux en ressources, qui nécessite une expertise spécialisée et des tests en laboratoire accrédités.
Coût : le processus de validation, ainsi que l'acquisition de matériel ou de logiciels validés FIPS, peuvent entraîner des coûts importants. Il est préférable d'utiliser les modules validés FIPS fournis par votre fournisseur de système d'exploitation plutôt que de valider votre propre logiciel.
Surcoût en termes de performances : dans certaines situations, les implémentations cryptographiques validées par la norme FIPS peuvent fonctionner légèrement plus lentement en raison de leurs exigences plus strictes en matière de conception et de tests. Pour la plupart des charges de travail, l'impact est mineur, mais il convient de garder cela à l'esprit pour les environnements hautes performances.
Spécificités opérationnelles : Le fonctionnement en mode conforme à la norme FIPS nécessite souvent des configurations spécifiques et le respect strict des procédures de sécurité opérationnelle, qui doivent être gérées avec soin dans les environnements Linux.
Simplification de la conformité FIPS sous Linux avec TuxCare
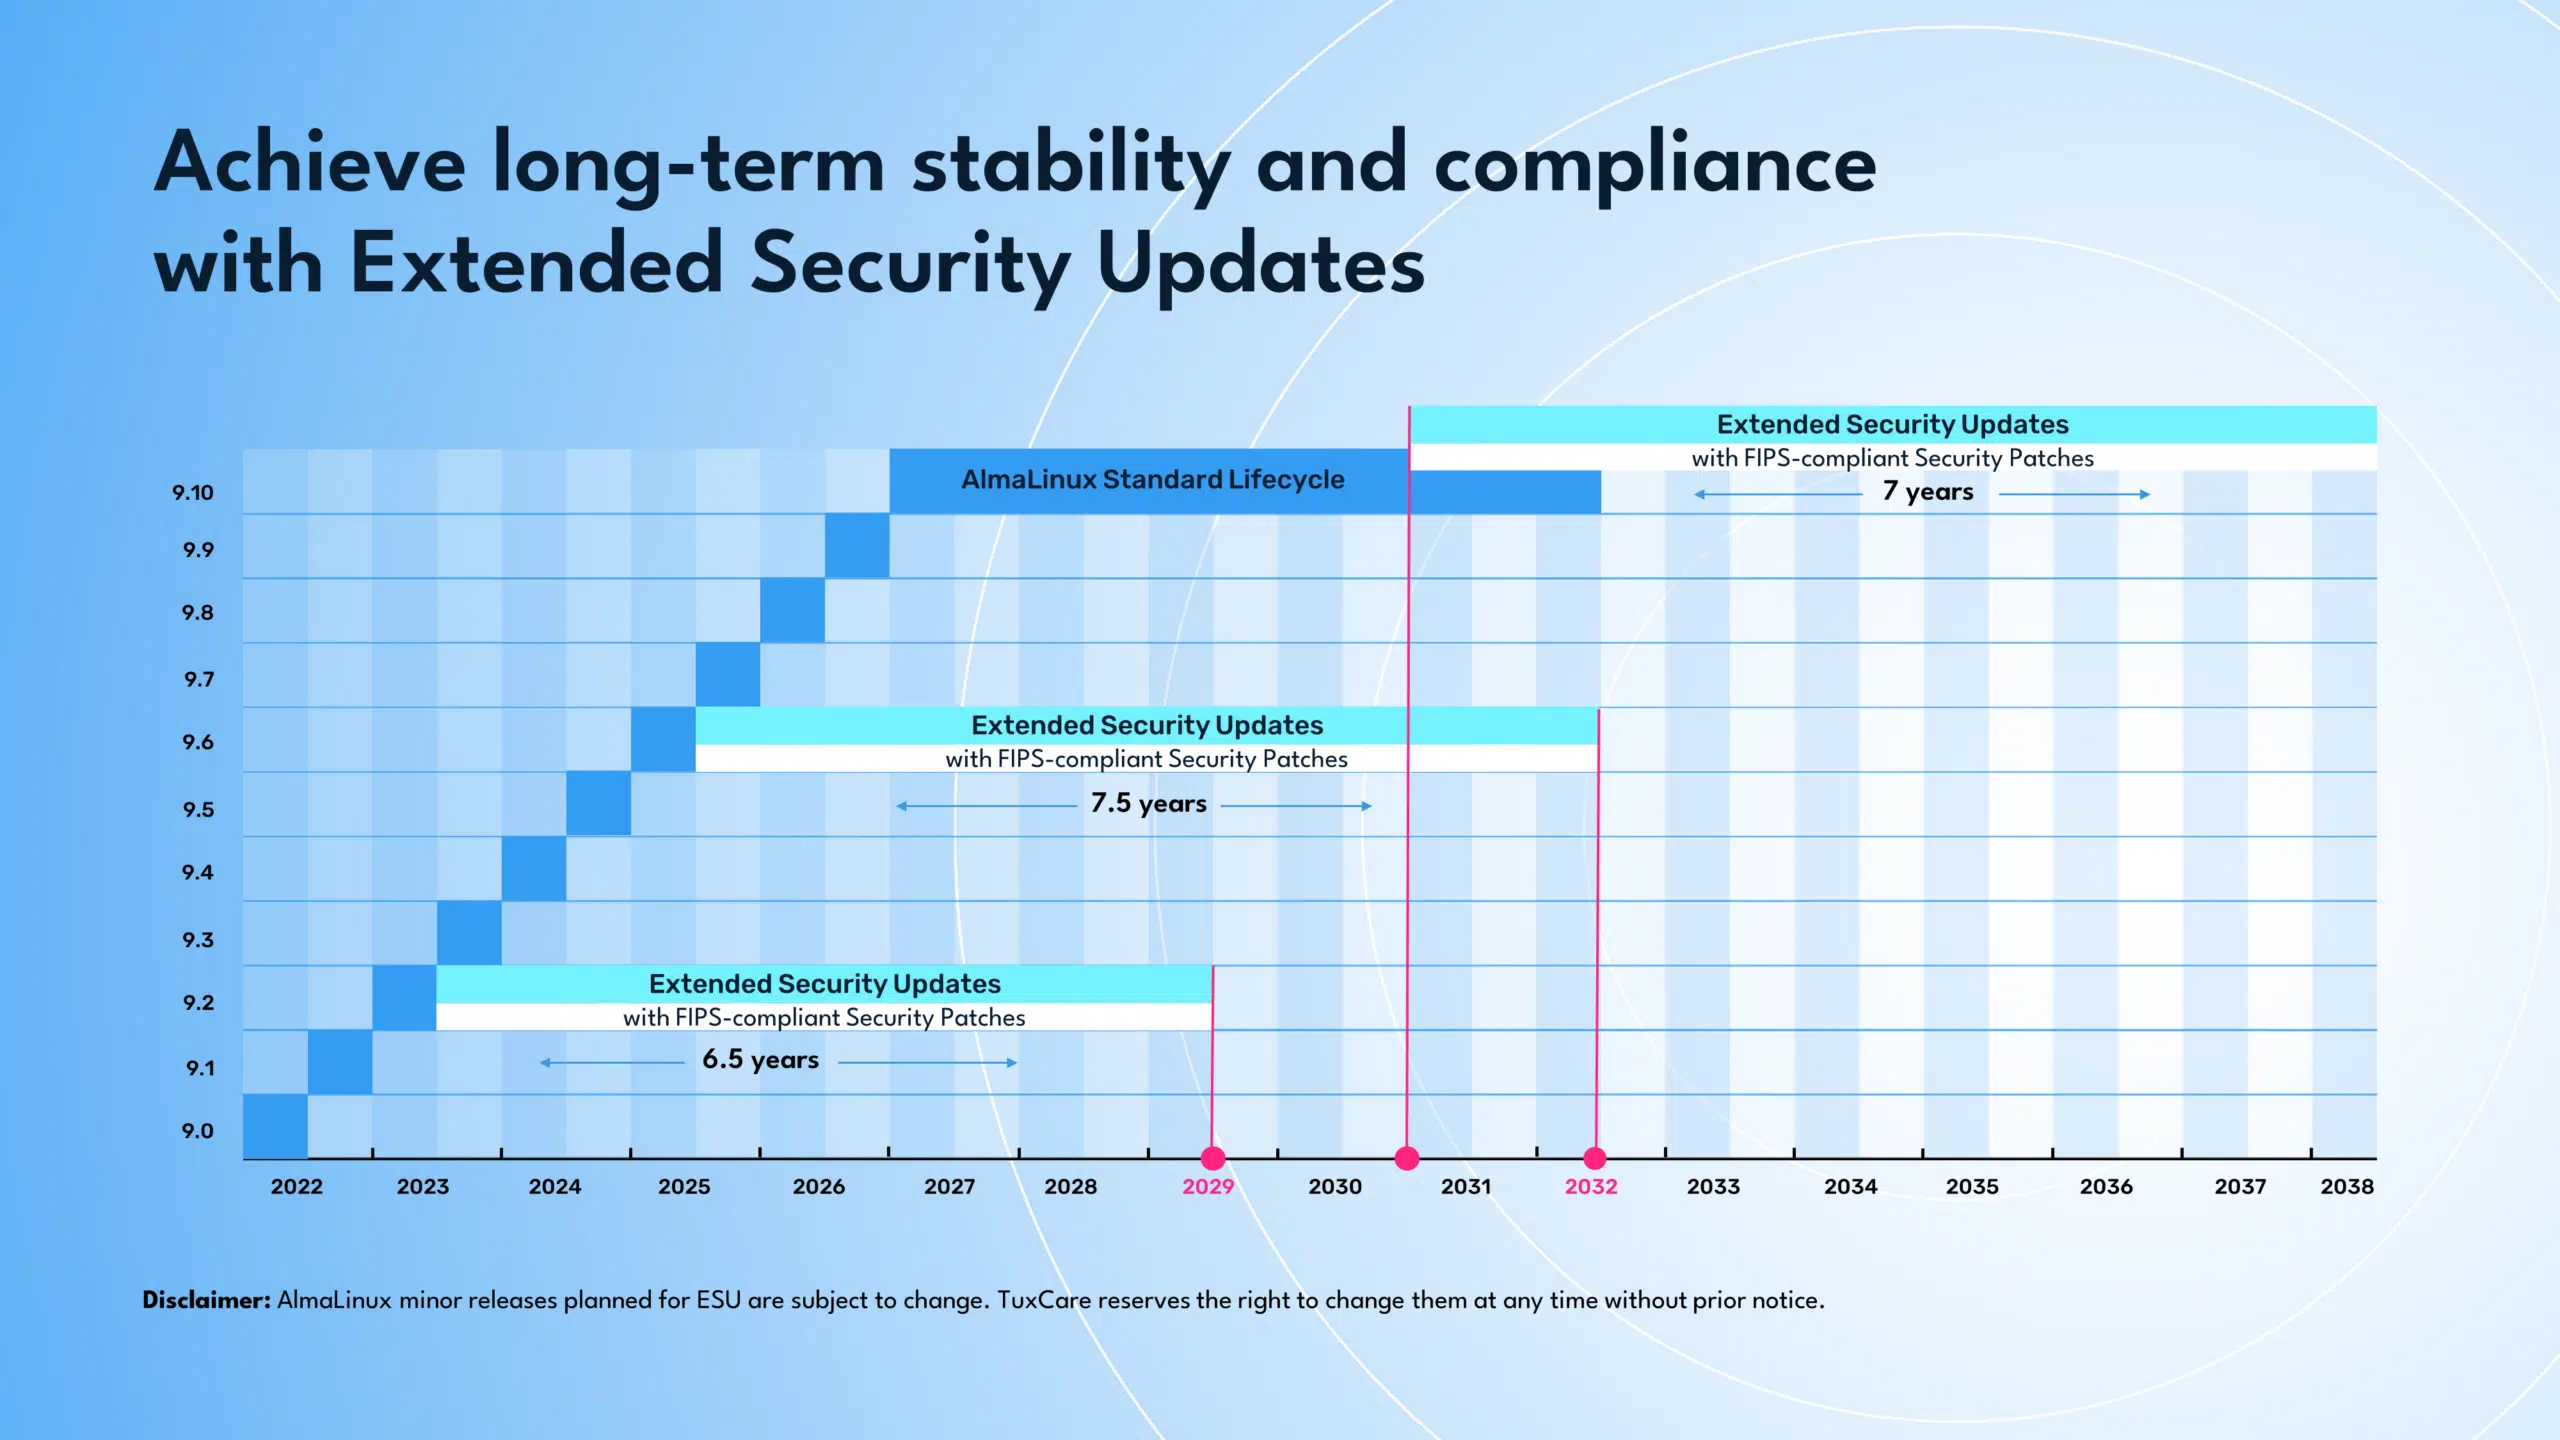
Comprendre la norme FIPS n'est que la première étape. Atteindre et maintenir la conformité dans les environnements Linux est un défi permanent pour les professionnels de la sécurité et les administrateurs système. TuxCare Enterprise Support (TES) pour AlmaLinux et Rocky Linux simplifie ce processus en fournissant :
- Mises à jour de sécurité à long terme pour les vulnérabilités élevées et critiques dans les versions certifiées FIPS.
- Couverture complète des cinq modules validés par le FIPS: noyau, OpenSSL, libcrypt, NSS et GnuTLS.
- Correctifs de sécurité conformes à la norme FIPS qui ne modifient pas la cryptographie validée, garantissant ainsi la continuité de la norme FIPS 140-3.
- Re-validations lorsqu'un CVE affecte le module cryptographique d'une manière ayant un impact sur la norme FIPS.
TES assure une sécurité continue pour les déploiements AlmaLinux et Rocky Linux 9 certifiés FIPS. Les correctifs sont soigneusement conçus pour préserver l'intégrité cryptographique validée, ce qui les rend adaptés aux organisations qui exigent la conformité FIPS sans perturber les opérations critiques.
Réflexions finales
La conformité FIPS ne se limite pas à un cryptage puissant. Elle repose également sur une confiance vérifiable.
Dans les environnements Linux réglementés, les organisations doivent être en mesure de démontrer que leur cryptographie a été formellement validée, correctement configurée et continuellement maintenue sans compromettre cette validation.
À mesure que les menaces pour la sécurité évoluent et que la pression réglementaire s'intensifie, il n'est plus suffisant de se fier à des hypothèses ou à une conformité partielle. Les auditeurs exigent des preuves. Les clients exigent des garanties. Et les équipes chargées de la sécurité ont besoin d'un moyen de protéger les systèmes sans introduire d'instabilité ni de risque de non-conformité.
Comprendre le fonctionnement du FIPS (et en quoi la validation diffère de la simple configuration) est essentiel. L'étape suivante consiste à garantir que vos environnements Linux restent sécurisés, vérifiables et conformes au fil du temps, même lorsque des vulnérabilités apparaissent et que les systèmes continuent de fonctionner pendant des années.
Lorsqu'il est correctement utilisé, le protocole FIPS transforme la cryptographie, qui représente un risque caché, en une couche de confiance fiable et soutenue par des normes.
FAQ
La norme FIPS s'applique-t-elle uniquement aux organisations américaines ?
Non. Bien qu'il s'agisse d'une norme américaine, la norme FIPS est reconnue à l'échelle mondiale. De nombreuses organisations internationales, en particulier celles qui traitent avec des agences fédérales américaines ou des secteurs hautement réglementés, adoptent la norme FIPS pour sa forte garantie cryptographique et pour se conformer aux meilleures pratiques internationales en matière de sécurité des données.
Les petites entreprises peuvent-elles tirer profit des produits conformes à la norme FIPS ?
Oui. Les petites entreprises qui traitent des données sensibles ou qui prévoient de travailler avec des clients gouvernementaux ou réglementés peuvent en bénéficier. Les produits conformes à la norme FIPS offrent une base de sécurité solide, renforcent la confiance des clients et aident à répondre de manière proactive à des normes de sécurité plus strictes.
Que se passe-t-il si une organisation ne satisfait pas aux exigences de conformité FIPS lors d'un audit ?
Un échec à l'audit FIPS peut entraîner des pénalités contractuelles, la perte de contrats gouvernementaux et une atteinte importante à la réputation. Il indique des failles de sécurité, augmentant le risque de violations de données. Des mesures correctives sont généralement requises immédiatement, suivies d'un nouvel audit pour rétablir la conformité.

