
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- El cumplimiento de la norma FIPS 140-3 exige el uso de módulos criptográficos que hayan sido sometidos a pruebas formales y aprobados por el NIST, y no solo configuraciones seguras o algoritmos aprobados.
- Para las agencias gubernamentales, los contratistas y las industrias reguladas, FIPS es un requisito básico para proteger los datos confidenciales y superar las auditorías, no una mejora de seguridad opcional.
- El uso de módulos validados, la habilitación del modo FIPS y la conservación de la validación durante las actualizaciones son elementos esenciales para mantener el cumplimiento normativo en los entornos de producción.
Si utiliza sistemas Linux en un entorno regulado, FIPS ya no es una consideración secundaria, sino algo sobre lo que los auditores, los clientes y los equipos de seguridad esperan respuestas claras.
Cuando un auditor pregunta si su criptografía está validada por FIPS, «configurada correctamente» o «según las mejores prácticas» no es suficiente. O bien dispone de módulos criptográficos validados, o bien no los tiene. Y, en 2026, esa distinción será más importante que nunca, ya que aumentará el escrutinio normativo y expirarán las validaciones heredadas.
Las Normas Federales de Procesamiento de la Información (FIPS) definen cómo deben construirse, probarse y operarse los módulos criptográficos para proteger los datos confidenciales. Para los administradores de Linux y los equipos de seguridad, las FIPS afectan a todo, desde la configuración de OpenSSL hasta la forma en que se aplican y auditan las actualizaciones.
Este artículo explica FIPS en términos prácticos: qué es, cómo se aplica a los entornos Linux, por qué es importante la validación y qué deben hacer las organizaciones para mantener el cumplimiento normativo a medida que aumentan las expectativas en materia de seguridad y normativa.
Descripción general de FIPS
Las Normas Federales de Procesamiento de la Información (FIPS) 140-3 son un conjunto de requisitos de seguridad emitidos por el gobierno que definen cómo deben construirse y utilizarse los módulos criptográficos. Desarrolladas por el Instituto Nacional de Estándares y Tecnología (NIST), estas normas garantizan que el cifrado que protege la información confidencial cumpla con expectativas de seguridad predecibles y bien probadas.
En la práctica, esto significa que las agencias federales, y muchas organizaciones privadas que siguen controles similares, confían en FIPS para garantizar que la criptografía dentro de sus sistemas no sea débil, obsoleta o propietaria. En lugar de confiar en algoritmos no verificados, FIPS crea una base de referencia uniforme para que los equipos sepan exactamente con qué nivel de fuerza criptográfica están trabajando.
En pocas palabras: la validación FIPS 140-3 ofrece a las organizaciones la confianza de que la criptografía que protege sus datos ha sido revisada y probada por laboratorios acreditados y aprobada por el NIST, y no solo se da por sentado que es segura.
Selección de expertos: qué leer a continuación
- ¿Tiene dudas sobre el cumplimiento de la norma FIPS en 2026? Esta guía explica la norma FIPS 140-3, la diferencia entre validación y cumplimiento, y lo que deben hacer los equipos para estar preparados para las auditorías.
- Linux comunitario frente a Linux comercial: la diferencia no radica en la calidad del código, sino en el soporte técnico, la seguridad y la garantía. Lea la publicación completa para obtener más información.
- ¿No sabes si elegir AlmaLinux o Rocky Linux? Nuestra guía comparativa te muestra las diferencias clave para que puedas decidir con confianza. [LEE LA GUÍA]
El concepto de cumplimiento de FIPS y por qué es importante
El cumplimiento de FIPS significa que su organización utiliza módulos criptográficos que cumplen los estrictos requisitos de seguridad del NIST y que dichos módulos están configurados correctamente.
Para muchas organizaciones, esto no es opcional, sino una medida de protección obligatoria contra las amenazas cibernéticas modernas y un requisito fundamental para manejar datos confidenciales de forma segura. El cumplimiento normativo comienza con la selección de módulos validados y la garantía de que funcionan en un modo FIPS aprobado en todo el entorno.
Uso de módulos criptográficos validados
El requisito fundamental para el cumplimiento de la norma FIPS 140-3 es el uso exclusivo de módulos criptográficos que hayan sido validados oficialmente en el marco del Programa de Validación de Módulos Criptográficos (CMVP). Esto garantiza que las funciones subyacentes de cifrado y hash cumplan los niveles de seguridad especificados.
Configuración e implementación correctas
No basta con utilizar un módulo validado; es necesario implementarlo y configurarlo correctamente dentro del sistema global. A menudo, esto implica garantizar que solo se habiliten los algoritmos aprobados y validados por FIPS y que los módulos funcionen en su modo FIPS aprobado.
Cumplimiento de las políticas de seguridad
Las organizaciones deben establecer y aplicar políticas de seguridad que dicten el uso seguro de la criptografía validada por FIPS, incluyendo la gestión de claves, el control de acceso y las medidas de seguridad física para los módulos.
Documentación y auditoría
Es fundamental mantener una documentación exhaustiva sobre el uso, la configuración y las políticas de seguridad de los módulos criptográficos. También es necesario realizar auditorías periódicas para verificar el cumplimiento continuo e identificar cualquier desviación de los requisitos FIPS. En AlmaLinux, esto se controla en gran medida mediante políticas criptográficas para todo el sistema cuando se habilita el modo FIPS en el momento de la compilación.
Cumplimiento con FIPS frente a certificación/validación
Muchas organizaciones confunden «cumplimiento con FIPS» con «validación FIPS». Comprender la diferencia es fundamental para la planificación del cumplimiento y la presentación de informes reglamentarios.
| Aspecto | Cumple con FIPS | Validado por FIPS |
| Definición | Utiliza módulos o sistemas criptográficos de forma que cumple con los estándares FIPS. | Utiliza módulos criptográficos probados y validados oficialmente en el marco del Programa de Validación de Módulos Criptográficos (CMVP) del NIST. |
| Verificación | Determinado internamente por la organización mediante una configuración adecuada y la aplicación de políticas. | Verificado externamente por un laboratorio independiente y registrado en la base de datos CMVP. |
| Requisito | Puede ser suficiente para pruebas internas. | Requerido para contratos federales, industrias reguladas o cuando la ley exige una validación oficial. |
| Alcance | Puede incluir software, hardware o procesos que sigan las directrices FIPS. | Se aplica estrictamente a los módulos criptográficos probados y validados según los estándares FIPS. |
| Ejemplos | Configuración de OpenSSL en modo FIPS o uso de algoritmos aprobados por FIPS en una aplicación. | Un módulo de seguridad de hardware (HSM) validado oficialmente y certificado según la norma FIPS 140-3. |
Nota: El cumplimiento consiste en utilizar correctamente los métodos aprobados por FIPS, mientras que la validación demuestra que se han realizado pruebas y aprobaciones oficiales. Las organizaciones que desean cumplir con la normativa suelen necesitar ambos.
Por qué FIPS es indispensable para la seguridad de los datos
FIPS ofrece a los equipos la confianza de que la criptografía que protege sus sistemas ha sido verificada, y no solo se da por sentado que es segura. Su amplia adopción subraya su importancia a la hora de proteger la información sensible pero no clasificada (SBU) en diversos sectores, especialmente en operaciones relacionadas con el gobierno.
Garantizar la solidez y la confianza criptográficas
La validación FIPS garantiza que los algoritmos y módulos criptográficos que implementa han sido sometidos a rigurosas pruebas por parte de laboratorios externos acreditados. Este proceso verifica que las implementaciones estén libres de vulnerabilidades conocidas, funcionen según lo esperado y cumplan con las mejores prácticas de seguridad reconocidas a nivel mundial, como rigurosas autopruebas de inicio para detectar manipulaciones o configuraciones incorrectas.
Para los profesionales de la seguridad de Linux, esto se traduce en la confianza de que las operaciones criptográficas subyacentes, como el cifrado de datos en reposo o en tránsito, son realmente sólidas y fiables, y constituyen una defensa fiable contra el acceso no autorizado y la manipulación.
Obtenga funciones optimizadas para empresas
en AlmaLinux y Rocky Linux
Añada parches sin reinicio, acceso a expertos, soporte para migración
,
correcciones CVE alineadas con FIPS y mucho más.
Cumplimiento de los mandatos gubernamentales y los requisitos normativos
Para las agencias federales, los contratistas y las organizaciones de EE. UU. y Canadá que manejan datos gubernamentales, el cumplimiento de la norma FIPS es un requisito legal o contractual no negociable. Normas como la FISMA (Ley Federal de Modernización de la Seguridad de la Información) exigen el uso de criptografía validada por la FIPS.
Más allá del ámbito gubernamental, sectores como el financiero, el sanitario y el de las infraestructuras críticas recurren cada vez más a la norma FIPS como referencia para sus propias políticas de seguridad, reconociendo su papel a la hora de proteger los datos personales y financieros sensibles frente a filtraciones y sanciones normativas.
Industrias y organizaciones que utilizan FIPS
Aunque FIPS se originó como una norma federal conjunta de Canadá y Estados Unidos, rápidamente se extendió más allá del uso gubernamental debido a sus garantías de seguridad claras y aplicables. Hoy en día, muchas industrias confían en la criptografía validada por FIPS para proteger la información confidencial y cumplir con las expectativas normativas.

Las agencias gubernamentales y los contratistas utilizan FIPS porque a menudo es un requisito legal. Las organizaciones de defensa y aeroespaciales dependen de él para proteger los sistemas críticos para las misiones y las comunicaciones de seguridad nacional. Los proveedores de infraestructuras críticas, desde los servicios públicos hasta las redes de transporte, utilizan FIPS para proteger la tecnología operativa y mantener el funcionamiento seguro de los servicios esenciales.
Los sectores financiero, sanitario y otros sectores regulados suelen adoptar soluciones validadas por FIPS incluso cuando no es un requisito explícito, ya que les ayuda a cumplir marcos normativos como HIPAA o PCI DSS y demuestra un manejo fiable de los datos sin el riesgo de una configuración insegura debido al desconocimiento de los estándares criptográficos.
Los proveedores de servicios en la nube que dan soporte a las cargas de trabajo gubernamentales (especialmente aquellos que buscan obtener o mantener la autorización FedRAMP) suelen incluir módulos criptográficos validados por FIPS como parte de sus ofertas principales, lo que proporciona a los clientes una base compatible lista para usar.
Cada vez más, las empresas del sector privado que trabajan con propiedad intelectual, datos PII/PHI de clientes o clientes regulados eligen FIPS simplemente porque ofrece una forma probada y basada en estándares de reforzar la seguridad criptográfica sin conjeturas.
Ventajas y limitaciones de FIPS de un vistazo
La adopción de la criptografía validada por FIPS ofrece ventajas significativas para cualquier organización comprometida con una sólida seguridad de los datos, pero también conlleva consideraciones específicas.
Ventajas de la adopción de FIPS:
Seguridad mejorada: el uso de módulos validados por FIPS significa que la criptografía que protege sus sistemas ha sido probada y verificada oficialmente, y no solo se supone que es segura. Esto reduce el riesgo de vulnerabilidades ocultas y da a los equipos de seguridad más confianza en la integridad de su cifrado.
Cumplimiento normativo: esencial para cumplir con los mandatos gubernamentales y cada vez más crítico para satisfacer los requisitos en los sectores comerciales regulados.
Mayor confianza y reputación: confiar en la criptografía validada transmite a los clientes, socios y auditores que su organización se toma en serio el cifrado y sigue las mejores prácticas reconocidas. Es una forma sencilla de demostrar que está comprometido con una seguridad sólida, y no solo con los requisitos mínimos.
Riesgo reducido: la criptografía estandarizada y validada reduce el riesgo de violaciones de datos, sanciones por incumplimiento y el daño reputacional asociado.
Interoperabilidad: promueve la coherencia en las implementaciones criptográficas, lo que facilita la comunicación segura y el intercambio de datos entre diversos sistemas.
Consideraciones clave:
Complejidad del proceso de validación: Obtener la validación FIPS para un módulo personalizado puede ser un proceso largo y que requiere muchos recursos, además de conocimientos especializados y pruebas de laboratorio acreditadas.
Coste: el proceso de validación, junto con la adquisición de hardware o software validado por FIPS, puede suponer un coste significativo. Es mucho más rentable utilizar módulos validados por FIPS de su proveedor de sistemas operativos que validar su propio software.
Sobrecarga de rendimiento: en algunas situaciones, las implementaciones criptográficas validadas por FIPS pueden funcionar ligeramente más lento debido a sus requisitos de diseño y pruebas más estrictos. Para la mayoría de las cargas de trabajo, el impacto es menor, pero es algo que hay que tener en cuenta en entornos de alto rendimiento.
Detalles operativos: Operar en un modo compatible con FIPS a menudo requiere configuraciones específicas y un estricto cumplimiento de los procedimientos de seguridad operativa, que deben gestionarse cuidadosamente en entornos Linux.
Optimización del cumplimiento de FIPS en Linux con TuxCare
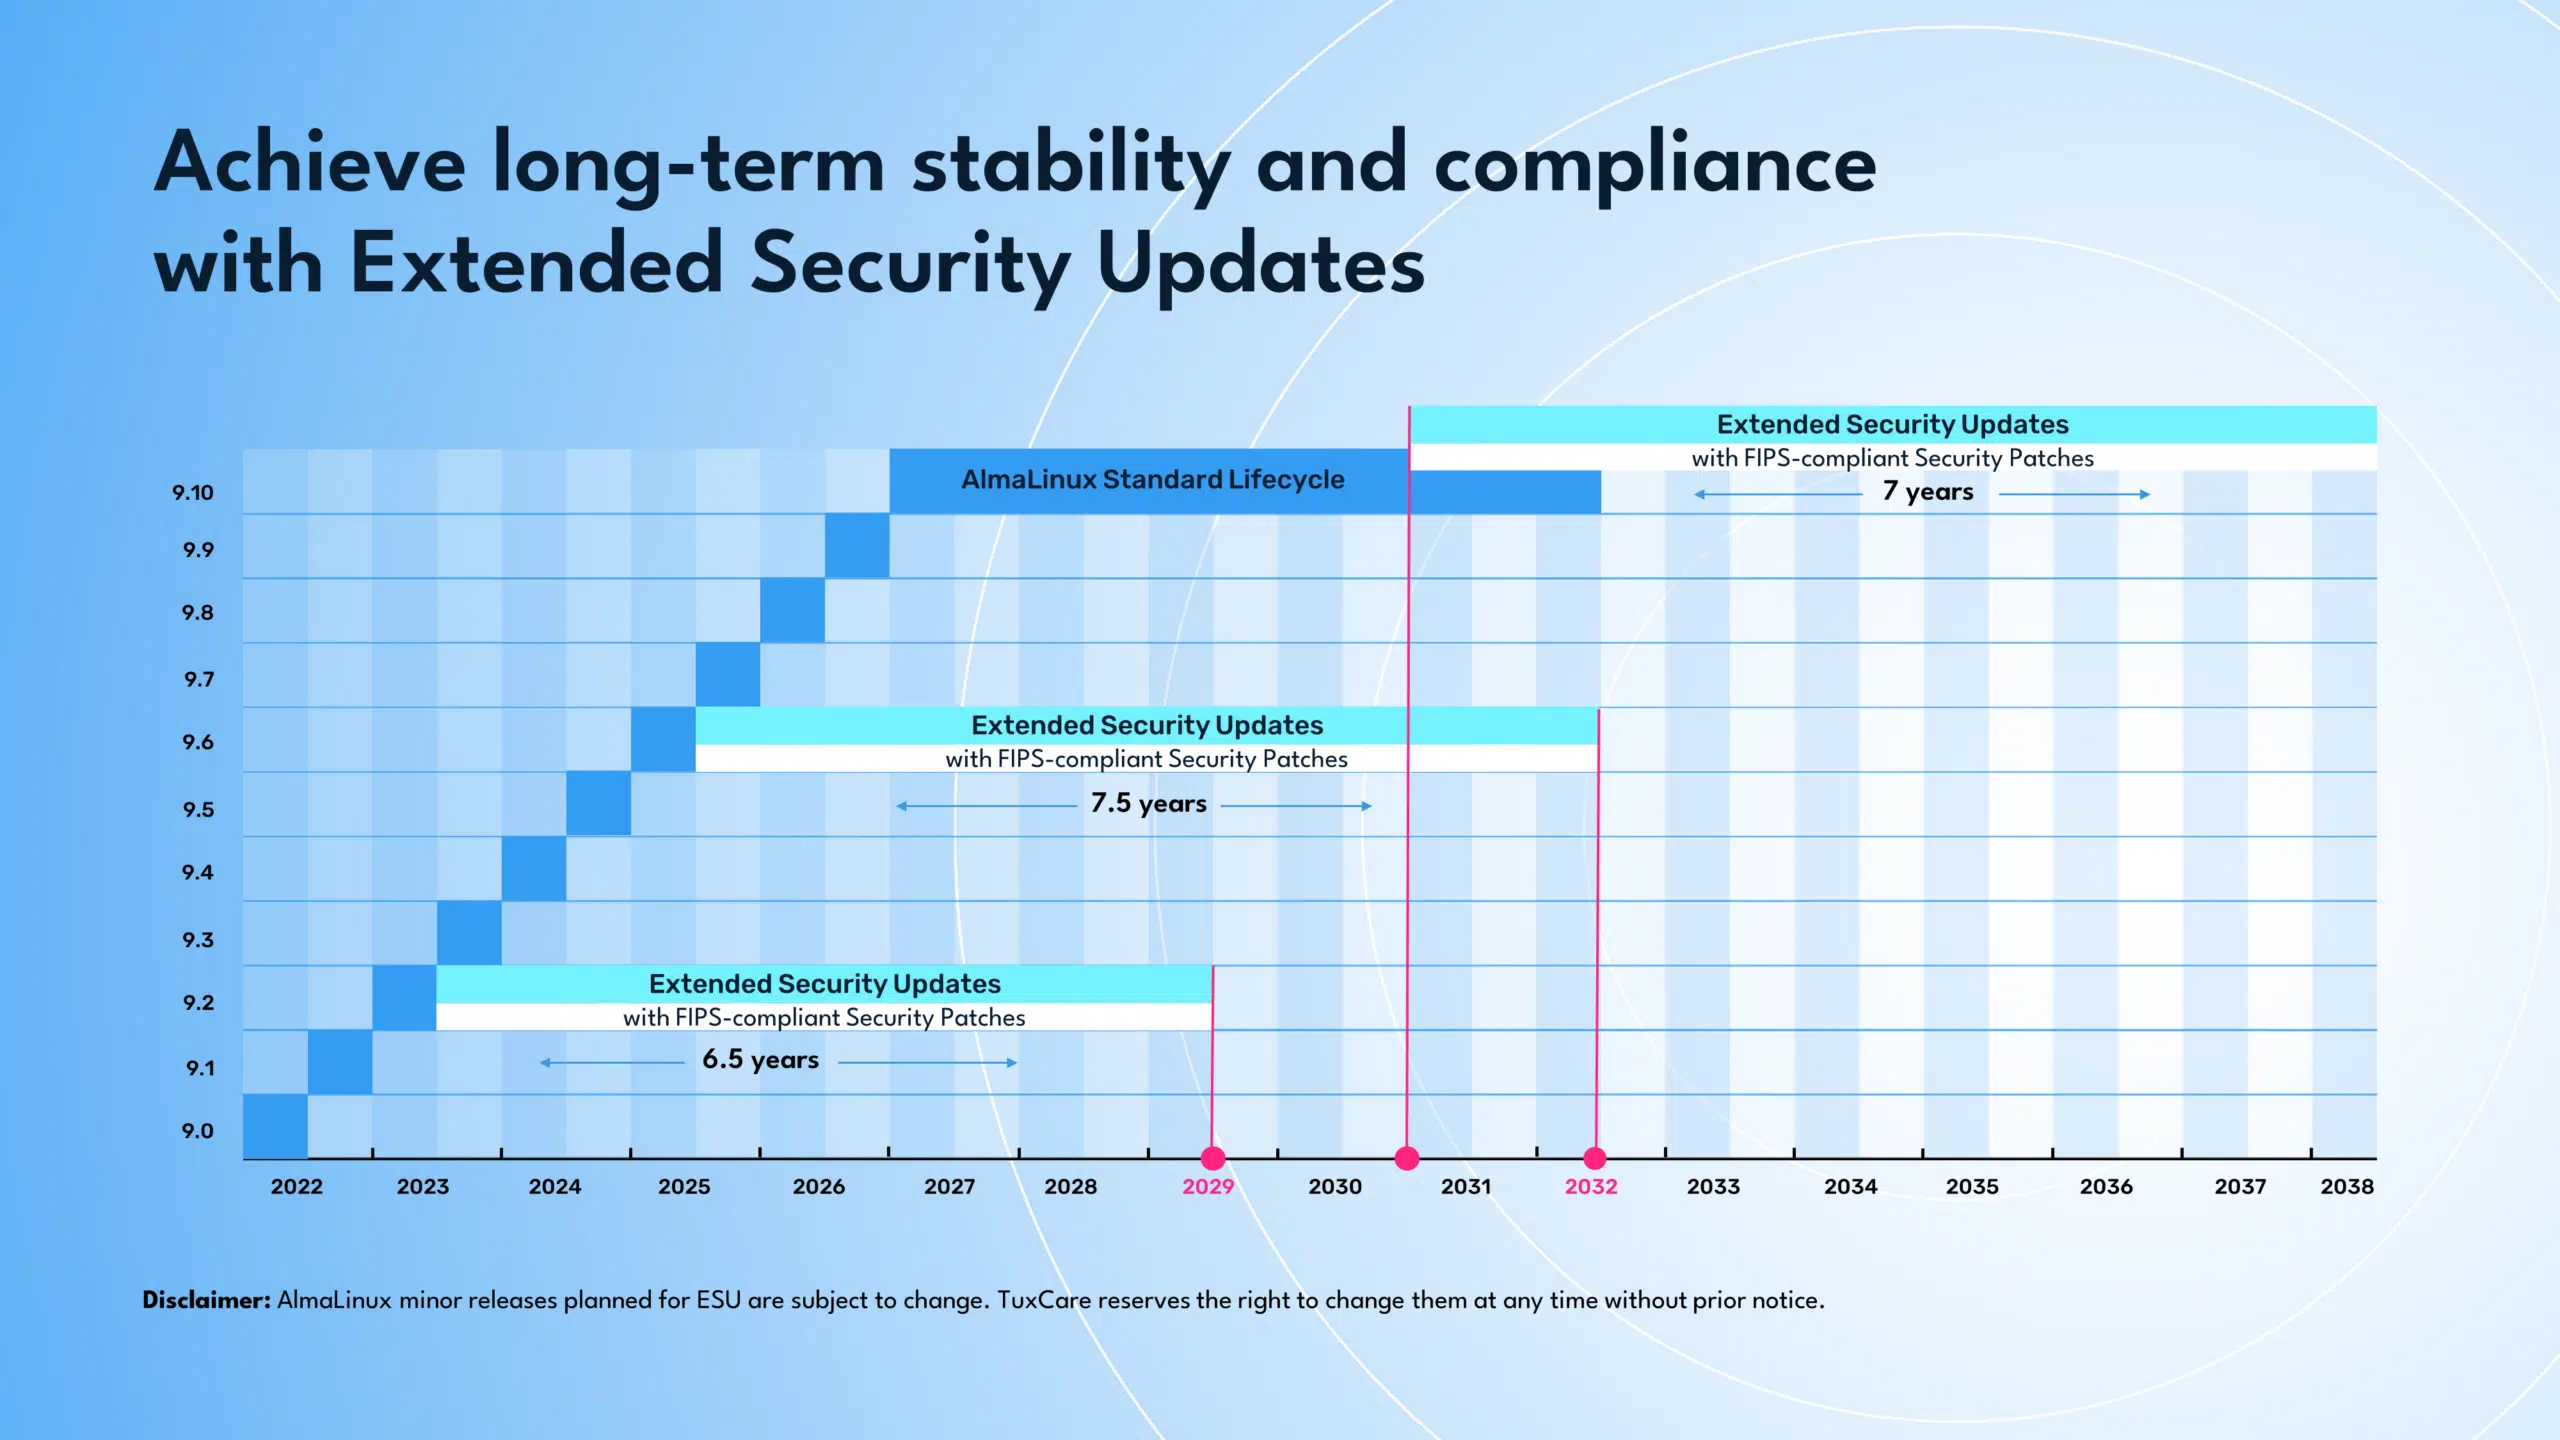
Comprender FIPS es solo el primer paso. Lograr y mantener el cumplimiento normativo en entornos Linux es un reto constante para los profesionales de la seguridad y los administradores de sistemas. TuxCare Enterprise Support (TES) para AlmaLinux y Rocky Linux simplifica este proceso al proporcionar:
- Actualizaciones de seguridad a largo plazo para vulnerabilidades graves y críticas en versiones con certificación FIPS.
- Cobertura completa de los cinco módulos validados por FIPS: kernel, OpenSSL, libcrypt, NSS y GnuTLS.
- Parches de seguridad compatibles con FIPS que no alteran la criptografía validada, manteniendo la continuidad de FIPS 140-3.
- Revalidaciones en las que un CVE afecta al módulo criptográfico de forma que repercute en FIPS.
TES permite una seguridad continua para las implementaciones de AlmaLinux y Rocky Linux 9 con certificación FIPS. Los parches se diseñan cuidadosamente para preservar la integridad criptográfica validada, lo que los hace adecuados para organizaciones que requieren el cumplimiento de FIPS sin interrumpir las operaciones críticas.
Reflexiones finales
El cumplimiento de FIPS no solo se refiere al cifrado fuerte. Se trata de una confianza demostrable.
En entornos Linux regulados, las organizaciones deben poder demostrar que su criptografía ha sido validada formalmente, configurada correctamente y mantenida de forma continua sin romper dicha validación.
A medida que evolucionan las amenazas de seguridad y aumenta la presión regulatoria, ya no basta con basarse en suposiciones o en un cumplimiento parcial. Los auditores esperan pruebas. Los clientes esperan garantías. Y los equipos de seguridad necesitan una forma de mantener los sistemas protegidos sin introducir inestabilidad ni riesgos de incumplimiento.
Comprender cómo funciona FIPS (y en qué se diferencia la validación de la mera configuración) es la base. El siguiente paso es garantizar que sus entornos Linux puedan seguir siendo seguros, auditables y conformes con el tiempo, incluso cuando surjan vulnerabilidades y los sistemas sigan funcionando durante años.
Si se aplica correctamente, FIPS convierte la criptografía de un riesgo oculto en una capa de confianza fiable y respaldada por estándares.
Preguntas frecuentes
¿FIPS solo se aplica a las organizaciones estadounidenses?
No. Aunque es una norma estadounidense, FIPS goza de reconocimiento mundial. Muchas organizaciones internacionales, especialmente aquellas que tratan con agencias federales estadounidenses o industrias altamente reguladas, adoptan FIPS por su sólida garantía criptográfica y para cumplir con las mejores prácticas internacionales en materia de seguridad de datos.
¿Pueden las pequeñas empresas beneficiarse de los productos que cumplen con la norma FIPS?
Sí. Las pequeñas empresas que manejan datos confidenciales o que planean trabajar con el gobierno o con clientes regulados pueden beneficiarse. Los productos que cumplen con FIPS proporcionan una sólida base de seguridad, generan confianza en los clientes y ayudan a cumplir de forma proactiva con estándares de seguridad más estrictos.
¿Qué ocurre si una organización incumple la normativa FIPS durante una auditoría?
No superar una auditoría FIPS puede acarrear sanciones contractuales, la pérdida de contratos gubernamentales y un daño significativo a la reputación. Indica vulnerabilidades de seguridad, lo que aumenta el riesgo de violaciones de datos. Por lo general, se requiere una corrección inmediata, seguida de una nueva auditoría para recuperar el cumplimiento.

