
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Die Einhaltung der FIPS 140-3-Spezifikation erfordert die Verwendung von kryptografischen Modulen, die vom NIST offiziell getestet und zugelassen wurden – nicht nur sichere Konfigurationen oder zugelassene Algorithmen.
- Für Behörden, Auftragnehmer und regulierte Branchen ist FIPS eine Grundvoraussetzung für den Schutz sensibler Daten und das Bestehen von Audits – und keine optionale Sicherheitsverbesserung.
- Die Verwendung validierter Module, die Aktivierung des FIPS-Modus und die Beibehaltung der Validierung während Updates sind für die Aufrechterhaltung der Compliance in Produktionsumgebungen unerlässlich.
Wenn Sie Linux-Systeme in einer regulierten Umgebung betreiben, ist FIPS nicht mehr nur eine Randnotiz – es ist etwas, worauf Auditoren, Kunden und Sicherheitsteams klare Antworten erwarten.
Wenn ein Prüfer fragt, ob Ihre Kryptografie FIPS-validiert ist, reicht es nicht aus, zu antworten, dass sie „richtig konfiguriert“ oder „Best Practice“ ist. Entweder Sie verfügen über validierte Kryptografiemodule oder Sie verfügen nicht darüber. Und im Jahr 2026 wird dieser Unterschied wichtiger denn je, da die behördliche Kontrolle zunimmt und ältere Validierungen auslaufen.
Die Federal Information Processing Standards (FIPS) legen fest, wie kryptografische Module aufgebaut, getestet und betrieben werden müssen, um sensible Daten zu schützen. Für Linux-Administratoren und Sicherheitsteams hat FIPS Auswirkungen auf alle Bereiche, von der Konfiguration von OpenSSL bis hin zur Anwendung und Überprüfung von Updates.
Dieser Artikel erklärt FIPS in praktischer Hinsicht – was es ist, wie es in Linux-Umgebungen angewendet wird, warum Validierung wichtig ist und was Unternehmen tun müssen, um angesichts steigender Sicherheits- und Regulierungsanforderungen konform zu bleiben.
Übersicht über FIPS
Federal Information Processing Standards (FIPS) 140-3 ist eine Reihe von Sicherheitsanforderungen der Regierung, die festlegen, wie kryptografische Module aufgebaut sein und verwendet werden sollten. Diese vom National Institute of Standards and Technology (NIST) entwickelten Standards stellen sicher, dass die Verschlüsselung zum Schutz sensibler Informationen vorhersehbare, gut getestete Sicherheitsanforderungen erfüllt.
In der Praxis bedeutet dies, dass Bundesbehörden – und viele private Organisationen, die ähnliche Kontrollen befolgen – sich auf FIPS verlassen, um sicherzustellen, dass die Kryptografie in ihren Systemen nicht schwach, veraltet oder proprietär ist. Anstatt auf nicht verifizierte Algorithmen zu vertrauen, schafft FIPS eine einheitliche Grundlage, sodass Teams genau wissen, mit welcher Kryptografiestärke sie arbeiten.
Einfach ausgedrückt: Die FIPS 140-3-Validierung gibt Unternehmen die Gewissheit, dass die Kryptografie zum Schutz ihrer Daten von akkreditierten Labors geprüft und getestet und vom NIST genehmigt wurde und nicht nur als sicher angenommen wird.
Expertenempfehlungen: Was Sie als Nächstes lesen sollten
- Sind Sie verwirrt über die FIPS-Konformität im Jahr 2026? Dieser Leitfaden erläutert FIPS 140-3, Validierung vs. Konformität und was Teams tun müssen, um für Audits bereit zu sein.
- Community-Linux vs. kommerzielles Linux: Der Unterschied liegt nicht in der Codequalität, sondern in Support, Sicherheit und Zuverlässigkeit. Lesen Sie den vollständigen Beitrag, um mehr zu erfahren.
- Sie können sich nicht zwischen AlmaLinux und Rocky Linux entscheiden? Unser Vergleichsleitfaden zeigt Ihnen die wichtigsten Unterschiede, damit Sie eine fundierte Entscheidung treffen können. [LEITFADEN LESEN]
Das Konzept der FIPS-Konformität und warum es wichtig ist
FIPS-Konformität bedeutet, dass Ihr Unternehmen kryptografische Module verwendet, die den strengen Sicherheitsanforderungen des NIST entsprechen – und dass diese Module korrekt konfiguriert sind.
Für viele Unternehmen ist dies keine Option, sondern eine vorgeschriebene Schutzmaßnahme gegen moderne Cyber-Bedrohungen und eine grundlegende Voraussetzung für den sicheren Umgang mit sensiblen Daten. Compliance beginnt mit der Auswahl validierter Module und der Sicherstellung, dass diese in der gesamten Umgebung in einem zugelassenen FIPS-Modus betrieben werden.
Verwendung validierter kryptografischer Module
Die grundlegende Voraussetzung für die Einhaltung von FIPS 140-3 ist die ausschließliche Verwendung von kryptografischen Modulen, die im Rahmen des Cryptographic Modules Validation Program (CMVP) offiziell validiert wurden. Dadurch wird sichergestellt, dass die zugrunde liegenden Verschlüsselungs- und Hash-Funktionen die festgelegten Sicherheitsstufen erfüllen.
Korrekte Konfiguration und Implementierung
Die bloße Verwendung eines validierten Moduls reicht nicht aus; es muss innerhalb des Gesamtsystems korrekt implementiert und konfiguriert werden. Dazu muss häufig sichergestellt werden, dass nur zugelassene FIPS-validierte Algorithmen aktiviert sind und dass die Module in ihrem zugelassenen FIPS-Modus betrieben werden.
Einhaltung von Sicherheitsrichtlinien
Organisationen müssen Sicherheitsrichtlinien festlegen und durchsetzen, die die sichere Verwendung von FIPS-validierter Kryptografie vorschreiben, einschließlich Schlüsselverwaltung, Zugriffskontrolle und physischer Sicherheitsmaßnahmen für die Module.
Dokumentation und Prüfung
Die umfassende Dokumentation der Verwendung, Konfiguration und Sicherheitsrichtlinien von Kryptografiemodulen ist von entscheidender Bedeutung. Regelmäßige Audits sind ebenfalls erforderlich, um die fortlaufende Einhaltung zu überprüfen und Abweichungen von den FIPS-Anforderungen zu identifizieren. In AlmaLinux wird dies weitgehend durch systemweite Kryptografie-Richtlinien gesteuert, wenn der FIPS-Modus beim Erstellen aktiviert ist.
FIPS-konform vs. zertifiziert/validiert
Viele Organisationen verwechseln „FIPS-konform” mit „FIPS-validiert”. Das Verständnis dieses Unterschieds ist für die Compliance-Planung und die Einhaltung gesetzlicher Meldepflichten von entscheidender Bedeutung.
| Aspekt | FIPS-konform | FIPS-validiert |
| Definition | Verwendet kryptografische Module oder Systeme in einer Weise, die den FIPS-Standards entspricht. | Verwendet kryptografische Module, die offiziell im Rahmen des Cryptographic Module Validation Program (CMVP) des NIST getestet und validiert wurden. |
| Überprüfung | Intern durch die Organisation durch geeignete Konfiguration und Durchsetzung von Richtlinien festgelegt. | Extern durch ein unabhängiges Labor geprüft und in der CMVP-Datenbank aufgeführt. |
| Anforderung | Kann für interne Tests ausreichend sein. | Erforderlich für Bundesverträge, regulierte Branchen oder wenn eine offizielle Validierung gesetzlich vorgeschrieben ist. |
| Umfang | Kann Software, Hardware oder Prozesse gemäß den FIPS-Richtlinien umfassen. | Gilt ausschließlich für kryptografische Module, die gemäß FIPS-Standards getestet und validiert wurden. |
| Beispiele | Konfigurieren von OpenSSL im FIPS-Modus oder Verwenden von FIPS-zugelassenen Algorithmen in einer Anwendung. | Ein Hardware-Sicherheitsmodul (HSM), das offiziell validiert und als FIPS 140-3-zertifiziert gelistet ist. |
Hinweis: Bei der Compliance geht es um die korrekte Anwendung von FIPS-zugelassenen Methoden, während die Validierung den Nachweis einer offiziellen Prüfung und Zulassung darstellt. Organisationen, die die Einhaltung gesetzlicher Vorschriften anstreben, benötigen oft beides.
Warum FIPS für die Datensicherheit unverzichtbar ist
FIPS gibt Teams die Gewissheit, dass die Verschlüsselung, die ihre Systeme schützt, geprüft wurde und nicht nur als sicher angenommen wird. Seine weit verbreitete Anwendung unterstreicht seine Bedeutung für die Sicherung sensibler, aber nicht klassifizierter Informationen (Sensitive But Unclassified, SBU) in verschiedenen Sektoren, insbesondere für staatliche Operationen.
Gewährleistung von kryptografischer Stärke und Vertrauen
Die FIPS-Validierung garantiert, dass die von Ihnen eingesetzten kryptografischen Algorithmen und Module strengen Tests durch akkreditierte unabhängige Labore unterzogen wurden. Dieser Prozess überprüft, ob die Implementierungen frei von bekannten Schwachstellen sind, wie erwartet funktionieren und weltweit anerkannten Sicherheitsbest Practices entsprechen – wie beispielsweise strengen Selbsttests beim Start, um Manipulationen oder Fehlkonfigurationen zu erkennen.
Für Linux-Sicherheitsexperten bedeutet dies die Gewissheit, dass die zugrunde liegenden kryptografischen Vorgänge wie die Verschlüsselung ruhender oder übertragener Daten wirklich sicher und vertrauenswürdig sind und einen zuverlässigen Schutz vor unbefugtem Zugriff und Manipulationen bieten.
Erhalten Sie unternehmensoptimierte Funktionen
auf AlmaLinux und Rocky Linux
Fügen Sie rebootless Patches, Zugang zu Experten, Migrations
-Support, FIPS-konforme CVE-Korrekturen und vieles mehr hinzu.
Erfüllung staatlicher Vorgaben und regulatorischer Anforderungen
Für US-amerikanische und kanadische Bundesbehörden, Auftragnehmer und Organisationen, die mit Regierungsdaten umgehen, ist die Einhaltung der FIPS-Standards eine unverhandelbare gesetzliche oder vertragliche Anforderung. Standards wie FISMA (Federal Information Security Modernization Act) schreiben die Verwendung von FIPS-validierter Kryptografie vor.
Über den staatlichen Bereich hinaus orientieren sich Branchen wie das Finanzwesen, das Gesundheitswesen und der Bereich der kritischen Infrastruktur zunehmend an FIPS als Maßstab für ihre eigenen Sicherheitsrichtlinien und erkennen damit dessen Bedeutung für den Schutz sensibler personenbezogener und finanzieller Daten vor Datenschutzverletzungen und behördlichen Sanktionen an.
Branchen und Organisationen, die FIPS verwenden
Obwohl FIPS ursprünglich als gemeinsamer Standard der kanadischen und US-amerikanischen Bundesbehörden entwickelt wurde, verbreitete es sich aufgrund seiner klaren, durchsetzbaren Sicherheitsgarantien schnell über den behördlichen Bereich hinaus. Heute verlassen sich viele Branchen auf FIPS-validierte Kryptografie, um sensible Informationen zu schützen und regulatorische Anforderungen zu erfüllen.

Behörden und Auftragnehmer verwenden FIPS, da dies oft gesetzlich vorgeschrieben ist. Verteidigungs- und Luftfahrtorganisationen sind darauf angewiesen, um missionskritische Systeme und die nationale Sicherheitskommunikation zu schützen. Anbieter kritischer Infrastrukturen – von Versorgungsunternehmen bis hin zu Verkehrsnetzen – verwenden FIPS, um Betriebstechnologien zu schützen und wichtige Dienste sicher aufrechtzuerhalten.
Finanzwesen, Gesundheitswesen und andere regulierte Branchen setzen häufig FIPS-validierte Lösungen ein, auch wenn dies nicht ausdrücklich vorgeschrieben ist, da sie ihnen dabei helfen, Compliance-Rahmenwerke wie HIPAA oder PCI DSS zu erfüllen und eine vertrauenswürdige Datenverarbeitung ohne das Risiko einer unsicheren Konfiguration aufgrund von Unkenntnis der kryptografischen Standards zu demonstrieren.
Cloud-Anbieter, die staatliche Workloads unterstützen (insbesondere solche, die eine FedRAMP-Zulassung anstreben oder aufrechterhalten), bieten in der Regel FIPS-validierte Kryptomodule als Teil ihres Kernangebots an und bieten ihren Kunden damit eine sofort einsatzbereite, konforme Grundlage.
Immer mehr Unternehmen aus dem privaten Sektor, die mit geistigem Eigentum, personenbezogenen Daten von Kunden oder regulierten Kunden arbeiten, entscheiden sich für FIPS, weil es eine bewährte, standardbasierte Methode zur Stärkung der kryptografischen Sicherheit ohne Spekulationen bietet.
Vorteile und Einschränkungen von FIPS auf einen Blick
Die Einführung einer FIPS-validierten Kryptografie bietet erhebliche Vorteile für jedes Unternehmen, das sich für eine hohe Datensicherheit einsetzt, erfordert jedoch auch bestimmte Überlegungen.
Vorteile der Einführung von FIPS:
Erhöhte Sicherheit: Durch die Verwendung von FIPS-validierten Modulen wurde die Kryptografie zum Schutz Ihrer Systeme offiziell getestet und geprüft – sie wird nicht nur als sicher angenommen. Das verringert das Risiko versteckter Schwachstellen und gibt Sicherheitsteams mehr Vertrauen in die Integrität ihrer Verschlüsselung.
Einhaltung gesetzlicher Vorschriften: Unverzichtbar für die Erfüllung staatlicher Auflagen und zunehmend entscheidend für die Erfüllung von Anforderungen in regulierten Wirtschaftsbereichen.
Mehr Vertrauen und Reputation: Durch den Einsatz validierter Kryptografie signalisieren Sie Kunden, Partnern und Prüfern, dass Ihr Unternehmen Verschlüsselung ernst nimmt und anerkannte Best Practices befolgt. So zeigen Sie auf einfache Weise, dass Sie sich für hohe Sicherheit einsetzen und nicht nur Mindestanforderungen erfüllen.
Geringeres Risiko: Standardisierte und validierte Kryptografie senkt das Risiko von Datenverstößen, Strafen wegen Nichteinhaltung von Vorschriften und damit verbundenen Reputationsschäden.
Interoperabilität: Fördert die Konsistenz bei kryptografischen Implementierungen und erleichtert so die sichere Kommunikation und den Datenaustausch zwischen verschiedenen Systemen.
Wichtige Überlegungen:
Komplexität des Validierungsprozesses: Die FIPS-Validierung für ein benutzerdefiniertes Modul kann ein langwieriger und ressourcenintensiver Prozess sein, der spezielles Fachwissen und akkreditierte Labortests erfordert.
Kosten: Der Validierungsprozess sowie die Anschaffung von FIPS-validierter Hardware oder Software können erhebliche Kosten verursachen. Es ist wesentlich vorteilhafter, FIPS-validierte Module Ihres Betriebssystemanbieters zu verwenden, als Ihre eigene Software zu validieren.
Leistungsaufwand: In manchen Situationen können FIPS-validierte kryptografische Implementierungen aufgrund ihrer strengeren Design- und Testanforderungen etwas langsamer laufen. Bei den meisten Workloads sind die Auswirkungen gering, aber in Hochleistungsumgebungen sollte man dies berücksichtigen.
Betriebliche Besonderheiten: Der Betrieb in einem FIPS-konformen Modus erfordert oft spezifische Konfigurationen und die strikte Einhaltung betrieblicher Sicherheitsverfahren, die in Linux-Umgebungen sorgfältig verwaltet werden müssen.
Optimierung der FIPS-Konformität unter Linux mit TuxCare
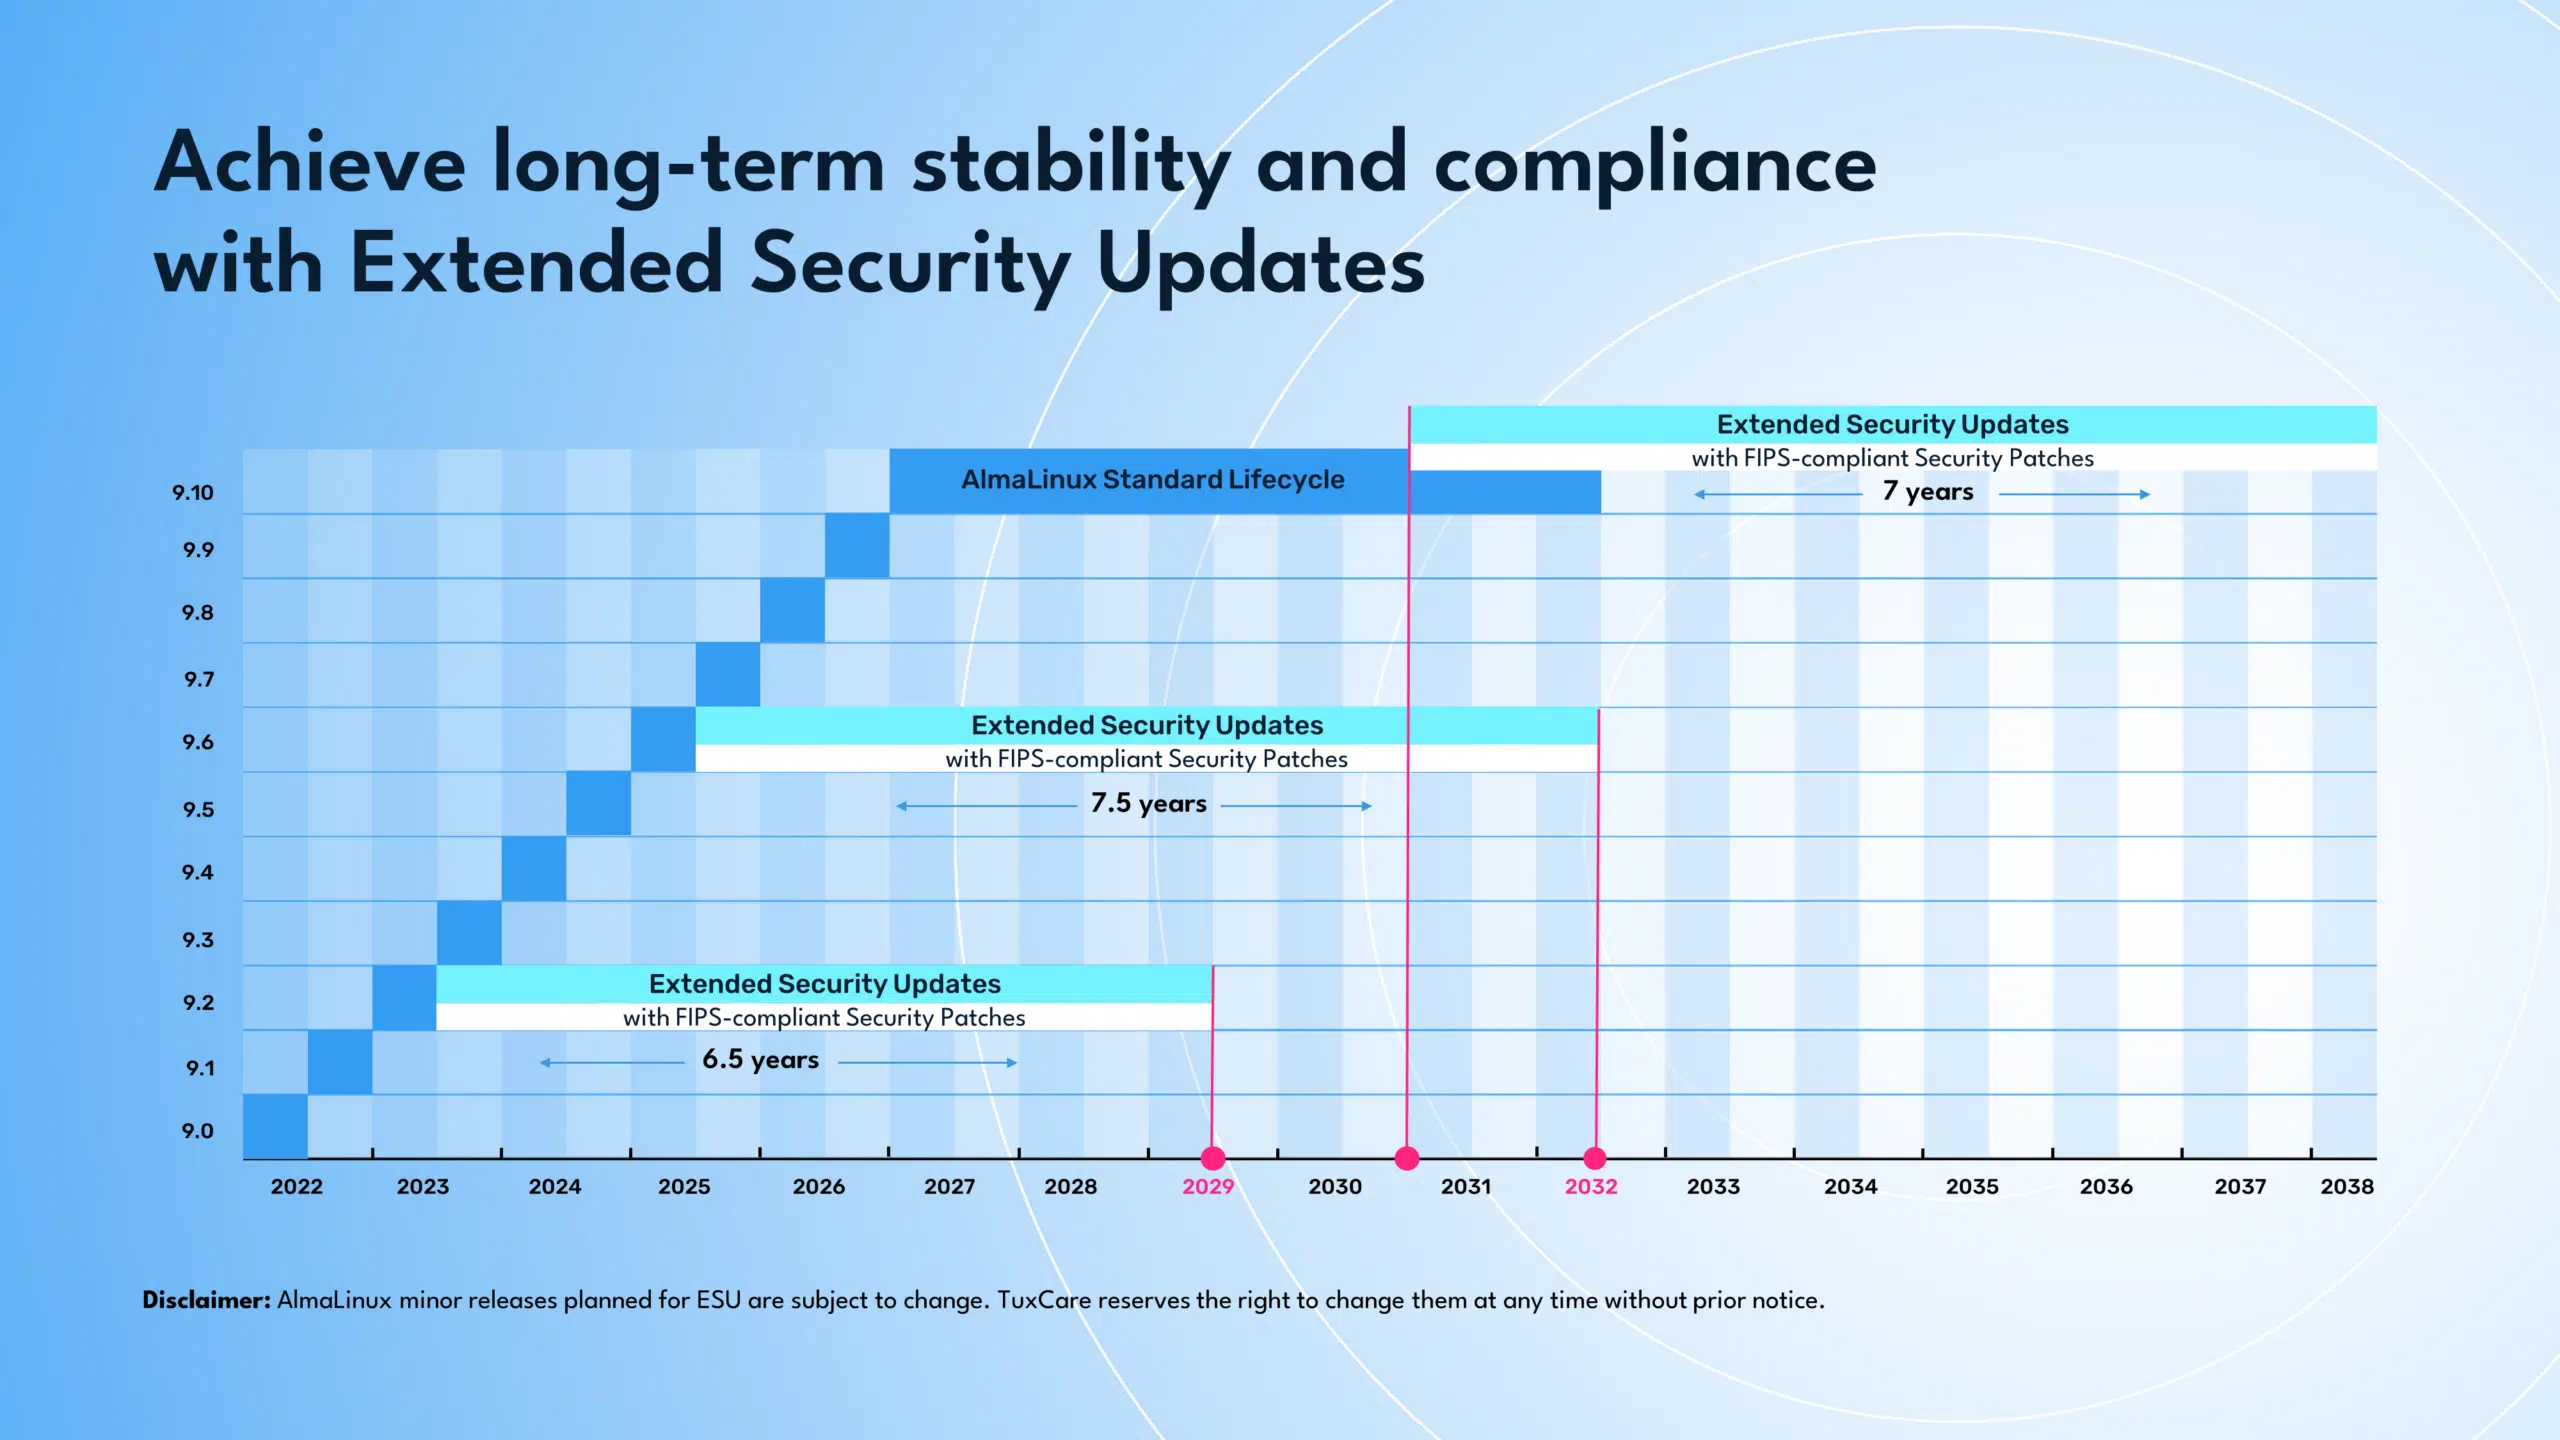
Das Verständnis von FIPS ist nur der erste Schritt. Die Erreichung und Aufrechterhaltung der Compliance in Linux-Umgebungen ist eine ständige Herausforderung für Sicherheitsexperten und Systemadministratoren. TuxCare Enterprise Support (TES) für AlmaLinux und Rocky Linux vereinfacht diesen Prozess durch folgende Leistungen:
- Langfristige Sicherheitsupdates für hohe und kritische Schwachstellen in FIPS-zertifizierten Versionen.
- Vollständige Abdeckung aller fünf FIPS-validierten Module: Kernel, OpenSSL, libcrypt, NSS und GnuTLS.
- FIPS-konforme Sicherheitspatches, die die validierte Kryptografie nicht verändern und die Kontinuität von FIPS 140-3 gewährleisten.
- Re-Validierungen, bei denen eine CVE das kryptografische Modul in einer Weise beeinflusst, die sich auf FIPS auswirkt.
TES ermöglicht kontinuierliche Sicherheit für FIPS-zertifizierte AlmaLinux- und Rocky Linux 9-Bereitstellungen. Die Patches wurden sorgfältig entwickelt, um die validierte kryptografische Integrität zu bewahren, sodass sie für Unternehmen geeignet sind, die FIPS-Konformität benötigen, ohne kritische Vorgänge zu stören.
Abschließende Überlegungen
Bei der FIPS-Konformität geht es nicht nur um starke Verschlüsselung. Es geht um nachweisbare Vertrauenswürdigkeit.
In regulierten Linux-Umgebungen müssen Unternehmen nachweisen können, dass ihre Kryptografie formal validiert, korrekt konfiguriert und kontinuierlich gewartet wurde, ohne diese Validierung zu beeinträchtigen.
Angesichts zunehmender Sicherheitsbedrohungen und strengerer regulatorischer Auflagen reicht es nicht mehr aus, sich auf Annahmen oder eine teilweise Einhaltung der Vorschriften zu verlassen. Auditoren erwarten Nachweise. Kunden erwarten Sicherheit. Und Sicherheitsteams benötigen eine Möglichkeit, Systeme zu schützen, ohne Instabilität oder Compliance-Risiken zu verursachen.
Das Verständnis der Funktionsweise von FIPS (und der Unterschiede zwischen Validierung und reiner Konfiguration) bildet die Grundlage. Der nächste Schritt besteht darin, sicherzustellen, dass Ihre Linux-Umgebungen auch langfristig sicher, überprüfbar und konform bleiben, selbst wenn Schwachstellen auftreten und die Systeme über Jahre hinweg weiterlaufen.
Richtig eingesetzt, verwandelt FIPS die Kryptografie von einem versteckten Risiko in eine zuverlässige, auf Standards basierende Vertrauensschicht.
FAQs
Gilt FIPS nur für US-amerikanische Organisationen?
Nein. FIPS ist zwar ein US-amerikanischer Standard, aber weltweit anerkannt. Viele internationale Organisationen, insbesondere solche, die mit US-Bundesbehörden oder stark regulierten Branchen zu tun haben, setzen FIPS aufgrund seiner hohen kryptografischen Sicherheit und zur Erfüllung internationaler Best Practices für Datensicherheit ein.
Können kleine Unternehmen von FIPS-konformen Produkten profitieren?
Ja. Kleine Unternehmen, die mit sensiblen Daten umgehen oder eine Zusammenarbeit mit Behörden oder regulierten Kunden planen, können davon profitieren. FIPS-konforme Produkte bieten eine starke Sicherheitsgrundlage, stärken das Vertrauen der Kunden und helfen dabei, höhere Sicherheitsstandards proaktiv zu erfüllen.
Was passiert, wenn eine Organisation bei einer Prüfung die FIPS-Konformität nicht erfüllt?
Das Nichtbestehen einer FIPS-Prüfung kann zu Vertragsstrafen, dem Verlust von Regierungsaufträgen und erheblichen Reputationsschäden führen. Es weist auf Sicherheitslücken hin und erhöht das Risiko von Datenverletzungen. In der Regel sind sofortige Abhilfemaßnahmen erforderlich, gefolgt von einer erneuten Prüfung, um die Konformität wiederherzustellen.

