
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A conformidade com a norma FIPS 140-3 exige o uso de módulos criptográficos que tenham sido formalmente testados e aprovados pelo NIST — e não apenas configurações seguras ou algoritmos aprovados.
- Para órgãos governamentais, prestadores de serviços e setores regulamentados, o FIPS é um requisito básico para proteger dados confidenciais e ser aprovado em auditorias — não um recurso opcional de segurança.
- O uso de módulos validados, a ativação do modo FIPS e a preservação da validação durante as atualizações são essenciais para manter a conformidade em ambientes de produção.
Se você opera sistemas Linux em um ambiente regulamentado, a conformidade com a norma FIPS não é mais uma questão secundária — é algo sobre o qual auditores, clientes e equipes de segurança esperam respostas claras.
Quando um auditor perguntar se sua criptografia é validada pela FIPS, responder que está “configurada corretamente” ou segue as “melhores práticas” não é suficiente. Ou você possui módulos criptográficos validados em uso, ou não. E, em 2026, essa distinção será mais importante do que nunca, à medida que o escrutínio regulatório aumenta e as validações antigas expiram.
As Normas Federais de Processamento de Informações (FIPS) definem como os módulos criptográficos devem ser desenvolvidos, testados e operados para proteger dados confidenciais. Para administradores do Linux e equipes de segurança, as normas FIPS afetam tudo, desde a forma como o OpenSSL é configurado até a maneira como as atualizações são aplicadas e auditadas.
Este artigo explica o FIPS em termos práticos – o que é, como se aplica a ambientes Linux, por que a validação é importante e o que as organizações precisam fazer para manter a conformidade, à medida que as expectativas em termos de segurança e regulamentação continuam a aumentar.
Visão geral do FIPS
A Norma Federal de Processamento de Informações (FIPS) 140-3 é um conjunto de requisitos de segurança emitidos pelo governo que definem como os módulos criptográficos devem ser construídos e utilizados. Desenvolvidas pelo Instituto Nacional de Padrões e Tecnologia (NIST), essas normas garantem que a criptografia que protege informações confidenciais atenda a expectativas de segurança previsíveis e amplamente testadas.
Na prática, isso significa que os órgãos federais — e muitas organizações privadas que seguem controles semelhantes — contam com o FIPS para garantir que a criptografia em seus sistemas não seja fraca, desatualizada ou proprietária. Em vez de confiar em algoritmos não verificados, o FIPS estabelece uma base de referência uniforme para que as equipes saibam exatamente com qual nível de segurança criptográfica estão trabalhando.
Em termos simples: a certificação FIPS 140-3 dá às organizações a certeza de que a criptografia que protege seus dados foi analisada e testada por laboratórios credenciados e aprovada pelo NIST, e não apenas considerada segura por suposição.
Sugestões de especialistas: o que ler a seguir
- Está confuso sobre a conformidade com a norma FIPS em 2026? Este guia explica detalhadamente a norma FIPS 140-3, a diferença entre validação e conformidade e o que as equipes devem fazer para se manterem preparadas para auditorias.
- Linux comunitário x Linux comercial: a diferença não está na qualidade do código, mas no suporte, na segurança e na garantia. Leia o post completo para saber mais.
- Está em dúvida entre o AlmaLinux e o Rocky Linux? Nosso guia comparativo mostra as principais diferenças para que você possa decidir com confiança. [LEIA O GUIA]
O conceito de conformidade com a FIPS e por que isso é importante
A conformidade com a norma FIPS significa que sua organização está utilizando módulos criptográficos que atendem aos rigorosos requisitos de segurança do NIST – e que esses módulos estão configurados corretamente.
Para muitas organizações, isso não é opcional; trata-se de uma medida de proteção obrigatória contra as ameaças cibernéticas modernas e um requisito fundamental para o tratamento seguro de dados confidenciais. A conformidade começa com a seleção de módulos validados e com a garantia de que eles operem em um modo FIPS aprovado em todo o ambiente.
Uso de módulos criptográficos validados
O requisito fundamental para a conformidade com a norma FIPS 140-3 é o uso exclusivo de módulos criptográficos que tenham sido oficialmente validados no âmbito do Programa de Validação de Módulos Criptográficos (CMVP). Isso garante que as funções subjacentes de criptografia e hash atendam aos níveis de segurança especificados.
Configuração e implementação corretas
Não basta simplesmente utilizar um módulo validado; ele deve ser implementado e configurado corretamente dentro do sistema como um todo. Isso geralmente envolve garantir que apenas algoritmos aprovados e validados pela FIPS estejam habilitados e que os módulos operem no modo FIPS aprovado.
Cumprimento das políticas de segurança
As organizações devem estabelecer e fazer cumprir políticas de segurança que determinem o uso seguro de criptografia validada pela FIPS, incluindo gerenciamento de chaves, controle de acesso e medidas de segurança física para os módulos.
Documentação e auditoria
É fundamental manter uma documentação abrangente sobre o uso, a configuração e as políticas de segurança dos módulos criptográficos. Também são necessárias auditorias regulares para verificar a conformidade contínua e identificar quaisquer desvios em relação aos requisitos da FIPS. No AlmaLinux, isso é controlado em grande parte pelas políticas criptográficas em todo o sistema quando o modo FIPS é ativado na fase de compilação.
Em conformidade com a FIPS vs. Certificado / Validado
Muitas organizações confundem “em conformidade com a FIPS” com “validado pela FIPS”. Compreender a diferença é fundamental para o planejamento da conformidade e a prestação de contas regulatórias.
| Aspecto | Em conformidade com a norma FIPS | Validado pela FIPS |
| Definição | Utiliza módulos ou sistemas criptográficos de forma a atender às normas FIPS. | Utiliza módulos criptográficos oficialmente testados e validados no âmbito do Programa de Validação de Módulos Criptográficos (CMVP) do NIST. |
| Verificação | Determinado internamente pela organização por meio de configuração adequada e aplicação de políticas. | Verificado externamente por um laboratório independente e listado no banco de dados do CMVP. |
| Requisito | Pode ser suficiente para testes internos. | Obrigatório para contratos federais, setores regulamentados ou quando a validação oficial for exigida por lei. |
| Escopo | Pode incluir software, hardware ou processos que sigam as diretrizes da FIPS. | Aplica-se estritamente a módulos criptográficos testados e validados de acordo com as normas FIPS. |
| Exemplos | Configurar o OpenSSL no modo FIPS ou utilizar algoritmos aprovados pela FIPS em um aplicativo. | Um módulo de segurança de hardware (HSM) oficialmente validado e listado como certificado pela norma FIPS 140-3. |
Observação: a conformidade consiste em utilizar corretamente os métodos aprovados pela FIPS, enquanto a validação comprova a realização de testes oficiais e a aprovação. As organizações que buscam a conformidade regulatória geralmente precisam de ambos.
Por que o FIPS é indispensável para a segurança dos dados
O FIPS dá às equipes a confiança de que a criptografia que protege seus sistemas foi verificada, e não apenas considerada segura por suposição. Sua ampla adoção ressalta sua importância na proteção de informações sensíveis, porém não classificadas (SBU), em diversos setores, especialmente em operações relacionadas ao governo.
Garantindo a solidez criptográfica e a confiança
A validação FIPS garante que os algoritmos e módulos criptográficos que você implanta tenham sido submetidos a testes rigorosos por laboratórios terceirizados credenciados. Esse processo verifica se as implementações estão livres de vulnerabilidades conhecidas, funcionam conforme o esperado e seguem as melhores práticas de segurança reconhecidas globalmente — como autotestes rigorosos na inicialização para detectar adulterações ou configurações incorretas
Para os profissionais de segurança do Linux, isso se traduz na confiança de que as operações criptográficas subjacentes, como a criptografia de dados em repouso ou em trânsito, são genuinamente robustas e confiáveis, formando uma defesa segura contra acessos não autorizados e adulterações.
Obtenha recursos otimizados para empresas
no AlmaLinux e no Rocky Linux
Inclua patches que não exigem reinicialização, acesso a especialistas, suporte à migração
, correções de CVE em conformidade com a norma FIPS e muito mais.
Cumprimento das determinações governamentais e dos requisitos regulatórios
Para órgãos federais dos Estados Unidos e do Canadá, prestadores de serviços e organizações que lidam com dados governamentais, a conformidade com a FIPS é um requisito legal ou contratual inegociável. Normas como a FISMA (Lei Federal de Modernização da Segurança da Informação) exigem o uso de criptografia validada pela FIPS.
Além do governo, setores como o financeiro, o da saúde e o de infraestrutura crítica têm cada vez mais adotado o FIPS como referência para suas próprias políticas de segurança, reconhecendo seu papel na proteção de dados pessoais e financeiros confidenciais contra violações e penalidades regulatórias.
Setores e organizações que utilizam o FIPS
Embora o FIPS tenha surgido como uma norma federal conjunta do Canadá e dos Estados Unidos, ele rapidamente se disseminou para além do âmbito governamental devido às suas garantias de segurança claras e exequíveis. Atualmente, muitos setores contam com a criptografia validada pelo FIPS para proteger informações confidenciais e atender às exigências regulatórias.

Órgãos governamentais e prestadores de serviços utilizam o FIPS porque, muitas vezes, isso é exigido por lei. Organizações dos setores de defesa e aeroespacial dependem dele para proteger sistemas essenciais à missão e comunicações relacionadas à segurança nacional. Provedores de infraestrutura crítica — desde empresas de serviços públicos até redes de transporte — utilizam o FIPS para proteger a tecnologia operacional e manter os serviços essenciais em funcionamento com segurança.
Os setores financeiro, de saúde e outros setores regulamentados costumam adotar soluções validadas pela FIPS, mesmo quando isso não é explicitamente exigido, pois isso os ajuda a cumprir estruturas de conformidade como a HIPAA ou a PCI DSS e demonstra um tratamento confiável dos dados, sem o risco de configurações inseguras decorrentes do desconhecimento dos padrões criptográficos
Os provedores de nuvem que oferecem suporte a cargas de trabalho governamentais (especialmente aqueles que buscam ou mantêm a autorização FedRAMP) geralmente incluem módulos de criptografia validados pela FIPS como parte de suas ofertas principais, proporcionando aos clientes uma base em conformidade pronta para uso.
Cada vez mais, empresas do setor privado que lidam com propriedade intelectual, dados pessoais identificáveis (PII) e informações de saúde protegidas (PHI) de clientes, ou que atendem a clientes sujeitos a regulamentações, optam pelo FIPS simplesmente porque ele oferece uma maneira comprovada e baseada em padrões para reforçar a segurança criptográfica sem margem para suposições.
Visão geral das vantagens e limitações do FIPS
A adoção de criptografia validada pela FIPS oferece vantagens significativas para qualquer organização comprometida com a segurança robusta dos dados, mas também envolve algumas considerações específicas.
Benefícios da adoção da norma FIPS:
Segurança aprimorada: o uso de módulos validados pela FIPS significa que a criptografia que protege seus sistemas foi oficialmente testada e verificada — e não apenas considerada segura. Isso reduz o risco de vulnerabilidades ocultas e proporciona às equipes de segurança mais confiança na integridade de sua criptografia.
Conformidade regulatória: essencial para atender às exigências governamentais e cada vez mais crucial para cumprir os requisitos em setores comerciais regulamentados.
Maior confiança e reputação: o uso de criptografia validada demonstra aos clientes, parceiros e auditores que sua organização leva a criptografia a sério e segue as melhores práticas reconhecidas. É uma maneira simples de mostrar que você está comprometido com uma segurança robusta, e não apenas com os requisitos mínimos.
Risco reduzido: a criptografia padronizada e validada diminui o risco de vazamentos de dados, multas por descumprimento de normas e danos à reputação associados.
Interoperabilidade: promove a consistência nas implementações criptográficas, facilitando a comunicação segura e a troca de dados entre diversos sistemas.
Considerações importantes:
Complexidade do processo de validação: Obter a validação FIPS para um módulo personalizado pode ser um processo demorado e que exige muitos recursos, exigindo conhecimento especializado e testes em laboratórios credenciados.
Custo: O processo de validação, juntamente com a aquisição de hardware ou software validado pela FIPS, pode acarretar custos significativos. É muito mais vantajoso utilizar módulos validados pela FIPS fornecidos pelo fabricante do seu sistema operacional do que validar seu próprio software.
Sobrecarga de desempenho: Em algumas situações, as implementações criptográficas validadas pela FIPS podem apresentar um desempenho ligeiramente mais lento devido aos seus requisitos mais rigorosos de projeto e teste. Para a maioria das cargas de trabalho, o impacto é mínimo, mas é algo a se levar em conta em ambientes de alto desempenho.
Especificações operacionais: Operar em modo compatível com a norma FIPS geralmente exige configurações específicas e o cumprimento rigoroso dos procedimentos de segurança operacional, que devem ser cuidadosamente gerenciados em ambientes Linux.
Simplificando a conformidade com a norma FIPS no Linux com a TuxCare
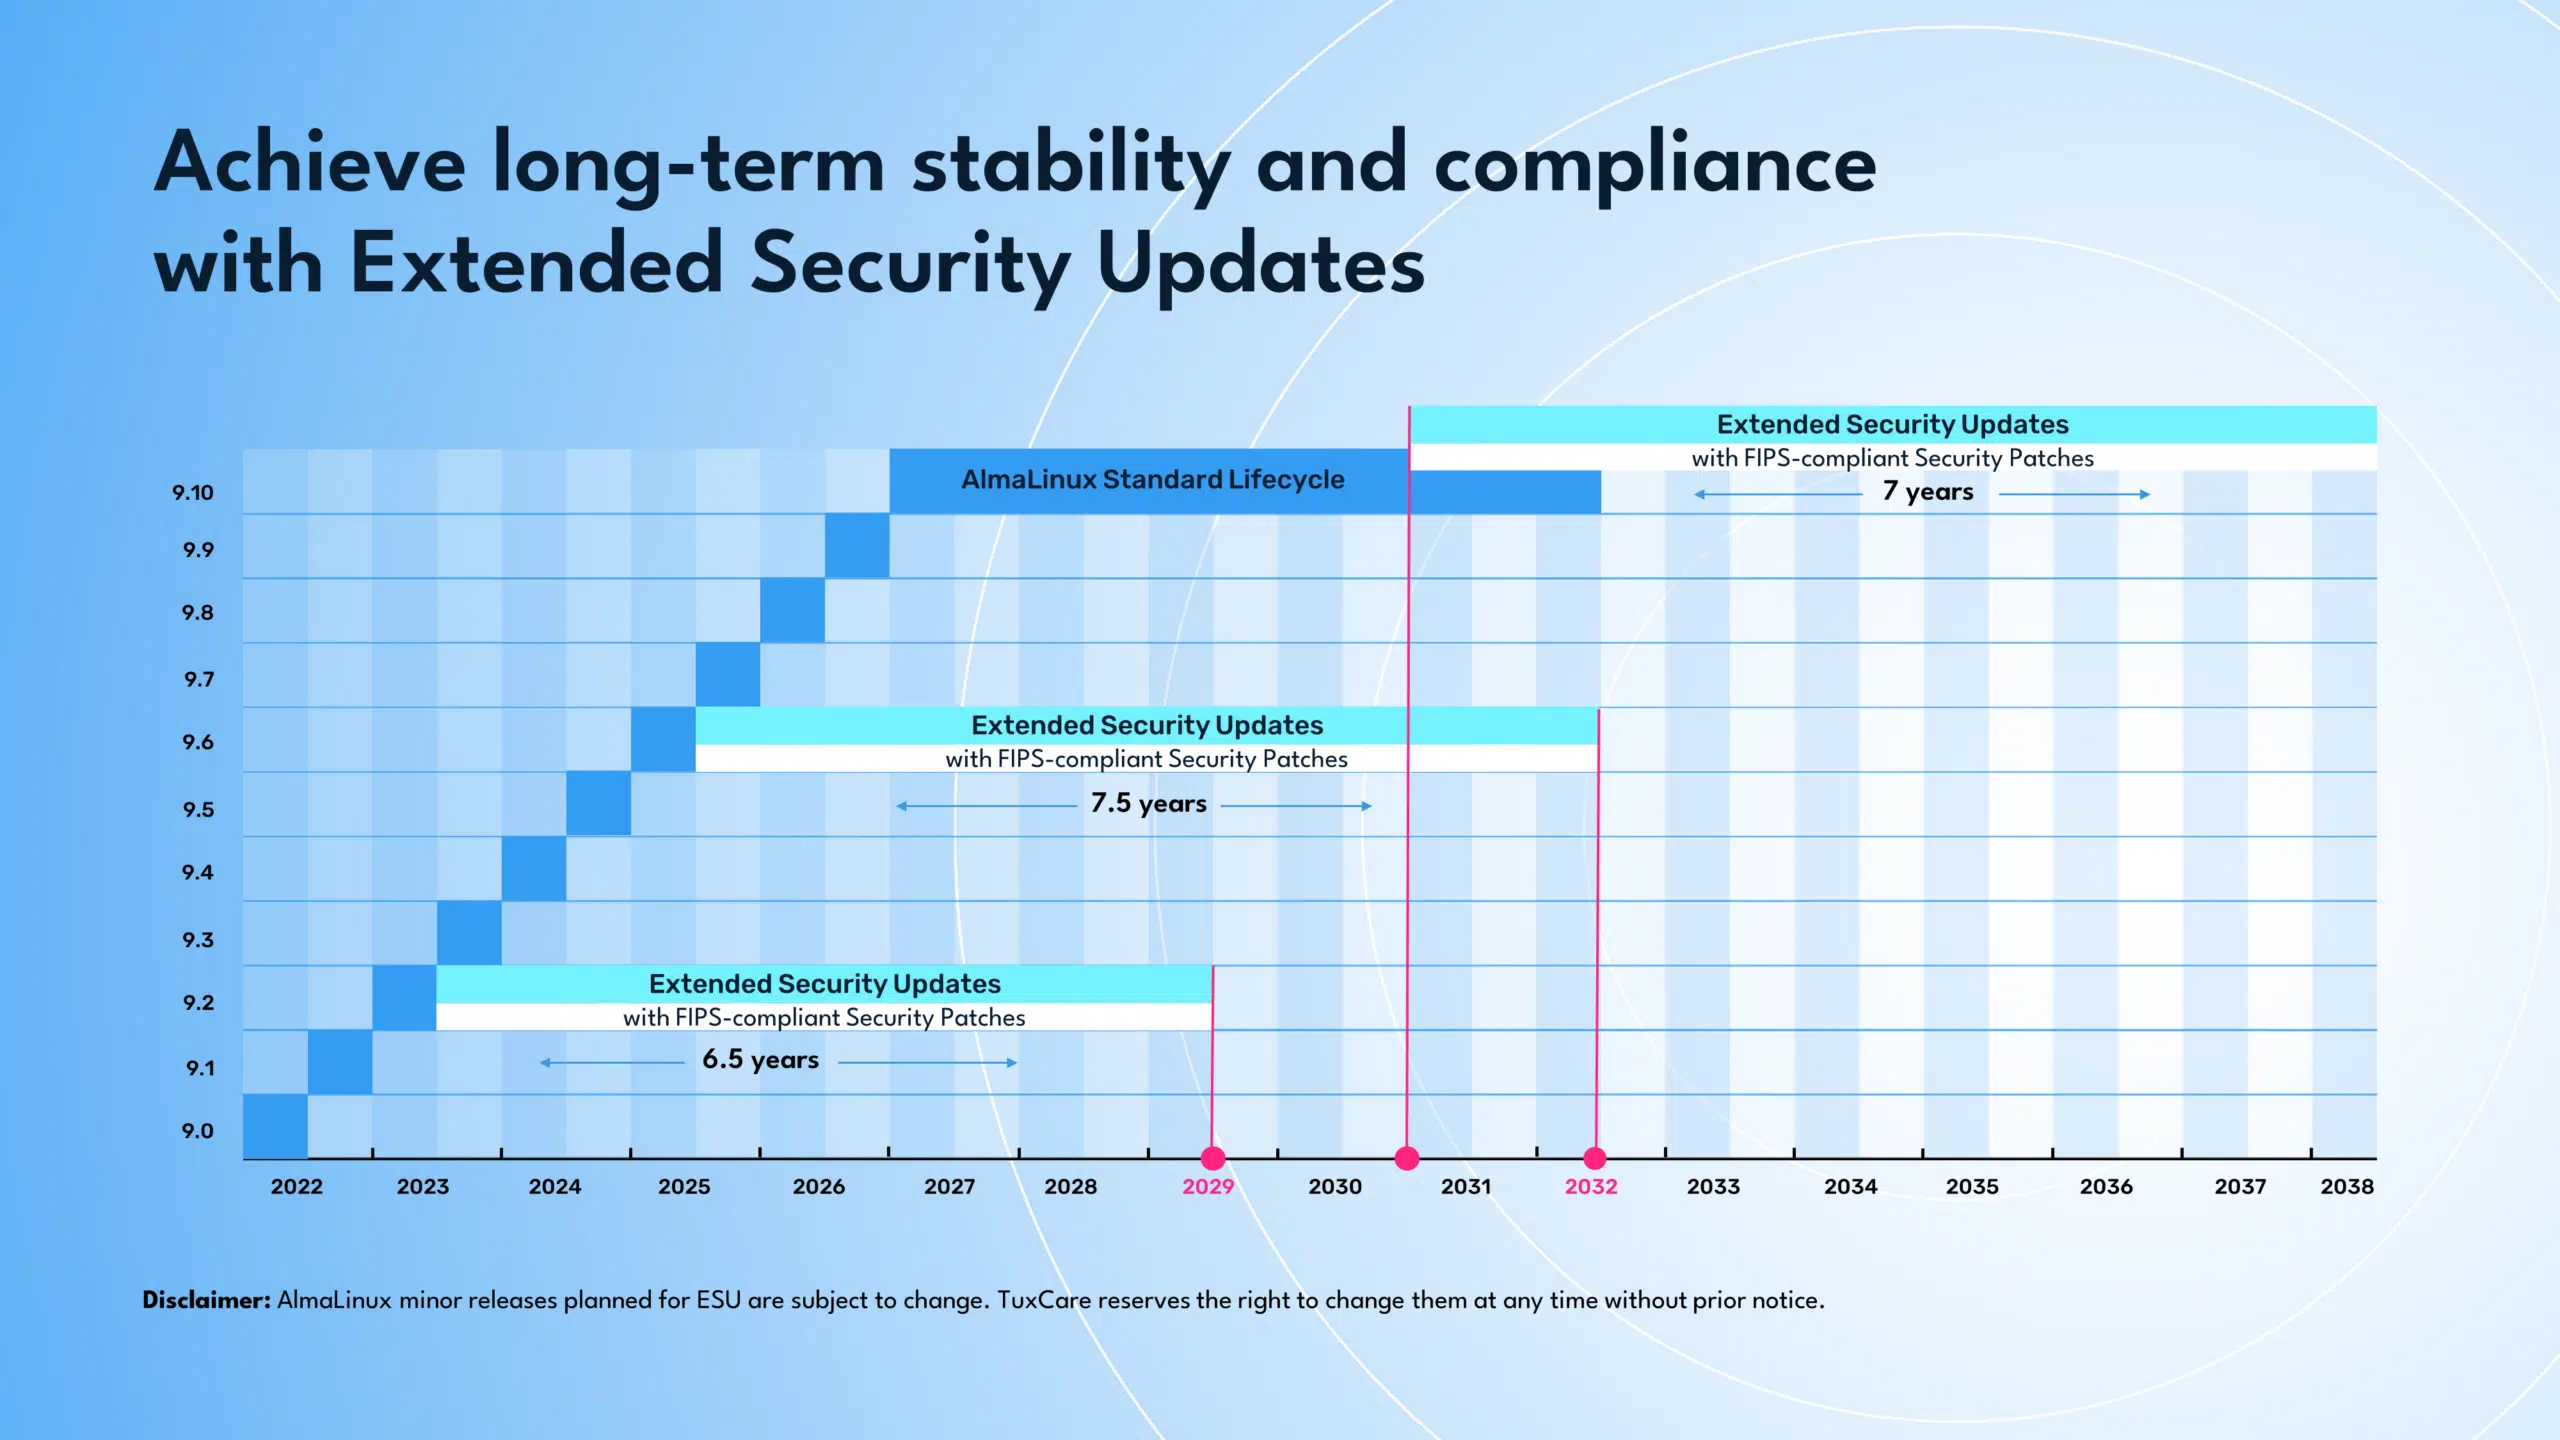
Compreender o FIPS é apenas o primeiro passo. Alcançar e manter a conformidade em ambientes Linux é um desafio contínuo para profissionais de segurança e administradores de sistemas. O TuxCare Enterprise Support (TES) para AlmaLinux e Rocky Linux simplifica esse processo ao oferecer:
- Atualizações de segurança de longo prazo para vulnerabilidades de nível alto e crítico em versões certificadas pela FIPS.
- Cobertura completa dos cinco módulos validados pela FIPS: kernel, OpenSSL, libcrypt, NSS e GnuTLS.
- Patches de segurança em conformidade com a norma FIPS que não alteram a criptografia validada, mantendo a continuidade da norma FIPS 140-3.
- Revalidações nas quais uma vulnerabilidade CVE afeta o módulo criptográfico de forma a comprometer a conformidade com a norma FIPS.
O TES garante segurança contínua para implantações do AlmaLinux e do Rocky Linux 9 com certificação FIPS. Os patches são cuidadosamente projetados para preservar a integridade criptográfica validada, tornando-os adequados para organizações que exigem conformidade com a norma FIPS sem interromper operações críticas.
Considerações finais
A conformidade com a norma FIPS não se resume apenas a uma criptografia robusta. Trata-se de confiança comprovável.
Em ambientes Linux regulamentados, as organizações devem ser capazes de comprovar que sua criptografia foi formalmente validada, configurada corretamente e mantida continuamente, sem comprometer essa validação.
À medida que as ameaças à segurança evoluem e a pressão regulatória aumenta, não basta mais basear-se em suposições ou em uma conformidade parcial. Os auditores esperam evidências. Os clientes esperam garantias. E as equipes de segurança precisam de uma maneira de manter os sistemas protegidos sem causar instabilidade ou riscos de não conformidade.
Compreender como o FIPS funciona (e como a validação difere da mera configuração) é o ponto de partida. O próximo passo é garantir que seus ambientes Linux permaneçam seguros, auditáveis e em conformidade ao longo do tempo, mesmo com o surgimento de vulnerabilidades e à medida que os sistemas continuam em operação por anos.
Quando implementado corretamente, o FIPS transforma a criptografia de um risco oculto em uma camada de confiança confiável e respaldada por padrões.
Perguntas frequentes
A norma FIPS se aplica apenas a organizações dos EUA?
Não. Embora seja uma norma dos EUA, a FIPS é reconhecida mundialmente. Muitas organizações internacionais, especialmente aquelas que lidam com órgãos federais dos EUA ou setores altamente regulamentados, adotam a FIPS por sua sólida garantia criptográfica e para atender às melhores práticas internacionais de segurança de dados.
As pequenas empresas podem se beneficiar de produtos em conformidade com a norma FIPS?
Sim. Pequenas empresas que lidam com dados confidenciais ou que planejam trabalhar com o governo ou com clientes sujeitos a regulamentação podem se beneficiar. Produtos em conformidade com a norma FIPS oferecem uma base sólida de segurança, geram confiança nos clientes e ajudam a atender a padrões de segurança mais elevados de forma proativa.
O que acontece se uma organização não cumprir as normas FIPS durante uma auditoria?
A reprovação em uma auditoria FIPS pode resultar em multas contratuais, perda de contratos governamentais e danos significativos à reputação. Isso indica vulnerabilidades de segurança, aumentando o risco de violações de dados. Normalmente, é necessário tomar medidas corretivas imediatamente, seguidas de uma nova auditoria para restabelecer a conformidade.

