
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- Visibilidade corporativa: O Qualys VMDR e o Rapid7 InsightVM oferecem varreduras baseadas em riscos, painéis de controle e relatórios de conformidade para grandes infraestruturas híbridas.
- Nuvem + DevSecOps: A Wiz e a Prisma Cloud se destacam em cargas de trabalho nativas da nuvem, contêineres e pipelines de CI/CD.
- Foco em pequenas e médias empresas (PMEs) e terminais: O NinjaOne e o Intruder oferecem varreduras leves e correções simples para equipes de TI menores.
As ferramentas de gerenciamento de vulnerabilidades constituem uma categoria ampla, mas todas têm o mesmo objetivo: ajudar as organizações a minimizar o risco representado pelas vulnerabilidades diárias de TI. Embora cada ferramenta ofereça um conjunto diferente de recursos, há, no entanto, características comuns — e características desejáveis.
Neste artigo, apresentamos nove das melhores ferramentas de gerenciamento de vulnerabilidades em 2026 e o que elas podem oferecer à sua organização. Também destacamos as principais características que devem ser levadas em consideração ao escolher uma solução de gerenciamento de vulnerabilidades, com base nos resultados de nossa pesquisa anterior.
Comparação rápida: as melhores ferramentas de gerenciamento de vulnerabilidades em 2026
|
Nome da ferramenta |
Recurso de destaque |
Ideal para |
Preço inicial |
|---|---|---|---|
|
Gerenciamento de Vulnerabilidades da Tenable |
Ampla biblioteca de plug-ins com priorização baseada em risco (VPR) |
Grandes empresas que precisam de ampla visibilidade dos ativos |
A assinatura anual custa a partir de US$ 4.900 por ano |
|
Qualys VMDR |
Detecção, priorização e resposta unificadas em uma única plataforma |
Empresas com fluxos de trabalho de conformidade e atualizações de segurança |
Entre em contato com o departamento de vendas |
|
Rapid7 InsightVM |
Pontuação de risco baseada no contexto e vinculada à explorabilidade |
Equipes de segurança voltadas para a redução de riscos |
Entre em contato com o departamento de vendas |
|
Wiz |
Visibilidade na nuvem sem agentes com análise do caminho do ataque |
Equipes de infraestrutura nativa da nuvem |
Entre em contato com o departamento de vendas |
|
Palo Alto Prisma Cloud |
Ampla cobertura do CNAPP durante a compilação e em tempo de execução |
Equipes de segurança de nuvem e contêineres |
Entre em contato com o departamento de vendas |
|
Intrusão |
Configuração simples com varredura externa da superfície de ataque |
Pequenas equipes e pequenas e médias empresas |
A partir de |
|
Gerenciamento de Vulnerabilidades da Cisco |
Correlação entre ativos e riscos nos dados da rede |
Ambientes corporativos baseados em Cisco |
Entre em contato com o departamento de vendas |
|
Gerenciamento de Vulnerabilidades do NinjaOne |
Visibilidade de vulnerabilidades integrada ao gerenciamento de terminais |
Equipes de TI e MSPs |
Entre em contato com o departamento de vendas |
|
Segurança no Aikido |
Visibilidade consolidada da segurança de aplicativos (AppSec) em todo o código e nas dependências |
Equipes lideradas por desenvolvedores e empresas de SaaS |
A partir de cerca de US$ 400 por mês |
1. Gerenciamento de Vulnerabilidades da Tenable
Ideal para visibilidade de vulnerabilidades em toda a empresa

O Tenable Vulnerability Management é uma plataforma amplamente utilizada para identificar, avaliar e priorizar riscos de segurança em redes e sistemas. Ele oferece cobertura abrangente tanto para ambientes Linux quanto para Windows, com recursos integrados de geração de relatórios e conformidade.
A Tenable se destaca especialmente em ambientes de grandes empresas, onde as equipes precisam de visibilidade centralizada sobre vários locais, redes e tipos de ativos. Ela se integra a ambientes em nuvem, sistemas SIEM e ferramentas de orquestração para otimizar os fluxos de trabalho relacionados a vulnerabilidades.
Principais recursos
- Ampla cobertura de ativos: Avalia servidores, terminais, contêineres e cargas de trabalho na nuvem em diversos sistemas operacionais.
- Priorização baseada no risco: Utiliza pontuações CVSS, dados de explorabilidade e o contexto da organização para classificar as vulnerabilidades.
- Relatórios de conformidade: Oferece suporte a estruturas regulatórias e de segurança comuns, incluindo PCI DSS, HIPAA e os padrões CIS.
- Pronto para integração: Funciona com plataformas de gerenciamento de tickets, gerenciamento de patches e orquestração de segurança para automatizar o fluxo de trabalho.
Onde a Tenable se destaca
- Escala empresarial: Lida com ambientes de TI grandes e distribuídos de maneira eficiente.
- Suporte multiplataforma: Oferece suporte para cargas de trabalho em Linux, Windows e na nuvem.
- Foco na conformidade: Relatórios integrados e prontos para auditoria reduzem o trabalho manual.
Onde a Tenable deixa a desejar
- A profundidade específica para o Linux é limitada: Ao contrário das ferramentas voltadas para o Linux, algumas vulnerabilidades CVE do Linux podem exigir filtragem ou validação adicional.
- Configuração complexa: A implantação e a configuração iniciais podem exigir muitos recursos para equipes menores.
Para quem o Tenable é mais indicado
- Equipes de segurança corporativa que gerenciam milhares de ativos em diversos sistemas operacionais
- Equipes de conformidade que precisam de relatórios prontos para auditoria, de acordo com os requisitos regulatórios
- Organizações com ambientes de TI híbridos ou em nuvem que exigem visibilidade centralizada
Você também pode saber mais sobre como avaliar os principais fornecedores corporativos em nosso resumo detalhado sobre prestadores de serviços de gerenciamento de vulnerabilidades.
3. Qualys VMDR
Ideal para ambientes em nuvem e híbridos, com cobertura contínua contra vulnerabilidades
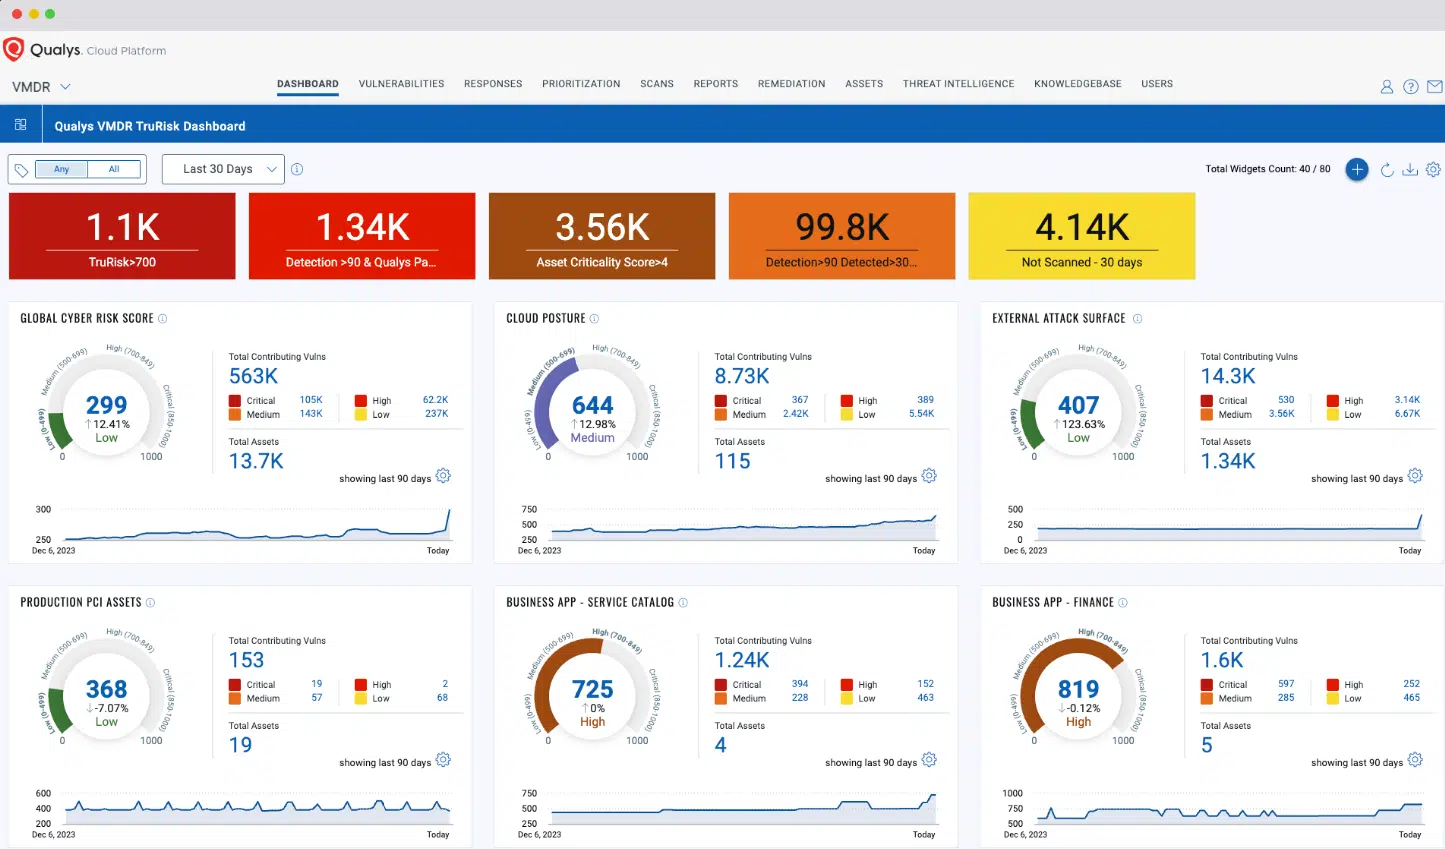
O Qualys VMDR é uma plataforma de gerenciamento de vulnerabilidades baseada na nuvem que combina fluxos de trabalho de detecção, avaliação e correção. Ele oferece avaliação contínua de vulnerabilidades em ambientes locais, na nuvem e em contêineres, fornecendo insights úteis e priorização das falhas de segurança.
O VMDR se integra a sistemas de gerenciamento de patches, SIEMs e ferramentas de orquestração para otimizar a correção de vulnerabilidades, além de fornecer relatórios prontos para auditoria a fim de apoiar os esforços de conformidade. Seu design voltado para a nuvem permite que as equipes se expandam rapidamente sem precisar gerenciar uma infraestrutura local complexa.
Principais recursos
- Detecção contínua de vulnerabilidades: Oferece avaliação frequente de vulnerabilidades, baseada em agentes e orientada por sensores, em sistemas, aplicativos e cargas de trabalho na nuvem.
- Priorização automatizada: Utiliza os parâmetros de gravidade, explorabilidade e inteligência de ameaças para classificar as vulnerabilidades com vista à correção.
- Fluxos de trabalho integrados de aplicação de patches: O VMDR se conecta a ferramentas de gerenciamento de patches para reduzir o tempo entre a detecção e a correção.
- Relatórios abrangentes: Gera painéis personalizáveis e relatórios prontos para auditoria para as partes interessadas.
Onde a Qualys se destaca
- Visibilidade na nuvem e em ambientes híbridos: Abrange cargas de trabalho na nuvem, contêineres e sistemas locais de maneira integrada.
- Escalabilidade: A arquitetura em nuvem permite rápida implantação e expansão.
- Relatórios de auditoria e conformidade: Reduz o trabalho manual necessário para a elaboração de relatórios de conformidade.
Onde a Qualys deixa a desejar
- O nível de detalhamento específico para o Linux é moderado: Os fluxos de trabalho de vulnerabilidades voltados para o Linux podem exigir ajustes adicionais em comparação com ferramentas que priorizam o Linux.
- Os preços podem ser altos para equipes menores: Os custos da assinatura na nuvem podem aumentar dependendo do número de ativos e dos módulos selecionados.
Para quem o Qualys VMDR é mais indicado
- Equipes de TI em nuvem e híbridas que gerenciam cargas de trabalho em múltiplas nuvens e ativos locais
- Equipes de operações de segurança que precisam de fluxos de trabalho contínuos de detecção e correção
- Organizações que necessitam de suporte centralizado para relatórios e conformidade
4. Rapid7 InsightVM
Ideal para o gerenciamento de vulnerabilidades com base no risco e com medidas corretivas práticas

O Rapid7 InsightVM é uma plataforma de gerenciamento de vulnerabilidades projetada para ajudar as equipes de segurança a identificar, priorizar e corrigir vulnerabilidades de software em ambientes locais, na nuvem e híbridos. O InsightVM enfatiza o gerenciamento de vulnerabilidades com base no risco, destacando as falhas de software que representam a maior ameaça real para a organização.
Ela se integra a ferramentas de gerenciamento de patches, emissão de tickets, SIEM e orquestração para otimizar a correção de vulnerabilidades e oferece relatórios prontos para auditoria, atendendo aos requisitos regulatórios. A plataforma também oferece painéis dinâmicos para acompanhar o andamento da correção e as tendências de risco ao longo do tempo.
Principais recursos
- Priorização baseada no risco: Utiliza inteligência de ameaças, dados de explorabilidade e pontuações CVSS para se concentrar nas vulnerabilidades mais críticas.
- Painéis em tempo real: Oferecem visibilidade quase em tempo real da exposição dos ativos e do andamento das medidas corretivas.
- Pronto para integração: Conecta-se a ferramentas de aplicação de patches, gerenciamento de tickets e SIEM para automatizar os fluxos de trabalho de resposta a vulnerabilidades.
- Descoberta dinâmica de ativos: Identifica e traça o perfil de novos ativos no ambiente de forma contínua.
Onde a Rapid7 se destaca
- Abordagem centrada no risco: Ajuda as equipes a priorizar as vulnerabilidades de software mais importantes.
- Visibilidade em tempo real: Os painéis mostram o andamento das medidas corretivas e as tendências de exposição.
- Descoberta contínua: Identifica novos ativos à medida que são adicionados ao ambiente.
Onde a Rapid7 deixa a desejar
- A cobertura específica para o Linux não é tão abrangente: Embora o Linux seja compatível, a ferramenta pode exigir filtragem adicional para o gerenciamento de CVEs voltado para o Linux.
- Complexidade para equipes menores: A instalação e a configuração podem ser um desafio para organizações que não contam com uma equipe dedicada ao gerenciamento de vulnerabilidades.
Para quem o Rapid7 InsightVM é mais indicado
- Equipes de operações de segurança que gerenciam riscos em diversos ambientes de TI
- Organizações com TI híbrida que precisam de visibilidade e priorização em tempo real
- Equipes focadas na eficiência da correção que buscam insights práticos e baseados em riscos
5. Wiz
A melhor opção para análises de vulnerabilidades em ambientes nativos da nuvem e visibilidade dos riscos da infraestrutura de TI
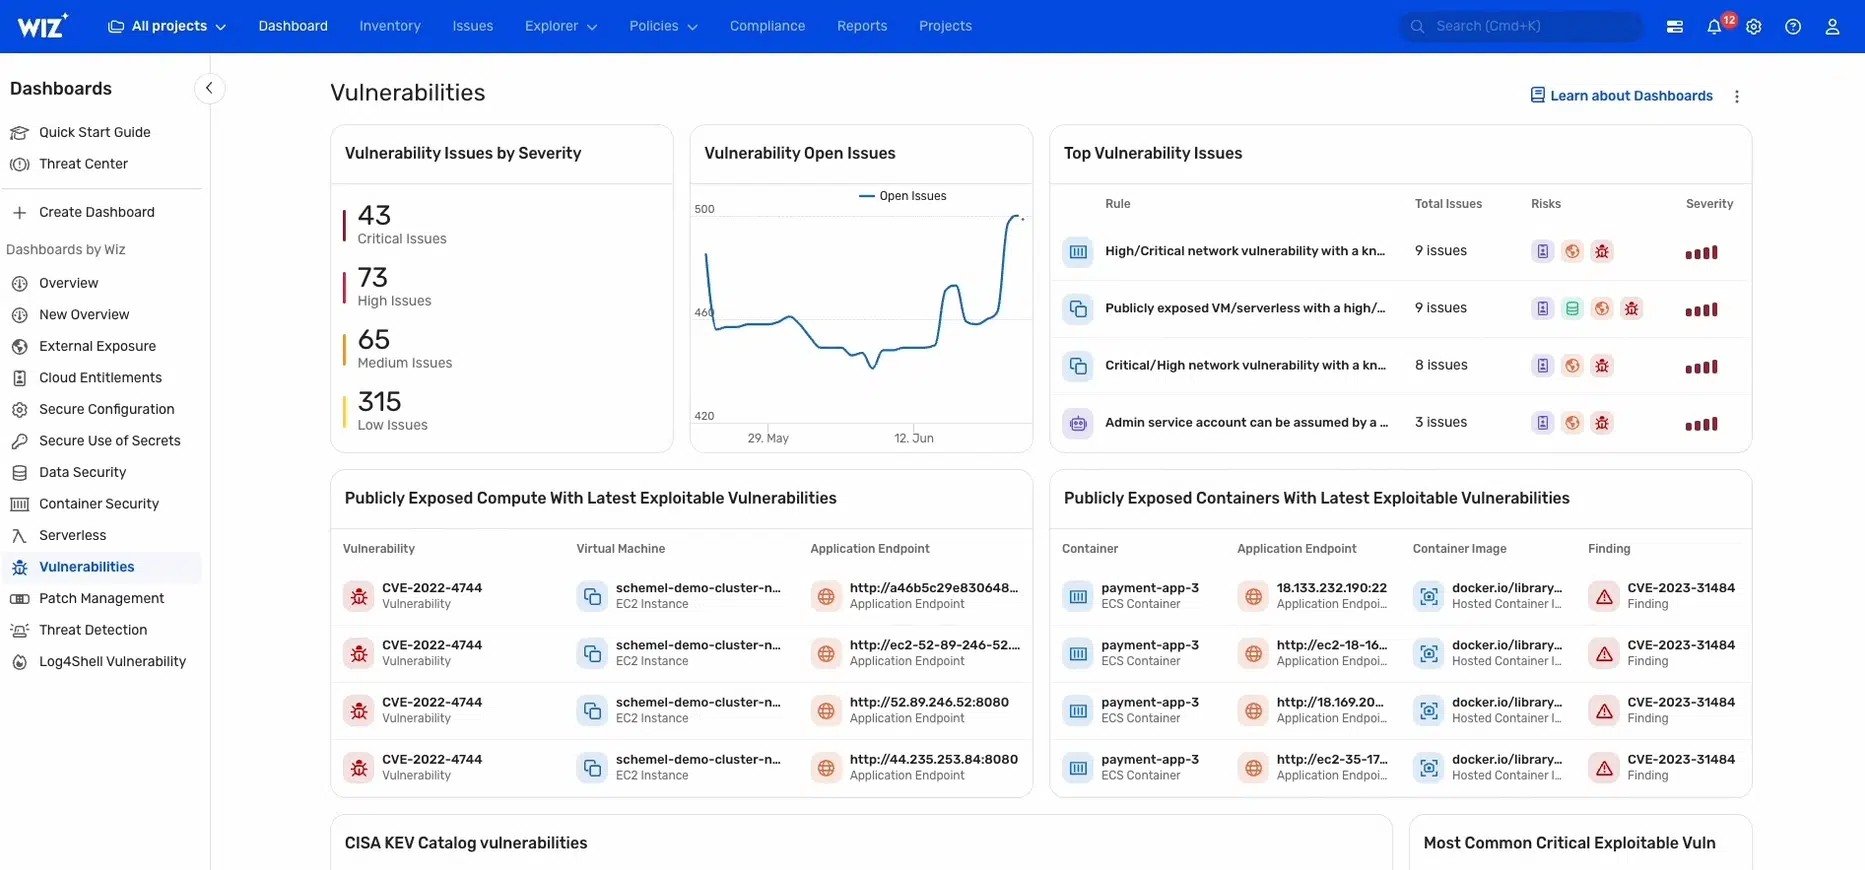
O Wiz é uma plataforma de gerenciamento de vulnerabilidades e riscos desenvolvida para ambientes nativos da nuvem. Ela identifica vulnerabilidades em cargas de trabalho na nuvem, contêineres e configurações de infraestrutura como código, ao mesmo tempo em que mapeia os riscos para os aplicativos em execução.
O Wiz tem como objetivo ajudar as equipes de segurança a entender por que uma vulnerabilidade é importante neste momento, e não apenas que ela existe. Ele combina dados sobre vulnerabilidades com informações contextuais sobre exposição em tempo de execução, configurações na nuvem e riscos de identidade para oferecer uma visão mais completa da postura de segurança.
Principais recursos
- Verificação nativa da nuvem: Detecta vulnerabilidades de software em cargas de trabalho na nuvem, contêineres e configurações de infraestrutura como código.
- Mapeamento do contexto de riscos: Relaciona as vulnerabilidades às ameaças em tempo de execução e aos riscos de configuração.
- Pronto para integração: Funciona com ferramentas de CI/CD, provedores de nuvem e sistemas de orquestração para garantir visibilidade contínua.
- Visão unificada dos riscos: Reúne os riscos relacionados à carga de trabalho, à configuração e à identidade em um único painel.
Onde o Wiz se destaca
- Foco em soluções nativas da nuvem: Destaca-se na detecção de vulnerabilidades na infraestrutura em nuvem e nas cargas de trabalho relacionadas.
- Mapeamento contextual de riscos: Ajuda as equipes a compreender quais vulnerabilidades podem ser exploradas atualmente.
- Escalabilidade com DevSecOps: Se adapta às práticas modernas de CI/CD e aos pipelines em nuvem.
Onde o Wiz deixa a desejar
- Menos foco no Linux tradicional instalado localmente: O nível de detalhamento para sistemas Linux locais pode ser limitado em comparação com ferramentas voltadas especificamente para o Linux.
- Complexidade dos preços: A ampla variedade de opções de módulos pode dificultar a estimativa de custos para novos usuários.
Para quem o Wiz é mais indicado
- Equipes de segurança na nuvem que dão suporte a ambientes multicloud e de contêineres
- Equipes de DevSecOps que precisam de insights contextualizados nos fluxos de trabalho de CI/CD
- Organizações que buscam uma visão unificada dos riscos em toda a infraestrutura em nuvem
6. Palo Alto Prisma Cloud
A melhor opção para gerenciamento de vulnerabilidades e riscos em ambientes nativos da nuvem
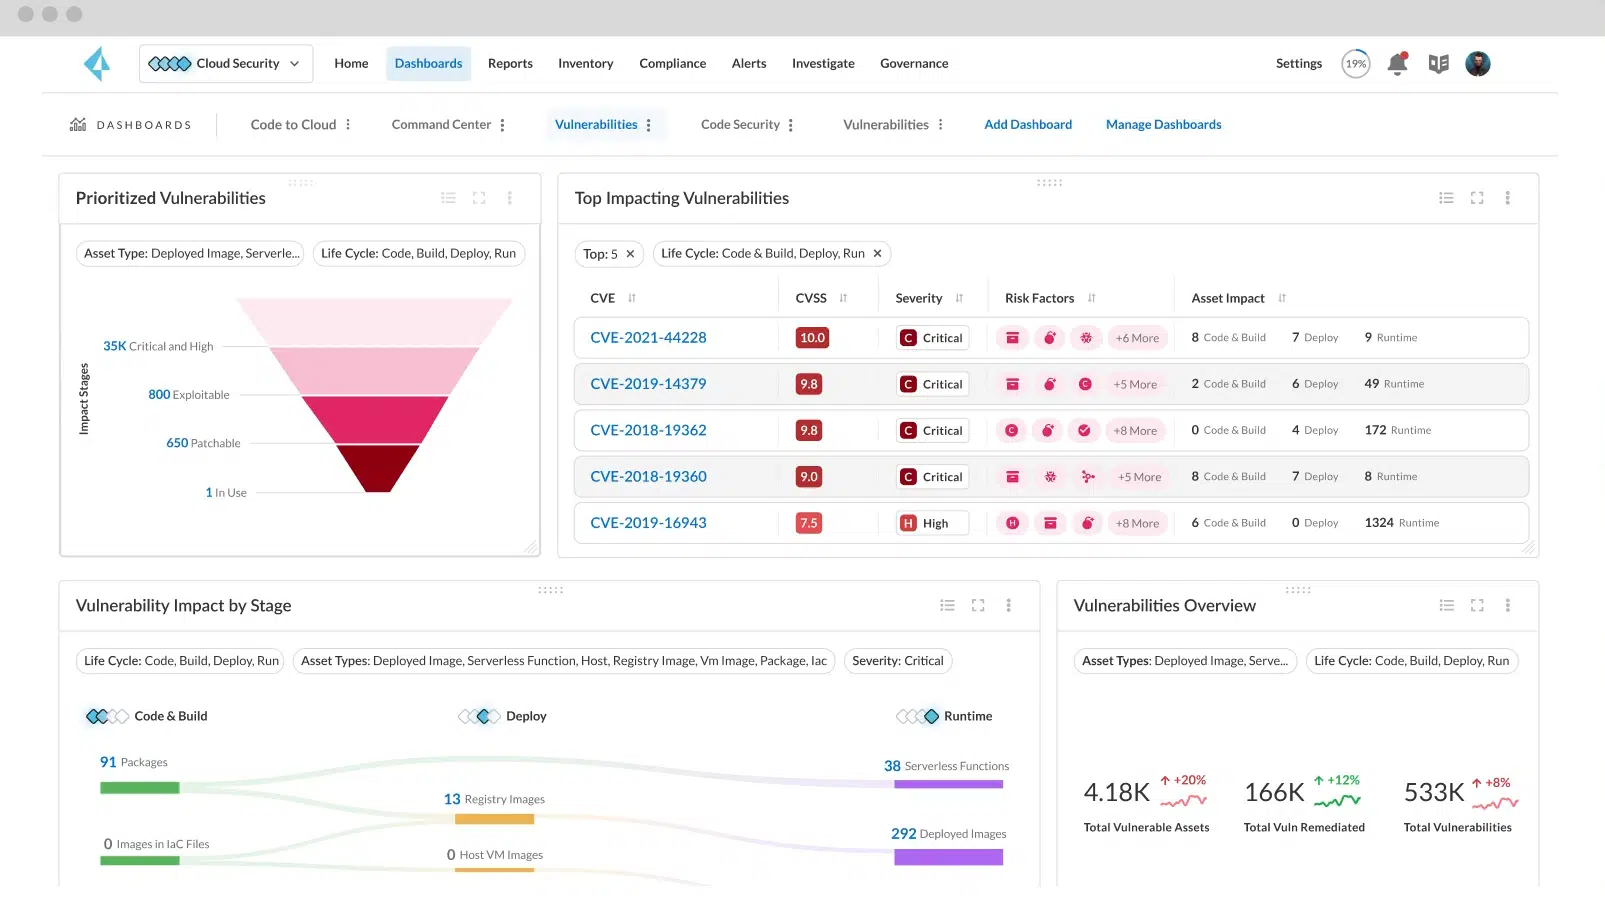
O Prisma Cloud oferece gerenciamento de vulnerabilidades e monitoramento da postura de segurança para ambientes em nuvem, contêineres e cargas de trabalho sem servidor. Ele identifica riscos na infraestrutura em nuvem, nas configurações e nas cargas de trabalho implantadas, ajudando as equipes a priorizar as correções com base no impacto real. A plataforma também se integra a pipelines de CI/CD e a provedores de serviços em nuvem para garantir a segurança contínua.
Principais pontos fortes
- Cobertura nativa da nuvem: Monitora cargas de trabalho na nuvem, contêineres e funções sem servidor.
- Visão unificada de riscos: Reúne vulnerabilidades, problemas de configuração e lacunas de conformidade em um único painel.
- Pronto para integração: Funciona com pipelines de CI/CD, provedores de nuvem e ferramentas de orquestração para correção automatizada.
Onde o Prisma Cloud deixa a desejar
- Não é voltado prioritariamente para o Linux: Embora o Linux seja compatível, a visibilidade das vulnerabilidades é focada no contexto da nuvem, em vez de levar em conta a distribuição e os patches.
- Configuração complexa: Requer planejamento e configuração, especialmente para implantações em múltiplas nuvens.
7. Intruso
Ideal para varreduras leves de vulnerabilidades e fluxos de trabalho de DevSecOps

O Intruder é um verificador de vulnerabilidades baseado na nuvem que ajuda as equipes a identificar problemas de segurança em redes e sistemas. Ele combina verificações automatizadas com resultados claros e sugestões de correções. O Intruder é ideal para equipes que buscam uma maneira simples de detectar vulnerabilidades comuns e acompanhá-las ao longo do tempo.
Principais pontos fortes
- Configuração rápida: As varreduras podem ser iniciadas rapidamente com configuração mínima.
- Resultados claros: Painéis simples e orientações ajudam as equipes a compreender as descobertas.
- Compatível com DevSecOps: Integra-se às ferramentas comumente utilizadas em pipelines de desenvolvimento.
Onde o Intruder fica aquém
- Não é uma plataforma completa de máquinas virtuais: O foco está na verificação e na geração de relatórios, e não no gerenciamento completo do ciclo de vida.
- Não é voltado principalmente para o Linux: A cobertura do Linux é sólida para CVEs comuns, mas não se concentra na detecção aprofundada específica para o Linux.
Se você estiver pensando em opções leves ou desenvolvidas pela comunidade, confira nosso guia sobre scanners de vulnerabilidades de código aberto.
8. Gerenciamento de vulnerabilidades da Cisco
Ideal para redes corporativas com dispositivos Cisco
O Gerenciamento de Vulnerabilidades da Cisco ajuda as organizações a identificar e priorizar vulnerabilidades em dispositivos de rede, terminais e sistemas conectados da Cisco. É especialmente útil para ambientes que utilizam intensivamente hardware e software da Cisco, oferecendo monitoramento contínuo e insights práticos para a correção de vulnerabilidades.
Principais pontos fortes
- Integração com o ecossistema da Cisco: Funciona perfeitamente com dispositivos, roteadores, switches e equipamentos de segurança da Cisco.
- Visibilidade centralizada: Oferece uma visão consolidada das vulnerabilidades da rede.
- Priorização: Concentra-se nas vulnerabilidades que representam o maior risco para o seu ambiente.
Onde o Cisco VM deixa a desejar
- Cobertura limitada para equipamentos que não sejam da Cisco: Os melhores resultados são obtidos em redes com grande presença de equipamentos Cisco.
- Configuração complexa: Pode exigir equipes dedicadas de segurança de rede para implantação e configuração.
9. Gerenciamento de vulnerabilidades do NinjaOne
Ideal para pequenas e médias empresas e equipes de TI que gerenciam terminais com eficiência

O NinjaOne Vulnerability Management ajuda as equipes de TI a identificar, avaliar e corrigir vulnerabilidades em terminais e servidores. O produto prioriza a simplicidade e a automação, permitindo que as equipes acompanhem vulnerabilidades, apliquem patches e mantenham a conformidade sem configurações complexas.
Principais pontos fortes
- Com foco em terminais: Projetado para computadores de mesa, laptops e servidores em pequenas e médias empresas.
- Automação: Oferece fluxos de trabalho automatizados para aplicação de patches e alertas.
- Facilidade de uso: Painéis simples e correções guiadas facilitam o gerenciamento de vulnerabilidades.
Onde o NinjaOne deixa a desejar
- Escala empresarial limitada: Pode não ser ideal para ambientes grandes e distribuídos.
- A cobertura do Linux é moderada: Existe cobertura para o Linux, mas não é tão abrangente quanto a das ferramentas que priorizam os terminais e se concentram em servidores Linux.
10. Segurança no Aikido
Ideal para equipes de médio porte que buscam orientações rápidas para a correção de problemas
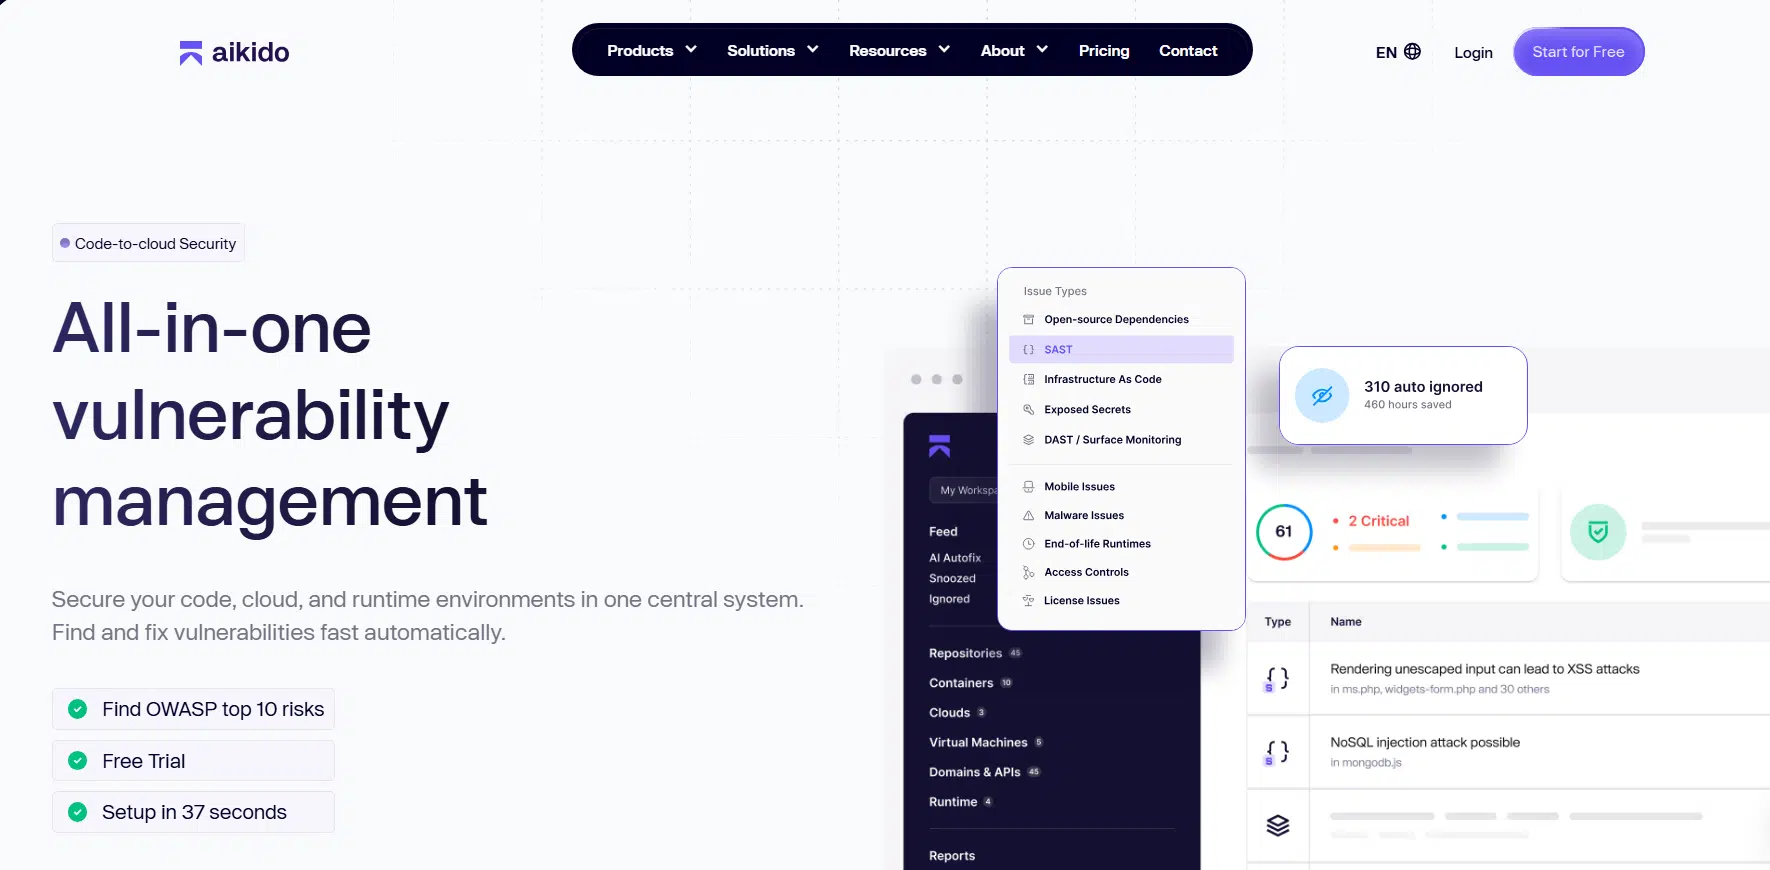
O Aikido Security é uma plataforma de gerenciamento de vulnerabilidades projetada para ajudar as equipes a identificar, priorizar e corrigir riscos de segurança em servidores e aplicativos. Seu foco é fornecer orientações práticas para reduzir o tempo de correção e melhorar a postura geral de segurança.
Principais pontos fortes
- Insights práticos: Oferece orientações claras para corrigir vulnerabilidades rapidamente.
- Priorização: Destaca as vulnerabilidades mais críticas com base no risco.
- Relatórios: Gera relatórios prontos para auditoria, garantindo a conformidade e a transparência para as partes interessadas.
Onde o Aikido deixa a desejar
- Escala menor: Mais adequado para ambientes de médio porte do que para grandes empresas.
- A cobertura do Linux é limitada: A cobertura do Linux não é tão abrangente quanto a dos scanners voltados especificamente para o Linux.
Como escolher a solução certa para gerenciamento de vulnerabilidades
A escolha de uma solução de gerenciamento de vulnerabilidades não se resume a selecionar uma ferramenta popular, mas sim a compreender como as vulnerabilidades se propagam pela sua organização.
A maioria das ferramentas é capaz de realizar varreduras e gerar resultados. Poucas, porém, conseguem ajudar as equipes a agir com base nesses resultados de uma forma que se adapte às operações reais. A solução certa deve se adaptar à forma como suas equipes de engenharia, segurança e operações já trabalham — e não impor um novo processo que gere atritos.
Também é importante diferenciar a avaliação de vulnerabilidades do gerenciamento de vulnerabilidades. A avaliação identifica problemas, enquanto o gerenciamento abrange a priorização, a correção, o acompanhamento e a geração de relatórios ao longo do tempo. É nesse ponto que a aplicação de patches para vulnerabilidades se torna fundamental — transformando as descobertas em correções oportunas que podem ser implementadas com segurança e consistência, juntamente com camadas de fortalecimento, como um firewall Linux devidamente configurado que limita a exposição entre os ciclos de patch.
Por fim, a escala é importante. Uma solução que funciona em um ambiente pequeno pode deixar de funcionar à medida que o número de ativos cresce, as janelas de aplicação de patches diminuem ou a pressão por conformidade aumenta. As melhores ferramentas oferecem suporte à automação, à transparência e à implantação controlada, sem comprometer a disponibilidade.
Recursos que devem estar presentes na ferramenta ideal de gerenciamento de vulnerabilidades
Em nossa pesquisa sobre a situação atual da detecção de vulnerabilidades e do gerenciamento de patches nas empresas, os entrevistados apontaram recursos que os usuários gostariam de ver em softwares de gerenciamento de vulnerabilidades — muitos dos quais se concentram nos aspectos mais práticos desse gerenciamento.
Nesse mesmo relatório, 75% dos entrevistados afirmaram que recorrem à pesquisa manual na internet para compreender as vulnerabilidades. Isso destaca quantas equipes ainda carecem de orientação e priorização automatizadas.
Implantação rápida de patches sem necessidade de reinicialização
Os usuários desejam uma resposta rápida às novas vulnerabilidades (CVEs). Em outras palavras, a ferramenta ideal de gerenciamento de vulnerabilidades precisa aplicar as correções assim que elas forem lançadas — ou talvez até mesmo fornecer uma correção personalizada para garantir uma resposta rápida. A aplicação de correções sem reinicialização — a capacidade de aplicar correções sem reiniciar um serviço — também foi um recurso muito procurado.
Relatórios completos e automatizados
A maioria das ferramentas de VM oferece alguns relatórios, mas os usuários desejam relatórios abrangentes e completos que forneçam insights reais, incluindo métricas claras de vulnerabilidade que possam ser acompanhadas ao longo do tempo. A geração de relatórios deve ser automatizada e fácil de interpretar.
Você também pode consultar nosso guia detalhado sobre métricas de gerenciamento de vulnerabilidades para saber quais indicadores-chave são mais importantes para seus relatórios de segurança.
Registro abrangente
Ferramentas com capacidade de correção automática inevitavelmente farão alterações em seus sistemas. Um registro abrangente que descreva essas alterações pode ajudar os administradores de sistemas a depurar erros caso algo dê errado.
Impacto limitado nos recursos do sistema
Os usuários continuam preocupados com a carga que as ferramentas de gerenciamento de vulnerabilidades impõem aos sistemas. As melhores ferramentas do mercado minimizam o impacto sobre os recursos ao realizar varreduras e aplicar correções.
Implementações em fases
Alguns usuários preferem a implantação gradual de patches, na qual os patches são aplicados primeiro em sistemas de teste para garantir que não prejudiquem as operações e, em seguida, são implementados gradualmente nos demais sistemas para reduzir o risco.
Detecção de correções retroativas
Correções retroativas — patches aplicados sem atualizar o número da versão — podem gerar falsos positivos em ferramentas de VM. Uma ferramenta ideal é capaz de detectá-las e evitar alertas desnecessários.
Altos níveis de automação
Além da verificação, ferramentas eficazes devem automatizar a priorização e a mitigação, reduzindo o trabalho manual.
Equilibrando disponibilidade e segurança
As ferramentas de VM devem proteger os sistemas sem interromper os serviços essenciais, equilibrando as necessidades de segurança com o tempo de atividade.
A automação é o cerne de uma boa ferramenta de detecção de vulnerabilidades
As ferramentas de gerenciamento de vulnerabilidades são um elemento essencial do seu programa de segurança. A mitigação de vulnerabilidades reduz as oportunidades que os invasores têm de explorar brechas nas suas defesas.
Quanto mais você conseguir automatizar, mais tempo suas equipes de segurança poderão dedicar a tarefas estratégicas. No entanto, a automação não deve comprometer a transparência. Uma boa ferramenta deve ser transparente quanto ao seu funcionamento.
Você pode ler o relatório “Situação da Detecção de Vulnerabilidades e do Gerenciamento de Patches nas Empresas” (2021) aqui. Se quiser saber como a aplicação de patches sem reinicialização pode reduzir o trabalho manual e melhorar a segurança, confira as soluções de aplicação de patches sem reinicialização da TuxCare.

