
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Los fallos de software y los errores de hardware crean puertas permanentes para los atacantes.
- Gestión eficaz gestión de vulnerabilidades se basa en la priorización basada en el riesgo, no solo en perseguir puntuaciones CVSS sin procesar.
- TuxCare Radar reduce drásticamente los falsos positivos mediante un sistema de puntuación basado en inteligencia artificial para destacar los riesgos que realmente amenazan tu entorno específico.
Las redes son organismos vivos. Los sistemas se incorporan, el código evoluciona y los permisos de los usuarios cambian a diario. Esta fluidez requiere que la gestión de vulnerabilidades funcione como un latido constante, en lugar de como una revisión trimestral. Si bien el escaneo estándar identifica fallos y genera informes, el «espacio muerto» creado por los retrasos en los parches y la fatiga de las alertas a menudo deja los riesgos más críticos totalmente expuestos.
Las soluciones modernas de gestión de vulnerabilidades han surgido para salvar esta brecha. Estas herramientas van más allá del simple escaneo; sugieren medidas correctivas quirúrgicas, lo que permite a su equipo pasar de una postura defensiva y reactiva a una postura de seguridad proactiva.
Esta guía explica cómo funciona la gestión de vulnerabilidades en 2026 y cómo los equipos que utilizan principalmente Linux pueden neutralizar los riesgos sin afectar a su tiempo de actividad.
¿Qué es la gestión de vulnerabilidades?
Los hackers no siempre son genios; a menudo solo son eficientes. Buscan el camino más fácil: navegadores sin parches, aplicaciones web obsoletas o fallos en bibliotecas de terceros. La gestión de vulnerabilidades es el arte y la ciencia de encontrar y cerrar esos caminos antes de que los descubran las personas equivocadas.
Es un ciclo de vida continuo de identificación, evaluación y neutralización de las debilidades de seguridad. A diferencia de una evaluación «única», la gestión de vulnerabilidades es persistente. Supervisa las nuevas CVE, identifica cuáles de sus sistemas específicos son susceptibles y los clasifica según el riesgo real.
También es importante distinguir esto de la gestión de parches. Mientras que la gestión de parches se ocupa del «cómo» (aplicar la actualización), la gestión de vulnerabilidades se ocupa del «por qué» y del «cuándo», asegurando que su equipo no pierda tiempo en correcciones de bajo impacto.
Por qué la gestión de vulnerabilidades es importante en 2026
En los años 90, unas pocas docenas de vulnerabilidades al año eran noticia. En 2026, nos enfrentamos a casi 40 000 informes anuales. Solo en enero de este año, se registraron más de 2800 nuevas CVE.
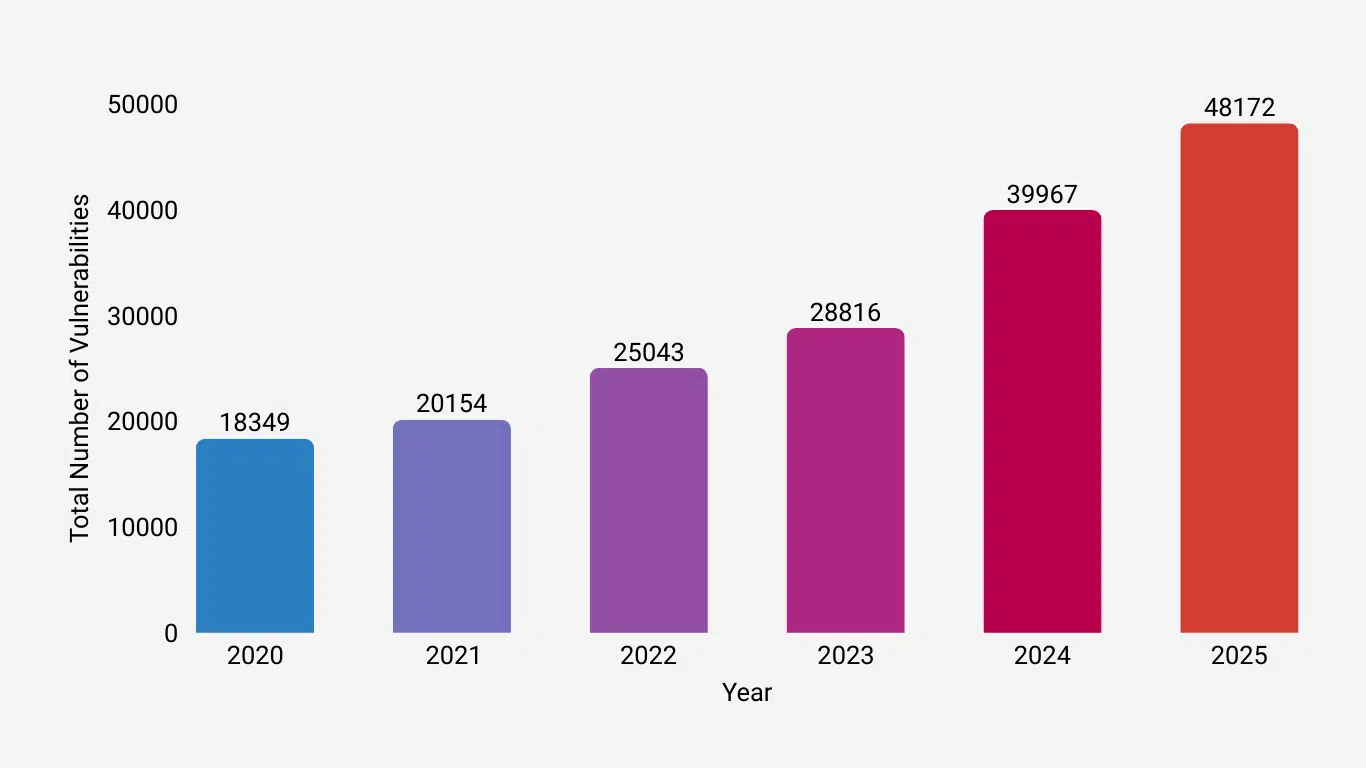
Es imposible gestionar manualmente tal volumen de información. La gestión automatizada de vulnerabilidades es la única forma de separar el grano de la paja mediante informes eficaces sobre vulnerabilidades, lo que garantiza que los limitados recursos humanos se dediquen a las amenazas que realmente pueden ser explotadas.
Más allá de la seguridad pura, una gestión sólida de las vulnerabilidades agiliza el cumplimiento normativo y protege su activo más valioso: el tiempo de actividad. Cuando se comprende el contexto de un error, se pueden aplicar parches con un propósito concreto, en lugar de reiniciar todos los servidores por un fallo menor que ni siquiera era accesible desde Internet.
¿Qué ha cambiado en la gestión de vulnerabilidades en 2026?
En los «viejos tiempos», un administrador de sistemas podía examinar un informe y clasificar manualmente las correcciones. Hoy en día, eso es una receta para el agotamiento. El cambio principal en 2026 es la integración de herramientas asistidas por IA que reducen el «ruido». Estas herramientas analizan la explotabilidad en el mundo real, lo que permite a los equipos de seguridad responder a una brecha antes incluso de que se produzca. La gestión eficaz de las vulnerabilidades se centra ahora en cerrar la ventana de oportunidad a los actores maliciosos mediante cambios en la configuración o la aplicación rápida de parches.
Gestión de vulnerabilidades frente a evaluación de vulnerabilidades
Piense en una evaluación de vulnerabilidades como una instantánea: le indica que una ventana está abierta a las 3:00 p. m. La gestión de vulnerabilidades es todo el sistema de seguridad: sabe quién tiene las llaves, supervisa el perímetro las 24 horas del día, los 7 días de la semana, y alerta a los guardias en el momento en que se mueve una sombra.
|
Aspecto |
Evaluación de la vulnerabilidad |
Gestión de vulnerabilidades |
|
Alcance |
Periódico/En un momento determinado |
Ciclo de vida continuo |
|
Enfoque |
Identificar defectos |
Reducción contextual del riesgo |
|
Contexto de activos |
Agnostico (trata a todos por igual) |
Da prioridad a los activos críticos para la misión. |
|
Automatización |
Desencadenantes programados |
Detección y corrección automatizadas |
|
Salida |
Informe estático o PDF |
Visibilidad en tiempo real y seguimiento de las correcciones |
|
Objetivo |
Visibilidad y cumplimiento normativo |
Mitigación de riesgos en el mundo real |
El proceso de gestión de vulnerabilidades
La gestión de vulnerabilidades es un ciclo estructurado y repetible. Garantiza que las vulnerabilidades no solo se detecten, sino que también se prioricen y se corrijan de manera eficaz. El proceso ayuda a los equipos a mantenerse al tanto de las amenazas y, al mismo tiempo, minimiza las interrupciones en las operaciones.
Para que sea eficaz, la gestión de vulnerabilidades debe ser un ciclo repetible y estructurado:

- Detección de activos: No se puede proteger lo que no existe. Identifique todos los dispositivos y servicios de su red.
- Detección de vulnerabilidades: Escaneo continuo en busca de fallos, centrándose en los núcleos Linux y las configuraciones en la nube.
- Priorización basada en el riesgo: Clasifique los problemas según su explotabilidad. Consejo profesional: una puntuación «media» con un exploit público conocido es más peligrosa que una puntuación «alta» sin ningún exploit conocido.
- Reparación y aplicación de parches: Utilice herramientas que no requieren reinicio para aplicar correcciones sin interrumpir el servicio.
- Verificación: Vuelva a escanear para asegurarse de que la corrección realmente «funcionó».
- Informes: Documente todo para perfeccionar su estrategia de gestión de vulnerabilidades con el tiempo.
Métricas clave para la gestión de vulnerabilidades
El seguimiento de las métricas ayuda a los equipos a medir la eficacia de su programa de gestión de vulnerabilidades. Las métricas de vulnerabilidad revelan dónde funcionan los procesos y dónde se necesitan mejoras.
En resumen: si no lo mides, no puedes mejorarlo. Presta atención a estos KPI:
|
Métrico |
Lo que mide |
Por qué es importante |
|
Tiempo medio de reparación (MTTR) |
Tiempo transcurrido desde el descubrimiento hasta la solución |
Un MTTR más corto significa una reducción más rápida del riesgo. |
|
Ventana de retardo del parche |
Tiempo transcurrido entre la divulgación y la aplicación del parche |
Las ventanas más pequeñas reducen la exposición. |
|
Porcentaje de vulnerabilidades explotables |
Porcentaje de fallos de seguridad con exploits conocidos |
Ayuda a los equipos a centrarse en los riesgos del mundo real. |
|
Tasa de cobertura |
Porcentaje de activos escaneados y supervisados |
Garantiza que no haya puntos ciegos. |
|
Tasa de falsos positivos |
Porcentaje de vulnerabilidades marcadas que no son reales. |
Reduce el tiempo perdido y mejora la precisión. |
|
Parches que requieren reinicio frente a parches que no requieren reinicio |
Recuento de parches que requieren tiempo de inactividad |
Ayuda a mantener el tiempo de actividad y reducir las interrupciones. |
Consejo profesional: Elegir las herramientas adecuadas te ayudará a llevar a cabo operaciones de gestión de vulnerabilidades más eficientes, lo que garantiza una mayor seguridad y, al mismo tiempo, minimiza la carga de trabajo de tu personal, además de ayudarte a evaluar mejor las métricas de vulnerabilidad que pueden orientar tus decisiones. Para evaluar las principales opciones del mercado para tu equipo, puedes consultar nuestro análisis de los mejores proveedores de servicios de gestión de vulnerabilidades.
Las capacidades que encontrará habitualmente en las herramientas de gestión de vulnerabilidades
Una solución sólida de gestión de vulnerabilidades debe automatizar tres objetivos principales: detectar fallos en toda la superficie de ataque, priorizar esos fallos mediante informes basados en el riesgo y corregirlos para reducir la carga de trabajo manual. Aunque una sola herramienta no puede hacerlo todo, una pila completa de gestión de vulnerabilidades debe incluir estas características esenciales:
Proporcionamos una lista de ejemplos de las capacidades que debe buscar y es poco probable que encuentre todas las siguientes capacidades en una sola herramienta de gestión de vulnerabilidades. Sin embargo, una vez que disponga de un conjunto de herramientas que cubran su entorno, debería encontrar que tiene cubiertas la mayoría de las siguientes características:
Inventario dinámico de activos: No se puede proteger lo que no se ve. Sus herramientas deben detectar y rastrear automáticamente los dispositivos, servicios y activos en la nube.
Escaneo integral: Ya sea en el host o en toda la red, el sistema debe escanear los puntos finales, los servidores y las aplicaciones para generar informes de amenazas procesables.
Enumeración de parches: El software avanzado de gestión de vulnerabilidades identifica las versiones actuales del software y describe con precisión qué parches faltan para actualizar los sistemas.
Verificación y validación: Los flujos de trabajo automatizados deben confirmar que una corrección se ha realizado correctamente mediante análisis de seguimiento y la integración con herramientas de prueba.
Automatización del flujo de trabajo: Busque herramientas que conviertan los hallazgos en acciones mediante la generación automática de tickets y la asignación de tareas de corrección a los administradores de sistemas.
Seguimiento y registro centralizados: Para gestionar el gran volumen de CVE modernos, necesita un único panel para supervisar el progreso, registrar las acciones y auditar su postura de seguridad.
Cómo TuxCare respalda la gestión moderna de vulnerabilidades
TuxCare ayuda a los equipos de seguridad empresarial a detectar, priorizar y corregir vulnerabilidades más rápidamente en entornos Linux y pilas de código abierto en general. Sus soluciones de gestión de vulnerabilidades trabajan conjuntamente para cerrar la brecha entre el descubrimiento y la corrección.
1. Radar TuxCare
Los escáneres tradicionales suelen señalar vulnerabilidades que ya se han solucionado, pero que siguen apareciendo como «vulnerables» en los metadatos de los paquetes. Radar tiene en cuenta los parches, por lo que sabe qué se ha corregido ya mediante herramientas avanzadas de aplicación de parches, como la aplicación de parches sin reinicio y ELS. Esto reduce los falsos positivos, disminuye la fatiga por alertas y ofrece una visión precisa y lista para auditorías de la exposición real. Radar también utiliza una puntuación de riesgos asistida por IA para ayudar a los equipos a priorizar las vulnerabilidades que tienen más probabilidades de ser explotadas en situaciones reales.
2. KernelCare
KernelCare proporciona parches automatizados para el kernel de distribuciones Linux sin necesidad de reiniciar el sistema. Las organizaciones pueden aplicar actualizaciones críticas de forma inmediata, manteniendo la seguridad y minimizando el tiempo de inactividad.
3. LibCare
LibCare es una herramienta complementaria de KernelCare que amplía la aplicación de parches sin reinicio a bibliotecas compartidas como glibc y OpenSSL. Esto garantiza que las vulnerabilidades de las bibliotecas principales se solucionen sin interrumpir el servicio.
4. Soporte técnico ilimitado durante todo el ciclo de vida (ELS)
La gestión de vulnerabilidades es más difícil cuando se trata de sistemas que ya no reciben actualizaciones de seguridad oficiales. El soporte de ciclo de vida ilimitado (ELS) de TuxCare proporciona parches de vulnerabilidad continuos para distribuciones Linux, entornos de ejecución de lenguajes y bibliotecas que han llegado al final de su vida útil.
Entre ellos se incluyen CentOS, Ubuntu, RHEL, Python, PHP, OpenJDK, PostgreSQLy muchos más. Las organizaciones pueden mantener la seguridad y el cumplimiento normativo en la infraestructura heredada mientras planifican la migración según su propio calendario.
Mejores prácticas para una gestión eficaz de las vulnerabilidades
Para implementar una gestión eficaz de las vulnerabilidades se necesita algo más que herramientas: se requieren hábitos coherentes y procesos claros.
Continuo frente a periódico: Abandone el «escaneo de los martes» y opte por la supervisión en tiempo real.
El contexto es lo más importante: Utiliza la inteligencia sobre amenazas para decidir qué solucionar a las 2:00 a. m. frente a lo que se puede solucionar el lunes por la mañana.
Para hacerlo bien, lo primero es contar con un marco sólido de priorización de vulnerabilidades: descubre los pasos y factores clave en nuestra guía detallada.
Parcheo sin reinicio: Haga que la seguridad sea invisible para el usuario final mediante la aplicación de parches al kernel mientras se ejecuta.
Cómo evitar los errores habituales en la gestión de vulnerabilidades
Incluso con las herramientas y los procesos adecuados, la gestión de vulnerabilidades puede fallar en ocasiones debido a errores comunes.
- La trampa del «solo CVSS»: Tratar cada puntuación «alta» como una prioridad, independientemente de si el sistema está conectado a Internet o si existe un exploit.
- Parálisis por reinicio: Retrasar durante meses la aplicación de parches críticos del núcleo porque la empresa no puede permitirse el tiempo de inactividad.
- Puntos ciegos de EOL: Seguir utilizando software al final de su vida útil después de la fecha de caducidad sin actualizaciones.
Para evitar estos problemas, es importante comprender dónde fallan en la práctica las iniciativas de gestión de vulnerabilidades. Tratamos estos problemas en detalle en nuestra guía específica sobre 8 errores comunes en la gestión de vulnerabilidades que cometen los administradores de sistemas Linux, junto con formas prácticas de evitarlos.
Reduzca el riesgo y elimine los retrasos en la aplicación de parches con TuxCare.
En 2026, la gestión eficaz de las vulnerabilidades dependerá de la rapidez y la concentración. Para adelantarse a las amenazas automatizadas, los equipos deben ir más allá de los ciclos manuales y adoptar un modelo en el que la detección y la corrección se produzcan casi en tiempo real.
TuxCare elimina la barrera tradicional entre la seguridad y el tiempo de actividad, por lo que los parches críticos ya no provocan interrupciones del servicio. Con Radar escaneando las vulnerabilidades y KernelCare gestionando las correcciones, los equipos pueden cerrar las vulnerabilidades más rápidamente mientras mantienen los sistemas en línea. Esto ayuda a las organizaciones a reducir las ventanas de exposición y centrarse en la innovación en lugar del mantenimiento.
¿Listo para modernizar la gestión de vulnerabilidades de Linux? Explore las soluciones de parcheo sin reinicio de TuxCare o profundice en nuestras guías sobre las mejores prácticas de seguridad de Linux.

