
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Visibilidad empresarial: Qualys VMDR y Rapid7 InsightVM ofrecen análisis basados en riesgos, paneles de control e informes de cumplimiento normativo para grandes infraestructuras híbridas.
- Nube + DevSecOps: Wiz y Prisma Cloud destacan en cargas de trabajo nativas de la nube, contenedores y canalizaciones CI/CD.
- Enfoque en pymes y terminales: NinjaOne e Intruder ofrecen un análisis ligero y una solución sencilla para equipos de TI más pequeños.
Las herramientas de gestión de vulnerabilidades constituyen una categoría amplia, pero todas tienen el mismo objetivo: ayudar a las organizaciones a minimizar el riesgo que plantean las vulnerabilidades informáticas cotidianas. Aunque cada herramienta ofrece un conjunto de características diferente, existen cualidades comunes y cualidades deseadas.
En este artículo, presentamos nueve de las mejores herramientas de gestión de vulnerabilidades de 2026 y explicamos qué pueden aportar a tu organización. Además, destacamos las características clave que debes tener en cuenta a la hora de elegir una solución de gestión de vulnerabilidades, basándonos en los resultados de nuestra encuesta anterior.
Comparación rápida: las mejores herramientas de gestión de vulnerabilidades en 2026
|
Nombre de la herramienta |
Capacidad destacada |
Ideal para |
Precio inicial |
|---|---|---|---|
|
Gestión de vulnerabilidades Tenable |
Gran biblioteca de complementos con priorización basada en el riesgo (VPR) |
Grandes empresas que necesitan una amplia visibilidad de sus activos. |
La suscripción anual comienza desde 4900 $ al año. |
|
Qualys VMDR |
Detección, priorización y respuesta unificadas en una sola plataforma. |
Empresas con flujos de trabajo de cumplimiento normativo y parches |
Contacto de ventas |
|
Rapid7 InsightVM |
Puntuación de riesgo basada en el contexto vinculada a la explotabilidad |
Equipos de seguridad centrados en la reducción de riesgos |
Contacto de ventas |
|
Wiz |
Visibilidad de la nube sin agentes con análisis de rutas de ataque |
Equipos de infraestructura nativa en la nube |
Contacto de ventas |
|
Palo Alto Prisma Cloud |
Amplia cobertura de CNAPP en la compilación y el tiempo de ejecución |
Equipos de seguridad de la nube y los contenedores |
Contacto de ventas |
|
Intruso |
Configuración sencilla con análisis externo de la superficie de ataque |
Equipos pequeños y pymes |
Desde |
|
Gestión de vulnerabilidades de Cisco |
Correlación entre activos y riesgos en los datos de red |
Entornos empresariales centrados en Cisco |
Contacto de ventas |
|
Gestión de vulnerabilidades NinjaOne |
Visibilidad de vulnerabilidades integrada con la gestión de terminales |
Equipos de TI y MSP |
Contacto de ventas |
|
Aikido Seguridad |
Visibilidad consolidada de AppSec en todo el código y las dependencias |
Equipos dirigidos por desarrolladores y empresas SaaS |
Comienza alrededor de 400 $ al mes. |
1. Gestión de vulnerabilidades de Tenable
Lo mejor para la visibilidad de vulnerabilidades en toda la empresa

Tenable Vulnerability Management es una plataforma ampliamente utilizada para detectar, evaluar y priorizar los riesgos de seguridad en redes y sistemas. Ofrece una cobertura completa tanto para entornos Linux como Windows, con funciones integradas de generación de informes y cumplimiento normativo.
Tenable destaca especialmente en entornos de grandes empresas, donde los equipos necesitan una visibilidad centralizada de múltiples ubicaciones, redes y tipos de activos. Se integra con entornos en la nube, sistemas SIEM y herramientas de orquestación para optimizar los flujos de trabajo relacionados con las vulnerabilidades.
Capacidades clave
- Amplia cobertura de activos: Evalúa servidores, terminales, contenedores y cargas de trabajo en la nube en múltiples sistemas operativos.
- Priorización basada en el riesgo: Utiliza puntuaciones CVSS, datos de explotabilidad y contexto de la organización para clasificar las vulnerabilidades.
- Informes de cumplimiento: Compatible con marcos normativos y de seguridad comunes, incluidos PCI DSS, HIPAA y los parámetros de referencia CIS.
- Listo para la integración: Funciona con plataformas de gestión de tickets, gestión de parches y coordinación de seguridad para automatizar el flujo de trabajo.
Donde Tenable destaca
- Escala empresarial: Gestiona de forma eficiente entornos informáticos grandes y distribuidos.
- Compatibilidad multiplataforma: Ofrece cobertura para Linux, Windows y cargas de trabajo en la nube.
- Enfoque en el cumplimiento: Los informes integrados y listos para auditorías reducen el esfuerzo manual.
Dónde se queda corto Tenable
- La profundidad específica de Linux es limitada: A diferencia de las herramientas centradas en Linux, algunas CVE de Linux pueden requerir filtrado o validación adicional.
- Configuración compleja: La implementación y configuración iniciales pueden requerir muchos recursos para equipos pequeños.
¿Para quién es más adecuado Tenable?
- Equipos de seguridad empresarial que gestionan miles de activos en múltiples sistemas operativos
- Equipos de cumplimiento normativo que necesitan informes listos para auditorías que cumplan con los requisitos normativos
- Organizaciones con entornos híbridos de TI o en la nube que requieren visibilidad centralizada
También puedes obtener más información sobre cómo evaluar a los principales proveedores empresariales en nuestro resumen detallado de proveedores de servicios de gestión de vulnerabilidades.
3. Qualys VMDR
Ideal para entornos híbridos y en la nube con cobertura continua de vulnerabilidades.
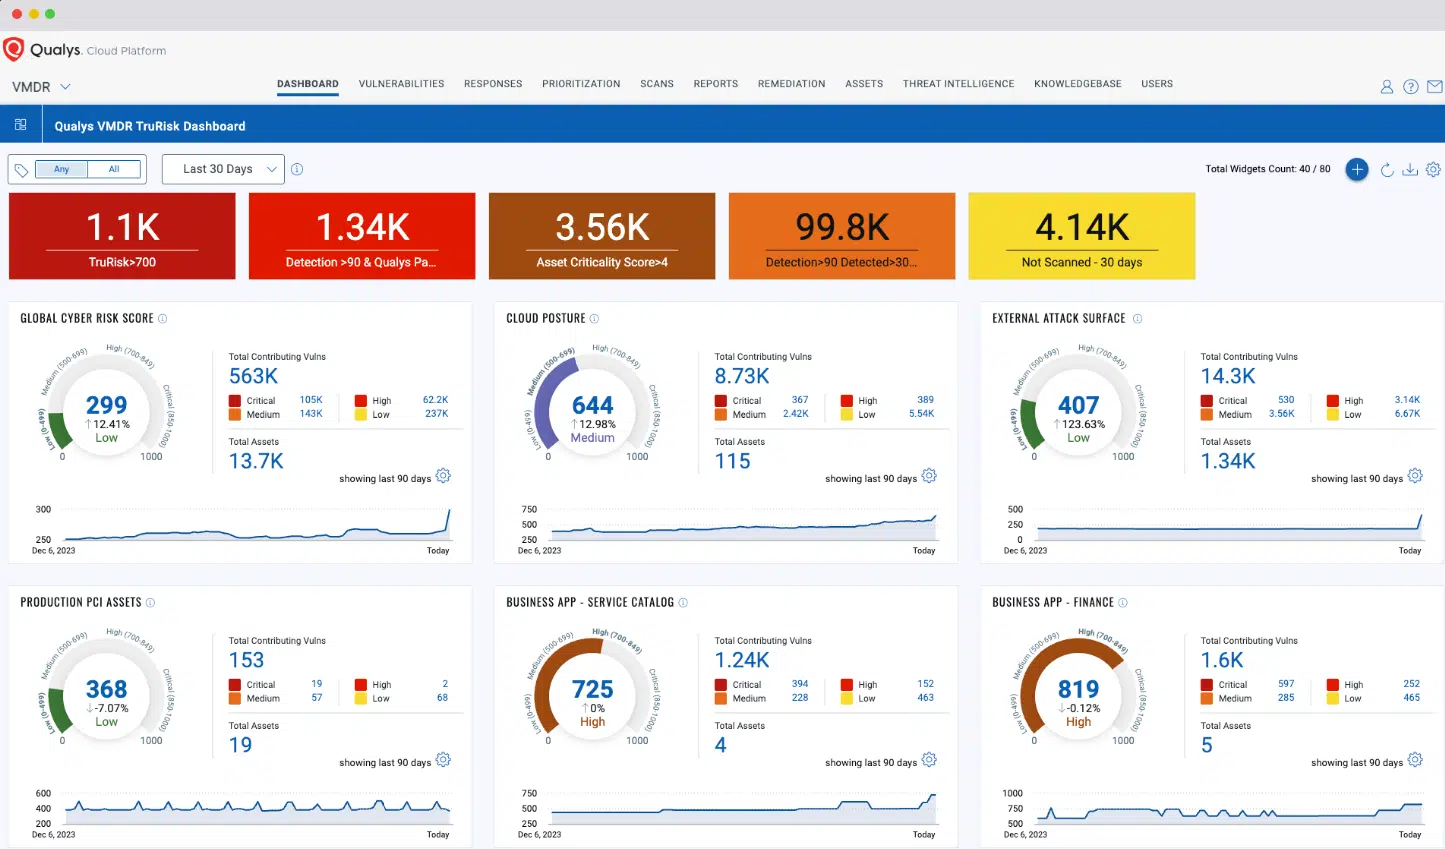
Qualys VMDR es una plataforma de gestión de vulnerabilidades basada en la nube que combina flujos de trabajo de detección, evaluación y corrección. Proporciona una evaluación continua de vulnerabilidades en entornos locales, en la nube y en contenedores, lo que ofrece información útil y prioriza las debilidades de seguridad.
VMDR se integra con sistemas de gestión de parches, SIEM y herramientas de orquestación para optimizar la corrección, al tiempo que proporciona informes listos para auditorías que respaldan los esfuerzos de cumplimiento normativo. Su diseño basado en la nube permite a los equipos escalar rápidamente sin tener que gestionar una infraestructura local compleja.
Capacidades clave
- Detección continua de vulnerabilidades: Proporciona evaluaciones de vulnerabilidad frecuentes, basadas en agentes y controladas por sensores en todos los sistemas, aplicaciones y cargas de trabajo en la nube.
- Priorización automatizada: Utiliza la gravedad, la explotabilidad y la inteligencia sobre amenazas para clasificar las vulnerabilidades con vistas a su corrección.
- Flujos de trabajo de parcheo integrados: VMDR se conecta con herramientas de gestión de parches para reducir el tiempo entre la detección y la corrección.
- Informes completos: Genera paneles personalizables e informes listos para auditorías para las partes interesadas.
Dónde destaca Qualys
- Visibilidad híbrida y en la nube: Cubre sin problemas las cargas de trabajo en la nube, los contenedores y los sistemas locales.
- Escalabilidad: La arquitectura en la nube permite una rápida implementación y expansión.
- Informes de auditoría y cumplimiento normativo: Reduce el trabajo manual para la elaboración de informes de cumplimiento normativo.
Dónde se queda corto Qualys
- La profundidad específica de Linux es moderada: los flujos de trabajo de vulnerabilidad centrados en Linux pueden requerir un ajuste adicional en comparación con las herramientas específicas para Linux.
- El precio puede ser elevado para equipos pequeños: Los costes de suscripción a la nube pueden acumularse en función del número de activos y los módulos seleccionados.
Para quién es ideal Qualys VMDR
- Equipos de TI híbridos y en la nube que gestionan cargas de trabajo multicloud y activos locales
- Equipos de operaciones de seguridad que necesitan flujos de trabajo continuos de detección y corrección
- Organizaciones que requieren informes centralizados y asistencia en materia de cumplimiento normativo
4. Rapid7 InsightVM
Lo mejor para la gestión de vulnerabilidades basada en el riesgo con soluciones prácticas.

Rapid7 InsightVM es una plataforma de gestión de vulnerabilidades diseñada para ayudar a los equipos de seguridad a identificar, priorizar y corregir las vulnerabilidades de software en entornos locales, en la nube e híbridos. InsightVM hace hincapié en la gestión de vulnerabilidades basada en el riesgo, destacando las debilidades del software que suponen la mayor amenaza real para la organización.
Se integra con herramientas de gestión de parches, tickets, SIEM y orquestación para optimizar la corrección y admite informes listos para auditorías que cumplen con los requisitos normativos. La plataforma también proporciona paneles dinámicos para realizar un seguimiento del progreso de la corrección y las tendencias de riesgo a lo largo del tiempo.
Capacidades clave
- Priorización basada en el riesgo: Utiliza información sobre amenazas, datos de explotabilidad y puntuaciones CVSS para centrarse en las vulnerabilidades más críticas.
- Paneles de control en tiempo real: Ofrecen visibilidad casi en tiempo real de la exposición de los activos y el progreso de las medidas correctivas.
- Listo para la integración: Se conecta con herramientas de parcheo, gestión de incidencias y SIEM para automatizar los flujos de trabajo de respuesta a vulnerabilidades.
- Detección dinámica de activos: Identifica y perfila continuamente los nuevos activos del entorno.
Dónde destaca Rapid7
- Enfoque centrado en el riesgo: Ayuda a los equipos a priorizar las vulnerabilidades de software más importantes.
- Visibilidad en tiempo real: Los paneles muestran el progreso de las medidas correctivas y las tendencias de exposición.
- Descubrimiento continuo: Identifica nuevos activos a medida que se añaden al entorno.
Donde Rapid7 se queda corto
- La cobertura específica para Linux no es tan profunda: Aunque Linux es compatible, la herramienta puede requerir un filtrado adicional para la gestión de CVE centrada en Linux.
- Complejidad para equipos más pequeños: La instalación y la configuración pueden resultar complicadas para las organizaciones que no cuentan con personal dedicado a la gestión de vulnerabilidades.
Para quién es ideal Rapid7 InsightVM
- Equipos de operaciones de seguridad gestionan el riesgo en diversos entornos de TI.
- Organizaciones con TI híbrida que necesitan visibilidad y priorización en tiempo real
- Equipos centrados en la eficiencia de la remediación que desean obtener información práctica y basada en el riesgo
5. Wiz
Lo mejor para obtener información sobre vulnerabilidades nativas de la nube y visibilidad de los riesgos de la infraestructura de TI.
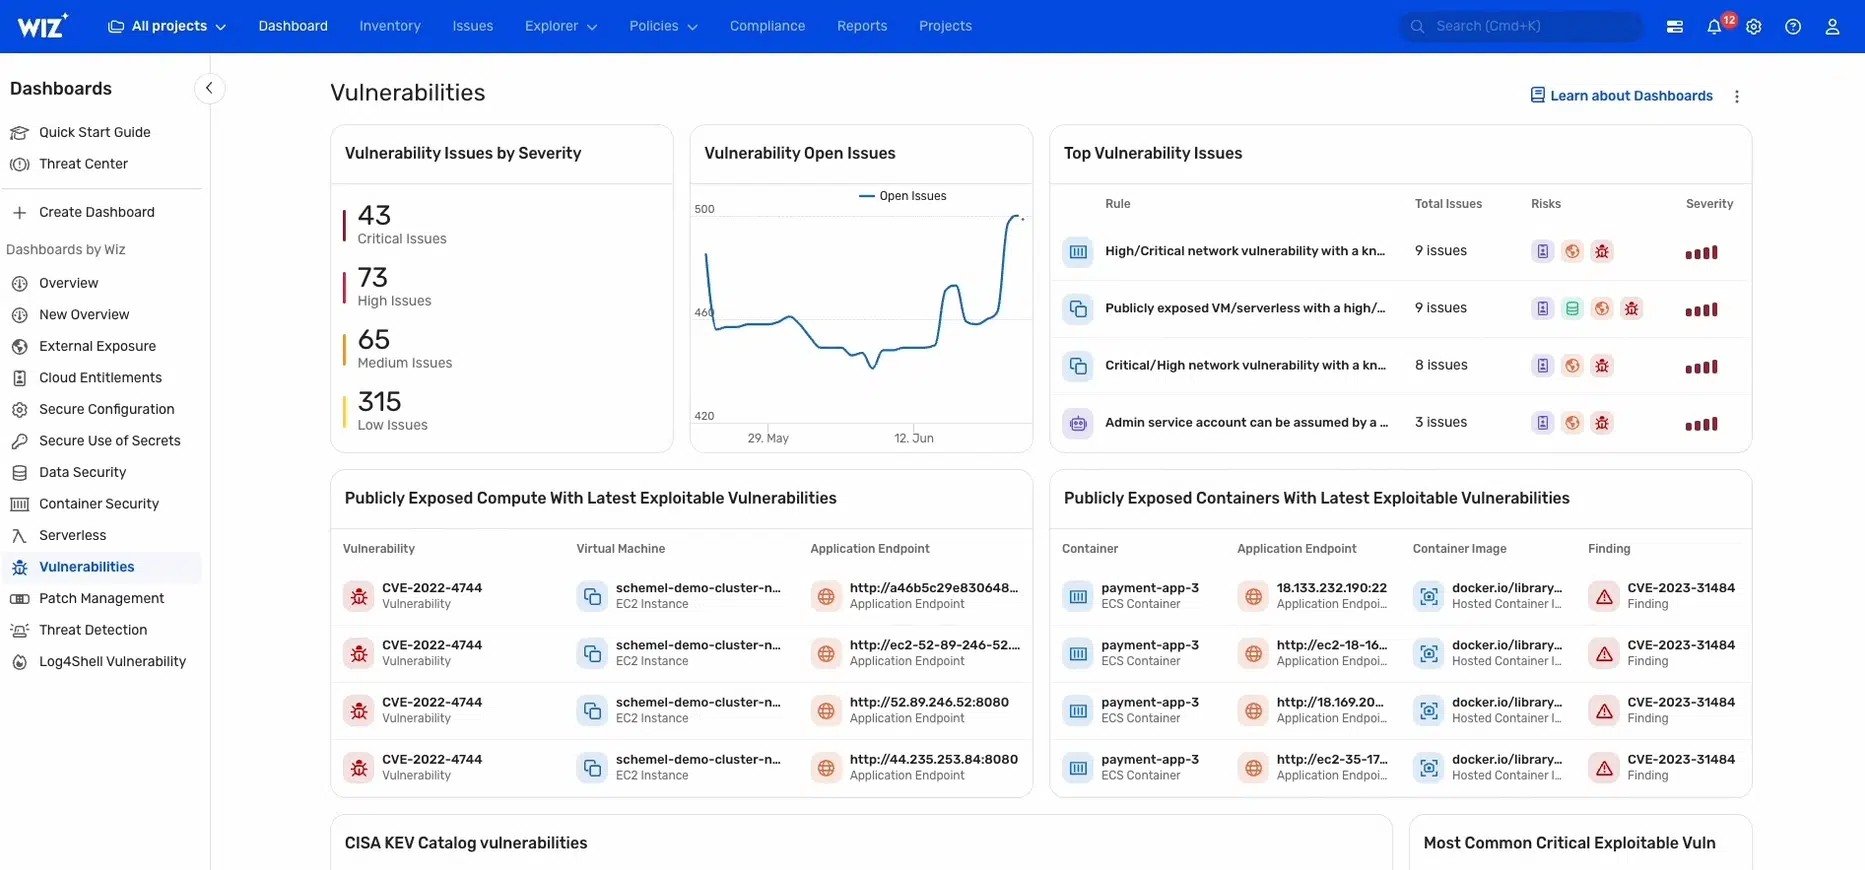
Wiz es una plataforma de gestión de vulnerabilidades y riesgos diseñada para entornos nativos de la nube. Detecta vulnerabilidades en cargas de trabajo en la nube, contenedores y configuraciones de infraestructura como código, al tiempo que asigna los riesgos a las aplicaciones en ejecución.
Wiz tiene como objetivo ayudar a los equipos de seguridad a comprender por qué una vulnerabilidad es importante ahora, y no solo que existe. Combina datos sobre vulnerabilidades con información contextual sobre la exposición en tiempo de ejecución, las configuraciones en la nube y los riesgos de identidad para ofrecer una visión más completa del estado de la seguridad.
Capacidades clave
- Escaneo nativo en la nube: Detecta vulnerabilidades de software en cargas de trabajo en la nube, contenedores y configuraciones de infraestructura como código.
- Mapeo del contexto de riesgo: Relaciona las vulnerabilidades con las amenazas en tiempo de ejecución y los riesgos de configuración.
- Listo para la integración: Funciona con herramientas CI/CD, proveedores de servicios en la nube y sistemas de orquestación para una visibilidad continua.
- Vista unificada del riesgo: Reúne los riesgos relacionados con la carga de trabajo, la configuración y la identidad en un único panel de control.
Donde Wiz brilla
- Enfoque nativo en la nube: Destaca en la detección de vulnerabilidades en la infraestructura de la nube y las cargas de trabajo relacionadas.
- Mapeo contextual de riesgos: Ayuda a los equipos a comprender qué problemas son explotables en la actualidad.
- Escalable con DevSecOps: Se adapta a las prácticas modernas de CI/CD y a los procesos de nube.
Donde Wiz se queda corto
- Menor enfoque en el Linux local tradicional: La profundidad de los sistemas Linux locales puede ser limitada en comparación con las herramientas que dan prioridad a Linux.
- Complejidad de los precios: Las amplias opciones de los módulos pueden dificultar la estimación de costes para los nuevos usuarios.
¿Para quién es mejor Wiz?
- Equipos de seguridad en la nube que dan soporte a entornos multinube y contenedores
- Equipos de DevSecOps que necesitan información contextualizada en los flujos de trabajo de CI/CD
- Organizaciones que buscan una visión unificada del riesgo en toda la infraestructura de la nube
6. Palo Alto Prisma Cloud
Lo mejor para la gestión de vulnerabilidades y riesgos nativos de la nube
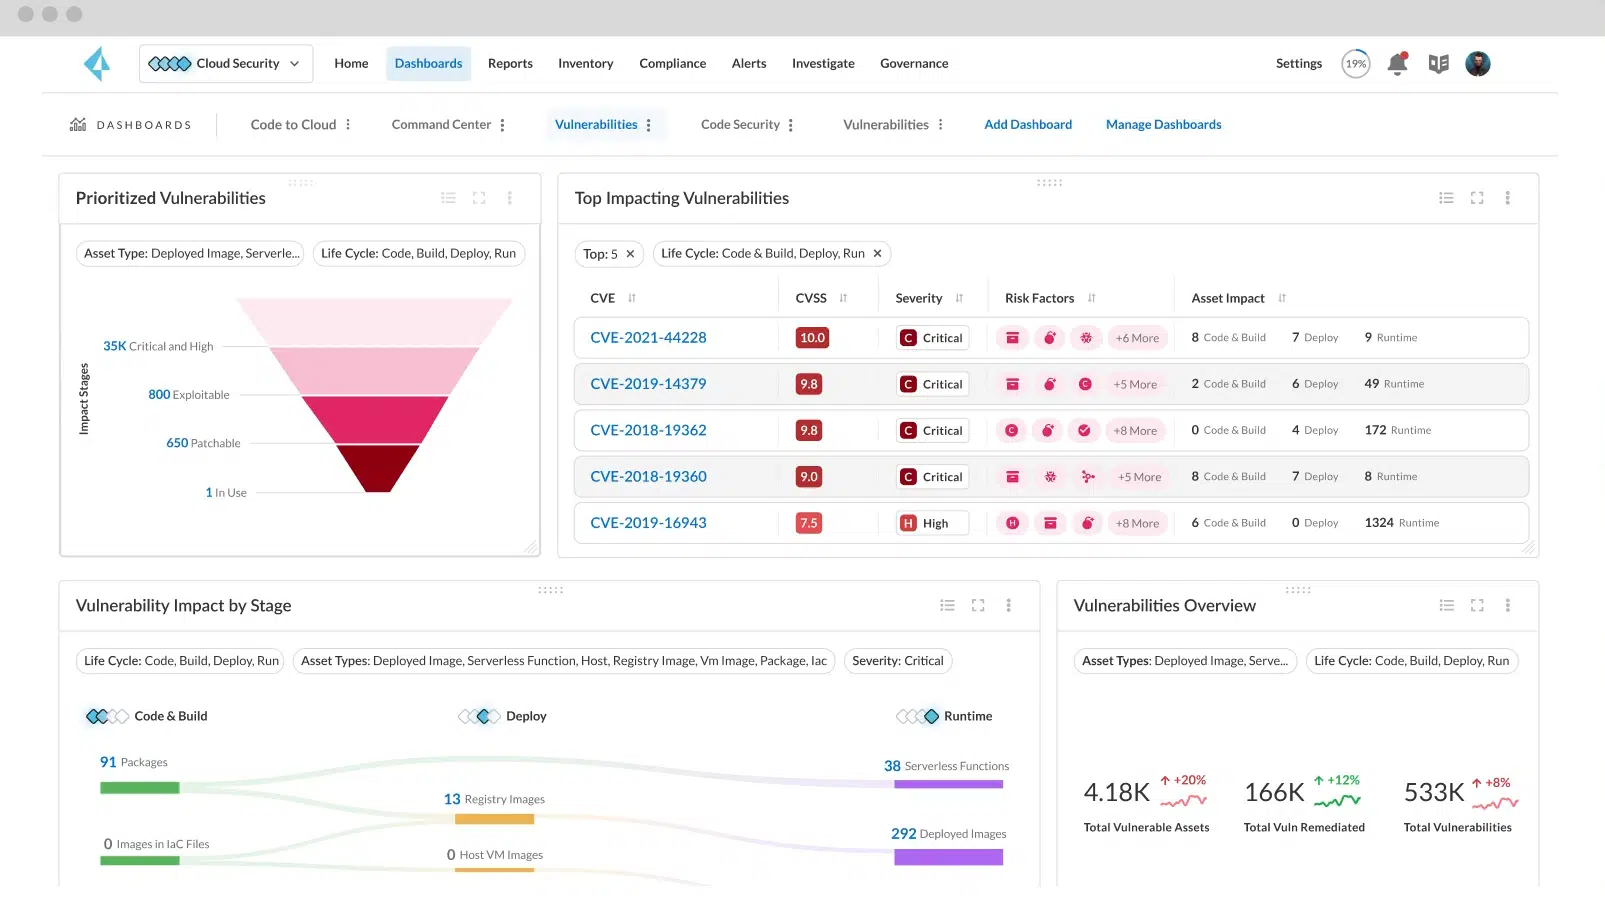
Prisma Cloud proporciona gestión de vulnerabilidades y supervisión de la postura de seguridad para entornos en la nube, contenedores y cargas de trabajo sin servidor. Identifica los riesgos en la infraestructura en la nube, las configuraciones y las cargas de trabajo implementadas, lo que ayuda a los equipos a priorizar las correcciones en función del impacto real. La plataforma también se integra con los procesos de CI/CD y los proveedores de servicios en la nube para garantizar una seguridad continua.
Puntos fuertes clave
- Cobertura nativa en la nube: Supervisa las cargas de trabajo en la nube, los contenedores y las funciones sin servidor.
- Vista unificada del riesgo: Combina vulnerabilidades, problemas de configuración y deficiencias de cumplimiento en un único panel de control.
- Listo para la integración: Funciona con canalizaciones CI/CD, proveedores de nube y herramientas de orquestación para la corrección automatizada.
Donde Prisma Cloud se queda corto
- No es Linux-first: Aunque es compatible con Linux, la visibilidad de las vulnerabilidades se centra en el contexto de la nube, en lugar de en la distribución y los parches.
- Configuración compleja: Requiere planificación y configuración, especialmente para implementaciones multicloud.
7. Intruso
Ideal para análisis de vulnerabilidades ligeros y flujos de trabajo DevSecOps.

Intruder es un escáner de vulnerabilidades basado en la nube que ayuda a los equipos a detectar problemas de seguridad en redes y sistemas. Combina análisis automatizados con resultados claros y sugerencias de soluciones. Intruder es ideal para equipos que buscan una forma sencilla de detectar vulnerabilidades comunes y realizar un seguimiento de ellas a lo largo del tiempo.
Puntos fuertes clave
- Configuración rápida: Los escaneos pueden iniciarse rápidamente con una configuración mínima.
- Resultados claros: Los paneles de control sencillos y las instrucciones ayudan a los equipos a comprender los resultados.
- Compatible con DevSecOps: Se integra con herramientas que se utilizan habitualmente en los procesos de desarrollo.
Donde Intruder se queda corto
- No es una plataforma de máquina virtual completa: Se centra en el análisis y la generación de informes, no en la gestión completa del ciclo de vida.
- No es Linux-first: La cobertura de Linux es sólida para las CVE comunes, pero no se centra en la detección profunda específica de Linux.
Si estás pensando en opciones ligeras o impulsadas por la comunidad, puedes consultar nuestra guía sobre escáneres de vulnerabilidades de código abierto.
8. Gestión de vulnerabilidades de Cisco
Ideal para redes empresariales con dispositivos Cisco.
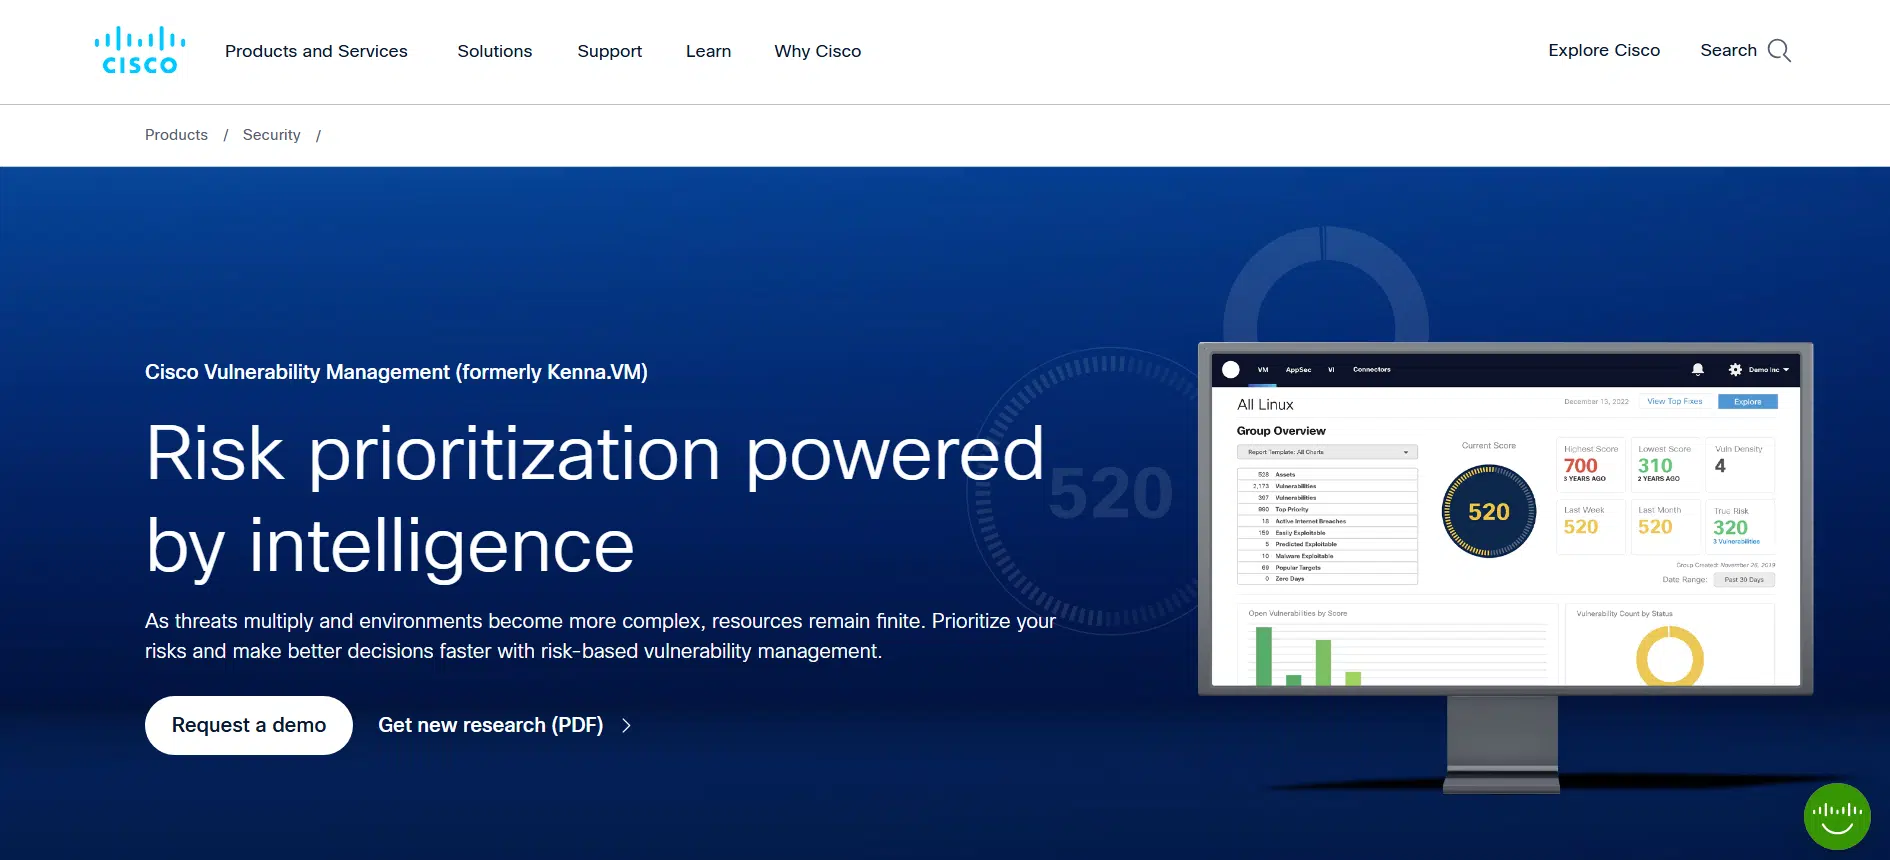
Cisco Vulnerability Management ayuda a las organizaciones a identificar y priorizar las vulnerabilidades en los dispositivos de red, los terminales y los sistemas conectados de Cisco. Resulta especialmente útil para entornos que utilizan intensivamente hardware y software de Cisco, ya que proporciona una supervisión continua e información útil para la corrección.
Puntos fuertes clave
- Integración con el ecosistema Cisco: Funciona a la perfección con dispositivos, routers, conmutadores y dispositivos de seguridad de Cisco.
- Visibilidad centralizada: Proporciona una visión consolidada de las vulnerabilidades de la red.
- Priorización: Se centra en las vulnerabilidades que suponen un mayor riesgo para su entorno.
Dónde falla Cisco VM
- Cobertura limitada fuera de Cisco: Los mejores resultados se obtienen en redes con un alto porcentaje de Cisco.
- Configuración compleja: Puede requerir equipos de seguridad de red dedicados para la implementación y configuración.
9. Gestión de vulnerabilidades NinjaOne
Ideal para pymes y equipos de TI que gestionan terminales de forma eficiente.

NinjaOne Vulnerability Management ayuda a los equipos de TI a detectar, evaluar y corregir vulnerabilidades en terminales y servidores. Se centra en la simplicidad y la automatización, lo que permite a los equipos realizar un seguimiento de las vulnerabilidades, implementar parches y mantener el cumplimiento normativo sin configuraciones complejas.
Puntos fuertes clave
- Centrado en los terminales: Diseñado para ordenadores de sobremesa, portátiles y servidores en pequeñas y medianas empresas.
- Automatización: Proporciona flujos de trabajo de aplicación de parches y alertas automatizados.
- Facilidad de uso: Los paneles de control sencillos y las soluciones guiadas facilitan la gestión de las vulnerabilidades.
Donde NinjaOne se queda corto
- Escala empresarial limitada: Puede que no sea ideal para entornos grandes y distribuidos.
- La cobertura de Linux es moderada: Existe cobertura para Linux, pero no es tan amplia como la de las herramientas centradas en servidores Linux.
10. Seguridad en el aikido
Ideal para equipos de tamaño medio que desean orientación rápida para la corrección de errores.
Aikido Security es una plataforma de gestión de vulnerabilidades diseñada para ayudar a los equipos a detectar, priorizar y corregir los riesgos de seguridad en servidores y aplicaciones. Se centra en proporcionar orientación práctica para reducir el tiempo de corrección y mejorar la postura de seguridad general.
Puntos fuertes clave
- Información útil: Ofrece una guía clara para solucionar rápidamente las vulnerabilidades.
- Priorización: Destaca las vulnerabilidades más críticas en función del riesgo.
- Informes: Genera informes listos para auditorías con fines de cumplimiento normativo y visibilidad para las partes interesadas.
Donde el aikido se queda corto
- Escala más pequeña: Más adecuado para entornos medianos que para grandes empresas.
- La cobertura de Linux es limitada: La cobertura de Linux no es tan profunda como la de los escáneres que dan prioridad a Linux.
Cómo elegir la solución adecuada para la gestión de vulnerabilidades
Elegir una solución de gestión de vulnerabilidades no consiste tanto en seleccionar una herramienta popular como en comprender cómo se propagan las vulnerabilidades por su organización.
La mayoría de las herramientas pueden escanear y generar resultados. Sin embargo, son pocas las que pueden ayudar a los equipos a actuar en función de esos resultados de una manera que se adapte a las operaciones reales. La solución adecuada debe respaldar la forma en que ya trabajan sus equipos de ingeniería, seguridad y operaciones, sin imponer un nuevo proceso que genere fricciones.
También resulta útil diferenciar entre la evaluación de vulnerabilidades y la gestión de vulnerabilidades. La evaluación detecta los problemas, mientras que la gestión abarca la priorización, la corrección, el seguimiento y la elaboración de informes a lo largo del tiempo. Ahí es también donde la aplicación de parches para vulnerabilidades cobra una importancia fundamental: convertir los hallazgos en soluciones oportunas que se puedan implementar de forma segura y coherente, junto con medidas de refuerzo como un cortafuegos Linux correctamente configurado que limite la exposición entre ciclos de parches.
Por último, el tamaño importa. Una solución que funciona en un entorno pequeño puede fallar a medida que aumenta el número de activos, se reducen las ventanas de aplicación de parches o aumenta la presión para cumplir con las normativas. Las mejores herramientas admiten la automatización, la transparencia y la implementación controlada, sin interrumpir la disponibilidad.
Características que debe tener la herramienta ideal para la gestión de vulnerabilidades
En nuestra encuesta sobre el estado de la detección de vulnerabilidades y la gestión de parches en la empresa, los encuestados señalaron las características que los usuarios desearían encontrar en el software de gestión de vulnerabilidades, muchas de las cuales se centran en los aspectos más prácticos de la gestión de vulnerabilidades.
En ese mismo informe, el 75 % de los encuestados afirmó que se basa en la investigación manual en línea para comprender las vulnerabilidades. Esto pone de relieve que muchos equipos aún carecen de orientación y priorización automatizadas.
Implementación rápida de parches sin necesidad de reiniciar
Los usuarios quieren una respuesta rápida ante los nuevos CVE. En otras palabras, la herramienta ideal para la gestión de vulnerabilidades debe implementar los parches tan pronto como se publiquen, o incluso proporcionar un parche personalizado para garantizar una respuesta rápida. Los parches sin reinicio, es decir, la capacidad de aplicar parches sin reiniciar o reiniciar un servicio, también eran una característica deseada.
Informes completos y automatizados
La mayoría de las herramientas de máquinas virtuales ofrecen algún tipo de generación de informes, pero los usuarios desean informes amplios y exhaustivos que aporten información realmente útil, incluyendo métricas claras sobre vulnerabilidades que puedan seguir a lo largo del tiempo. La generación de informes debe estar automatizada y ser fácil de interpretar.
También puedes consultar nuestra guía detallada sobre métricas de gestión de vulnerabilidades para ver qué indicadores clave son los más importantes para tus informes de seguridad.
Registro exhaustivo
Las herramientas que tienen la capacidad de realizar correcciones automáticas inevitablemente realizarán cambios en sus sistemas. Un registro completo que describa estos cambios puede ayudar a los administradores de sistemas a depurar errores en caso de que algo salga mal.
Impacto limitado en los recursos del sistema
Los usuarios siguen preocupados por la carga que las herramientas de gestión de vulnerabilidades suponen para los sistemas. Las mejores herramientas minimizan el impacto en los recursos mientras realizan análisis y aplican parches.
Implementaciones por fases
Algunos usuarios prefieren la implementación gradual de parches, en la que los parches se aplican primero a los sistemas de prueba para garantizar que no interrumpan las operaciones y, a continuación, se implementan gradualmente en el resto de sistemas para reducir el riesgo.
Detección de correcciones retroportadas
Las correcciones retroportadas (parches aplicados sin actualizar el número de versión) pueden provocar falsos positivos en las herramientas de VM. Una herramienta ideal puede detectarlas y evitar alertas innecesarias.
Altos niveles de automatización
Más allá del escaneo, las herramientas eficaces deben automatizar la priorización y la mitigación, reduciendo el esfuerzo manual.
Equilibrio entre disponibilidad y seguridad
Las herramientas de VM deben proteger los sistemas sin interrumpir los servicios críticos, equilibrando las necesidades de seguridad con el tiempo de actividad.
La automatización es la base de una buena herramienta de vulnerabilidad.
Las herramientas de gestión de vulnerabilidades son una parte fundamental de su programa de seguridad. Mitigar las vulnerabilidades reduce las oportunidades que tienen los atacantes de aprovechar las brechas en sus defensas.
Cuanto más se pueda automatizar, más tiempo podrán dedicar los equipos de seguridad a tareas estratégicas. Sin embargo, la automatización no debe ir en detrimento de la transparencia. Una buena herramienta debe ser transparente en cuanto a su funcionamiento.
Puede leer el informe sobre el estado de la detección de vulnerabilidades y la gestión de parches en las empresas (2021) aquí. Si desea saber cómo los parches sin reinicio pueden reducir el trabajo manual y mejorar la seguridad, consulte las soluciones de parches sin reinicio de TuxCare.

