
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- La automatización de la gestión de vulnerabilidades garantiza una seguridad continua en Linux al combinar el análisis, la priorización y la corrección en un único flujo de trabajo.
- Los dos retos principales son detectar vulnerabilidades reales y solucionarlas sin interrumpir el servicio.
- TuxCare Radar reduce el ruido de los análisis, y KernelCare aplica parches al núcleo sin necesidad de reiniciar el sistema, lo que reduce el periodo de vulnerabilidad.
Muchos equipos de Linux siguen recurriendo a métodos tradicionales para gestionar los riesgos de seguridad. Esto suele implicar análisis periódicos, clasificación manual, ciclos de parches programados y reinicios planificados. Funciona en entornos pequeños, pero presenta dificultades cuando se amplía la escala. Son habituales los retrasos entre la detección y la corrección, sobre todo cuando hay que aplicar parches del núcleo durante las ventanas de mantenimiento.
La automatización de la gestión de parches de vulnerabilidades permite superar estas limitaciones. Se centra en reducir la carga de trabajo manual durante la detección y la priorización, así como en acortar el tiempo que transcurre entre la identificación de un riesgo y la aplicación de una solución, siempre que sea posible.
En este artículo se explica cómo funciona la automatización de la gestión de vulnerabilidades, por qué fracasan los procesos manuales y cómo los equipos de Linux pueden reforzar su postura de seguridad mediante un enfoque automatizado y sin interrupciones.
¿Qué es la automatización de la gestión de vulnerabilidades?
La automatización de la gestión de vulnerabilidades consiste en detectar, priorizar y corregir las vulnerabilidades de software conocidas con el menor esfuerzo manual posible. Convierte lo que antes era un ciclo lento de análisis, generación de informes, revisión y aplicación de parches en un proceso continuo y repetible.
En el modelo tradicional, los equipos de seguridad realizan análisis de vulnerabilidades según un calendario preestablecido, interpretan los resultados, determinan qué es lo más importante y aplican los parches manualmente. Esto requiere tiempo y esfuerzo, especialmente en grandes entornos Linux con numerosos servidores. La gestión automatizada de vulnerabilidades integra todos estos pasos: realiza los análisis, prioriza lo más importante y activa automáticamente los flujos de trabajo de corrección.
Sin la automatización, los equipos se enfrentarían a largos retrasos entre el momento en que se publica una vulnerabilidad y el momento en que se soluciona. Muchas organizaciones tardan semanas o incluso meses en corregir vulnerabilidades críticas, mientras que los atacantes solo necesitan unas horas para aprovecharlas.
En una encuesta realizada en 2022 por el Ponemon Institute entre profesionales de las tecnologías de la información y la ciberseguridad, el 56 % de los encuestados señaló que sus organizaciones tardan entre cinco semanas y un año en corregir vulnerabilidades críticas o de alta prioridad, incluso cuando ya hay parches disponibles.
El doble reto: detectar y corregir vulnerabilidades
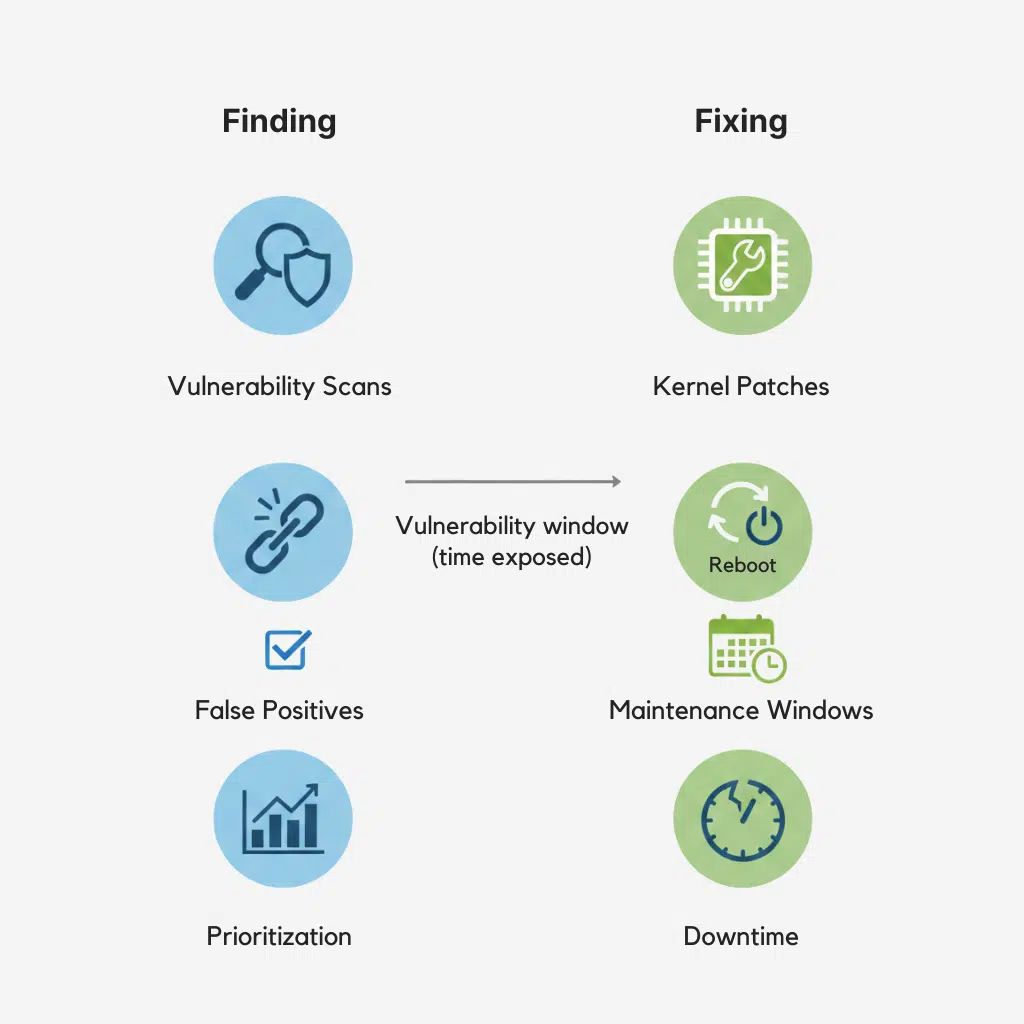
En entornos Linux, la gestión de vulnerabilidades consta de dos pasos principales. Cada uno de ellos puede ralentizar el trabajo de los equipos si se basan en procesos manuales. Uno consiste en detectar vulnerabilidades y el otro, en solucionarlas.
Detectar las vulnerabilidades
Detectar vulnerabilidades consiste en analizar los sistemas para identificar problemas de seguridad conocidos y, a continuación, determinar cuáles son los más importantes. Las vulnerabilidades de alto impacto, que presentan puntuaciones de riesgo más elevadas, deben tener prioridad sobre los hallazgos de bajo riesgo.
Para conocer con más detalle los pasos y factores clave que intervienen, consulta nuestra guía sobre la priorización de vulnerabilidades.
Los servidores Linux cuentan con miles de paquetes, bibliotecas y componentes del núcleo, lo que supone una amplia superficie de ataque. Los escáneres suelen generar largas listas de resultados. Muchos de los hallazgos son de bajo riesgo, no se pueden explotar en el entorno actual o ya se han mitigado mediante paquetes más recientes o parches del núcleo en tiempo real. Los equipos deben revisar manualmente estos resultados, filtrar los falsos positivos y centrarse en las amenazas reales.
La clasificación y la priorización manuales son lentas y propensas a errores. En entornos Linux complejos, puede llevar días (o incluso más tiempo) interpretar los resultados, asignar prioridades y remitir los problemas al equipo de operaciones para que apliquen los parches.
Los datos muestran que un escáner de vulnerabilidades típico puede generar entre cientos y miles de resultados por análisis, de los cuales un gran porcentaje presenta un nivel de riesgo bajo o son falsos positivos. Este ruido ralentiza los tiempos de respuesta y obliga a los equipos a dedicar horas a verificar si un problema es real o ya se ha solucionado.
Solución de las vulnerabilidades
Una vez que los equipos han identificado y priorizado una vulnerabilidad, el siguiente paso es su corrección. En los sistemas Linux, esto suele implicar la aplicación de actualizaciones de seguridad al núcleo, a las bibliotecas compartidas o a otros paquetes instalados.
No todas las soluciones funcionan de la misma manera.
Las vulnerabilidades del núcleo son las más problemáticas de resolver. La aplicación tradicional de parches al núcleo requiere un reinicio, lo que provoca tiempos de inactividad y obliga a los equipos a programar ventanas de mantenimiento. Incluso cuando hay una solución disponible, los parches suelen retrasarse para evitar que el servicio se vea afectado.
Como consecuencia, la corrección suele posponerse durante días o semanas después de que se haya detectado una vulnerabilidad.
Por ejemplo, una vulnerabilidad crítica del núcleo detectada en un servidor Linux empresarial puede permanecer sin parchear mientras los equipos coordinan una ventana de mantenimiento y se preparan para reiniciar el sistema. Durante ese intervalo, el sistema permanece expuesto.
Si estás evaluando servicios gestionados externos o socios especializados en la corrección de vulnerabilidades para que te ayuden a gestionar esta carga de trabajo, puedes consultar nuestra guía sobre cómo seleccionar un proveedor de servicios de gestión de vulnerabilidades.
El enfoque de TuxCare: una solución automatizada de principio a fin
El reto de la gestión de vulnerabilidades no consiste solo en detectarlas, sino en solucionarlas rápidamente sin interrumpir las operaciones. En entornos Linux, esto resulta especialmente complicado, ya que las actualizaciones del núcleo suelen requerir un reinicio del sistema, y la aplicación de parches a bibliotecas compartidas como glibc u OpenSSL puede exigir reiniciar las aplicaciones.
TuxCare aborda la gestión de vulnerabilidades en Linux como un flujo de trabajo integrado. Combina una detección precisa y una priorización basada en el riesgo con medidas de corrección automatizadas y sin interrupciones, siempre que sea posible. El resultado es un enfoque práctico que reduce el tiempo de exposición y los gastos operativos sin obligar a los equipos a cambiar la forma en que gestionan sus sistemas.
Paso 1: Detección y priorización automatizadas con TuxCare Radar
El primer paso para la automatización es saber qué es lo que realmente importa. TuxCare Radar está diseñado para identificar vulnerabilidades en Linux y reducir el ruido en los análisis.
Radar analiza los sistemas Linux, identifica las vulnerabilidades CVE conocidas y las clasifica por orden de prioridad mediante una puntuación de riesgo basada en inteligencia artificial. Este análisis tiene en cuenta la gravedad según el CVSS, la disponibilidad de parches y la información sobre amenazas en tiempo real, lo que ayuda a los equipos a centrarse en las vulnerabilidades que requieren una intervención, y no solo en aquellas que aparecen en un análisis.

Cómo funciona en la práctica
- Radar analiza los servidores de todo el entorno
- Identifica vulnerabilidades del núcleo y de los paquetes
- Genera informes listos para auditorías destinados a los equipos de seguridad y cumplimiento normativo
Paso 2: Aplicación automática de parches sin necesidad de reiniciar con KernelCare
KernelCare, de TuxCare, se encarga de la parte más compleja de la aplicación de parches en Linux: el núcleo. Los reinicios provocan tiempos de inactividad, interrumpen el funcionamiento de las aplicaciones y obligan a los equipos a posponer la aplicación de los parches hasta las ventanas de mantenimiento. KernelCare elimina esta barrera al aplicar los parches a un núcleo en ejecución sin necesidad de reiniciar. El parche se aplica en tiempo real mientras el sistema sigue funcionando.
Esto reduce el periodo de exposición a vulnerabilidades. Las vulnerabilidades críticas del núcleo se pueden corregir tan pronto como se publiquen los parches, en lugar de tener que esperar días o semanas a que se abran las ventanas de mantenimiento.
Cómo funciona en la práctica
- KernelCare instala los parches automáticamente tan pronto como están disponibles
- Los parches se aplican automáticamente en tiempo real, en segundo plano, sin necesidad de reiniciar el sistema
- Las cargas de trabajo siguen ejecutándose sin interrupciones
Cobertura ampliada
TuxCare también ofrece la aplicación de parches sin necesidad de reiniciar, más allá del núcleo:
- LibCare para bibliotecas compartidas como glibc y OpenSSL
- KernelCare IoT para dispositivos IoT y embebidos ARM64
Nota: TuxCare Radar detecta cuándo las vulnerabilidades ya se han solucionado mediante los parches en tiempo real de KernelCare, lo que ayuda a los equipos a evitar falsos positivos.
Las ventajas empresariales de la automatización de la gestión de vulnerabilidades
La automatización de la gestión de vulnerabilidades no solo supone una mejora en materia de seguridad, sino también una mejora empresarial. Cuando los equipos pueden detectar vulnerabilidades rápidamente y solucionarlas sin tiempo de inactividad, reducen el riesgo y ahorran tiempo. Además, reducen las fricciones operativas, lo que ayuda a los equipos a centrarse en el trabajo estratégico.
A continuación se enumeran las principales ventajas empresariales de un flujo de trabajo de automatización completo que incluye la detección, la priorización y la corrección.
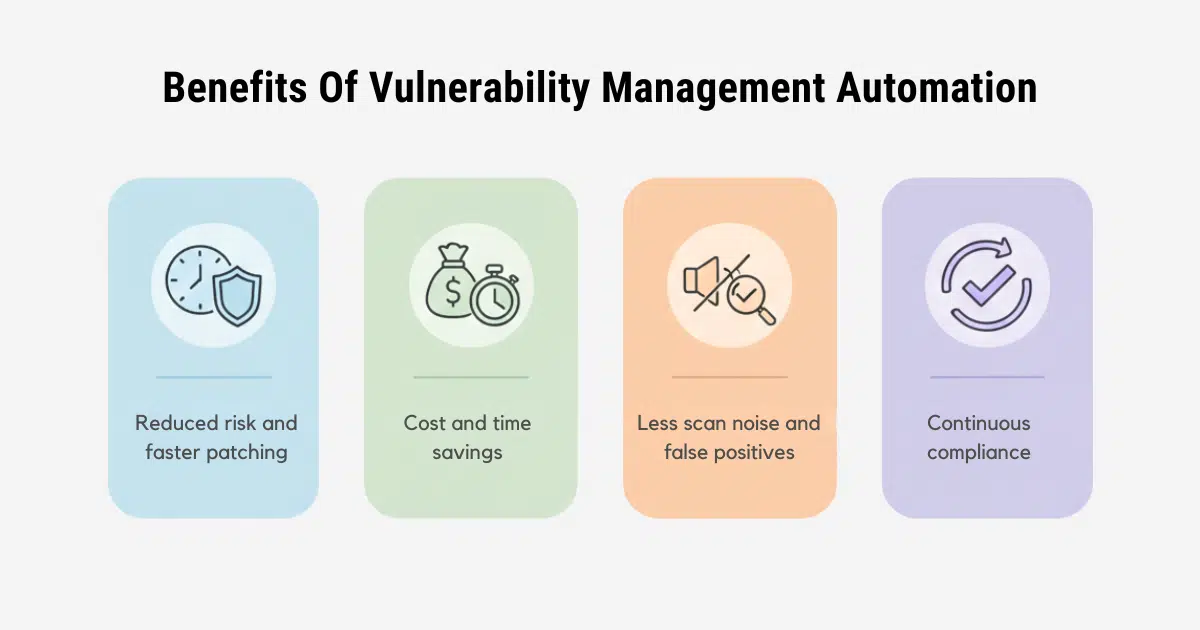
Reducción drástica del riesgo y del margen de vulnerabilidad
El mayor riesgo en la gestión de vulnerabilidades es el tiempo que transcurre entre el descubrimiento y la corrección. Los flujos de trabajo manuales alargan este intervalo, ya que los equipos deben esperar a las ventanas de mantenimiento, a las aprobaciones o a la coordinación entre departamentos. Ese retraso aumenta el periodo de exposición.
Una estrategia combinada con Radar y KernelCare reduce el margen de vulnerabilidad. Radar agiliza la detección y la priorización. KernelCare elimina la necesidad de tiempo de inactividad, por lo que los equipos pueden aplicar inmediatamente los parches críticos del núcleo. Esto reduce el tiempo del que disponen los atacantes para aprovechar las vulnerabilidades y se complementa perfectamente con controles a nivel de host, como un cortafuegos Linux correctamente configurado que, mientras tanto, limita la exposición de cualquier servicio sin parchear.
Un ahorro considerable de tiempo y dinero
La gestión manual de vulnerabilidades requiere coordinación entre equipos. Además, requiere mucho tiempo para analizar los datos de vulnerabilidades, clasificarlos, probar los parches, programar tareas y reiniciar los sistemas. Este esfuerzo aumenta los costes operativos y reduce la productividad del equipo.
La automatización reduce estos costes de dos maneras:
- Radar reduce el tiempo dedicado a los falsos positivos y a la priorización
- KernelCare reduce el tiempo dedicado a planificar y llevar a cabo los reinicios
Para los equipos de Linux, el tiempo que se ahorra no solo tiene que ver con la velocidad. También se trata de evitar interrupciones en los servicios críticos y de evitar costosos tiempos de inactividad. De hecho, según el informe «Cost of a Data Breach Report 2024» de IBM, las organizaciones que utilizan ampliamente la inteligencia artificial (IA) y los flujos de automatización ahorran una media de 1,9 millones de dólares en comparación con aquellas que no lo hacen.
Elimina los falsos positivos y el «ruido de escaneo»
Uno de los aspectos más frustrantes del análisis tradicional de vulnerabilidades es el «ruido de análisis», es decir, la abrumadora cantidad de falsas alarmas que consumen un tiempo valioso y provocan fatiga por alertas.
Por lo general, los escáneres de vulnerabilidades generan largas listas de resultados que incluyen problemas de bajo riesgo, duplicados y falsos positivos. Este exceso de información puede abrumar a los equipos y retrasar la respuesta ante amenazas reales.
Radar reduce el ruido de los análisis al dar prioridad a las vulnerabilidades y detectar cuándo un problema ya se ha solucionado. Los equipos dedican menos tiempo a investigar falsos positivos y más tiempo a resolver riesgos reales.
Garantice el cumplimiento normativo continuo con menos esfuerzo
Los marcos de cumplimiento exigen pruebas de la implementación de parches y la gestión de vulnerabilidades. Los procesos manuales pueden convertir las comprobaciones de cumplimiento en una carga trimestral o anual.
La automatización transforma el cumplimiento normativo de una tarea en un estado. Radar genera informes listos para auditorías. KernelCare garantiza que los sistemas se mantengan actualizados sin necesidad de reinicios ni tiempos de inactividad. Juntos, ofrecen una visión clara y continua del estado de seguridad.
El futuro pasa por flujos de trabajo automatizados y sin interrupciones
La gestión manual de vulnerabilidades ya no se adapta al ritmo de los entornos Linux modernos. El análisis, la clasificación y la aplicación de parches llevan tiempo, y el tiempo es el activo más valioso en materia de seguridad. Cuanto más tiempo permanece sin parchear una vulnerabilidad, mayor es el riesgo.
Un flujo de trabajo de automatización completo cambia esta situación. Conecta la detección de vulnerabilidades con su corrección, lo que permite a los equipos responder más rápido y con menos esfuerzo. Los equipos de Linux pueden reducir la exposición aplicando parches críticos del núcleo sin tiempo de inactividad, al tiempo que eliminan el ruido de los escáneres y los falsos positivos.
La automatización no elimina la responsabilidad. La mejora. Permite a los equipos de seguridad centrarse en las vulnerabilidades importantes y en los sistemas que requieren atención, en lugar de dedicar tiempo a tareas manuales repetitivas.
Si desea reducir los riesgos y simplificar la automatización de la gestión de vulnerabilidades en Linux, considere un enfoque que combine la detección automatizada, la priorización y la corrección sin necesidad de reiniciar el sistema. TuxCare es compatible con este modelo y ayuda a los equipos de Linux a mantener la seguridad de los sistemas sin interrumpir las operaciones.
También puedes obtener más información sobre cómo elegir un escáner de vulnerabilidades de Linux para mejorar este proceso en nuestra guía completa.
Preguntas frecuentes
¿Cómo funciona el patching en directo en un entorno de producción?
La aplicación de parches en tiempo real permite aplicar correcciones al núcleo en sistemas Linux en funcionamiento sin necesidad de reiniciar. Actualiza el código en memoria mientras los servicios permanecen activos, lo que reduce el tiempo de inactividad y los retrasos en la aplicación de parches.
¿Cuál es la diferencia entre un escáner de vulnerabilidades y una herramienta de gestión de parches?
Un escáner (como TuxCare Radar) detecta y clasifica por orden de prioridad las vulnerabilidades. Una herramienta de gestión de parches (como KernelCare) aplica las correcciones. La automatización funciona mejor cuando el análisis y la aplicación de parches se integran en un flujo de trabajo continuo.
¿Se puede introducir la automatización de forma gradual en todos los departamentos?
Sí. Empieza con un pequeño conjunto de sistemas o con una sola distribución. Comprueba que el flujo de trabajo funciona y, a continuación, amplía el proyecto. Una implementación por fases reduce el riesgo y genera confianza.

