Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Solo el 1 % de las vulnerabilidades (CVE) publicadas en 2024 contaban con pruebas confirmadas de que se estaban explotando en el mundo real, lo que significa que la mayor parte de lo que detecta tu escáner no requiere una acción urgente. (VulnCheck)
- La priorización basada en el riesgo clasifica las vulnerabilidades según el riesgo real que suponen para tu entorno —teniendo en cuenta la posibilidad de explotación, el valor de los activos y la información sobre amenazas— y no solo según las puntuaciones de gravedad del CVSS.
- Un proceso repetible consta de cinco pasos: identificar, evaluar la vulnerabilidad, determinar el impacto en el negocio, clasificar y, por último, aplicar parches o medidas de mitigación; y funciona mejor como un ciclo continuo, no como una revisión trimestral.
- Los escáneres que no tienen en cuenta los parches ya aplicados —incluidas las correcciones que no requieren reinicio— generan falsos positivos que alteran tu cola de prioridades desde el principio.
Abres el informe de análisis de vulnerabilidades del lunes y te esperan 4.200 nuevos hallazgos. Unos 600 están marcados como «críticos». Cuentas con dos ingenieros, y la aplicación de parches es solo una parte de su trabajo. Las cuentas no cuadran, y fingir que sí lo hacen es precisamente lo que provoca las brechas de seguridad.
Esa brecha es precisamente la que se subsana con la priorización de vulnerabilidades. El objetivo nunca ha sido corregir todo, sino identificar aquel puñado de las 600 vulnerabilidades que cuentan con un exploit real en circulación, que afectan a sistemas importantes y a las que se puede acceder realmente en la actualidad. Todo lo demás puede esperar, mitigarse o aceptarse formalmente como riesgo.
Esta guía explica cómo se aplica en la práctica la priorización basada en el riesgo: los factores que importan, los pasos que se mantienen firmes ante la presión, las herramientas que vale la pena tener en cuenta y los errores que, sin que nos demos cuenta, acaban arruinando los programas con el paso del tiempo.
¿Qué es la priorización de vulnerabilidades?
La priorización de vulnerabilidades consiste en clasificar los fallos de seguridad conocidos según el riesgo real que suponen para tu entorno y, a continuación, solucionarlos en ese orden, en lugar de limitarse a ir bajando por la lista a partir de la puntuación de gravedad más alta. Es el paso siguiente a la simple aplicación de parches para vulnerabilidades, y se basa en una lección aprendida a base de mucho esfuerzo: la gravedad y el riesgo no son lo mismo.
El CVSS (Sistema Común de Puntuación de Vulnerabilidades ) asigna a cada CVE (Vulnerabilidades y Exposiciones Comunes)
El Sistema Común de Puntuación de Vulnerabilidades (CVSS) asigna a cada vulnerabilidad publicada una puntuación de gravedad basada en características como el vector de ataque y la complejidad, y la Base de Datos Nacional de Vulnerabilidades las publica como referencia pública de facto. Lo habitual es ordenarlas por esa puntuación, empezando por 10,0 y yendo descendiendo, tratando todas las vulnerabilidades «críticas» por igual. Sin embargo, una puntuación no dice nada sobre si existe un exploit, si el sistema está conectado a Internet o si un ataque tendría repercusiones para la empresa. La priorización basada en el riesgo tiene en cuenta la inteligencia sobre amenazas, la disponibilidad de exploits, el valor de los activos y el contexto empresarial. El CVSS se convierte en un dato más, no en el veredicto definitivo.
Por qué es importante priorizar las vulnerabilidades

El desajuste de escala es el problema fundamental. Cada año se publican decenas de miles de nuevas CVE; sin embargo, VulnCheck solo registró unas 432 vulnerabilidades para las que se obtuvieron pruebas de explotación real por primera vez durante el primer semestre de 2025. La mayor parte de lo que detecta tu escáner nunca será objeto de ataque por parte de un atacante. El ruido es estructural, no incidental.
Las que sí son objeto de explotación actúan con rapidez. El informe DBIR de Verizon de 2025 reveló que la explotación de vulnerabilidades como vector de acceso inicial aumentó un 34 % respecto al año anterior y ahora representa el 20 % de todas las filtraciones, solo superada por el uso indebido de credenciales. Las consecuencias son evidentes: ransomware, pérdida de datos y un escrutinio regulatorio que no esperará a tu próxima ventana de parches.
Lo que complica aún más la situación es que, por lo general, el problema no es la falta de concienciación. Según el Informe sobre el panorama del código abierto de 2026 de TuxCare, el 61,4 % de las organizaciones que sufrieron un incidente afirmaron que ya existía un parche disponible, pero que no se había aplicado. Los equipos lo sabían. Simplemente no pudieron subsanar la brecha a tiempo, ya que, sin una priorización clara, todo parece igual de urgente y nada avanza con la suficiente rapidez.
Por lo tanto, el establecimiento de prioridades debe cumplir dos objetivos a la vez: filtrar el ruido y actuar sobre lo que realmente importa antes de que se agote el plazo. Además, es la forma de estar siempre preparado para una auditoría. Las normas PCI DSS, HIPAA y SOC 2 exigen un proceso de corrección documentado y clasificado por niveles de riesgo, no un simple encogimiento de hombros del tipo «hemos corregido lo que hemos podido».
Factores clave en la priorización de vulnerabilidades
Hay cinco factores que influyen en casi todas las decisiones de priorización que merecen la pena. Si se omite alguno de ellos, se acaba dedicando un esfuerzo excesivo a corregir hallazgos de bajo riesgo o pasando por alto aquellos que, aunque pasen desapercibidos, son importantes.
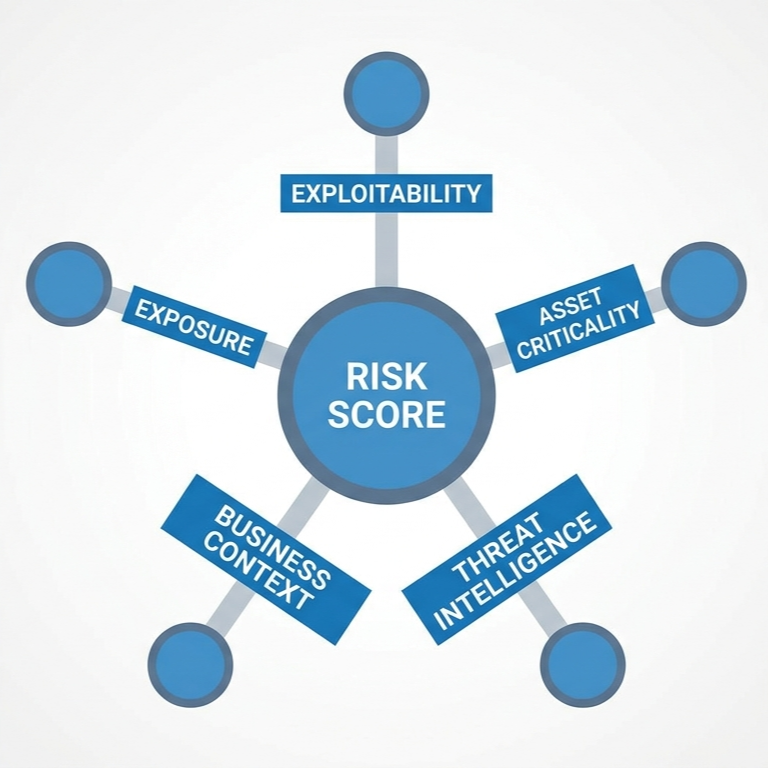
Factor 1: Vulnerabilidad
Un CVE con un módulo público de Metasploit se comporta de forma muy diferente a uno que requiere un acceso encadenado por parte del atacante y una versión específica del núcleo. Incluso una prueba de concepto (PoC) sin código de explotación utilizable aumenta la probabilidad de explotación más que un CVE teórico sin investigación pública que lo respalde. Hay que comprobar si existe un exploit que funcione, qué fiabilidad tiene y qué privilegios requiere.
Factor 2: Importancia crítica de los activos
No todos los servidores son iguales. Una vulnerabilidad CVE en el controlador de dominio no supone el mismo riesgo que una en una máquina virtual de desarrollo que nadie ha tocado desde 2023. Clasifica tus activos —los más valiosos, los críticos para el negocio, los de apoyo y los de bajo valor— antes de empezar a priorizar los hallazgos. Sin un inventario de activos vinculado a la función empresarial, la priorización no es más que una farsa.
Factor 3: Inteligencia sobre amenazas
Los autores de amenazas tienen sus favoritos. Reutilizan lo que les funciona. Estar al tanto de las incorporaciones al catálogo KEV (vulnerabilidades explotadas conocidas) de la CISA, de los avisos de los proveedores y de las fuentes fiables de información sobre amenazas permite saber qué CVE se están utilizando como arma en este momento y cuáles siguen siendo meras hipótesis. El catálogo KEV de la CISA es la fuente pública más clara al respecto: a finales de 2025 contaba con 1.484 entradas y, en mayo de 2026, ya había aumentado a 1.592.
El cruce de los resultados con las técnicas de MITRE ATT&CK aporta una perspectiva adicional: si un CVE se corresponde con una técnica utilizada activamente en campañas de ransomware o observada en la actividad reciente de los actores maliciosos, se trata de un caso distinto al de uno que quede oculto en un aviso de seguridad de hace un año.
Factor 4: Contexto empresarial
Una vulnerabilidad CVE en un sistema que procesa información médica protegida (PHI) tiene un peso diferente al de la misma vulnerabilidad CVE en una página de destino de marketing. Los sectores sanitario, financiero y de infraestructuras críticas tienen plazos reglamentarios estrictos para determinados tipos de medidas correctivas. Relaciona los resultados con la sensibilidad de los datos, las cargas de trabajo reguladas y los acuerdos de nivel de servicio (SLA) contractuales. Es aquí donde la priorización deja de ser un ejercicio puramente técnico y pasa a ser una conversación empresarial. Para saber qué hay que medir realmente, consulta esta guía sobre métricas de vulnerabilidad.
También puedes consultar nuestra guía detallada sobre métricas de gestión de vulnerabilidades para saber qué aspectos debes medir en tu empresa.
Factor 5: Exposición
Con conexión a Internet o sin ella. Detrás de un WAF o sin él. Sea accesible desde una cuenta de usuario con privilegios reducidos o no. Un CVSS de 9,8 en un host sin conectividad entrante siempre tiene menor gravedad que un CVSS de 7,4 en una pasarela API expuesta al público. Aquí es también donde la línea divisoria entre la gestión de parches y la gestión de vulnerabilidades empieza a cobrar importancia: la pregunta no es solo «¿está esto parcheado?», sino «¿es accesible, explotable y merece la pena que un atacante le dedique tiempo?».
Atención: Las puntuaciones CVSS Base no tienen en cuenta en absoluto tu entorno. Una puntuación de 9,8 en un CVE que afecta a un servicio que no ejecutas, al que no puedes acceder y que tienes protegido con un cortafuegos equivale, en la práctica, a un 0. Los equipos que se basan únicamente en las puntuaciones Base acaban aplicando parches a elementos que no importan, mientras que pasan por alto problemas con una puntuación CVSS de 6,5 en sistemas conectados a Internet que sí son importantes.
Pasos del proceso de priorización de vulnerabilidades basado en el riesgo
Cinco pasos. Llévalos a cabo como un ciclo continuo, no como un proyecto con una meta final.

Paso 1: Identificar vulnerabilidades (análisis)
Realiza análisis autenticados con periodicidad regular, además de análisis continuos siempre que sea posible. Abarca los resultados relativos a la red, los hosts, las imágenes de contenedores y la capa de aplicaciones. No se puede dar prioridad a lo que no se sabe que existe. Combina los análisis con una evaluación real de vulnerabilidades para detectar errores de configuración y vulnerabilidades de software tanto en entornos locales como en la nube, y no solo coincidencias con CVE.
La calidad del análisis es tan importante como la cadencia. Un escáner de vulnerabilidades que no sepa qué parches ya se han aplicado —especialmente los que no requieren reinicio — indicará que las vulnerabilidades ya solucionadas siguen abiertas. Ese ruido de falsos positivos distorsiona tu cola de prioridades antes incluso de que hayas clasificado un solo hallazgo: acabas clasificando datos erróneos y confiando en el orden que genera.
También puedes consultar nuestra guía sobre escáneres de vulnerabilidades de código abierto para ver cómo las herramientas gratuitas gestionan los análisis en flujos de trabajo automatizados.
Paso 2: Evaluar la explotabilidad y la gravedad
Recopila los datos de CVSS, EPSS, el estado de KEV y cualquier puntuación específica del proveedor. Para cada hallazgo: ¿existe algún exploit público? ¿Figura en el catálogo de KEV? ¿Cuál es el percentil de EPSS? Aquí es donde los resultados sin procesar del escáner se convierten en información útil. Sin este paso, todo parece simplemente crítico.
Paso 3: Relación con el impacto en el negocio
Cruza cada hallazgo con tu inventario de activos. Etiqueta el sistema, los datos con los que interactúa, el ámbito normativo y el grupo de usuarios. Si tu CMDB (base de datos de gestión de la configuración) no es fiable, este paso resultará complicado, y suele ser aquí donde los programas de priorización se estancan sin que nadie se dé cuenta.
Paso 4: Clasificar por riesgo
Combina los datos técnicos y de negocio en una única clasificación. La mayoría de los equipos utilizan un modelo por niveles: P0 (explotación activa en un activo crítico), P1 (activo crítico con alta probabilidad de explotación), P2 (riesgo medio), P3 (riesgo bajo, aceptar o aplazar). Algunos equipos formalizan esto mediante una matriz de riesgo que también tiene en cuenta las vías de ataque —es decir, si una vulnerabilidad puede encadenarse con permisos débiles o configuraciones erróneas para alcanzar un objetivo de mayor valor— en lugar de puntuar cada hallazgo de forma aislada. Documenta los criterios para que la clasificación sea reproducible y auditable, y no se base en impresiones subjetivas.
Paso 5: Corregir o mitigar
Aplica parches siempre que puedas. Cuando no sea posible —por ejemplo, debido a sistemas heredados, retrasos de los proveedores o limitaciones en las ventanas de cambio—, utiliza controles compensatorios: reglas de WAF, segmentación de red, cobertura de EDR y medidas de mitigación a nivel del núcleo. Según el Informe sobre el panorama del código abierto de 2026 de TuxCare, el 43 % de los equipos señala la imposibilidad de desconectar los sistemas críticos como la principal causa de retraso en la aplicación de parches, y esa es precisamente la razón por la que los controles compensatorios no son un recurso de último momento. Forman parte del plan. Y en el caso de los fallos del núcleo de Linux, la aplicación de parches sin reinicio es una de las pocas formas limpias de solucionar el problema sin tener que programar una ventana de mantenimiento.
Ventajas de la priorización de vulnerabilidades basada en el riesgo
Esto es lo que cambia realmente cuando la priorización empieza a funcionar.
1. Reducir el riesgo de violaciones de seguridad sin aumentar la plantilla
Te estás centrando en esa pequeña parte de las vulnerabilidades que tienen posibilidades reales de ser explotadas, que es precisamente donde suelen originarse la mayoría de las brechas de seguridad. El mismo equipo, menos esfuerzo desperdiciado y una mejor cobertura de lo que realmente importa.
2. Reducción del tiempo medio de resolución (MTTR) en las vulnerabilidades CVE más importantes
Contar con una cola y un SLA específicos para los hallazgos de nivel P0 reduce considerablemente el tiempo de corrección de las vulnerabilidades CVE que están siendo explotadas activamente. Puede que tu MTTR global no varíe de forma drástica, pero sí lo hace la cifra que realmente importa a los auditores y a los CISO.
Consejo profesional: Lleva un seguimiento del «MTTR de las vulnerabilidades CVE explotadas activamente» por separado de tu MTTR general. Ambos valores divergen rápidamente una vez que el programa madura, y esa diferencia es lo que realmente les preocupa a los auditores y a los consejos de administración.
3. Conversaciones más claras sobre auditorías
Los auditores no quieren pruebas de que todas las vulnerabilidades críticas se hayan corregido en un plazo de 30 días. Quieren un proceso de toma de decisiones documentado y justificable. La priorización basada en el riesgo te ofrece precisamente eso, con registros de pruebas, criterios de clasificación y gestión de excepciones integrados.
4. Menos «fatiga de parches» y mejores relaciones entre los ingenieros
Enviar 600 parches «críticos» al mes a los equipos de aplicaciones acaba rápidamente con la buena relación. Enviar 30 incidencias de nivel P0/P1 con una justificación clara genera confianza y, de hecho, hace que los parches se apliquen más rápido.
5. Mejor uso de los controles compensatorios
Una vez que los hallazgos se clasifican según su riesgo real, la decisión resulta más clara: aplicar un parche aquí, segmentar aquello y aceptar lo tercero. Las medidas de mitigación dejan de ser un recurso de último momento y pasan a formar parte de la estrategia de forma deliberada y documentada.
Las 3 mejores herramientas de priorización de vulnerabilidades para una gestión más inteligente de los parches
Una breve comparación antes de pasar a los detalles de cada herramienta:
|
Herramienta |
Ideal para |
¿Se incluyen las actualizaciones? |
Fuerza |
|
TuxCare Radar |
Entornos Linux que necesitan resultados de análisis más precisos |
No (análisis + priorización; se integra con las soluciones de aplicación de parches de TuxCare) |
Sabe qué vulnerabilidades CVE ya se han corregido, incluidos los parches que no requieren reinicio |
|
Rapid7 InsightVM |
Empresas medianas y grandes que desean una gestión unificada de las vulnerabilidades |
No (solo detección) |
Puntuación de riesgo activo en el contexto de la exposición activa |
|
Gestión de vulnerabilidades Tenable |
Entornos con estrictas exigencias de cumplimiento normativo, amplia cobertura de activos |
No (solo detección) |
Puntuación VPR y amplia presencia en la investigación sobre vulnerabilidades |
1. Radar TuxCare
La mayoría de los escáneres de vulnerabilidades tienen un punto ciego: no saben qué es lo que ya se ha corregido. Esto no supone ningún problema si todas las correcciones se instalan a través de los gestores de paquetes estándar, pero deja de funcionar cuando se utiliza la aplicación de parches en tiempo real —en la que las correcciones del núcleo se aplican en memoria sin necesidad de reiniciar el sistema y no siempre aparecen en la base de datos de paquetes—.
TuxCare Radar es un escáner de vulnerabilidades de Linux diseñado específicamente para cubrir este punto ciego. Sabe qué CVE ya se han solucionado —mediante actualizaciones estándar de paquetes y parches que no requieren reinicio— por lo que deja de marcar como abiertas las incidencias que ya se han solucionado. El resultado es una señal mucho más clara: un número drásticamente menor de falsos positivos y una cola de prioridades en la que realmente puedes confiar.
Más allá de la eliminación de falsos positivos, Radar ofrece una puntuación de riesgo asistida por IA que tiene en cuenta la vulnerabilidad a los ataques, los datos CVSS y el estado confirmado de los parches, de modo que tu equipo pueda ver lo que realmente requiere atención, y no solo lo que técnicamente no está parcheado. Funciona sin un agente persistente y se integra directamente con Qualys, Nessus y OpenSCAP si ya los utilizas en tu flujo de trabajo.
Ideal para:Entornos Linux en los que se utilizan parches sin necesidad de reiniciar el sistema, equipos frustrados por resultados de análisis confusos y organizaciones que necesitan establecer prioridades en función del estado real de la corrección, en lugar del estado teórico de los parches.
2. Rapid7 InsightVM
InsightVM se basa en lo que Rapid7 denomina «Active Risk», un modelo de puntuación que combina el CVSS, la disponibilidad de exploits, el uso de kits de malware y los datos de exposición en una única puntuación de 0 a 1.000. Se trata de una plataforma de detección y priorización, más que de una herramienta de aplicación de parches, por lo que te indica qué hay que corregir y se encarga de transferir la tarea a tu cadena de herramientas de aplicación de parches a través de integraciones.
- Ventajas: La puntuación de riesgo activo es más útil que el CVSS sin procesar; evaluación continua sólida basada en agentes.
- Contras: No dispone de aplicación de parches nativa; el coste de las licencias aumenta considerablemente a partir de implementaciones de tamaño medio.
- Ideal para: Equipos que buscan una única plataforma para analizar, puntuar y generar informes, con la aplicación de parches gestionada por separado.
3. Gestión de vulnerabilidades de Tenable
La plataforma de Tenable (la sucesora basada en la nube de Nessus Manager) se basa en su puntuación VPR (Vulnerability Priority Rating), que tiene en cuenta la inteligencia sobre amenazas, la madurez del código de explotación y la exposición. Cuenta con una de las coberturas de activos más amplias del mercado, que abarca las tecnologías de la información (TI), la tecnología operativa (TO) y la nube. Al igual que Rapid7, da prioridad a la detección.
- Ventajas: Amplia cobertura en los ámbitos de TI, TO, la nube y la identidad; sólidos informes de cumplimiento normativo.
- Contras: La interfaz de usuario es compleja, y el valor disminuye si tu equipo no actúa de forma coherente según las clasificaciones del VPR.
- Ideal para: Entornos con estrictas exigencias de cumplimiento normativo y organizaciones con infraestructuras mixtas de TI y TO.
Errores habituales que hay que evitar a la hora de priorizar vulnerabilidades
El patrón de fracaso es similar en todos los programas. Estos cinco aspectos se repiten en todos ellos.
Considerar el CVSS como la única referencia

Las puntuaciones CVSS Base no tienen en cuenta la explotabilidad en el mundo real ni tu entorno específico. Un programa que se base exclusivamente en el CVSS dedicará la mayor parte de sus recursos a vulnerabilidades que, en realidad, nadie está explotando. Utiliza el CVSS como uno de los factores, junto con el KEV, el EPSS y el contexto de los activos.
Ignorar el catálogo de KEV
La lista KEV de la CISA es, en la práctica, un canal gratuito y seleccionado de «parches prioritarios» que mantienen las personas encargadas de realizar un seguimiento de los ataques reales. Los programas que no la siguen se pierden la señal pública más evidente que existe. Integra las actualizaciones de KEV en tu sistema de gestión de incidencias como alertas automáticas de alta prioridad.
No hay inventario de activos, o el que hay está desactualizado
Si no sabes con qué cuentas, no puedes establecer prioridades en cuanto a lo que es vulnerable. Una CMDB desactualizada es el «asesino silencioso» de los programas de priorización: todo parece crítico porque nada viene acompañado de un contexto empresarial.
Una visión realista: La mayoría de las situaciones en las que se dice «tenemos un problema de vulnerabilidades» son, en realidad, «tenemos un problema de inventario». Arregla la CMDB antes de comprar otro escáner.
Considerar la priorización como un ejercicio trimestral
Los códigos de explotación que se publican, las actualizaciones del catálogo KEV y las prioridades empresariales cambian constantemente. Un hallazgo que el lunes tenía prioridad P3 puede pasar a ser P0 el viernes. Hay que abordar la priorización como un proceso continuo, no puntual. Esto es, en esencia, lo que formaliza el marco de Gestión Continua de la Exposición a Amenazas (CTEM) de Gartner: el paso de las evaluaciones puntuales a una visibilidad continua de la exposición.
Descartar las medidas de mitigación como plan de contingencia
No siempre es posible aplicar parches: aplicaciones heredadas, retrasos de los proveedores, software al final de su ciclo de vida. Los equipos que consideran los controles compensatorios como un fracaso acaban acumulando un trabajo atrasado que no pueden resolver y se arriesgan a tomar decisiones que nunca se documentan. Las medidas de mitigación no son un premio de consolación, sino una parte deliberada y auditable de una estrategia de corrección madura.
Protege tus sistemas con una priorización más inteligente de las vulnerabilidades
La priorización de vulnerabilidades no es una herramienta que se compra, sino una práctica que hay que desarrollar y mantener en funcionamiento. El modelo de puntuación es importante, las herramientas también lo son, pero los mayores beneficios provienen de un proceso bien fundamentado: identificar, puntuar en función del riesgo real, asignar a los activos, clasificar y, a continuación, corregir o mitigar, en un ciclo continuo. Los equipos que lo hacen bien no aplican más parches. Aplican parches a lo que realmente importa más rápido y descartan el resto con confianza.
Si tu escáner no es capaz de detectar las correcciones ya aplicadas —especialmente aquellas que se han instalado sin necesidad de reiniciar el sistema—, todas las decisiones posteriores sobre prioridades se basarán en datos erróneos, y ese error se irá agravando en cada paso.
TuxCare Radar subsana esa carencia directamente: tiene en cuenta tanto los parches estándar como los que no requieren reinicio, aplica una puntuación de riesgo asistida por IA vinculada a tu estado real de corrección y se integra con los escáneres que probablemente ya estés utilizando. Empieza con un único análisis y comprueba qué parte de tu cola actual es «ruido».
Descubre cómo funciona Radar: Primeros pasos con Radar, el escáner de vulnerabilidades de Linux de TuxCare
¿Quieres verlo en acción? Mira: «Qué puedes esperar de tu primera exploración con radar»