
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Angular 16 a atteint sa fin de vie le 8 novembre 2024, mettant ainsi fin à tous les correctifs de sécurité, aux corrections de bogues et au support officiel de la part de l'équipe Angular.
- Utiliser Angular 16 aujourd'hui implique des vulnérabilités CVE non corrigées, une prise en charge de plus en plus limitée des bibliothèques tierces, ainsi que des non-conformités relevées lors d'audits SOC 2, HIPAA et PCI DSS.
- Angular impose de migrer une version majeure à la fois vers Angular 20 ou 21, même si la plupart des équipes se heurtent à des conflits avec des bibliothèques tierces avant d'avoir terminé.
- Si vous ne pouvez pas effectuer la migration immédiatement, le support de cycle de vie prolongé proposé par des tiers est le seul moyen de continuer à recevoir les correctifs de sécurité pour Angular 16.
Si vous lisez ceci en 2026, cela fait plus d’un an et demi qu’Angular 16 n’est plus pris en charge. C’est une éternité à rester du mauvais côté de la fin de vie (EOL). Chaque commande `npm install` télécharge des dépendances qui ne sont plus testées avec la version 16. Chaque CVE signalée concernant zone.js, RxJS ou un élément enfoui à trois niveaux de profondeur dans votre arborescence de dépendances représente une vulnérabilité pour laquelle Google ne propose pas de correctif rétroactif. Angular 16 a officiellement atteint sa fin de vie le 8 novembre 2024, et l'écart entre cette date et aujourd'hui ne cesse de se creuser, tant en termes d'exposition aux risques de sécurité que de difficulté de la migration finale.
Ce guide explique ce que signifie concrètement la fin de vie (EOL) d'Angular 16, quels sont les risques les plus importants et quelles sont vos options réelles pour le reste de l'année 2026.

Principaux risques liés à la fin de vie d'Angular 16 pour votre organisation
La fin de vie (EOL) ne signifie pas que votre application cesse de fonctionner ; cela signifie simplement que l'équipe Angular a cessé de travailler sur votre version. Correctifs de sécurité, corrections de bogues, conseils sur les changements majeurs : tout cela a disparu. Votre application continue de tourner, mais les risques s'accumulent discrètement en arrière-plan. La plupart d'entre eux restent invisibles jusqu'à ce qu'un CVE apparaisse dans votre flux d'actualités ou qu'un auditeur commence à vous poser des questions gênantes sur votre arborescence de dépendances.
Risque n° 1 : failles de sécurité non corrigées
Angular ne fait pas l’objet de rapports CVE très souvent, mais sa surface d’attaque est plus étendue que ne le pensent la plupart des équipes. Le framework est fourni avec zone.js, RxJS, la chaîne de compilation Angular CLI et toute une constellation de paquets @angular/* – dont n’importe lequel peut entraîner une dépendance transitive vulnérable dont vous n’avez même jamais entendu parler. Selon le rapport OSSRA 2026 de Black Duck, 87 % des bases de code auditées contenaient au moins une vulnérabilité, 78 % présentaient des vulnérabilités à haut risque, et la base de code moyenne comptait 581 vulnérabilités. Après la fin de vie (EOL), aucun de ces correctifs n'est rétroporté vers Angular 16. Il ne vous reste que deux options : mettre à niveau le paquet incriminé (ce qui est souvent bloqué par les contraintes de dépendances entre pairs d'Angular 16) ou accepter le risque connu.
Consultez les vulnérabilités récentes affectant Angular sur le suivi CVE de TuxCare.
Vous pouvez également consulter notre guide complet sur les bonnes pratiques en matière de sécurité Angular afin de renforcer la protection de votre application.
Risque n° 2 : Dégradation des dépendances et dérive de l'écosystème
Ce problème a tendance à prendre les équipes davantage au dépourvu que les questions liées aux CVE. Les bibliothèques Angular tierces – Angular Material, NgRx, PrimeNG, Akita, ainsi que tous les wrappers de création de formulaires que votre équipe a importés en 2022 ou 2023 – alignent leurs périodes de support sur les versions d'Angular qui font l'objet d'une maintenance active. Dans l'année qui suit la fin de vie (EOL), la plupart de ces bibliothèques auront publié une version majeure qui supprimera discrètement Angular 16 de leur liste de dépendances. Vous vous retrouvez alors coincé avec d'anciennes versions de bibliothèques qui comportent leurs propres vulnérabilités non corrigées. Le rapport OSSRA de 2026 a révélé que 92 % des bases de code auditées contenaient des composants dont la version était en retard de dix versions ou plus par rapport à la dernière version publiée – c'est exactement cette chaîne d'événements qui explique ce phénomène.
Sur le terrain : Une équipe SaaS de taille moyenne qui effectue aujourd’hui une migration vers Angular 16 se heurtera généralement à 8 à 15 conflits de dépendances qui n’existaient pas il y a un an. Et la solution consiste rarement à simplement « mettre à jour Angular ». Il s’agit plutôt de « mettre à jour Angular et de réécrire les parties du code qui avaient été développées en fonction de l’ancienne interface API de trois bibliothèques qui ont depuis évolué ».

Risque n° 3 : Risques liés à la conformité et aux audits
Si votre application est soumise aux normes SOC 2, HIPAA, ISO 27001, PCI DSS ou, plus généralement, à tout cadre de conformité comportant un contrôle de gestion des vulnérabilités, l'utilisation de logiciels en fin de vie (EOL) sera considérée comme un non-conformité. Point final. Les auditeurs ne vous accorderont pas de crédit pour un simple « nous avons prévu une migration » : cela ne satisfait pas aux critères d'un test de contrôle. Une vulnérabilité connue dans votre SBOM pour laquelle aucun correctif n'est disponible devient une lacune documentée dans votre dossier de remédiation. Dans les secteurs réglementés, cette lacune peut retarder le renouvellement des contrats, compliquer la due diligence en cas de fusion-acquisition et être signalée comme une responsabilité liée au code zombie. Plus Angular 16 reste longtemps dans votre pile, plus ces non-conformités s'accumulent.
Bonnes pratiques après la fin de vie d'Angular
Il n'y a pas de réponse universelle, et ceux qui vous disent de « simplement passer à la version supérieure » n'ont probablement jamais eu affaire à une base de code d'entreprise Angular 16 de 200 000 lignes. Ce qui suit s'applique que vous lanciez une migration dès le prochain sprint ou que vous cherchiez à gagner un peu de temps pour élaborer votre stratégie.
1. Commencez par évaluer la superficie réelle de vos surfaces en Angular
Avant de toucher au fichier tsconfig ou d'exécuter ng update, générez une SBOM pour votre application et obtenez une image fidèle de ce qui dépend réellement d'Angular 16. Cela inclut les paquets de base, les bibliothèques Angular tierces, les outils de build, les polyfills et tout ce qui, dans votre monorepo, importe depuis @angular/*. Votre équipe de sécurité et vos auditeurs vous le demanderont de toute façon en premier lieu, alors autant l'avoir sous la main. La plupart des équipes sous-estiment l'ampleur du travail d'environ deux fois : elles disent « nous utilisons Angular Material et NgRx », puis le SBOM revient avec 40 entrées. Si vous êtes coincé entre « nous n’avons pas encore fait l’inventaire complet » et « nous avons un plan de migration », un support de cycle de vie étendu assuré par un fournisseur – comme le support de cycle de vie illimité de TuxCare pour Angular – peut vous permettre de continuer à recevoir les correctifs CVE pendant que vous terminez ce travail.
2. Effectuez une mise à jour d'une version majeure à la fois
Les recommandations officielles d'Angular en matière de mise à jour sont très claires à ce sujet : une version majeure à la fois, sans exception. À partir d'Angular 16 en 2026, cela signifie passer de la version 16 à la 17, puis à la 18, à la 19 et enfin à la 20 (ou à la 21, selon où vous en êtes au moment de commencer). Essayer de sauter des versions revient à perdre l'accès aux schémas de migration automatisés de la CLI – et vous devrez alors effectuer une grande partie de ce travail manuellement.
Le modèle de commande pour chaque saut se présente comme suit :
Étape 1: Passer de la version 16 à la version 17
ng update@angular/core@17@angular/cli@17

Étape 2: Passer de la version 17 à la version 18
ng update@angular/core@18@angular/cli@18
Exécutez l'intégralité de votre suite de tests à chaque étape et vérifiez votre package.json Vérifiez les avertissements liés aux dépendances entre bibliothèques avant de passer à l'étape suivante. Validez chaque changement de version majeure dans une pull request distincte – ne les regroupez jamais. Si une bibliothèque tierce cesse de fonctionner à partir de la version 18, il est bien plus facile de déboguer le problème lorsque vous n'avez pas à démêler en parallèle les modifications apportées au cœur du framework à partir de la version 19.
3. Vérifiez la compatibilité des bibliothèques tierces avant de commencer
Honnêtement, la mise à niveau du cœur d'Angular est la partie la plus simple. C'est l'écosystème qui l'entoure qui pose problème aux équipes. Avant toute chose, établissez une matrice de compatibilité pour chaque bibliothèque dépendant d'Angular dans votre package.json:
|
Bibliothèque |
Version actuelle |
Version cible |
Changements majeurs |
|
@angular/material |
16.x |
20.x |
Changement de nom des jetons, API de personnalisation |
|
@ngrx/store |
16.x |
20.x |
Migration de la base de données Signal |
|
@angular/cdk |
16.x |
20.x |
Positionnement des calques |
|
ng-bootstrap |
16.x |
19.x+ |
Composants autonomes |
|
primeng |
16.x |
20.x |
Thèmes, structure des modules |
Toute bibliothèque essentielle qui ne prend pas en charge la version d'Angular que vous visez doit faire l'objet d'un plan de résolution avant de commencer ; ce n'est pas quelque chose à régler en cours de migration, une fois que vous vous êtes déjà engagé.
Attention : ng update s'exécutera sans rien signaler, même en présence d'avertissements liés aux dépendances entre modules. Il ne s'arrête pas et ne se bloque pas en cas d'incompatibilité avec des bibliothèques tierces. Lisez toujours l'intégralité de la sortie après l'exécution. Une mise à jour « réussie » qui affiche 12 avertissements liés aux dépendances entre modules correspond à une application défectueuse qui se cache discrètement dans votre pipeline, attendant le mauvais moment pour se manifester.
Vous pouvez également en savoir plus sur ce qui vous attend à la prochaine étape en consultant notre guide détaillé sur la fin de vie d'Angular 17.
Comment l'assistance prolongée vous aide à rester en sécurité après la fin de vie du produit
Oui, la migration est la bonne solution à long terme. Mais le terme « long terme » revêt une importance considérable dans cette phrase. Pour de nombreuses équipes, le délai de migration réaliste se situe entre 6 et 18 mois – et les vulnérabilités CVE ne s’arrêtent pas poliment pendant que vous vous en occupez. Le support de cycle de vie prolongé comble ce délai : vous continuez à recevoir des correctifs de sécurité pour Angular 16 tout en migrant à un rythme qui convient réellement à votre équipe.
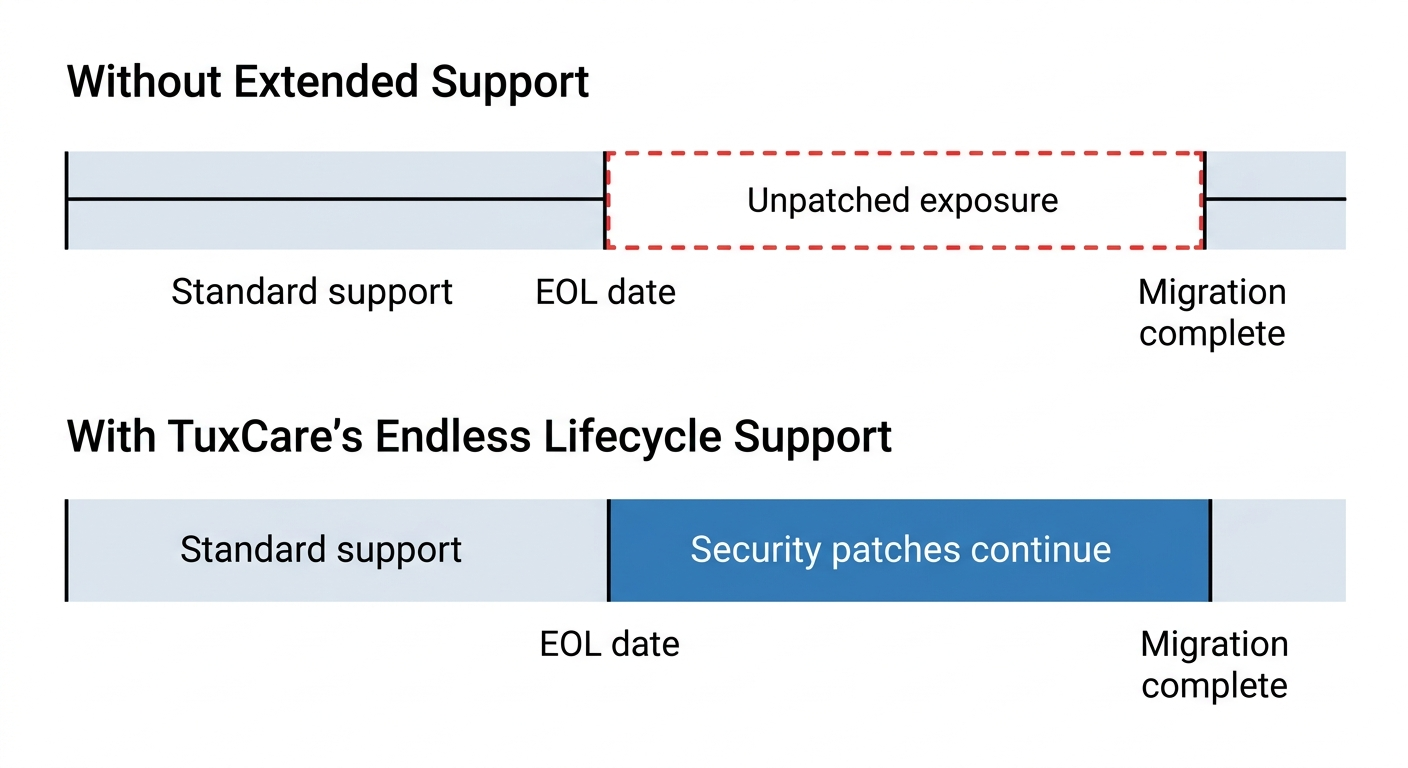
Raison n° 1 : application continue des correctifs CVE pour la version que vous utilisez actuellement
Le principe est simple : un fournisseur de support tiers assure le portage des correctifs de sécurité vers Angular 16 – ainsi que vers ses dépendances connues pour être vulnérables – afin que vous n’ayez pas à choisir entre déployer du code non sécurisé et forcer une mise à niveau précipitée à chaque fois qu’un CVE est publié. Cela s'avère particulièrement pertinent lorsque l'équipe Angular publie un correctif pour une version actuellement prise en charge et qu'aucun portage n'est prévu pour la version 16. Les fournisseurs – parmi lesquels figure l'ELS pour Angular de TuxCare – permettent aux équipes de combler cette fenêtre d'exposition sans se précipiter.
Raison n° 2 : la couverture de la conformité pendant une migration planifiée
Il existe une différence significative entre « nous procéderons à la mise à niveau au cours du prochain trimestre » et « nous disposons d’un programme actif de gestion des vulnérabilités, avec des correctifs fournis par le fournisseur pour Angular 16 ». Les auditeurs acceptent cette dernière affirmation, alors qu’ils ne tolèrent tout simplement pas la première. Le support étendu vous offre une source de correctifs documentée et vérifiable pour les contrôles SOC 2, HIPAA et PCI DSS pendant que la migration est en cours. Il ne remplace pas la feuille de route de migration – vous en avez toujours besoin –, mais il transforme une constatation d’audit sévère en un risque maîtrisé, étayé par des documents concrets.
Raison n° 3 : Il est temps de procéder correctement à la migration
Une migration précipitée d'Angular 16 vers Angular 20, qui est certes livrée dans les délais mais qui perturbe la production pendant une semaine, est bien pire qu'une migration de six mois qui se déroule sans accroc et qui ne réveille personne à 2 heures du matin. L'enquête Stack Overflow 2025 auprès des développeurs indique un taux d'adoption d'Angular de 19,8 % parmi les développeurs professionnels, la majeure partie de cette utilisation se concentrant dans les bases de code d'entreprise – exactement le type d'applications où un saut de quatre versions majeures a tendance à faire apparaître des bugs de gestion d'état, des régressions SSR et des surprises liées aux outils de build quelque part au cours de la dernière semaine de QA. Un support étendu du cycle de vie permet de mener la migration selon le calendrier de l'ingénierie plutôt que selon celui des vulnérabilités CVE.
Retour à la réalité : Vous entendrez souvent les fournisseurs qualifier les migrations Angular de « transparentes » ou « en grande partie automatisées ». Ils n’ont pas tort en ce qui concerne le framework lui-même. L’Angular CLI se charge de la mise à niveau d’Angular. Ce qu’elle ne touche pas, ce sont vos dépendances tierces, votre pipeline de compilation personnalisé, votre configuration SSR, votre configuration i18n, ni les 200 tests qui réussissent sous ng serve mais échouent sous ng build --configuration=production.
Restez en sécurité même après la fin de vie du produit grâce à TuxCare
Angular 16 a dépassé sa date de fin de vie (EOL), et la ligne d'arrivée de la migration ne cesse de reculer : Angular 20 est pris en charge jusqu'en novembre 2026, Angular 21 jusqu'en mai 2027. C'est précisément dans cet intervalle entre « nous allons bientôt mettre à jour » et « nous avons effectivement mis à jour » que s'accumulent les risques en production. Si votre équipe se trouve quelque part entre les deux – migration en cours, bloquée sur une bibliothèque, ou simplement à court de ressources techniques pour effectuer un saut de quatre versions majeures avant que les auditeurs ne commencent à poser des questions –, c'est exactement le scénario pour lequel le support de cycle de vie illimité de TuxCare pour Angular a été conçu.
L'ELS de TuxCare couvre les composants essentiels dont dépend votre application – @angular/core, @angular/common, @angular/router, @angular/forms, @angular/compiler, @angular/cli, @angular/platform-browser, @angular/platform-browser-dynamic, et @angular/compiler-cli – avec la fourniture continue de correctifs de sécurité aussi longtemps que votre organisation en aura besoin.
Les correctifs de sécurité ne cessent d'affluer, votre conformité reste solide, et vous pouvez effectuer la migration selon un calendrier qui vous évite de croiser les doigts à chaque mise en production.

