
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Angular 16 dejó de estar en servicio el 8 de noviembre de 2024, con lo que se interrumpieron todas las actualizaciones de seguridad, las correcciones de errores y el soporte oficial por parte del equipo de Angular.
- Utilizar Angular 16 en la actualidad implica tener vulnerabilidades CVE sin parchear, una compatibilidad cada vez menor con las bibliotecas de terceros y resultados negativos en las auditorías de SOC 2, HIPAA y PCI DSS.
- Angular exige migrar una versión principal cada vez hacia Angular 20 o 21, aunque la mayoría de los equipos se topan con conflictos con bibliotecas de terceros antes de terminar.
- Si no puedes realizar la migración de inmediato, el soporte de ciclo de vida ampliado de terceros es la única forma de seguir recibiendo parches de seguridad para Angular 16.
Si estás leyendo esto en 2026, Angular 16 lleva más de un año y medio sin recibir soporte. Es mucho tiempo estar en el lado equivocado del fin de vida útil (EOL). Cada vez que se ejecuta «npm install», se descargan dependencias que ya no se prueban con la versión 16. Cada CVE registrada contra zone.js, RxJS o cualquier otro componente enterrado a tres niveles de profundidad en tu árbol de dependencias es una vulnerabilidad para la que Google no está retroportando una corrección. Angular 16 llegó oficialmente al final de su vida útil el 8 de noviembre de 2024, y la brecha entre entonces y ahora no deja de agrandarse, tanto en términos de exposición a riesgos de seguridad como en lo dolorosa que va a ser la eventual migración.
En esta guía se explica qué implica en la práctica el fin de la vida útil (EOL) de Angular 16, cuáles son los riesgos más importantes y cuáles son tus opciones reales de cara al resto de 2026.

Principales riesgos que supone el fin de la vida útil de Angular 16 para su organización
El fin de la vida útil (EOL) no significa que tu aplicación deje de funcionar, sino que el equipo de Angular ha dejado de trabajar en tu versión. Parches de seguridad, correcciones de errores, orientación sobre cambios importantes: todo eso ha desaparecido. Tu aplicación sigue funcionando sin problemas, pero los riesgos se acumulan silenciosamente en segundo plano. La mayoría de ellos permanecen ocultos hasta que aparece un CVE en tu feed o un auditor empieza a hacerte preguntas incómodas sobre tu árbol de dependencias.
Riesgo n.º 1: Vulnerabilidades de seguridad sin parchear
Angular no suele ser objeto de informes de CVE con mucha frecuencia, pero su superficie de ataque es más amplia de lo que la mayoría de los equipos cree. El marco incluye zone.js, RxJS, la cadena de compilación de Angular CLI y toda una constelación de paquetes @angular/*; cualquiera de ellos puede traer consigo una dependencia transitiva vulnerable de la que ni siquiera hayas oído hablar. Según el informe OSSRA de 2026 de Black Duck, el 87 % de los códigos base auditados contenían al menos una vulnerabilidad, el 78 % presentaba vulnerabilidades de alto riesgo y el código base medio albergaba 581 vulnerabilidades. Tras el fin de vida útil (EOL), ninguna de esas correcciones se retroporta a Angular 16. Te quedan dos opciones: actualizar el paquete problemático (lo cual suele verse bloqueado por las restricciones de dependencias entre pares de Angular 16) o asumir el riesgo conocido.
Consulta las vulnerabilidades recientes que afectan a Angular en el rastreador de CVE de TuxCare.
También puedes consultar nuestra guía completa sobre las mejores prácticas de seguridad en Angular para reforzar las defensas de tu aplicación.
Riesgo n.º 2: Deterioro de las dependencias y deriva del ecosistema
Esto suele pillar a los equipos por sorpresa más que los problemas relacionados con los CVE. Las bibliotecas de Angular de terceros —Angular Material, NgRx, PrimeNG, Akita, cualquier envoltorio de generador de formularios que tu equipo importara allá por 2022 o 2023— ajustan sus periodos de soporte a las versiones de Angular que se mantienen activamente. Aproximadamente un año antes del fin de vida útil (EOL), la mayoría de esas bibliotecas habrán publicado una versión principal que, discretamente, eliminará Angular 16 de su lista de dependencias. Ahora te ves obligado a seguir utilizando versiones antiguas de las bibliotecas que conllevan sus propias vulnerabilidades sin parchear. El informe OSSRA de 2026 reveló que el 92 % de los códigos base auditados contenían componentes con diez o más versiones de retraso respecto a su última versión; esta cadena de acontecimientos es exactamente cómo ocurre eso.
Desde la trinchera: Un equipo de SaaS de tamaño medio que esté llevando a cabo hoy una migración a Angular 16 se encontrará normalmente con entre 8 y 15 conflictos de dependencias que no existían hace un año. Y la solución rara vez consiste simplemente en «actualizar Angular». Se trata más bien de «actualizar Angular y reescribir las partes del código que se crearon basándose en la antigua interfaz API de tres bibliotecas que ya han dejado de utilizarse».

Riesgo n.º 3: Riesgos relacionados con el cumplimiento normativo y las auditorías
Si tu aplicación está sujeta a SOC 2, HIPAA, ISO 27001, PCI DSS o, básicamente, cualquier marco de cumplimiento que incluya un control de gestión de vulnerabilidades, el uso de software al final de su ciclo de vida (EOL) se considerará un incumplimiento. Y punto. Los auditores no dan puntos por «tenemos una migración prevista»: eso no satisface una prueba de control. Una vulnerabilidad conocida en tu SBOM sin parche disponible se convierte en una brecha documentada en tu registro de correcciones. En sectores regulados, esa brecha puede retrasar las renovaciones de contratos, complicar la diligencia debida en fusiones y adquisiciones, y ser señalada como responsabilidad por código zombi. Cuanto más tiempo permanezca Angular 16 en tu pila, más se acumularán esos hallazgos.
Buenas prácticas tras el fin de la vida útil de Angular
No hay una respuesta correcta universal, y quien te diga que «simplemente actualices» probablemente nunca haya tenido que lidiar con un código base empresarial de Angular 16 de 200 000 líneas. Lo que viene a continuación es válido tanto si vas a iniciar una migración en el próximo sprint como si intentas ganar algo de tiempo mientras elaboras el plan.
1. Calcula primero la superficie real de Angular
Antes de modificar el archivo `tsconfig` o ejecutar `ng update`, genera un SBOM para tu aplicación y obtén una visión real de lo que realmente depende de Angular 16. Esto incluye los paquetes principales, las bibliotecas de Angular de terceros, las herramientas de compilación, los polyfills y cualquier elemento de tu monorepo que importe desde `@angular/*`. Tu equipo de seguridad y tus auditores te lo pedirán de todos modos, así que más vale tenerlo listo. La mayoría de los equipos subestiman el alcance en aproximadamente el doble: dicen «usamos Angular Material y NgRx» y luego el SBOM vuelve con 40 entradas. Si te encuentras en ese limbo entre «aún no hemos hecho un inventario completo» y «tenemos un plan de migración», el soporte de ciclo de vida ampliado respaldado por el proveedor —como el Endless Lifecycle Support for Angular de TuxCare — puede mantener el flujo de parches CVE mientras terminas ese trabajo.
2. Actualiza una versión principal cada vez
Las directrices oficiales de actualización de Angular son muy claras al respecto: una versión principal cada vez, sin excepciones. A partir de Angular 16 en 2026, eso significa pasar de la 16 a la 17, luego a la 18, a la 19 y a la 20 (o a la 21, dependiendo de en qué punto te encuentres cuando empieces). Intentar saltarte versiones significa perder el acceso a los esquemas de migración automatizados de la CLI, y entonces tendrás que hacer gran parte de ese trabajo a mano.
El patrón de comando para cada salto tiene este aspecto:
Paso 1: Actualizar de la versión 16 a la 17
ng update@angular/core@17@angular/cli@17

Paso 2: Actualizar de la versión 17 a la 18
ng update@angular/core@18@angular/cli@18
Ejecuta tu conjunto completo de pruebas en cada paso y revisa tu package.json antes de continuar, comprueba si hay advertencias de dependencia entre bibliotecas. Envía cada cambio de versión principal como una solicitud de incorporación de cambios independiente; nunca las agrupes. Si una biblioteca de terceros deja de funcionar en la versión 18, es mucho más fácil depurarla cuando no tienes que lidiar al mismo tiempo con los cambios del marco principal de la versión 19.
3. Comprueba la compatibilidad de las bibliotecas de terceros antes de empezar
La verdad es que actualizar el núcleo de Angular es lo más sencillo. Lo que realmente complica las cosas a los equipos es el ecosistema que lo rodea. Antes de hacer nada más, elabora una matriz de compatibilidad para cada paquete que dependa de Angular en tu package.json:
|
Biblioteca |
Versión actual |
Versión de destino |
Cambios importantes |
|
@angular/material |
16.x |
20.x |
Cambios de nombre de tokens, API de personalización |
|
@ngrx/store |
16.x |
20.x |
Migración de la tienda Signal |
|
@angular/cdk |
16.x |
20.x |
Posicionamiento de superposiciones |
|
ng-bootstrap |
16.x |
19.x+ |
Componentes independientes |
|
primeng |
16.x |
20.x |
Diseño temático, estructura de módulos |
Cualquier biblioteca esencial que no sea compatible con la versión de Angular que desees utilizar requiere un plan de resolución antes de empezar; no es algo que se pueda resolver sobre la marcha, una vez que ya te has comprometido con la migración.
Atención: ng update se ejecutará sin problemas incluso si hay advertencias de dependencias entre pares. No se detiene ni se bloquea ante bibliotecas de terceros incompatibles. Lee siempre el resultado completo tras ejecutarlo. Una actualización «correcta» que muestre 12 advertencias de dependencias entre pares es una aplicación defectuosa que permanece silenciosamente en tu canalización, esperando el momento menos oportuno para salir a la luz.
También puedes obtener más información sobre lo que te espera en el siguiente paso en nuestra guía detallada sobre el fin de la vida útil (EOL) de Angular 17.
Cómo te ayuda el soporte ampliado a mantener la seguridad tras el fin de la vida útil
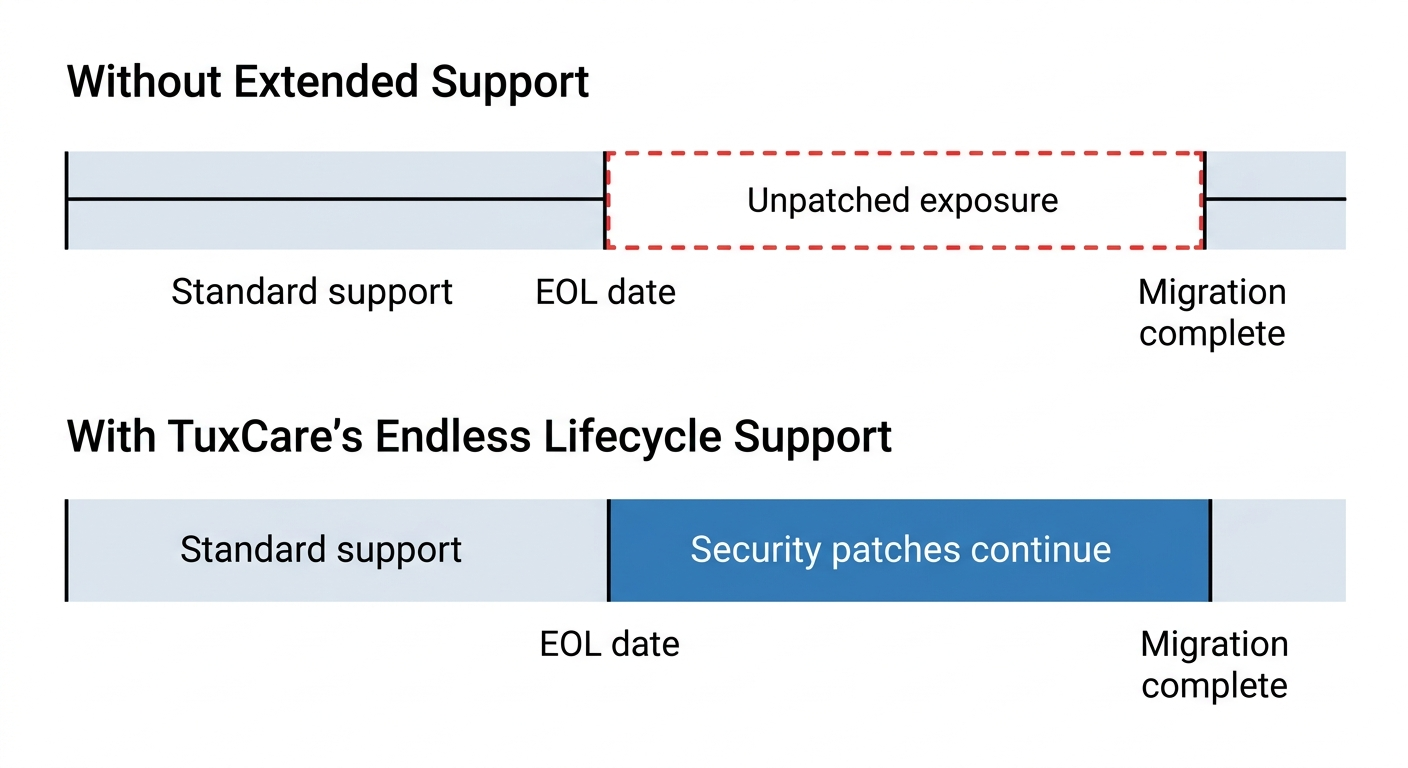
Sí, la migración es la solución adecuada a largo plazo. Pero el «largo plazo» supone un gran esfuerzo en ese contexto. Para muchos equipos, el plazo realista para la migración oscila entre los 6 y los 18 meses, y la vulnerabilidad a las CVE no se detiene amablemente mientras se lleva a cabo. El soporte de ciclo de vida ampliado cubre ese intervalo: se siguen recibiendo parches de seguridad para Angular 16 mientras se migra a un ritmo que realmente se adapta a las necesidades del equipo.
Razón n.º 1: Aplicación continua de parches para vulnerabilidades CVE en la versión que estás utilizando actualmente
La propuesta es sencilla: un proveedor de soporte externo adapta las correcciones de seguridad a Angular 16 —y a sus dependencias, que se sabe que son vulnerables— para que no te veas obligado a elegir entre lanzar código inseguro o forzar una actualización apresurada cada vez que se publica un CVE. Esto es especialmente relevante cuando el equipo de Angular publica una corrección para una versión actualmente compatible y no hay ninguna adaptación prevista para la versión 16. Los proveedores —siendo ELS for Angular de TuxCare una de las opciones— son la forma en que los equipos cierran esa ventana de exposición sin tener que improvisar.
Razón n.º 2: Cobertura del cumplimiento normativo durante una migración planificada
Hay una diferencia significativa entre «vamos a actualizar el próximo trimestre» y «contamos con un programa activo de gestión de vulnerabilidades con parches proporcionados por el proveedor para Angular 16». Los auditores aceptan lo segundo de una forma que, sencillamente, no aceptan lo primero. El soporte ampliado te proporciona una fuente de parches documentada y auditable para los controles SOC 2, HIPAA y PCI DSS mientras la migración está en curso. No sustituye a la hoja de ruta de la migración —sigue siendo necesaria—, pero convierte un hallazgo de auditoría difícil en un riesgo gestionado con documentación real que lo respalda.
Razón n.º 3: Es hora de llevar a cabo la migración como es debido
Una migración apresurada de Angular 16 a 20 que, en teoría, se entrega a tiempo pero deja el entorno de producción fuera de servicio durante una semana es, sin lugar a dudas, peor que una migración de seis meses que se implementa sin problemas y no despierta a nadie a las 2 de la madrugada. La encuesta Stack Overflow Developer Survey de 2025 indica que Angular tiene una adopción del 19,8 % entre los desarrolladores profesionales, y que la mayor parte de ese uso se concentra en bases de código empresariales —exactamente el tipo de aplicaciones en las que un salto de cuatro versiones principales tiende a sacar a la luz errores de gestión de estado, regresiones de SSR y sorpresas con las herramientas de compilación en algún momento de la última semana de control de calidad. El soporte de ciclo de vida ampliado permite que la migración se realice según el calendario de ingeniería en lugar del de los avisos de vulnerabilidad (CVE).
Una mirada a la realidad: Oirás a los proveedores describir las migraciones de Angular como «transición fluida» o «casi totalmente automatizadas». No se equivocan en lo que respecta al marco en sí. La CLI de Angular se encarga de la actualización de Angular. Lo que no toca son tus dependencias de terceros, tu proceso de compilación personalizado, tu configuración de SSR, tu configuración de i18n ni las 200 pruebas que pasan en «ng serve» y fallan en ng build --configuration=production.
Mantén la seguridad más allá del fin de vida útil con TuxCare
Angular 16 ya ha superado su fin de vida útil (EOL), y la fecha límite para la migración no deja de cambiar: Angular 20 tendrá soporte hasta noviembre de 2026 y Angular 21 hasta mayo de 2027. La brecha entre «actualizaremos pronto» y «ya hemos actualizado» es precisamente donde se acumulan los riesgos de producción. Si su equipo se encuentra en algún punto intermedio —con la migración en marcha, bloqueado por una biblioteca o simplemente con falta de recursos de ingeniería para ejecutar un salto de cuatro versiones principales antes de que los auditores empiecen a hacer preguntas—, ese es el escenario para el que se diseñó el soporte de ciclo de vida ilimitado de TuxCare para Angular.
El servicio ELS de TuxCare cubre los componentes básicos de los que depende tu aplicación: @angular/core, @angular/common, @angular/router, @angular/forms, @angular/compiler, @angular/cli, @angular/platform-browser, @angular/platform-browser-dynamic, y @angular/compiler-cli – con parches de seguridad continuos durante todo el tiempo que su organización los necesite.
Las actualizaciones de seguridad siguen llegando, tu cumplimiento normativo sigue siendo defendible y puedes realizar la migración en un plazo que no te obliga a cruzar los dedos cada vez que lanzas una versión a producción.

