
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Angular 16 hat am 8. November 2024 das Ende seines Lebenszyklus erreicht, wodurch keine Sicherheitspatches, Fehlerbehebungen und kein offizieller Support mehr vom Angular-Team bereitgestellt werden.
- Wer heute Angular 16 einsetzt, muss mit ungepatchten CVEs, nachlassender Unterstützung für Bibliotheken von Drittanbietern und Beanstandungen bei Audits gemäß SOC 2, HIPAA und PCI DSS rechnen.
- Angular verlangt, dass jeweils nur eine Hauptversion auf einmal in Richtung Angular 20 oder 21 migriert wird, doch die meisten Teams stoßen auf Konflikte mit Bibliotheken von Drittanbietern, bevor sie den Vorgang abschließen können.
- Falls Sie nicht sofort migrieren können, ist der erweiterte Lebenszyklus-Support von Drittanbietern die einzige Möglichkeit, weiterhin Sicherheitspatches für Angular 16 zu erhalten.
Wenn du dies im Jahr 2026 liest, wird Angular 16 bereits seit über anderthalb Jahren nicht mehr unterstützt. Das ist eine lange Zeit, um sich auf der falschen Seite des EOL zu befinden. Bei jedem „npm install“ werden Abhängigkeiten heruntergeladen, die nicht mehr auf Kompatibilität mit Version 16 getestet werden. Jede CVE, die gegen zone.js, RxJS oder etwas eingereicht wird, das drei Ebenen tief in Ihrem Abhängigkeitsbaum vergraben ist, ist eine Schwachstelle, für die Google keinen Fix zurückportiert. Angular 16 wurde am 8. November 2024 offiziell aus dem Support genommen, und die Kluft zwischen damals und heute vergrößert sich immer weiter – sowohl in Bezug auf Sicherheitsrisiken als auch darauf, wie mühsam die spätere Migration sein wird.
In diesem Leitfaden wird erläutert, was das Ende der Lebensdauer von Angular 16 in der Praxis konkret bedeutet, welche Risiken am größten sind und welche Optionen Ihnen für den Rest des Jahres 2026 tatsächlich zur Verfügung stehen.

Die wichtigsten Risiken des Endes der Lebensdauer von Angular 16 für Ihr Unternehmen
EOL bedeutet nicht, dass Ihre App nicht mehr funktioniert – es bedeutet, dass das Angular-Team die Arbeit an Ihrer Version eingestellt hat. Sicherheitspatches, Fehlerbehebungen, Hinweise zu kompatibilitätsbrechenden Änderungen: alles weg. Ihre App läuft weiter wie bisher, und die Risiken häufen sich still und leise im Hintergrund an. Die meisten davon bleiben unsichtbar, bis eine CVE in Ihrem Feed auftaucht oder ein Prüfer beginnt, unangenehme Fragen zu Ihrem Abhängigkeitsbaum zu stellen.
Risiko Nr. 1: Nicht behobene Sicherheitslücken
Angular wird zwar nicht allzu oft mit CVEs in Verbindung gebracht, doch seine Angriffsfläche ist größer, als die meisten Teams annehmen. Das Framework wird mit zone.js, RxJS, der Angular-CLI-Build-Kette und einer ganzen Reihe von @angular/*-Paketen ausgeliefert – von denen jedes eine anfällige transitive Abhängigkeit mit sich bringen kann, von der Sie noch nie etwas gehört haben. Laut dem OSSRA-Bericht 2026 von Black Duck wiesen 87 % der geprüften Codebasen mindestens eine Schwachstelle auf, 78 % enthielten hochriskante Schwachstellen, und die durchschnittliche Codebase wies 581 Schwachstellen auf. Nach dem EOL werden keine dieser Korrekturen mehr auf Angular 16 zurückportiert. Ihnen bleiben zwei Optionen: das betroffene Paket aktualisieren (was häufig durch Peer-Abhängigkeitsbeschränkungen von Angular 16 blockiert wird) oder das bekannte Risiko in Kauf nehmen.
Die aktuellen Sicherheitslücken, die Angular betreffen, finden Sie im CVE-Tracker von TuxCare.
Sie können sich auch unseren umfassenden Leitfaden zu den Best Practices für die Sicherheit in Angular ansehen, um die Sicherheit Ihrer Anwendung zu verbessern.
Risiko Nr. 2: Veralterung von Abhängigkeiten und Abdriften des Ökosystems
Das hier trifft Teams oft unerwarteter als die CVE-Probleme. Angular-Bibliotheken von Drittanbietern – Angular Material, NgRx, PrimeNG, Akita, jeder Formular-Builder-Wrapper, den Ihr Team 2022 oder 2023 importiert hat – richten ihre Support-Zeiträume nach den Angular-Versionen aus, die aktiv gepflegt werden. Innerhalb von etwa einem Jahr nach dem EOL werden die meisten dieser Bibliotheken eine Hauptversion veröffentlicht haben, die Angular 16 stillschweigend aus ihrer Liste der Abhängigkeiten streicht. Nun sitzt man auf alten Bibliotheksversionen fest, die ihre eigenen ungepatchten Schwachstellen mit sich bringen. Der OSSRA-Bericht von 2026 ergab, dass 92 % der geprüften Codebasen Komponenten enthielten, die zehn oder mehr Versionen hinter der neuesten Veröffentlichung zurücklagen – genau diese Abfolge von Ereignissen führt dazu.
Aus der Praxis: Ein mittelgroßes SaaS-Team, das heute eine Migration auf Angular 16 durchführt, stößt in der Regel auf 8 bis 15 Abhängigkeitskonflikte, die es vor einem Jahr noch nicht gab. Und die Lösung besteht selten einfach darin, „Angular zu aktualisieren“. Es ist eher so: „Angular aktualisieren und die Teile des Codes neu schreiben, die auf der alten API-Oberfläche von drei Bibliotheken basierten, die inzwischen weiterentwickelt wurden.“

Risiko Nr. 3: Compliance- und Prüfungsrisiken
Wenn Ihre App unter SOC 2, HIPAA, ISO 27001, PCI DSS oder grundsätzlich jedes andere Compliance-Rahmenwerk mit einer Kontrolle zum Schwachstellenmanagement fällt, wird der Einsatz von EOL-Software als Beanstandung gewertet. Punkt. Auditoren vergeben keine Punkte für „wir haben eine Migration geplant“ – das reicht für einen Kontrolltest nicht aus. Eine bekannte Schwachstelle in Ihrer SBOM, für die kein Patch verfügbar ist, wird zu einer dokumentierten Lücke in Ihrem Behebungsprotokoll. In regulierten Branchen kann diese Lücke Vertragsverlängerungen verzögern, die Due Diligence bei Fusionen und Übernahmen erschweren und als Haftung für Zombie-Code gekennzeichnet werden. Je länger Angular 16 in Ihrem Stack verbleibt, desto mehr solcher Beanstandungen sammeln sich an.
Bewährte Vorgehensweisen nach dem Ende des Supports für Angular
Es gibt keine allgemeingültige richtige Antwort, und wer Ihnen rät, „einfach ein Upgrade durchzuführen“, hat sich wahrscheinlich noch nie mit einer 200.000 Zeilen umfassenden Angular-16-Unternehmenscodebasis auseinandergesetzt. Die folgenden Ausführungen gelten unabhängig davon, ob Sie die Migration im nächsten Sprint starten oder sich etwas Zeit verschaffen möchten, während Sie den Plan ausarbeiten.
1. Ermitteln Sie zunächst die tatsächliche Angular-Fläche
Bevor Sie an der tsconfig-Datei etwas ändern oder „ng update“ ausführen, sollten Sie eine SBOM für Ihre Anwendung erstellen und sich ein genaues Bild davon verschaffen, was tatsächlich von Angular 16 abhängt. Dazu gehören Kernpakete, Angular-Bibliotheken von Drittanbietern, Build-Tools, Polyfills und alles in Ihrem Monorepo, das aus @angular/* importiert wird. Ihr Sicherheitsteam und Ihre Prüfer werden ohnehin zuerst danach fragen, also können Sie es genauso gut schon bereit haben. Die meisten Teams unterschätzen den Umfang um etwa das Doppelte – sie sagen „wir verwenden Angular Material und NgRx“ und dann kommt die SBOM mit 40 Einträgen zurück. Wenn Sie sich in dieser Lücke zwischen „wir haben noch keine vollständige Bestandsaufnahme durchgeführt“ und „wir haben einen Migrationsplan“ befinden, kann ein vom Anbieter unterstützter erweiterter Lebenszyklus-Support – wie der Endless Lifecycle Support für Angular von TuxCare – dafür sorgen, dass weiterhin CVE-Patches bereitgestellt werden, während Sie diese Arbeit abschließen.
2. Führen Sie jeweils nur ein Hauptversions-Upgrade durch
Die offiziellen Update-Richtlinien von Angular sind in dieser Hinsicht eindeutig: jeweils nur eine Hauptversion, ohne Ausnahmen. Ab Angular 16 im Jahr 2026 bedeutet das den Weg von 16 → 17 → 18 → 19 → 20 (oder 21, je nachdem, wo man zum Start steht). Der Versuch, Versionen zu überspringen, bedeutet den Verlust des Zugriffs auf die automatisierten Migrationsschemata der CLI – und dann muss man einen Großteil dieser Arbeit von Hand erledigen.
Das Befehlsmuster für jeden Hop sieht wie folgt aus:
Schritt 1: Update von 16 auf 17
ng update@angular/core@17@angular/cli@17

Schritt 2: Update von 17 auf 18
ng update@angular/core@18@angular/cli@18
Führen Sie bei jedem Schritt Ihre gesamte Testsuite aus und überprüfen Sie Ihre package.json Warten Sie auf Warnungen zu Abhängigkeiten von anderen Komponenten, bevor Sie fortfahren. Führen Sie für jede größere Versionserhöhung einen eigenen Pull-Request durch – fassen Sie diese niemals zusammen. Sollte eine Bibliothek eines Drittanbieters in Version 18 nicht mehr funktionieren, ist die Fehlersuche wesentlich einfacher, wenn Sie nicht gleichzeitig auch noch Änderungen am Kern-Framework aus Version 19 entwirren müssen.
3. Überprüfen Sie die Kompatibilität von Bibliotheken von Drittanbietern, bevor Sie beginnen
Das Aktualisieren des Angular-Kerns ist ehrlich gesagt der einfachste Teil. Was Teams jedoch vor Probleme stellt, ist das umgebende Ökosystem. Bevor Sie irgendetwas anderes tun, sollten Sie für jedes Angular-abhängige Paket in Ihrem package.json:
|
Bibliothek |
Aktuelle Version |
Zielversion |
Kompatibilitätsbrechende Änderungen |
|
@angular/material |
16.x |
20.x |
Umbenennung von Tokens, Theming-API |
|
@ngrx/store |
16.x |
20.x |
Migration des Signalspeichers |
|
@angular/cdk |
16.x |
20.x |
Positionierung von Overlays |
|
ng-bootstrap |
16.x |
19.x+ |
Einzelkomponenten |
|
primeng |
16.x |
20.x |
Themengestaltung, Modulstruktur |
Für jede wichtige Bibliothek, die Ihre angestrebte Angular-Version nicht unterstützt, muss vor Beginn ein Lösungsplan vorliegen – das sollte nicht erst mitten in der Migration geklärt werden, wenn der Prozess bereits läuft.
Achtung: ng update läuft auch dann ohne Fehlermeldung ab, wenn Warnungen zu Peer-Abhängigkeiten vorliegen. Es wird nicht angehalten oder durch inkompatible Bibliotheken von Drittanbietern blockiert. Lesen Sie nach der Ausführung immer die vollständige Ausgabe. Ein „erfolgreiches“ Upgrade, das 12 Warnungen zu Peer-Abhängigkeiten anzeigt, ist eine fehlerhafte App, die still in Ihrer Pipeline schlummert und nur auf den falschen Moment wartet, um sich zu bemerkbar zu machen.
In unserem ausführlichen Leitfaden zum Ende der Lebensdauer von Angular 17 erfahren Sie außerdem mehr darüber, was Sie im nächsten Schritt erwartet.
Wie der erweiterte Support Ihnen hilft, auch nach Ablauf der Produktlebensdauer sicher zu bleiben
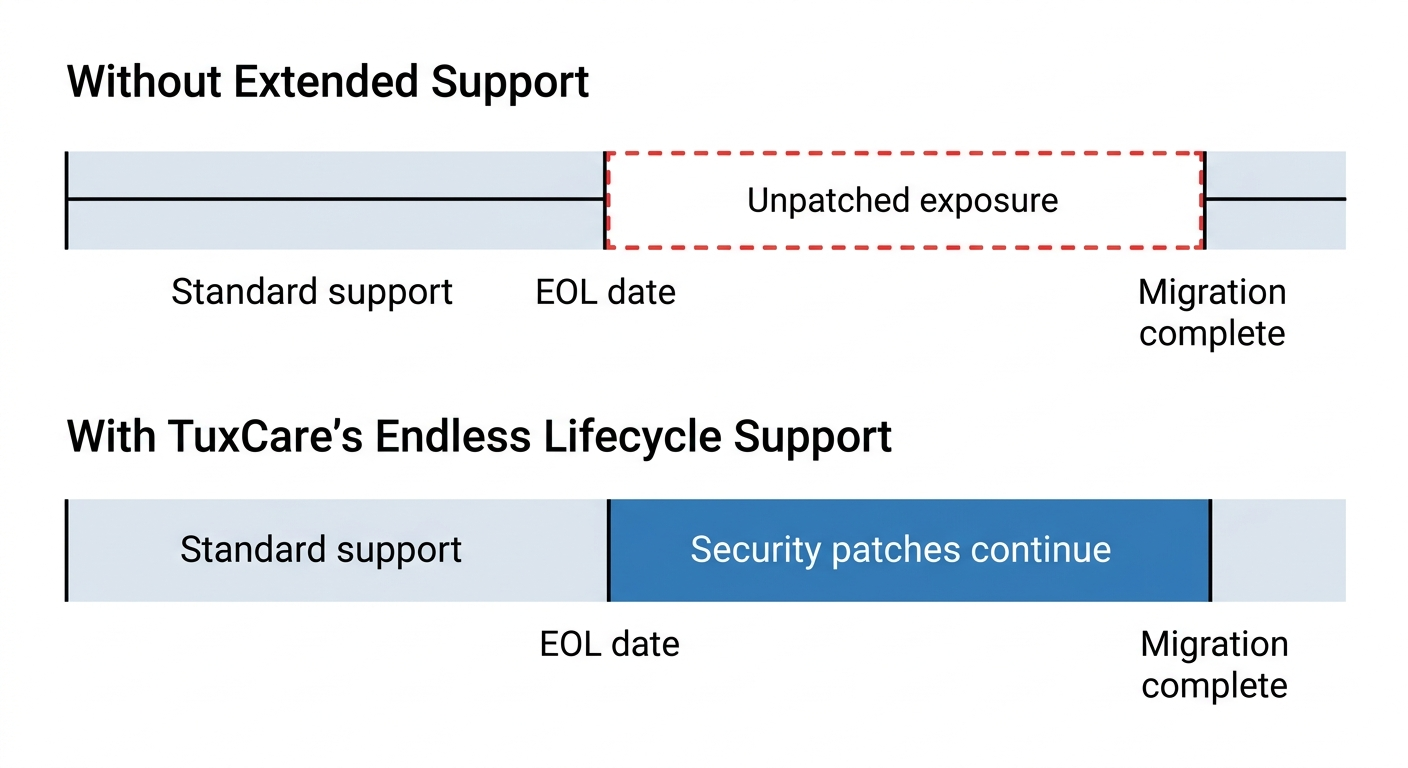
Ja, eine Migration ist langfristig die richtige Lösung. Aber „langfristig“ ist in diesem Zusammenhang ein sehr weit gefasster Begriff. Für viele Teams liegt das realistische Zeitfenster für eine Migration irgendwo zwischen 6 und 18 Monaten – und Sicherheitslücken (CVEs) warten nicht höflich, während man daran arbeitet. Der erweiterte Lebenszyklus-Support überbrückt dieses Zeitfenster: Man erhält weiterhin Sicherheitspatches für Angular 16, während die Migration in einem Tempo erfolgt, das für das eigene Team tatsächlich sinnvoll ist.
Grund Nr. 1: Fortlaufende CVE-Patches für die Version, die Sie tatsächlich verwenden
Das Konzept ist einfach: Ein externer Support-Anbieter portiert Sicherheitspatches zurück auf Angular 16 – und auf dessen als anfällig bekannte Abhängigkeiten –, sodass Sie nicht jedes Mal, wenn eine CVE bekannt wird, vor der Wahl stehen, entweder unsicheren Code auszugeben oder ein überstürztes Upgrade zu erzwingen. Dies ist besonders relevant, wenn das Angular-Team einen Fix für eine aktuell unterstützte Version veröffentlicht und kein Backport für Version 16 vorgesehen ist. Anbieter – darunter TuxCare mit seinem ELS für Angular – ermöglichen es Teams, diese Sicherheitslücke ohne großen Aufwand zu schließen.
Grund Nr. 2: Einhaltung der Compliance-Vorgaben während einer geplanten Migration
Es besteht ein wesentlicher Unterschied zwischen „Wir führen im nächsten Quartal ein Upgrade durch“ und „Wir verfügen über ein aktives Schwachstellenmanagementprogramm mit vom Anbieter bereitgestellten Patches für Angular 16“. Prüfer akzeptieren Letzteres, während sie Ersteres schlichtweg nicht akzeptieren. Der erweiterte Support bietet Ihnen eine dokumentierte, überprüfbare Patch-Quelle für SOC 2-, HIPAA- und PCI DSS-Kontrollen, während die Migration läuft. Er ersetzt nicht die Migrations-Roadmap – die brauchen Sie nach wie vor –, aber er verwandelt einen schwerwiegenden Prüfungsbefund in ein kontrolliertes Risiko, das durch konkrete Unterlagen untermauert ist.
Grund Nr. 3: Es ist an der Zeit, die Migration ordnungsgemäß durchzuführen
Eine überstürzte Migration von Angular 16 auf 20, die zwar nominell pünktlich erfolgt, aber den Produktivbetrieb eine Woche lang lahmlegt, ist eindeutig schlechter als eine sechsmonatige Migration, die reibungslos verläuft und niemanden um 2 Uhr morgens aus dem Schlaf reißt. Die Stack Overflow Developer Survey 2025 gibt die Verbreitung von Angular unter professionellen Entwicklern mit 19,8 % an, wobei sich der Großteil dieser Nutzung auf Unternehmens-Codebases konzentriert – genau die Art von Anwendungen, bei denen ein Sprung über vier Hauptversionen dazu neigt, Fehler im State-Management, SSR-Regressionen und Überraschungen bei den Build-Tools irgendwo in der letzten Woche der Qualitätssicherung ans Licht zu bringen. Durch den erweiterten Lebenszyklus-Support kann die Migration nach dem Zeitplan der Entwickler ablaufen, statt nach dem des CVE-Feeds.
Realitätscheck: Anbieter beschreiben Angular-Migrationen oft als „nahtlos“ oder „weitgehend automatisiert“. Was das Framework selbst angeht, haben sie damit nicht Unrecht. Die Angular CLI übernimmt das Angular-Upgrade. Was sie jedoch nicht berührt, sind Ihre Abhängigkeiten von Drittanbietern, Ihre benutzerdefinierte Build-Pipeline, Ihre SSR-Konfiguration, Ihre i18n-Einstellungen oder die 200 Tests, die bei „ng serve“ bestehen, bei ng build --configuration=production.
Mit TuxCare auch nach Ablauf der Lebensdauer sicher bleiben
Angular 16 hat das EOL überschritten, und die Ziellinie für die Migration verschiebt sich ständig – Angular 20 wird bis November 2026 unterstützt, Angular 21 bis Mai 2027. Genau in der Lücke zwischen „Wir werden bald upgraden“ und „Wir haben tatsächlich schon upgegradet“ häufen sich die Produktionsrisiken. Wenn sich Ihr Team irgendwo in der Mitte befindet – die Migration ist im Gange, es gibt Probleme mit einer Bibliothek oder es fehlt einfach an technischen Ressourcen, um einen Sprung über vier Hauptversionen zu vollziehen, bevor Auditoren Fragen stellen – dann ist das genau das Szenario, für das der „Endless Lifecycle Support“ von TuxCare für Angular entwickelt wurde.
Das ELS von TuxCare deckt die Kernkomponenten ab, auf die Ihre App angewiesen ist – @angular/core, @angular/common, @angular/router, @angular/forms, @angular/compiler, @angular/cli, @angular/platform-browser, @angular/platform-browser-dynamicund @angular/compiler-cli – mit fortlaufenden Sicherheitspatches, solange Ihr Unternehmen diese benötigt.
Es gibt ständig neue Sicherheitspatches, Ihre Compliance-Situation bleibt auf dem neuesten Stand, und Sie können die Migration nach einem Zeitplan durchführen, bei dem Sie nicht jedes Mal die Daumen drücken müssen, wenn Sie eine Änderung in die Produktion übernehmen.

