
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O Angular 16 chegou ao fim de sua vida útil em 8 de novembro de 2024, encerrando todas as atualizações de segurança, correções de bugs e o suporte oficial da equipe do Angular.
- Utilizar o Angular 16 atualmente significa enfrentar vulnerabilidades (CVEs) sem correção, suporte cada vez mais limitado a bibliotecas de terceiros e constatações de auditoria no âmbito das normas SOC 2, HIPAA e PCI DSS.
- O Angular exige a migração de uma versão principal por vez em direção ao Angular 20 ou 21, embora a maioria das equipes enfrente conflitos com bibliotecas de terceiros antes de concluir o processo.
- Se você não puder migrar imediatamente, o suporte de ciclo de vida estendido oferecido por terceiros é a única maneira de continuar recebendo patches de segurança para o Angular 16.
Se você estiver lendo isso em 2026, o Angular 16 já não terá mais suporte há mais de um ano e meio. É muito tempo para se estar do lado errado do fim da vida útil (EOL). Cada instalação via `npm install` está baixando dependências que já não são mais testadas com a v16. Cada CVE registrado contra o zone.js, o RxJS ou algo enterrado em três níveis de profundidade na sua árvore de dependências é uma vulnerabilidade para a qual o Google não está retroportando uma correção. O Angular 16 chegou oficialmente ao fim de vida útil em 8 de novembro de 2024, e a lacuna entre aquela época e agora só continua aumentando — tanto em termos de exposição à segurança quanto no quão dolorosa será a eventual migração.
Este guia explica o que o fim da vida útil (EOL) do Angular 16 realmente significa na prática, quais são os riscos mais importantes e quais são suas opções reais para o restante de 2026.

Principais riscos do fim da vida útil (EOL) do Angular 16 para sua organização
O EOL não significa que seu aplicativo pare de funcionar — significa que a equipe do Angular deixou de trabalhar nessa versão. Patches de segurança, correções de bugs, orientações sobre mudanças compatíveis: tudo isso desapareceu. Seu aplicativo continua funcionando normalmente, enquanto os riscos se acumulam silenciosamente em segundo plano. A maioria deles permanece invisível até que um CVE apareça no seu feed ou um auditor comece a fazer perguntas incômodas sobre sua árvore de dependências.
Risco nº 1: Vulnerabilidades de segurança sem correção
O Angular não costuma ter CVEs registrados contra ele com tanta frequência, mas sua superfície de ataque é mais ampla do que a maioria das equipes imagina. O framework vem com o zone.js, o RxJS, a cadeia de compilação do Angular CLI e toda uma constelação de pacotes @angular/* — qualquer um deles pode trazer uma dependência transitiva vulnerável da qual você nem sequer ouviu falar. De acordo com o relatório OSSRA 2026 da Black Duck, 87% das bases de código auditadas continham pelo menos uma vulnerabilidade, 78% apresentavam vulnerabilidades de alto risco e, em média, cada base de código apresentava 581 vulnerabilidades. Após o fim do ciclo de vida (EOL), nenhuma dessas correções é retroportada para o Angular 16. Você fica com duas opções: atualizar o pacote problemático (o que frequentemente é impedido pelas restrições de dependência entre pares do Angular 16) ou conviver com o risco conhecido.
Confira as vulnerabilidades recentes que afetam o Angular no rastreador de CVE da TuxCare.
Você também pode conferir nosso guia completo sobre as melhores práticas de segurança do Angular para fortalecer as defesas do seu aplicativo.
Risco nº 2: Deterioração das dependências e desvio do ecossistema
Esse aspecto costuma pegar as equipes de surpresa mais do que as questões relacionadas ao CVE. Bibliotecas de terceiros do Angular — Angular Material, NgRx, PrimeNG, Akita, todos os wrappers de criadores de formulários que sua equipe importou em 2022 ou 2023 — alinham seus períodos de suporte às versões do Angular que estão em manutenção ativa. Cerca de um ano após o fim do suporte (EOL), a maioria dessas bibliotecas já terá lançado uma versão principal que, discretamente, retira o Angular 16 de sua lista de dependências. Agora você fica preso a versões antigas de bibliotecas que carregam suas próprias vulnerabilidades sem correção. O relatório OSSRA de 2026 constatou que 92% das bases de código auditadas continham componentes com dez ou mais versões atrasadas em relação ao lançamento mais recente – é exatamente essa cadeia de eventos que leva a essa situação.
Na prática: Uma equipe de SaaS de médio porte que esteja realizando uma migração para o Angular 16 hoje em dia normalmente se deparará com 8 a 15 conflitos de dependências que não existiam há um ano. E a solução raramente se resume a simplesmente “atualizar o Angular”. É mais como “atualizar o Angular e reescrever as partes do código-fonte que foram desenvolvidas com base na interface de API antiga de três bibliotecas que, desde então, foram descontinuadas”.

Risco nº 3: Riscos relacionados à conformidade e à auditoria
Se o seu aplicativo estiver sujeito às normas SOC 2, HIPAA, ISO 27001, PCI DSS ou, basicamente, a qualquer estrutura de conformidade que inclua um controle de gerenciamento de vulnerabilidades, a utilização de software em fim de vida (EOL) será considerada uma falha. Ponto final. Os auditores não aceitam a justificativa “temos uma migração planejada” — isso não satisfaz um teste de controle. Uma vulnerabilidade conhecida em sua SBOM sem patch disponível se torna uma lacuna documentada em seu registro de correções. Em setores regulamentados, essa lacuna pode atrasar renovações de contratos, complicar a due diligence em fusões e aquisições e ser sinalizada como um risco relacionado a código “zumbi”. Quanto mais tempo o Angular 16 permanecer em sua pilha de tecnologias, mais essas não conformidades se acumulam.
Melhores práticas após o fim do suporte ao Angular
Não existe uma resposta certa e universal, e quem disser para você “simplesmente fazer a atualização” provavelmente nunca lidou com uma base de código corporativa do Angular 16 com 200 mil linhas. O que se segue se aplica tanto se você estiver iniciando uma migração no próximo sprint quanto se estiver tentando ganhar um pouco de tempo enquanto elabora o plano.
1. Faça primeiro um levantamento da área real da superfície do Angular
Antes de mexer no arquivo tsconfig ou executar o comando `ng update`, gere um SBOM para sua aplicação e tenha uma visão real do que, de fato, depende do Angular 16. Isso inclui pacotes principais, bibliotecas Angular de terceiros, ferramentas de compilação, polyfills e qualquer elemento em seu monorepo que importe de @angular/*. Sua equipe de segurança e seus auditores vão pedir isso primeiro de qualquer maneira, então é melhor você já ter tudo pronto. A maioria das equipes subestima o escopo em cerca de duas vezes — elas dizem “usamos Angular Material e NgRx” e, então, o SBOM retorna com 40 entradas. Se você estiver preso nesse intervalo entre “ainda não fizemos o inventário completo” e “temos um plano de migração”, o suporte de ciclo de vida estendido oferecido por fornecedores – como o Endless Lifecycle Support for Angular da TuxCare – pode garantir que os patches de CVE continuem sendo fornecidos enquanto você conclui esse trabalho.
2. Atualize uma versão principal por vez
As orientações oficiais de atualização do Angular são claras quanto a isso: uma versão principal por vez, sem exceções. A partir do Angular 16, em 2026, isso significa seguir a sequência 16 → 17 → 18 → 19 → 20 (ou 21, dependendo da situação no momento em que você começar). Tentar pular versões significa perder o acesso aos esquemas de migração automatizados da CLI – e, assim, você terá que fazer grande parte desse trabalho manualmente.
O padrão de comando para cada salto é o seguinte:
Passo 1: Atualizar da versão 16 para a 17
ng update@angular/core@17@angular/cli@17

Passo 2: Atualizar da versão 17 para a 18
ng update@angular/core@18@angular/cli@18
Execute seu conjunto completo de testes em cada etapa e verifique seu package.json verifique se há avisos de dependência entre bibliotecas antes de prosseguir. Faça o commit de cada aumento de versão principal como um PR separado — nunca os agrupe. Se uma biblioteca de terceiros deixar de funcionar na versão 18, será muito mais fácil depurar o problema quando você não estiver, ao mesmo tempo, tentando separar as alterações no framework principal da versão 19.
3. Verifique a compatibilidade das bibliotecas de terceiros antes de começar
Atualizar o núcleo do Angular é, sinceramente, a parte mais simples. O que causa dificuldades às equipes é o ecossistema ao redor. Antes de fazer qualquer outra coisa, elabore uma matriz de compatibilidade para cada pacote dependente do Angular em seu package.json:
|
Biblioteca |
Versão atual |
Versão de destino |
Alterações que exigem atualização |
|
@angular/material |
16.x |
20.x |
Renomeação de tokens, API de personalização |
|
@ngrx/store |
16.x |
20.x |
Migração do armazenamento de sinais |
|
@angular/cdk |
16.x |
20.x |
Posicionamento da sobreposição |
|
ng-bootstrap |
16.x |
19.x+ |
Componentes independentes |
|
primeng |
16.x |
20.x |
Temas, estrutura dos módulos |
Qualquer biblioteca essencial que não seja compatível com a versão do Angular que você pretende usar precisa de um plano de resolução antes de você começar — não é algo para se resolver no meio da migração, quando você já estiver envolvido no processo.
Atenção: A atualização do ng será executada sem erros, mesmo quando houver avisos de dependências entre componentes. Ela não para nem é bloqueada por bibliotecas de terceiros incompatíveis. Sempre leia a saída completa após executá-la. Uma atualização “bem-sucedida” que exibe 12 avisos de dependências entre componentes é um aplicativo com falhas que fica silenciosamente em seu pipeline, esperando o momento errado para aparecer.
Você também pode saber mais sobre o que o espera na próxima etapa em nosso guia detalhado sobre o fim da vida útil (EOL) do Angular 17.
Como o Suporte Estendido ajuda você a manter a segurança após o fim da vida útil (EOL)
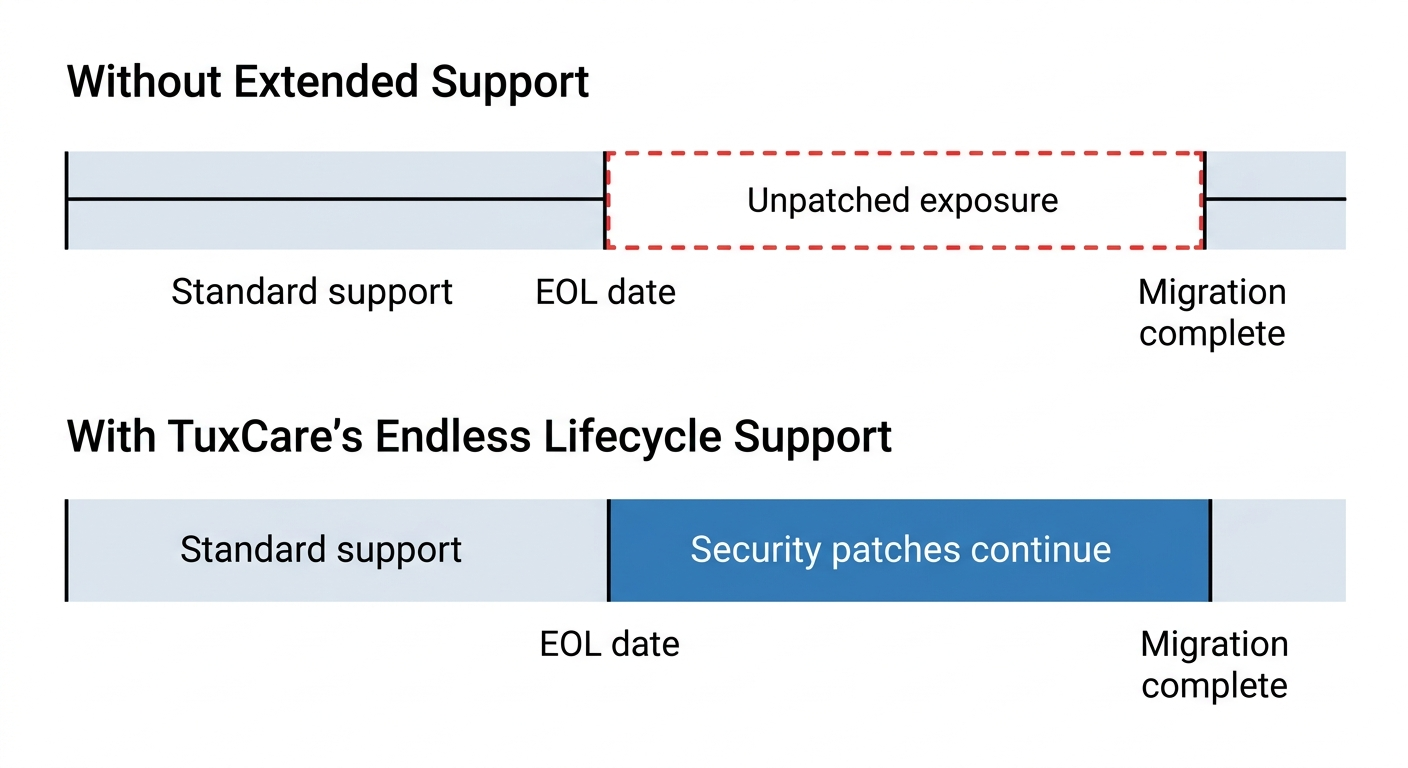
Sim, a migração é a resposta certa a longo prazo. Mas o termo “longo prazo” carrega um peso enorme nessa frase. Para muitas equipes, o prazo realista para a migração fica entre 6 e 18 meses — e a exposição a vulnerabilidades CVE não dá uma pausa educada enquanto você trabalha nisso. O suporte estendido ao ciclo de vida preenche essa lacuna: você continua recebendo patches de segurança para o Angular 16 enquanto migra em um ritmo que realmente faça sentido para sua equipe.
Motivo nº 1: Aplicação contínua de correções de vulnerabilidades (CVE) para a versão que você está realmente utilizando
A proposta é simples: um provedor de suporte terceirizado faz o backport de correções de segurança para o Angular 16 — e para suas dependências com vulnerabilidades conhecidas —, para que você não fique na dúvida entre lançar código inseguro e forçar uma atualização apressada toda vez que um CVE for divulgado. Isso é especialmente relevante quando a equipe do Angular publica uma correção para uma versão atualmente suportada e não há nenhuma correção retroativa prevista para a versão 16. Os fornecedores — sendo o ELS para Angular da TuxCare uma das opções — são a forma pela qual as equipes fecham essa janela de exposição sem ter que se desesperar.
Motivo nº 2: Cobertura de conformidade durante uma migração planejada
Há uma diferença significativa entre “vamos fazer a atualização no próximo trimestre” e “temos um programa ativo de gerenciamento de vulnerabilidades com patches fornecidos pelo fornecedor para o Angular 16”. Os auditores aceitam a segunda opção de uma forma que simplesmente não aceitam a primeira. O suporte estendido oferece uma fonte de patches documentada e auditável para os controles SOC 2, HIPAA e PCI DSS enquanto a migração está em andamento. Ele não substitui o roteiro de migração — você ainda precisa dele —, mas transforma uma constatação negativa de auditoria em um risco gerenciado, com documentação concreta para comprová-lo.
Motivo nº 3: É hora de fazer a migração da maneira correta
Uma migração apressada do Angular 16 para o 20, que, em teoria, seja entregue dentro do prazo, mas que interrompa a produção por uma semana, é categoricamente pior do que uma migração de seis meses que seja concluída sem problemas e não acorde ninguém às 2 da manhã. A Pesquisa com Desenvolvedores do Stack Overflow de 2025 aponta que o Angular tem 19,8% de adoção entre desenvolvedores profissionais, com a maior parte desse uso concentrada em bases de código corporativas – exatamente o tipo de aplicativo em que um salto de quatro versões principais tende a revelar bugs de gerenciamento de estado, regressões de SSR e surpresas nas ferramentas de compilação em algum momento da última semana de controle de qualidade. O suporte prolongado ao ciclo de vida permite que a migração ocorra de acordo com o cronograma da equipe de engenharia, em vez de seguir o ritmo das vulnerabilidades divulgadas pelo CVE.
Uma olhada na realidade: Você vai ouvir os fornecedores descreverem as migrações do Angular como “sem complicações” ou “quase totalmente automatizadas”. Eles não estão errados no que diz respeito ao framework em si. O Angular CLI cuida da atualização do Angular. O que ele não mexe são suas dependências de terceiros, seu pipeline de compilação personalizado, sua configuração de SSR, sua configuração de i18n ou os 200 testes que são aprovados no `ng serve` e falham no ng build --configuration=production.
Mantenha a segurança mesmo após o fim da vida útil (EOL) com a TuxCare
O Angular 16 já passou do fim do ciclo de vida (EOL), e a meta final para a migração não para de mudar – o Angular 20 tem suporte até novembro de 2026, e o Angular 21, até maio de 2027. A lacuna entre “vamos atualizar em breve” e “já estamos atualizados” é exatamente onde se acumulam os riscos de produção. Se sua equipe está em algum ponto intermediário — com a migração em andamento, bloqueada por uma biblioteca ou simplesmente sem capacidade técnica suficiente para realizar um salto de quatro versões principais antes que os auditores comecem a fazer perguntas —, esse é exatamente o cenário para o qual o Suporte de Ciclo de Vida Ilimitado da TuxCare para o Angular foi projetado.
O ELS da TuxCare abrange os componentes essenciais dos quais seu aplicativo depende – @angular/core, @angular/common, @angular/router, @angular/forms, @angular/compiler, @angular/cli, @angular/platform-browser, @angular/platform-browser-dynamic, e @angular/compiler-cli – com atualizações de segurança contínuas pelo tempo que sua organização precisar delas.
As atualizações de segurança continuam chegando, sua conformidade permanece sólida e você consegue migrar dentro de um cronograma que não exige que você cruze os dedos toda vez que enviar algo para produção.

