Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Les environnements en nuage sont confrontés à des menaces en constante évolution, telles que les mauvaises configurations, les API non sécurisées et la gestion des identités et des accès.
- Malgré des années d'adoption de l'informatique dématérialisée, de nombreuses entreprises ne disposent toujours pas d'une architecture de sécurité clairement définie.
- Les entreprises peuvent mettre en œuvre l'outil de correction sans redémarrage KernelCare pour protéger leurs systèmes Linux basés sur l'informatique en nuage sans interruption de service.
Si l'exploitation d'un environnement en nuage offre une flexibilité, une évolutivité et une efficacité considérables, elle s'accompagne également de risques que chaque organisation doit comprendre. Même si de solides cadres de sécurité sont en place, de nouveaux risques continuent d'apparaître.
Dans cet article, nous aborderons les principales menaces à la sécurité du cloud que vous devez surveiller, du vol d'informations d'identification aux vulnérabilités du système, en passant par les mauvaises configurations et l'exposition accidentelle de données. Ne vous inquiétez pas, nous vous présenterons également des mesures pratiques pour vous aider à renforcer vos défenses et à protéger vos données précieuses dans le nuage.
Quelles sont les menaces pour la sécurité de l'informatique dématérialisée ?
Les menaces à la sécurité de l'informatique en nuage font référence aux vulnérabilités, aux risques ou aux activités malveillantes qui ciblent les environnements en nuage, où les données, les applications et l'infrastructure sont hébergées sur des plates-formes partagées.
L'informatique en nuage fonctionne selon un modèle de responsabilité partagée entre le fournisseur et le client. Les violations se produisent souvent lorsque les organisations négligent leur part de responsabilité, par exemple en ne sécurisant pas les configurations, les informations d'identification ou les dépendances logicielles.
Les attaquants exploitent les faiblesses dans différents domaines, tels que la gestion des identités et des accès (IAM), les ressources mal configurées, les interfaces de programmation d'applications (API) non sécurisées et les systèmes obsolètes, pour obtenir un accès non autorisé ou perturber les opérations normales de l'informatique en nuage. Ces risques doivent être soigneusement pris en compte lors de l'élaboration d'une stratégie visant à atténuer les menaces qui pèsent sur la sécurité de l'informatique en nuage.
13 risques de sécurité liés à l'informatique dématérialisée à connaître
Les risques liés à la sécurité du cloud peuvent être à la fois préjudiciables et difficiles à détecter. Vous trouverez ci-dessous certaines des menaces de sécurité les plus critiques menaces de sécurité dans le cloud que toute entreprise doit connaître et contre lesquelles elle doit se prémunir.
1. Mauvaise configuration du nuage et contrôle inadéquat des modifications
Une mauvaise configuration du nuage et un contrôle inadéquat des modifications peuvent rendre les systèmes et les données vulnérables aux attaques.
Des erreurs de configuration peuvent se produire lorsque les ressources en nuage ne sont pas configurées correctement ou lorsque les contrôles de sécurité ne sont pas mis en œuvre correctement. Il peut en résulter une exposition involontaire des données, des configurations de réseau non sécurisées ou un accès non autorisé aux ressources.
Un contrôle inadéquat des modifications peut également entraîner des erreurs de configuration et des vulnérabilités, car les modifications apportées aux environnements en nuage ne sont pas correctement approuvées ou testées. Cela peut laisser les systèmes ouverts aux attaques ou provoquer des temps d'arrêt inattendus. Il est donc essentiel de s'assurer que les environnements en nuage sont correctement configurés et que les changements sont soigneusement gérés afin d'atténuer ces risques et de minimiser ces types de menaces.
CSA Insight : Le rapport CSA 2024 a classé la mauvaise configuration et le contrôle inadéquat des changements comme la #première menace pour l'informatique en nuageLe rapport CSA 2024 a classé la mauvaise configuration et le contrôle inadéquat des changements comme la première menace pour le cloud, alors qu'ils étaient en troisième position en 2022. Ce changement reflète la complexité croissante des environnements multi-cloud où une petite erreur de configuration peut exposer des charges de travail entières.
2. Gestion insuffisante des identités, des références, des accès et des clés

Dans les environnements en nuage, les identités des utilisateurs et les contrôles d'accès sont généralement gérés par un service d'authentification central. Si le système de gestion des identités est faible, les attaquants peuvent obtenir un accès non autorisé aux données et ressources sensibles. Ils peuvent voler ou modifier des données, lancer des attaques ou créer des portes dérobées pour accéder ultérieurement au système.
En ce qui concerne la gestion des informations d'identification, les applications en nuage utilisent des informations d'identification telles que des noms d'utilisateur, des mots de passe, des clés d'accès et des jetons pour authentifier les utilisateurs et leur permettre d'accéder aux ressources. Si ces identifiants sont faibles, compromis ou facilement devinables, les attaquants peuvent se faire passer pour des utilisateurs légitimes, obtenir un accès non autorisé, voler des données ou lancer des attaques.
Les contrôles d'accès sont quant à eux utilisés pour restreindre l'accès aux ressources aux seuls utilisateurs autorisés. Si les contrôles d'accès ne sont pas correctement configurés, les attaquants peuvent accéder à des ressources auxquelles ils ne devraient pas avoir accès.
En ce qui concerne la gestion des clés, les clés de chiffrement sont utilisées pour protéger les données stockées dans le nuage. Si ces clés ne sont pas correctement gérées, les pirates peuvent accéder aux données chiffrées en volant ou en craquant les clés. En outre, si les clés ne font pas l'objet d'une rotation régulière, les pirates peuvent accéder à d'anciennes données qui ont été cryptées avec des clés plus faibles.
3. Interfaces et API non sécurisées
Les interfaces et les API non sécurisées peuvent présenter des risques importants pour la sécurité de la technologie en nuage, car elles constituent un point d'entrée pour les attaquants, qui peuvent ainsi exploiter les vulnérabilités du système. Les applications et les services basés sur l'informatique en nuage s'appuient généralement sur des API pour interagir avec des systèmes externes, et si ces interfaces ne sont pas sécurisées, les attaquants peuvent obtenir un accès non autorisé à des données et à des ressources sensibles.
Les API non sécurisées peuvent également permettre aux attaquants de modifier ou de supprimer des données, de lancer des attaques par déni de service ou d'exécuter un code arbitraire. En outre, des API faibles ou non authentifiées peuvent constituer une porte dérobée permettant aux attaquants d'accéder au système, même après la mise en place d'autres mesures de sécurité. Il est donc essentiel de sécuriser les interfaces et les API pour prévenir ces types d'attaques et protéger les systèmes et les données basés sur l'informatique en nuage.
Remarque : Comme les applications cloud-natives reposent fortement sur les API, les points d'extrémité non sécurisés et une mauvaise validation des entrées sont désormais des vecteurs d'attaque majeurs, en particulier dans les intégrations SaaS et PaaS.
4. Questions relatives à la sécurité de l'informatique dématérialisée dans l'architecture et la stratégie

Les problèmes d'architecture et de stratégie peuvent entraîner des vulnérabilités et des faiblesses dans le dispositif de sécurité global d'un système basé sur l'informatique en nuage. Par exemple, une architecture en nuage mal conçue peut présenter des failles de sécurité que les attaquants peuvent exploiter, comme une segmentation insuffisante ou des contrôles d'accès inadéquats.
De même, une stratégie de sécurité déficiente peut ne pas traiter toutes les menaces pertinentes ou ne pas fournir une protection adéquate des données sensibles ou des ressources critiques. Il est donc essentiel de concevoir et de mettre en œuvre avec soin les architectures en nuage, les principes de sécurité natifs du nuage et les stratégies de sécurité afin d'atténuer ces risques et de garantir la sécurité des systèmes et des données basés sur le nuage.
5. Ressources tierces non sécurisées

Les ressources tierces telles que les bibliothèques open-source, les API et les produits SaaS sont largement utilisées dans les applications modernes en nuage. Ces ressources accélèrent le processus de développement et ajoutent des fonctionnalités, mais elles introduisent également des vulnérabilités potentielles dans la chaîne d'approvisionnement. Un maillon faible peut être n'importe quelle petite bibliothèque, plugin ou service externe qui peut être ciblé par des attaquants pour accéder à votre infrastructure en nuage.
Les organisations devraient tenir un inventaire clair de tous les composants tiers, appliquer un contrôle strict des versions et surveiller en permanence les nouvelles vulnérabilités affectant ces ressources. Les évaluations des risques des fournisseurs et les outils d'analyse de la composition des logiciels (SCA) peuvent renforcer la visibilité de la sécurité sur l'ensemble de la chaîne d'approvisionnement.
Étude de cas : Une porte dérobée malveillante a été découverte dans xz Utils (versions 5.6.0 et 5.6.1), un utilitaire de compression de données largement utilisé dans les systèmes Linux et Unix. Cette vulnérabilité montre comment un seul composant tiers compromis peut menacer des environnements en nuage entiers.
6. Développement de logiciels non sécurisés
Si un logiciel est développé sans les tests de sécurité et les pratiques de codage adéquats, il peut contenir des vulnérabilités exploitables que les attaquants peuvent utiliser pour obtenir un accès non autorisé ou lancer des attaques. Dans un environnement en nuage, cela peut affecter plusieurs utilisateurs ou même des organisations entières, car le même logiciel est souvent utilisé par de nombreux clients différents.
Il est donc essentiel de veiller à ce que le développement de logiciels pour les systèmes basés sur l'informatique en nuage respecte des pratiques de sécurité rigoureuses, notamment des examens de code, des tests et des normes de codage sécurisées, afin d'atténuer ces risques et de garantir la sécurité des systèmes et des données basés sur l'informatique en nuage.
Conseil de pro : Pour assurer la sécurité de vos applications basées sur PHP et Python, vous pouvez envisager les mesures suivantes Endless Lifecycle Support (ELS) de TuxCare, qui propose des mises à jour de paquets pour les versions de PHP et Python en fin de vie.
7. Divulgation accidentelle de données dans le nuage
La divulgation involontaire de données peut conduire à ce que des données sensibles tombent entre de mauvaises mains. Cela peut se produire lorsque des utilisateurs partagent accidentellement des données avec les mauvais destinataires ou configurent mal les paramètres de stockage en nuage, ce qui rend les données accessibles au public. En outre, les fournisseurs tiers de services en nuage peuvent également divulguer des données par inadvertance en raison d'erreurs de configuration ou d'autres problèmes.
Dans les deux cas, la divulgation accidentelle de données peut entraîner des dommages financiers et de réputation importants pour les organisations, ainsi que des conséquences juridiques et réglementaires. Il est donc essentiel de mettre en œuvre des contrôles d'accès et des mesures de protection des données appropriés pour empêcher la divulgation accidentelle de données dans les systèmes basés sur l'informatique en nuage.
8. Vulnérabilités du système
Les vulnérabilités non corrigées des systèmes constituent l'une des principales causes des pertes de données et des fuites d'informations au sein des entreprises. Les vulnérabilités connues constituent un terrain de jeu idéal pour les attaquants. Cela inclut également les exploits « zero-day » et les configurations vulnérables.
L'idéal pour atténuer ces risques est d'identifier les vulnérabilités des systèmes et de déployer des correctifs automatiques dès que possible. Les correctifs sans redémarrage permettent aux entreprises de déployer des correctifs sans avoir à redémarrer les systèmes ou à attendre des temps d'arrêt programmés. Elles peuvent ainsi appliquer des correctifs le plus rapidement possible au lieu de retarder les mises à jour de sécurité jusqu'à ce que des fenêtres de maintenance coordonnées à l'avance soient mises en place.
Cela permet d'empêcher les attaquants d'exploiter les vulnérabilités connues avant qu'elles ne puissent être traitées par d'autres pratiques globales de gestion des vulnérabilités.
9. Visibilité / observabilité limitée des nuages
La visibilité limitée dans les environnements en nuage se produit lorsque les organisations ne parviennent pas à comprendre ou à évaluer pleinement l'utilisation des services en nuage - qu'il s'agisse d'une utilisation sûre ou d'une utilisation malveillante. Les deux principaux risques liés à cette situation sont l'utilisation non autorisée d'applications et l'utilisation abusive d'applications approuvées. L'utilisation non autorisée a lieu lorsque le personnel accède à des applications basées sur le cloud qui n'ont pas été approuvées par le service informatique, ce qui conduit à une informatique fantôme qui pourrait entraîner la fuite de données sensibles. L'utilisation abusive d'applications approuvées se produit lorsque les organisations ne peuvent pas contrôler la manière dont ces applications sont utilisées par des initiés ou ciblées par des attaquants, souvent par le biais de méthodes telles que le vol d'informations d'identification, l'injection SQL ou les attaques DNS.
Pour résoudre ces problèmes, les entreprises peuvent mettre en place un système de surveillance centralisée, de journalisation en temps réel et d'alerte pour toutes les charges de travail en nuage. Les plateformes d'observabilité et les intégrations SIEM aident à suivre les activités, à découvrir les anomalies et à fournir des informations exploitables, permettant ainsi aux équipes de sécurité de répondre aux menaces avant qu'elles ne s'aggravent.
10. Partage de ressources non authentifiées
Les ressources en nuage, telles que les machines virtuelles, les espaces de stockage et les bases de données, sont des cibles précieuses si elles sont laissées à découvert. Le partage de ressources non authentifiées se produit lorsque les contrôles d'accès sont absents ou insuffisants, ce qui permet à toute personne disposant d'un lien ou d'un peu d'authentification d'accéder à des données sensibles. Les attaquants profitent généralement de ces mauvaises configurations et, avec l'aide d'outils tels que Shodan, Binary Edge et Grayhat Warfare, il devient étonnamment facile de localiser les ressources non protégées.
Les organisations doivent appliquer des mesures d'authentification forte, adhérer aux principes du moindre privilège et vérifier régulièrement les autorisations d'accès aux ressources. La protection par mot de passe, le contrôle d'accès basé sur les rôles, l'authentification multifactorielle et les vérifications automatisées de l'exposition publique sont quelques-unes des mesures qui garantissent que les ressources critiques de l'informatique en nuage restent protégées contre les menaces internes et externes.
11. Criminalité organisée, pirates informatiques et groupes APT

Ces acteurs malveillants disposent des compétences, des ressources et de la motivation nécessaires pour lancer des attaques sophistiquées et ciblées contre les systèmes et les données basés sur l'informatique en nuage. Ces groupes peuvent utiliser diverses tactiques, telles que l 'ingénierie sociale, l'hameçonnage et les attaques de logiciels malveillants, pour obtenir un accès non autorisé à des informations sensibles ou compromettre l'infrastructure en nuage.
En outre, ils peuvent tirer parti de l'anonymat et de la portée mondiale de l'informatique en nuage pour lancer des attaques à partir de plusieurs endroits ou utiliser des ressources compromises de l'informatique en nuage pour lancer des attaques contre d'autres cibles. Il est donc essentiel de mettre en œuvre des mesures de sécurité solides, telles que des contrôles d'accès, une surveillance et une veille sur les menaces, afin de protéger les systèmes et les données basés sur l'informatique en nuage contre ces types de menaces.
12. Mauvaise configuration et exploitation des charges de travail sans serveur et en conteneur.
Les technologies sans serveur et de conteneur offrent de nombreux avantages, mais elles introduisent également de nouveaux risques de sécurité dans le cloud, tels que des configurations de réseau non sécurisées, des contrôles d'accès faibles et des vulnérabilités dans le conteneur ou l'application sans serveur elle-même.
Les attaquants peuvent exploiter ces vulnérabilités pour accéder à des données sensibles, lancer des attaques ou compromettre l'ensemble de l'environnement en nuage. Il est essentiel de comprendre la sécurité de la conteneurisation pour durcir ces environnements contre de telles menaces. Par conséquent, il est essentiel de configurer et de surveiller correctement les charges de travail sans serveur et en conteneur pour prévenir ces menaces et garantir la sécurité des systèmes et des données basés sur le cloud.
13. Exfiltration de données de stockage en nuage
Il s'agit de l'accès non autorisé et du vol de données sensibles conservées dans le stockage en nuage par des cybercriminels ou des initiés malveillants. Il s'agit de l'une des menaces les plus graves pour la sécurité du cloud, car le stockage en nuage contient souvent des informations précieuses et confidentielles, notamment des données personnelles, de la propriété intellectuelle, des dossiers financiers et d'autres documents sensibles.
Le vol de ces données peut entraîner une atteinte à la réputation, des pertes financières, des responsabilités juridiques et d'autres conséquences graves pour les individus et les organisations. Il est donc essentiel d'empêcher l'exfiltration des données de stockage en nuage pour maintenir la sécurité et l'intégrité des systèmes et des données basés sur le nuage.
Comment se protéger contre les menaces liées à la sécurité de l'informatique dématérialisée ?
Il est essentiel de connaître les principaux vecteurs d'attaque qui peuvent compromettre la confidentialité, l'intégrité et la disponibilité de vos données. Des menaces internes aux attaques par hameçonnage, en passant par les mauvaises configurations et les vulnérabilités des systèmes, il existe de nombreux risques dont l'atténuation nécessite une approche proactive et multidimensionnelle.
Voici sept stratégies pratiques que les entreprises peuvent mettre en œuvre pour renforcer leur sécurité dans l'informatique dématérialisée.
1. Appliquer une architecture de confiance zéro et une gestion des accès à l'information solide
Les informations d'identification compromises restent l'un des principaux vecteurs d'intrusion dans l'informatique dématérialisée. Adoptez les principes de la confiance zéro (ne jamais faire confiance, toujours vérifier) et mettez en œuvre une gestion robuste des identités et des accès (IAM) :
- Appliquer l'authentification multi-facteurs (MFA) pour tous les comptes.
- Appliquer le principe du moindre privilège et des contrôles d'accès basés sur les rôles (RBAC).
- Effectuez une rotation régulière des identifiants et des clés API et surveillez les comptes inutilisés ou surprivilégiés.
- Unifier les solutions IAM pour les environnements multicloud afin de garantir une gestion centralisée et une application cohérente des règles.
2. Utilisation du Live Patching
L'une des stratégies recommandées pour faire face à certaines de ces menaces consiste à appliquer des correctifs en direct, ce qui vous permet d'appliquer des correctifs de sécurité à vos systèmes en nuage sans temps d'arrêt ni interruption. En adoptant une approche holistique de la sécurité dans les nuages et en intégrant des correctifs en direct dans votre stratégie, vous pouvez mieux protéger vos données et votre infrastructure contre les menaces en constante évolution dans les nuages.
La solution de patching automatisée de TuxCare, KernelCare, vous permet de patcher votre noyau Linux sans avoir à redémarrer le système ou à programmer des fenêtres de maintenance. Le patching sans redémarrage de KernelCare prend en charge toutes les distributions Linux courantes, y compris RHEL, CentOS, AlmaLinux, CloudLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, Amazon Linux, et bien d'autres.
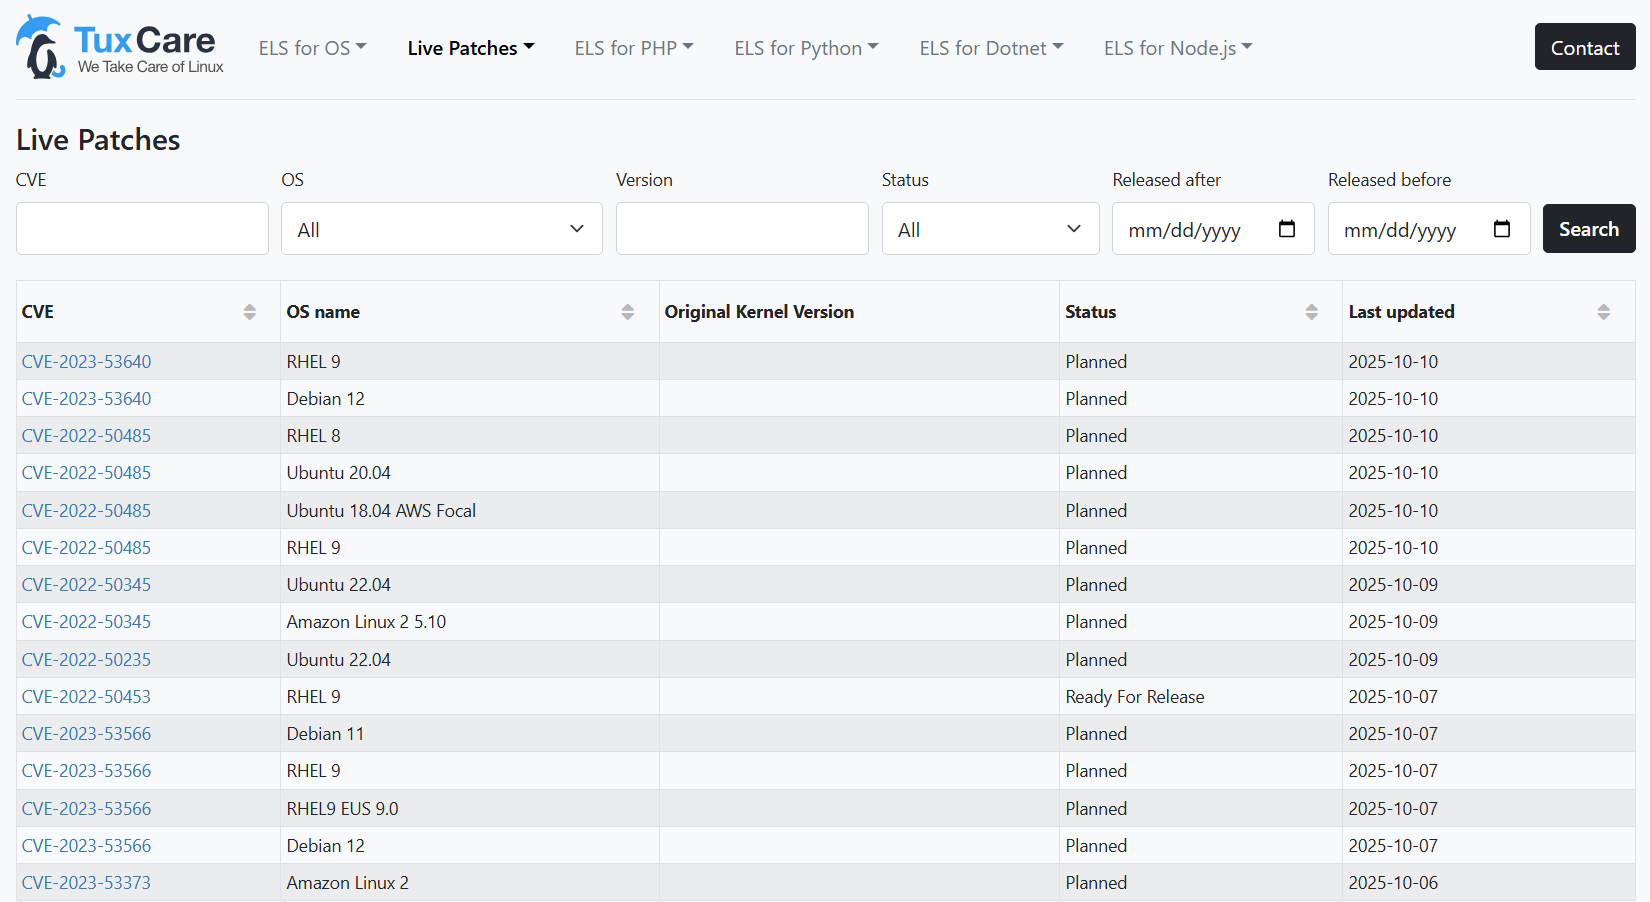
Vous pouvez consulter le tableau de bord CVE pour voir toutes les distributions prises en charge, suivre les vulnérabilités du noyau Linux et voir l'état des correctifs sans réinitialisation pour chaque distribution.
3. Gérer les configurations et la conformité
Les mauvaises configurations sont la principale cause d'exposition des données dans le nuage. Le respect des normes de sécurité de l'informatique dématérialisée lors des processus de configuration et de contrôle des modifications peut réduire considérablement les risques de tels problèmes.
- Effectuer des analyses de configuration automatisées à l'aide d'outils de gestion de la sécurité de l'informatique en nuage (CSPM) et de références industrielles (comme CIS).
- Mettre en œuvre une vérification automatisée en temps réel des changements de configuration afin d'éviter toute "dérive" par rapport aux politiques de sécurité.
- Valider les défenses par des tests de pénétration périodiques et des exercices d'équipe rouge.
4. Sécuriser l'ensemble de la chaîne d'approvisionnement en logiciels
Les charges de travail modernes reposent sur des bibliothèques et des API open-source, ce qui fait de la chaîne d'approvisionnement une surface d'attaque majeure, en particulier pour les environnements conteneurisés.
- Maintenir un inventaire de toutes les dépendances à l'aide de l'analyse de la composition du logiciel (SCA) et élaborer une nomenclature du logiciel (SBOM).
- Mettre en œuvre la signature de code et l'analyse continue des vulnérabilités dans les pipelines CI/CD (DevSecOps).
- La priorité est de sécuriser les registres de conteneurs et de s'assurer que toutes les images sont vérifiées avant d'être déployées.
5. Mettre en œuvre une protection des données, un chiffrement et une DLP robustes
Il est primordial de protéger les données sensibles contre tout accès non autorisé ou toute exfiltration.
- Appliquer le chiffrement au repos (stockage, bases de données) et le chiffrement en transit (TLS/SSL).
- Déployer des outils de prévention de la perte de données (DLP) pour surveiller et bloquer les mouvements de données sensibles en dehors des limites approuvées.
- Veiller à ce que les exigences en matière de résidence des données et de conformité (par exemple, GDPR, CCPA) soient respectées grâce à une configuration appropriée des services cloud régionaux.
6. Centraliser la journalisation, la surveillance et l'observabilité de l'informatique en nuage
Une visibilité limitée retarde la détection et la réponse. Une stratégie centralisée est nécessaire pour les environnements multi-cloud et complexes.
- Centraliser la journalisation, les mesures, le traçage et les alertes pour tous les actifs en nuage à l'aide de plates-formes SIEM ou SOAR.
- Déployer des pare-feu d'application Web (WAF) et des outils d'observabilité de réseau natifs du cloud pour surveiller le trafic à la recherche d'activités suspectes.
- Utiliser des outils avancés pour corréler les événements de sécurité et acquérir une connaissance approfondie de l'état interne du système (observabilité).
7. Hiérarchiser les risques et intégrer les renseignements sur les menaces
Les efforts en matière de sécurité doivent être guidés par l'impact sur l'entreprise et les menaces actuelles.
- Effectuer des analyses d'impact sur l'activité afin d'identifier les actifs critiques et de hiérarchiser les investissements en matière de sécurité en conséquence.
- Participer à des groupes d'échange d'informations sur la cybersécurité pour se tenir au courant des tactiques, techniques et procédures (TTP) des attaquants.
- Modélisez de manière proactive les attaques potentielles afin d'affiner en permanence vos plans de défense et de réponse aux incidents.
Remarque : La nature dynamique de l'informatique dématérialisée signifie que de nouveaux risques apparaissent en permanence et que les menaces plus anciennes évoluent. Une protection efficace dépend d'une surveillance proactive, de l'automatisation et de l'amélioration continue de la sécurité.
Protégez-vous contre les vulnérabilités de Linux grâce à un correctif sans redémarrage
Les correctifs sans redémarrage permettent d'appliquer des correctifs de sécurité aux systèmes logiciels en cours d'exécution sans qu'il soit nécessaire de redémarrer le système ou de l'arrêter. Cela peut contribuer à réduire le risque d'exploitation des vulnérabilités par les attaquants, car les correctifs peuvent être appliqués rapidement et sans interruption. Pour les systèmes en nuage basés sur des composants open-source, le maintien d'une sécurité maximale est tout aussi vital, d'autant plus que ces outils alimentent une grande partie de l'infrastructure actuelle.
KernelCare Enterprise de TuxCare peut aider les organisations à rationaliser rapidement la gestion de la vulnérabilité. Avec KernelCare Enterprise, les systèmes peuvent non seulement être corrigés sans interruption ni fenêtre de maintenance, mais ils peuvent également recevoir des mises à jour automatiquement, ce qui réduit considérablement la charge de travail de votre équipe liée aux correctifs.
En savoir plus sur le fonctionnement du rebootless patching avec KernelCare.