Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- Os ambientes em nuvem enfrentam ameaças em constante evolução, como configurações incorretas, APIs inseguras e problemas relacionados ao gerenciamento de identidade e acesso.
- Apesar de anos de adoção da nuvem, muitas organizações ainda não contam com uma arquitetura de segurança na nuvem claramente definida.
- As organizações podem implementar a ferramenta de aplicação de patches sem reinicialização da KernelCare para proteger seus sistemas Linux na nuvem sem tempo de inatividade.
Embora operar em um ambiente de nuvem ofereça enorme flexibilidade, escalabilidade e eficiência, isso também acarreta riscos que toda organização deve compreender. Mesmo com estruturas robustas de segurança na nuvem em vigor, novos riscos continuam a surgir.
Neste artigo, abordaremos as principais ameaças à segurança na nuvem às quais você deve estar atento — desde o roubo de credenciais e vulnerabilidades do sistema até configurações incorretas e exposição acidental de dados. Não se preocupe; também apresentaremos medidas práticas para ajudá-lo a fortalecer suas defesas e proteger dados valiosos na nuvem.
O que são ameaças à segurança na nuvem?
As ameaças à segurança na nuvem referem-se a vulnerabilidades, riscos ou atividades maliciosas que têm como alvo ambientes em nuvem, nos quais dados, aplicativos e infraestrutura são hospedados em plataformas compartilhadas.
A computação em nuvem funciona com base em um modelo de responsabilidade compartilhada entre o provedor e o cliente. As violações geralmente ocorrem quando as organizações descuram sua parcela dessa responsabilidade — por exemplo, ao não protegerem configurações, credenciais ou dependências de software.
Os invasores exploram vulnerabilidades em diversas áreas, como Gestão de Identidade e Acesso (IAM), recursos configurados incorretamente, interfaces de programação de aplicativos (APIs) inseguras e sistemas desatualizados, para obter acesso não autorizado ou interromper as operações normais na nuvem. Esses riscos devem ser cuidadosamente considerados ao elaborar uma estratégia para mitigar as ameaças à segurança na nuvem.
13 riscos de segurança na nuvem que você deve conhecer
Os riscos à segurança na nuvem podem ser tanto prejudiciais quanto difíceis de detectar. A seguir, apresentamos algumas das principais ameaças à segurança na nuvem que toda organização deve compreender e contra as quais deve se proteger.
1. Configuração incorreta da nuvem e controle inadequado de mudanças
A configuração incorreta da nuvem e o controle inadequado de mudanças podem deixar os sistemas e os dados vulneráveis a ataques.
Podem ocorrer erros de configuração quando os recursos em nuvem não são configurados adequadamente ou quando os controles de segurança não são implementados corretamente. Isso pode resultar em exposição indesejada de dados, configurações de rede inseguras ou acesso não autorizado aos recursos.
Um controle inadequado de alterações também pode levar a configurações incorretas e vulnerabilidades, já que as alterações nos ambientes em nuvem não são devidamente avaliadas ou testadas. Isso pode deixar os sistemas expostos a ataques ou causar interrupções inesperadas. Portanto, é fundamental garantir que os ambientes em nuvem estejam devidamente configurados e que as alterações sejam cuidadosamente gerenciadas para mitigar esses riscos e minimizar esse tipo de ameaça.
CSA Insight:O relatório CSA 2024 classificou a configuração incorreta e o controle inadequado de mudanças como a principal ameaça à nuvem, subindo do terceiro lugar em 2022. Essa mudança reflete a crescente complexidade em ambientes multicloud, onde um pequeno erro de configuração pode expor cargas de trabalho inteiras.
2. Gestão insuficiente de identidade, credenciais, acesso e chaves

Em ambientes de nuvem, as identidades dos usuários e os controles de acesso são normalmente gerenciados por meio de um serviço central de autenticação. Se o sistema de gerenciamento de identidades for vulnerável, os invasores podem obter acesso não autorizado a dados e recursos confidenciais. Eles podem roubar ou alterar dados, lançar ataques ou criar backdoors para acessar o sistema posteriormente.
No que diz respeito ao gerenciamento de credenciais, os aplicativos em nuvem utilizam credenciais como nomes de usuário, senhas, chaves de acesso e tokens para autenticar usuários e fornecer acesso a recursos. Se essas credenciais forem fracas, estiverem comprometidas ou forem fáceis de adivinhar, os invasores podem se passar por usuários legítimos, obter acesso não autorizado e roubar dados ou lançar ataques.
Por outro lado, os controles de acesso são utilizados para restringir o acesso aos recursos apenas aos usuários autorizados. Se os controles de acesso não estiverem configurados corretamente, os invasores podem obter acesso a recursos aos quais não deveriam ter acesso.
Quanto ao gerenciamento de chaves, as chaves de criptografia são utilizadas para proteger os dados armazenados na nuvem. Se essas chaves não forem gerenciadas adequadamente, invasores podem obter acesso aos dados criptografados roubando-as ou quebrando-as. Além disso, se as chaves não forem renovadas regularmente, invasores podem acessar dados antigos que foram criptografados com chaves mais fracas.
3. Interfaces e APIs inseguras
Interfaces e APIs inseguras podem representar riscos significativos à segurança da tecnologia em nuvem, pois servem como ponto de entrada para que invasores explorem vulnerabilidades no sistema. Aplicativos e serviços baseados em nuvem geralmente dependem de APIs para interagir com sistemas externos e, se essas interfaces não forem seguras, os invasores podem obter acesso não autorizado a dados e recursos confidenciais.
APIs inseguras também podem permitir que invasores modifiquem ou excluam dados, lancem ataques de negação de serviço ou executem código arbitrário. Além disso, APIs vulneráveis ou não autenticadas podem servir como uma porta dos fundos para que invasores acessem o sistema, mesmo após a implementação de outras medidas de segurança. Portanto, é fundamental proteger as interfaces e APIs para prevenir esses tipos de ataques e proteger os sistemas e dados baseados na nuvem.
Observação: Como os aplicativos nativos da nuvem dependem fortemente de APIs, pontos de extremidade inseguros e validação inadequada de entradas são atualmente os principais vetores de ataque, especialmente em integrações de SaaS e PaaS.
4. Questões de segurança na nuvem relacionadas à arquitetura e à estratégia

Problemas na arquitetura e na estratégia podem levar a vulnerabilidades e pontos fracos na postura geral de segurança de um sistema baseado em nuvem. Por exemplo, uma arquitetura de nuvem mal projetada pode apresentar falhas de segurança que os invasores podem explorar, como segmentação insuficiente ou controles de acesso inadequados.
Da mesma forma, uma estratégia de segurança inadequada pode não abordar todas as ameaças relevantes ou não oferecer proteção adequada para dados confidenciais ou recursos críticos. Consequentemente, é fundamental projetar e implementar cuidadosamente arquiteturas em nuvem, princípios de segurança nativos da nuvem e estratégias de segurança para mitigar esses riscos e garantir a segurança dos sistemas e dados baseados na nuvem.
5. Recursos de terceiros não seguros

Recursos de terceiros, como bibliotecas de código aberto, APIs e produtos SaaS, são amplamente utilizados em aplicativos modernos na nuvem. Esses recursos aceleram o processo de desenvolvimento e agregam funcionalidades, mas também introduzem possíveis vulnerabilidades na cadeia de suprimentos. Um ponto fraco pode ser qualquer pequena biblioteca, plug-in ou serviço externo que possa ser alvo de invasores para obter acesso à sua infraestrutura na nuvem.
As organizações devem manter um inventário claro de todos os componentes de terceiros, aplicar um controle rigoroso de versões e monitorar continuamente novas vulnerabilidades que afetem esses recursos. Avaliações de risco de fornecedores e ferramentas de análise de composição de software (SCA) podem fortalecer ainda mais a visibilidade da segurança em toda a cadeia de suprimentos.
Estudo de caso: Foi descoberta uma porta dos fundos maliciosa no xz Utils (versões 5.6.0 e 5.6.1), um utilitário de compactação de dados amplamente utilizado em sistemas Linux e Unix. Essa vulnerabilidade destaca como um único componente de terceiros comprometido pode ameaçar ambientes de nuvem inteiros.
6. Desenvolvimento de software inseguro
Se um software for desenvolvido sem testes de segurança e práticas de programação adequadas, ele poderá conter vulnerabilidades exploráveis que os invasores podem usar para obter acesso não autorizado ou lançar ataques. Em um ambiente de nuvem, isso pode afetar vários usuários ou até mesmo organizações inteiras, já que o mesmo software costuma ser utilizado por muitos clientes diferentes.
Por isso, é fundamental garantir que o desenvolvimento de software para sistemas baseados em nuvem siga práticas rigorosas de segurança, incluindo revisões de código, testes e padrões de codificação segura, a fim de mitigar esses riscos e garantir a segurança dos sistemas e dos dados baseados em nuvem.
Dica profissional: Para manter suas aplicações baseadas em PHP e Python seguras, você pode considerar o o Suporte de Ciclo de Vida Ilimitado (ELS) da TuxCare, que oferece atualizações de pacotes para versões do PHP e do Python que chegaram ao fim da vida útil.
7. Divulgação acidental de dados na nuvem
A divulgação acidental de dados pode fazer com que informações confidenciais caiam nas mãos erradas. Isso pode ocorrer quando os usuários compartilham dados acidentalmente com destinatários errados ou configuram incorretamente as opções de armazenamento em nuvem, tornando os dados acessíveis ao público. Além disso, provedores terceirizados de serviços em nuvem também podem divulgar dados inadvertidamente devido a erros de configuração ou outros problemas.
Em ambos os casos, a divulgação acidental de dados pode causar danos significativos à reputação e prejuízos financeiros às organizações, além de acarretar consequências legais e regulatórias. Portanto, é fundamental implementar controles de acesso adequados e medidas de proteção de dados para evitar a divulgação acidental de dados em sistemas baseados na nuvem.
8. Vulnerabilidades do sistema
As vulnerabilidades não corrigidas nos sistemas são uma das principais causas da perda de dados e das violações de segurança nas organizações. As vulnerabilidades conhecidas são um terreno fértil para os invasores. Isso também inclui explorações de dia zero e configurações vulneráveis.
A melhor maneira de mitigar esses riscos é identificar as vulnerabilidades do sistema e aplicar patches automáticos o mais rápido possível. A aplicação de patches sem reinicialização permite que as empresas apliquem patches sem precisar reiniciar os sistemas ou aguardar o tempo de inatividade programado, de modo que possam aplicar as correções o mais rápido possível, em vez de adiar as atualizações de segurança até que cheguem as janelas de manutenção previamente coordenadas.
Isso pode ajudar a impedir que invasores explorem vulnerabilidades conhecidas antes que elas possam ser corrigidas por meio de outras práticas abrangentes de gerenciamento de vulnerabilidades.
9. Visibilidade/observabilidade limitada na nuvem
A visibilidade limitada em ambientes de nuvem ocorre quando as organizações não conseguem compreender ou avaliar plenamente o uso de serviços em nuvem — seja esse uso seguro ou malicioso. Os dois principais riscos dessa situação são o uso não autorizado de aplicativos e o uso indevido de aplicativos aprovados. O uso não autorizado ocorre quando os funcionários acessam aplicativos baseados em nuvem que não foram aprovados pela equipe de TI, levando à existência de uma “TI paralela” que pode causar vazamento de dados confidenciais. O uso indevido de aplicativos aprovados ocorre quando as organizações não conseguem monitorar como esses aplicativos são utilizados por pessoas internas ou visados por invasores, muitas vezes por meio de métodos como roubo de credenciais, injeção de SQL ou ataques de DNS.
Como solução para esses problemas, as organizações podem estabelecer um sistema de monitoramento centralizado, registro em tempo real e alertas para todas as cargas de trabalho na nuvem. As plataformas de observabilidade e as integrações com SIEM ajudam a rastrear as atividades, detectar anomalias e fornecer insights úteis — permitindo, assim, que as equipes de segurança respondam às ameaças antes que elas se agravem.
10. Compartilhamento de recursos sem autenticação
Recursos em nuvem, como máquinas virtuais, buckets de armazenamento e bancos de dados, são alvos valiosos se ficarem expostos. O compartilhamento não autenticado de recursos ocorre quando os controles de acesso estão ausentes ou são insuficientes, fazendo com que qualquer pessoa que tenha o link ou apenas um mínimo de autenticação consiga acessar dados confidenciais. Os invasores geralmente se aproveitam dessas configurações incorretas e, com a ajuda de ferramentas como Shodan, Binary Edge e Grayhat Warfare, torna-se surpreendentemente fácil localizar recursos desprotegidos.
As organizações devem adotar medidas robustas de autenticação, seguir os princípios do privilégio mínimo e auditar regularmente as permissões de acesso aos recursos. A proteção por senha, o controle de acesso baseado em funções, a autenticação multifatorial e as verificações automatizadas de exposição pública são algumas das medidas que garantem que os ativos críticos na nuvem permaneçam protegidos contra ameaças tanto internas quanto externas.
11. Crime organizado, hackers e grupos APT

Esses agentes mal-intencionados possuem as habilidades, os recursos e a motivação necessários para lançar ataques sofisticados e direcionados contra sistemas e dados baseados na nuvem. Esses grupos podem utilizar diversas táticas, como engenharia social, phishing e ataques de malware, para obter acesso não autorizado a informações confidenciais ou comprometer a infraestrutura em nuvem.
Além disso, eles podem aproveitar o anonimato e o alcance global da nuvem para lançar ataques a partir de vários locais ou usar recursos da nuvem comprometidos para atacar outros alvos. Por isso, é essencial implementar medidas de segurança robustas, como controles de acesso, monitoramento e inteligência contra ameaças, para proteger os sistemas e dados baseados na nuvem contra esses tipos de ameaças.
12. Configuração incorreta e exploração de cargas de trabalho sem servidor e em contêineres
As tecnologias serverless e de contêineres oferecem inúmeros benefícios, mas também trazem novos riscos à segurança na nuvem, como configurações de rede inseguras, controles de acesso fracos e vulnerabilidades no próprio contêiner ou na aplicação serverless.
Os invasores podem explorar essas vulnerabilidades para obter acesso a dados confidenciais, lançar ataques ou comprometer todo o ambiente de nuvem. Compreender a segurança da conteinerização é essencial para fortalecer esses ambientes contra tais ameaças. Por isso, é fundamental configurar e monitorar adequadamente as cargas de trabalho sem servidor e em contêineres para prevenir essas ameaças e garantir a segurança dos sistemas e dados baseados em nuvem.
13. Fuga de dados do armazenamento em nuvem
Isso se refere ao acesso não autorizado e ao roubo de dados confidenciais armazenados na nuvem por cibercriminosos ou funcionários mal-intencionados. Essa é uma das ameaças mais graves à segurança na nuvem, pois o armazenamento em nuvem geralmente contém informações valiosas e confidenciais, incluindo dados pessoais, propriedade intelectual, registros financeiros e outros materiais confidenciais.
Se esses dados forem roubados, isso pode resultar em danos à reputação, perdas financeiras, responsabilidades legais e outras consequências graves para indivíduos e organizações. Portanto, prevenir a exfiltração de dados armazenados na nuvem é fundamental para manter a segurança e a integridade dos sistemas e dados baseados na nuvem.
Como se proteger contra ameaças à segurança na nuvem
É fundamental estar ciente dos principais vetores de ataque que podem comprometer a confidencialidade, a integridade e a disponibilidade dos seus dados. Desde ameaças internas e ataques de phishing até configurações incorretas e vulnerabilidades do sistema, há muitos riscos que exigem uma abordagem proativa e multifacetada para serem mitigados.
A seguir, apresentamos 7 estratégias práticas que as organizações podem implementar para fortalecer sua postura de segurança na nuvem.
1. Implementar uma arquitetura de confiança zero e um IAM robusto
Credenciais comprometidas continuam sendo um dos principais vetores de invasões na nuvem. Adote os princípios do Zero Trust (Nunca confie, sempre verifique) e implemente uma gestão robusta de identidade e acesso (IAM):
- Implemente a autenticação multifatorial (MFA) para todas as contas.
- Aplique o princípio do privilégio mínimo e os controles de acesso baseados em funções (RBAC).
- Alterne as credenciais e as chaves de API regularmente e monitore contas não utilizadas ou com privilégios excessivos.
- Unificar as soluções de IAM para ambientes multicloud a fim de garantir um gerenciamento centralizado e a aplicação consistente de políticas.
2. Uso do Live Patching
Uma estratégia recomendada para lidar com algumas dessas ameaças é implementar a aplicação de patches em tempo real, o que permite aplicar patches de segurança aos seus sistemas em nuvem sem tempo de inatividade ou interrupções. Ao adotar uma abordagem holística à segurança na nuvem e incorporar a aplicação de patches em tempo real à sua estratégia, você pode proteger melhor seus dados e sua infraestrutura contra as ameaças em constante evolução na nuvem.
A solução automatizada de aplicação de patches da TuxCare, o KernelCare, permite que você aplique patches no kernel do Linux sem precisar reiniciar o sistema ou programar janelas de manutenção. A aplicação de patches sem reinicialização do KernelCare é compatível com todas as distribuições populares do Linux, incluindo RHEL, CentOS, AlmaLinux, CloudLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, Amazon Linux e outras.
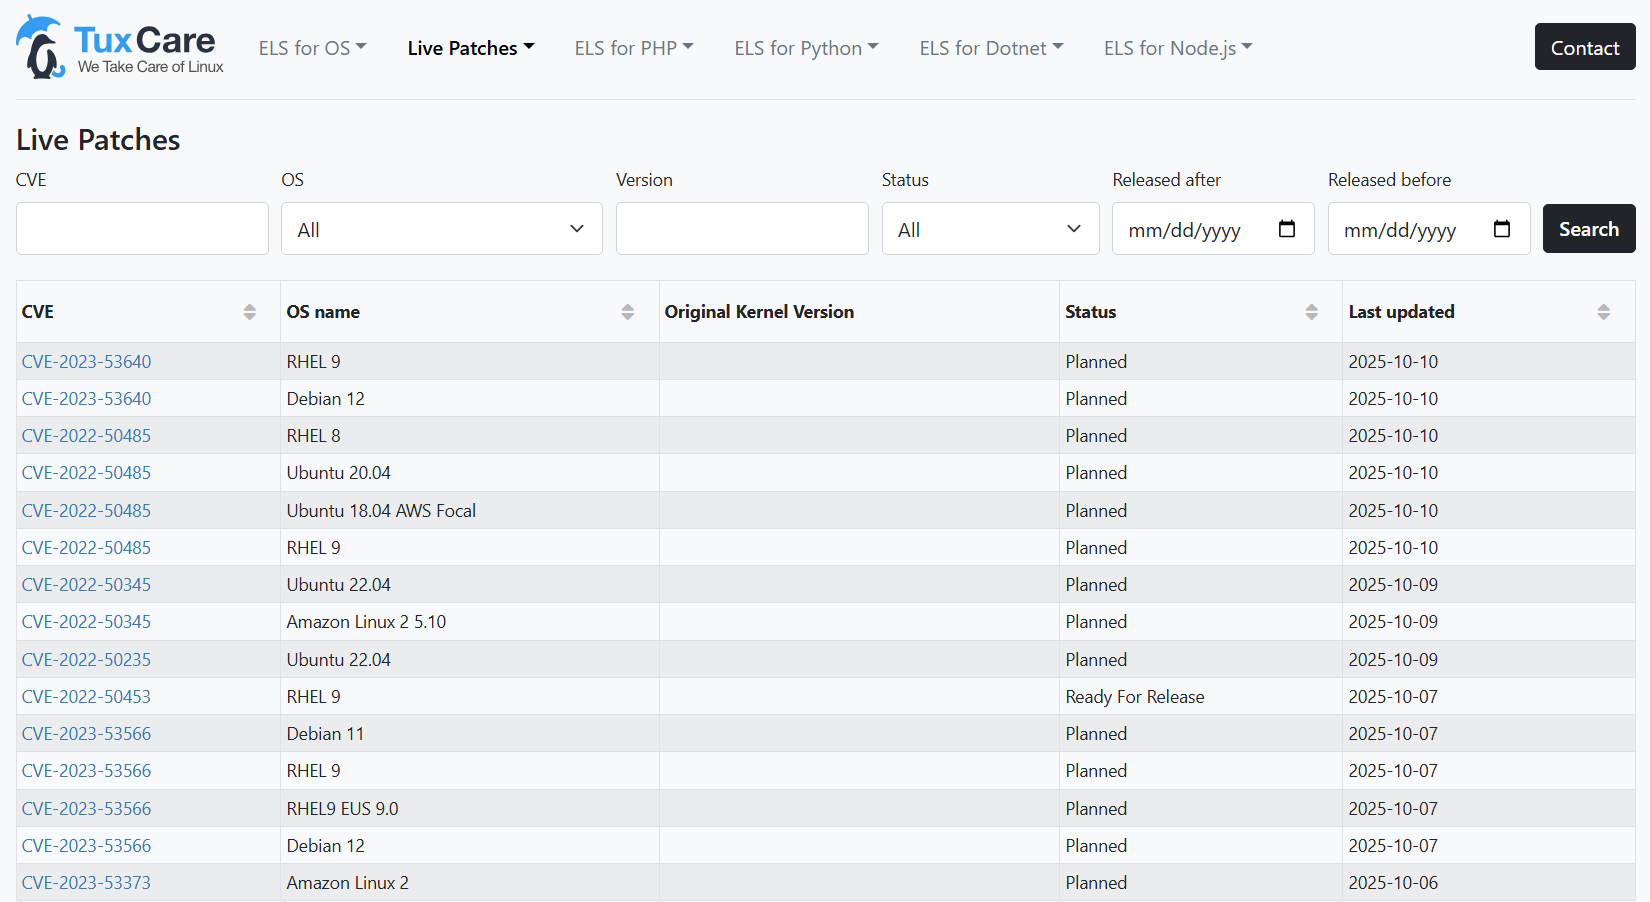
Você pode acessar o painel do CVE para ver todas as distribuições compatíveis, acompanhar as vulnerabilidades do kernel do Linux e verificar o status das correções que não exigem reinicialização em cada distribuição.
3. Gerenciar configurações e conformidade
As configurações incorretas são a principal causa da exposição de dados na nuvem. O cumprimento das normas de segurança na nuvem durante os processos de configuração e controle de mudanças pode reduzir significativamente as chances de que tais problemas ocorram.
- Realize verificações automatizadas de configuração utilizando ferramentas de Gerenciamento de Postura de Segurança na Nuvem (CSPM) e padrões de referência do setor (como o CIS).
- Implementar a verificação automatizada em tempo real das alterações de configuração para evitar o “desvio” das políticas de segurança.
- Valide as defesas por meio de testes de penetração periódicos e exercícios de equipe vermelha.
4. Proteger toda a cadeia de suprimentos de software
As cargas de trabalho modernas dependem de bibliotecas e APIs de código aberto, o que torna a cadeia de suprimentos uma importante superfície de ataque, especialmente em ambientes com contêineres.
- Manter um inventário de todas as dependências por meio da Análise de Composição de Software (SCA) e elaborar uma Lista de Materiais de Software (SBOM).
- Implementar a assinatura de código e a verificação contínua de vulnerabilidades nos pipelines de CI/CD (DevSecOps).
- Priorize a segurança dos registros de contêineres e garanta que todas as imagens sejam verificadas antes da implantação.
5. Implementar medidas robustas de proteção de dados, criptografia e DLP
Proteger dados confidenciais contra acesso não autorizado ou vazamento é fundamental.
- Implemente a criptografia em repouso (armazenamento, bancos de dados) e a criptografia em trânsito (TLS/SSL).
- Implemente ferramentas de Prevenção contra Perda de Dados (DLP) para monitorar e bloquear a transferência de dados confidenciais para fora dos limites aprovados.
- Garantir que os requisitos de residência de dados e conformidade (por exemplo, GDPR, CCPA) sejam atendidos por meio da configuração adequada dos serviços em nuvem regionais.
6. Centralizar o registro de logs, o monitoramento e a observabilidade na nuvem
A visibilidade limitada atrasa a detecção e a resposta. É necessária uma estratégia centralizada para ambientes multicloud e complexos.
- Centralize o registro de logs, as métricas, o rastreamento e os alertas em todos os ativos na nuvem usando plataformas SIEM ou SOAR.
- Implemente firewalls de aplicativos da Web (WAFs) e ferramentas de observabilidade de rede nativas da nuvem para monitorar o tráfego em busca de atividades suspeitas.
- Utilize ferramentas avançadas para correlacionar eventos de segurança e obter uma compreensão profunda do estado interno do sistema (observabilidade).
7. Priorizar os riscos e integrar informações sobre ameaças
As iniciativas de segurança devem ser orientadas pelo impacto nos negócios e pelas ameaças atuais.
- Realizar análises de impacto nos negócios para identificar ativos críticos e priorizar os investimentos em segurança de acordo com isso.
- Participe de grupos de compartilhamento de informações sobre segurança cibernética para se manter atualizado sobre as táticas, técnicas e procedimentos (TTPs) dos invasores.
- Simule proativamente possíveis ataques para aprimorar continuamente seus planos de defesa e de resposta a incidentes.
Observação: A natureza dinâmica da nuvem significa que novos riscos surgem continuamente e que as ameaças mais antigas evoluem. Uma proteção eficaz depende do monitoramento proativo, da automação e da melhoria contínua da segurança.
Proteja-se contra vulnerabilidades do Linux com a aplicação de patches sem reinicialização
A aplicação de patches sem reinicialização permite que patches de segurança sejam aplicados a sistemas de software em execução sem a necessidade de reinicializações do sistema ou tempo de inatividade. Isso pode ajudar a reduzir o risco de vulnerabilidades serem exploradas por invasores, já que os patches podem ser aplicados rapidamente e sem interrupções. Para sistemas em nuvem baseados em componentes de código aberto, manter a segurança máxima é igualmente vital, especialmente porque essas ferramentas sustentam grande parte da infraestrutura atual.
O KernelCare Enterprise da TuxCare pode ajudar as organizações a otimizar rapidamente o gerenciamento de vulnerabilidades. Com o KernelCare Enterprise, os sistemas não só podem receber patches sem interrupções ou janelas de manutenção, como também podem receber atualizações automaticamente, reduzindo significativamente a carga de trabalho da sua equipe relacionada à aplicação de patches.
Saiba mais sobre como funciona a aplicação de patches sem reinicialização com o KernelCare.