Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Cloud-Umgebungen sind mit immer neuen Bedrohungen konfrontiert, z. B. mit Fehlkonfigurationen, unsicheren APIs sowie Identitäts- und Zugriffsmanagement.
- Trotz jahrelanger Einführung der Cloud verfügen viele Unternehmen noch immer nicht über eine klar definierte Cloud-Sicherheitsarchitektur.
- Unternehmen können das KernelCare-Patching-Tool ohne Neustart implementieren, um ihre Cloud-basierten Linux-Systeme ohne Ausfallzeiten zu schützen.
Der Betrieb in einer Cloud-Umgebung bietet zwar enorme Flexibilität, Skalierbarkeit und Effizienz, birgt aber auch Risiken, die jedes Unternehmen kennen muss. Selbst mit starken Cloud-Sicherheitsrahmenwerken tauchen immer wieder neue Risiken auf.
In diesem Artikel gehen wir auf die wichtigsten Cloud-Sicherheitsbedrohungen ein, auf die Sie achten sollten - vom Diebstahl von Zugangsdaten und Systemschwachstellen bis hin zu Fehlkonfigurationen und versehentlicher Datenpreisgabe. Aber keine Sorge, wir stellen Ihnen auch praktische Maßnahmen vor, mit denen Sie Ihre Abwehr stärken und wertvolle Daten in der Cloud schützen können.
Was sind die Sicherheitsbedrohungen der Cloud?
Cloud-Sicherheitsbedrohungen beziehen sich auf Schwachstellen, Risiken oder bösartige Aktivitäten, die auf Cloud-Umgebungen abzielen, in denen Daten, Anwendungen und Infrastrukturen auf gemeinsamen Plattformen gehostet werden.
Cloud Computing beruht auf einem Modell der geteilten Verantwortung zwischen Anbieter und Kunde. Zu Sicherheitsverletzungen kommt es häufig, wenn Unternehmen ihren Teil dieser Verantwortung vernachlässigen, indem sie es beispielsweise versäumen, Konfigurationen, Anmeldeinformationen oder Software-Abhängigkeiten zu sichern.
Angreifer nutzen Schwachstellen in verschiedenen Bereichen wie Identitäts- und Zugriffsmanagement (IAM), unsachgemäß konfigurierte Ressourcen, unsichere Anwendungsprogrammierschnittstellen (APIs) und veraltete Systeme aus, um unbefugten Zugriff zu erhalten oder den normalen Cloud-Betrieb zu stören. Diese Risiken müssen bei der Entwicklung einer Strategie zur Eindämmung von Cloud-Sicherheitsbedrohungen sorgfältig berücksichtigt werden.
13 Cloud-Sicherheitsrisiken, die Sie beachten sollten
Sicherheitsrisiken in der Cloud können sowohl schwerwiegende Folgen haben als auch schwer zu erkennen sein. Im Folgenden sind einige der kritischsten Bedrohungen für die Cloud-Sicherheit aufgeführt, die jedes Unternehmen kennen und denen es vorbeugen sollte.
1. Fehlkonfiguration der Cloud und unzureichende Änderungskontrolle
Eine falsche Konfiguration der Cloud und eine unzureichende Änderungskontrolle können Systeme und Daten anfällig für Angriffe machen.
Fehlkonfigurationen können auftreten, wenn Cloud-Ressourcen nicht ordnungsgemäß konfiguriert oder Sicherheitskontrollen nicht korrekt implementiert sind. Dies kann zu einer unbeabsichtigten Offenlegung von Daten, unsicheren Netzwerkkonfigurationen oder einem unbefugten Zugriff auf Ressourcen führen.
Eine unzureichende Änderungskontrolle kann auch zu Fehlkonfigurationen und Schwachstellen führen, da Änderungen an Cloud-Umgebungen nicht ordnungsgemäß überprüft oder getestet werden. Dies kann Systeme für Angriffe anfällig machen oder unerwartete Ausfallzeiten verursachen. Daher muss unbedingt sichergestellt werden, dass Cloud-Umgebungen ordnungsgemäß konfiguriert sind und Änderungen sorgfältig verwaltet werden, um diese Risiken zu mindern und diese Art von Bedrohungen zu minimieren.
CSA-Einblick: Der Bericht CSA 2024 stuft Fehlkonfigurationen und unzureichende Änderungskontrolle als die #Cloud-Bedrohung Nr. 1von Platz drei im Jahr 2022. Diese Verschiebung spiegelt die wachsende Komplexität in Multi-Cloud-Umgebungen wider, in denen ein kleiner Konfigurationsfehler ganze Arbeitslasten gefährden kann.
2. Unzureichendes Identitäts-, Berechtigungs-, Zugangs- und Schlüsselmanagement

In Cloud-Umgebungen werden Benutzeridentitäten und Zugriffskontrollen in der Regel über einen zentralen Authentifizierungsdienst verwaltet. Wenn das Identitätsverwaltungssystem schwach ist, können Angreifer unbefugten Zugriff auf sensible Daten und Ressourcen erhalten. Sie können Daten stehlen oder ändern, Angriffe starten oder Hintertüren erstellen, um später auf das System zuzugreifen.
Bei der Verwaltung von Anmeldeinformationen verwenden Cloud-Anwendungen Anmeldeinformationen wie Benutzernamen, Kennwörter, Zugriffsschlüssel und Token, um Benutzer zu authentifizieren und den Zugriff auf Ressourcen zu ermöglichen. Wenn diese Anmeldeinformationen schwach, kompromittiert oder leicht zu erraten sind, können sich Angreifer als legitime Benutzer ausgeben, unbefugten Zugriff erhalten und Daten stehlen oder Angriffe starten.
Zugriffskontrollen werden verwendet, um den Zugriff auf Ressourcen auf autorisierte Benutzer zu beschränken. Wenn die Zugriffskontrollen nicht richtig konfiguriert sind, können Angreifer Zugang zu Ressourcen erhalten, auf die sie keinen Zugriff haben sollten.
Was die Schlüsselverwaltung betrifft, so werden Verschlüsselungsschlüssel zum Schutz der in der Cloud gespeicherten Daten verwendet. Wenn diese Schlüssel nicht ordnungsgemäß verwaltet werden, können Angreifer Zugang zu verschlüsselten Daten erhalten, indem sie die Schlüssel stehlen oder knacken. Wenn die Schlüssel nicht regelmäßig ausgetauscht werden, können Angreifer außerdem auf alte Daten zugreifen, die mit schwächeren Schlüsseln verschlüsselt wurden.
3. Unsichere Schnittstellen und APIs
Unsichere Schnittstellen und APIs können ein erhebliches Sicherheitsrisiko für die Cloud-Technologie darstellen, da sie Angreifern einen Einstiegspunkt bieten, um Schwachstellen im System auszunutzen. Cloud-basierte Anwendungen und Dienste sind in der Regel auf APIs angewiesen, um mit externen Systemen zu interagieren, und wenn diese Schnittstellen nicht sicher sind, können Angreifer unbefugten Zugriff auf sensible Daten und Ressourcen erhalten.
Unsichere APIs können es Angreifern auch ermöglichen, Daten zu ändern oder zu löschen, Denial-of-Service-Angriffe zu starten oder beliebigen Code auszuführen. Außerdem können schwache oder nicht authentifizierte APIs Angreifern eine Hintertür bieten, um auf das System zuzugreifen, selbst wenn andere Sicherheitsmaßnahmen ergriffen wurden. Daher ist es wichtig, Schnittstellen und APIs zu sichern, um diese Arten von Angriffen zu verhindern und Cloud-basierte Systeme und Daten zu schützen.
Hinweis: Da Cloud-native Anwendungen in hohem Maße auf APIs angewiesen sind, stellen unsichere Endpunkte und mangelhafte Eingabevalidierung inzwischen wichtige Angriffsvektoren dar, insbesondere bei SaaS- und PaaS-Integrationen.
4. Fragen der Cloud-Sicherheit in Architektur und Strategie

Probleme in der Architektur und Strategie können zu Anfälligkeiten und Schwächen in der Gesamtsicherheitslage eines Cloud-basierten Systems führen. So kann eine schlecht konzipierte Cloud-Architektur Sicherheitslücken aufweisen, die Angreifer ausnutzen können, etwa eine unzureichende Segmentierung oder unzureichende Zugangskontrollen.
Ebenso kann eine unzureichende Sicherheitsstrategie nicht alle relevanten Bedrohungen abdecken oder keinen angemessenen Schutz für sensible Daten oder kritische Ressourcen bieten. Daher ist es von entscheidender Bedeutung, Cloud-Architekturen, Cloud-native Sicherheitsgrundsätze und Sicherheitsstrategien sorgfältig zu entwerfen und umzusetzen, um diese Risiken zu mindern und die Sicherheit Cloud-basierter Systeme und Daten zu gewährleisten.
5. Unsichere Ressourcen Dritter

Ressourcen von Drittanbietern wie Open-Source-Bibliotheken, APIs und SaaS-Produkte werden in modernen Cloud-Anwendungen häufig verwendet. Diese Ressourcen beschleunigen den Entwicklungsprozess und bieten zusätzliche Funktionen, aber sie führen auch zu potenziellen Schwachstellen in der Lieferkette. Eine Schwachstelle kann jede kleine Bibliothek, jedes Plugin oder jeder externe Dienst sein, auf den Angreifer abzielen können, um Zugang zu Ihrer Cloud-Infrastruktur zu erhalten.
Unternehmen sollten ein klares Inventar aller Komponenten von Drittanbietern führen, eine strenge Versionskontrolle durchsetzen und kontinuierlich nach neuen Schwachstellen suchen, die diese Ressourcen betreffen. Risikobewertungen von Anbietern und Tools zur Analyse der Softwarezusammensetzung (SCA) können die Sicherheitstransparenz in der gesamten Lieferkette weiter verbessern.
Fallstudie: In xz Utils (Versionen 5.6.0 und 5.6.1), einem in Linux- und Unix-Systemen weit verbreiteten Datenkomprimierungsprogramm, wurde eine bösartige Hintertür entdeckt. Diese Schwachstelle zeigt, wie eine einzige kompromittierte Drittanbieterkomponente ganze Cloud-Umgebungen bedrohen kann.
6. Unsichere Softwareentwicklung
Wenn Software ohne angemessene Sicherheitstests und Kodierungsverfahren entwickelt wird, kann sie ausnutzbare Schwachstellen enthalten, die Angreifer nutzen können, um sich unbefugten Zugang zu verschaffen oder Angriffe zu starten. In einer Cloud-Umgebung kann dies mehrere Nutzer oder sogar ganze Organisationen betreffen, da dieselbe Software oft von vielen verschiedenen Kunden genutzt wird.
Daher muss sichergestellt werden, dass bei der Softwareentwicklung für Cloud-basierte Systeme strenge Sicherheitspraktiken eingehalten werden, einschließlich Codeüberprüfungen, Tests und sichere Codierungsstandards, um diese Risiken zu mindern und die Sicherheit von Cloud-basierten Systemen und Daten zu gewährleisten.
Profi-Tipp: Um Ihre PHP- und Python-basierten Anwendungen sicher zu halten, können Sie Folgendes in Betracht ziehen Endloser Lebenszyklus-Support (ELS) von TuxCare in Betracht ziehen, der Paket-Updates für auslaufende Versionen von PHP und Python bietet.
7. Unbeabsichtigte Offenlegung von Cloud-Daten
Die unbeabsichtigte Offenlegung von Daten kann dazu führen, dass sensible Daten in die falschen Hände geraten. Dies kann der Fall sein, wenn Nutzer versehentlich Daten mit den falschen Empfängern teilen oder die Einstellungen für den Cloud-Speicher falsch konfigurieren, wodurch Daten öffentlich zugänglich werden. Darüber hinaus können auch Drittanbieter von Cloud-Diensten aufgrund von Konfigurationsfehlern oder anderen Problemen versehentlich Daten offenlegen.
In beiden Fällen kann die versehentliche Offenlegung von Daten für Unternehmen zu erheblichen Reputations- und finanziellen Schäden sowie zu rechtlichen und regulatorischen Konsequenzen führen. Daher ist es von entscheidender Bedeutung, angemessene Zugangskontrollen und Datenschutzmaßnahmen zu implementieren, um eine versehentliche Datenweitergabe in Cloud-basierten Systemen zu verhindern.
8. Schwachstellen im System
Nicht behobene Systemschwachstellen sind ein Hauptgrund dafür, dass es in Unternehmen zu Datenverlusten und Sicherheitsverletzungen kommt. Bekannte Schwachstellen bieten Angreifern ein Paradies für böswillige Aktivitäten. Dazu zählen auch Zero-Day-Exploits und unsichere Konfigurationen.
Der ideale Weg, diese Risiken zu mindern, ist die Identifizierung von Systemschwachstellen und die schnellstmögliche Bereitstellung von automatischen Patches. Rebootless Patching ermöglicht es Unternehmen, Patches bereitzustellen, ohne Systeme neu starten oder auf geplante Ausfallzeiten warten zu müssen. So können sie Patches so schnell wie möglich bereitstellen, anstatt Sicherheitsaktualisierungen bis zu vorher abgestimmten Wartungsfenstern zu verzögern.
Auf diese Weise können Angreifer daran gehindert werden, bekannte Schwachstellen auszunutzen, bevor sie durch andere umfassende Schwachstellenmanagementverfahren behoben werden können.
9. Eingeschränkte Wolkensichtbarkeit/-beobachtbarkeit
Begrenzte Sichtbarkeit in Cloud-Umgebungen tritt auf, wenn Unternehmen die Nutzung von Cloud-Diensten nicht vollständig verstehen oder bewerten können - unabhängig davon, ob es sich um eine sichere oder bösartige Nutzung handelt. Die beiden Hauptrisiken dieser Situation sind die unbefugte Nutzung von Anwendungen und der Missbrauch von genehmigten Anwendungen. Die unbefugte Nutzung findet statt, wenn die Mitarbeiter auf Cloud-basierte Anwendungen zugreifen, die nicht von der IT-Abteilung genehmigt wurden, was zu einer Schatten-IT führt, durch die sensible Daten nach außen dringen könnten. Der Missbrauch genehmigter Anwendungen tritt auf, wenn Unternehmen nicht überwachen können, wie diese Anwendungen von Insidern genutzt oder von Angreifern ins Visier genommen werden, häufig durch Methoden wie Diebstahl von Anmeldeinformationen, SQL-Injection oder DNS-Angriffe.
Als Lösung für diese Probleme können Unternehmen ein System zur zentralen Überwachung, Echtzeitprotokollierung und Alarmierung über alle Cloud-Workloads hinweg einrichten. Observability-Plattformen und SIEM-Integrationen helfen dabei, die Aktivitäten zu verfolgen, Anomalien zu entdecken und verwertbare Erkenntnisse zu liefern - so können Sicherheitsteams auf die Bedrohungen reagieren, bevor sie eskalieren.
10. Unbestätigte gemeinsame Nutzung von Ressourcen
Cloud-Ressourcen wie virtuelle Maschinen, Speicher-Buckets und Datenbanken sind wertvolle Ziele, wenn sie ungeschützt bleiben. Eine nicht authentifizierte gemeinsame Ressourcennutzung liegt vor, wenn die Zugriffskontrollen fehlen oder unzureichend sind, so dass jeder, der den Link oder auch nur ein wenig Authentifizierung besitzt, auf sensible Daten zugreifen kann. Angreifer nutzen solche Fehlkonfigurationen in der Regel aus, und mit Hilfe von Tools wie Shodan, Binary Edge und Grayhat Warfare ist es überraschend einfach, ungeschützte Ressourcen aufzuspüren.
Unternehmen sollten starke Authentifizierungsmaßnahmen anwenden, sich an die Grundsätze der geringsten Rechte halten und die Ressourcenberechtigungen regelmäßig überprüfen. Passwortschutz, rollenbasierte Zugriffskontrolle, Multi-Faktor-Authentifizierung und automatisierte Prüfungen auf öffentliche Zugänglichkeit sind einige Maßnahmen, die sicherstellen, dass kritische Cloud-Ressourcen sowohl vor internen als auch externen Bedrohungen geschützt sind.
11. Organisiertes Verbrechen, Hacker und APT-Gruppen

Diese böswilligen Akteure verfügen über die Fähigkeiten, Ressourcen und die Motivation, ausgeklügelte und gezielte Angriffe auf Cloud-basierte Systeme und Daten zu starten. Diese Gruppen können eine Vielzahl von Taktiken anwenden, wie z. B. Social Engineering, Phishing und Malware-Angriffe, um unbefugten Zugang zu sensiblen Informationen zu erhalten oder die Cloud-Infrastruktur zu gefährden.
Außerdem können sie die Anonymität und globale Reichweite der Cloud nutzen, um Angriffe von mehreren Standorten aus zu starten oder kompromittierte Cloud-Ressourcen für Angriffe auf andere Ziele zu verwenden. Daher ist es unerlässlich, robuste Sicherheitsmaßnahmen wie Zugangskontrollen, Überwachung und Bedrohungsdaten zu implementieren, um Cloud-basierte Systeme und Daten vor diesen Arten von Bedrohungen zu schützen.
12. Fehlkonfiguration und Ausnutzung von serverlosen und Container-Workloads
Die Serverless- und Container-Technologie bietet zahlreiche Vorteile, birgt aber auch neue Cloud-Sicherheitsrisiken, wie unsichere Netzwerkkonfigurationen, schwache Zugriffskontrollen und Schwachstellen in der Container- oder Serverless-Anwendung selbst.
Angreifer können diese Schwachstellen ausnutzen, um Zugriff auf sensible Daten zu erhalten, Angriffe zu starten oder die gesamte Cloud-Umgebung zu kompromittieren. Um diese Umgebungen gegen solche Bedrohungen abzusichern, ist ein Verständnis für die Sicherheit der Containerisierung unerlässlich. Daher ist es wichtig, serverlose und Container-Workloads richtig zu konfigurieren und zu überwachen, um diese Bedrohungen zu verhindern und die Sicherheit von Cloud-basierten Systemen und Daten zu gewährleisten.
13. Exfiltration von Cloud-Speicherdaten
Darunter versteht man den unbefugten Zugriff auf und den Diebstahl von sensiblen Daten, die in Cloud-Speichern gespeichert sind, durch Cyberkriminelle oder böswillige Insider. Dies ist eine der schwerwiegendsten Bedrohungen für die Cloud-Sicherheit, da Cloud-Speicher häufig wertvolle und vertrauliche Informationen enthalten, darunter persönliche Daten, geistiges Eigentum, Finanzunterlagen und andere sensible Materialien.
Wenn solche Daten gestohlen werden, kann dies zu Rufschädigung, finanziellen Verlusten, rechtlicher Haftung und anderen schwerwiegenden Folgen für Einzelpersonen und Unternehmen führen. Daher ist die Verhinderung der Exfiltration von Cloud-Speicherdaten von entscheidender Bedeutung für die Aufrechterhaltung der Sicherheit und Integrität von Cloud-basierten Systemen und Daten.
Schutz vor Cloud-Sicherheitsbedrohungen
Es ist wichtig, die wichtigsten Angriffsvektoren zu kennen, die die Vertraulichkeit, Integrität und Verfügbarkeit Ihrer Daten gefährden können. Von Insider-Bedrohungen und Phishing-Angriffen bis hin zu Fehlkonfigurationen und Systemschwachstellen - es gibt viele Risiken, die einen proaktiven und vielschichtigen Ansatz zur Entschärfung erfordern.
Nachfolgend finden Sie 7 praktische Strategien, mit denen Unternehmen ihre Sicherheitslage in der Cloud verbessern können.
1. Zero-Trust-Architektur und starkes IAM durchsetzen
Kompromittierte Anmeldedaten sind nach wie vor eine der Hauptursachen für Eindringlinge in die Cloud. Übernehmen Sie die Zero-Trust-Prinzipien (Never trust, always verify) und implementieren Sie ein robustes Identitäts- und Zugriffsmanagement (IAM):
- Erzwingen Sie die Multi-Faktor-Authentifizierung (MFA) für alle Konten.
- Anwendung des Prinzips der geringsten Privilegien und der rollenbasierten Zugriffskontrolle (RBAC).
- Wechseln Sie die Anmeldedaten und API-Schlüssel regelmäßig und überwachen Sie ungenutzte oder übermäßig privilegierte Konten.
- Vereinheitlichen Sie IAM-Lösungen für Multi-Cloud-Umgebungen, um eine zentrale Verwaltung und eine einheitliche Durchsetzung von Richtlinien zu gewährleisten.
2. Live-Patching verwenden
Eine empfohlene Strategie, um einigen dieser Bedrohungen zu begegnen, ist die Implementierung von Live-Patching, mit dem Sie Sicherheits-Patches ohne Ausfallzeiten oder Unterbrechungen auf Ihre Cloud-Systeme anwenden können. Wenn Sie einen ganzheitlichen Ansatz für die Cloud-Sicherheit verfolgen und Live-Patching in Ihre Strategie einbeziehen, können Sie Ihre Daten und Infrastruktur besser vor den sich entwickelnden Bedrohungen in der Cloud schützen.
Die automatisierte Patching-Lösung von TuxCare, KernelCare, ermöglicht es Ihnen, Ihren Linux-Kernel zu patchen, ohne das System neu starten oder Wartungsfenster einplanen zu müssen. KernelCare unterstützt alle gängigen Linux-Distributionen, darunter RHEL, CentOS, AlmaLinux, CloudLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, Amazon Linux und mehr.
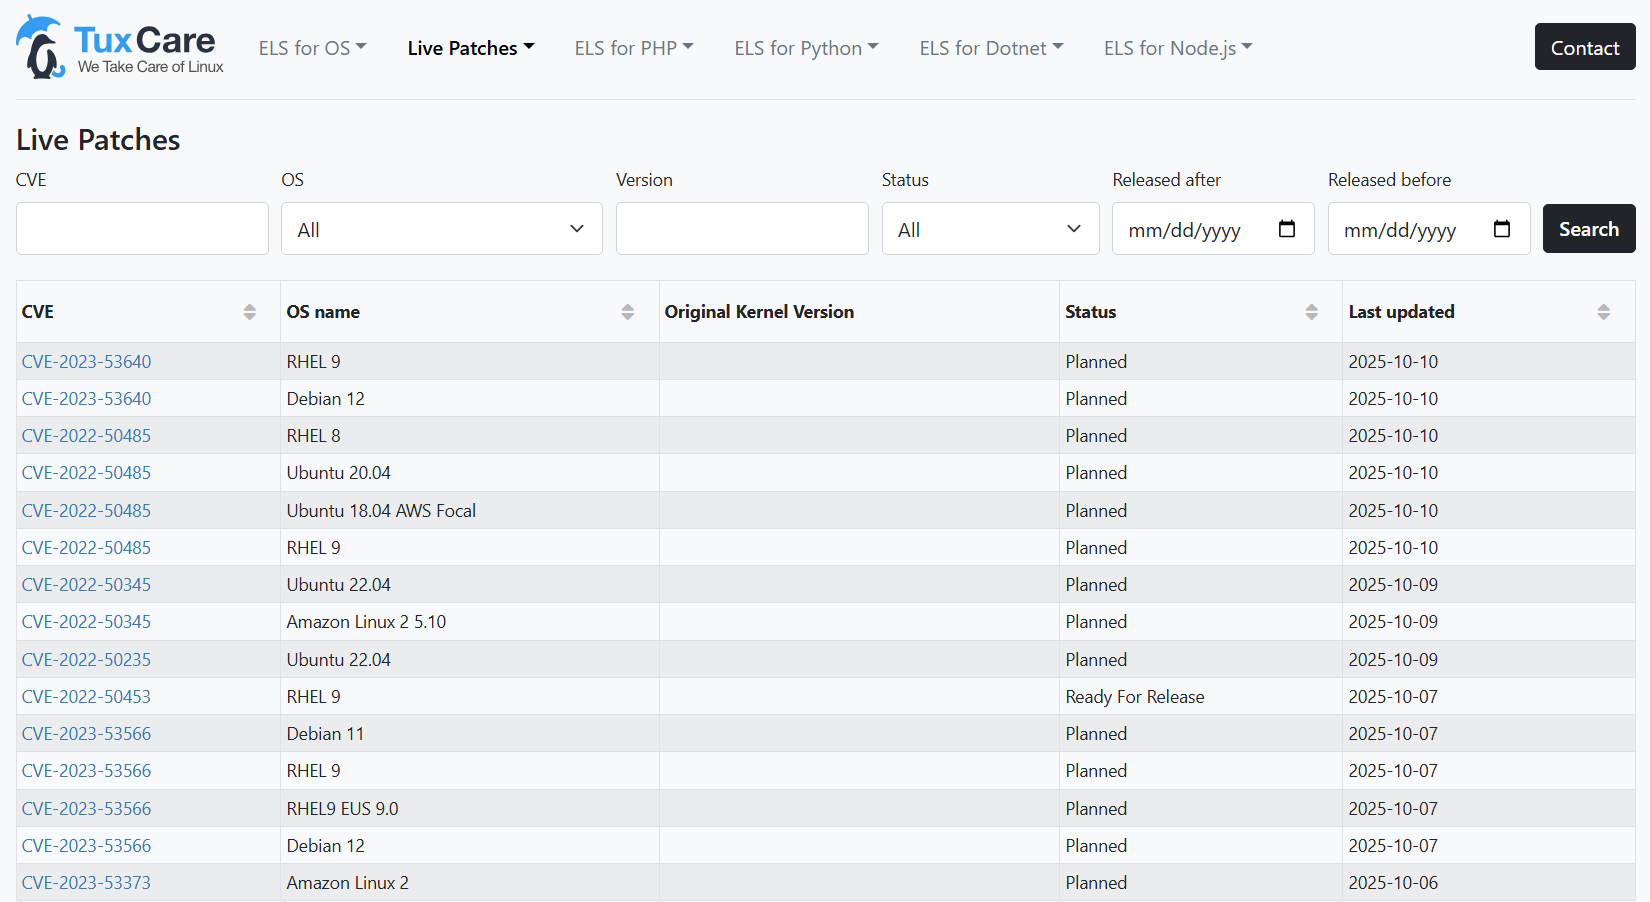
Sie können das CVE-Dashboard besuchen, um alle unterstützten Distributionen zu sehen, Linux-Kernel-Schwachstellen zu verfolgen und den Status der Patches ohne Neustart für jede Distribution anzuzeigen.
3. Verwalten von Konfigurationen und Konformität
Fehlkonfigurationen sind die Hauptursache für die Gefährdung von Cloud-Daten. Die Einhaltung von Cloud-Sicherheitsstandards bei Konfigurations- und Änderungskontrollprozessen kann die Wahrscheinlichkeit solcher Probleme erheblich verringern.
- Führen Sie automatisierte Konfigurationsscans mit CSPM-Tools (Cloud Security Posture Management) und Branchenbenchmarks (wie CIS) durch.
- Implementierung einer automatisierten Echtzeit-Überprüfung von Konfigurationsänderungen, um ein Abdriften von Sicherheitsrichtlinien zu verhindern.
- Validierung des Schutzes durch regelmäßige Penetrationstests und Red-Team-Übungen.
4. Sicherung der gesamten Software-Lieferkette
Moderne Workloads stützen sich auf Open-Source-Bibliotheken und APIs, was die Lieferkette zu einer großen Angriffsfläche macht, insbesondere für containerisierte Umgebungen.
- Führen Sie ein Inventar aller Abhängigkeiten mit Hilfe der Software Composition Analysis (SCA) und entwickeln Sie eine Software Bill of Materials (SBOM).
- Implementierung von Code Signing und kontinuierlichem Schwachstellen-Scanning in CI/CD-Pipelines (DevSecOps).
- Priorisieren Sie die Sicherung von Container-Registrierungen und stellen Sie sicher, dass alle Images vor der Bereitstellung überprüft werden.
5. Robuste Datensicherung, Verschlüsselung und DLP implementieren
Der Schutz sensibler Daten vor unberechtigtem Zugriff oder Exfiltration ist von größter Bedeutung.
- Durchsetzung der Verschlüsselung im Ruhezustand (Speicher, Datenbanken) und der Verschlüsselung während der Übertragung (TLS/SSL).
- Setzen Sie Tools zur Verhinderung von Datenverlusten (DLP) ein, um die Bewegung sensibler Daten außerhalb der genehmigten Grenzen zu überwachen und zu blockieren.
- Sicherstellen, dass die Anforderungen an die Datenresidenz und die Einhaltung von Vorschriften (z. B. GDPR, CCPA) durch eine ordnungsgemäße regionale Cloud-Service-Konfiguration erfüllt werden.
6. Zentralisierte Cloud-Protokollierung, Überwachung und Beobachtbarkeit
Begrenzte Sichtbarkeit verzögert die Erkennung und Reaktion. Für Multi-Cloud- und komplexe Umgebungen ist eine zentralisierte Strategie erforderlich.
- Zentralisieren Sie Protokollierung, Metriken, Nachverfolgung und Alarmierung über alle Cloud-Assets mit SIEM- oder SOAR-Plattformen.
- Setzen Sie Web Application Firewalls (WAFs) und Cloud-native Tools zur Netzwerküberwachung ein, um den Datenverkehr auf verdächtige Aktivitäten zu kontrollieren.
- Verwenden Sie fortschrittliche Tools, um Sicherheitsereignisse zu korrelieren und einen tiefen Einblick in den internen Zustand des Systems zu erhalten (Beobachtbarkeit).
7. Risikopriorisierung und Integration von Bedrohungsdaten
Sicherheitsmaßnahmen sollten sich an den Auswirkungen auf das Geschäft und den aktuellen Bedrohungen orientieren.
- Durchführung von Analysen der Auswirkungen auf das Geschäft, um kritische Anlagen zu identifizieren und Sicherheitsinvestitionen entsprechend zu priorisieren.
- Nehmen Sie an Gruppen zum Informationsaustausch über Cybersicherheit teil, um sich über Taktiken, Techniken und Verfahren (TTPs) von Angreifern zu informieren.
- Erstellen Sie proaktiv ein Modell potenzieller Angriffe, um Ihre Verteidigungs- und Reaktionspläne kontinuierlich zu verfeinern.
Hinweis: Der dynamische Charakter der Cloud bedeutet, dass ständig neue Risiken auftauchen und ältere Bedrohungen sich weiterentwickeln. Ein wirksamer Schutz hängt von proaktiver Überwachung, Automatisierung und kontinuierlicher Verbesserung der Sicherheit ab.
Schutz vor Linux-Sicherheitslücken mit Rebootless Patching
Rebootless Patching ermöglicht die Anwendung von Sicherheits-Patches auf laufende Softwaresysteme, ohne dass ein Neustart des Systems oder eine Ausfallzeit erforderlich ist. Dies kann dazu beitragen, das Risiko zu verringern, dass Schwachstellen von Angreifern ausgenutzt werden, da die Patches schnell und ohne Unterbrechungen angewendet werden können. Für Cloud-Systeme, die auf Open-Source-Komponenten basieren, ist die Aufrechterhaltung maximaler Sicherheit ebenso wichtig, zumal ein Großteil der heutigen Infrastruktur auf diesen Tools basiert.
Mit KernelCare Enterprise von TuxCare können Unternehmen ihr Schwachstellenmanagement schnell optimieren. Mit KernelCare Enterprise können Systeme nicht nur ohne Unterbrechungen oder Wartungsfenster gepatcht werden - sie können auch automatisch Updates erhalten, was die Arbeitsbelastung Ihres Teams in Bezug auf Patches erheblich reduziert.
Erfahren Sie mehr darüber, wie Rebootless Patching mit KernelCare funktioniert.