Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Los entornos en nube se enfrentan a amenazas cambiantes, como configuraciones erróneas, API inseguras y gestión de identidades y accesos.
- A pesar de los años de adopción de la nube, muchas organizaciones siguen careciendo de una arquitectura de seguridad en la nube claramente definida.
- Las organizaciones pueden implantar la herramienta de parcheo sin reinicio KernelCare para proteger sus sistemas Linux basados en la nube sin tiempo de inactividad.
Aunque operar en un entorno de nube ofrece una enorme flexibilidad, escalabilidad y eficiencia, también conlleva riesgos que toda organización debe conocer. Incluso con sólidos marcos de seguridad en la nube, siguen apareciendo nuevos riesgos.
En este artículo, trataremos las principales amenazas a la seguridad en la nube a las que debe estar atento, desde el robo de credenciales y las vulnerabilidades del sistema hasta las configuraciones erróneas y la exposición accidental de datos. No se preocupe: también esbozaremos medidas prácticas que le ayudarán a reforzar sus defensas y proteger datos valiosos en la nube.
¿Cuáles son las amenazas para la seguridad en la nube?
Las amenazas a la seguridad en la nube se refieren a vulnerabilidades, riesgos o actividades maliciosas dirigidas a entornos en la nube, donde los datos, las aplicaciones y la infraestructura se alojan en plataformas compartidas.
La computación en nube funciona según un modelo de responsabilidad compartida entre el proveedor y el cliente. Las infracciones suelen producirse cuando las organizaciones descuidan su parte de responsabilidad, por ejemplo, al no proteger las configuraciones, las credenciales o las dependencias de software.
Los atacantes aprovechan los puntos débiles en diferentes áreas, como la gestión de identidades y accesos (IAM), los recursos mal configurados, las interfaces de programación de aplicaciones (API) inseguras y los sistemas obsoletos, para obtener acceso no autorizado o interrumpir las operaciones normales en la nube. Estos riesgos deben tenerse muy en cuenta a la hora de diseñar una estrategia para mitigar las amenazas a la seguridad en la nube.
13 riesgos de seguridad en la nube que debe conocer
Los riesgos de seguridad en la nube pueden ser tanto perjudiciales como difíciles de detectar. A continuación se enumeran algunas de las amenazas de seguridad en la nube más graves amenazas a la seguridad en la nube que toda organización debería conocer y contra las que debería protegerse.
1. Desconfiguración de la nube y control inadecuado de los cambios
Una mala configuración de la nube y un control inadecuado de los cambios pueden dejar los sistemas y los datos vulnerables a los ataques.
Los errores de configuración pueden producirse cuando los recursos de la nube no están configurados adecuadamente, o cuando los controles de seguridad no se aplican correctamente. Esto puede provocar la exposición involuntaria de datos, configuraciones de red inseguras o el acceso no autorizado a los recursos.
Un control inadecuado de los cambios también puede dar lugar a errores de configuración y vulnerabilidades, ya que los cambios en los entornos de nube no se examinan ni prueban adecuadamente. Esto puede dejar los sistemas expuestos a ataques o causar tiempos de inactividad inesperados. Por lo tanto, es fundamental asegurarse de que los entornos de nube están configurados correctamente y de que los cambios se gestionan cuidadosamente para mitigar estos riesgos y minimizar este tipo de amenazas.
Visión de CSA: El informe CSA 2024 clasificó la configuración errónea y el control de cambios inadecuado como la #amenaza número 1 en la nubedesde el tercer puesto que ocupaban en 2022. Este cambio refleja la creciente complejidad de los entornos multicloud, en los que un pequeño error de configuración puede exponer cargas de trabajo enteras.
2. Gestión insuficiente de identidades, credenciales, accesos y claves

En los entornos en nube, las identidades de los usuarios y los controles de acceso suelen gestionarse a través de un servicio central de autenticación. Si el sistema de gestión de identidades es débil, los atacantes pueden obtener acceso no autorizado a datos y recursos sensibles. Pueden robar o modificar datos, lanzar ataques o crear puertas traseras para acceder posteriormente al sistema.
En lo que respecta a la gestión de credenciales, las aplicaciones en la nube utilizan credenciales como nombres de usuario, contraseñas, claves de acceso y tokens para autenticar a los usuarios y proporcionarles acceso a los recursos. Si estas credenciales son débiles, están en peligro o son fáciles de adivinar, los atacantes pueden hacerse pasar por usuarios legítimos, obtener acceso no autorizado y robar datos o lanzar ataques.
Por su parte, los controles de acceso se utilizan para restringir el acceso a los recursos únicamente a los usuarios autorizados. Si los controles de acceso no están bien configurados, los atacantes pueden acceder a recursos a los que no deberían tener acceso.
En cuanto a la gestión de claves, éstas se utilizan para proteger los datos almacenados en la nube. Si estas claves no se gestionan correctamente, los atacantes pueden acceder a los datos cifrados robando o descifrando las claves. Además, si las claves no se rotan con regularidad, los atacantes pueden acceder a datos antiguos que se cifraron con claves más débiles.
3. Interfaces y API inseguras
Las interfaces y API inseguras pueden plantear importantes riesgos de seguridad para la tecnología en nube, ya que proporcionan un punto de entrada para que los atacantes exploten las vulnerabilidades del sistema. Las aplicaciones y servicios basados en la nube suelen depender de API para interactuar con sistemas externos y, si estas interfaces no son seguras, los atacantes pueden obtener acceso no autorizado a datos y recursos sensibles.
Las API inseguras también pueden permitir a los atacantes modificar o borrar datos, lanzar ataques de denegación de servicio o ejecutar código arbitrario. Además, las API débiles o no autenticadas pueden proporcionar una puerta trasera para que los atacantes accedan al sistema incluso después de que se hayan establecido otras medidas de seguridad. Por lo tanto, es fundamental asegurar las interfaces y las API para evitar este tipo de ataques y proteger los sistemas y datos basados en la nube.
Nota: Como las aplicaciones nativas de la nube dependen en gran medida de las API, los puntos finales inseguros y la validación de entrada deficiente son ahora los principales vectores de ataque, especialmente en las integraciones de SaaS y PaaS.
4. Cuestiones de seguridad de la nube en la arquitectura y la estrategia

Los problemas en la arquitectura y la estrategia pueden provocar vulnerabilidades y debilidades en la postura general de seguridad de un sistema basado en la nube. Por ejemplo, una arquitectura de nube mal diseñada puede tener lagunas de seguridad que los atacantes pueden aprovechar, como una segmentación insuficiente o controles de acceso inadecuados.
Del mismo modo, una estrategia de seguridad defectuosa puede no abordar todas las amenazas relevantes o no proporcionar una protección adecuada para los datos sensibles o los recursos críticos. En consecuencia, es crucial diseñar y aplicar cuidadosamente arquitecturas en la nube, principios de seguridad nativos de la nube y estrategias de seguridad para mitigar estos riesgos y garantizar la seguridad de los sistemas y datos basados en la nube.
5. Recursos de terceros inseguros

Los recursos de terceros, como las bibliotecas de código abierto, las API y los productos SaaS, se utilizan ampliamente en las aplicaciones modernas en la nube. Estos recursos aceleran el proceso de desarrollo y añaden funcionalidad, pero también introducen posibles vulnerabilidades en la cadena de suministro. Un eslabón débil puede ser cualquier pequeña biblioteca, complemento o servicio externo que pueda ser objetivo de los atacantes para acceder a su infraestructura en la nube.
Las organizaciones deben mantener un inventario claro de todos los componentes de terceros, aplicar un estricto control de versiones y vigilar continuamente las nuevas vulnerabilidades que afecten a esos recursos. Las evaluaciones de riesgos de los proveedores y las herramientas de análisis de la composición del software (SCA ) pueden reforzar aún más la visibilidad de la seguridad en toda la cadena de suministro.
Estudio de caso: Se descubrió una puerta trasera maliciosa en xz Utils (versiones 5.6.0 y 5.6.1), una utilidad de compresión de datos muy utilizada en sistemas Linux y Unix. Esta vulnerabilidad pone de relieve cómo un único componente de terceros comprometido puede amenazar entornos de nube enteros.
6. Desarrollo de software inseguro
Si el software se desarrolla sin las pruebas de seguridad y las prácticas de codificación adecuadas, puede contener vulnerabilidades explotables que los atacantes pueden utilizar para obtener acceso no autorizado o lanzar ataques. En un entorno de nube, esto puede afectar a varios usuarios o incluso a organizaciones enteras, ya que el mismo software suele ser utilizado por muchos clientes diferentes.
Esto hace que sea crucial garantizar que el desarrollo de software para sistemas basados en la nube siga prácticas de seguridad rigurosas, incluidas revisiones de código, pruebas y normas de codificación segura para mitigar estos riesgos y garantizar la seguridad de los sistemas y datos basados en la nube.
Consejo profesional: Para mantener seguras sus aplicaciones basadas en PHP y Python, puede considerar Soporte de Ciclo de Vida Interminable (ELS) de TuxCare, que ofrece actualizaciones de paquetes para versiones de PHP y Python al final de su vida útil.
7. Divulgación accidental de datos en la nube
La divulgación involuntaria de datos puede hacer que datos confidenciales lleguen a manos equivocadas. Esto puede ocurrir cuando los usuarios comparten accidentalmente datos con los destinatarios equivocados o configuran mal los ajustes de almacenamiento en la nube, haciendo que los datos sean accesibles públicamente. Además, los proveedores de servicios en la nube también pueden revelar datos sin querer debido a errores de configuración u otros problemas.
En cualquiera de los dos casos, la divulgación accidental de datos puede acarrear importantes daños financieros y de reputación para las organizaciones, así como consecuencias legales y normativas. Por lo tanto, es crucial implementar controles de acceso y medidas de protección de datos adecuados para evitar la divulgación accidental de datos en los sistemas basados en la nube.
8. Vulnerabilidades del sistema
Las vulnerabilidades sin parchear en los sistemas son una de las principales causas de la pérdida de datos y las filtraciones de información en las organizaciones. Las vulnerabilidades conocidas constituyen un terreno propicio para los atacantes. Esto incluye también los exploits de día cero y las configuraciones vulnerables.
La forma ideal de mitigar estos riesgos es identificar las vulnerabilidades del sistema y desplegar parches automáticos lo antes posible. La aplicación de parches sin reinicio permite a las empresas desplegar parches sin necesidad de reiniciar los sistemas ni esperar a que se produzca un tiempo de inactividad programado, de modo que pueden aplicar los parches lo antes posible en lugar de retrasar las actualizaciones de seguridad hasta que lleguen las ventanas de mantenimiento previamente coordinadas.
Esto puede ayudar a evitar que los atacantes exploten vulnerabilidades conocidas antes de que puedan abordarse mediante otras prácticas globales de gestión de vulnerabilidades.
9. Visibilidad/observabilidad limitada de las nubes
La visibilidad limitada en entornos de nube se produce cuando las organizaciones no comprenden o evalúan plenamente el uso de los servicios en la nube, tanto si el uso es del tipo seguro como malicioso. Los dos riesgos principales de esta situación son el uso no autorizado de aplicaciones y el uso indebido de aplicaciones aprobadas. El uso no autorizado tiene lugar cuando el personal accede a aplicaciones basadas en la nube que no han sido aprobadas por TI, lo que da lugar a una TI en la sombra que podría filtrar datos sensibles. El uso indebido de aplicaciones aprobadas se produce cuando las organizaciones no pueden supervisar el uso que hacen de esas aplicaciones los empleados internos o los atacantes, a menudo a través de métodos como el robo de credenciales, la inyección SQL o los ataques DNS.
Como solución a estos problemas, las organizaciones pueden establecer un sistema de supervisión centralizada, registro en tiempo real y alerta en todas las cargas de trabajo en la nube. Las plataformas de observabilidad y las integraciones SIEM ayudan a rastrear las actividades, descubrir las anomalías y proporcionar información procesable, lo que permite a los equipos de seguridad responder a las amenazas antes de que se intensifiquen.
10. Uso compartido de recursos no autenticados
Los recursos en la nube, como las máquinas virtuales, los buckets de almacenamiento y las bases de datos, son objetivos valiosos si se dejan expuestos. El uso compartido de recursos sin autenticación se produce cuando faltan controles de acceso o son insuficientes, lo que da lugar a que cualquiera con el enlace o con un poco de autenticación pueda acceder a datos sensibles. Los atacantes suelen aprovecharse de este tipo de desconfiguraciones y, con la ayuda de herramientas como Shodan, Binary Edge y Grayhat Warfare, resulta sorprendentemente fácil localizar recursos desprotegidos.
Las organizaciones deben aplicar fuertes medidas de autenticación, adherirse a los principios de mínimo privilegio y auditar regularmente los permisos de recursos. La protección por contraseña, el control de acceso basado en roles, la autenticación multifactor y las comprobaciones automatizadas de la exposición pública son algunas medidas que garantizan que los activos críticos en la nube permanezcan seguros frente a amenazas internas y externas.
11. Crimen organizado, hackers y grupos APT

Estos actores maliciosos tienen las habilidades, los recursos y la motivación para lanzar ataques sofisticados y selectivos contra sistemas y datos basados en la nube. Estos grupos pueden utilizar diversas tácticas, como la ingeniería social, el phishing y los ataques de malware, para obtener acceso no autorizado a información confidencial o poner en peligro la infraestructura de la nube.
Además, pueden aprovechar el anonimato y el alcance global de la nube para lanzar ataques desde múltiples ubicaciones o utilizar recursos comprometidos de la nube para lanzar ataques contra otros objetivos. En consecuencia, es esencial implantar medidas de seguridad sólidas, como controles de acceso, supervisión e inteligencia sobre amenazas, para proteger los sistemas y datos basados en la nube frente a este tipo de amenazas.
12. Desconfiguración y explotación de cargas de trabajo sin servidor y en contenedores.
La tecnología sin servidor y de contenedores ofrece numerosas ventajas, pero también introduce nuevos riesgos de seguridad en la nube, como configuraciones de red inseguras, controles de acceso débiles y vulnerabilidades en el propio contenedor o aplicación sin servidor.
Los atacantes pueden aprovecharse de estas vulnerabilidades para acceder a datos confidenciales, lanzar ataques o comprometer todo el entorno de la nube. Comprender la seguridad de la contenedorización es esencial para reforzar estos entornos frente a tales amenazas. Como resultado, es esencial configurar y supervisar adecuadamente las cargas de trabajo sin servidor y en contenedores para prevenir estas amenazas y garantizar la seguridad de los sistemas y datos basados en la nube.
13. Exfiltración de datos de almacenamiento en la nube
Se refiere al acceso no autorizado y al robo de datos sensibles guardados en el almacenamiento en la nube por parte de ciberdelincuentes o personas malintencionadas con acceso a información privilegiada. Se trata de una de las amenazas a la seguridad en la nube más graves, ya que el almacenamiento en la nube suele contener información valiosa y confidencial, como datos personales, propiedad intelectual, registros financieros y otros materiales delicados.
Si se roban estos datos, pueden producirse daños a la reputación, pérdidas financieras, responsabilidades legales y otras graves consecuencias para las personas y las organizaciones. Por lo tanto, prevenir la exfiltración de datos de almacenamiento en la nube es fundamental para mantener la seguridad e integridad de los sistemas y datos basados en la nube.
Cómo protegerse contra las amenazas a la seguridad en la nube
Es crucial conocer los principales vectores de ataque que pueden comprometer la confidencialidad, integridad y disponibilidad de sus datos. Desde las amenazas internas y los ataques de phishing hasta los errores de configuración y las vulnerabilidades del sistema, hay muchos riesgos que requieren un enfoque proactivo y polifacético para mitigarlos.
A continuación se presentan 7 estrategias prácticas que las organizaciones pueden aplicar para reforzar su seguridad en la nube.
1. Imponer una arquitectura de confianza cero y una IAM sólida
Las credenciales comprometidas siguen siendo uno de los principales vectores de las intrusiones en la nube. Adopte los principios de confianza cero (no confíe nunca, verifique siempre) e implante una sólida gestión de identidades y accesos (IAM):
- Imponga la autenticación multifactor (MFA) para todas las cuentas.
- Aplicar el principio del mínimo privilegio y los controles de acceso basados en funciones (RBAC).
- Rote periódicamente las credenciales y las claves API y controle las cuentas no utilizadas o con privilegios excesivos.
- Unifique las soluciones IAM para entornos multicloud con el fin de garantizar una gestión centralizada y una aplicación coherente de las políticas.
2. Uso de Live Patching
Una estrategia recomendada para hacer frente a algunas de estas amenazas es implantar parches en vivo, lo que le permite aplicar parches de seguridad a sus sistemas en la nube sin tiempo de inactividad ni interrupciones. Si adopta un enfoque holístico de la seguridad en la nube e incorpora la aplicación de parches en tiempo real a su estrategia, podrá proteger mejor sus datos y su infraestructura frente a las amenazas cambiantes en la nube.
La solución de parcheo automatizado de TuxCare, KernelCare, le permite parchear su kernel Linux sin tener que reiniciar el sistema o programar ventanas de mantenimiento. KernelCare rebootless patching es compatible con todas las distribuciones populares de Linux, incluyendo RHEL, CentOS, AlmaLinux, CloudLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, Amazon Linux, y más.
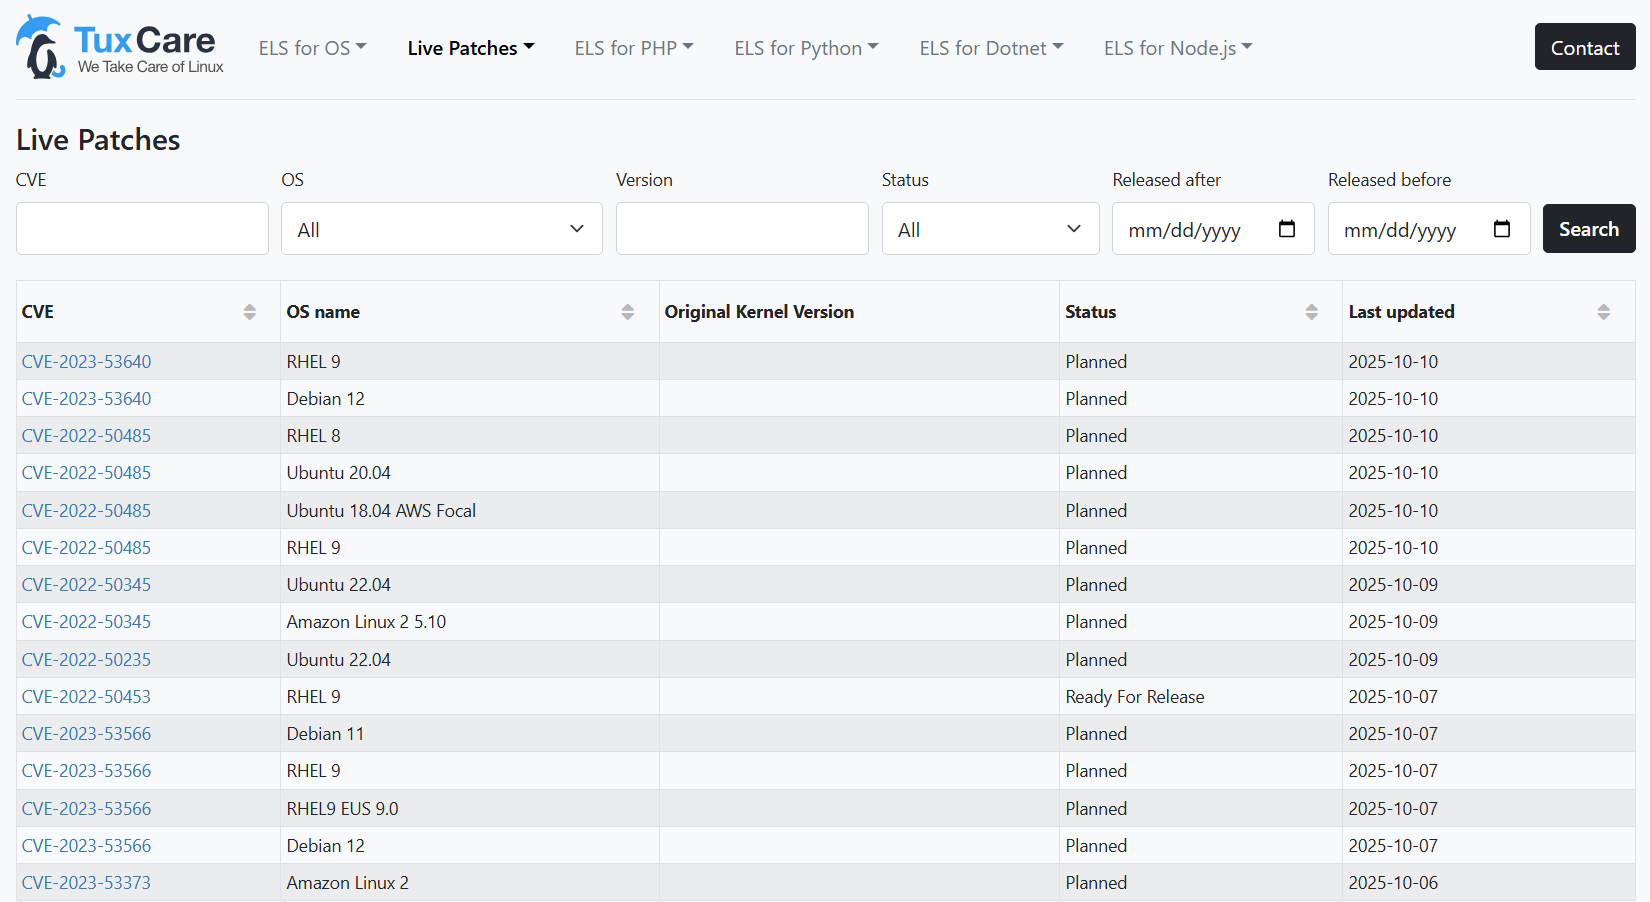
Puede visitar el panel de CVE para ver todas las distribuciones compatibles, realizar un seguimiento de las vulnerabilidades del núcleo de Linux y ver su estado de parche sin reinicio en cada distribución.
3. Gestión de configuraciones y conformidad
Los errores de configuración son la principal causa de exposición de los datos en la nube. El cumplimiento de las normas de seguridad en la nube durante los procesos de configuración y control de cambios puede reducir significativamente las posibilidades de que se produzcan estos problemas.
- Realice análisis de configuración automatizados utilizando herramientas de gestión de la postura de seguridad en la nube (CSPM) y puntos de referencia del sector (como CIS).
- Implemente la verificación automatizada en tiempo real de los cambios de configuración para evitar la "desviación" de las políticas de seguridad.
- Validar las defensas con pruebas de penetración periódicas y ejercicios de equipo rojo.
4. Proteger toda la cadena de suministro de software
Las cargas de trabajo modernas dependen de bibliotecas y API de código abierto, lo que convierte a la cadena de suministro en una importante superficie de ataque, especialmente para los entornos en contenedores.
- Mantener un inventario de todas las dependencias utilizando el Análisis de Composición de Software (SCA) y desarrollar una Lista de Materiales de Software (SBOM).
- Implementar la firma de código y el escaneo continuo de vulnerabilidades dentro de los conductos CI/CD (DevSecOps).
- Dar prioridad a la seguridad de los registros de contenedores y garantizar que todas las imágenes se verifican antes de su despliegue.
5. Implantar una sólida protección de datos, cifrado y DLP
Proteger los datos sensibles de accesos no autorizados o filtraciones es primordial.
- Aplique el cifrado en reposo (almacenamiento, bases de datos) y el cifrado en tránsito (TLS/SSL).
- Implemente herramientas de prevención de pérdida de datos (DLP) para supervisar y bloquear el movimiento de datos confidenciales fuera de los límites aprobados.
- Garantizar el cumplimiento de los requisitos de residencia y conformidad de los datos (p. ej., GDPR, CCPA) mediante una configuración regional adecuada de los servicios en la nube.
6. Centralizar el registro, la supervisión y la observabilidad de la nube
La visibilidad limitada retrasa la detección y la respuesta. Es necesaria una estrategia centralizada para entornos multicloud y complejos.
- Centralice el registro, las métricas, el seguimiento y las alertas en todos los activos de la nube mediante plataformas SIEM o SOAR.
- Implemente cortafuegos de aplicaciones web (WAF) y herramientas de observabilidad de red nativas de la nube para supervisar el tráfico en busca de actividades sospechosas.
- Utilizar herramientas avanzadas para correlacionar los eventos de seguridad y conocer en profundidad el estado interno del sistema (observabilidad).
7. Priorizar los riesgos e integrar la información sobre amenazas
Los esfuerzos en materia de seguridad deben guiarse por el impacto empresarial y las amenazas actuales.
- Realizar análisis de impacto empresarial para identificar los activos críticos y priorizar las inversiones en seguridad en consecuencia.
- Participe en grupos de intercambio de información sobre ciberseguridad para mantenerse al día sobre las tácticas, técnicas y procedimientos (TTP) de los atacantes.
- Modele de forma proactiva posibles ataques para perfeccionar continuamente sus guías de defensa y respuesta a incidentes.
Nota: La naturaleza dinámica de la nube significa que continuamente surgen nuevos riesgos y evolucionan las amenazas más antiguas. Una protección eficaz depende de la supervisión proactiva, la automatización y la mejora continua de la seguridad.
Protéjase contra las vulnerabilidades de Linux con parches sin reinicio
La aplicación de parches sin reinicio permite aplicar parches de seguridad a los sistemas de software en funcionamiento sin necesidad de reiniciar el sistema ni dejar de utilizarlo. Esto puede ayudar a reducir el riesgo de que los atacantes exploten las vulnerabilidades, ya que los parches pueden aplicarse rápidamente y sin interrupciones. Para los sistemas en nube basados en componentes de código abierto, mantener la máxima seguridad es igual de vital, sobre todo porque estas herramientas alimentan gran parte de la infraestructura actual.
KernelCare Enterprise de TuxCare puede ayudar a las organizaciones a agilizar rápidamente la gestión de vulnerabilidades. Con KernelCare Enterprise, los sistemas no solo pueden parchearse sin interrupciones ni ventanas de mantenimiento, sino que pueden recibir actualizaciones automáticamente, lo que reduce en gran medida la carga de trabajo de su equipo relacionada con los parches.
Más información sobre cómo funciona la aplicación de parches sin reinicio con KernelCare.