Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- A CVE bezeichnet eine bestimmte, öffentlich bekannt gegebene Sicherheitslücke; CVSS -Werte geben Auskunft über den Schweregrad der Schwachstelle.
- CVE-Patches schließt die Sicherheitslücke vollständig – Abhilfemaßnahmen begrenzen lediglich das Risiko.
- Priorisieren Sie nach Ausnutzbarkeitund nicht nur nach der Punktzahl. Der Katalog „Known Exploited Vulnerabilities“ der CISA ist Ihr schnellster Anhaltspunkt dafür, welche Schwachstellen derzeit aktiv ausgenutzt werden.
- Unter Linux verzögern sich Kernel-Patches aufgrund der erforderlichen Neustarts. Live-Patching beseitigt diese Einschränkung, ohne dass Ausfallzeiten geplant werden müssen.
Ihr Scanner hat gerade 400 CVEs gemeldet. Ihr Bereitschaftstechniker ist bereits voll ausgelastet. Und Ihr CTO möchte bis zum Ende des Tages wissen, welche davon tatsächlich gefährlich sind.
So sieht das Patchen von CVEs in der Praxis aus: chaotisch, kontextabhängig und niemals so übersichtlich, wie es die Herstellerdokumentation suggeriert.
Das Beheben von CVEs bezeichnet den Prozess, bei dem öffentlich bekannt gewordene Cybersicherheitslücken in Ihrem Software-Stack identifiziert und die entsprechenden Korrekturen zur Behebung dieser Lücken vorgenommen werden. Dieser Artikel bietet einen umfassenden Überblick – wie CVEs funktionieren, wie man sinnvoll Prioritäten setzt, wie man ermittelt, was tatsächlich gepatcht werden muss, und welche Hindernisse Teams regelmäßig daran hindern, diese Aufgabe erfolgreich zu bewältigen.
Was ist ein CVE?
Eine CVE (Common Vulnerabilities and Exposures) ist eine eindeutige Kennung, die öffentlich bekannten Sicherheitslücken in Software oder Hardware zugewiesen wird. Das Programm wird von der MITRE Corporation verwaltet und von der Cybersecurity and Infrastructure Security Agency (CISA) gefördert. Wenn ein Forscher oder Anbieter eine Sicherheitslücke entdeckt, wird diese geprüft und erhält eine CVE-ID (im Format CVE-JAHR-NUMMER), die als einheitlicher Bezugspunkt für Sicherheitstools, Sicherheitshinweise und Patch-Hinweise dient.
So läuft es in der Regel ab:
- Eine Sicherheitslücke wird von einem Forscher oder einem Anbieter entdeckt.
- Die Schwachstelle wird an MITRE oder eine CVE-Nummerierungsstelle (CNA) gemeldet.
- Es wird eine CVE-ID vergeben und der Eintrag in der National Vulnerability Database veröffentlicht.
- Anbieter und Linux-Distributionen veröffentlichen Patches oder Sicherheitshinweise, in denen auf diese ID verwiesen wird.
- Ihr Scanner erkennt es – und die Uhr läuft los.
CVE vs. CVSS – das ist nicht dasselbe:
|
Begriff |
Was ist das? |
Was Ihnen das sagt |
|
CVE |
Eine eindeutige Kennung für eine Sicherheitslücke |
Welche Sicherheitslücke besteht und wo befindet sie sich? |
|
CVSS |
Ein numerischer Schweregrad-Wert (0,0–10,0) |
Wie schwerwiegend es theoretisch ist |
CVSS-Werte werden isoliert berechnet. Ein CVSS-Wert von 9,8 für einen Dienst, der durch eine Firewall vom Internet abgeschirmt ist, hat eine geringere operative Priorität als ein CVSS-Wert von 6,5 für eine öffentlich zugängliche API, für die ein bekannter Exploit im Umlauf ist. Der Kontext ist immer entscheidend.
Was ist CVE-Patching?
Unter „CVE-Patching“ versteht man das Anwenden einer Korrektur – eines Software-Updates, eines Paket-Upgrades oder eines Kernel-Patches –, die eine bestimmte bekannte Sicherheitslücke behebt. Man kann sich dies als ein speziell auf die Sicherheit ausgerichtetes Patch-Management vorstellen.
Es lohnt sich außerdem, das Patchen von der Risikominderung zu unterscheiden, da Teams diese beiden Begriffe ständig miteinander verwechseln:
|
Vorgehensweise |
Was es bewirkt |
Ist das Risiko beseitigt? |
|
Milderung |
Begrenzung der Angriffsfläche oder der Auswirkungen (Firewall-Regeln, WAF-Konfiguration, Deaktivierung von Funktionen) |
Nein – die Sicherheitslücke besteht weiterhin |
|
Ohne Neustart |
Entfernt den anfälligen Codepfad vollständig |
Ja – die Position ist geschlossen |
Abhilfemaßnahmen sind nur eine Übergangslösung. Das Beheben von CVEs ist die eigentliche Lösung. In der Praxis werden Sie oft beides tun – sofort Abhilfemaßnahmen ergreifen und dann im nächsten geplanten Zeitfenster das Problem beheben. Wenn dieses Zeitfenster jedoch erst in drei Monaten liegt, gehen Sie nicht wirklich mit dem Risiko um, sondern schieben es lediglich auf und hoffen, dass in der Zwischenzeit nichts passiert.
Die Bedeutung von CVE-Patches für Linux-Systeme
Linux bildet die Grundlage für den Großteil der Produktionsinfrastruktur, weshalb CVE-Patches unter Linux eine andere Bedeutung haben als auf anderen Plattformen.
Linux ist ein hochkarätiges Ziel mit hoher Dichte
Linux wird für die meisten Workloads in öffentlichen Clouds, für containerisierte Anwendungen und für Unternehmensserver eingesetzt. Diese Konzentration macht es zu einem attraktiven Ziel – Angreifer konzentrieren sich auf die Bereiche, in denen die Dichte der exponierten Systeme am höchsten ist. CVEs auf Kernel-Ebene sind besonders gefährlich, da ein erfolgreicher Exploit einem Angreifer die vollständige Kontrolle über das System verschaffen kann und nicht nur Zugriff auf Anwendungsebene.
Die Polkit-pkexec-Privilegienausweitung aus dem Jahr 2021 (CVE-2021-4034) ist ein gutes Beispiel dafür, was auf dem Spiel steht. Sie war auf praktisch jeder größeren Linux-Distribution ausnutzbar und erforderte keinen Netzwerkzugang – lediglich ein lokales Benutzerkonto und Ausführungsrechte. Teams, die noch keinen Patch installiert hatten, mussten auf die harte Tour erfahren, dass „keine externe Exposition“ nicht gleichbedeutend mit „kein Risiko“ ist.
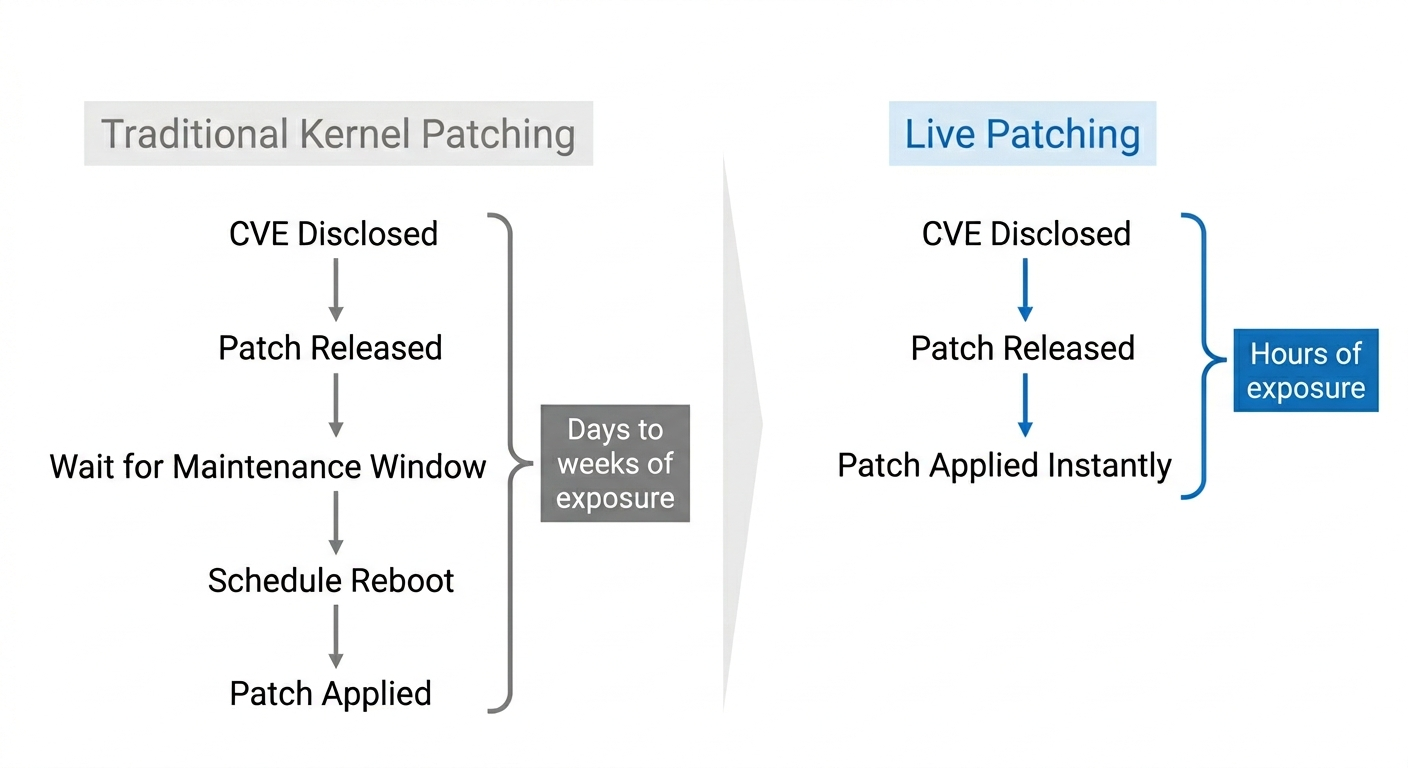
Aufgrund der Anforderungen für einen Neustart verzichten Teams auf Kernel-Patches
Bei der herkömmlichen Installation von Linux-Kernel-Patches ist ein Neustart erforderlich, um den neuen Kernel zu laden. In Produktionsumgebungen bedeuten Neustarts Ausfallzeiten, Koordinationsaufwand und Freigabeverfahren – daher schieben Teams Kernel-Patches oft um Wochen oder Monate auf, wodurch Software-Schwachstellen bestehen bleiben, während die Korrektur in der Warteschlange steht.
Der Bericht „State of Enterprise Vulnerability Detection and Patch Management“ von TuxCare ergab, dass nur 46 % der Unternehmen Live-Patching nutzen – was bedeutet, dass die Mehrheit nach wie vor auf herkömmliche Patch-Zyklen angewiesen ist, die Neustarts und Wartungsfenster erfordern. Das ist keine Nachlässigkeit – es ist die betriebliche Realität beim Betrieb von Produktionssystemen in großem Maßstab. Solange das Problem der Neustarts nicht gelöst ist, ist beim Kernel-Patch-Management eine Verzögerung vorprogrammiert.
EOL-Pakete werden in der Produktion weiterhin ausgeführt
Ein erheblicher Teil der Linux-Produktionsumgebungen enthält Pakete, deren vom Upstream-Entwickler festgelegtes End-of-Life-Datum bereits überschritten ist. Wenn der Support seitens des Upstream-Entwicklers endet, werden auch keine CVE-Patches mehr bereitgestellt. Die Teams stehen dann vor der Wahl, Korrekturen selbst zurückzuportieren, einen Anbieter für erweiterten Support zu beauftragen oder hinzunehmen, dass bekannte Sicherheitslücken auf unbestimmte Zeit ungepatcht bleiben.
CentOS 7 hat im Juni 2024 das Ende der Lebensdauer (EOL) erreicht. Auch im Jahr 2026 wird es noch auf einer großen Anzahl von Systemen eingesetzt. Viele dieser Systeme weisen offene CVEs auf, für die keine Korrektur vom Upstream-Entwickler zu erwarten ist. Der „Patch-Aware“-Ansatz ist das, was Teams, die diesem Problem einen Schritt voraus sind, von denen unterscheidet, die erst während eines Vorfalls von ihrer Sicherheitslücke erfahren.
Compliance-Rahmenwerke erfordern dokumentierte Zeitpläne für die Installation von Patches
PCI DSS, HIPAA, SOC 2 und die meisten staatlichen Sicherheitsrahmenwerke verlangen eine nachweisbare, zeitnahe Installation von Patches, wobei einige davon explizite Fristen festlegen – in der Regel müssen kritische Patches innerhalb von 30 Tagen und Patches mit hohem Schweregrad innerhalb von 60 bis 90 Tagen installiert werden.
In Linux-Umgebungen, die sich über mehrere Distributionen und Abhängigkeitsstrukturen erstrecken, ist es schwieriger, diese Fristen konsequent einzuhalten, als es zunächst klingt. Ein Scheitern bei einem Audit, weil ein Patch zwar verfügbar war, aber nicht angewendet wurde, ist ein vermeidbares Problem – und der Dokumentationsaufwand ist erheblich.
Schritt-für-Schritt-Anleitung zur Behebung von CVE-Schwachstellen
Das Patchen von CVE-Schwachstellen beschränkt sich nicht nur auf das Ausführen von dnf update und es dann als erledigt abzuhaken. Jeder Schritt in diesem Prozess ist wichtig, und wenn man einen davon überspringt, kommt es in der Produktion zu Fehlern.
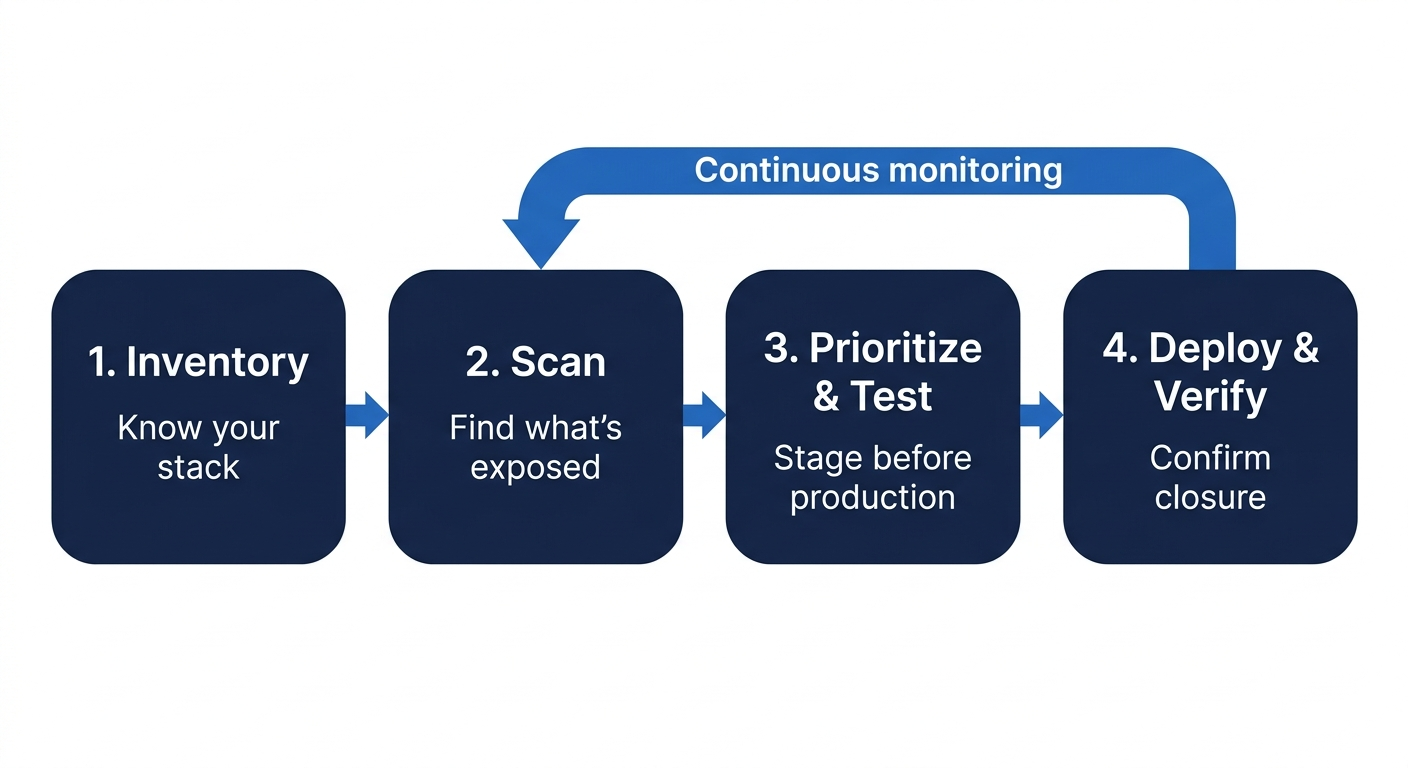
Schritt 1: Erstellen Sie eine Bestandsaufnahme Ihrer Ressourcen und Softwareversionen
Man kann keine Patches für etwas installieren, von dem man nicht weiß, dass es auf dem System läuft. Beginnen Sie mit einer aktuellen Bestandsaufnahme Ihrer Linux-Hosts, der installierten Pakete, der Kernel-Versionen sowie aller Komponenten von Drittanbietern, die in Anwendungen oder Container-Images enthalten sind.
Das klingt zwar selbstverständlich, wird von Sicherheitsteams aber immer noch oft übersehen. Es ist überraschend leicht, von einer Sicherheitslücke in einer Bibliothek betroffen zu sein, von deren Einsatz man gar nichts wusste – ein Entwickler bündelt sie in ein Container-Image, niemand behält den Überblick darüber, und sechs Monate später wird sie von einem Schwachstellenscanner entdeckt. Ihr Bestandsverzeichnis muss Folgendes abdecken:
- Bare-Metal- und VM-Hosts (nach Betriebssystem und Kernel-Version)
- Container-Basisimages und ihre Paketebenen
- In Anwendungen integrierte Open-Source-Bibliotheken
- EOL-Pakete, für die keine Upstream-Patches mehr bereitgestellt werden
Ohne diese Ausgangsbasis sind die Scanergebnisse stets unvollständig.
Schritt 2: Nach betroffenen CVEs suchen
Sobald Sie über eine Bestandsaufnahme verfügen, führen Sie Schwachstellenscans durch, um die Versionen Ihrer installierten Pakete mit bekannten Schwachstellendaten abzugleichen. Das Ergebnis ist eine Liste der CVEs, die Ihre Systemumgebung betreffen, in der Regel mit CVSS-Werten und Versionsangaben.
Ein paar Dinge, auf die man achten sollte: Scanner erzeugen Fehlalarme und berücksichtigen nicht immer distributionsspezifische Backports. Ein Scanner könnte eine CVE unter RHEL melden, obwohl Red Hat den Fix bereits auf eine ältere Paketversion zurückportiert hat, ohne die Versionsnummer zu erhöhen.
Schritt 3: Patches priorisieren, testen und bereitstellen
Nicht jede CVE wird heute gepatcht. Ordnen Sie die Schwachstellen nach ihrer Ausnutzbarkeit in der Praxis, dem CVSS-Score und der Gefährdung der Systeme – und testen Sie sie anschließend in der Staging-Umgebung, bevor Sie sie in die Produktion übernehmen. Bei Kernel-Patches ist dies unverzichtbar. Ein fehlerhaftes Kernel-Update, das um 2 Uhr morgens einen Produktionsserver lahmlegt, ist schlimmer als ein aufgeschobener Patch für einen Dienst, der nicht öffentlich zugänglich ist.
KernelCare von TuxCare wendet Linux-Kernel-Patches im laufenden Betrieb an – ein Neustart ist nicht erforderlich –, sodass kritische CVE-Korrekturen für den Kernel nicht auf ein Wartungsfenster warten müssen. Behörden haben diese Lösung genutzt, um strenge Patch-Fristen ohne Betriebsunterbrechungen einzuhalten.
Bei Patches im Benutzerbereich sollten Sie diese nach Risikostufen bündeln: zuerst die kritischen, dann die mit hohem Risiko und schließlich die mit mittlerem Risiko. Dokumentieren Sie alles – die Paketversion vor und nach der Änderung, die Testergebnisse sowie etwaige Ausnahmen mit schriftlicher Begründung.
Schritt 4: Bereitstellung, Überprüfung und Überwachung
Das Installieren des Patches ist noch nicht das Ende der Geschichte. Überprüfen Sie nach der Bereitstellung, ob die CVE tatsächlich behoben ist – führen Sie einen erneuten Scan durch, vergewissern Sie sich, dass die Dienste normal funktionieren, und achten Sie auf unerwartete Regressionen. Richten Sie anschließend eine Überwachung auf neue CVEs für dieselbe Komponente ein. Eine Korrektur für CVE-A schützt Sie nicht vor CVE-B, die in der folgenden Woche bekannt gegeben wird.
Erfassen Sie die durchschnittliche Zeit bis zur Behebung (MTTP) als operative Kennzahl. Wenn Ihre MTTP bei kritischen CVEs 45 Tage beträgt, ist das ein konkreter Wert, auf den Sie hinarbeiten können. Wenn Sie diesen Wert nicht messen, wissen Sie nicht, ob Sie Fortschritte erzielen.
Wie man die Behebung von CVE-Schwachstellen im Jahr 2026 priorisiert
Angesichts von Hunderten von CVEs, die möglicherweise Ihre Umgebung betreffen, führt eine pauschale Behandlung aller CVEs schnell zu einer „Alarm-Müdigkeit“ – und dazu, dass letztendlich gar keine Patches installiert werden. Dies sind die Kriterien, nach denen Sie Ihre Prioritätenliste gestalten sollten.
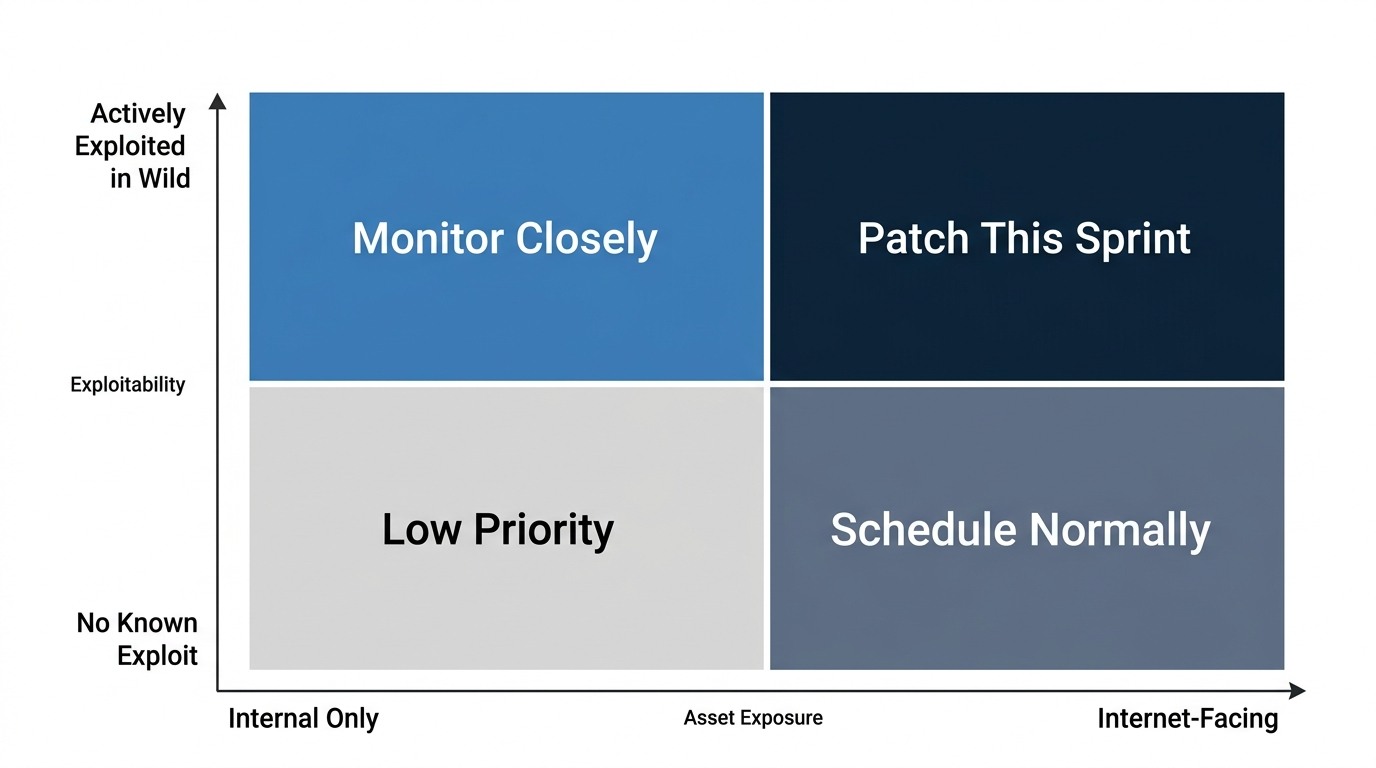
1. Aktive Ausnutzung in freier Wildbahn
Eine CVE, für die ein öffentlicher Exploit existiert und die aktiv von Angreifern ausgenutzt wird, ist grundsätzlich dringlicher als eine, die lediglich in einer Datenbank verzeichnet ist und für die kein Exploit-Code bekannt ist. Der „Known Exploited Vulnerabilities“ (KEV)-Katalog der CISA ist hierfür die zuverlässigste öffentliche Informationsquelle. Wenn eine CVE, die Ihre Umgebung betrifft, auf dieser Liste steht, rückt sie ganz oben auf Ihre Prioritätenliste. Punkt.
CVSS wurde entwickelt, um den Schweregrad zu messen, nicht die tatsächliche Ausnutzbarkeit. Ein CVSS-Wert von 7,5, der aktiv gegen Linux-SSH-Konfigurationen ausgenutzt wird, hat eine höhere Priorität als ein CVSS-Wert von 9,1 in einer Komponente, die nicht nach außen hin zugänglich ist. Der KEV-Status ist die treibende Kraft, die den Wert außer Kraft setzt.
2. Vermögensrisiko und Auswirkungsbereich
Zwei Systeme können dasselbe anfällige Paket ausführen, doch das Risiko ist nicht in beiden Fällen gleich. Wenn das eine System mit dem Internet verbunden ist und das andere ein interner Batch-Job in einem isolierten Netzwerksegment ist, sollten Sie die Prioritäten entsprechend setzen. Ordnen Sie CVEs der Gefährdung der Ressourcen zu: Ist der betroffene Dienst über das Internet erreichbar? Hat der betroffene Host Zugriff auf sensible Daten oder privilegierte Anmeldedaten?
Auch der Ausbreitungsradius spielt eine Rolle. Eine Sicherheitslücke auf einem gemeinsam genutzten Kubernetes-Knoten-Host kann sich auf jeden darauf ausgeführten Pod auswirken. Eine Sicherheitslücke auf einem Single-Tenant-Anwendungsserver bleibt hingegen auf diesen beschränkt. Berücksichtigen Sie das Potenzial für laterale Bewegung und nicht nur den anfänglichen Ausnutzungsweg.
Faustregel: CVE auf einem Host mit Internetanbindung → in diesem Sprint beheben. CVE auf einem rein internen Host ohne Zugriff auf sensible Daten → kann hinter Aufgaben mit höherer Priorität zurückgestellt werden, darf aber nicht vollständig aus der Warteschlange fallen.
3. CVSS-Wert – im Kontext
CVSS-Werte sind eine nützliche Grundlage für die erste Einstufung. CVEs mit dem Schweregrad „kritisch“ (9,0+) und „hoch“ (7,0–8,9) sollten vorrangig behandelt werden. Berücksichtigen Sie jedoch immer den Kontext, bevor Sie Prioritäten festlegen. Die entscheidende Frage ist, ob der Angriffsvektor der Schwachstelle in Ihrer Umgebung tatsächlich vorhanden ist. Ein netzwerkbasierter Exploit erfordert Netzwerkzugriff. Eine lokale Rechteausweitung setzt voraus, dass der Angreifer bereits einen Fuß in die Umgebung gesetzt hat.
Eine Schwachstelle mit einem CVSS-Wert von 9,8, die die Ausführung von Remote-Code in einer Bibliothek ermöglicht, die Sie statisch einbinden, aber niemals über das Netzwerk zugänglich machen, hat möglicherweise eine geringere operative Priorität als eine Schwachstelle mit einem CVSS-Wert von 6,5, die eine Umgehung der Authentifizierung in Ihrem öffentlichen API-Gateway ermöglicht.
4. Fristen für die Einhaltung der Vorschriften
Wenn Sie im Rahmen eines Compliance-Konzepts arbeiten, sind die Fristen für die Installation von Patches verbindliche Vorgaben und keine bloßen Richtlinien. Wird das Zeitfenster verpasst, führt dies zu Beanstandungen bei Audits – und es entstehen dokumentierte Sicherheitslücken, die sich nach einem Vorfall nur schwer erklären lassen.
Stellen Sie Ihre Patch-Warteschlange so zusammen, dass CVEs mit Compliance-Frist zusammen mit KEV-Einträgen vorrangig behandelt werden. Wenn ein CVE sowohl auf der KEV-Liste steht als auch einer 30-tägigen Compliance-Frist unterliegt, wird er noch in dieser Woche gepatcht. Wenn Ihr Team diese Fristen regelmäßig nicht einhalten kann, ist dies das Prozessproblem, das Sie vor Ihrem nächsten Auditzyklus beheben müssen.
So erkennen Sie CVEs, für die ein Patch erforderlich ist
Um herauszufinden, welche CVEs tatsächlich auf Ihre Umgebung zutreffen, reicht es nicht aus, nur ein einziges Tool auszuführen. So sieht ein umfassender Ansatz zur Identifizierung aus.
Verwenden Sie Schwachstellenscanner
Scanner wie Nessus und OpenSCAP vergleichen die Versionen Ihrer installierten Software mit CVE-Datenbanken und kennzeichnen Übereinstimmungen. Sie sind schnell, für eine erste Überprüfung recht genau und lassen sich in die meisten CI/CD-Pipelines integrieren. Die Einschränkung: Fehlalarme kommen häufig vor, insbesondere bei Patches, die in die Distribution zurückportiert wurden – dabei hat sich die installierte Version zwar nicht geändert, der Fix wurde jedoch bereits angewendet.
Vergleichen Sie die Ergebnisse des Scanners stets mit den offiziellen Sicherheitsberichten Ihrer Distribution, bevor Sie eine CVE als ungepatcht einstufen. RHEL, Ubuntu, Debian und AlmaLinux veröffentlichen jeweils eigene Sicherheitshinweise, die nachträglich integrierte Korrekturen enthalten, die der Scanner möglicherweise nicht berücksichtigt.
Sicherheitshinweise der Distributionen prüfen
Die offiziellen Sicherheitshinweise Ihrer Linux-Distribution sind die maßgebliche Quelle, um festzustellen, ob eine bestimmte Paketversion in Ihrer jeweiligen Distribution tatsächlich anfällig ist. Die Red Hat Security Advisories (RHSA), Ubuntu Security Notices (USN) und Debian Security Advisories (DSA) berücksichtigen Backports, die in Scanner-Datenbanken häufig nicht erfasst werden.
Profi-Tipp:Der CVE-Tracker von TuxCare listet CVEs auf, die Linux-Distributionen betreffen, deren Lebenszyklus abgelaufen ist und für die TuxCare erweiterten Support anbietet, sowie den Status der Patch-Verfügbarkeit. Wenn Sie EOL-Systeme betreiben, ist dies der wichtige Informationskanal – und Sie können E-Mail-Updates abonnieren, um benachrichtigt zu werden, wenn neue Patches verfügbar sind, ohne dies manuell überprüfen zu müssen.
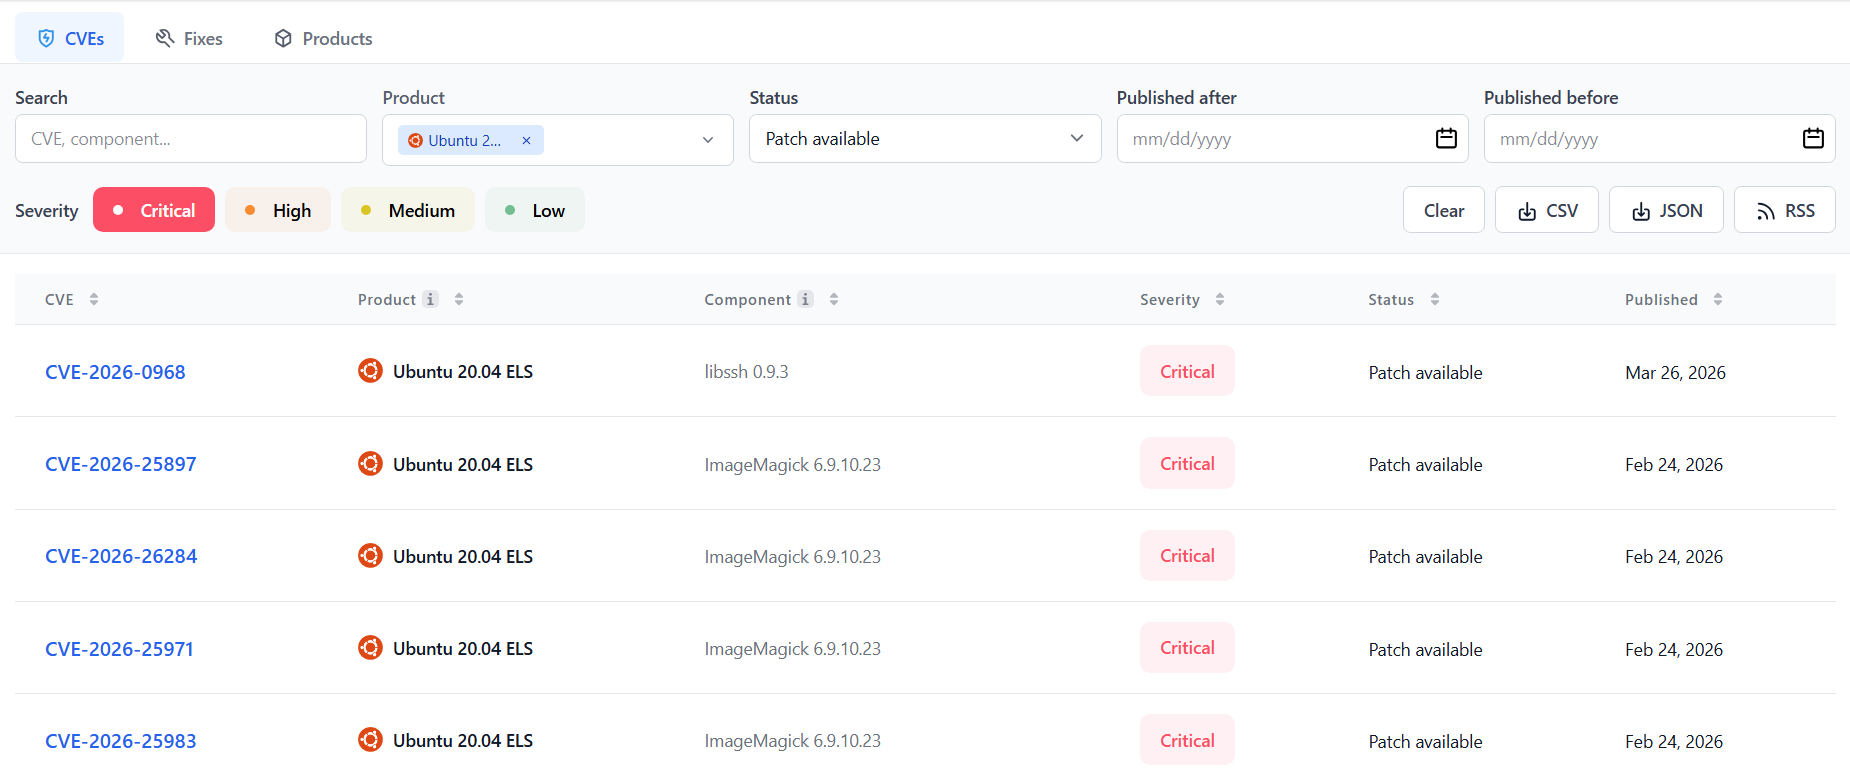
TuxCare CVE Tracker mit gefilterter Ansicht kritischer CVEs und Angaben zur Verfügbarkeit von Patches für Ubuntu 20.04 EOL
CISA KEV und Threat-Intelligence-Feeds verfolgen
Der CISA-KEV-Katalog und das NIST-NVD bieten Ihnen plattformübergreifende CVE-Daten mit CVSS-Werten und Angaben zum Ausnutzungsstatus.
Die Kombination aus Distributionshinweisen, KEV-Status und einem Scanner deckt etwa 90 % Ihres genauen CVE-Überblicks ab. Die verbleibenden 10 % – benutzerdefinierte Software, nicht unterstützte Pakete, Komponenten von Drittanbietern – erfordern eine manuelle Überprüfung.
Kontinuierliche Überwachung vs. punktuelle Überprüfungen
Ein Scan, den Sie monatlich durchführen, gibt Aufschluss darüber, wo Sie standen, nicht aber darüber, wo Sie gerade stehen. Täglich werden neue CVEs veröffentlicht, und manche davon werden bereits innerhalb von 24 bis 48 Stunden nach ihrer Veröffentlichung für Angriffe missbraucht. Wenn Sie für Systeme mit Internetanbindung mindestens einmal pro Woche Scans durchführen – und Benachrichtigungen für neue KEV-Einträge einrichten –, können Sie Ihr Erkennungsfenster deutlich näher an die Echtzeit heranbringen.
Wöchentliche Scans stellen eine Mindestanforderung dar, nicht die Obergrenze. In Umgebungen mit hoher Sicherheitsbedrohung sind tägliche Scans in Verbindung mit KEV-Warnabonnements die Grundvoraussetzung. Der Zeitraum zwischen der Offenlegung einer Sicherheitslücke und ihrer aktiven Ausnutzung wird immer kürzer, und Ihre Erkennungshäufigkeit muss dies widerspiegeln.
Häufige Herausforderungen bei der Behebung von CVE-Schwachstellen
Auf dem Papier klingt das Patchen ganz einfach. Doch genau hier geraten Sicherheitsteams tatsächlich ins Stocken.
Testzeit vs. Ausnutzungsfenster
Jeder Produktions-Patch muss getestet werden. Gründliche Tests brauchen jedoch Zeit – und Angreifer warten nicht auf QA-Zyklen. Ein realistischer Zeitrahmen für die Bereitstellung eines Kernel-Updates in einer komplexen Umgebung kann sich auf eine Woche oder mehr erstrecken, selbst wenn das Team diesem Vorgang höchste Priorität einräumt. In der Zwischenzeit könnte es bereits am zweiten Tag einen funktionierenden öffentlichen Exploit für diese CVE geben.
Es gibt keine perfekte Lösung für dieses Spannungsfeld. Die praktische Vorgehensweise lautet: Verkürzen Sie die Testzyklen für kritische CVEs durch die Nutzung vorgefertigter Testumgebungen, halten Sie Rollback-Möglichkeiten bereit und setzen Sie bei Kernel-CVEs Live-Patching ein, damit die Bereitstellung während der Testphase nicht blockiert wird. Virtuelles Patching kann zudem als vorübergehende Barriere auf Netzwerk- oder WAF-Ebene dienen, während ein vollständiger Patch die Warteschlange durchläuft.
EOL-Software ohne Upstream-Patches
Wenn eine Linux-Distribution oder ein Paket-Set das Ende ihres Lebenszyklus erreicht, werden keine Upstream-Patches mehr bereitgestellt. Ihnen bleiben drei Möglichkeiten: Sie portieren die Korrekturen selbst zurück (aufwendig, langsam und fehleranfällig), Sie richten einen erweiterten Support-Service ein oder Sie nehmen das fortbestehende Sicherheitsrisiko durch ungepatchte CVEs in Kauf.
Teams, die im Jahr 2026 noch immer Workloads unter CentOS 7 betreiben, sind keine Seltenheit – und diese Teams haben entweder bereits migriert, sind derzeit mit ungepatchten Kernel-CVEs konfrontiert oder haben eine erweiterte Supportlösung gefunden. Der „Endless Lifecycle Support“ (ELS) von TuxCare ist genau für das dritte Szenario gedacht: die kontinuierliche Bereitstellung von CVE-Patches für EOL-Distributionen, ohne eine Notfallmigration erzwingen zu müssen. Weder Option 1 noch Option 3 sind kostenlos, doch wägen Sie diese Tatsache gegen die Kosten einer Sicherheitsverletzung ab.
Durch Flicken verursachter Bruch
Patches können Probleme verursachen. Ein Bibliotheksupdate, das eine CVE behebt, kann zu einer API-Inkompatibilität mit einer abhängigen Anwendung führen. Ein Kernel-Patch kann zu Konflikten mit einem benutzerdefinierten Treiber führen. Bei einer Legacy-Anwendung, deren Code seit Jahren nicht mehr überarbeitet wurde, ist es wirklich riskant, aggressive Patches zu installieren – nicht, weil das Patchen an sich falsch ist, sondern weil die Anwendung selbst anfällig ist.
Die Überwachung der Code-Integrität hilft dabei, unerwartete Änderungen nach der Installation eines Patches zu erkennen. Canary-Bereitstellungen und automatisierte Regressionstests verringern den Schadensumfang eines fehlerhaften Updates. Manche Umgebungen sind jedoch zu anfällig, um Patches sicher zu installieren, ohne zuvor Refactoring-Maßnahmen durchzuführen, die bereits vor dem Auftreten einzelner CVEs erforderlich waren – und dies ehrlich einzugestehen, ist der erste Schritt zur Behebung des Problems.
Skalierungs- und Koordinationsaufwand
In großem Maßstab ist das Patchen von CVEs ebenso sehr ein Koordinationsproblem wie ein technisches Problem. Wer trifft die Entscheidung über einen Patch für eine gemeinsam genutzte Bibliothek, die von fünf verschiedenen Teams verwendet wird? Wer genehmigt einen Kernel-Patch, für den eine Freigabe im Rahmen des Änderungskontrollprozesses erforderlich ist? Wie lässt sich der Patch-Status auf 600 Linux-Hosts nachverfolgen, ohne dass CVEs in einer Tabelle untergehen, die niemand überprüft?
Ohne ein zentralisiertes Patch-Management und klare Zuständigkeiten gehen Patches unter – nicht, weil es den Teams egal ist, sondern weil der Prozess nicht strukturiert genug ist, um das Volumen zu bewältigen. Dies ist eine Problemkategorie, die sich nicht allein durch Tools lösen lässt. Sie erfordert zusätzlich eine durchdachte Prozessgestaltung.
Bewährte Verfahren für CVE-Patches im Jahr 2026
Dies sind die Arbeitsgewohnheiten, die Teams mit kontrollierten Patch-Rückständen von Teams unterscheiden, die erst im Rahmen der Incident-Response von Sicherheitslücken erfahren.
1. Automatisieren Sie die Bereitstellung von Patches, wo immer dies möglich ist
Manuelles Patchen in großem Umfang ist langsam, uneinheitlich und fehleranfällig. Ein automatisiertes Patch-Management für Pakete im Benutzerbereich und nicht kritische Systembibliotheken reduziert den Aufwand erheblich und verbessert die Konsistenz in Ihrer gesamten Infrastruktur. Automatisierung bedeutet nicht „Fire-and-Forget“ – Tests und Überprüfungen finden weiterhin statt –, aber sie erspart Ihnen die mühsame manuelle Arbeit, Patches Host für Host nachzuverfolgen, herunterzuladen und anzuwenden.
Bei Kernel-Patches macht die Automatisierung von Live-Patches einen Neustart gänzlich überflüssig. OCLC hat diesen Ansatz umgesetzt und damit die CVE-Anfälligkeit um 90 % reduziert, während gleichzeitig Ausfälle im Zusammenhang mit Patches vermieden wurden. Der größte Vorteil war nicht die Geschwindigkeit – es war vielmehr die Beseitigung der betrieblichen Reibungsverluste, die ursprünglich dazu geführt hatten, dass Patches aufgeschoben wurden.
2. Zentralisieren Sie die Transparenz über Ihre gesamte Flotte hinweg
Sie benötigen einen einheitlichen Überblick über den Patch-Status in Ihrer gesamten Linux-Umgebung – welche Hosts gepatcht sind, welche nicht und bei welchen dokumentierte Ausnahmen vorliegen. Ohne ein zentralisiertes Patch-Management sind Sie darauf angewiesen, dass jemand daran denkt, eine Tabelle zu überprüfen, die bereits drei Wochen alt ist.
Cloud-Umgebungen erhöhen die Komplexität: Autoscaling-Gruppen, kurzlebige Instanzen und containerisierte Workloads erfordern allesamt Patching-Strategien, die sich von der Verwaltung statischer VMs unterscheiden. Ihre Transparenzebene muss all dies abdecken.
3. Die Einhaltung der Patching-Vorgaben als objektive Kennzahl nachverfolgen
Dokumentieren Sie alles. Welche CVEs wurden behoben, wann, von wem, wie lauteten die Versionen vor und nach der Behebung, und welche Patches befinden sich im Ausnahmezustand mit schriftlicher Begründung? Dies sind die von PCI DSS und ähnlichen Rahmenwerken geforderten Nachweise – keine Bürokratie um der Bürokratie willen.
Wenn Sie Ihre aktuelle Patch-Compliance-Rate für kritische CVEs nicht kennen, ermitteln Sie diese Zahl zunächst. Legen Sie ein Ziel fest – 95 % der kritischen CVEs sollen innerhalb von 30 Tagen gepatcht werden – und messen Sie monatlich, ob dieses Ziel erreicht wird. Eine Kennzahl, die Sie nicht verfolgen, können Sie auch nicht verbessern.
4. Den gesamten Stack abdecken, nicht nur den Kernel
Patches auf Betriebssystemebene sind notwendig, aber nicht ausreichend. Die CVEs, die ausgenutzt werden, befinden sich häufig in gemeinsam genutzten Bibliotheken – wie glibc und OpenSSL –, in Sprach-Runtimes und in Anwendungsabhängigkeiten. Diese laufen in Prozessen im Benutzerbereich, für deren Patchen kein Neustart erforderlich ist, erfordern jedoch unbedingt eine eigene Patching-Strategie.
Die LibCare-Live -Patches von TuxCare aktualisieren Bibliotheken im Benutzerbereich – darunter glibc und OpenSSL – ohne dass ein Neustart der Prozesse erforderlich ist. Damit wird die Lücke zwischen Patches auf Kernel-Ebene und dem darüber liegenden Software-Stack geschlossen, die von den meisten Patch-Programmen stillschweigend außer Acht gelassen wird.
Wenn Sie den Kernel patchen, dabei aber die gemeinsam genutzten Bibliotheken außer Acht lassen, schließen Sie eine Tür und lassen eine andere weit offen.
Beheben Sie CVEs in Echtzeit ohne Neustart – mit TuxCare
Das Kernproblem bei der Behebung von CVE-Schwachstellen unter Linux ist nicht die Behebung selbst, sondern die betrieblichen Reibungsverluste, die dazu führen, dass Teams diese aufschieben. Neustarts erfordern Wartungsfenster. Wartungsfenster erfordern Koordination. Koordination kostet Zeit. Und in dieser Zeit wächst das Sicherheitsrisiko.
TuxCare beseitigt diese Hürde. KernelCare wendet Kernel-Patches live an, ohne dass ein Neustart erforderlich ist. LibCare patcht glibc und OpenSSL, ohne dass Prozesse neu gestartet werden müssen.
Sehen Sie sich die Preise an, um zu erfahren, wie diese für Ihre Umgebung aussehen, oder wenden Sie sich direkt an uns, wenn Sie Ihre spezifische Konfiguration besprechen möchten.