Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A CVE identifica uma vulnerabilidade específica divulgada publicamente; As pontuações indicam o nível de gravidade da vulnerabilidade.
- Correção de vulnerabilidades CVE corrige totalmente a vulnerabilidade – a mitigação apenas limita a exposição.
- Priorize com base na explorabilidade, e não apenas pela pontuação. O catálogo de Vulnerabilidades Conhecidas e Exploradas da CISA é o seu indicador mais rápido do que está sendo ativamente usado como arma.
- No Linux, os patches do kernel sofrem atrasos devido à necessidade de reinicialização. A aplicação de patches em tempo real elimina essa restrição sem a necessidade de programar tempo de inatividade.
Seu scanner acabou de identificar 400 CVEs. Seu engenheiro de plantão já está sobrecarregado. E seu diretor de tecnologia quer saber quais deles são realmente perigosos – até o final do dia.
Essa é a aplicação de patches para vulnerabilidades CVE na prática: complicada, dependente do contexto e nunca tão simples quanto os documentos dos fornecedores sugerem.
A aplicação de correções para CVEs é o processo de identificar vulnerabilidades de segurança cibernética divulgadas publicamente em sua pilha de software e aplicar as correções que as sanam. Este artigo aborda o tema de forma abrangente – como funcionam os CVEs, como priorizar de maneira inteligente, como identificar o que realmente precisa de correção e quais são os principais obstáculos que impedem as equipes de realizar esse trabalho de forma eficaz.
O que é um CVE?
Um CVE – Common Vulnerabilities and Exposures (Vulnerabilidades e Exposições Comuns) – é um identificador único atribuído a falhas de segurança cibernética publicamente conhecidas em software ou hardware. O programa é gerenciado pela MITRE Corporation e patrocinado pela Agência de Segurança Cibernética e de Infraestrutura (CISA). Quando um pesquisador ou fornecedor descobre uma vulnerabilidade, ela é analisada e recebe um ID CVE (no formato CVE-ANO-NÚMERO), que se torna o ponto de referência comum entre ferramentas de segurança, alertas e notas de correção.
Geralmente, o processo se desenrola da seguinte forma:
- Uma vulnerabilidade é descoberta por um pesquisador ou fornecedor.
- A vulnerabilidade é comunicada ao MITRE ou a uma Autoridade de Numeração CVE (CNA).
- É atribuído um ID CVE e a entrada é publicada no Banco de Dados Nacional de Vulnerabilidades.
- Os fornecedores e as distribuições Linux lançam patches ou alertas que fazem referência a esse ID.
- Seu scanner detecta o código – e o tempo começa a correr.
CVE x CVSS – não são a mesma coisa:
|
Termo |
O que é isso |
O que isso significa |
|
CVE |
Um identificador exclusivo de vulnerabilidade |
Qual é a falha de segurança e onde ela se encontra? |
|
CVSS |
Uma pontuação numérica de gravidade (0,0–10,0) |
Quão grave isso é, em teoria |
As pontuações CVSS são calculadas isoladamente. Uma pontuação CVSS de 9,8 em um serviço protegido por firewall e isolado da internet tem menor prioridade operacional do que uma pontuação CVSS de 6,5 em uma API voltada para o público com uma vulnerabilidade conhecida em circulação. O contexto sempre prevalece.
O que é a aplicação de patches para vulnerabilidades CVE?
A aplicação de patches para vulnerabilidades CVE consiste em aplicar uma correção — uma atualização de software, uma atualização de pacote ou um patch para o kernel — que resolve uma vulnerabilidade específica já conhecida. Pense nisso como um gerenciamento de patches voltado especificamente para a segurança.
Também vale a pena diferenciar a aplicação de patches da mitigação, pois as equipes costumam confundir os dois conceitos constantemente:
|
Abordagem |
O que ele faz |
O risco foi eliminado? |
|
Mitigação |
Limita a superfície de ataque ou o impacto (regras de firewall, configuração do WAF, desativação de recursos) |
Não – a vulnerabilidade ainda existe |
|
Aplicação de remendos |
Remove completamente o caminho de código vulnerável |
Sim – a exposição está encerrada |
A mitigação é uma medida provisória. A aplicação de patches nas vulnerabilidades (CVEs) é a solução definitiva. Na prática, muitas vezes você fará as duas coisas: mitigará imediatamente e, em seguida, aplicará os patches na próxima janela de atualização programada. Mas, se essa janela estiver prevista para daqui a três meses, você não estará gerenciando o risco, e sim adiando-o e torcendo para que nada aconteça nesse meio tempo.
A importância da aplicação de patches para vulnerabilidades CVE em sistemas Linux
O Linux é a base da maior parte da infraestrutura de produção, o que confere à aplicação de correções de vulnerabilidades CVE no Linux uma importância diferente daquela que tem em outras plataformas.
O Linux é um alvo de alto valor e alta densidade
O Linux executa a maioria das cargas de trabalho em nuvem pública, aplicativos em contêineres e servidores corporativos. Essa concentração o torna um alvo atraente — os invasores se concentram nos locais onde a densidade de sistemas expostos é maior. As vulnerabilidades (CVEs) no nível do kernel são especialmente perigosas, pois uma exploração bem-sucedida pode conceder ao invasor controle total do sistema, e não apenas acesso no nível do aplicativo.
A vulnerabilidade de escalonamento de privilégios do pkexec do Polkit de 2021 (CVE-2021-4034) é um bom exemplo do que está em jogo. Explorável em praticamente todas as principais distribuições Linux, ela não exigia acesso à rede — bastava uma conta de usuário local e permissão de execução. As equipes que não haviam aplicado o patch descobriram da maneira mais difícil que “sem exposição externa” não significa “sem risco”.
Requisitos de reinicialização fazem com que as equipes deixem de aplicar patches no kernel
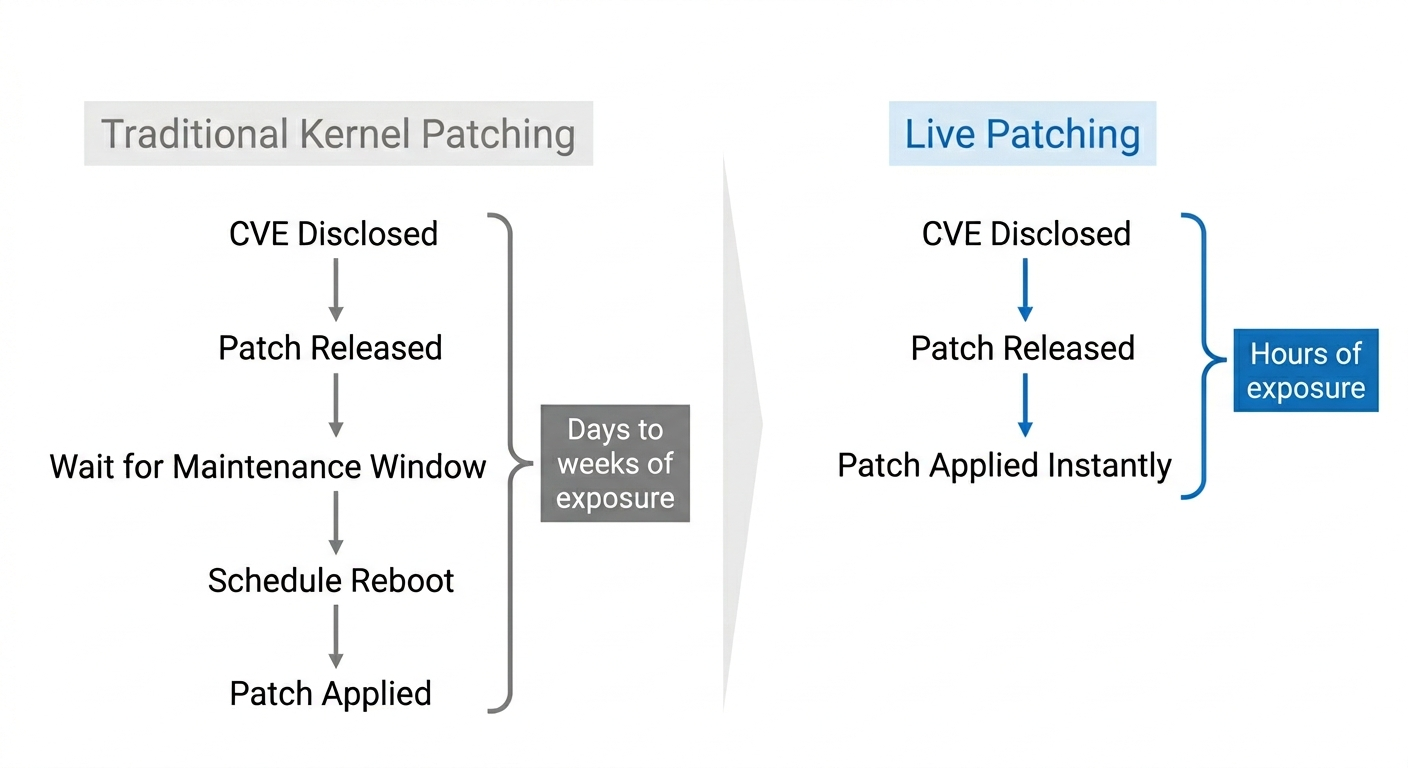
A aplicação tradicional de patches no kernel do Linux exige uma reinicialização para carregar o novo kernel. Em ambientes de produção, as reinicializações significam tempo de inatividade, coordenação e aprovação — por isso, as equipes adiam a aplicação de patches no kernel por semanas ou meses, deixando vulnerabilidades de software expostas enquanto a correção fica na fila.
O Relatório da TuxCare sobre o Estado da Detecção de Vulnerabilidades e do Gerenciamento de Patches em Empresas revelou que apenas 46% das organizações utilizam a aplicação de patches em tempo real — o que significa que a maioria ainda depende dos ciclos tradicionais de patches, que exigem reinicializações e janelas de manutenção. Isso não é negligência — é a realidade operacional da gestão de sistemas de produção em grande escala. Até que se resolva o problema da reinicialização, o gerenciamento de patches do kernel terá um atraso inerente ao processo.
Os pacotes EOL ainda estão em execução no ambiente de produção
Uma parte significativa dos ambientes de produção do Linux inclui pacotes cuja data de fim de vida útil definida pelo desenvolvedor original já passou. Quando o suporte do desenvolvedor original termina, os patches para vulnerabilidades CVE também são interrompidos. As equipes são então obrigadas a fazer elas mesmas o backport das correções, contratar um fornecedor de suporte estendido ou aceitar que as vulnerabilidades conhecidas permanecerão sem correção por tempo indeterminado.
O CentOS 7 atingiu o fim do ciclo de vida (EOL) em junho de 2024. Uma grande base instalada ainda o utiliza em 2026. Muitos desses sistemas apresentam vulnerabilidades CVE abertas, sem que haja previsão de correção por parte do desenvolvedor original. A abordagem de monitoramento de patches é o que diferencia as equipes que se antecipam a essa situação das que só tomam conhecimento de sua exposição durante um incidente.
As estruturas de conformidade exigem cronogramas documentados para a aplicação de patches
O PCI DSS, a HIPAA, o SOC 2 e a maioria das estruturas de segurança governamentais exigem a aplicação comprovada e oportuna de patches, sendo que algumas estabelecem prazos explícitos — normalmente, patches críticos devem ser aplicados em até 30 dias e os de alta gravidade, em 60 a 90 dias.
Em ambientes Linux que abrangem várias distribuições e pilhas de dependências, cumprir esses prazos de forma consistente é mais difícil do que parece. Ser reprovado em uma auditoria porque um patch estava disponível, mas não foi aplicado, é um problema evitável — e a carga de trabalho com a documentação é real.
Processo passo a passo para a aplicação de patches de vulnerabilidades CVE
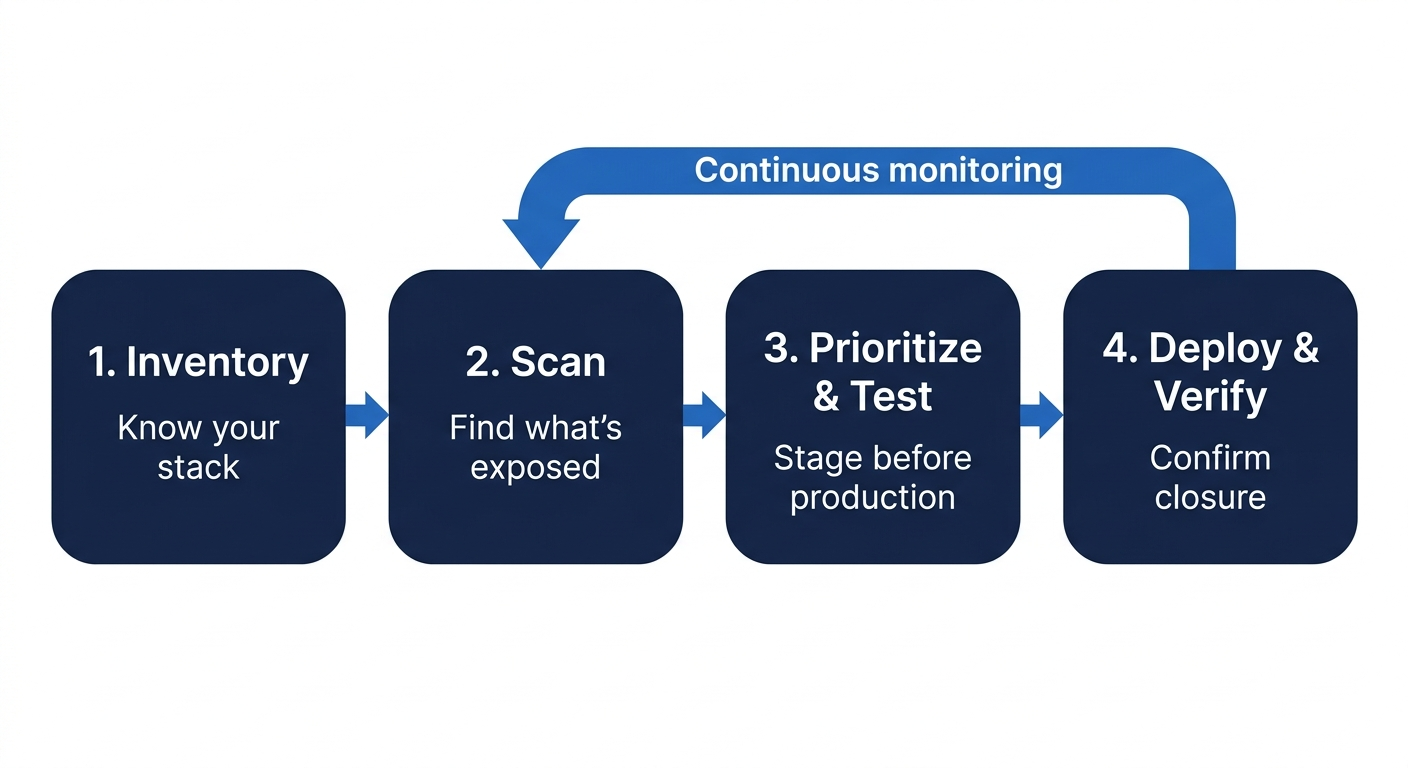
A aplicação de patches para vulnerabilidades CVE não se resume apenas a executar dnf update e dar o trabalho por encerrado. Cada etapa do processo é importante, e pular qualquer uma delas é o que causa falhas na produção.
Passo 1: Faça um inventário dos seus ativos e das versões dos softwares
Não é possível aplicar patches no que você não sabe que está em execução. Comece fazendo um inventário atualizado dos seus hosts Linux, pacotes instalados, versões do kernel e quaisquer componentes de terceiros incluídos em aplicativos ou imagens de contêiner.
Isso parece óbvio, mas as equipes de segurança ainda deixam isso de lado. É surpreendentemente fácil ser afetado por uma vulnerabilidade em uma biblioteca que você nem sabia que estava implantada — um desenvolvedor a inclui em uma imagem de contêiner, ninguém faz o rastreamento e, seis meses depois, um verificador de vulnerabilidades a detecta. Seu inventário precisa abranger:
- Hosts bare metal e de máquinas virtuais (por sistema operacional e versão do kernel)
- Imagens base de contêineres e suas camadas de pacotes
- Bibliotecas de código aberto incluídas em aplicativos
- Pacotes em fim de vida (EOL) que não receberão patches do desenvolvedor original
Sem essa referência, os resultados do scanner sempre serão incompletos.
Etapa 2: Verificar se há CVEs afetados
Com um inventário em mãos, execute varreduras de vulnerabilidades para comparar as versões dos pacotes instalados com os dados de vulnerabilidades conhecidas. O resultado é uma lista de CVEs que afetam sua pilha de sistemas, geralmente acompanhada de pontuações CVSS e detalhes das versões.
Algumas coisas a serem observadas: os scanners geram falsos positivos e nem sempre levam em conta o backporting específico de cada distribuição. Um scanner pode sinalizar um CVE no RHEL quando a Red Hat já tiver feito o backport da correção para uma versão mais antiga do pacote sem aumentar o número da versão.
Etapa 3: Priorizar, testar e implementar as correções em fases
Nem todas as vulnerabilidades CVE recebem correção hoje. Classifique-as de acordo com a possibilidade de exploração em ambiente real, a pontuação CVSS e a exposição dos ativos — e, em seguida, teste-as no ambiente de teste antes de implementá-las em produção. Isso é imprescindível para correções do kernel. Uma atualização incorreta do kernel que cause falha em um servidor de produção às 2 da manhã é pior do que adiar a aplicação de uma correção em um serviço que não está voltado para o público.
O KernelCare, da TuxCare, aplica patches no kernel do Linux em tempo real — sem necessidade de reinicialização —, de modo que as correções críticas de vulnerabilidades CVE no kernel não precisam esperar por uma janela de manutenção. Órgãos governamentais têm utilizado essa solução para cumprir prazos rigorosos de aplicação de patches sem interrupções no serviço.
Para correções no espaço do usuário, agrupe-as por nível de risco: primeiro as críticas, depois as altas e, por fim, as médias. Documente tudo – a versão do pacote antes e depois, os resultados dos testes e quaisquer exceções, acompanhadas de justificativa por escrito.
Etapa 4: Implantar, verificar e monitorar
Aplicar o patch não é o fim da história. Após a implantação, verifique se o CVE foi realmente corrigido — execute uma nova varredura, confirme se os serviços estão funcionando normalmente e verifique se há regressões inesperadas. Em seguida, configure o monitoramento para detectar novos CVEs nesse mesmo componente. Uma correção para o CVE-A não protege você contra o CVE-B divulgado na semana seguinte.
Acompanhe o tempo médio até a correção (MTTP) como uma métrica operacional. Se o seu MTTP para CVEs críticas for de 45 dias, esse é um número concreto que serve de meta. Se você não medir isso, não saberá se está melhorando.
Como priorizar a aplicação de patches para vulnerabilidades CVE em 2026
Com centenas de CVEs que podem afetar seu ambiente, tratar todos da mesma forma é um caminho rápido para a fadiga de alertas — e para que, na prática, nada seja corrigido. Estes são os critérios que devem orientar sua fila.
1. Exploração ativa em ambiente real
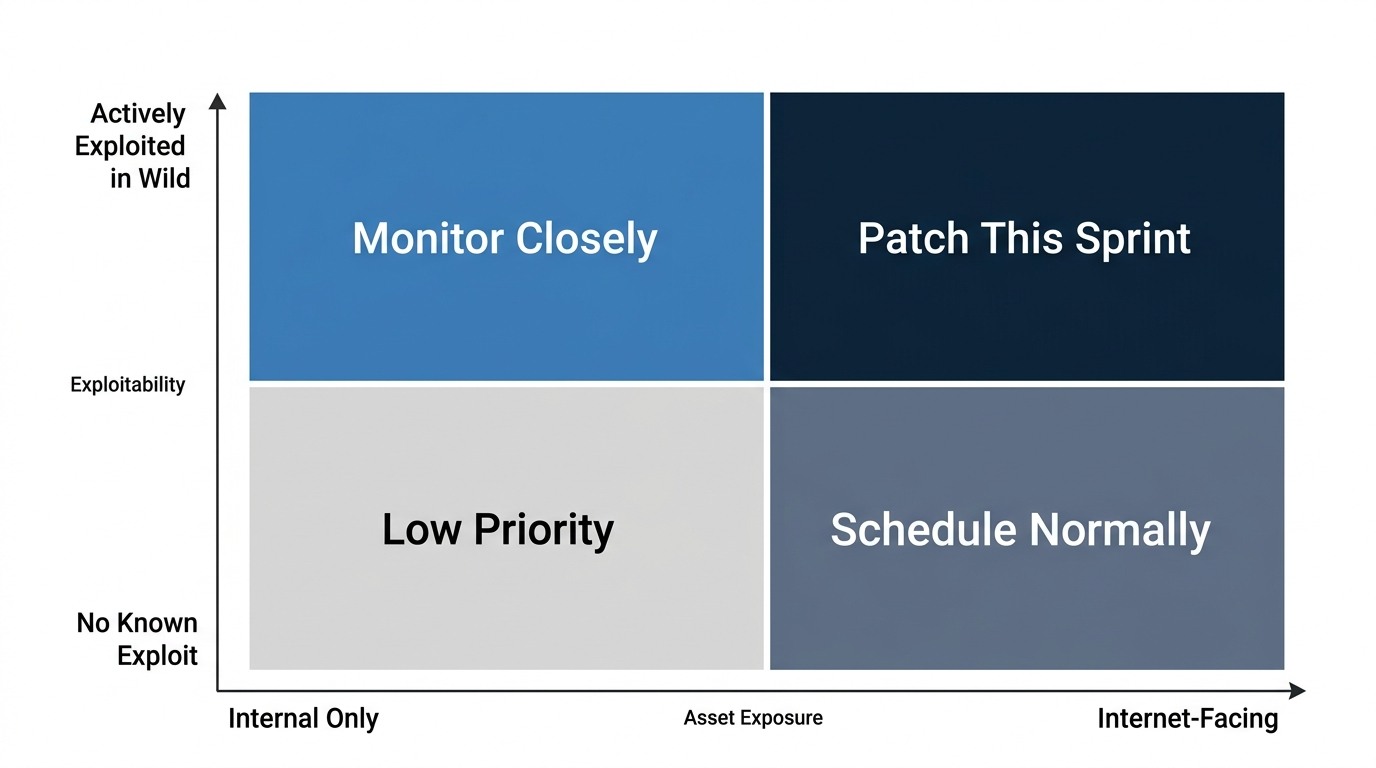
Um CVE com um código de exploração público que esteja sendo ativamente utilizado por agentes mal-intencionados é, sem dúvida, mais urgente do que um que esteja armazenado em um banco de dados sem nenhum código de exploração conhecido. O catálogo de Vulnerabilidades Exploradas Conhecidas (KEV) da CISA é a fonte pública mais confiável para isso. Se um CVE que afete seu ambiente estiver nessa lista, ele vai para o topo da sua lista de prioridades. Ponto final.
O CVSS foi projetado para medir a gravidade, e não a possibilidade de exploração no mundo real. Um CVSS 7,5 que esteja sendo ativamente utilizado contra configurações SSH do Linux tem prioridade maior do que um CVSS 9,1 em um componente que não esteja exposto externamente. O status KEV é o fator determinante que se sobrepõe à pontuação.
2. Exposição dos ativos e raio de ação da explosão
Dois sistemas podem executar o mesmo pacote vulnerável, mas não apresentam o mesmo risco. Se um estiver conectado à Internet e o outro for uma tarefa em lote interna em um segmento de rede isolado, estabeleça prioridades de acordo com isso. Relacione os CVEs à exposição dos ativos: o serviço afetado é acessível pela Internet? O host afetado tem acesso a dados confidenciais ou credenciais privilegiadas?
O raio de impacto também é importante. Uma vulnerabilidade em um host de nó compartilhado do Kubernetes pode afetar todos os pods em execução nele. Uma vulnerabilidade em um servidor de aplicativos de locatário único é contida. Leve em consideração o potencial de movimento lateral, não apenas a rota inicial de exploração.
Regra geral: CVE em um servidor conectado à Internet → aplique a correção neste sprint. CVE em um servidor exclusivamente interno, sem acesso a dados confidenciais → pode ficar atrás de itens de maior prioridade, mas não deixe que saia completamente da fila.
3. Pontuação CVSS – No contexto
As pontuações CVSS são uma referência útil para a triagem inicial. As CVEs com gravidade crítica (9,0+) e alta (7,0–8,9) devem receber atenção prioritária. No entanto, sempre leve em conta o contexto antes de definir as prioridades. A questão fundamental é se o vetor de ataque da vulnerabilidade realmente existe no seu ambiente. Uma exploração baseada em rede requer acesso à rede. Uma escalada de privilégios local requer que o invasor já tenha um ponto de entrada.
Uma vulnerabilidade de execução remota de código com pontuação CVSS de 9,8 em uma biblioteca à qual você faz ligação estática, mas que nunca expõe à rede, pode ter menor prioridade operacional do que uma vulnerabilidade de contorno de autenticação com pontuação CVSS de 6,5 presente em seu gateway de API pública.
4. Prazos para cumprimento das normas
Se você opera dentro de uma estrutura de conformidade, os prazos para aplicação de patches são restrições rígidas, não meras orientações. Não cumprir esses prazos gera observações de auditoria — e acumula o tipo de risco documentado que é difícil de explicar após um incidente.
Organize sua fila de correções para priorizar os CVEs com prazo de conformidade, juntamente com as entradas da lista KEV. Se um CVE estiver tanto na lista do KEV quanto sujeito a um prazo de conformidade de 30 dias, ele será corrigido nesta semana. Se sua equipe não consegue cumprir esses prazos de forma consistente, esse é o problema no processo que deve ser corrigido antes do seu próximo ciclo de auditoria.
Como identificar CVEs que precisam de correção
Descobrir quais CVEs realmente se aplicam ao seu ambiente exige mais do que apenas executar uma única ferramenta. Veja a seguir como é uma abordagem completa de identificação.
Utilize scanners de vulnerabilidades
Ferramentas de varredura como o Nessus e o OpenSCAP comparam as versões dos softwares instalados com bancos de dados CVE e sinalizam as correspondências. Elas são rápidas, razoavelmente precisas para uma identificação inicial e se integram à maioria dos pipelines de CI/CD. A limitação: falsos positivos são comuns, especialmente no caso de patches retrocompatíveis com a distribuição, em que a versão instalada não mudou, mas a correção foi aplicada.
Sempre verifique os resultados do scanner em relação às errata de segurança oficiais da sua distribuição antes de considerar um CVE como sem correção. RHEL, Ubuntu, Debian e AlmaLinux mantêm seus próprios boletins de segurança, que refletem correções retroativas que o scanner pode não ter levado em conta.
Verifique os alertas de segurança da distribuição
Os alertas de segurança oficiais da sua distribuição Linux são a fonte oficial para determinar se uma versão específica de um pacote na sua distribuição está, de fato, vulnerável. Os Alertas de Segurança da Red Hat (RHSA), os Avisos de Segurança do Ubuntu (USN) e os Alertas de Segurança do Debian (DSA) levam em conta as versões retroportadas que os bancos de dados dos scanners muitas vezes não detectam.
Dica profissional:O rastreador de CVEs da TuxCare lista os CVEs que afetam distribuições Linux em fim de vida útil (EOL) para as quais a TuxCare oferece suporte estendido, juntamente com o status de disponibilidade dos patches. Se você estiver utilizando sistemas EOL, este é o feed de alertas que importa — e você pode se inscrever para receber atualizações por e-mail e ser notificado quando novos patches forem lançados, sem precisar verificar manualmente.
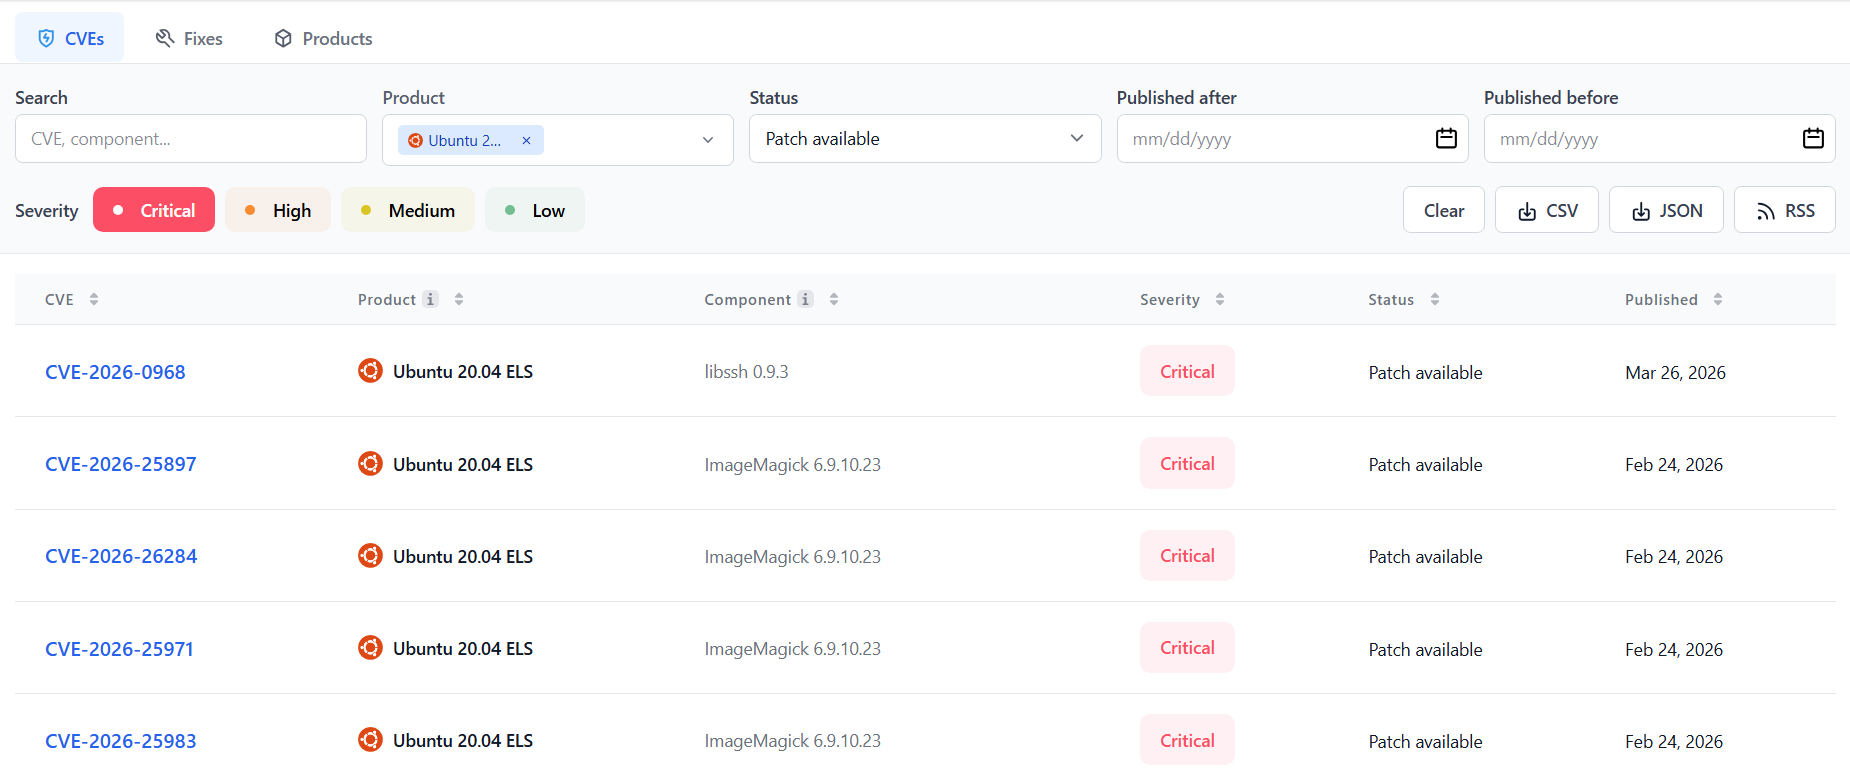
O TuxCare CVE Tracker exibe uma visualização filtrada de CVEs críticos com o status de disponibilidade de correção para Ubuntu 20.04 EOL
Acompanhe o CISA KEV e os feeds de inteligência contra ameaças
O catálogo KEV da CISA e o NVD do NIST fornecem dados CVE compatíveis com várias plataformas, incluindo pontuações CVSS e informações sobre o status de exploração.
A combinação de alertas das distribuições + status do KEV + um scanner cobre cerca de 90% do seu panorama preciso de vulnerabilidades CVE. Os 10% restantes — software personalizado, pacotes sem suporte, componentes de terceiros — exigem uma análise manual.
Monitoramento contínuo x análises pontuais
Uma verificação realizada mensalmente mostra onde você estava, não onde você está. Novas vulnerabilidades (CVEs) são divulgadas diariamente, e algumas são exploradas em até 24 a 48 horas após a divulgação pública. Realizar verificações pelo menos uma vez por semana nos sistemas conectados à Internet — e configurar alertas para novas entradas no KEV — aproxima muito mais sua janela de detecção do tempo real.
A varredura semanal é o mínimo exigido, não o máximo. Para ambientes de alta exposição, varreduras diárias, somadas a assinaturas de alertas KEV, constituem a base. O intervalo entre a divulgação de uma vulnerabilidade e sua exploração ativa vem diminuindo constantemente, e sua frequência de detecção precisa refletir isso.
Desafios comuns na aplicação de patches para vulnerabilidades CVE
A aplicação de patches parece simples, pelo menos no papel. É aqui que as equipes de segurança realmente enfrentam dificuldades.
Tempo de teste x Janela de exploração
Toda correção de produção precisa ser testada. Mas testes completos levam tempo – e os invasores não esperam pelos ciclos de controle de qualidade. Um prazo realista entre a correção e a produção para uma atualização do kernel em um ambiente complexo pode se estender por uma semana ou mais, mesmo quando a equipe está priorizando ativamente essa tarefa. Enquanto isso, pode ser que já exista uma exploração pública funcional para esse CVE já no segundo dia.
Não há uma resposta perfeita para essa tensão. A solução prática: reduzir os ciclos de teste para CVEs críticos por meio da manutenção de ambientes de teste pré-configurados, manter a capacidade de reversão à disposição e utilizar patches em tempo real para CVEs do kernel, de modo que a implantação não seja bloqueada enquanto os testes estão em andamento. O patch virtual também pode servir como uma barreira temporária na camada de rede ou no WAF enquanto um patch completo passa pela fila.
Software em fim de vida útil (EOL) sem patches do projeto original
Quando uma distribuição Linux ou um conjunto de pacotes chega ao fim do ciclo de vida, os patches do desenvolvedor original são interrompidos. Você tem três opções: fazer você mesmo o backport das correções (caro, demorado e fácil de cometer erros), implementar um serviço de suporte estendido ou aceitar a exposição contínua a vulnerabilidades CVE não corrigidas.
Não é incomum que equipes ainda estejam executando cargas de trabalho no CentOS 7 em 2026 – e essas equipes ou já migraram, ou estão lidando com vulnerabilidades (CVEs) no kernel sem correção no momento, ou conseguiram suporte estendido. O Endless Lifecycle Support (ELS) da TuxCare existe exatamente para o terceiro cenário: garantir o fornecimento contínuo de patches para vulnerabilidades CVE em distribuições no fim da vida útil (EOL), sem forçar uma migração de emergência. Nem a opção 1 nem a opção 3 são gratuitas, mas é preciso ponderar esse fato em relação aos custos de uma violação de segurança.
Quebra induzida por remendo
Os patches podem causar problemas. Uma atualização de biblioteca que corrige uma vulnerabilidade CVE pode introduzir uma incompatibilidade de API com um aplicativo dependente. Um patch no kernel pode interagir de forma inadequada com um driver personalizado. Aplicar patches de forma agressiva em um aplicativo legado, com anos de código inalterado, é realmente arriscado — não porque a aplicação de patches seja errada, mas porque o próprio aplicativo é frágil.
O monitoramento da integridade do código ajuda a detectar alterações inesperadas após a aplicação de patches. As implantações “canary” e os testes de regressão automatizados reduzem o alcance dos danos causados por uma atualização defeituosa. No entanto, alguns ambientes são frágeis demais para receber patches com segurança sem um trabalho de refatoração que anteceda qualquer CVE específico — e reconhecer isso com honestidade é o primeiro passo para corrigir o problema.
Custo de escala e coordenação
Em grande escala, a aplicação de patches para CVEs é tanto um problema de coordenação quanto técnico. Quem é responsável pela decisão sobre a aplicação de um patch em uma biblioteca compartilhada usada por cinco equipes diferentes? Quem aprova um patch do kernel que exige aprovação do controle de mudanças? Como acompanhar o status dos patches em 600 hosts Linux sem perder os CVEs em uma planilha que ninguém verifica?
Sem um gerenciamento centralizado de patches e sem uma responsabilidade clara, os patches acabam sendo esquecidos — não porque as equipes não se importem, mas porque o processo não possui estrutura suficiente para lidar com o volume. Esse é o tipo de problema que as ferramentas, por si só, não resolvem. É necessário um projeto de processo bem planejado em paralelo.
Melhores práticas para a aplicação de patches de CVE em 2026
Esses são os hábitos operacionais que diferenciam as equipes com dívida de patches controlada das equipes que só descobrem a vulnerabilidade durante a resposta a incidentes.
1. Automatize a implantação de patches sempre que possível
A aplicação manual de patches em grande escala é lenta, inconsistente e propensa a erros. O gerenciamento automatizado de patches para pacotes do espaço do usuário e bibliotecas de sistema não críticas reduz drasticamente a sobrecarga e melhora a consistência em todo o seu parque de máquinas. A automação não significa “configurar e esquecer” — os testes e a verificação ainda são realizados —, mas elimina o trabalho manual de rastrear, baixar e aplicar patches, um host por um.
No caso de patches do kernel, a automação da aplicação de patches em tempo real elimina totalmente a necessidade de reinicialização. A OCLC adotou essa abordagem e reduziu a exposição a vulnerabilidades CVE em 90%, ao mesmo tempo em que eliminou as interrupções relacionadas à aplicação de patches. O maior benefício não foi a velocidade, e sim a eliminação do atrito operacional que, em primeiro lugar, vinha causando o adiamento dos patches.
2. Centralize a visibilidade de toda a sua frota
Você precisa de uma visão única do status das atualizações em todo o seu ambiente Linux — quais servidores estão atualizados, quais não estão e quais apresentam exceções documentadas. Sem um gerenciamento centralizado de atualizações, você fica dependendo de alguém se lembrar de verificar uma planilha que já está desatualizada há três semanas.
Os ambientes em nuvem aumentam a complexidade: grupos de autoescala, instâncias efêmeras e cargas de trabalho em contêineres exigem estratégias de aplicação de patches diferentes das utilizadas no gerenciamento de VMs estáticas. Sua camada de visibilidade precisa abranger tudo isso.
3. Acompanhar a conformidade com as correções como uma métrica concreta
Documente tudo. Quais CVEs foram corrigidos, quando, por quem, quais eram as versões anteriores e posteriores, e quais correções estão em status de exceção, com justificativa por escrito. Essas são as evidências exigidas pela PCI DSS e por estruturas semelhantes — não se trata de burocracia por si só.
Se você não sabe qual é a sua taxa atual de conformidade com patches para CVEs críticos, determine esse número primeiro. Estabeleça uma meta — 95% dos CVEs críticos corrigidos em até 30 dias — e avalie o desempenho em relação a ela mensalmente. Não é possível melhorar uma métrica que não está sendo acompanhada.
4. Abranger toda a pilha, não apenas o kernel
A aplicação de patches no nível do sistema operacional é necessária, mas não suficiente. As vulnerabilidades (CVEs) que são exploradas geralmente estão em bibliotecas compartilhadas — glibc, OpenSSL —, ambientes de execução de linguagens de programação e dependências de aplicativos. Esses componentes são executados em processos no espaço do usuário, que não exigem reinicialização para a aplicação de patches, mas precisam, sem dúvida, de uma estratégia própria de aplicação de patches.
Os patches dinâmicos LibCare da TuxCare atualizam bibliotecas do espaço do usuário — incluindo glibc e OpenSSL — sem a necessidade de reiniciar os processos. Isso preenche a lacuna entre as correções no nível do kernel e a pilha de software mais ampla, que a maioria dos programas de correção silenciosamente deixa de lado.
Se você estiver aplicando patches no kernel, mas ignorando as bibliotecas compartilhadas, estará fechando uma porta e deixando outra totalmente aberta.
Corrija vulnerabilidades CVE em tempo real sem precisar reiniciar o sistema com o TuxCare
O principal problema com a aplicação de patches para vulnerabilidades CVE no Linux não é a aplicação em si, e sim o atrito operacional que leva as equipes a adiá-la. As reinicializações exigem janelas de manutenção. As janelas de manutenção exigem coordenação. A coordenação leva tempo. E, nesse intervalo, a exposição à vulnerabilidade se acumula.
O TuxCare elimina esse atrito. O KernelCare aplica patches no kernel em tempo real, sem a necessidade de reinicialização. O LibCare aplica patches na glibc e no OpenSSL sem reiniciar os processos.
Confira os preços para ver como ficariam no seu ambiente ou entre em contato diretamente se quiser discutir sua configuração específica.