Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- A Un CVE identifica una vulnerabilidad específica que se ha hecho pública; Las puntuaciones indica su gravedad.
- Aplicación de parches CVE corrige la vulnerabilidad por completo; las medidas de mitigación solo limitan la exposición.
- Prioriza según la explotabilidad, y no solo por la puntuación. El catálogo de vulnerabilidades explotadas conocidas de la CISA es la forma más rápida de saber qué vulnerabilidades se están utilizando activamente con fines maliciosos.
- En Linux, la aplicación de los parches del núcleo se retrasa debido a la necesidad de reiniciar el sistema. La aplicación de parches en tiempo real elimina esa limitación sin necesidad de programar tiempos de inactividad.
Tu escáner acaba de detectar 400 CVE. Tu ingeniero de guardia ya está desbordado. Y tu director técnico quiere saber cuáles son realmente peligrosos, antes de que acabe el día.
Así es la aplicación de parches para vulnerabilidades CVE en la práctica: complicada, dependiente del contexto y nunca tan sencilla como sugieren los documentos de los fabricantes.
La aplicación de parches para CVE es el proceso de identificar las vulnerabilidades de ciberseguridad divulgadas públicamente en tu pila de software y aplicar las correcciones que las subsanan. Este artículo ofrece una visión completa: cómo funcionan los CVE, cómo establecer prioridades de forma inteligente, cómo identificar qué es lo que realmente necesita un parche y qué es lo que suele impedir que los equipos lo hagan bien.
¿Qué es un CVE?
Un CVE (Common Vulnerabilities and Exposures, «Vulnerabilidades y exposiciones comunes») es un identificador único que se asigna a los fallos de ciberseguridad conocidos públicamente en software o hardware. El programa está gestionado por MITRE Corporation y patrocinado por la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA). Cuando un investigador o un proveedor descubre una vulnerabilidad, esta se revisa y se le asigna un identificador CVE (con el formato CVE-AÑO-NÚMERO), que se convierte en el punto de referencia común para todas las herramientas de seguridad, avisos y notas de parches.
Así es como suele desarrollarse el proceso:
- Un investigador o un proveedor descubre una vulnerabilidad.
- Se notifica a MITRE o a una autoridad de numeración CVE (CNA).
- Se asigna un identificador CVE y la entrada se publica en la Base de Datos Nacional de Vulnerabilidades.
- Los proveedores y las distribuciones de Linux publican parches o avisos en los que se hace referencia a ese ID.
- Tu escáner lo detecta… y empieza a correr el tiempo.
CVE frente a CVSS: no son lo mismo:
|
Término |
Qué es |
Qué te indica |
|
CVE |
Un identificador único de vulnerabilidad |
¿Qué fallo de seguridad existe y dónde se encuentra? |
|
CVSS |
Una puntuación numérica de gravedad (0,0–10,0) |
Qué grave es, en teoría |
Las puntuaciones CVSS se calculan de forma aislada. Una puntuación CVSS de 9,8 en un servicio protegido por un cortafuegos y aislado de Internet tiene una prioridad operativa menor que una puntuación CVSS de 6,5 en una API de acceso público con un exploit conocido que se está utilizando en la red. El contexto siempre prevalece.
¿Qué es la aplicación de parches CVE?
La aplicación de parches CVE consiste en aplicar una solución —una actualización de software, una actualización de paquete o un parche del núcleo— que resuelva una vulnerabilidad específica conocida. Se puede considerar como una gestión de parches centrada específicamente en la seguridad.
También conviene diferenciar entre la aplicación de parches y la mitigación, ya que los equipos suelen confundir ambos conceptos constantemente:
|
Enfoque |
Para qué sirve |
¿Se ha eliminado el riesgo? |
|
Mitigación |
Reduce la superficie de ataque o el impacto (reglas del cortafuegos, configuración del WAF, desactivación de funciones) |
No, la vulnerabilidad sigue existiendo |
|
Parcheo |
Elimina por completo la ruta de código vulnerable |
Sí, la exposición está cerrada. |
La mitigación es una solución provisional. La solución definitiva pasa por aplicar parches a las vulnerabilidades (CVE). En la práctica, a menudo se hacen ambas cosas: se mitiga el riesgo de inmediato y luego se aplica el parche en la siguiente ventana de mantenimiento programada. Pero si esa ventana está prevista para dentro de tres meses, no se está gestionando el riesgo, sino más bien aplazándolo y esperando que no ocurra nada mientras tanto.
Importancia de la aplicación de parches CVE en los sistemas Linux
Linux es la base de la mayor parte de la infraestructura de producción, lo que hace que la aplicación de parches para vulnerabilidades CVE en Linux tenga una importancia diferente a la que tiene en otras plataformas.
Linux es un objetivo de gran valor y alta densidad
Linux ejecuta la mayoría de las cargas de trabajo en la nube pública, las aplicaciones en contenedores y los servidores empresariales. Esa concentración lo convierte en un objetivo atractivo: los atacantes se centran en aquellos lugares donde la densidad de sistemas expuestos es mayor. Las vulnerabilidades CVE a nivel del núcleo son especialmente peligrosas, ya que un ataque exitoso puede otorgar al atacante el control total del sistema, y no solo el acceso a nivel de aplicación.
La vulnerabilidad de escalada de privilegios de Polkit pkexec de 2021 (CVE-2021-4034) es un buen ejemplo de lo que está en juego. Aprovechable en prácticamente todas las principales distribuciones de Linux, no requería acceso a la red, sino solo una cuenta de usuario local y derechos de ejecución. Los equipos que no habían aplicado el parche descubrieron por las malas que «sin exposición externa» no significa «sin riesgo».
Los requisitos de reinicio hacen que los equipos se salten los parches del núcleo
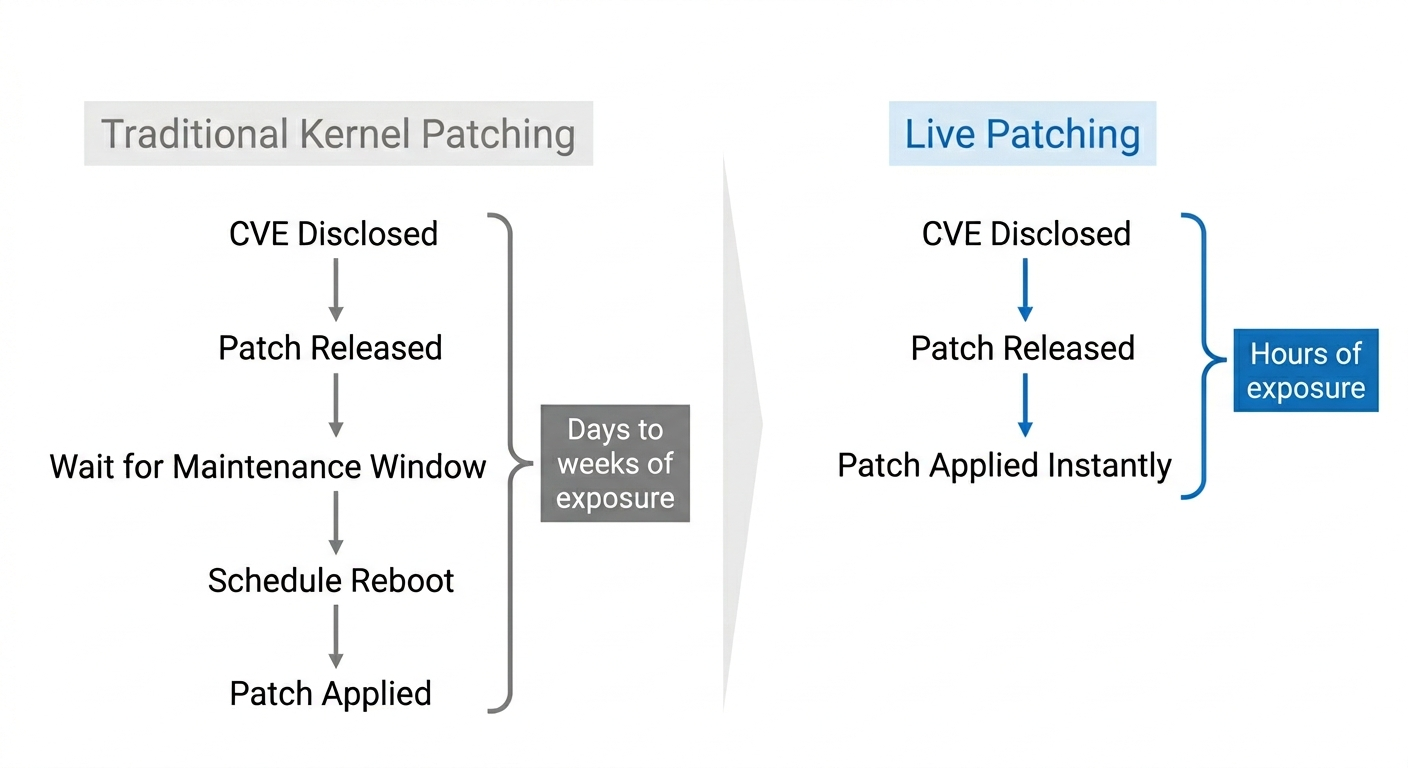
La aplicación tradicional de parches al núcleo de Linux requiere un reinicio para cargar el nuevo núcleo. En entornos de producción, los reinicios implican tiempo de inactividad, coordinación y aprobación; por ello, los equipos posponen la aplicación de los parches del núcleo durante semanas o meses, dejando las vulnerabilidades de software sin resolver mientras la corrección permanece en la cola.
El informe de TuxCare sobre el estado de la detección de vulnerabilidades y la gestión de parches en el ámbito empresarial reveló que solo el 46 % de las organizaciones aprovechan la aplicación de parches en tiempo real, lo que significa que la mayoría sigue dependiendo de los ciclos de parches tradicionales que requieren reinicios y ventanas de mantenimiento. No se trata de negligencia, sino de la realidad operativa que supone gestionar sistemas de producción a gran escala. Hasta que no se resuelva el problema de los reinicios, la gestión de parches del núcleo tendrá un retraso inherente.
Los paquetes EOL siguen en funcionamiento en el entorno de producción
Una parte significativa de los entornos de producción de Linux incluye paquetes que han superado la fecha de fin de vida útil establecida por el desarrollador original. Cuando finaliza el soporte del desarrollador original, también dejan de proporcionarse los parches para las vulnerabilidades CVE. En ese momento, los equipos se ven obligados a adaptar ellos mismos las correcciones, recurrir a un proveedor de soporte ampliado o aceptar que las vulnerabilidades conocidas permanecerán sin parchear de forma indefinida.
CentOS 7 llegó al final de su ciclo de vida (EOL) en junio de 2024. En 2026, todavía hay una gran base de usuarios que lo sigue utilizando. Muchos de esos sistemas tienen vulnerabilidades CVE sin resolver y sin que se prevea ninguna corrección por parte del desarrollador original. El enfoque basado en la aplicación de parches es lo que distingue a los equipos que se adelantan a esta situación de aquellos que no se dan cuenta de su vulnerabilidad hasta que se produce un incidente.
Los marcos de cumplimiento exigen que se documenten los plazos de aplicación de parches
Las normas PCI DSS, HIPAA y SOC 2, así como la mayoría de los marcos de seguridad gubernamentales, exigen la aplicación demostrable y oportuna de parches, y algunos establecen plazos explícitos: por lo general, los parches críticos deben aplicarse en un plazo de 30 días y los de alta gravedad, en un plazo de entre 60 y 90 días.
En entornos Linux que abarcan múltiples distribuciones y conjuntos de dependencias, cumplir esos plazos de forma sistemática resulta más difícil de lo que parece. Suspender una auditoría porque había un parche disponible pero no se aplicó es un problema que se puede evitar, y la carga que supone la documentación es una realidad.
Proceso paso a paso para la aplicación de parches CVE
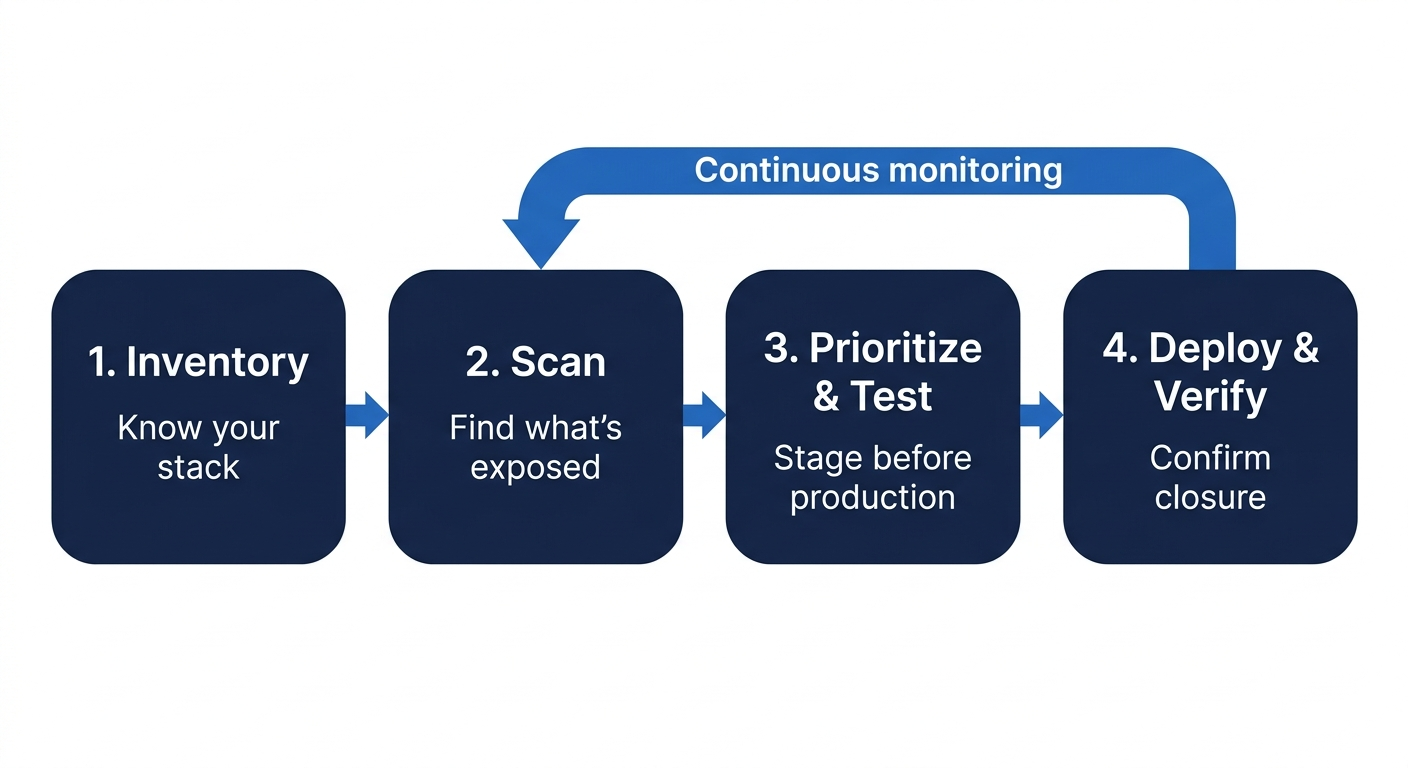
La aplicación de parches para vulnerabilidades CVE no consiste simplemente en ejecutar dnf update y darlo por terminado. Cada paso del proceso es importante, y saltarse cualquiera de ellos es lo que provoca fallos en producción.
Paso 1: Haz un inventario de tus activos y de las versiones de tu software
No se puede aplicar un parche a algo que no se sabe que se está ejecutando. Empieza por realizar un inventario actualizado de tus servidores Linux, los paquetes instalados, las versiones del núcleo y cualquier componente de terceros incluido en aplicaciones o imágenes de contenedores.
Esto parece obvio, pero los equipos de seguridad siguen pasándolo por alto. Es sorprendentemente fácil verse afectado por una vulnerabilidad en una biblioteca que ni siquiera sabías que se había implementado: un desarrollador la incluye en una imagen de contenedor, nadie la supervisa y, seis meses después, un escáner de vulnerabilidades la detecta. Tu inventario debe abarcar:
- Servidores físicos y de máquinas virtuales (por sistema operativo y versión del núcleo)
- Imágenes base de contenedores y sus capas de paquetes
- Bibliotecas de código abierto incluidas en las aplicaciones
- Paquetes en fin de vida útil (EOL) que no recibirán parches del desarrollador original
Sin esta referencia, los resultados del escáner siempre serán incompletos.
Paso 2: Buscar las vulnerabilidades CVE afectadas
Una vez que dispongas de un inventario, realiza análisis de vulnerabilidades para comparar las versiones de los paquetes instalados con los datos de vulnerabilidades conocidas. El resultado es una lista de CVE que afectan a tu entorno, normalmente con puntuaciones CVSS y detalles de las versiones.
Hay que tener en cuenta algunas cosas: los escáneres generan falsos positivos y no siempre tienen en cuenta las adaptaciones a versiones anteriores específicas de cada distribución. Un escáner podría señalar un CVE en RHEL cuando Red Hat ya haya adaptado la corrección a una versión anterior del paquete sin aumentar el número de versión.
Paso 3: Priorizar, probar y aplicar las actualizaciones por fases
Hoy en día no se aplican parches a todas las vulnerabilidades CVE. Clasifícalas según su explotabilidad en el mundo real, la puntuación CVSS y la exposición de los activos; a continuación, pruébalas en un entorno de pruebas antes de implementarlas en producción. Esto es innegociable en el caso de los parches del núcleo. Una actualización defectuosa del núcleo que provoque un fallo en un servidor de producción a las 2 de la madrugada es peor que posponer la aplicación de un parche en un servicio que no está expuesto al público.
KernelCare, de TuxCare, aplica parches del núcleo de Linux en tiempo real —sin necesidad de reiniciar el sistema—, por lo que las correcciones críticas de CVE del núcleo no tienen que esperar a una ventana de mantenimiento. Las agencias gubernamentales han utilizado esta solución para cumplir con los estrictos plazos de aplicación de parches sin interrupciones en el servicio.
En el caso de los parches del espacio de usuario, agrúpalos por nivel de riesgo: primero los críticos, luego los de riesgo alto y, por último, los de riesgo medio. Documenta todo: la versión del paquete antes y después, los resultados de las pruebas y cualquier excepción, junto con una justificación por escrito.
Paso 4: Implementación, verificación y supervisión
Aplicar el parche no es el final del proceso. Tras la implementación, comprueba que el CVE se haya solucionado realmente: vuelve a realizar un análisis, confirma que los servicios funcionan con normalidad y comprueba que no haya regresiones inesperadas. A continuación, configura la supervisión para detectar nuevos CVE en el mismo componente. Una corrección para el CVE-A no te protege del CVE-B que se publique la semana siguiente.
Realiza un seguimiento del tiempo medio hasta la aplicación del parche (MTTP) como indicador operativo. Si tu MTTP para las CVE críticas es de 45 días, esa es una cifra concreta con la que trabajar. Si no lo mides, no sabrás si estás mejorando.
Cómo priorizar la aplicación de parches para vulnerabilidades CVE en 2026
Con cientos de CVE que podrían afectar a tu entorno, tratarlas todas por igual es la forma más rápida de acabar sufriendo «fatiga de alertas» y de que, en realidad, no se aplique ningún parche. Estos son los criterios que deberían determinar el orden de prioridad de tu lista.
1. Explotación activa en el entorno natural
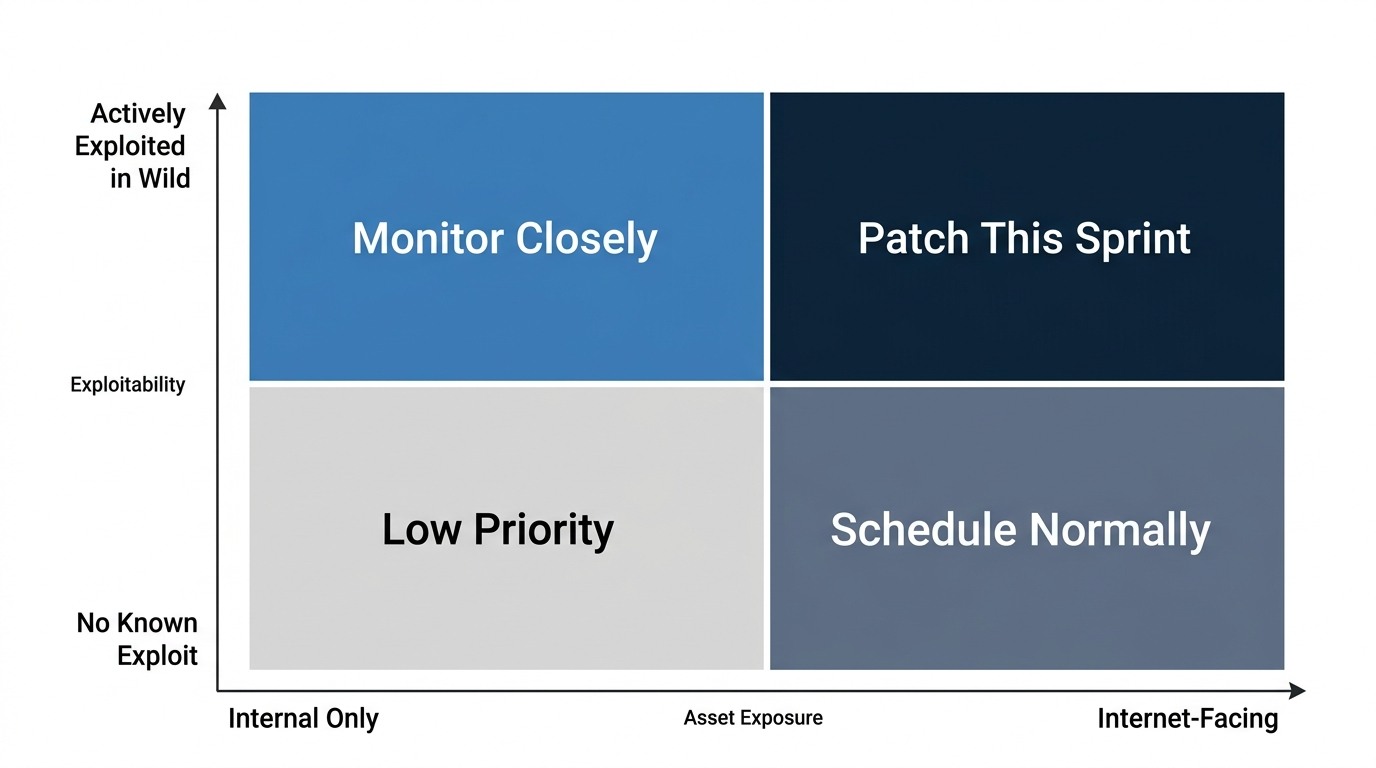
Una vulnerabilidad CVE para la que existe un código de explotación público y que está siendo utilizada activamente por los actores maliciosos es, sin lugar a dudas, más urgente que una que se encuentre en una base de datos sin código de explotación conocido. El catálogo de vulnerabilidades explotadas conocidas (KEV) de la CISA es la fuente pública más fiable en este sentido. Si una vulnerabilidad CVE que afecta a tu entorno figura en esa lista, pasa a ser la prioridad número uno. Y punto.
El CVSS se diseñó para medir la gravedad, no la posibilidad de explotación en el mundo real. Un CVSS de 7,5 que se esté utilizando activamente contra configuraciones SSH de Linux tiene mayor prioridad que un CVSS de 9,1 en un componente que no esté expuesto al exterior. El estado KEV es el factor determinante que prevalece sobre la puntuación.
2. Exposición de activos y radio de la explosión
Dos sistemas pueden ejecutar el mismo paquete vulnerable, pero no presentan el mismo riesgo. Si uno está expuesto a Internet y el otro es un trabajo por lotes interno en un segmento de red aislado, establece las prioridades en consecuencia. Relaciona los CVE con la exposición de los activos: ¿Se puede acceder al servicio afectado desde Internet? ¿Tiene el host afectado acceso a datos confidenciales o a credenciales privilegiadas?
El radio de impacto también es importante. Una vulnerabilidad en un nodo compartido de Kubernetes puede afectar a todos los pods que se ejecutan en él. En cambio, una vulnerabilidad en un servidor de aplicaciones de un solo inquilino queda contenida. Hay que tener en cuenta el potencial de movimiento lateral, no solo la vía de explotación inicial.
Regla general: Si hay un CVE en un servidor conectado a Internet → aplicar el parche en este sprint. Si hay un CVE en un servidor de uso exclusivamente interno sin acceso a datos confidenciales → puede pasar a un segundo plano respecto a tareas de mayor prioridad, pero no dejes que desaparezca por completo de la cola.
3. Puntuación CVSS: en contexto
Las puntuaciones CVSS constituyen un punto de referencia útil para la clasificación inicial. Las CVE de gravedad crítica (9,0+) y alta (7,0–8,9) deben recibir atención prioritaria. Sin embargo, siempre hay que tener en cuenta el contexto antes de establecer las prioridades. La pregunta clave es si el vector de ataque de la vulnerabilidad existe realmente en tu entorno. Un ataque basado en la red requiere acceso a la red. Una escalada de privilegios local requiere que el atacante ya tenga un punto de acceso.
Una vulnerabilidad de ejecución remota de código con una puntuación CVSS de 9,8 en una biblioteca que se vincula de forma estática, pero que nunca se expone a la red, puede tener una prioridad operativa menor que una vulnerabilidad de elusión de autenticación con una puntuación CVSS de 6,5 presente en tu pasarela de API pública.
4. Plazos de cumplimiento
Si operas bajo un marco de cumplimiento normativo, los plazos de aplicación de parches son restricciones estrictas, no meras recomendaciones. No respetar ese plazo da lugar a observaciones en las auditorías y genera el tipo de riesgo documentado que resulta difícil de explicar tras un incidente.
Crea tu cola de parches para dar prioridad a los CVE con plazo de cumplimiento junto con las entradas de KEV. Si un CVE figura tanto en la lista KEV como está sujeto a un plazo de cumplimiento de 30 días, se corrige esta semana. Si tu equipo no consigue cumplir sistemáticamente esos plazos, ese es el problema de proceso que hay que solucionar antes de tu próximo ciclo de auditoría.
Cómo identificar las vulnerabilidades CVE que requieren la aplicación de un parche
Para determinar qué CVE se aplican realmente a tu entorno, no basta con ejecutar una sola herramienta. A continuación te explicamos en qué consiste un enfoque completo de identificación.
Utiliza escáneres de vulnerabilidades
Los escáneres como Nessus y OpenSCAP comparan las versiones del software instalado con las bases de datos CVE y señalan las coincidencias. Son rápidos, bastante precisos para una identificación inicial y se integran en la mayoría de los flujos de CI/CD. La limitación: son frecuentes los falsos positivos, sobre todo en el caso de los parches adaptados a la distribución, en los que la versión instalada no ha cambiado, pero sí se ha aplicado la corrección.
Comprueba siempre los resultados del escáner con las errata de seguridad oficiales de tu distribución antes de considerar que un CVE no está parcheado. RHEL, Ubuntu, Debian y AlmaLinux publican sus propios avisos de seguridad, que reflejan correcciones retroactivas que el escáner podría no tener en cuenta.
Consulta los avisos de seguridad de la distribución
Los avisos de seguridad oficiales de tu distribución de Linux son la fuente de referencia para determinar si una versión concreta de un paquete en tu distribución específica es realmente vulnerable. Los avisos de seguridad de Red Hat (RHSA), los avisos de seguridad de Ubuntu (USN) y los avisos de seguridad de Debian (DSA) tienen en cuenta las adaptaciones a versiones anteriores que las bases de datos de los escáneres suelen pasar por alto.
Consejo profesional:El rastreador de CVE de TuxCare recoge los CVE que afectan a las distribuciones de Linux fuera de ciclo de vida (EOL) para las que TuxCare ofrece soporte ampliado, junto con el estado de disponibilidad de los parches. Si utilizas sistemas EOL, este es el servicio de avisos que te interesa; además, puedes suscribirte a las actualizaciones por correo electrónico para recibir notificaciones cuando se publiquen nuevos parches, sin necesidad de comprobarlo manualmente.
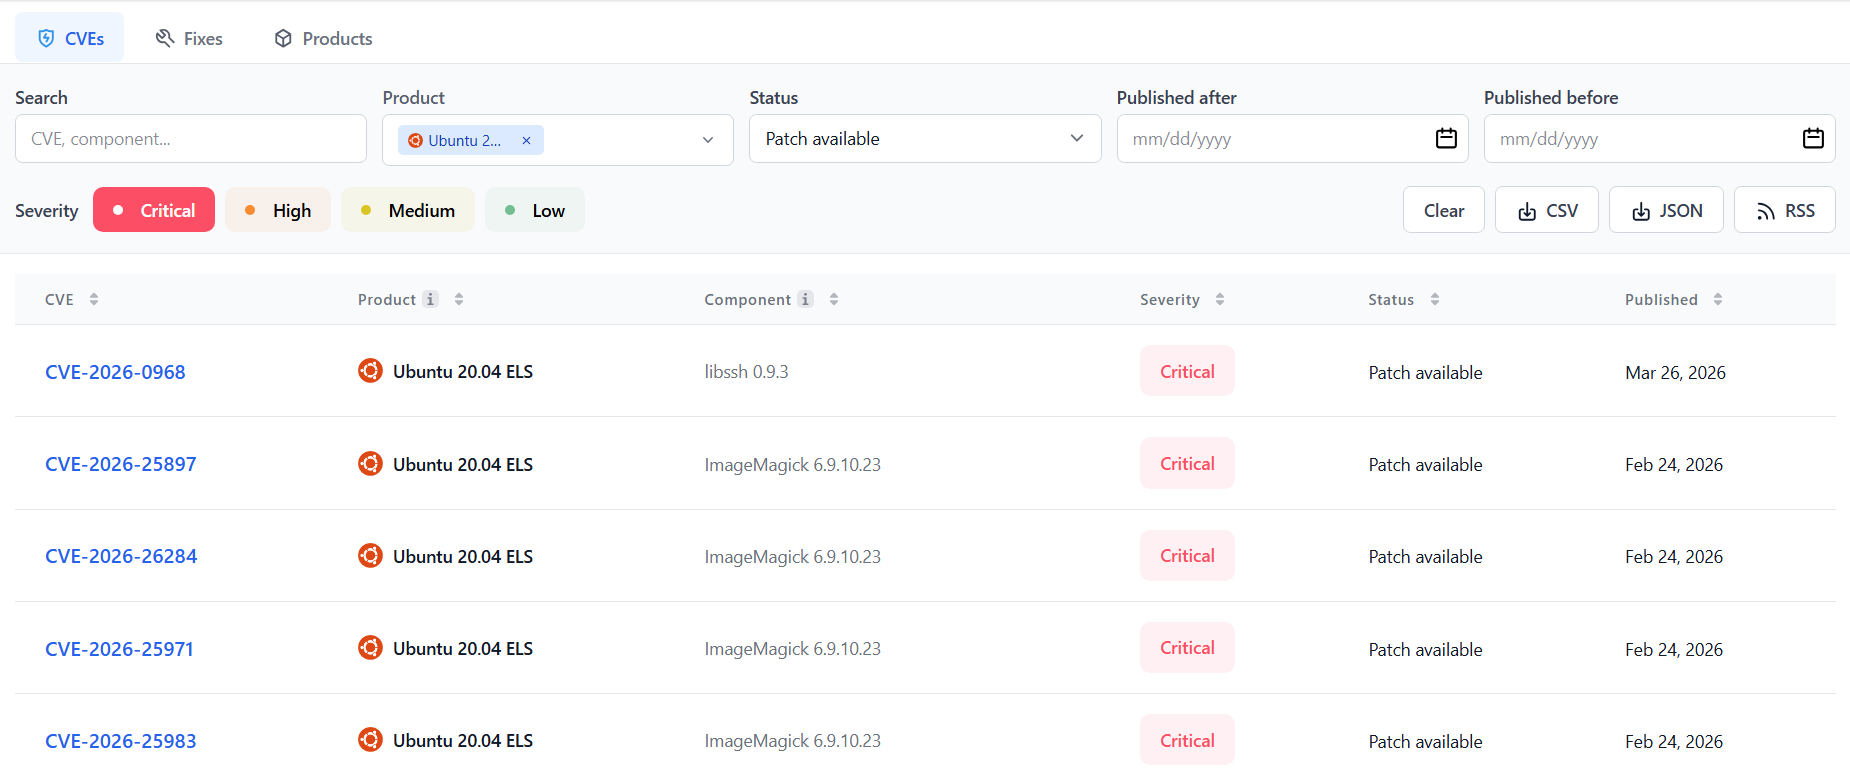
El rastreador de CVE de TuxCare muestra una vista filtrada de los CVE críticos con el estado de disponibilidad de parches para Ubuntu 20.04 EOL
Consulta los boletines de CISA KEV y de inteligencia sobre amenazas
El catálogo KEV de la CISA y el NVD del NIST te proporcionan datos CVE multiplataforma con puntuaciones CVSS y el estado de explotación.
La combinación de los avisos de las distribuciones, el estado de KEV y un escáner cubre aproximadamente el 90 % de tu visión precisa de los CVE. El 10 % restante —software personalizado, paquetes sin soporte y componentes de terceros— requiere una revisión manual.
Supervisión continua frente a análisis puntuales
Un análisis que se realiza mensualmente te indica cuál era tu situación, no cuál es tu situación actual. Cada día se dan a conocer nuevas vulnerabilidades (CVE) y algunas se aprovechan con fines maliciosos en un plazo de 24 a 48 horas tras su divulgación pública. Realizar análisis al menos una vez a la semana en los sistemas conectados a Internet —y configurar alertas para las nuevas entradas de KEV— hace que tu ventana de detección se acerque mucho más al tiempo real.
El análisis semanal es un mínimo, no un máximo. En entornos de alta exposición, lo básico es realizar análisis diarios y suscribirse a las alertas KEV. El margen de tiempo entre la divulgación de una vulnerabilidad y su explotación activa se ha ido reduciendo de forma constante, y la frecuencia de detección debe reflejarlo.
Retos habituales a la hora de aplicar parches para vulnerabilidades CVE
La aplicación de parches parece sencilla sobre el papel. Pero es aquí donde los equipos de seguridad se encuentran realmente con dificultades.
Tiempo de pruebas frente a ventana de explotación
Todo parche de producción debe someterse a pruebas. Pero unas pruebas exhaustivas llevan tiempo, y los atacantes no esperan a que finalicen los ciclos de control de calidad. El plazo realista desde la aplicación del parche hasta su puesta en producción para una actualización del núcleo en un entorno complejo puede prolongarse hasta una semana o más, incluso cuando el equipo le está dando prioridad de forma activa. Mientras tanto, es posible que para el segundo día ya exista un exploit público operativo para ese CVE.
No existe una respuesta perfecta a esta disyuntiva. La solución práctica consiste en: acortar los ciclos de prueba de las vulnerabilidades CVE críticas mediante el mantenimiento de entornos de prueba preconfigurados, mantener lista la capacidad de revertir cambios y utilizar parches en tiempo real para las vulnerabilidades CVE del núcleo, de modo que el despliegue no se vea bloqueado mientras se realizan las pruebas. Los parches virtuales también pueden servir como barrera temporal en la capa de red o en la capa WAF mientras el parche completo pasa por la cola.
Software en fin de vida útil sin parches de los desarrolladores originales
Cuando una distribución de Linux o un conjunto de paquetes llega al final de su ciclo de vida, dejan de publicarse parches por parte del desarrollador original. Te quedan tres opciones: adaptar tú mismo las correcciones (algo costoso, lento y en lo que es fácil cometer errores), implementar un servicio de soporte ampliado o aceptar la exposición continua a vulnerabilidades CVE sin parchear.
No es raro que en 2026 haya equipos que sigan ejecutando cargas de trabajo en CentOS 7; estos equipos o bien han migrado, o bien tienen en este momento vulnerabilidades CVE sin parchear en el kernel, o bien han encontrado soporte ampliado. El servicio Endless Lifecycle Support (ELS) de TuxCare existe precisamente para el tercer caso: garantizar el suministro continuo de parches para vulnerabilidades CVE en distribuciones al final de su vida útil (EOL) sin obligar a realizar una migración de emergencia. Ni la opción 1 ni la opción 3 son gratuitas, pero hay que sopesar ese hecho frente a los costes que supondría una brecha de seguridad.
Rotura provocada por un parche
Los parches pueden causar problemas. Una actualización de una biblioteca que soluciona un CVE puede provocar una incompatibilidad de la API con una aplicación dependiente. Un parche del núcleo puede interferir negativamente con un controlador personalizado. Aplicar parches de forma agresiva a una aplicación heredada con años de código sin modificar supone un riesgo real, no porque aplicar parches sea un error, sino porque la propia aplicación es frágil.
La supervisión de la integridad del código ayuda a detectar cambios inesperados tras la aplicación de un parche. Las implementaciones «canary» y las pruebas de regresión automatizadas reducen el alcance de los efectos negativos de una actualización defectuosa. Sin embargo, algunos entornos son demasiado frágiles como para aplicar parches de forma segura sin realizar un trabajo de refactorización previo a cualquier CVE concreto, y reconocerlo con honestidad es el primer paso para solucionarlo.
Coste de escalabilidad y coordinación
A gran escala, la aplicación de parches para vulnerabilidades CVE es tanto un problema de coordinación como técnico. ¿Quién es el responsable de decidir qué parches aplicar a una biblioteca compartida que utilizan cinco equipos diferentes? ¿Quién aprueba un parche del núcleo que requiere la autorización del control de cambios? ¿Cómo se realiza el seguimiento del estado de los parches en 600 hosts Linux sin que las vulnerabilidades CVE se pierdan en una hoja de cálculo que nadie revisa?
Sin una gestión centralizada de los parches y sin que quede claro quién es el responsable, los parches se quedan en el tintero, no porque a los equipos no les importe, sino porque el proceso no está lo suficientemente estructurado como para gestionar el volumen. Este es el tipo de problema que las herramientas por sí solas no resuelven. Requiere, además, un diseño deliberado de los procesos.
Buenas prácticas para la aplicación de parches de CVE en 2026
Estos son los hábitos operativos que diferencian a los equipos que mantienen bajo control su deuda de parches de aquellos que descubren su vulnerabilidad durante la respuesta a incidentes.
1. Automatiza la aplicación de parches siempre que sea posible
La aplicación manual de parches a gran escala es lenta, inconsistente y propensa a errores. La gestión automatizada de parches para paquetes del espacio de usuario y bibliotecas del sistema no críticas reduce drásticamente la carga administrativa y mejora la coherencia en todo tu parque informático. La automatización no significa «configurar y olvidarse» —las pruebas y la verificación siguen siendo necesarias—, pero elimina la laboriosa tarea manual de rastrear, descargar y aplicar parches en cada servidor individualmente.
En el caso de los parches del núcleo, la automatización de la aplicación de parches en tiempo real elimina por completo la necesidad de reiniciar el sistema. OCLC aplicó este enfoque y redujo la exposición a vulnerabilidades CVE en un 90 %, al tiempo que eliminó las interrupciones del servicio relacionadas con la aplicación de parches. La mayor ventaja no fue la rapidez, sino la eliminación de los obstáculos operativos que, en primer lugar, habían provocado que se aplazara la aplicación de los parches.
2. Centralizar la visibilidad de toda tu flota
Necesitas una visión global del estado de los parches en todo tu entorno Linux: qué servidores tienen los parches instalados, cuáles no y cuáles presentan excepciones documentadas. Sin una gestión centralizada de los parches, dependes de que alguien se acuerde de consultar una hoja de cálculo que ya lleva tres semanas desactualizada.
Los entornos en la nube añaden complejidad: los grupos de autoescalado, las instancias efímeras y las cargas de trabajo en contenedores requieren estrategias de aplicación de parches que difieren de la gestión de máquinas virtuales estáticas. Tu capa de visibilidad debe abarcarlo todo.
3. Realizar un seguimiento del cumplimiento de las reparaciones de la vía como indicador cuantitativo
Documenta todo. Qué vulnerabilidades CVE se han corregido, cuándo, quién lo ha hecho, cuáles eran las versiones anteriores y posteriores, y qué parches se encuentran en estado de excepción con una justificación por escrito. Estas son las pruebas que exigen la norma PCI DSS y otros marcos similares; no se trata de burocracia por el simple hecho de cumplir con los trámites.
Si no conoces tu índice actual de cumplimiento en la aplicación de parches para las CVE críticas, calcula primero esa cifra. Establece un objetivo —que el 95 % de las CVE críticas se corrijan en un plazo de 30 días— y comprueba mensualmente si lo estás cumpliendo. No se puede mejorar una métrica que no se supervisa.
4. Abarcar todo el «full stack», no solo el núcleo
La aplicación de parches a nivel del sistema operativo es necesaria, pero no suficiente. Las vulnerabilidades CVE que se explotan suelen encontrarse en bibliotecas compartidas —como glibc u OpenSSL—, entornos de ejecución de lenguajes de programación y dependencias de aplicaciones. Estas se ejecutan en procesos del espacio de usuario que no requieren reiniciar el sistema para aplicar los parches, pero que necesitan sin duda alguna una estrategia de aplicación de parches propia.
Los parches en tiempo real LibCare de TuxCare se aplican a las bibliotecas del espacio de usuario —incluidas glibc y OpenSSL— sin necesidad de reiniciar los procesos. Esto cubre la brecha entre los parches a nivel del núcleo y el resto de la pila de software, que la mayoría de los programas de aplicación de parches suelen dejar sin abordar.
Si aplicas parches al núcleo pero pasas por alto las bibliotecas compartidas, estás cerrando una puerta y dejando otra abierta de par en par.
Aplica parches a las vulnerabilidades CVE en tiempo real sin necesidad de reiniciar el sistema con TuxCare
El problema fundamental con la aplicación de parches para vulnerabilidades CVE en Linux no es la aplicación de los parches en sí misma, sino las dificultades operativas que hacen que los equipos la retrasen. Los reinicios requieren ventanas de mantenimiento. Las ventanas de mantenimiento requieren coordinación. La coordinación lleva tiempo. Y, mientras tanto, la exposición a los riesgos se acumula.
TuxCare elimina esa complicación. KernelCare aplica parches al núcleo en tiempo real, sin necesidad de reiniciar el sistema. LibCare aplica parches a glibc y OpenSSL sin necesidad de reiniciar los procesos.
Consulta los precios para ver cómo se ajustan a tu entorno, o ponte en contacto con nosotros directamente si quieres comentarnos tu configuración específica.