Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A automação da segurança cibernética reduz os erros humanos e agiliza tarefas como a aplicação de patches, a detecção de ameaças e o monitoramento da conformidade.
- A automação é essencial para ampliar a escala do Linux e das defesas corporativas, onde os processos manuais não conseguem acompanhar a evolução das ameaças.
- A solução automatizada de gerenciamento de vulnerabilidades da TuxCare, o KernelCare Enterprise, permite a implantação de patches no kernel sem a necessidade de reinicialização.
Os profissionais de segurança cibernética precisam estar atentos às novas ameaças à segurança na nuvem e tomar medidas imediatas para minimizar o risco de ocorrência de incidentes futuros. Muito disso pode ser alcançado com as ferramentas de automação adequadas, e as organizações com visão de futuro já colocaram muitos de seus fluxos de trabalho de segurança cibernética em modo automático.
Este artigo explica o que é a automação da segurança cibernética, como ela funciona, quais são os benefícios e os desafios que ela traz e como colocá-la em prática.
O que é automação em segurança cibernética?
A automação da segurança cibernética é o processo de monitoramento contínuo, aplicação de patches e correção por meio da automação dos diversos sistemas, com o objetivo de manter o mais alto nível de prontidão, segurança e disponibilidade.
As equipes de segurança são obrigadas a dedicar suas valiosas horas de trabalho à execução manual de tarefas repetitivas, de baixo valor e, muitas vezes, tediosas.
Essas funções incluem a detecção proativa de ameaças, a resposta a incidentes e a análise forense. Com ferramentas de automação de segurança cibernética, eles podem automatizar essas tarefas repetitivas, de modo a dedicar mais horas de seus valiosos recursos humanos a trabalhos de maior valor agregado.
Como funciona a automação da segurança cibernética?
A automação da segurança cibernética funciona por meio da integração de monitoramento, análise e ação em um único ciclo contínuo.
Em vez de verificações manuais, a plataforma de automação utiliza diversas ferramentas de segurança e responde a alertas com base em regras predefinidas ou em análises de aprendizado de máquina.
Um fluxo de trabalho automatizado típico é assim:
Detecção: A automação verifica continuamente os registros, os terminais e o tráfego de rede em busca de atividades suspeitas que indiquem ameaças à segurança.
Análise: Os alertas são complementados com informações sobre ameaças para determinar o nível de gravidade e reduzir os falsos positivos.
Resposta: Dependendo da política, o sistema pode isolar um dispositivo, bloquear o tráfego ou acionar a aplicação de uma correção.
Recuperação e geração de relatórios: Scripts automatizados restauram sistemas ou geram relatórios em conformidade com as normas sem a necessidade de espera por entradas manuais.
De acordo com o Relatório da IBM sobre o Custo de uma Violação de Dados em 2025, as organizações que utilizavam amplamente a Inteligência Artificial (IA) e a automação conseguiram detectar e conter violações de forma significativamente mais rápida — enquanto aquelas que não utilizavam tecnologias de IA ou automação enfrentaram custos mais elevados e tempos de resposta mais longos. O estudo também observou que a adoção da automação continua a crescer, com apenas 28% das organizações relatando não utilizar essas ferramentas, uma queda em relação aos 33% do ano anterior.
Por que a automação da segurança cibernética é importante para as organizações
Muitos fornecedores de segurança cibernética agrupam as ameaças, começando por coletar o maior número possível delas a partir de todos os vetores de ataque e de seus sistemas internos, bem como de fontes externas.
No entanto, muitas vezes eles coletam grandes quantidades de informações sobre ameaças em bruto, desestruturadas e, frequentemente, imprecisas, e acabam oferecendo poucos benefícios ao deixar de organizar essas informações em ações concretas a serem tomadas.
Cabe, então, às organizações clientes decidir como responder às ameaças a que estão expostas, o que, muitas vezes, representa um trabalho manual considerável.
Com a automação da segurança cibernética, as equipes podem identificar rapidamente e responder às atividades de ameaças cibernéticas emergentes com mais eficiência do que seria possível por meio de processos manuais.
Além disso, os profissionais de segurança cibernética concordam que as defesas manuais já não são suficientes para combater as ameaças cibernéticas modernas. Para se manterem o mais seguras possível, as organizações devem incorporar a automação em suas estratégias de segurança.
Os hackers também visam suas vítimas por meio de ataques automatizados. Em muitos casos, eles se fazem passar por equipes internas de SecOps, enviando e-mails de phishing que incentivam os usuários a ignorar qualquer atualização de antivírus e a aceitar apenas patches provenientes do URL indicado por eles.
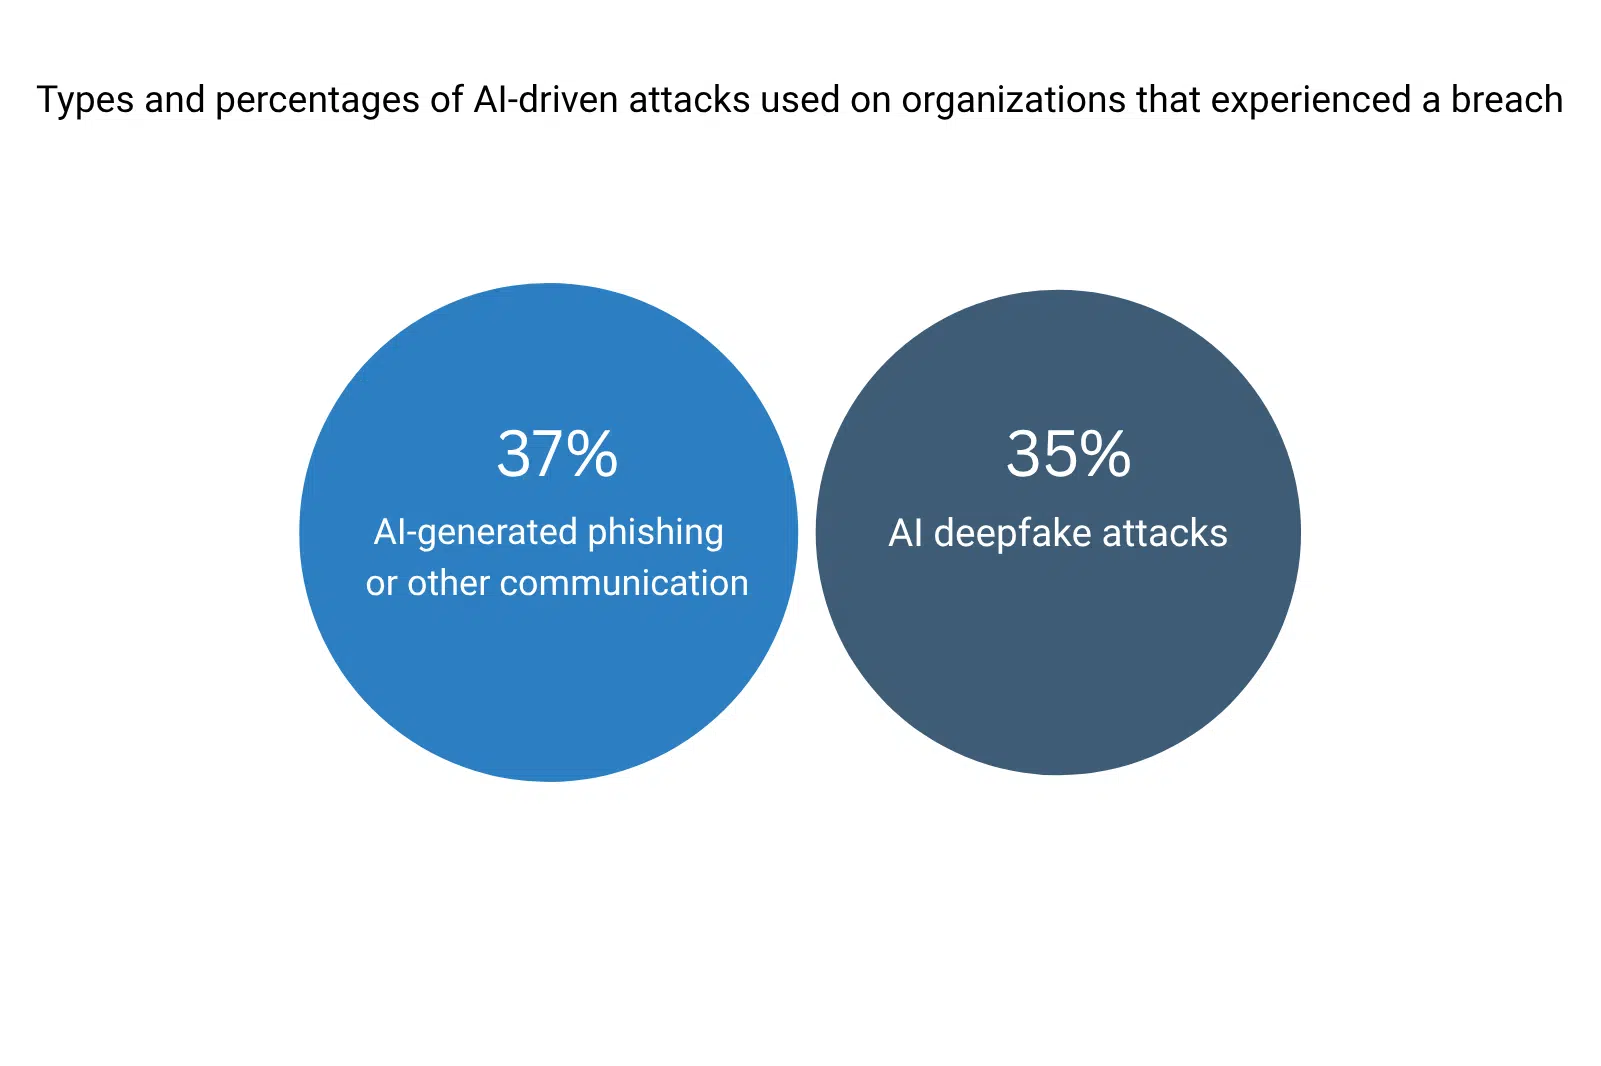
O Relatório da IBM sobre o Custo de uma Violação de Dados em 2025 revelou que 16% das violações envolveram invasores que utilizaram IA — principalmente por meio de phishing (37%) e ataques deepfake (35%). À medida que os agentes mal-intencionados adotam a IA generativa para automatizar e personalizar suas campanhas, os defensores precisam de ferramentas igualmente automatizadas para acompanhar sua velocidade e sofisticação.
Principais benefícios da automação da segurança cibernética
O valor da automação em segurança cibernética reside não apenas na eficiência, mas também na consistência que ela proporciona na defesa contra desafios complexos de segurança. Se implementada adequadamente, a automação de segurança pode ajudar a impedir que ataques cibernéticos sejam bem-sucedidos. As ferramentas de automação podem acelerar a criação de ações defensivas sem sobrecarregar os recursos, ao mesmo tempo em que se mantêm à frente dos planos dos invasores.
Redução do erro humano
O cansaço em relação à segurança e o trabalho repetitivo costumam levar a erros humanos, que os invasores não hesitam em explorar. A automação de segurança garante que tarefas essenciais — como detecção de vulnerabilidades, aplicação de patches ou análise de logs — sejam realizadas de forma consistente e sem lacunas de supervisão. Isso reduz a exposição a riscos evitáveis e ajuda a manter uma postura de segurança estável, mesmo quando as equipes de segurança estão sobrecarregadas.
Dica profissional: Em ambientes Linux, ferramentas como o KernelCare Enterprise da TuxCare automatizam a aplicação de patches no kernel em tempo real, sem a necessidade de reinicialização, eliminando assim o tempo de inatividade — que é o principal problema da aplicação tradicional de patches para vulnerabilidades. Esses patches sem reinicialização são aplicados em segundo plano, enquanto os sistemas estão em funcionamento, em todas as distribuições populares do Linux.
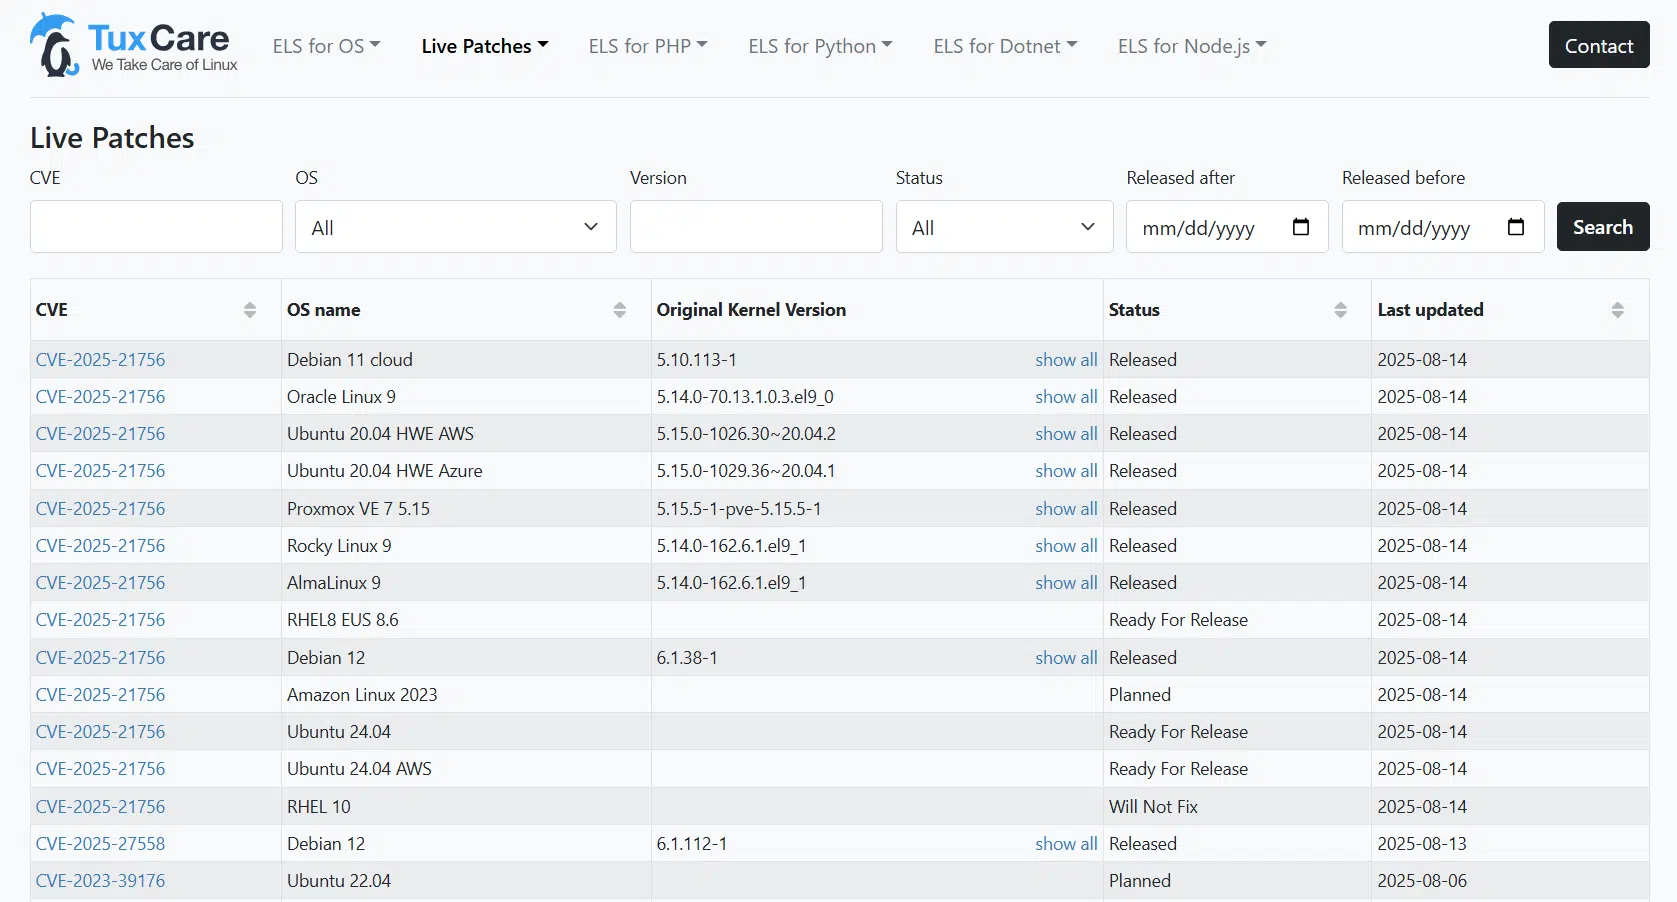
Rastreador de CVEs do KernelCare exibindo as vulnerabilidades mais recentes do kernel que já receberam correção
Detecção e resposta mais rápidas a ameaças
A rapidez é fundamental na segurança cibernética. Com ferramentas automatizadas, é possível monitorar redes e terminais 24 horas por dia, 7 dias por semana, e identificar atividades suspeitas imediatamente. Fluxos de trabalho de resposta, como isolar um dispositivo infectado ou aplicar uma correção, podem ser acionados sem demora.
Monitoramento consistente da conformidade
Como qualquer membro da sua equipe que lida com gestão de conformidade poderá confirmar, atender aos requisitos de conformidade pode ser um desafio quando a geração de relatórios depende de processos manuais. A automação da conformidade simplifica esse processo ao monitorar continuamente os sistemas e gerar registros prontos para auditoria. As organizações que utilizam a automação podem reduzir de 60% a 80% do trabalho manual relacionado à conformidade, liberando a equipe para tarefas mais estratégicas e, ao mesmo tempo, minimizando o risco de multas.
Você também pode explorar as melhores plataformas de conformidade de TI e ferramentas de correção para gerenciar os requisitos de conformidade e as lacunas de segurança.
Escalabilidade das operações de segurança
À medida que as organizações adotam serviços em nuvem, contêineres e dispositivos de IoT, a superfície de ataque se expande exponencialmente. A automação de segurança permite que os processos de segurança sejam dimensionados paralelamente — seja na implantação de patches em milhares de servidores ou na aplicação de políticas de acesso consistentes em ambientes híbridos — sem a necessidade de um grande aumento no quadro de funcionários.
Melhor utilização dos recursos
Com a automação do fluxo de trabalho cuidando das tarefas repetitivas de segurança, os analistas podem se concentrar em atividades de maior valor agregado, como investigar incidentes complexos ou aprimorar a inteligência contra ameaças. Ao reduzir o trabalho manual, as organizações podem alocar recursos de forma mais eficaz e fortalecer as defesas proativas.
Observação: A detecção e a resposta automatizadas podem reduzir o número de vulnerabilidades potenciais na infraestrutura de rede de uma organização. No entanto, confiar excessivamente na automação da segurança cibernética ou seguir uma estratégia de automação mal elaborada pode representar um risco muito maior para uma organização.
Desafios e riscos da automação da segurança cibernética
Com maior eficiência e uma abordagem de implementação do tipo “configure e esqueça”, a automação da segurança cibernética também traz consigo um conjunto próprio de novos riscos com os quais é preciso se preocupar — e que as organizações devem acompanhar constantemente.
Dependência excessiva da tecnologia
A aplicação automática de patches em mil sistemas todas as manhãs, por exemplo, poderia causar um ataque de cibersegurança gerado internamente. Se as equipes de SecOps e DevOps não realizassem um controle de qualidade antes de liberar o patch automatizado, elas poderiam propagar um ataque autoinfeccioso em seus servidores.
Além disso, se as equipes de segurança presumirem que o sistema detectará tudo, elas podem ignorar pontos cegos ou deixar de revisar as decisões automatizadas. A supervisão humana ainda é essencial para validar os resultados e lidar com ameaças complexas que a automação não consegue resolver sozinha.
Falsa sensação de segurança
A eficácia de uma ferramenta automatizada depende inteiramente de sua configuração e dos feeds de inteligência contra ameaças que a alimentam. Um invasor poderia passar despercebido devido a uma regra incorreta ou a um padrão de detecção desatualizado. Por esse motivo, esses sistemas precisam de ajustes regulares e monitoramento constante. Caso isso não seja feito, dá para imaginar o tipo de mentalidade de falsa segurança que uma organização despreparada poderia desenvolver.
Altos custos iniciais e complexidade de integração
A implementação da automação exige investimentos em ferramentas, treinamento dos membros da equipe e integração com a infraestrutura existente. Para organizações menores, o custo inicial e as necessidades de recursos podem se tornar um fardo pesado. Uma integração inadequada com sistemas legados também pode gerar mais atritos do que valor agregado no curto prazo.
Risco de erros automatizados em grande escala
Quando a automação comete um erro, esse erro pode se replicar instantaneamente em milhares de sistemas. Por exemplo, um patch defeituoso para uma vulnerabilidade do Linux aplicado automaticamente pode causar tempo de inatividade ou falhas nos aplicativos. É por isso que testes cuidadosos, implementações em fases e a capacidade de reverter alterações são fundamentais.
Lacunas de competências na gestão de sistemas automatizados
Ironicamente, embora a automação da segurança reduza a necessidade de tarefas manuais, ela aumenta a necessidade de profissionais qualificados, capazes de gerenciar, ajustar e auditar os sistemas automatizados. Sem o conhecimento especializado adequado, as organizações podem ter dificuldade para aproveitar plenamente os benefícios de seu investimento.
Casos de uso da automação em segurança cibernética
A automação não é um conceito único que serve para todos — ela se aplica a várias camadas das operações de segurança. Da detecção à conformidade, estas são as áreas mais comuns em que as organizações utilizam a automação de forma eficaz:
|
Caso de uso |
Como a automação ajuda |
Exemplo prático |
|
Monitora continuamente as vulnerabilidades conhecidas em todos os sistemas e aplicativos. |
Scanners como o Nessus ou o OpenVAS são executados em intervalos programados e sinalizam automaticamente as vulnerabilidades (CVEs) recém-divulgadas. |
|
|
Aplica atualizações de forma rápida e consistente em todos os sistemas, reduzindo as janelas de vulnerabilidade. |
O KernelCare Enterprise, da TuxCare, oferece aplicação automatizada de patches sem necessidade de reinicialização para distribuições Linux. |
|
|
Automatiza etapas de contenção, como isolar terminais comprometidos ou bloquear endereços IP maliciosos. |
As plataformas SOAR acionam fluxos de trabalho predefinidos durante ataques. |
|
|
Análise de logs e detecção de ameaças |
Filtra milhões de entradas de log para identificar padrões e anomalias em tempo real. |
Ferramentas SIEM, como o Splunk, otimizam a detecção de ameaças com base em logs. |
|
Monitoramento da conformidade |
Garante a conformidade contínua com normas como PCI DSS, HIPAA ou GDPR por meio da aplicação de políticas. |
Relatórios e alertas automatizados sinalizam desvios instantaneamente. |
Dica profissional: Comece aos poucos, com um ou dois casos de uso de alto impacto — como a aplicação automatizada de patches e a verificação de vulnerabilidades — antes de expandir a automação para todos os fluxos de trabalho de segurança. Isso reduz a complexidade e gera confiança no processo.
Como implementar a automação da segurança cibernética em seu ambiente Linux
O Linux é a espinha dorsal do ecossistema moderno de TI — executando tudo, desde cargas de trabalho na nuvem até aplicativos corporativos críticos. Automatizar a segurança em sistemas Linux é essencial para reduzir as janelas de exposição e aliviar a pressão sobre as equipes de TI. Esta abordagem passo a passo ajuda as organizações a implementar a automação sem criar novos riscos:
1. Avalie sua situação atual de segurança
Comece avaliando como as tarefas de segurança são realizadas atualmente. Quais processos são manuais, repetitivos ou propensos a atrasos? Lacunas comuns em ambientes Linux incluem ciclos irregulares de aplicação de patches, varreduras de vulnerabilidades incompletas e monitoramento inconsistente de logs. Identificar esses pontos fracos orienta o que deve ser automatizado primeiro.
2. Priorizar áreas de alto impacto
Nem todo processo de gerenciamento de segurança precisa ser automatizado de uma só vez. Considere aplicar a automação de segurança às áreas que proporcionam maior redução de riscos e exigem mais esforço. Para sistemas Linux, essas áreas geralmente são a detecção de vulnerabilidades e o gerenciamento de patches, já que atualizações não realizadas são uma das principais causas de violações de segurança.
3. Escolha as ferramentas de automação certas
Selecione soluções projetadas para se integrarem perfeitamente ao Linux.
4. Integrar com os fluxos de trabalho existentes
A automação funciona melhor quando se integra aos processos atuais. Conecte a automação de segurança do Linux aos seus sistemas de tickets, pipelines de CI/CD e plataformas de monitoramento para que os alertas e as medidas corretivas ocorram sem intervenção manual.
5. Testar e implementar gradualmente
Implemente a automação em fases. Comece com cargas de trabalho não críticas ou ambientes de teste,avalie os resultados e, em seguida, expanda para o ambiente de produção. Essa implementação em fases evita o risco de interrupções generalizadas caso algo dê errado.
6. Manter a supervisão e a melhoria contínua
A automação não é um processo do tipo “configure e esqueça”. Revise regularmente as configurações, ajuste as regras de detecção e monitore os registros de auditoria. A supervisão humana garante que a automação de segurança continue alinhada tanto às políticas de segurança quanto aos requisitos de conformidade.
Melhores práticas para a automação da segurança cibernética
A automação agrega maior valor quando implementada com disciplina e supervisão. Essas práticas recomendadas ajudam as organizações a maximizar os benefícios de segurança e, ao mesmo tempo, minimizar os riscos:
1. Comece aos poucos e vá ampliando gradualmente
Em vez de automatizar tudo de uma vez, comece pelas áreas de maior impacto, como a verificação de vulnerabilidades e a aplicação de patches. Uma abordagem em etapas reduz a complexidade e gera confiança no processo de automação.
2. Manter a supervisão humana
A automação não elimina a necessidade de pessoas. Os analistas devem revisar as decisões automatizadas, ajustar as configurações e intervir em casos excepcionais. O julgamento humano continua sendo fundamental para ameaças complexas que a automação não consegue lidar totalmente.
3. Manter os manuais de automação atualizados
As ameaças evoluem rapidamente, e suas estratégias de automação também devem evoluir. Revise regularmente os manuais de procedimentos, as regras de detecção e as políticas de aplicação de patches para garantir que reflitam os métodos de ataque e os padrões de conformidade mais recentes.
4. Teste antes da implantação completa
Mesmo com a automação, as tarefas podem falhar ou causar interrupções se não forem implementadas corretamente. Portanto, é fundamental utilizar o ambiente de teste para validar os fluxos de trabalho de automação antes de aplicá-los aos sistemas de produção.
5. Integrar as ferramentas de segurança
A automação é fundamental na estrutura de orquestração, automação e resposta de segurança (SOAR). Conecte a automação a sistemas SIEM, plataformas SOAR e ferramentas de monitoramento para garantir que alertas, correções e respostas a incidentes sejam executados de maneira consistente em todo o seu ambiente.
6. Monitorar e auditar a automação regularmente
A automação de segurança deve ser transparente. Mantenha registros de eventos, monitore o desempenho do sistema e realize auditorias para confirmar se as ações automatizadas estão funcionando conforme o esperado — especialmente em setores em que a conformidade é fundamental.
Dica profissional: Considere a automação como uma tarefa contínua, e não como algo que se configura uma vez e depois se esquece. As organizações devem aprimorar e adaptar continuamente a automação para se adequar às novas ameaças e às mudanças na infraestrutura.
Automatizando a aplicação de patches no Linux com o TuxCare
Com as soluções de correção de vulnerabilidades da TuxCare, deixar seus sistemas Linux expostos por muito tempo é mais um risco relacionado à automação com o qual você não precisa se preocupar. O KernelCare Enterprise da TuxCare permite que você implemente automaticamente os patches mais recentes para vulnerabilidades do kernel do Linux, sem reinicializações, tempo de inatividade ou fluxos de trabalho manuais.
O KernelCare protege seus sistemas Linux ao eliminar rapidamente as vulnerabilidades, sem que você precise esperar por janelas de manutenção ou tempo de inatividade. Com o TuxCare, as equipes de TI podem automatizar o processo de implementação de novos patches, passando pelas etapas de preparação, teste e produção em todas as distribuições Linux mais populares, o que lhes permite aplicar os patches assim que eles ficam disponíveis.
A TuxCare também oferece patches que não exigem reinicialização para vulnerabilidades em kernels do Linux e bibliotecas compartilhadas em todas as distribuições corporativas mais populares.
Tem dúvidas? Fale com um especialista em segurança da TuxCare para saber como automatizar a aplicação de patches no Linux e manter a segurança contínua.