
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A automação do gerenciamento de vulnerabilidades garante a segurança contínua do Linux ao combinar varredura, priorização e correção em um único fluxo de trabalho.
- Os dois principais desafios são identificar vulnerabilidades reais e corrigi-las sem interromper o funcionamento do sistema.
- O TuxCare Radar reduz o ruído das varreduras, e o KernelCare aplica patches no kernel sem a necessidade de reinicialização, diminuindo a janela de vulnerabilidade.
Muitas equipes de Linux ainda dependem de métodos tradicionais para gerenciar riscos de segurança. Isso geralmente envolve varreduras periódicas, triagem manual, ciclos programados de aplicação de patches e reinicializações planejadas. Esse abordagem funciona em ambientes menores, mas apresenta dificuldades quando se trata de grandes escalas. Atrasos entre a detecção e a correção são comuns, especialmente quando é necessário aplicar patches no kernel durante janelas de manutenção.
A automação do gerenciamento de correções de vulnerabilidades resolve essas limitações. Ela se concentra em reduzir as cargas de trabalho manuais durante a detecção e a priorização, bem como em diminuir o tempo entre a identificação de um risco e a aplicação de uma correção, sempre que possível.
Este artigo explica como funciona a automação do gerenciamento de vulnerabilidades, por que os processos manuais falham e como as equipes de Linux podem fortalecer sua postura de segurança por meio de uma abordagem automatizada e sem interrupções.
O que é a automação do gerenciamento de vulnerabilidades?
A automação do gerenciamento de vulnerabilidades é a prática de detectar, priorizar e corrigir vulnerabilidades conhecidas de software com o mínimo possível de trabalho manual. Ela transforma o que antes era um ciclo demorado de varredura, geração de relatórios, revisão e aplicação de patches em um processo contínuo e repetível.
No modelo tradicional, as equipes de segurança realizam varreduras de vulnerabilidades de acordo com um cronograma, interpretam os resultados, decidem o que é mais importante e aplicam as correções manualmente. Isso exige tempo e esforço, especialmente em grandes parques de servidores Linux com muitos servidores. O gerenciamento automatizado de vulnerabilidades integra essas etapas: ele realiza varreduras, classifica o que é mais importante e aciona fluxos de trabalho de correção automaticamente.
Sem automação, as equipes enfrentariam longos atrasos entre o momento em que uma vulnerabilidade é divulgada e o momento em que ela é corrigida. Muitas organizações levam semanas ou até meses para corrigir vulnerabilidades críticas, enquanto os invasores precisam de apenas algumas horas para explorá-las.
Em uma pesquisa realizada em 2022 pelo Ponemon Institute com profissionais de TI e segurança cibernética, 56% dos entrevistados relataram que suas organizações levam de cinco semanas a um ano para corrigir vulnerabilidades críticas ou de alta prioridade, mesmo quando os patches já estão disponíveis.
O desafio em duas partes: identificar versus corrigir vulnerabilidades
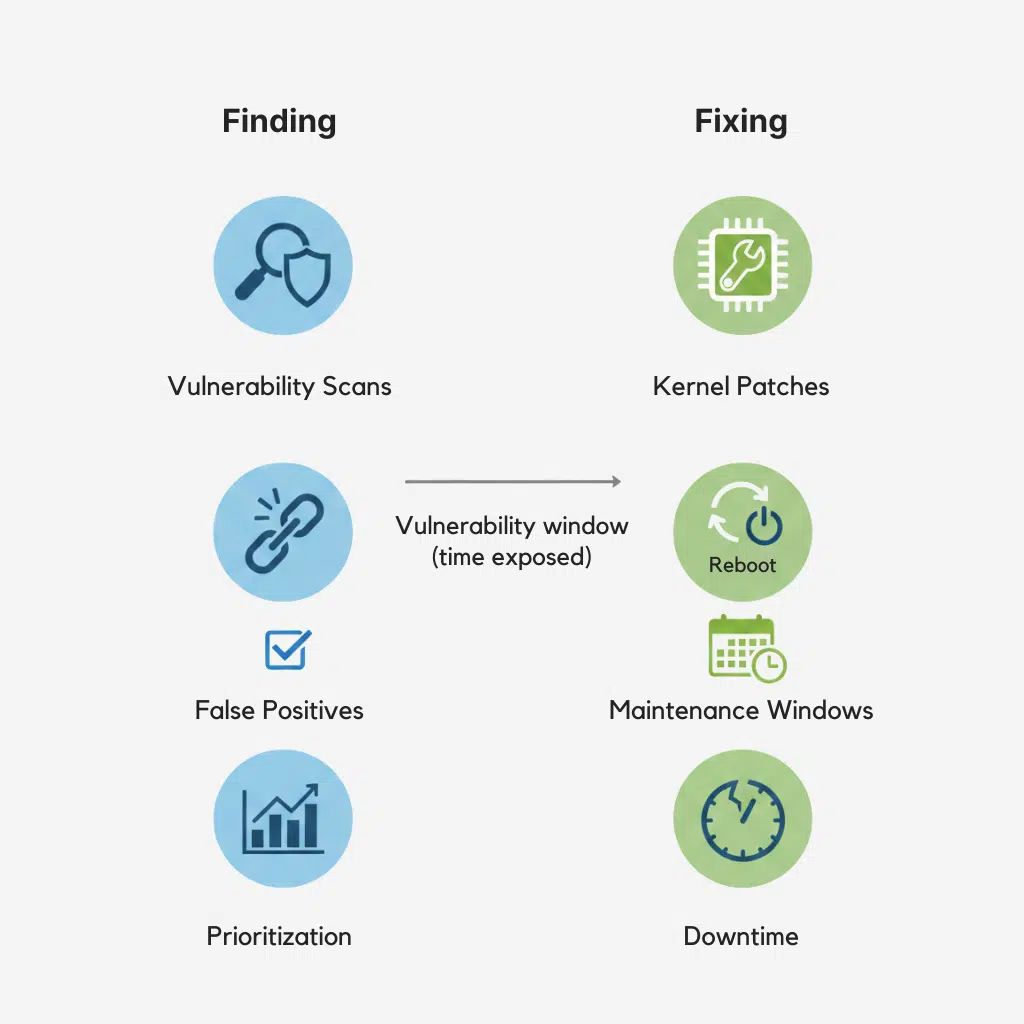
Em ambientes Linux, o gerenciamento de vulnerabilidades consiste em duas etapas principais. Cada uma delas pode atrasar o trabalho das equipes se elas dependerem de processos manuais. Uma delas diz respeito à identificação de vulnerabilidades e a outra, à correção dessas vulnerabilidades.
Identificando as vulnerabilidades
Identificar vulnerabilidades significa fazer uma varredura nos sistemas para descobrir problemas de segurança conhecidos e, em seguida, decidir quais são os mais importantes. As vulnerabilidades de alto impacto, que apresentam índices de risco mais elevados, devem ter prioridade sobre as descobertas de baixo risco.
Para conhecer mais detalhadamente as principais etapas e os fatores envolvidos, consulte nosso guia sobre priorização de vulnerabilidades.
Os servidores Linux contêm milhares de pacotes, bibliotecas e componentes do kernel, o que significa que há uma vasta superfície de ataque. Os scanners costumam gerar longas listas de resultados. Muitas das vulnerabilidades detectadas apresentam baixo risco, não são exploráveis no ambiente atual ou já foram mitigadas por pacotes mais recentes ou patches dinâmicos do kernel. As equipes precisam revisar manualmente esses resultados, filtrar os falsos positivos e se concentrar nas ameaças reais.
A classificação e a priorização manuais são lentas e propensas a erros. Em ambientes Linux complexos, pode levar dias (ou mais) para interpretar os resultados, atribuir prioridades e encaminhar os problemas à equipe de operações para a aplicação de patches.
Os dados mostram que um scanner de vulnerabilidades típico pode gerar centenas ou milhares de resultados por varredura, sendo que uma grande porcentagem deles apresenta baixo nível de risco ou são falsos positivos. Esse ruído retarda os tempos de resposta e obriga as equipes a passar horas verificando se um problema é real ou já foi resolvido.
Corrigindo as vulnerabilidades
Depois que as equipes identificam e priorizam uma vulnerabilidade, a próxima etapa é a correção. Em sistemas Linux, isso geralmente significa aplicar atualizações de segurança ao kernel, às bibliotecas compartilhadas ou a outros pacotes instalados.
Nem todas as correções funcionam da mesma maneira.
As vulnerabilidades do kernel são as mais complicadas de resolver. A aplicação tradicional de patches no kernel exige uma reinicialização, o que causa tempo de inatividade e obriga as equipes a programar janelas de manutenção. Mesmo quando uma correção está disponível, os patches costumam ser adiados para evitar impacto nos serviços.
Como resultado, a correção é frequentemente adiada por dias ou semanas após a descoberta de uma vulnerabilidade.
Por exemplo, uma vulnerabilidade crítica do kernel descoberta em um servidor Linux corporativo pode permanecer sem correção enquanto as equipes coordenam uma janela de manutenção e se preparam para uma reinicialização. Durante esse intervalo, o sistema permanece exposto.
Se você estiver avaliando serviços gerenciados externos ou parceiros de correção para ajudar a gerenciar essa carga de trabalho, consulte nosso guia sobre como selecionar um provedor de serviços de gerenciamento de vulnerabilidades.
A abordagem da TuxCare: uma solução automatizada de ponta a ponta
O desafio no gerenciamento de vulnerabilidades não consiste apenas em identificá-las. Trata-se de corrigi-las rapidamente sem interromper as operações. Em ambientes Linux, isso é especialmente difícil, pois as atualizações do kernel geralmente exigem reinicializações, e a aplicação de patches em bibliotecas compartilhadas, como a glibc ou o OpenSSL, pode exigir a reinicialização dos aplicativos.
O TuxCare trata o gerenciamento de vulnerabilidades do Linux como um fluxo de trabalho integrado. Ele combina a detecção precisa e a priorização baseada em riscos com a correção automatizada e sem interrupções, sempre que possível. O resultado é uma abordagem prática que reduz o tempo de exposição e a sobrecarga operacional, sem obrigar as equipes a mudar a forma como administram seus sistemas.
Etapa 1: Detecção e priorização automatizadas com o TuxCare Radar
O primeiro passo na automação é saber o que realmente importa. O TuxCare Radar foi desenvolvido para identificar vulnerabilidades no Linux e reduzir o ruído nas varreduras.
O Radar faz varreduras em sistemas Linux, identifica CVEs conhecidas e as prioriza por meio de uma pontuação de risco baseada em IA. Essa análise leva em consideração a gravidade do CVSS, a disponibilidade de patches e informações de inteligência de ameaças em tempo real, ajudando as equipes a se concentrarem nas vulnerabilidades que exigem ação, e não apenas naquelas que aparecem em uma varredura.

Como isso funciona na prática
- O Radar verifica os servidores em todo o ambiente
- Ele identifica vulnerabilidades no kernel e nos pacotes
- Ele gera relatórios prontos para auditoria para as equipes de segurança e conformidade
Etapa 2: Aplicação automatizada de patches sem reinicialização com o KernelCare
O KernelCare, da TuxCare, lida com a parte mais desafiadora da aplicação de patches no Linux: o kernel. As reinicializações causam tempo de inatividade, interrompem o funcionamento dos aplicativos e obrigam as equipes a adiar a aplicação de patches até as janelas de manutenção. O KernelCare elimina essa barreira ao aplicar patches em um kernel em execução, sem a necessidade de reinicializações. O patch é aplicado em tempo real, enquanto o sistema continua funcionando.
Isso reduz o período de exposição à vulnerabilidade. As vulnerabilidades críticas do kernel podem ser corrigidas assim que os patches forem lançados, em vez de se ter que esperar dias ou semanas pelas janelas de manutenção.
Como isso funciona na prática
- O KernelCare instala as correções automaticamente assim que elas ficam disponíveis
- As atualizações são aplicadas automaticamente em tempo real, em segundo plano, sem a necessidade de reiniciar o sistema
- As cargas de trabalho continuam sendo executadas sem interrupção
Cobertura ampliada
O TuxCare também oferece a aplicação de patches sem reinicialização, além do kernel:
- LibCare para bibliotecas compartilhadas, como glibc e OpenSSL
- KernelCare IoT para dispositivos IoT e embarcados com ARM64
Observação: O TuxCare Radar reconhece quando as vulnerabilidades já foram corrigidas por meio do patch em tempo real do KernelCare, ajudando as equipes a evitar falsos positivos.
Os benefícios comerciais da automação do gerenciamento de vulnerabilidades
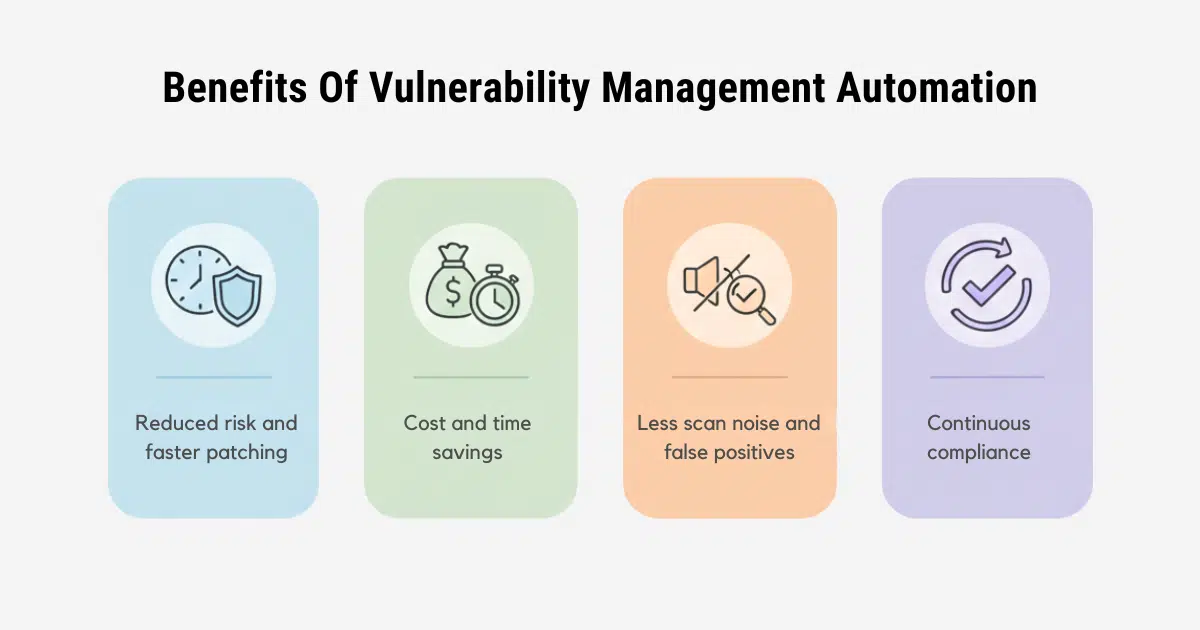
A automação do gerenciamento de vulnerabilidades não é apenas uma melhoria na segurança. É também uma melhoria nos negócios. Quando as equipes conseguem identificar vulnerabilidades rapidamente e corrigi-las sem tempo de inatividade, elas reduzem os riscos e economizam tempo. Além disso, reduzem o atrito operacional, o que ajuda as equipes a se manterem focadas no trabalho estratégico.
A seguir, apresentamos os principais benefícios comerciais de um fluxo de trabalho de automação completo, que inclui detecção, priorização e correção.
Redução drástica do risco e do período de vulnerabilidade
O maior risco no gerenciamento de vulnerabilidades é o tempo que decorre entre a descoberta e a correção. Os fluxos de trabalho manuais prolongam esse intervalo, pois as equipes precisam aguardar janelas de manutenção, aprovações ou coordenação entre departamentos. Esse atraso aumenta o período de exposição.
Uma abordagem combinada com o Radar e o KernelCare reduz a janela de vulnerabilidade. O Radar agiliza a detecção e a priorização. O KernelCare elimina a necessidade de tempo de inatividade, permitindo que as equipes apliquem patches críticos do kernel imediatamente. Isso reduz o tempo que os invasores têm para explorar vulnerabilidades e se integra bem a controles no nível do host, como um firewall Linux devidamente configurado, que limita a exposição de quaisquer serviços sem patch nesse ínterim.
Economia significativa de custos e tempo
O gerenciamento manual de vulnerabilidades exige coordenação entre as equipes. Além disso, consome tempo nas etapas de varredura de dados de vulnerabilidades, triagem, testes de patches, agendamento e reinicializações. Esse esforço aumenta os custos operacionais e reduz a produtividade da equipe.
A automação reduz esses custos de duas maneiras:
- O Radar reduz o tempo gasto com falsos positivos e com a definição de prioridades
- O KernelCare reduz o tempo gasto no planejamento e na execução de reinicializações
Para as equipes de Linux, a economia de tempo não se resume apenas à velocidade. Trata-se também de evitar interrupções em serviços essenciais e evitar paralisações onerosas. De fato, de acordo com o Relatório da IBM sobre o Custo de uma Violação de Dados de 2024, as organizações que utilizam amplamente a inteligência artificial (IA) e fluxos de automação economizam, em média, US$ 1,9 milhão em comparação com aquelas que não o fazem.
Elimine falsos positivos e o “ruído da varredura”
Um dos aspectos mais frustrantes da verificação tradicional de vulnerabilidades é o “ruído da verificação”, ou seja, o número avassalador de falsos alarmes que consomem tempo valioso e levam à fadiga de alertas.
Na maioria das vezes, os scanners de vulnerabilidades geram longas listas de resultados que incluem problemas de baixo risco, duplicatas e falsos positivos. Esse excesso de informações pode sobrecarregar as equipes e atrasar a resposta a ameaças reais.
O Radar reduz o ruído da varredura ao priorizar vulnerabilidades e identificar quando um problema já foi mitigado. As equipes gastam menos tempo investigando falsos alarmes e mais tempo corrigindo riscos reais.
Garanta a conformidade contínua com menos esforço
As estruturas de conformidade exigem comprovação da implantação de patches e do gerenciamento de vulnerabilidades. Os processos manuais podem tornar as verificações de conformidade um fardo trimestral ou anual.
A automação transforma a conformidade de uma tarefa em um estado. O Radar gera relatórios prontos para auditoria. O KernelCare garante que os sistemas permaneçam atualizados sem a necessidade de reinicializações nem tempo de inatividade. Juntos, eles oferecem uma visão clara e contínua do panorama de segurança.
O futuro está nos fluxos de trabalho automatizados e sem interrupções
O gerenciamento manual de vulnerabilidades já não acompanha o ritmo dos ambientes Linux modernos. A varredura, a triagem e a aplicação de patches levam tempo, e o tempo é o recurso mais valioso em segurança. Quanto mais tempo uma vulnerabilidade permanecer sem correção, maior será o risco.
Um fluxo de trabalho de automação completo muda essa situação. Ele integra a detecção de vulnerabilidades e a correção, permitindo que as equipes respondam mais rapidamente e com menos esforço. As equipes de Linux podem reduzir a exposição aplicando patches críticos do kernel sem tempo de inatividade, ao mesmo tempo em que eliminam o ruído dos scanners e os falsos positivos.
A automação não elimina a responsabilidade. Ela a aprimora. Permite que as equipes de segurança se concentrem nas vulnerabilidades que realmente importam e nos sistemas que exigem atenção, em vez de perderem tempo com tarefas manuais repetitivas.
Se você deseja reduzir os riscos e simplificar a automação do gerenciamento de vulnerabilidades do Linux, considere uma abordagem que combine detecção automatizada, priorização e correção sem necessidade de reinicialização. A TuxCare oferece suporte a esse modelo, ajudando as equipes de Linux a manter sistemas seguros sem interrupções operacionais.
Você também pode saber mais sobre como escolher um verificador de vulnerabilidades do Linux para aprimorar esse processo em nosso guia completo.
Perguntas frequentes
Como funciona o patching em tempo real em um ambiente de produção?
A aplicação de patches em tempo real aplica correções no kernel em sistemas Linux em execução, sem a necessidade de reinicialização. Ela atualiza o código na memória enquanto os serviços permanecem ativos, reduzindo o tempo de inatividade e os atrasos na aplicação de patches.
Qual é a diferença entre um verificador de vulnerabilidades e uma ferramenta de gerenciamento de patches?
Um scanner (como o TuxCare Radar) identifica e prioriza vulnerabilidades. Uma ferramenta de gerenciamento de patches (como o KernelCare) aplica as correções. A automação funciona melhor quando a verificação e a aplicação de patches se integram em um fluxo de trabalho contínuo.
A automação pode ser implementada gradualmente em todos os departamentos?
Sim. Comece com um pequeno conjunto de sistemas ou uma única distribuição. Valide o fluxo de trabalho e, em seguida, expanda. A implantação em fases reduz os riscos e gera confiança.

