Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- Apenas 1% das vulnerabilidades (CVEs) publicadas em 2024 apresentavam evidências confirmadas de exploração em ambiente real — o que significa que a maior parte do que seu scanner sinaliza não requer ação urgente. (VulnCheck)
- A priorização baseada em risco classifica as vulnerabilidades de acordo com o risco real para o seu ambiente — levando em consideração a explorabilidade, o valor dos ativos e as informações sobre ameaças — e não apenas com base nas pontuações de gravidade do CVSS.
- Um processo repetível envolve cinco etapas: identificar, avaliar a explorabilidade, relacionar com o impacto nos negócios, classificar e, por fim, aplicar correções ou mitigar — e funciona melhor como um ciclo contínuo, e não como uma revisão trimestral.
- Os scanners que não levam em conta os patches já aplicados — incluindo correções que não exigem reinicialização — geram falsos positivos que prejudicam sua fila de priorização desde o início.
Você abre o relatório de varredura de vulnerabilidades desta segunda-feira e encontra 4.200 novas vulnerabilidades. Cerca de 600 estão classificadas como “Críticas”. Você conta com dois engenheiros — e a aplicação de patches é apenas parte do trabalho deles. A conta não bate, e fingir que bate é o que leva a violações de segurança.
Essa lacuna é exatamente o que a priorização de vulnerabilidades vem preencher. O objetivo nunca foi corrigir tudo — trata-se de identificar, dentre essas 600, as poucas que têm uma exploração real em circulação, estão presentes em sistemas importantes e podem realmente ser acessadas hoje. Todo o restante pode esperar, ser mitigado ou ser formalmente aceito como risco.
Este guia explica como a priorização baseada em riscos funciona na prática: os fatores que realmente importam, as etapas que se mantêm sólidas mesmo sob pressão, as ferramentas que vale a pena considerar e os erros que, aos poucos, acabam prejudicando os programas.
O que é a priorização de vulnerabilidades?
A priorização de vulnerabilidades é a prática de classificar falhas de segurança conhecidas de acordo com o risco real que representam para o seu ambiente e, em seguida, corrigi-las nessa ordem — e não simplesmente começar pela que tem a pontuação de gravidade mais alta. É o próximo passo além da simples aplicação de patches para vulnerabilidades, baseado em uma lição aprendida à custa de muito esforço: gravidade e risco não são a mesma coisa.
O CVSS – Sistema Comum de Pontuação de Vulnerabilidades – atribui a cada CVE (Vulnerabilidades e Exposições Comuns)
O Sistema Comum de Pontuação de Vulnerabilidades (CVSS) atribui a cada vulnerabilidade publicada uma pontuação de gravidade com base em características como vetor de ataque e complexidade, e o Banco de Dados Nacional de Vulnerabilidades as publica como referência pública de fato. A abordagem tradicional consiste em classificar por essa pontuação, começando por 10,0 e descendo gradualmente – tratando todas as vulnerabilidades “Críticas” da mesma forma. No entanto, uma pontuação não indica se existe uma exploração, se o sistema está conectado à internet ou se um comprometimento teria impacto para a empresa. A priorização baseada em risco leva em conta a inteligência de ameaças, a disponibilidade de explorações, o valor dos ativos e o contexto empresarial. O CVSS passa a ser apenas um dos fatores considerados, e não o veredicto final.
Por que a priorização de vulnerabilidades é importante

A disparidade de escala é o problema central. Dezenas de milhares de novos CVEs são publicados todos os anos — no entanto, o VulnCheck registrou apenas cerca de 432 vulnerabilidades que tiveram evidências de exploração pela primeira vez em ambiente real ao longo do primeiro semestre de 2025. A maior parte do que seu scanner sinaliza nunca será explorada por um invasor. O ruído é estrutural, não incidental.
As que acabam sendo exploradas agem rapidamente. O relatório DBIR 2025 da Verizon revelou que a exploração de vulnerabilidades como vetor de acesso inicial aumentou 34% em relação ao ano anterior e agora representa 20% de todas as violações — ficando atrás apenas do uso indevido de credenciais. As consequências são concretas: ransomware, perda de dados e fiscalização regulatória que não vai esperar pela sua próxima janela de atualizações.
O que torna isso ainda mais difícil é que o problema geralmente não é a falta de conhecimento. No Relatório sobre o Panorama do Código Aberto de 2026 da TuxCare, 61,4% das organizações que sofreram um incidente afirmaram que já havia um patch disponível, mas que ele não havia sido aplicado. As equipes sabiam disso. Elas simplesmente não conseguiram resolver o problema a tempo — porque, sem uma priorização clara, tudo parece igualmente urgente e nada avança com a rapidez necessária.
Portanto, a priorização precisa cumprir duas funções ao mesmo tempo: filtrar o ruído e agir sobre o que realmente importa antes que a janela de oportunidade se feche. É também assim que você se mantém preparado para auditorias. As normas PCI DSS, HIPAA e SOC 2 exigem um processo de correção documentado e classificado por risco — e não uma resposta indiferente do tipo “corrigimos o que pudemos”.
Fatores-chave na priorização de vulnerabilidades
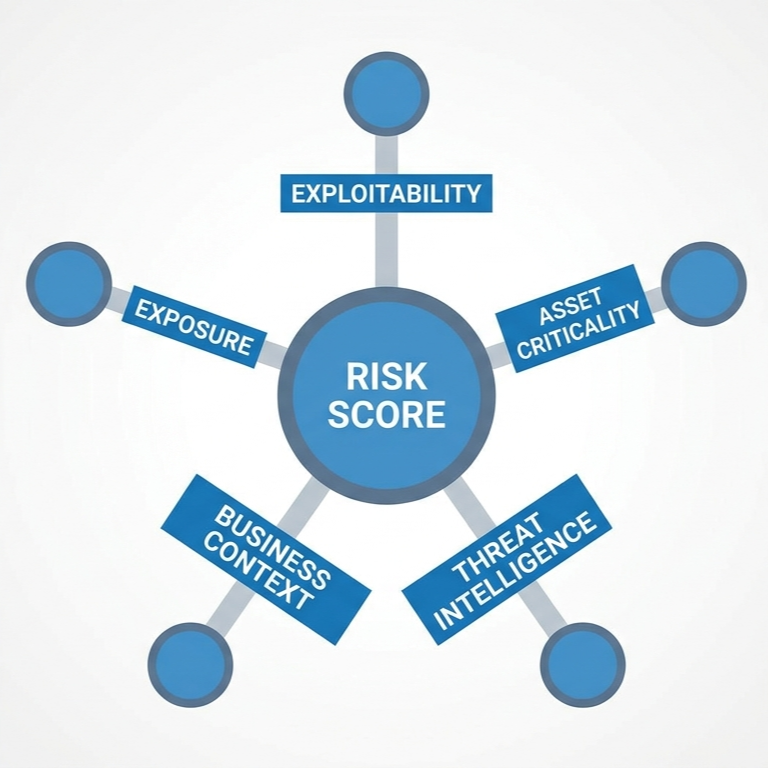
Cinco fatores influenciam praticamente todas as decisões de priorização que valem a pena tomar. Se você ignorar qualquer um deles, acabará corrigindo em excesso problemas de baixo risco ou deixando passar aqueles que, discretamente, são importantes.
Fator 1: Vulnerabilidade
Um CVE com um módulo público do Metasploit se comporta de maneira muito diferente daquele que exige acesso em cadeia por parte do invasor e uma versão específica do kernel. Mesmo uma prova de conceito (PoC) sem código de exploração pronto para uso aumenta a probabilidade de exploração mais do que um CVE teórico sem nenhuma pesquisa pública por trás. Verifique se existe uma exploração funcional, quão confiável ela é e quais privilégios ela requer.
Fator 2: Importância dos ativos
Nem todos os servidores são iguais. Uma vulnerabilidade CVE no controlador de domínio não representa o mesmo risco que uma em uma VM de desenvolvimento que ninguém mexe desde 2023. Classifique seus ativos em níveis — ativos essenciais, críticos para os negócios, de apoio e de baixo valor — antes de começar a classificar as descobertas. Sem um inventário de ativos vinculado à função de negócios, a priorização não passa de uma farsa.
Fator 3: Inteligência contra ameaças
Os agentes maliciosos têm suas preferências. Eles reutilizam o que dá certo. Acompanhar as adições ao CISA KEV (Vulnerabilidades Conhecidas e Exploradas), os alertas dos fornecedores e as fontes confiáveis de informações sobre ameaças permite identificar quais CVEs estão sendo exploradas neste momento e quais permanecem apenas no plano teórico. O catálogo CISA KEV é a fonte pública mais confiável para isso — ele contava com 1.484 entradas no final de 2025 e já cresceu para 1.592 em maio de 2026.
A comparação dos resultados com as técnicas do MITRE ATT&CK acrescenta outra dimensão — se um CVE estiver associado a uma técnica usada ativamente em campanhas de ransomware ou observada em atividades recentes de agentes maliciosos, isso é uma questão totalmente diferente daquela que está enterrada em um comunicado de um ano atrás.
Fator 4: Contexto empresarial
Uma vulnerabilidade CVE em um sistema que processa informações de saúde protegidas (PHI) tem um peso diferente do que a mesma vulnerabilidade CVE em uma página de destino de marketing. Os setores de saúde, finanças e infraestrutura crítica têm prazos regulatórios rígidos para determinadas categorias de correção. Relacione as descobertas à sensibilidade dos dados, às cargas de trabalho regulamentadas e aos SLAs contratuais. É nesse ponto que a priorização deixa de ser um exercício puramente técnico e passa a ser uma discussão de negócios. Para saber o que realmente deve ser medido, consulte este guia sobre métricas de vulnerabilidade.
Você também pode consultar nosso guia detalhado sobre métricas de gerenciamento de vulnerabilidades para saber o que deve ser medido na sua empresa.
Fator 5: Exposição
Com acesso à Internet ou não. Protegido por um WAF ou não. Acessível a partir de uma conta de usuário com privilégios reduzidos ou não. Um CVSS 9,8 em um host sem conectividade de entrada é sempre menos grave do que um CVSS 7,4 em um gateway de API voltado para o público. É também aqui que a linha divisória entre o gerenciamento de patches e o gerenciamento de vulnerabilidades começa a fazer diferença — a questão não é apenas “isso já foi corrigido?”, mas “isso é acessível, explorável e vale o tempo de um invasor?”.
Atenção: As pontuações CVSS Base ignoram completamente o seu ambiente. Uma pontuação de 9,8 em um CVE que afeta um serviço que você não executa, ao qual não tem acesso e que está protegido por firewall é, na prática, um 0. Equipes que priorizam apenas as pontuações Base acabam aplicando correções em itens que não importam, enquanto deixam passar vulnerabilidades com pontuação CVSS 6,5 em sistemas expostos à Internet que, sim, são importantes.
Etapas de um processo de priorização de vulnerabilidades com base no risco
Cinco etapas. Execute-as como um ciclo contínuo, e não como um projeto com um ponto final.

Etapa 1: Identificar vulnerabilidades (varredura)
Realize varreduras autenticadas com periodicidade regular, além de varreduras contínuas sempre que possível. Abrange a rede, os hosts, as imagens de contêineres e as descobertas na camada de aplicativos. Não é possível priorizar o que você não sabe que existe. Combine as varreduras com uma avaliação real de vulnerabilidades para identificar configurações incorretas e vulnerabilidades de software em ambientes locais e na nuvem, e não apenas correspondências com o CVE.
A qualidade da varredura é tão importante quanto a frequência. Um verificador de vulnerabilidades que não sabe quais patches já foram aplicados — especialmente os que não exigem reinicialização — irá relatar vulnerabilidades corrigidas como se ainda estivessem em aberto. Esse ruído de falsos positivos corrompe sua fila de priorização antes mesmo de você ter classificado uma única descoberta: você acaba classificando dados incorretos e confiando na ordem que ela produz.
Você também pode conferir nosso guia sobre scanners de vulnerabilidades de código aberto para ver como as ferramentas gratuitas realizam a varredura em pipelines automatizados.
Etapa 2: Avaliar a explorabilidade e a gravidade
Incorpore os dados do CVSS, do EPSS, do status do KEV e qualquer pontuação específica do fornecedor. Para cada resultado: existe um exploit público? Ele consta no catálogo do KEV? Qual é o percentil do EPSS? É aqui que os dados brutos do scanner se transformam em informações úteis. Sem essa etapa, tudo parece simplesmente crítico.
Etapa 3: Mapeamento do impacto nos negócios
Compare cada resultado com seu inventário de ativos. Identifique o sistema, os dados com os quais ele interage, a categoria regulatória e o grupo de usuários. Se o seu CMDB (Banco de Dados de Gerenciamento de Configuração) não for confiável, essa etapa será um obstáculo — e é frequentemente nesse ponto que os programas de priorização acabam parando discretamente.
Etapa 4: Classificar por risco
Combine os dados técnicos e de negócios em uma única classificação. A maioria das equipes utiliza um modelo em níveis: P0 (exploração ativa em um ativo crítico), P1 (ativo crítico com alta probabilidade de exploração), P2 (risco médio), P3 (risco baixo, aceitar ou adiar). Algumas equipes formalizam isso por meio de uma matriz de risco que também leva em conta as rotas de ataque — se uma vulnerabilidade pode ser combinada com permissões fracas ou configurações incorretas para atingir um alvo de maior valor —, em vez de pontuar cada descoberta isoladamente. Documente os critérios para que a classificação seja reproduzível e auditável, e não baseada em impressões subjetivas.
Etapa 5: Corrigir ou mitigar
Aplique patches sempre que possível. Nos casos em que isso não for viável — sistemas legados, atrasos dos fornecedores, restrições da janela de atualização —, utilize controles compensatórios: regras de WAF, segmentação de rede, cobertura de EDR e medidas de mitigação no nível do kernel. De acordo com o Relatório sobre o Panorama do Código Aberto de 2026 da TuxCare, 43% das equipes apontam a impossibilidade de tirar sistemas críticos do ar como a principal causa de atrasos na aplicação de patches — e é exatamente por isso que os controles compensatórios não são um plano B. Eles fazem parte do plano. E, no caso de falhas no kernel do Linux, a aplicação de patches sem reinicialização é uma das poucas maneiras eficazes de corrigir o problema sem precisar agendar uma janela de manutenção.
Benefícios da priorização de vulnerabilidades com base no risco
Veja o que realmente muda quando a priorização começa a funcionar.
1. Reduzir o risco de violação sem aumentar o quadro de funcionários
Você está se concentrando na pequena parcela de vulnerabilidades com chances reais de serem exploradas — que é, na verdade, onde a maioria das violações começa. A mesma equipe, menos esforço desperdiçado, melhor cobertura do que realmente importa.
2. MTTR mais rápido nas CVEs que realmente importam
Uma fila separada e um SLA para achados de nível P0 reduzem significativamente o tempo de correção de vulnerabilidades (CVEs) que estão sendo exploradas ativamente. Seu MTTR geral pode não sofrer uma mudança drástica, mas o número que realmente importa para os auditores e CISOs muda sim.
Dica profissional: Acompanhe o “MTTR para CVEs explorados ativamente” separadamente do seu MTTR geral. Os dois começam a divergir rapidamente à medida que um programa amadurece, e essa diferença é o que realmente interessa aos auditores e conselhos administrativos.
3. Conversas mais claras sobre auditoria
Os auditores não querem provas de que todas as vulnerabilidades críticas foram corrigidas em até 30 dias. Eles querem um processo de decisão documentado e justificável. A priorização baseada em risco oferece exatamente isso — com registros de evidências, critérios de classificação e tratamento de exceções já integrados.
4. Menos cansaço com os patches, melhores relações com a equipe de engenharia
Enviar 600 correções “críticas” por mês às equipes de aplicativos acaba com o bom relacionamento rapidamente. Enviar 30 itens P0/P1 com justificativas claras gera confiança — e, na verdade, faz com que as correções sejam aplicadas mais rapidamente.
5. Melhor utilização dos controles de compensação
Depois que as vulnerabilidades são classificadas de acordo com o risco real, a decisão fica mais clara: aplicar o patch nesta, segmentar aquela, aceitar a terceira. As medidas de mitigação deixam de ser um recurso de último recurso e passam a ser uma parte deliberada e documentada da estratégia.
As 3 principais ferramentas de priorização de vulnerabilidades para um gerenciamento mais inteligente de patches
Uma breve comparação antes de entrarmos nos detalhes de cada ferramenta:
|
Ferramenta |
Ideal para |
A aplicação de patches está incluída? |
Força |
|
Radar da TuxCare |
Ambientes Linux que precisam de resultados de varredura mais precisos |
Não (verificação + priorização; integra-se às soluções de aplicação de patches da TuxCare) |
Identifica quais CVEs já foram corrigidos – incluindo correções que não exigem reinicialização |
|
Rapid7 InsightVM |
Empresas de médio a grande porte que buscam um gerenciamento unificado de vulnerabilidades |
Não (apenas detecção) |
Pontuação de risco ativo com contexto de exposição ativa |
|
Gerenciamento de Vulnerabilidades da Tenable |
Ambientes com elevadas exigências de conformidade, ampla cobertura de ativos |
Não (apenas detecção) |
Pontuação VPR e ampla atuação na área de pesquisa sobre vulnerabilidades |
1. TuxCare Radar
A maioria dos scanners de vulnerabilidades tem um ponto cego: eles não sabem o que já foi corrigido. Isso não é problema se todas as suas correções forem instaladas por meio de gerenciadores de pacotes padrão, mas deixa a desejar quando você está executando correções em tempo real — nas quais as correções do kernel são aplicadas na memória sem a necessidade de reinicialização e nem sempre aparecem no banco de dados de pacotes.
O TuxCare Radar é um verificador de vulnerabilidades do Linux desenvolvido especificamente para lidar com esse ponto cego. Ele sabe quais CVEs já foram corrigidos — por meio de atualizações padrão de pacotes e de patches que não exigem reinicialização —, de modo que deixa de sinalizar problemas já corrigidos como pendentes. O resultado é um sinal muito mais preciso: uma redução drástica no número de falsos positivos e uma fila de priorização na qual você pode realmente confiar.
Além da eliminação de falsos positivos, o Radar oferece uma pontuação de risco assistida por IA que leva em consideração a vulnerabilidade à exploração, dados do CVSS e o status confirmado das correções — para que sua equipe identifique o que realmente precisa de atenção, e não apenas o que está tecnicamente sem correção. Ele funciona sem um agente persistente e se integra diretamente ao Qualys, Nessus e OpenSCAP, caso você já utilize essas ferramentas em seu fluxo de trabalho.
Ideal para:Ambientes Linux onde a aplicação de patches sem reinicialização está em uso, equipes frustradas com resultados de varredura confusos e organizações que precisam de priorização vinculada ao estado real da correção, em vez do status teórico do patch.
2. Rapid7 InsightVM
O InsightVM é baseado no que a Rapid7 chama de “Active Risk” – um modelo de pontuação que combina o CVSS, a disponibilidade de exploits, o uso de kits de malware e dados de exposição em uma única pontuação de 0 a 1.000. Trata-se de uma plataforma de detecção e priorização, e não de um aplicador de patches; portanto, ela indica o que deve ser corrigido e repassa a tarefa à sua cadeia de ferramentas de aplicação de patches por meio de integrações.
- Prós: A pontuação de risco ativa é mais útil do que o CVSS bruto; avaliação contínua sólida baseada em agentes.
- Contras: Não há aplicação de patches nativa; o custo do licenciamento aumenta significativamente para implantações acima do porte médio.
- Ideal para: Equipes que desejam uma única plataforma para fazer varreduras, atribuir pontuação e gerar relatórios – com a aplicação de patches tratada separadamente.
3. Gerenciamento de vulnerabilidades da Tenable
A plataforma da Tenable (sucessora baseada em nuvem do Nessus Manager) se baseia em sua pontuação VPR (Vulnerability Priority Rating), que leva em consideração inteligência de ameaças, maturidade do código de exploração e exposição. Ela possui uma das mais amplas coberturas de ativos do mercado, abrangendo TI, OT e nuvem. Assim como a Rapid7, sua abordagem prioriza a detecção.
- Pontos positivos: Ampla cobertura nas áreas de TI, OT, nuvem e identidade; relatórios de conformidade robustos.
- Contras: A interface do usuário é complexa, e o valor diminui se sua equipe não agir de forma consistente com base nas classificações do VPR.
- Ideal para: Ambientes com elevadas exigências de conformidade e organizações com infraestruturas mistas de TI/OT.
Armadilhas comuns na priorização de vulnerabilidades que devem ser evitadas
O padrão de falha é consistente em todos os programas. Esses cinco fatores aparecem em todos os lugares.
Considerar o CVSS como a única referência

As pontuações CVSS Base não levam em conta a exploração real em ambiente real nem o seu ambiente específico. Um programa que se baseie exclusivamente no CVSS dedicará a maior parte de seus recursos a vulnerabilidades que ninguém está realmente explorando. Utilize o CVSS como um dos fatores, juntamente com o KEV, o EPSS e o contexto dos ativos.
Ignorando o Catálogo da KEV
A lista KEV da CISA é, na prática, um feed gratuito e selecionado com a recomendação “aplique este patch primeiro”, mantido pelas pessoas que monitoram explorações reais. Os programas que não acompanham essa lista perdem o sinal público mais óbvio disponível. Integre as atualizações da KEV ao seu sistema de tickets como alertas automáticos de alta prioridade.
Ausência de inventário de ativos ou um inventário desatualizado
Se você não sabe o que possui, não consegue priorizar o que está vulnerável nesse ambiente. Um CMDB desatualizado é o assassino silencioso dos programas de priorização — tudo parece crítico porque nada está associado a um contexto de negócios.
Uma análise realista: A maioria das situações em que se diz “temos um problema de vulnerabilidade” é, na verdade, “temos um problema de inventário”. Corrija o CMDB antes de comprar outro scanner.
Tratar a definição de prioridades como um exercício trimestral
O lançamento de códigos de exploração, as atualizações do catálogo KEV e as prioridades de negócios mudam constantemente. Uma vulnerabilidade que era P3 na segunda-feira pode passar a ser P0 na sexta-feira. Trate a priorização como um processo contínuo — e não pontual. Isso é essencialmente o que a estrutura de Gestão Contínua da Exposição a Ameaças (CTEM) da Gartner formaliza — a mudança de avaliações pontuais para uma visibilidade contínua da exposição.
Descartar as medidas de mitigação como plano B
Nem sempre é possível aplicar patches – aplicativos legados, atrasos dos fornecedores, software em fim de vida útil. Equipes que tratam os controles compensatórios como uma falha acabam com um acúmulo de tarefas que não conseguem resolver e correm o risco de tomar decisões que nunca são documentadas. As medidas de mitigação não são um prêmio de consolação – são uma parte deliberada e auditável de uma estratégia madura de correção.
Proteja seus sistemas com uma priorização mais inteligente das vulnerabilidades
A priorização de vulnerabilidades não é uma ferramenta que se compra — é uma prática que se constrói e se mantém em funcionamento. O modelo de pontuação é importante, as ferramentas são importantes, mas os maiores ganhos vêm de um processo fundamentado: identificar, pontuar com base no risco real, mapear para os ativos, classificar e, então, corrigir ou mitigar, em um ciclo contínuo. As equipes que acertam nisso não estão aplicando mais correções. Elas estão corrigindo os problemas certos mais rapidamente e ignorando o restante com confiança.
Se o seu scanner não conseguir identificar o que já foi corrigido — especialmente as correções aplicadas sem reinicialização —, todas as decisões de priorização posteriores serão baseadas em dados incorretos, e esse erro se agrava a cada etapa.
O TuxCare Radar preenche essa lacuna diretamente: ele leva em conta tanto os patches padrão quanto aqueles que não exigem reinicialização, aplica uma pontuação de risco assistida por IA vinculada ao seu estado real de correção e se integra aos scanners que você provavelmente já está utilizando. Comece com uma única verificação e veja qual a proporção de “ruído” na sua fila atual.
Veja como o Radar funciona: Introdução ao Radar, o verificador de vulnerabilidades do Linux da TuxCare
Quer ver como funciona? Assista: O que esperar da sua primeira varredura de radar