
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- TuxCare Radar: Ideal para equipes focadas em Linux que precisam de uma varredura precisa de vulnerabilidades, com o mínimo de falsos positivos e orientações claras para correção.
- Tenable Nessus / Qualys VM: Ótimas opções para empresas que gerenciam ambientes com sistemas operacionais mistos e precisam de ampla cobertura e relatórios de conformidade.
- Rapid7 InsightVM: Ideal para organizações que priorizam a pontuação baseada em riscos e a integração com fluxos de trabalho de correção.
- OpenVAS / Wiz: O OpenVAS é ideal para equipes que buscam uma verificação personalizável e de código aberto, enquanto o Wiz é perfeito para ambientes que priorizam a nuvem e exigem alto nível de visibilidade.
A verificação de vulnerabilidades é um elemento central da segurança moderna do Linux, e a maioria das organizações conta com ferramentas de verificação de vulnerabilidades para identificar CVEs conhecidos, avaliar riscos e orientar as decisões sobre a aplicação de patches. No entanto, essas ferramentas podem, às vezes, gerar mais problemas do que resolvem. Os resultados das verificações frequentemente incluem falsos positivos; por exemplo, uma ferramenta de verificação pode relatar uma vulnerabilidade mesmo que ela não exista de fato no sistema ou não represente um risco.
Este artigo analisa os pontos fortes — e as deficiências — das principais ferramentas atuais de varredura de vulnerabilidades em ambientes Linux. Ele compara abordagens comuns, destaca as vantagens e desvantagens e explica o que as equipes de TI e segurança devem levar em consideração ao escolher um scanner de vulnerabilidades.
Principais ferramentas de varredura de vulnerabilidades: visão geral
As equipes de Linux têm uma ampla variedade de ferramentas de varredura de vulnerabilidades à sua disposição. A maioria dos scanners promete suporte multiplataforma, ampla cobertura de pacotes, detecção automatizada e geração centralizada de relatórios. No papel, muitas dessas ferramentas parecem semelhantes. Na prática, suas diferenças só ficam claras quando são utilizadas em sistemas Linux reais.
A tabela abaixo apresenta uma comparação rápida das ferramentas mais utilizadas, incluindo tanto opções comerciais quanto de código aberto.
|
Ferramenta |
Caso de uso principal |
Modelo de precificação |
|
Radar da TuxCare |
Análise de vulnerabilidades com prioridade no Linux para empresas |
Assinatura comercial |
|
Tenable Nessus |
Análise de vulnerabilidades corporativas em ambientes com sistemas operacionais mistos |
Assinatura comercial |
|
Gerenciamento de Vulnerabilidades da Qualys |
Gerenciamento de vulnerabilidades baseado em nuvem para grandes empresas |
Assinatura comercial |
|
OpenVAS |
Análise de vulnerabilidades de código aberto para equipes de TI |
Código aberto |
|
Rapid7 InsightVM |
Gerenciamento de vulnerabilidades baseado em riscos para ambientes mistos |
Assinatura comercial |
|
Wiz |
Análise de vulnerabilidades com prioridade na nuvem para ambientes híbridos |
Assinatura comercial |
1. TuxCare Radar
O TuxCare Radar é uma ferramenta de varredura de vulnerabilidades desenvolvida especificamente para ambientes Linux. Atualmente, ela oferece suporte a várias distribuições Linux corporativas, incluindo RHEL, CentOS, AlmaLinux, Ubuntu e Debian. O Radar avalia o risco real que uma vulnerabilidade representa por meio da análise de pontuações CVSS, disponibilidade de patches, explorabilidade e contexto de ameaças no mundo real.
Essa abordagem ajuda as equipes a entender quais problemas realmente afetam seus sistemas. O Radar também se integra a outras soluções da TuxCare, como o KernelCare, para a aplicação de patches sem reinicialização, e o Endless Lifecycle Support, a fim de alinhar a detecção de vulnerabilidades aos fluxos de trabalho de correção.
O que ele faz bem
- Pontuação contextual de risco: Classifica as vulnerabilidades de segurança com base na explorabilidade e no risco real, e não apenas nas pontuações CVSS, para minimizar os falsos positivos.
- Orientações práticas para correção: Relaciona as constatações a medidas práticas, ajudando as equipes a resolver problemas mais rapidamente.
- Detecção com reconhecimento de patches: Reconhece se as vulnerabilidades já foram corrigidas pelos patches dinâmicos do KernelCare ou pelo Endless Lifecycle Support (ELS).
- Relatórios prontos para auditoria: Relatórios exportáveis em formatos como PDF e Excel para dar suporte a revisões de auditoria e requisitos de conformidade.
Onde fica aquém
- Foco exclusivo no Linux: Projetado para sistemas Linux e não abrange ambientes Windows ou macOS.
- Suporte limitado: Requer outras ferramentas de varredura em ambientes com sistemas operacionais mistos.
Para quem essa ferramenta é mais indicada
- Equipes de infraestrutura Linux que precisam de uma verificação precisa de CVEs com o mínimo de falsos positivos
- Grupos de operações de segurança se concentram em priorizar o risco real em detrimento do volume
- Empresas que buscam uma integração mais estreita entre os resultados da verificação e os fluxos de trabalho de aplicação de patches
2. Tenable Nessus
O Tenable Nessus é um dos scanners de vulnerabilidades comerciais mais amplamente adotados na área de TI corporativa. Ele oferece suporte a uma ampla variedade de sistemas operacionais, aplicativos e dispositivos de rede, o que o torna ideal para organizações que gerenciam ambientes mistos. O Nessus utiliza um mecanismo de detecção baseado em plug-ins, com verificações atualizadas regularmente, para identificar vulnerabilidades conhecidas, configurações incorretas e falhas de conformidade. Seus recursos de geração de relatórios e conformidade o tornam popular entre equipes que precisam de resultados prontos para auditoria, além do gerenciamento regular de vulnerabilidades.
O que ele faz bem
- Ampla cobertura do CVE: Verifica sistemas operacionais, aplicativos e dispositivos em rede em diversos ambientes.
- Relatórios em conformidade com as normas: Oferece modelos pré-definidos para PCI DSS, padrões CIS e outras normas regulatórias.
- Mecanismo de varredura maduro: Bem testado, amplamente adotado e compatível com um vasto ecossistema de plug-ins.
- Implantação flexível: Oferece suporte à verificação baseada em agente e em rede, além de verificações programadas de vulnerabilidades.
Onde fica aquém
- Falsos positivos no Linux: Podem indicar vulnerabilidades que já foram corrigidas em pacotes retroportados.
- Limitado no contexto do Linux: Não leva totalmente em conta as nuances do kernel nem a exposição do caminho de código ativo.
- Consome muitos recursos: Varreduras maiores podem consumir uma quantidade significativa de CPU/memória, especialmente em redes complexas.
Para quem essa ferramenta é mais indicada
- Empresas que gerenciam ambientes com sistemas operacionais mistos, com recursos tanto do Linux quanto do Windows
- Equipes de segurança que precisam de relatórios voltados para a conformidade
- Organizações que buscam uma plataforma de digitalização madura e amplamente compatível
3. Gerenciamento de vulnerabilidades da Qualys
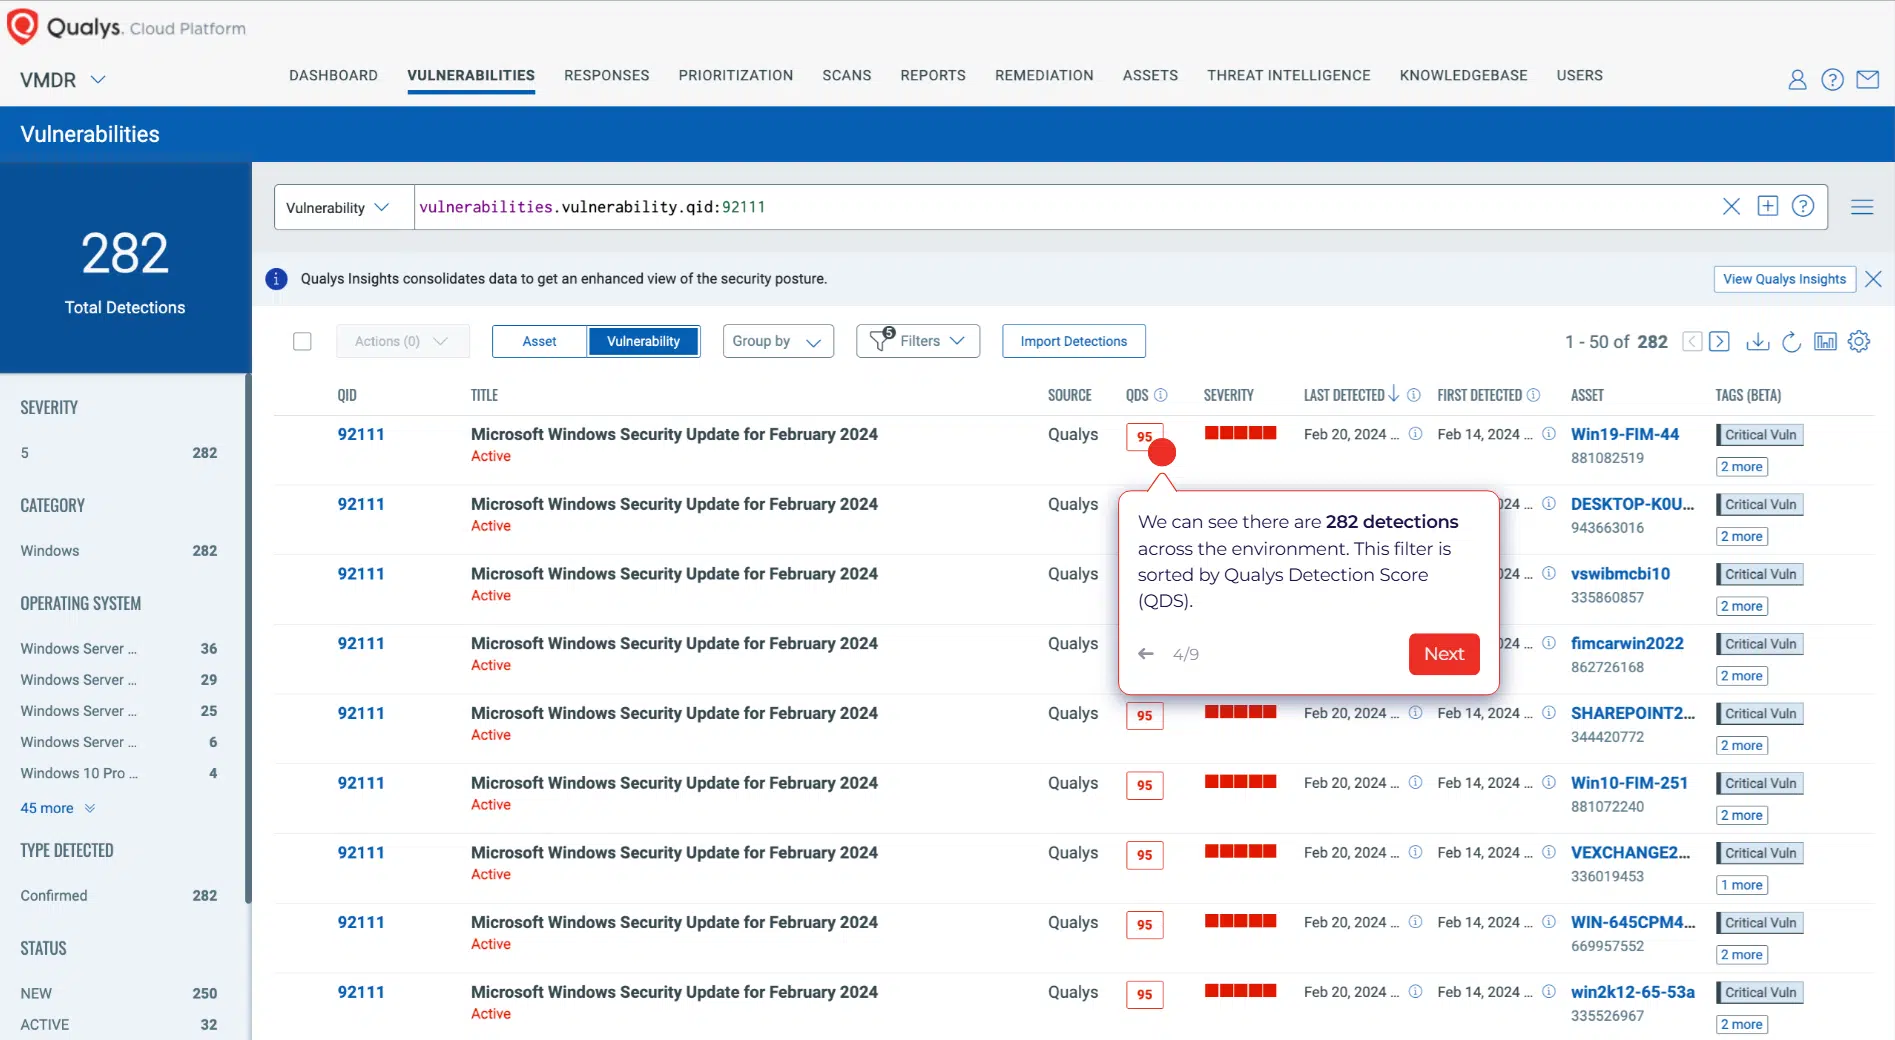
O Qualys Vulnerability Management (VM) é uma plataforma baseada em nuvem projetada para fornecer avaliação contínua de vulnerabilidades em ambientes de TI corporativos. Ela oferece suporte tanto à varredura com agente quanto à varredura sem agente para cargas de trabalho locais e na nuvem, com painéis que centralizam a visibilidade dos ativos, informações sobre riscos e relatórios de conformidade. Embora abranja uma ampla gama de sistemas operacionais e aplicativos, seu ponto forte reside na visibilidade e na geração de relatórios em grande escala, e não na análise aprofundada específica para o Linux.
O que ele faz bem
- Visibilidade baseada na nuvem: Oferece painéis centralizados para ambientes de grande escala e com várias localizações.
- Opções flexíveis de varredura: Oferece suporte tanto a abordagens com agente quanto sem agente para infraestrutura híbrida.
- Relatórios com foco na conformidade: Inclui modelos pré-definidos para normas regulatórias.
- Relatórios escaláveis: Gera relatórios adequados tanto para equipes técnicas quanto para os tomadores de decisão.
Onde fica aquém
- Menos profundidade no Linux: Concentra-se na detecção geral de vulnerabilidades CVE; carece de uma análise detalhada das nuances no nível do kernel e dos pacotes.
- Possíveis falsos positivos: Os métodos de detecção podem não levar totalmente em conta patches retroativos ou correções específicas da distribuição.
- Orientações gerais para correção: Oferecem recomendações, mas muitas vezes carecem de contexto detalhado e específico para o Linux sobre a aplicação de patches.
Para quem essa ferramenta é mais indicada
- Empresas com ambientes de TI de grande escala ou híbridos
- Gerentes de segurança que precisam de relatórios e painéis centralizados
- Organizações que priorizam a conformidade e a visibilidade da alta administração em detrimento de análises aprofundadas específicas do Linux
4. OpenVAS
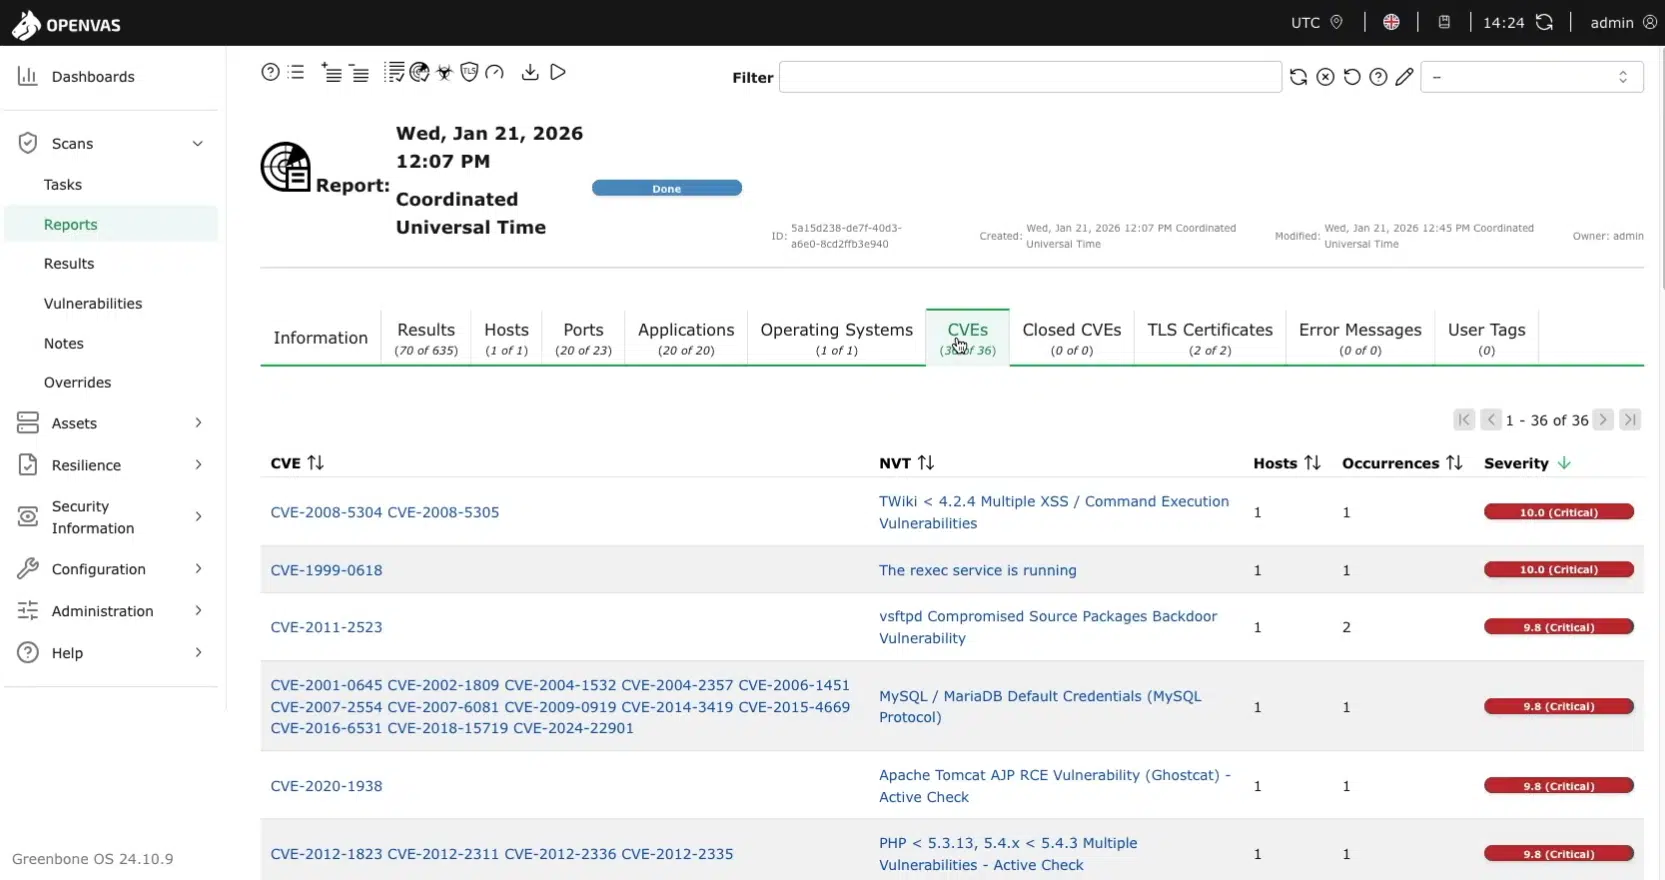
O OpenVAS (parte do Greenbone Vulnerability Management, GVM) é um verificador de vulnerabilidades de código aberto amplamente utilizado. Ele oferece varreduras em nível de rede e de sistema para ambientes Linux e outros sistemas operacionais. O OpenVAS se baseia em um sistema de Testes de Vulnerabilidade de Rede (NVTs), que são atualizados regularmente por meio dos feeds de vulnerabilidades da Greenbone para detectar problemas conhecidos nos hosts. Sua flexibilidade e capacidade de personalização o tornam uma escolha popular entre equipes que desejam ter controle sobre as políticas de varredura e a geração de relatórios, embora exija mais configuração e manutenção do que a maioria das ferramentas comerciais.
O que ele faz bem
- Código aberto e gratuito: Sem custos de licenciamento; ideal para organizações que buscam economizar.
- Varreduras altamente personalizáveis: Permitem um controle preciso sobre políticas, alvos e limites de verificação.
- Ampla cobertura de vulnerabilidades: Feeds atualizados regularmente ajudam a detectar vulnerabilidades conhecidas em todos os sistemas.
- Relatórios flexíveis: Suporta vários formatos (PDF, HTML, CSV) e pode ser integrado a painéis ou scripts.
Onde fica aquém
- Custos de configuração e manutenção: Exige conhecimento especializado para configurar e ajustar de forma eficaz, especialmente em ambientes Linux.
- Possibilidade de falsos positivos: Uma priorização menos inteligente pode gerar ruído em ambientes com patches retrocompatíveis.
- Desempenho em grande escala: Pode exigir muitos recursos ao escanear ambientes grandes ou complexos.
Para quem essa ferramenta é mais indicada
- Equipes de TI ou administradores de sistemas Linux que buscam uma ferramenta gratuita e de código aberto para varredura de vulnerabilidades
- Organizações que desejam configurações de varredura personalizáveis e adaptadas ao seu ambiente
- Equipes de segurança que se sentem à vontade com o ajuste manual e a interpretação dos resultados
Você também pode saber mais sobre scanners de vulnerabilidades de código aberto em nosso guia detalhado.
5. Rapid7 InsightVM

O Rapid7 InsightVM (anteriormente Nexpose) é um scanner comercial de vulnerabilidades que prioriza a classificação de riscos e a integração com fluxos de trabalho de correção. Ele oferece suporte tanto à varredura baseada em agente quanto à varredura baseada em rede, abrangendo servidores Linux, além de ambientes Windows, em nuvem e em contêineres. O InsightVM tem como objetivo ajudar as equipes a passar da detecção para a correção, com painéis e relatórios que atendem tanto aos usuários técnicos quanto à liderança de segurança.
O que ele faz bem
- Priorização baseada no risco: Utiliza pontuação contextual com base na vulnerabilidade, na importância dos ativos e em dados reais sobre ameaças.
- Integração do fluxo de trabalho de correção: Conecta os resultados da verificação aos processos de emissão de tickets e correção.
- Implantação flexível: Oferece suporte à verificação tanto por meio de agentes quanto por meio da rede em diversos ambientes.
- Painéis escaláveis: Oferecem visibilidade tanto para as equipes técnicas quanto para a elaboração de relatórios gerenciais.
Onde fica aquém
- Profundidade limitada específica para o Linux: O foco multiplataforma significa que as nuances no nível do kernel e dos pacotes nem sempre podem ser totalmente abordadas.
- Complexidade em grande escala: Recursos e fluxos de trabalho avançados podem exigir tempo e treinamento para serem utilizados de forma eficaz.
- Preços comerciais: Podem ser proibitivamente caros para equipes menores ou que utilizam exclusivamente o Linux.
Para quem essa ferramenta é mais indicada
- Equipes de segurança que gerenciam ambientes com sistemas operacionais mistos e na nuvem
- Organizações que precisam de orientações sobre priorização e correção com base no risco
- Empresas que buscam integração entre os fluxos de trabalho de varredura e aplicação de patches
6. Wiz
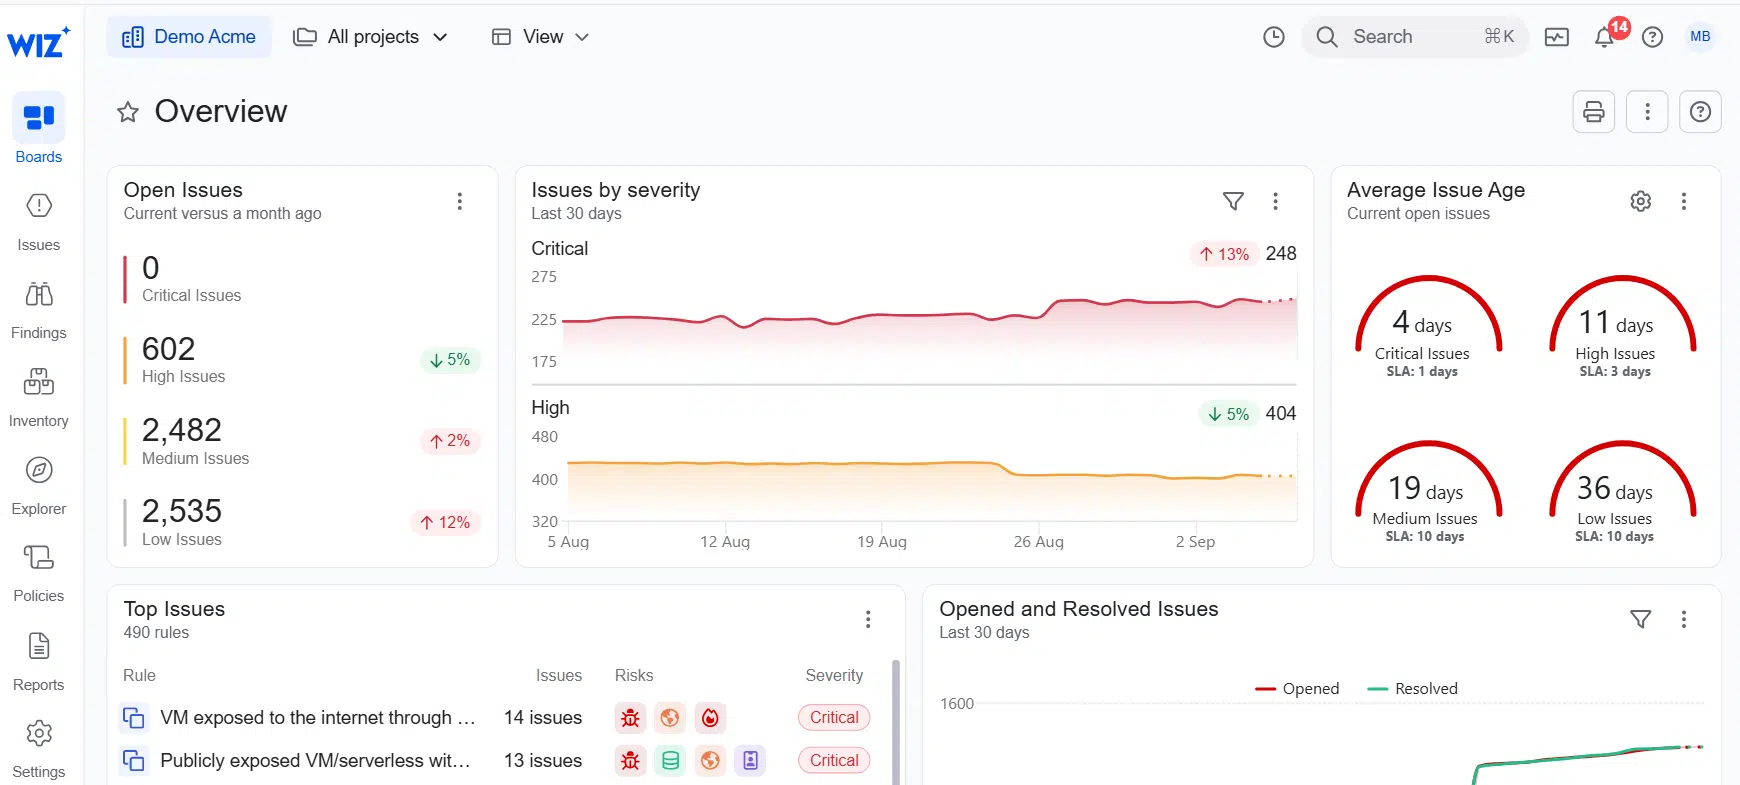
O Wiz é uma plataforma de segurança nativa da nuvem projetada para ambientes híbridos e multicloud. Ele utiliza varredura sem agente e baseada em API para detectar cargas de trabalho, contêineres e recursos na nuvem, identificando vulnerabilidades, configurações incorretas e exposição a riscos em toda a infraestrutura de nuvem. Embora o Wiz ofereça suporte a cargas de trabalho Linux em ambientes de nuvem, ele não foi projetado para análises aprofundadas no nível do sistema operacional, como CVEs específicos do kernel ou de pacotes. Ela é mais adequada para equipes que precisam de ampla visibilidade em ambientes modernos e nativos da nuvem.
O que ele faz bem
- Varredura em nuvem sem agente: Avalia rapidamente as cargas de trabalho na nuvem sem a necessidade de agentes, tornando a implantação rápida e com baixo custo operacional.
- Ampla cobertura em nuvem: Detecta vulnerabilidades, configurações incorretas, riscos à identidade e problemas relacionados a contêineres em ambientes de nuvem.
- Priorização de riscos e análise de caminhos de ataque: Destaca as exposições críticas ao mapear como as vulnerabilidades podem ser exploradas em cenários reais.
- Integração DevSecOps: Funciona com pipelines de CI/CD para identificar riscos em um estágio mais precoce do ciclo de vida do desenvolvimento.
Onde fica aquém
- Profundidade limitada no nível do sistema operacional: Não foi projetado para análises detalhadas de vulnerabilidades no nível do kernel ou dos pacotes.
- Abordagem voltada para a nuvem: Menos adequada para ambientes Linux tradicionais locais.
- Orientações limitadas para correção no nível do sistema operacional: Concentra-se nos riscos da nuvem e em problemas de configuração, em vez de fluxos de trabalho detalhados para a aplicação de patches no Linux.
Para quem essa ferramenta é mais indicada
- Equipes de segurança em nuvem e DevSecOps que gerenciam ambientes híbridos ou multicloud
- Empresas que precisam de visibilidade sobre cargas de trabalho na nuvem, contêineres e identidades
- Organizações que priorizam a postura de risco na nuvem em detrimento de uma análise aprofundada no nível do sistema Linux
Como escolher uma ferramenta de varredura de vulnerabilidades para ambientes Linux
Escolher o scanner de vulnerabilidades certo para sistemas Linux exige mais do que apenas comparar o número de CVEs ou a velocidade de varredura. Um bom scanner não apenas detecta vulnerabilidades, mas também fornece contexto, prioriza os riscos reais e se integra aos fluxos de trabalho de gerenciamento de patches. Os critérios a seguir destacam o que é mais importante na avaliação de ferramentas de varredura de vulnerabilidades para ambientes Linux.
Conhecimento sobre pacotes e o kernel do Linux
Muitas distribuições Linux aplicam correções de segurança retroativas sem alterar as versões dos pacotes. Um scanner que se baseia exclusivamente na verificação de versões pode gerar uma longa lista de falsos positivos, o que desperdiça tempo e mina a confiança nos resultados. Ferramentas projetadas especificamente para o Linux levam em conta o status das correções, a aplicação retroativa e as dependências do kernel, ajudando as equipes a se concentrarem nas vulnerabilidades que realmente afetam seus sistemas.
Priorização significativa de vulnerabilidades
Nem todas as vulnerabilidades são igualmente perigosas. Simplesmente sinalizar todos os CVEs não adianta nada. Scanners eficazes levam em conta a explorabilidade, os serviços expostos e a exposição do sistema para identificar o que é mais importante. Esse tipo de pontuação contextualizada ajuda as equipes a lidar primeiro com as vulnerabilidades de alto risco, em vez de se dedicarem a uma longa lista de problemas de baixo impacto.
Para conhecer melhor as principais etapas e os fatores envolvidos, consulte este guia sobre priorização de vulnerabilidades.
Orientações práticas para medidas corretivas
A detecção por si só não é suficiente em ambientes corporativos. As equipes de Linux precisam de orientações claras sobre como aplicar patches com segurança, quais problemas devem ser resolvidos primeiro e o impacto potencial na estabilidade do sistema. Ferramentas que associam os resultados das varreduras às etapas de correção — ou que se integram aos fluxos de trabalho de aplicação de patches — ajudam a reduzir o esforço e a evitar tempo de inatividade desnecessário.
Cobertura de distribuição
Os ambientes Linux geralmente incluem várias distribuições, cada uma com suas particularidades. Um scanner que não consiga lidar com precisão com RHEL, CentOS, AlmaLinux, Ubuntu, Debian ou SUSE deixará lacunas na visibilidade. Avaliar o suporte às distribuições garante que as varreduras sejam confiáveis em todo o ambiente e evita surpresas durante as auditorias.
Relatórios e integração
As equipes também precisam de relatórios claros e práticos, além da capacidade de integrar os resultados das varreduras a sistemas SIEM, sistemas de gerenciamento de tickets e outras ferramentas de segurança. Essa capacidade ajuda a otimizar os fluxos de trabalho e garante que o gerenciamento de vulnerabilidades esteja alinhado aos processos operacionais e de segurança mais amplos.
Como escolher o scanner certo para o seu ambiente Linux
A escolha de um verificador de vulnerabilidades para Linux vai além da simples comparação de listas de recursos ou do número de CVEs. Cada ferramenta tem seus pontos fortes e suas desvantagens, e a melhor escolha depende do seu ambiente, da experiência da equipe e dos requisitos do fluxo de trabalho.
O TuxCare Radar se destaca para equipes que precisam de uma varredura precisa e voltada para o Linux. Sua pontuação de risco baseada em IA e o reconhecimento dos patches aplicados ajudam a reduzir os falsos positivos. O Radar também oferece orientações claras para correção, permitindo que as equipes se concentrem nas vulnerabilidades que têm impacto real e as resolvam com eficiência.
Veja o TuxCare Radar em ação e saiba o que esperar da sua primeira varredura!

