
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- TuxCare Radar: Ideal für Linux-orientierte Teams, die eine präzise Schwachstellensuche mit minimalen Fehlalarmen und klaren Anleitungen zur Behebung benötigen.
- Tenable Nessus / Qualys VM: Eine ausgezeichnete Wahl für Unternehmen, die gemischte Betriebssystemumgebungen verwalten und eine umfassende Abdeckung sowie Compliance-Berichte benötigen.
- Rapid7 InsightVM: Geeignet für Unternehmen, die Wert auf risikobasierte Bewertung und die Integration in Abhilfemaßnahmen legen.
- OpenVAS / Wiz: OpenVAS eignet sich für Teams, die anpassbare Open-Source-Scans wünschen, während Wiz ideal für Cloud-First-Umgebungen ist, die ein hohes Maß an Transparenz erfordern.
Das Scannen nach Schwachstellen ist ein zentraler Bestandteil moderner Linux-Sicherheit, und die meisten Unternehmen nutzen Schwachstellen-Scanning-Tools, um bekannte CVEs zu identifizieren, Risiken einzuschätzen und Entscheidungen bezüglich der Installation von Patches zu treffen. Allerdings können diese Tools manchmal mehr Probleme verursachen, als sie lösen. Die Scan-Ergebnisse enthalten oft Fehlalarme, beispielsweise wenn ein Scan-Tool eine Schwachstelle meldet, obwohl diese im System gar nicht vorhanden ist oder kein Risiko darstellt.
Dieser Artikel befasst sich damit, was die derzeit führenden Tools zur Schwachstellensuche in Linux-Umgebungen gut können – und wo ihre Grenzen liegen. Er vergleicht gängige Ansätze, zeigt Kompromisse auf und erläutert, was IT- und Sicherheitsteams bei der Auswahl eines Schwachstellenscanners beachten sollten.
Die besten Tools für Schwachstellen-Scans: Überblick
Linux-Teams haben die Qual der Wahl, wenn es um Tools zum Scannen nach Sicherheitslücken geht. Die meisten Scanner versprechen plattformübergreifende Unterstützung, eine umfassende Paketabdeckung, automatische Erkennung und zentralisierte Berichterstellung. Auf dem Papier sehen viele dieser Tools ähnlich aus. In der Praxis zeigen sich ihre Unterschiede jedoch erst, wenn sie auf echten Linux-Systemen eingesetzt werden.
Die folgende Tabelle bietet einen kurzen Überblick über gängige Tools, darunter sowohl kommerzielle als auch Open-Source-Lösungen.
|
Werkzeug |
Primärer Anwendungsfall |
Preismodell |
|
TuxCare Radar |
Sicherheitsüberprüfung mit Schwerpunkt auf Linux für Unternehmen |
Geschäftskunden-Abonnement |
|
Tenable Nessus |
Sicherheitsüberprüfung von Unternehmenssystemen in Umgebungen mit gemischten Betriebssystemen |
Geschäftskunden-Abonnement |
|
Qualys Schwachstellenmanagement |
Cloud-basiertes Schwachstellenmanagement für Großunternehmen |
Geschäftskunden-Abonnement |
|
OpenVAS |
Open-Source-Schwachstellenscans für IT-Teams |
Open-Source |
|
Rapid7 InsightVM |
Risikobasiertes Schwachstellenmanagement für gemischte Umgebungen |
Geschäftskunden-Abonnement |
|
Wiz |
Sicherheitsüberprüfung mit Cloud-First-Ansatz für hybride Umgebungen |
Geschäftskunden-Abonnement |
1. TuxCare Radar
TuxCare Radar ist ein Tool zum Scannen nach Sicherheitslücken, das speziell für Linux-Umgebungen entwickelt wurde. Es unterstützt derzeit mehrere Linux-Distributionen für den Unternehmensbereich, darunter RHEL, CentOS, AlmaLinux, Ubuntu und Debian. Radar bewertet das tatsächliche Risiko einer Sicherheitslücke, indem es CVSS-Werte, die Verfügbarkeit von Patches, die Ausnutzbarkeit sowie den Kontext realer Bedrohungen analysiert.
Dieser Ansatz hilft Teams dabei, zu erkennen, welche Probleme ihre Systeme tatsächlich beeinträchtigen. Radar lässt sich zudem in andere TuxCare-Lösungen integrieren, wie beispielsweise KernelCare für Patches ohne Neustart und Endless Lifecycle Support, um die Erkennung von Sicherheitslücken mit den Behebungsabläufen abzustimmen.
Was es gut kann
- Kontextbezogene Risikobewertung: Bewertet Sicherheitslücken anhand ihrer Ausnutzbarkeit und des tatsächlichen Risikos und nicht nur anhand von CVSS-Werten, um Fehlalarme zu minimieren.
- Praktische Anleitungen zur Fehlerbehebung: Verbindet die Ergebnisse mit praktischen Maßnahmen und hilft Teams dabei, Probleme schneller zu lösen.
- Patch-basierte Erkennung: Erkennt, ob Schwachstellen bereits durch KernelCare Live-Patches oder Endless Lifecycle Support (ELS) behoben wurden.
- Prüfungsgerechte Berichterstattung: Exportierbare Berichte in Formaten wie PDF und Excel zur Unterstützung von Prüfungen und zur Erfüllung von Compliance-Anforderungen.
Wo es an seinen Grenzen stößt
- Ausschließlich für Linux: Entwickelt für Linux-Systeme; Windows- oder macOS-Umgebungen werden nicht abgedeckt.
- Eingeschränkte Unterstützung: Erfordert in Umgebungen mit gemischten Betriebssystemen weitere Scan-Tools.
Für wen eignet sich das Tool am besten?
- Linux-Infrastrukturteams, die eine präzise CVE-Prüfung mit möglichst wenigen Fehlalarmen benötigen
- Sicherheitsteams, die sich darauf konzentrieren, echte Risiken gegenüber der schieren Menge zu priorisieren
- Unternehmen, die eine engere Verzahnung von Scan-Ergebnissen und Patch-Workflows anstreben
2. Tenable Nessus
Tenable Nessus ist einer der am weitesten verbreiteten kommerziellen Schwachstellenscanner in der Unternehmens-IT. Er unterstützt eine breite Palette an Betriebssystemen, Anwendungen und Netzwerkgeräten und eignet sich daher besonders für Unternehmen, die gemischte Umgebungen verwalten. Nessus nutzt eine pluginbasierte Erkennungs-Engine mit regelmäßig aktualisierten Prüfungen, um bekannte Schwachstellen, Fehlkonfigurationen und Compliance-Lücken zu identifizieren. Dank seiner Berichts- und Compliance-Funktionen ist er besonders bei Teams beliebt, die neben dem regulären Schwachstellenmanagement auch auditfähige Ergebnisse benötigen.
Was es gut kann
- Umfassende CVE-Abdeckung: Überprüft Betriebssysteme, Anwendungen und vernetzte Geräte in unterschiedlichen Umgebungen.
- Compliance-konforme Berichterstellung: Bietet vorgefertigte Vorlagen für PCI DSS, CIS-Benchmarks und andere regulatorische Standards.
- Ausgereifte Scan-Engine: Bewährt, weit verbreitet und durch ein umfangreiches Plugin-Ökosystem unterstützt.
- Flexible Bereitstellung: Unterstützt agentenbasierte und netzwerkbasierte Scans sowie geplante Schwachstellenscans.
Wo es an seinen Grenzen stößt
- Falschmeldungen unter Linux: Können Schwachstellen melden, die in zurückportierten Paketen bereits behoben wurden.
- Eingeschränkt im Linux-Kontext: Berücksichtigt Kernel-Nuancen oder die Offenlegung aktiver Codepfade nicht vollständig.
- Ressourcenintensiv: Größere Scans können erhebliche CPU- und Speicherressourcen beanspruchen, insbesondere in komplexen Netzwerken.
Für wen eignet sich das Tool am besten?
- Unternehmen, die gemischte Betriebssystemumgebungen mit Linux- und Windows-Systemen verwalten
- Sicherheitsteams, die auf Compliance ausgerichtete Berichterstattung benötigen
- Unternehmen, die eine ausgereifte, breit unterstützte Scan-Plattform suchen
3. Qualys Schwachstellenmanagement
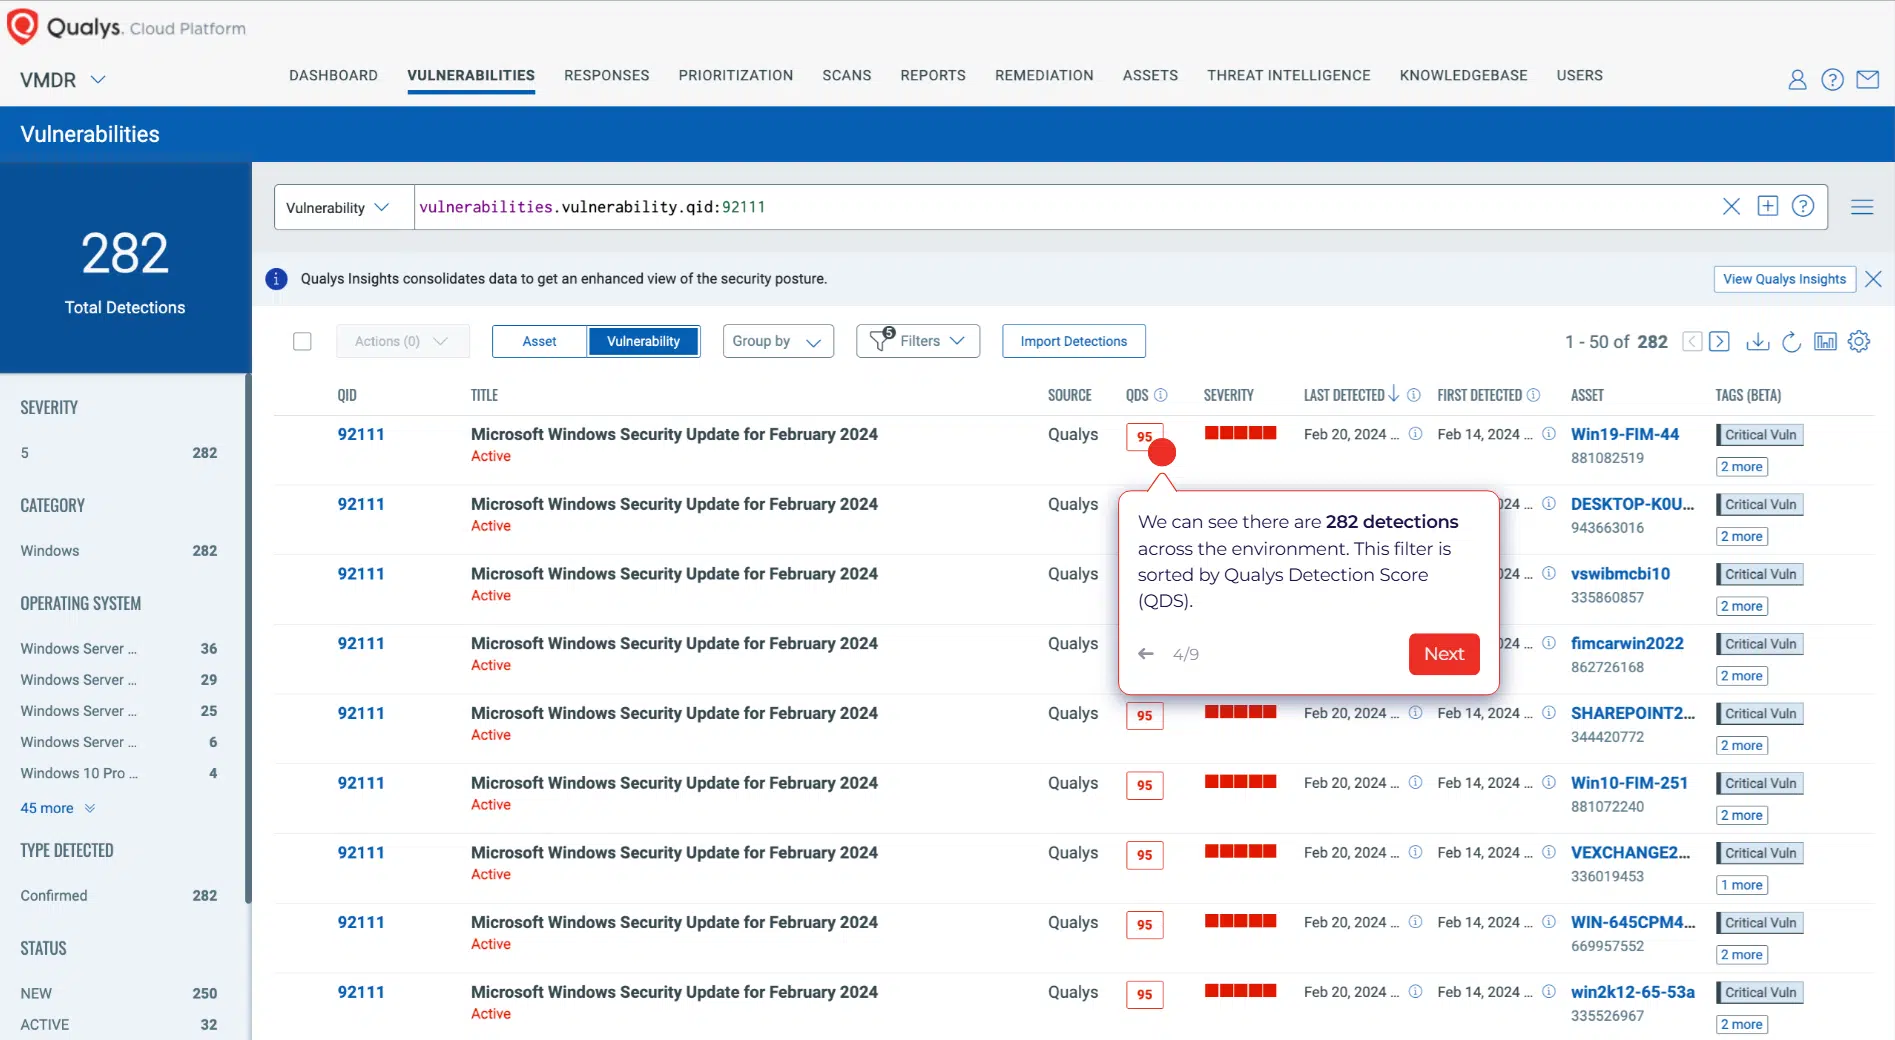
Qualys Vulnerability Management (VM) ist eine cloudbasierte Plattform, die für die kontinuierliche Schwachstellenanalyse in unternehmensweiten IT-Umgebungen entwickelt wurde. Sie unterstützt sowohl agentenbasierte als auch agentenlose Scans für lokale und Cloud-Workloads und bietet Dashboards, die die Übersicht über Assets, Risikoeinblicke und Compliance-Berichte zentralisieren. Obwohl sie ein breites Spektrum an Betriebssystemen und Anwendungen abdeckt, liegt ihre Stärke eher in der Transparenz und Berichterstellung in großem Maßstab als in einer tiefgehenden Linux-spezifischen Analyse.
Was es gut kann
- Cloud-basierte Transparenz: Bietet zentralisierte Dashboards für große Umgebungen mit mehreren Standorten.
- Flexible Scan-Optionen: Unterstützt sowohl agentenbasierte als auch agentenlose Ansätze für hybride Infrastrukturen.
- Compliance-orientierte Berichterstattung: Enthält vorgefertigte Vorlagen für regulatorische Standards.
- Skalierbare Berichterstellung: Erstellt Berichte, die sowohl für technische Teams als auch für Führungskräfte geeignet sind.
Wo es an seinen Grenzen stößt
- Weniger Linux-Tiefgang: Konzentriert sich auf die allgemeine CVE-Erkennung; es fehlen detaillierte Einblicke in die Feinheiten auf Kernel- und Paketebene.
- Mögliche Fehlalarme: Die Erkennungsmethoden berücksichtigen möglicherweise nicht vollständig zurückportierte Patches oder distributionsspezifische Korrekturen.
- Allgemeine Hinweise zur Behebung: Enthält Empfehlungen, lässt jedoch häufig detaillierte, Linux-spezifische Informationen zum Patchen vermissen.
Für wen eignet sich das Tool am besten?
- Unternehmen mit umfangreichen oder hybriden IT-Umgebungen
- Sicherheitsverantwortliche, die zentralisierte Berichte und Dashboards benötigen
- Unternehmen, die Compliance und Transparenz für die Führungskräfte gegenüber fundierten Linux-spezifischen Erkenntnissen vorziehen
4. OpenVAS
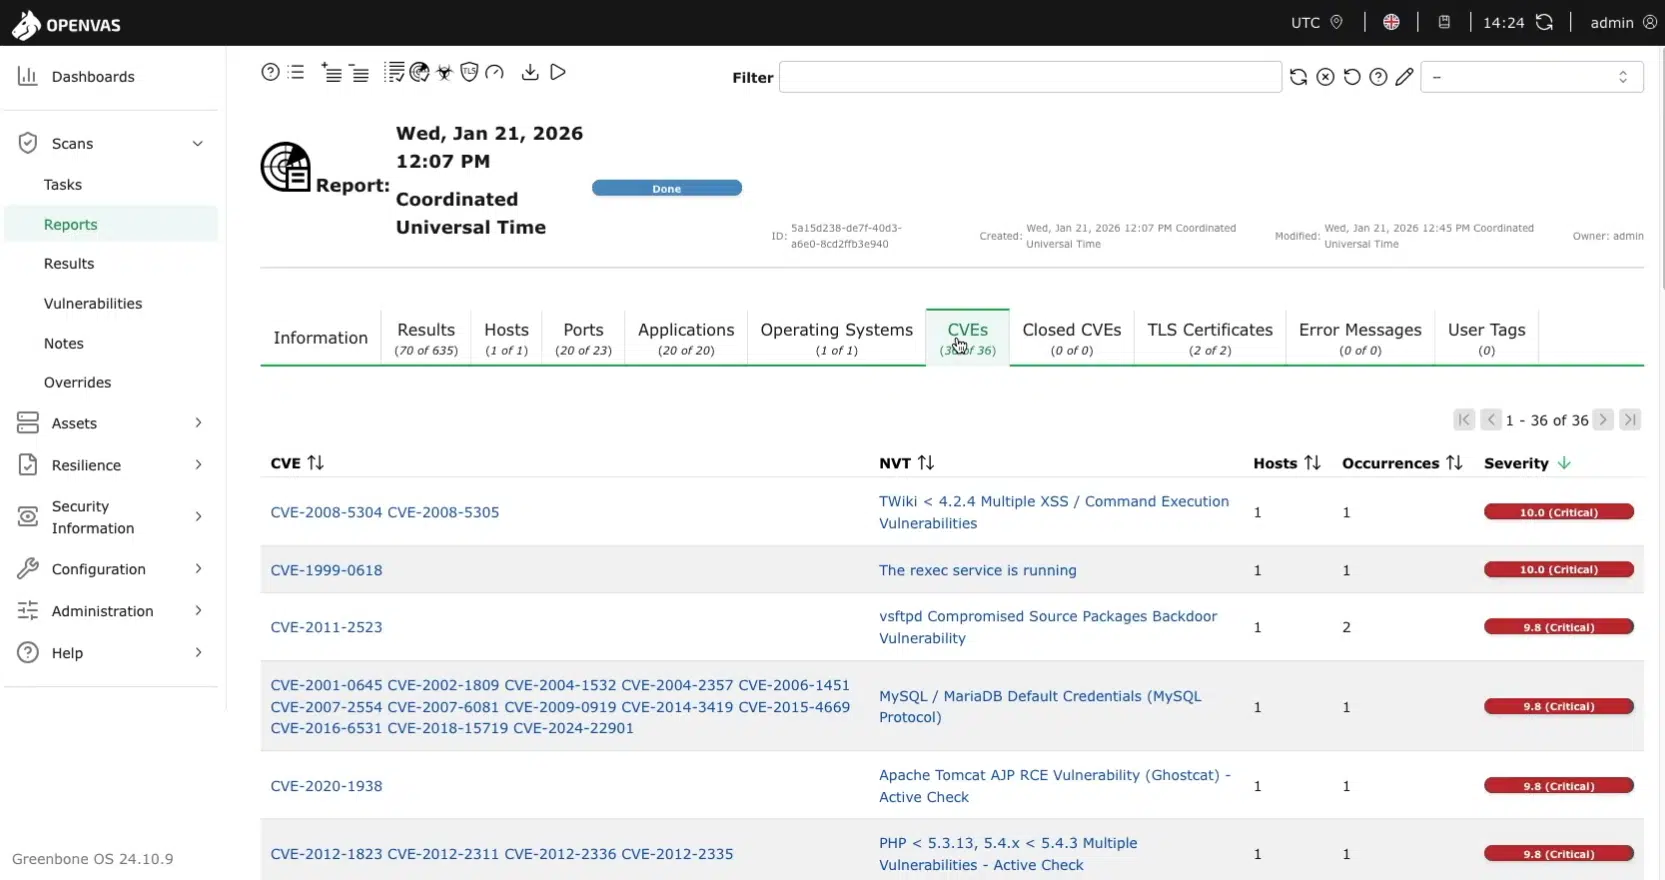
OpenVAS (Teil von Greenbone Vulnerability Management, GVM) ist ein weit verbreiteter Open-Source-Schwachstellenscanner. Er ermöglicht Scans auf Netzwerk- und Systemebene für Linux-Umgebungen und andere Betriebssysteme. OpenVAS stützt sich auf ein System von Network Vulnerability Tests (NVTs), die regelmäßig über die Schwachstellen-Feeds von Greenbone aktualisiert werden, um bekannte Probleme auf allen Hosts zu erkennen. Seine Flexibilität und Anpassbarkeit machen es zu einer beliebten Wahl für Teams, die Kontrolle über Scan-Richtlinien und Berichterstellung wünschen, obwohl es mehr Einrichtung und Wartung erfordert als die meisten kommerziellen Tools.
Was es gut kann
- Open Source und kostenlos: Keine Lizenzkosten; ideal für kostenbewusste Organisationen.
- Hochgradig anpassbare Scans: Ermöglicht eine detaillierte Steuerung von Scan-Richtlinien, Zielen und Schwellenwerten.
- Umfassende Abdeckung von Sicherheitslücken: Regelmäßig aktualisierte Feeds helfen dabei, bekannte Schwachstellen systemübergreifend zu erkennen.
- Flexible Berichterstellung: Unterstützt mehrere Formate (PDF, HTML, CSV) und lässt sich in Dashboards oder Skripte integrieren.
Wo es an seinen Grenzen stößt
- Aufwand für Einrichtung und Wartung: Erfordert Fachwissen für eine effektive Konfiguration und Optimierung, insbesondere in Linux-Umgebungen.
- Mögliche Fehlalarme: Eine weniger intelligente Priorisierung kann in Umgebungen mit zurückportierten Patches zu Fehlalarmen führen.
- Leistung bei großem Umfang: Kann beim Scannen großer oder komplexer Umgebungen ressourcenintensiv werden.
Für wen eignet sich das Tool am besten?
- IT-Teams oder Linux-Systemadministratoren, die nach kostenlosen Open-Source-Lösungen für die Schwachstellenprüfung suchen
- Unternehmen, die an ihre Umgebung angepasste, individuell konfigurierbare Scan-Einstellungen wünschen
- Sicherheitsteams, die mit der manuellen Feinabstimmung und der Auswertung der Ergebnisse vertraut sind
In unserem ausführlichen Leitfaden erfahren Sie außerdem mehr über Open-Source-Schwachstellenscanner.
5. Rapid7 InsightVM

Rapid7 InsightVM (ehemals Nexpose) ist ein kommerzieller Schwachstellenscanner, dessen Schwerpunkt auf der risikobasierten Priorisierung und der Integration in Behebungsworkflows liegt. Er unterstützt sowohl agentenbasierte als auch netzwerkbasierte Scans und deckt neben Linux-Servern auch Windows-, Cloud- und containerisierte Umgebungen ab. InsightVM konzentriert sich darauf, Teams beim Übergang von der Erkennung zur Behebung zu unterstützen, und bietet Dashboards und Berichte, die sowohl technische Anwender als auch Führungskräfte im Sicherheitsbereich unterstützen.
Was es gut kann
- Risikobasierte Priorisierung: Verwendet eine kontextbezogene Bewertung auf der Grundlage der Ausnutzbarkeit, der Bedeutung der Ressourcen und realer Bedrohungsdaten.
- Integration des Workflows zur Fehlerbehebung: Verbindet Scan-Ergebnisse mit Ticket- und Behebungsprozessen.
- Flexible Bereitstellung: Unterstützt sowohl agentenbasiertes als auch netzwerkbasiertes Scannen in verschiedenen Umgebungen.
- Skalierbare Dashboards: Bieten Transparenz sowohl für technische Teams als auch für das Management.
Wo es an seinen Grenzen stößt
- Begrenzte Linux-spezifische Tiefe: Aufgrund der Ausrichtung auf mehrere Plattformen werden Feinheiten auf Kernel- und Paketebene möglicherweise nicht immer vollständig erfasst.
- Komplexität in großem Maßstab: Die effektive Nutzung fortgeschrittener Funktionen und Arbeitsabläufe kann Zeit und Schulungen erfordern.
- Preise für gewerbliche Nutzer: Können für kleinere oder ausschließlich mit Linux arbeitende Teams unerschwinglich sein.
Für wen eignet sich das Tool am besten?
- Sicherheitsteams, die gemischte Betriebssystem- und Cloud-Umgebungen verwalten
- Organisationen, die eine risikobasierte Priorisierung und Anleitungen zur Behebung von Schwachstellen benötigen
- Unternehmen, die eine Integration zwischen Scan- und Patch-Workflows anstreben
6. Wiz
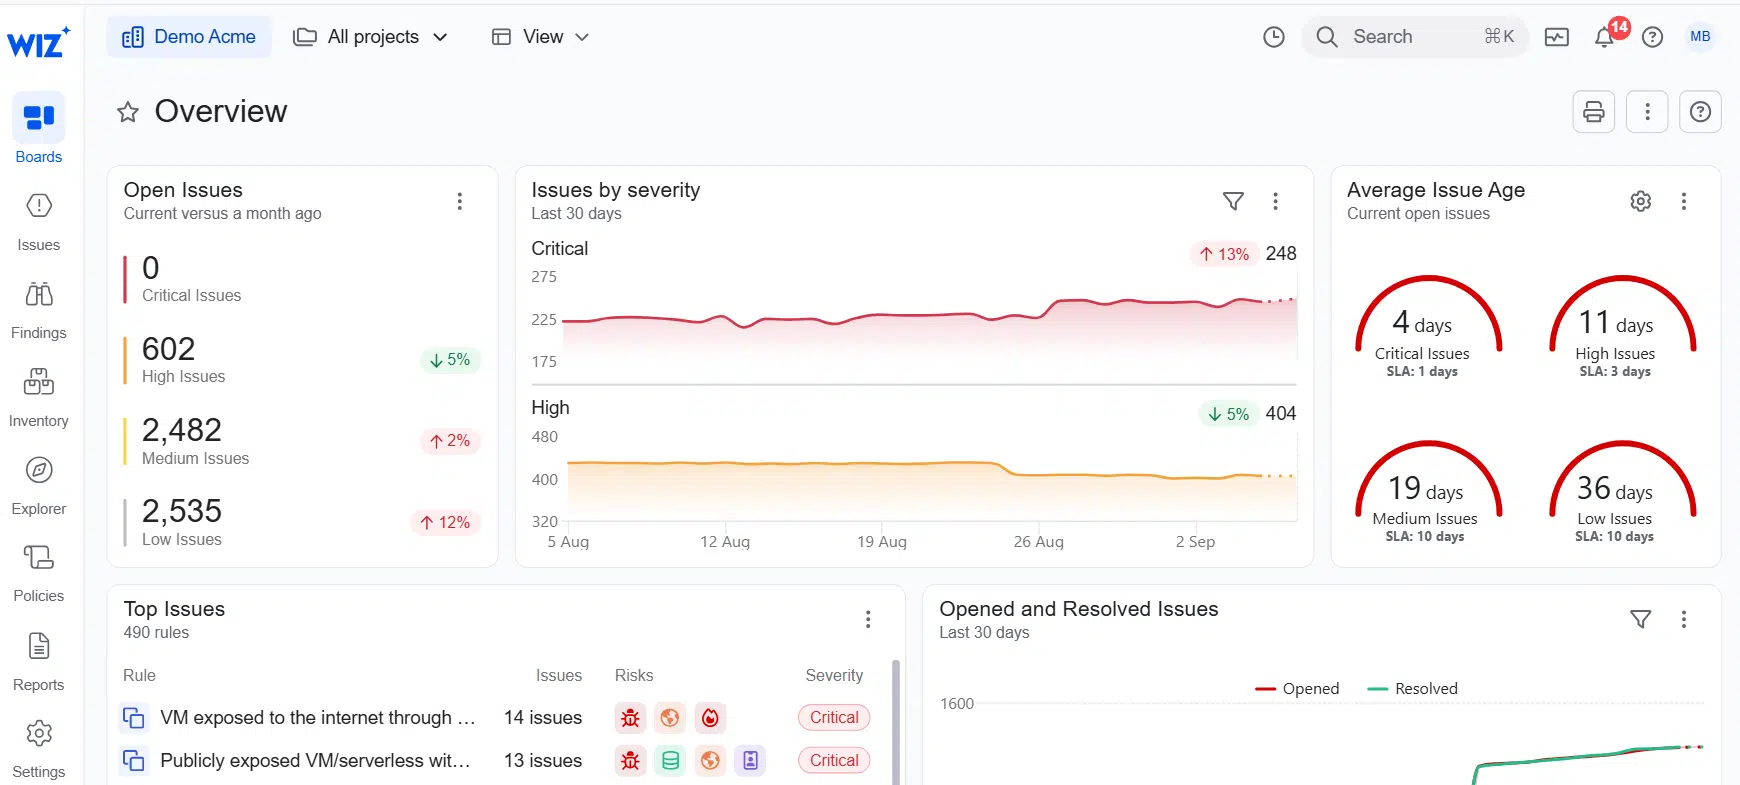
Wiz ist eine cloudnative Sicherheitsplattform, die für Hybrid- und Multi-Cloud-Umgebungen entwickelt wurde. Sie nutzt agentenloses, API-basiertes Scannen, um Workloads, Container und Cloud-Ressourcen zu erfassen und Schwachstellen, Fehlkonfigurationen sowie Risiken in der gesamten Cloud-Infrastruktur zu identifizieren. Wiz unterstützt zwar Linux-Workloads in Cloud-Umgebungen, ist jedoch nicht für tiefgehende Analysen auf Betriebssystemebene ausgelegt, wie beispielsweise kernel- oder paketspezifische CVEs. Es eignet sich am besten für Teams, die einen umfassenden Überblick über moderne, cloudnative Umgebungen benötigen.
Was es gut kann
- Agentenloses Cloud-Scanning: Bewerten Sie Cloud-Workloads schnell und ohne Agenten, was eine schnelle Bereitstellung mit geringem Aufwand ermöglicht.
- Umfassende Cloud-Abdeckung: Erkennt Schwachstellen, Fehlkonfigurationen, Identitätsrisiken und Containerprobleme in Cloud-Umgebungen.
- Risikopriorisierung und Analyse von Angriffswegen: Hebt kritische Schwachstellen hervor, indem aufgezeigt wird, wie Sicherheitslücken in realen Szenarien ausgenutzt werden können.
- DevSecOps-Integration: Arbeitet mit CI/CD-Pipelines zusammen, um Risiken früher im Entwicklungszyklus aufzudecken.
Wo es an seinen Grenzen stößt
- Begrenzte Tiefe auf Betriebssystemebene: Nicht für detaillierte Schwachstellenanalysen auf Kernel- oder Paketebene ausgelegt.
- Cloud-orientierter Ansatz: Weniger geeignet für herkömmliche Linux-Umgebungen vor Ort.
- Begrenzte Anleitungen zur Fehlerbehebung auf Betriebssystemebene: Konzentriert sich eher auf Cloud-Risiken und Konfigurationsprobleme als auf detaillierte Workflows für Linux-Patches.
Für wen eignet sich das Tool am besten?
- Teams für Cloud-Sicherheit und DevSecOps, die Hybrid- oder Multi-Cloud-Umgebungen verwalten
- Unternehmen, die einen Überblick über Cloud-Workloads, Container und Identitäten benötigen
- Unternehmen, die der Risikolage in der Cloud Vorrang vor einer gründlichen Analyse auf Linux-Systemebene einräumen
So wählen Sie ein Tool zur Schwachstellenanalyse für Linux-Umgebungen aus
Die Auswahl des richtigen Schwachstellenscanners für Linux-Systeme erfordert mehr als nur einen Vergleich der CVE-Zahlen oder der Scan-Geschwindigkeit. Ein guter Scanner erkennt nicht nur Schwachstellen, sondern liefert auch Kontextinformationen, priorisiert tatsächliche Risiken und lässt sich in Patch-Management-Workflows integrieren. Die folgenden Kriterien verdeutlichen, worauf es bei der Bewertung von Schwachstellenscan-Tools für Linux-Umgebungen am meisten ankommt.
Kenntnisse über Linux-Pakete und den Kernel
Viele Linux-Distributionen portieren Sicherheitskorrekturen zurück, ohne die Paketversionen zu ändern. Ein Scanner, der sich ausschließlich auf Versionsprüfungen stützt, kann eine lange Liste von Fehlalarmen erzeugen, was Zeit kostet und das Vertrauen in die Ergebnisse untergräbt. Speziell für Linux entwickelte Tools berücksichtigen den Patch-Status, Backports und Kernel-Abhängigkeiten und helfen Teams so, sich auf Schwachstellen zu konzentrieren, die ihre Systeme tatsächlich betreffen.
Sinnvolle Priorisierung von Schwachstellen
Nicht alle Sicherheitslücken sind gleich gefährlich. Es ist wenig sinnvoll, einfach jede CVE zu markieren. Effektive Scanner berücksichtigen die Ausnutzbarkeit, exponierte Dienste und die Gefährdung des Systems, um zu ermitteln, was am wichtigsten ist. Diese Art der kontextbezogenen Bewertung hilft Teams dabei, sich zuerst um die besonders risikoreichen Sicherheitslücken zu kümmern, anstatt einer langen Liste von Problemen mit geringer Auswirkung hinterherzujagen.
Einen genaueren Überblick über die wichtigsten Schritte und Faktoren erhalten Sie in diesem Leitfaden zur Priorisierung von Sicherheitslücken.
Praktische Leitlinien zur Sanierung
In Unternehmensumgebungen reicht die Erkennung allein nicht aus. Linux-Teams benötigen klare Anleitungen dazu, wie sie Patches sicher installieren, welche Probleme zuerst behoben werden sollten und welche Auswirkungen dies auf die Systemstabilität haben kann. Tools, die Scan-Ergebnisse mit Korrekturmaßnahmen verknüpfen – oder sich in Patch-Workflows integrieren lassen –, tragen dazu bei, den Aufwand zu reduzieren und unnötige Ausfallzeiten zu vermeiden.
Vertriebsabdeckung
Linux-Umgebungen umfassen oft mehrere Distributionen, von denen jede ihre eigenen Besonderheiten aufweist. Ein Scanner, der RHEL, CentOS, AlmaLinux, Ubuntu, Debian oder SUSE nicht korrekt verarbeiten kann, führt zu Lücken in der Transparenz. Die Überprüfung der Distributionsunterstützung stellt sicher, dass Scans in der gesamten Umgebung zuverlässig funktionieren, und beugt Überraschungen bei Audits vor.
Berichterstattung und Integration
Teams benötigen zudem klare, umsetzbare Berichte und die Möglichkeit, Scan-Ergebnisse in SIEM-Systeme, Ticket-Systeme und andere Sicherheitstools zu integrieren. Diese Funktion trägt zur Optimierung von Arbeitsabläufen bei und stellt sicher, dass das Schwachstellenmanagement mit den übergeordneten Sicherheits- und Betriebsprozessen in Einklang steht.
Die Wahl des richtigen Scanners für Ihre Linux-Umgebung
Bei der Auswahl eines Schwachstellenscanners für Linux geht es um mehr als nur den Vergleich von Funktionslisten oder CVE-Zahlen. Jedes Tool hat seine Stärken und Kompromisse, und die beste Wahl hängt von Ihrer Umgebung, dem Fachwissen Ihres Teams und den Anforderungen an Ihre Arbeitsabläufe ab.
TuxCare Radar ist die ideale Lösung für Teams, die präzise, Linux-orientierte Scans benötigen. Die KI-gestützte Risikobewertung und die Berücksichtigung bereits installierter Patches tragen dazu bei, Fehlalarme zu reduzieren. Radar bietet zudem klare Anleitungen zur Behebung von Schwachstellen, sodass sich Teams auf diejenigen Schwachstellen konzentrieren können, die tatsächlich Auswirkungen haben, und diese effizient beheben können.
Sehen Sie sich TuxCare Radar in Aktion an und erfahren Sie, was Sie bei Ihrem ersten Scan erwartet!

