
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Die Automatisierung des Schwachstellenmanagements sorgt für kontinuierliche Linux-Sicherheit, indem sie Scans, Priorisierung und Behebung in einem einzigen Arbeitsablauf vereint.
- Die beiden größten Herausforderungen bestehen darin, tatsächliche Schwachstellen zu finden und diese ohne Betriebsunterbrechungen zu beheben.
- TuxCare Radar reduziert das Scan-Rauschen, und KernelCare wendet Kernel-Patches ohne Neustart an, wodurch das Sicherheitslückenfenster verkleinert wird.
Viele Linux-Teams setzen beim Management von Sicherheitsrisiken nach wie vor auf herkömmliche Methoden. Dazu gehören in der Regel regelmäßige Scans, manuelle Triage, festgelegte Patch-Zyklen und geplante Neustarts. In kleineren Umgebungen funktioniert dies zwar, bei größeren Umgebungen stößt das Verfahren jedoch an seine Grenzen. Verzögerungen zwischen der Erkennung und der Behebung sind häufig, insbesondere wenn Kernel-Patches während Wartungsfenstern angewendet werden müssen.
Die Automatisierung des Schwachstellen-Patch-Managements überwindet diese Grenzen. Der Schwerpunkt liegt dabei auf der Reduzierung des manuellen Aufwands bei der Erkennung und Priorisierung sowie auf der Verkürzung der Zeitspanne zwischen der Identifizierung eines Risikos und der Anwendung einer Korrektur, sofern dies möglich ist.
In diesem Artikel wird erläutert, wie die Automatisierung des Schwachstellenmanagements funktioniert, warum manuelle Prozesse versagen und wie Linux-Teams ihre Sicherheitslage mithilfe eines automatisierten, unterbrechungsfreien Ansatzes verbessern können.
Was ist die Automatisierung des Schwachstellenmanagements?
Die Automatisierung des Schwachstellenmanagements bezeichnet die Praxis, bekannte Software-Schwachstellen mit möglichst geringem manuellem Aufwand zu erkennen, zu priorisieren und zu beheben. Sie verwandelt den ehemals langwierigen Zyklus aus Scannen, Berichterstellung, Überprüfung und Patching in einen kontinuierlichen und wiederholbaren Prozess.
Im herkömmlichen Modell führen Sicherheitsteams nach einem festgelegten Zeitplan Schwachstellenscans durch, werten die Ergebnisse aus, entscheiden, was am wichtigsten ist, und installieren Patches manuell. Dies ist zeit- und arbeitsaufwendig, insbesondere bei großen Linux-Umgebungen mit vielen Servern. Das automatisierte Schwachstellenmanagement verbindet diese Schritte miteinander: Es führt Scans durch, priorisiert die wichtigsten Probleme und löst automatisch Workflows zur Behebung aus.
Ohne Automatisierung käme es zu langen Verzögerungen zwischen der Veröffentlichung einer Sicherheitslücke und ihrer Behebung. Viele Unternehmen benötigen Wochen oder sogar Monate, um kritische Sicherheitslücken zu schließen, während Angreifer nur wenige Stunden brauchen, um sie auszunutzen.
In einer vom Ponemon Institute im Jahr 2022 durchgeführten Umfrage unter IT- und Cybersicherheitsexperten gaben 56 % der Befragten an, dass ihre Unternehmen zwischen fünf Wochen und einem Jahr benötigen, um kritische oder hochprioritäre Sicherheitslücken zu beheben, selbst wenn bereits Patches verfügbar sind.
Die doppelte Herausforderung: Schwachstellen aufspüren vs. beheben
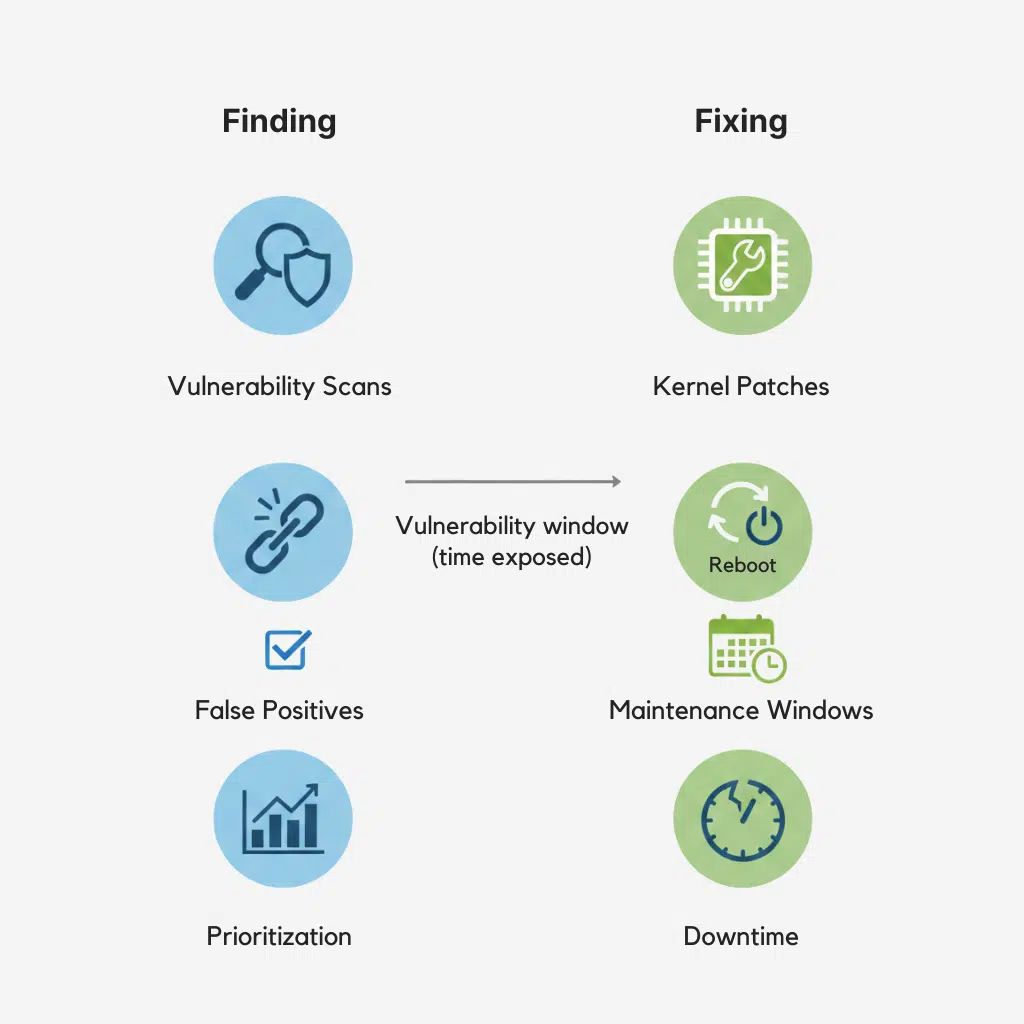
In Linux-Umgebungen umfasst das Schwachstellenmanagement zwei Hauptschritte. Beide können die Arbeit der Teams verlangsamen, wenn sie auf manuelle Prozesse angewiesen sind. Der eine Schritt betrifft das Aufspüren von Schwachstellen, der andere deren Behebung.
Die Schwachstellen aufspüren
Um Schwachstellen zu finden, müssen Systeme gescannt werden, um bekannte Sicherheitsprobleme aufzudecken, und anschließend muss entschieden werden, welche davon am wichtigsten sind. Schwachstellen mit hoher Auswirkung, die höhere Risikobewertungen aufweisen, sollten Vorrang vor Befunden mit geringem Risiko haben.
Einen genaueren Überblick über die wichtigsten Schritte und Faktoren finden Sie in unserem Leitfaden zur Priorisierung von Sicherheitslücken.
Linux-Server verfügen über Tausende von Paketen, Bibliotheken und Kernel-Komponenten, was eine enorme Angriffsfläche bedeutet. Scanner generieren oft lange Ergebnislisten. Viele der gefundenen Schwachstellen stellen nur ein geringes Risiko dar, sind in der aktuellen Umgebung nicht ausnutzbar oder wurden bereits durch neuere Pakete oder Live-Kernel-Patches behoben. Die Teams müssen diese Ergebnisse manuell überprüfen, Fehlalarme herausfiltern und sich auf echte Bedrohungen konzentrieren.
Das manuelle Sortieren und Priorisieren ist zeitaufwendig und fehleranfällig. In komplexen Linux-Umgebungen kann es Tage (oder länger) dauern, die Ergebnisse auszuwerten, Prioritäten festzulegen und die Probleme zur Behebung an den Betrieb weiterzuleiten.
Daten zeigen, dass ein typischer Schwachstellenscanner pro Scan Hunderte bis Tausende von Ergebnissen liefern kann, wobei ein großer Teil davon ein geringes Risiko aufweist oder sich als Fehlalarm herausstellt. Diese Flut an Ergebnissen verlangsamt die Reaktionszeiten und zwingt die Teams dazu, stundenlang zu prüfen, ob ein Problem tatsächlich vorliegt oder bereits behoben wurde.
Behebung der Sicherheitslücken
Nachdem Teams eine Sicherheitslücke identifiziert und priorisiert haben, folgt als nächster Schritt die Behebung. Auf Linux-Systemen bedeutet dies in der Regel, dass Sicherheitsupdates für den Kernel, gemeinsam genutzte Bibliotheken oder andere installierte Pakete installiert werden.
Nicht alle Lösungen funktionieren auf die gleiche Weise.
Sicherheitslücken im Kernel sind am schwierigsten zu beheben. Herkömmliche Kernel-Patches erfordern einen Neustart, was zu Ausfallzeiten führt und die Teams dazu zwingt, Wartungsfenster einzuplanen. Selbst wenn ein Fix verfügbar ist, werden Patches oft zurückgestellt, um Auswirkungen auf den Betrieb zu vermeiden.
Infolgedessen wird die Behebung häufig erst Tage oder Wochen nach Bekanntwerden einer Sicherheitslücke vorgenommen.
So kann es beispielsweise vorkommen, dass eine kritische Kernel-Sicherheitslücke, die auf einem Linux-Server in einem Unternehmen entdeckt wurde, ungepatcht bleibt, während die Teams ein Wartungsfenster koordinieren und einen Neustart vorbereiten. Während dieser Zeit ist das System weiterhin gefährdet.
Wenn Sie externe Managed-Services-Anbieter oder Partner für die Behebung von Sicherheitslücken in Betracht ziehen, die Sie bei der Bewältigung dieser Aufgaben unterstützen sollen, können Sie unseren Leitfaden zur Auswahl eines Anbieters für Schwachstellenmanagement zu Rate ziehen.
Der TuxCare-Ansatz: Eine automatisierte End-to-End-Lösung
Die Herausforderung beim Schwachstellenmanagement besteht nicht nur darin, Schwachstellen zu finden. Es geht vielmehr darum, diese schnell zu beheben, ohne den Betrieb zu stören. In Linux-Umgebungen ist dies besonders schwierig, da Kernel-Updates in der Regel einen Neustart erfordern und das Patchen von gemeinsam genutzten Bibliotheken wie glibc oder OpenSSL einen Neustart der Anwendungen notwendig machen kann.
TuxCare betrachtet das Schwachstellenmanagement unter Linux als einen durchgängigen Arbeitsablauf. Es verbindet eine präzise Erfassung und risikobasierte Priorisierung mit automatisierten, möglichst unterbrechungsfreien Korrekturmaßnahmen. Das Ergebnis ist ein praxisorientierter Ansatz, der die Dauer der Sicherheitslücke und den Betriebsaufwand reduziert, ohne dass Teams ihre Systemverwaltung ändern müssen.
Schritt 1: Automatisierte Erkennung und Priorisierung mit TuxCare Radar
Der erste Schritt zur Automatisierung besteht darin, zu erkennen, worauf es wirklich ankommt. TuxCare Radar wurde entwickelt, um Linux-Sicherheitslücken zu identifizieren und das Scan-Rauschen zu reduzieren.
Radar scannt Linux-Systeme, identifiziert bekannte CVEs und priorisiert diese mithilfe einer KI-gestützten Risikobewertung. Diese Analyse berücksichtigt den CVSS-Schweregrad, die Verfügbarkeit von Patches sowie Echtzeit-Bedrohungsdaten und hilft Teams dabei, sich auf Schwachstellen zu konzentrieren, die Maßnahmen erfordern, und nicht nur auf diejenigen, die bei einem Scan auftauchen.

So funktioniert es in der Praxis
- Radar überprüft die Server in der gesamten Umgebung
- Es identifiziert Schwachstellen im Kernel und in Paketen
- Es erstellt auditfähige Berichte für Sicherheits- und Compliance-Teams
Schritt 2: Automatische Patches ohne Neustart mit KernelCare
KernelCare von TuxCare übernimmt den schwierigsten Teil der Linux-Patch-Verwaltung: den Kernel. Neustarts verursachen Ausfallzeiten, stören den Betrieb von Anwendungen und zwingen Teams dazu, Patches bis zu Wartungsfenstern aufzuschieben. KernelCare beseitigt dieses Hindernis, indem es Patches ohne Neustart auf einen laufenden Kernel anwendet. Der Patch wird live angewendet, während das System weiterläuft.
Dadurch wird das Zeitfenster, in dem Sicherheitslücken bestehen, verkürzt. Kritische Kernel-Sicherheitslücken können sofort nach Veröffentlichung der Patches behoben werden, anstatt Tage oder Wochen auf Wartungsfenster warten zu müssen.
So funktioniert es in der Praxis
- KernelCare installiert Patches automatisch, sobald sie verfügbar sind
- Patches werden automatisch in Echtzeit im Hintergrund installiert, ohne dass das System neu gestartet werden muss
- Die Arbeitslasten laufen weiterhin ohne Unterbrechung
Erweiterter Versicherungsschutz
TuxCare bietet auch Patches ohne Neustart, die über den Kernel hinausgehen:
- LibCare für gemeinsam genutzte Bibliotheken wie glibc und OpenSSL
- KernelCare IoT für ARM64-IoT- und Embedded-Geräte
Hinweis: TuxCare Radar erkennt, wenn Schwachstellen bereits durch KernelCare Live-Patching behoben wurden, und hilft Teams so, Fehlalarme zu vermeiden.
Die geschäftlichen Vorteile der Automatisierung des Schwachstellenmanagements
Die Automatisierung des Schwachstellenmanagements ist nicht nur eine Verbesserung der Sicherheit, sondern auch eine Verbesserung der Geschäftsabläufe. Wenn Teams Schwachstellen schnell aufspüren und ohne Ausfallzeiten beheben können, verringern sie Risiken und sparen Zeit. Außerdem reduzieren sie operative Reibungsverluste, was den Teams hilft, sich auf strategische Aufgaben zu konzentrieren.
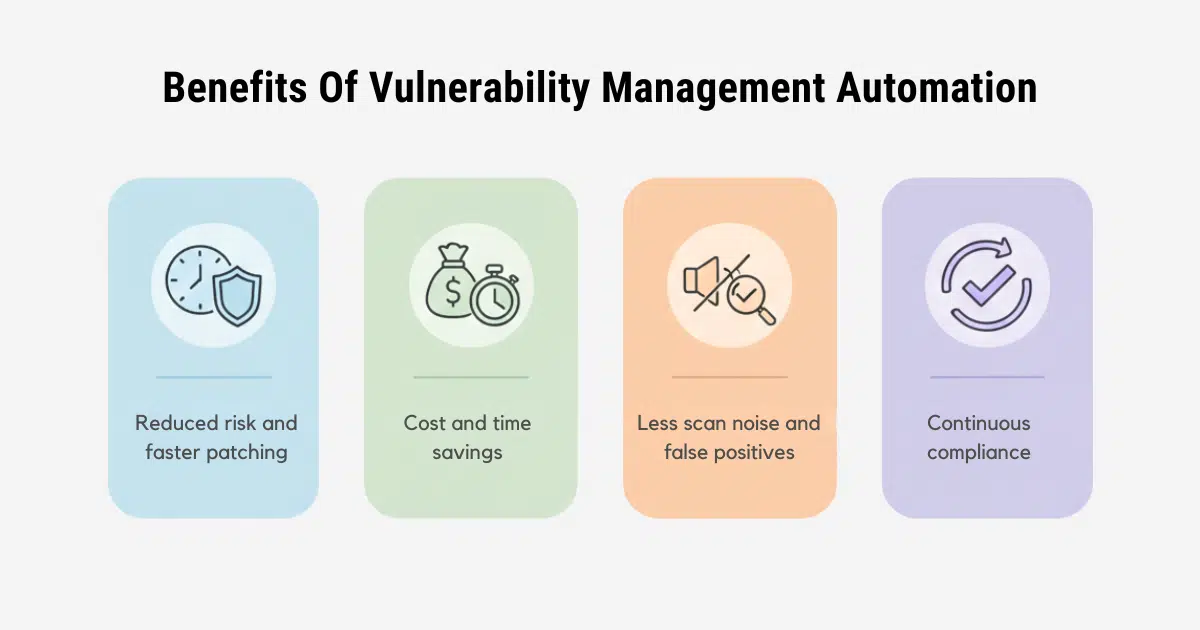
Im Folgenden sind die wichtigsten geschäftlichen Vorteile eines umfassenden Automatisierungsworkflows aufgeführt, der die Erkennung, Priorisierung und Behebung umfasst.
Deutlich verkürztes Risiko- und Schwachstellenfenster
Das größte Risiko beim Schwachstellenmanagement ist die Zeitspanne zwischen der Erkennung und der Behebung. Manuelle Arbeitsabläufe verlängern diese Zeitspanne, da die Teams auf Wartungsfenster, Genehmigungen oder die Abstimmung zwischen den Abteilungen warten müssen. Diese Verzögerung vergrößert das Risiko einer Sicherheitslücke.
Ein kombinierter Ansatz mit Radar und KernelCare verringert das Zeitfenster für Sicherheitslücken. Radar beschleunigt die Erkennung und Priorisierung. KernelCare macht Ausfallzeiten überflüssig, sodass Teams kritische Kernel-Patches sofort installieren können. Dies verkürzt die Zeit, die Angreifern zur Ausnutzung von Sicherheitslücken zur Verfügung steht, und lässt sich gut mit Kontrollen auf Host-Ebene kombinieren, wie beispielsweise einer ordnungsgemäß konfigurierten Linux-Firewall, die in der Zwischenzeit die Gefährdung durch nicht gepatchte Dienste begrenzt.
Erhebliche Kosten- und Zeitersparnis
Das manuelle Schwachstellenmanagement erfordert die Zusammenarbeit verschiedener Teams. Zudem ist es zeitaufwendig, Schwachstellendaten zu scannen, zu priorisieren, Patches zu testen, Termine zu planen und Neustarts durchzuführen. Dieser Aufwand erhöht die Betriebskosten und mindert die Produktivität der Teams.
Die Automatisierung senkt diese Kosten auf zweierlei Weise:
- Radar reduziert den Zeitaufwand für Fehlalarme und die Priorisierung
- KernelCare reduziert den Zeitaufwand für die Planung und Durchführung von Neustarts
Für Linux-Teams geht es bei der Zeitersparnis nicht nur um Geschwindigkeit. Es geht auch darum, Störungen kritischer Dienste und kostspielige Ausfallzeiten zu vermeiden. Tatsächlich sparen laut dem IBM-Bericht „Cost of a Data Breach Report 2024“ Unternehmen, die in großem Umfang künstliche Intelligenz (KI) und Automatisierungsabläufe einsetzen, im Durchschnitt 1,9 Millionen US-Dollar im Vergleich zu denen, die dies nicht tun.
Falsch-positive Ergebnisse und „Scan-Rauschen“ beseitigen
Einer der frustrierendsten Aspekte herkömmlicher Schwachstellenscans ist das „Scan-Rauschen“ – die überwältigende Anzahl von Fehlalarmen, die wertvolle Zeit verschlingen und zu einer Alarmmüdigkeit führen.
Meistens erstellen Schwachstellenscanner lange Listen mit Ergebnissen, die Probleme mit geringem Risiko, Duplikate und Fehlalarme enthalten. Diese Flut an Informationen kann Teams überfordern und die Reaktion auf echte Bedrohungen verzögern.
Radar reduziert das Scan-Rauschen, indem es Schwachstellen priorisiert und erkennt, wenn ein Problem bereits behoben wurde. Die Teams verbringen weniger Zeit damit, sich mit Nicht-Problemen zu beschäftigen, und mehr Zeit damit, echte Risiken zu beheben.
Sorgen Sie für kontinuierliche Compliance bei geringerem Aufwand
Compliance-Rahmenwerke verlangen Nachweise über die Bereitstellung von Patches und das Schwachstellenmanagement. Manuelle Prozesse können Compliance-Prüfungen zu einer vierteljährlichen oder jährlichen Belastung machen.
Durch Automatisierung wird Compliance von einer Aufgabe zu einem Zustand. Radar erstellt auditfähige Berichte. KernelCare sorgt dafür, dass Systeme ohne Neustarts und Ausfallzeiten auf dem neuesten Stand bleiben. Zusammen bieten sie einen klaren, kontinuierlichen Überblick über die Sicherheitslage.
Die Zukunft liegt in reibungslosen und automatisierten Arbeitsabläufen
Das manuelle Schwachstellenmanagement hält mit dem Tempo moderner Linux-Umgebungen nicht mehr Schritt. Das Scannen, die Einstufung und das Patchen kosten Zeit – und Zeit ist das wertvollste Gut in der Sicherheit. Je länger eine Schwachstelle ungepatcht bleibt, desto größer ist das Risiko.
Ein durchgängiger Automatisierungsworkflow ändert dies. Er verbindet die Erkennung von Sicherheitslücken mit deren Behebung, sodass Teams schneller und mit weniger Aufwand reagieren können. Linux-Teams können das Sicherheitsrisiko verringern, indem sie kritische Kernel-Patches ohne Ausfallzeiten installieren, und gleichzeitig Störsignale von Scannern sowie Fehlalarme ausblenden.
Automatisierung entbindet nicht von der Verantwortung. Sie verbessert sie vielmehr. Sie ermöglicht es Sicherheitsteams, sich auf die entscheidenden Schwachstellen und die Systeme zu konzentrieren, die Aufmerksamkeit erfordern, anstatt Zeit mit sich wiederholenden manuellen Aufgaben zu verbringen.
Wenn Sie Risiken minimieren und die Automatisierung des Linux-Schwachstellenmanagements vereinfachen möchten, sollten Sie einen Ansatz in Betracht ziehen, der automatisierte Erkennung, Priorisierung und Behebung ohne Neustart kombiniert. TuxCare unterstützt dieses Modell und hilft Linux-Teams dabei, sichere Systeme ohne Betriebsunterbrechungen zu gewährleisten.
In unserem umfassenden Leitfaden erfahren Sie außerdem mehr über die Auswahl eines Linux-Schwachstellenscanners, um diesen Prozess zu optimieren.
FAQs
Wie funktioniert Live-Patching in einer Produktionsumgebung?
Beim Live-Patching werden Kernel-Korrekturen in laufenden Linux-Systemen ohne Neustart angewendet. Dabei wird der Code im Arbeitsspeicher aktualisiert, während die Dienste weiterlaufen, wodurch Ausfallzeiten und Verzögerungen bei der Patch-Installation reduziert werden.
Was ist der Unterschied zwischen einem Schwachstellenscanner und einem Patch-Management-Tool?
Ein Scanner (wie TuxCare Radar) erkennt Sicherheitslücken und priorisiert sie. Ein Patch-Management-Tool (wie KernelCare) installiert die entsprechenden Korrekturen. Die Automatisierung funktioniert am besten, wenn das Scannen und das Patchen in einem durchgängigen Arbeitsablauf miteinander verbunden sind.
Kann die Automatisierung schrittweise in allen Abteilungen eingeführt werden?
Ja. Beginnen Sie mit einer kleinen Anzahl von Systemen oder einer einzigen Distribution. Überprüfen Sie den Arbeitsablauf und erweitern Sie das System anschließend. Eine schrittweise Einführung verringert das Risiko und schafft Vertrauen.

