
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Unternehmensweite Transparenz: Qualys VMDR und Rapid7 InsightVM bieten risikobasiertes Scannen, Dashboards und Compliance-Berichte für große hybride Infrastrukturen.
- Cloud + DevSecOps: Wiz und Prisma Cloud zeichnen sich durch Cloud-native Workloads, Container und CI/CD-Pipelines aus.
- Fokus auf KMU + Endpunkte: NinjaOne und Intruder bieten leichtgewichtige Scans und einfache Abhilfemaßnahmen für kleinere IT-Teams.
Tools für das Schwachstellenmanagement sind eine breite Kategorie, aber alle haben dasselbe Ziel: Unternehmen dabei zu helfen, das Risiko zu minimieren, das durch alltägliche IT-Schwachstellen entsteht. Obwohl jedes Tool unterschiedliche Funktionen bietet, gibt es dennoch gemeinsame Eigenschaften – und gewünschte Eigenschaften.
In diesem Artikel stellen wir Ihnen 9 der besten Tools für das Schwachstellenmanagement im Jahr 2026 vor und erläutern, welchen Nutzen sie für Ihr Unternehmen haben können. Außerdem heben wir wichtige Eigenschaften hervor, auf die Sie bei einer Lösung für das Schwachstellenmanagement achten sollten – basierend auf den Ergebnissen unserer früheren Umfrage.
Schneller Vergleich: Die besten Tools für das Schwachstellenmanagement im Jahr 2026
|
Werkzeugname |
Herausragende Leistungsfähigkeit |
Am besten geeignet für |
Preisausgangspunkt |
|---|---|---|---|
|
Tenable Schwachstellenmanagement |
Umfangreiche Plugin-Bibliothek mit risikobasierter Priorisierung (VPR) |
Große Unternehmen, die eine umfassende Transparenz ihrer Vermögenswerte benötigen |
Jahresabonnement ab 4900 $ / Jahr |
|
Qualys VMDR |
Einheitliche Erkennung, Priorisierung und Reaktion auf einer einzigen Plattform |
Unternehmen mit Compliance- und Patch-Workflows |
Sales kontaktieren |
|
Rapid7 InsightVM |
Kontextbasierte Risikobewertung in Verbindung mit Ausnutzbarkeit |
Sicherheitsteams konzentrieren sich auf Risikominderung |
Sales kontaktieren |
|
Wiz |
Agentenlose Cloud-Transparenz mit Analyse der Angriffspfade |
Cloud-native Infrastrukturteams |
Sales kontaktieren |
|
Palo Alto Prisma Cloud |
Umfassende CNAPP-Abdeckung während der Erstellung und Laufzeit |
Cloud- und Container-Sicherheitsteams |
Sales kontaktieren |
|
Eindringling |
Einfache Einrichtung mit externem Angriffsflächenscan |
Kleine Teams und KMUs |
Ab |
|
Cisco-Schwachstellenmanagement |
Korrelation zwischen Vermögenswerten und Risiken in Netzwerkdaten |
Cisco-zentrierte Unternehmensumgebungen |
Sales kontaktieren |
|
NinjaOne Schwachstellenmanagement |
Integrierte Sichtbarkeit von Schwachstellen im Endpunktmanagement |
IT-Teams und MSPs |
Sales kontaktieren |
|
Aikido-Sicherheit |
Konsolidierte AppSec-Transparenz über Code und Abhängigkeiten hinweg |
Entwicklergeführte Teams und SaaS-Unternehmen |
Beginnt bei etwa 400 $/Monat |
1. Tenable Vulnerability Management
Am besten geeignet für unternehmensweite Transparenz hinsichtlich Schwachstellen

Tenable Vulnerability Management ist eine weit verbreitete Plattform zum Erkennen, Bewerten und Priorisieren von Sicherheitsrisiken in Netzwerken und Systemen. Sie bietet umfassende Abdeckung für Linux- und Windows-Umgebungen und verfügt über integrierte Berichts- und Compliance-Funktionen.
Tenable ist besonders in großen Unternehmensumgebungen stark, wo Teams einen zentralen Überblick über mehrere Standorte, Netzwerke und Asset-Typen benötigen. Es lässt sich in Cloud-Umgebungen, SIEM-Systeme und Orchestrierungstools integrieren, um Workflows im Bereich der Schwachstellensicherheit zu optimieren.
Wichtige Funktionen
- Umfassende Asset-Abdeckung: Bewerten Sie Server, Endpunkte, Container und Cloud-Workloads über mehrere Betriebssysteme hinweg.
- Risikobasierte Priorisierung: Verwendet CVSS-Werte, Daten zur Ausnutzbarkeit und den Kontext der Organisation, um Schwachstellen zu bewerten.
- Compliance-Berichterstattung: Unterstützt gängige Regulierungs- und Sicherheitsrahmenwerke, darunter PCI DSS, HIPAA und CIS-Benchmarks.
- Integrationsfähig: Funktioniert mit Ticketing-, Patch-Management- und Sicherheitsorchestrierungsplattformen, um Arbeitsabläufe zu automatisieren.
Wo Tenable glänzt
- Unternehmensgröße: Effiziente Verwaltung großer, verteilter IT-Umgebungen.
- Plattformübergreifende Unterstützung: Bietet Abdeckung für Linux-, Windows- und Cloud-Workloads.
- Fokus auf Compliance: Integrierte, auditfähige Berichte reduzieren den manuellen Aufwand.
Wo Tenable zu kurz greift
- Die Linux-spezifische Tiefe ist begrenzt: Im Gegensatz zu Linux-spezifischen Tools erfordern einige Linux-CVEs möglicherweise eine Filterung oder zusätzliche Validierung.
- Komplexe Einrichtung: Die anfängliche Bereitstellung und Konfiguration kann für kleinere Teams ressourcenintensiv sein.
Für wen Tenable am besten geeignet ist
- Sicherheitsteams in Unternehmen die Tausende von Assets über mehrere Betriebssysteme hinweg verwalten
- Compliance-Teams benötigen auditfähige Berichte für regulatorische Anforderungen
- Organisationen mit hybriden IT- oder Cloud-Umgebungen, die eine zentralisierte Transparenz erfordern
In unserer ausführlichen Übersicht über Anbieter von Schwachstellenmanagement-Dienstleistungen erfahren Sie außerdem mehr über die Bewertung führender Anbieter für Unternehmen.
3. Qualys VMDR
Ideal für Cloud- und Hybridumgebungen mit kontinuierlicher Schwachstellenabdeckung
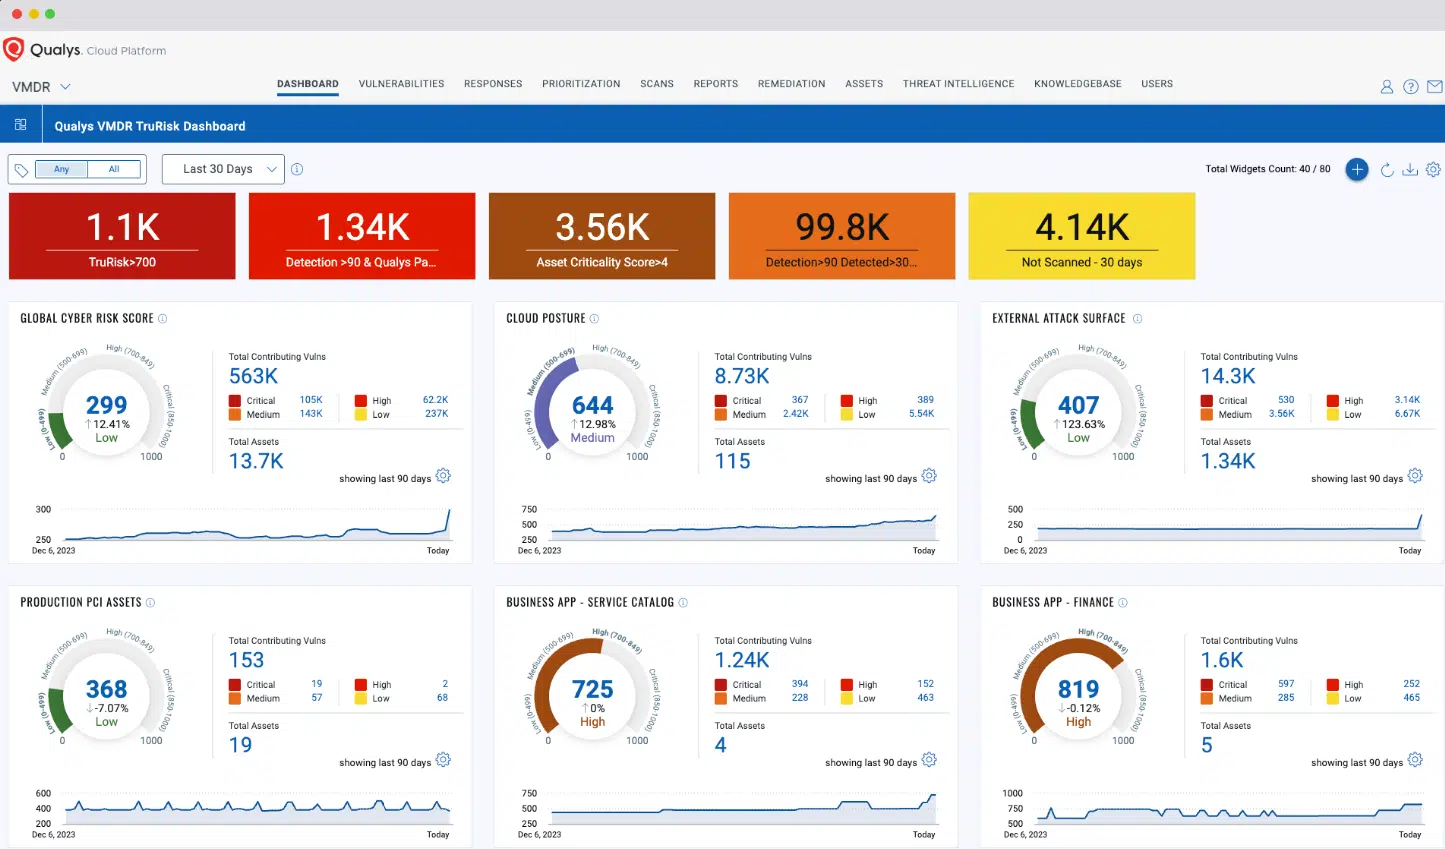
Qualys VMDR ist eine cloudbasierte Plattform für das Schwachstellenmanagement, die Workflows für die Erkennung, Bewertung und Behebung von Schwachstellen kombiniert. Sie ermöglicht eine kontinuierliche Schwachstellenbewertung in lokalen, Cloud- und Container-Umgebungen und liefert umsetzbare Erkenntnisse und Priorisierungen für Sicherheitslücken.
VMDR lässt sich in Patch-Management-Systeme, SIEMs und Orchestrierungstools integrieren, um die Fehlerbehebung zu optimieren, und stellt gleichzeitig auditfähige Berichte zur Unterstützung der Compliance-Bemühungen bereit. Dank seines Cloud-First-Designs können Teams schnell skalieren, ohne eine komplexe lokale Infrastruktur verwalten zu müssen.
Wichtige Funktionen
- Kontinuierliche Schwachstellenerkennung: Bietet häufige, agentenbasierte und sensorgesteuerte Schwachstellenbewertung für Systeme, Anwendungen und Cloud-Workloads.
- Automatisierte Priorisierung: Verwendet Schweregrad, Ausnutzbarkeit und Bedrohungsinformationen, um Schwachstellen für die Behebung zu bewerten.
- Integrierte Patching-Workflows: VMDR lässt sich mit Patch-Management-Tools verbinden, um die Zeit zwischen Erkennung und Behebung zu verkürzen.
- Umfassende Berichterstattung: Erstellt anpassbare Dashboards und revisionsfähige Berichte für Stakeholder.
Wo Qualys glänzt
- Cloud- und Hybrid-Transparenz: Deckt Cloud-Workloads, Container und lokale Systeme nahtlos ab.
- Skalierbarkeit: Die Cloud-Architektur ermöglicht eine schnelle Bereitstellung und Erweiterung.
- Audit- und Compliance-Berichterstattung: Reduziert den manuellen Aufwand für die Compliance-Berichterstattung.
Wo Qualys zu kurz greift
- Die Linux-spezifische Tiefe ist moderat: Linux-spezifische Workflows zur Schwachstellenbehebung erfordern möglicherweise zusätzliche Anpassungen im Vergleich zu Linux-first-Tools.
- Die Preise können für kleinere Teams hoch sein: Die Kosten für das Cloud-Abonnement können sich je nach Anzahl der Assets und ausgewählten Modulen summieren.
Für wen Qualys VMDR am besten geeignet ist
- Cloud- und Hybrid-IT-Teams Verwalten von Multi-Cloud-Workloads und lokalen Ressourcen
- Sicherheitsteams die kontinuierliche Erkennungs- und Behebungsworkflows benötigen
- Organisationen die eine zentralisierte Berichterstattung und Unterstützung bei der Einhaltung von Vorschriften benötigen
4. Rapid7 InsightVM
Am besten geeignet für risikobasiertes Schwachstellenmanagement mit umsetzbaren Abhilfemaßnahmen

Rapid7 InsightVM ist eine Plattform für das Schwachstellenmanagement, die Sicherheitsteams dabei unterstützt, Software-Schwachstellen in lokalen, Cloud- und Hybrid-Umgebungen zu identifizieren, zu priorisieren und zu beheben. InsightVM legt den Schwerpunkt auf risikobasiertes Schwachstellenmanagement und hebt die Software-Schwachstellen hervor, die die größte reale Bedrohung für das Unternehmen darstellen.
Es lässt sich in Patch-Management-, Ticketing-, SIEM- und Orchestrierungstools integrieren, um die Behebung von Problemen zu optimieren, und unterstützt die Erstellung auditfähiger Berichte für regulatorische Anforderungen. Die Plattform bietet außerdem dynamische Dashboards, um den Fortschritt der Behebung und Risikotrends im Zeitverlauf zu verfolgen.
Wichtige Funktionen
- Risikobasierte Priorisierung: Nutzt Bedrohungsinformationen, Daten zur Ausnutzbarkeit und CVSS-Bewertungen, um sich auf die kritischsten Schwachstellen zu konzentrieren.
- Live-Dashboards: Bieten nahezu in Echtzeit Einblick in das Risiko von Vermögenswerten und den Fortschritt von Abhilfemaßnahmen.
- Integrationsfähig: Lässt sich mit Patching-, Ticketing- und SIEM-Tools verbinden, um Workflows zur Reaktion auf Schwachstellen zu automatisieren.
- Dynamische Erkennung von Assets: Identifiziert und profiliert kontinuierlich neue Assets in der Umgebung.
Wo Rapid7 glänzt
- Risikoorientierter Ansatz: Hilft Teams dabei, die wichtigsten Software-Schwachstellen zu priorisieren.
- Echtzeit-Transparenz: Dashboards zeigen den Fortschritt bei der Behebung und Trends bei der Gefährdung an.
- Kontinuierliche Erkennung: Identifiziert neue Assets, sobald sie zur Umgebung hinzugefügt werden.
Wo Rapid7 zu kurz greift
- Die Linux-spezifische Abdeckung ist nicht so umfassend: Linux wird zwar unterstützt, jedoch erfordert das Tool möglicherweise zusätzliche Filter für das Linux-spezifische CVE-Management.
- Komplexität für kleinere Teams: Die Einrichtung und Konfiguration kann für Unternehmen ohne spezielles Personal für das Schwachstellenmanagement eine Herausforderung darstellen.
Für wen Rapid7 InsightVM am besten geeignet ist
- Sicherheitsteams Risikomanagement in verschiedenen IT-Umgebungen
- Unternehmen mit hybrider IT benötigen Echtzeit-Transparenz und Priorisierung
- Teams, die sich auf die Effizienz von Sanierungsmaßnahmen konzentrieren die umsetzbare, risikobasierte Erkenntnisse wünschen
5. Wiz
Am besten geeignet für Cloud-native Einblicke in Schwachstellen und Transparenz hinsichtlich Risiken der IT-Infrastruktur
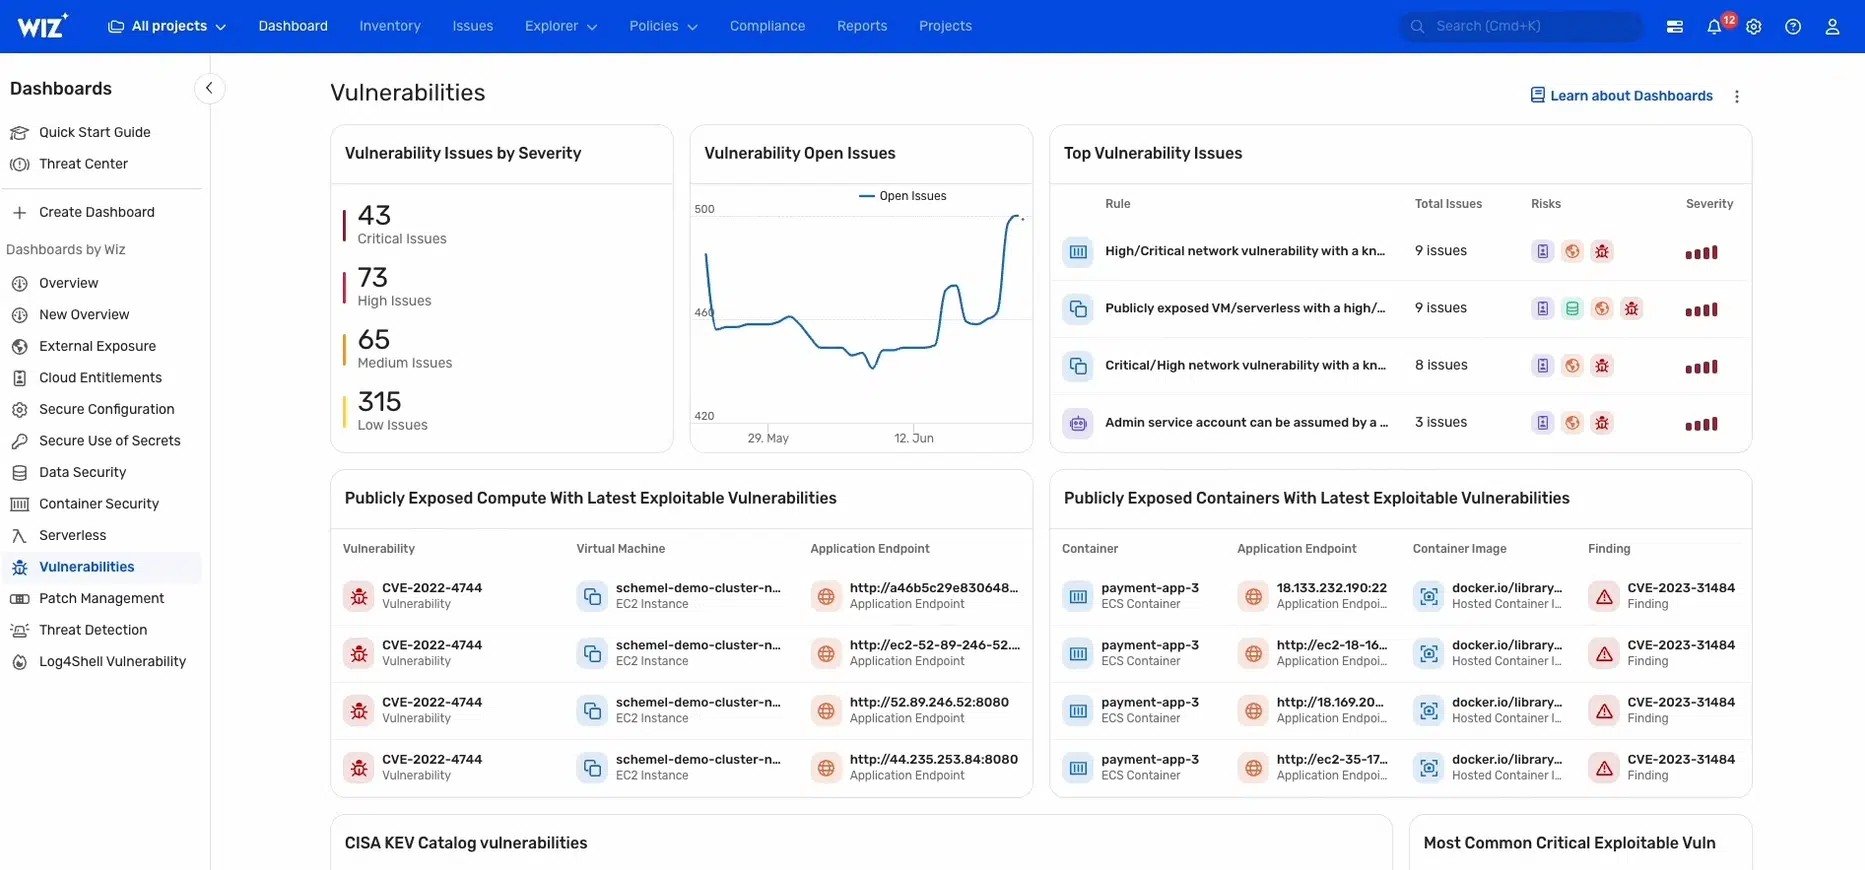
Wiz ist eine Plattform für Schwachstellen- und Risikomanagement, die für Cloud-native Umgebungen entwickelt wurde. Sie entdeckt Schwachstellen in Cloud-Workloads, Containern und Infrastructure-as-Code-Setups und ordnet Risiken laufenden Anwendungen zu.
Wiz möchte Sicherheitsteams dabei helfen, zu verstehen, warum eine Schwachstelle gerade jetzt wichtig ist, und nicht nur, dass sie existiert. Es kombiniert Schwachstellendaten mit Kontextinformationen zu Laufzeitrisiken, Cloud-Konfigurationen und Identitätsrisiken, um ein umfassenderes Bild der Sicherheitslage zu vermitteln.
Wichtige Funktionen
- Cloud-native Überprüfung: Erkennt Software-Schwachstellen in Cloud-Workloads, Containern und Infrastructure-as-Code-Konfigurationen.
- Risikokontext-Zuordnung: Verbindet Schwachstellen mit Laufzeitbedrohungen und Konfigurationsrisiken.
- Integrationsfähig: Funktioniert mit CI/CD-Tools, Cloud-Anbietern und Orchestrierungssystemen für kontinuierliche Transparenz.
- Einheitliche Risikoübersicht: Führt Workload-, Konfigurations- und Identitätsrisiken in einem einzigen Dashboard zusammen.
Wo Wiz glänzt
- Cloud-nativer Fokus: Hervorragend geeignet zum Aufspüren von Schwachstellen in der gesamten Cloud-Infrastruktur und den damit verbundenen Workloads.
- Kontextbezogene Risikokartierung: Hilft Teams zu verstehen, welche Probleme heute ausnutzbar sind.
- Skalierbar mit DevSecOps: Passt zu modernen CI/CD-Praktiken und Cloud-Pipelines.
Wo Wiz zu kurz greift
- Weniger Fokus auf traditionelles On-Prem-Linux: Die Tiefe für lokale Linux-Systeme kann im Vergleich zu Linux-First-Tools eingeschränkt sein.
- Komplexität der Preisgestaltung: Umfangreiche Moduloptionen können die Kostenschätzung für neue Benutzer erschweren.
Für wen ist Wiz am besten geeignet?
- Cloud-Sicherheitsteams unterstützen Multi-Cloud- und Container-Umgebungen
- DevSecOps-Teams benötigen kontextbezogene Einblicke in CI/CD-Workflows
- Organisationen die eine einheitliche Sicht auf Risiken in der gesamten Cloud-Infrastruktur anstreben
6. Palo Alto Prisma Cloud
Am besten geeignet für Cloud-native Schwachstellen- und Risikomanagement
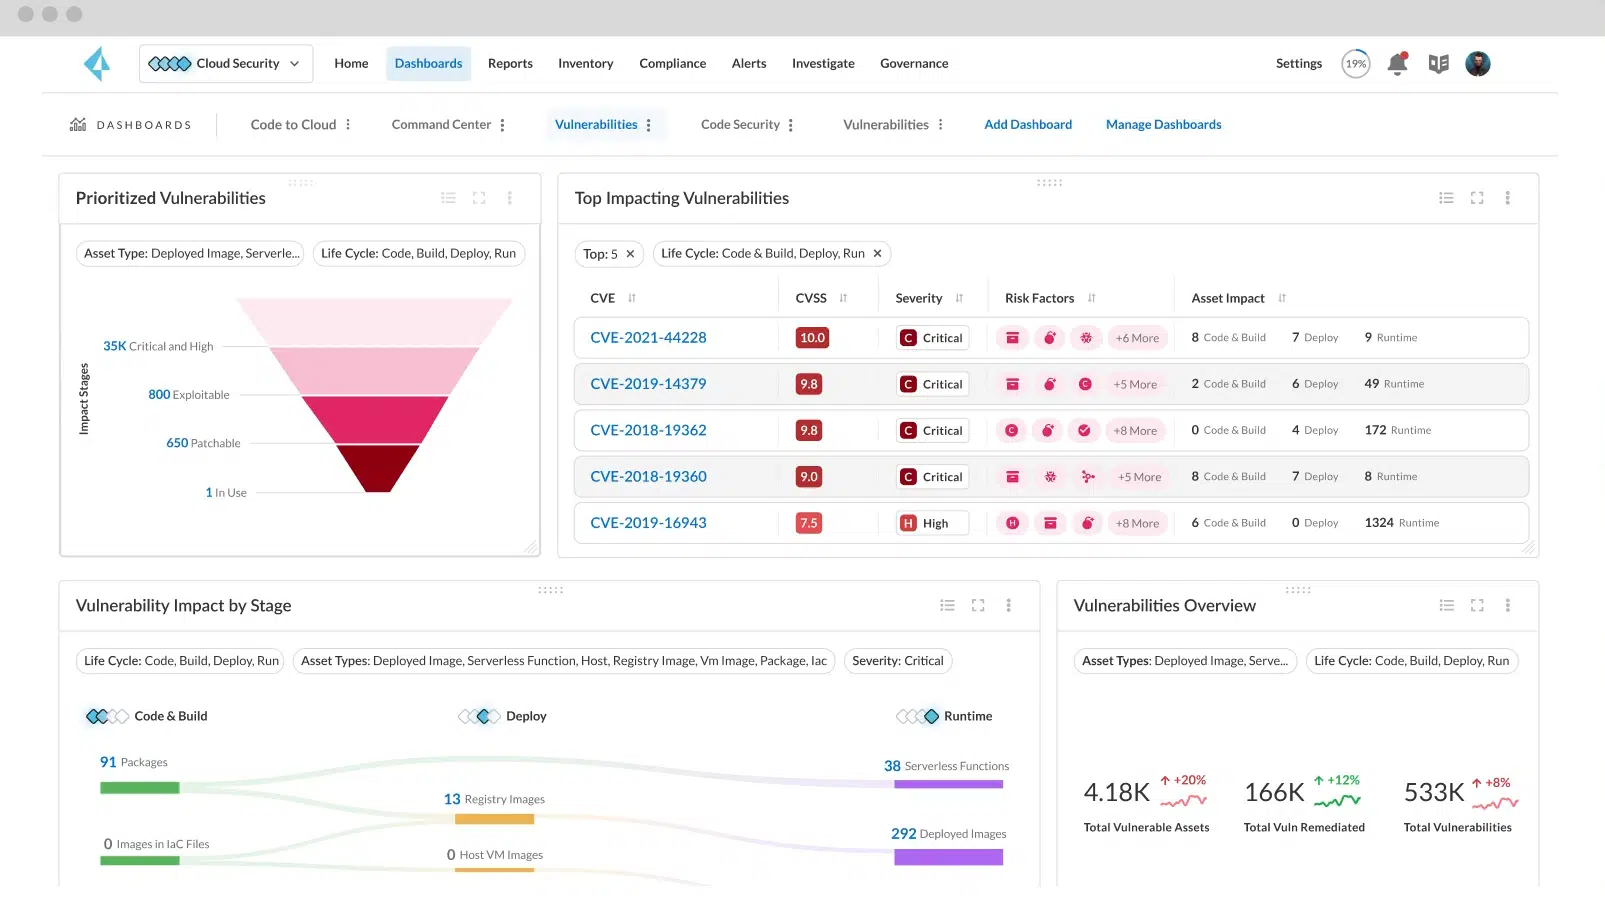
Prisma Cloud bietet Schwachstellenmanagement und Überwachung der Sicherheitslage für Cloud-Umgebungen, Container und serverlose Workloads. Es identifiziert Risiken in der gesamten Cloud-Infrastruktur, in Konfigurationen und in bereitgestellten Workloads und hilft Teams dabei, Maßnahmen zur Behebung von Schwachstellen auf der Grundlage der tatsächlichen Auswirkungen zu priorisieren. Die Plattform lässt sich auch in CI/CD-Pipelines und Cloud-Service-Anbieter integrieren, um kontinuierliche Sicherheit zu gewährleisten.
Wichtigste Stärken
- Cloud-native Abdeckung: Überwacht Cloud-Workloads, Container und serverlose Funktionen.
- Einheitliche Risikodarstellung: Kombiniert Schwachstellen, Konfigurationsprobleme und Compliance-Lücken in einem einzigen Dashboard.
- Integrationsfähig: Funktioniert mit CI/CD-Pipelines, Cloud-Anbietern und Orchestrierungstools für automatisierte Fehlerbehebung.
Wo Prisma Cloud zu kurz greift
- Nicht Linux-first: Linux wird zwar unterstützt, die Sichtbarkeit von Schwachstellen konzentriert sich jedoch eher auf den Cloud-Kontext als auf die Distribution und Patches.
- Komplexe Einrichtung: Erfordert Planung und Konfiguration, insbesondere bei Multi-Cloud-Bereitstellungen.
7. Eindringling
Ideal für leichtgewichtige Schwachstellenscans und DevSecOps-Workflows

Intruder ist ein cloudbasierter Schwachstellenscanner, der Teams dabei hilft, Sicherheitsprobleme in Netzwerken und Systemen zu finden. Er kombiniert automatisierte Scans mit übersichtlichen Ergebnissen und Lösungsvorschlägen. Intruder eignet sich gut für Teams, die auf einfache Weise häufige Schwachstellen erkennen und über einen längeren Zeitraum verfolgen möchten.
Wichtigste Stärken
- Schnelle Einrichtung: Scans können mit minimaler Konfiguration schnell gestartet werden.
- Klare Ergebnisse: Einfache Dashboards und Anleitungen helfen Teams, die Ergebnisse zu verstehen.
- DevSecOps-freundlich: Lässt sich in Tools integrieren, die häufig in Entwicklungspipelines verwendet werden.
Wo Intruder zu kurz greift
- Keine vollständige VM-Plattform: Der Schwerpunkt liegt auf Scannen und Berichterstellung, nicht auf vollständigem Lebenszyklusmanagement.
- Nicht Linux-first: Die Linux-Abdeckung ist für gängige CVEs solide, konzentriert sich jedoch nicht auf eine tiefgehende Linux-spezifische Erkennung.
Wenn Sie leichte oder von der Community entwickelte Lösungen in Betracht ziehen, können Sie sich unseren Leitfaden zu Open-Source-Schwachstellenscannern ansehen.
8. Cisco-Schwachstellenmanagement
Am besten geeignet für Unternehmensnetzwerke mit Cisco-Geräten
Cisco Vulnerability Management hilft Unternehmen dabei, Schwachstellen in Cisco-Netzwerkgeräten, Endgeräten und verbundenen Systemen zu identifizieren und zu priorisieren. Es ist besonders nützlich für Umgebungen, in denen Cisco-Hardware und -Software intensiv genutzt wird, und bietet kontinuierliche Überwachung und umsetzbare Erkenntnisse für Abhilfemaßnahmen.
Wichtigste Stärken
- Integration in das Cisco-Ökosystem: Funktioniert nahtlos mit Cisco-Geräten, Routern, Switches und Sicherheitsanwendungen.
- Zentrale Transparenz: Bietet einen konsolidierten Überblick über Netzwerkschwachstellen.
- Priorisierung: Konzentriert sich auf Schwachstellen, die das größte Risiko für Ihre Umgebung darstellen.
Wo Cisco VM zu kurz greift
- Begrenzte Abdeckung außerhalb von Cisco: Die besten Ergebnisse werden in Netzwerken erzielt, in denen Cisco-Produkte stark vertreten sind.
- Komplexe Einrichtung: Erfordert möglicherweise spezielle Netzwerksicherheitsteams für die Bereitstellung und Konfiguration.
9. NinjaOne Schwachstellenmanagement
Ideal für KMUs und IT-Teams, die Endgeräte effizient verwalten möchten

NinjaOne Vulnerability Management hilft IT-Teams dabei, Schwachstellen auf Endgeräten und Servern zu erkennen, zu bewerten und zu beheben. Der Schwerpunkt liegt auf Einfachheit und Automatisierung, sodass Teams Schwachstellen verfolgen, Patches bereitstellen und die Compliance ohne komplexe Konfigurationen aufrechterhalten können.
Wichtigste Stärken
- Endpunktorientiert: Entwickelt für Desktops, Laptops und Server in kleinen bis mittelständischen Unternehmen.
- Automatisierung: Bietet automatisierte Patching-Workflows und Warnmeldungen.
- Benutzerfreundlichkeit: Einfache Dashboards und geführte Korrekturmaßnahmen erleichtern die Verwaltung von Schwachstellen.
Wo NinjaOne zu kurz greift
- Begrenzte Unternehmensgröße: Möglicherweise nicht ideal für große, verteilte Umgebungen.
- Die Linux-Abdeckung ist mäßig: Linux wird zwar abgedeckt, jedoch nicht so umfassend wie bei Endpoint-First-Tools, die sich auf Linux-Server konzentrieren.
10. Aikido-Sicherheit
Ideal für mittelständische Teams, die schnelle Hilfestellung bei der Fehlerbehebung benötigen
Aikido Security ist eine Plattform für das Schwachstellenmanagement, die Teams dabei unterstützt, Sicherheitsrisiken auf Servern und in Anwendungen zu erkennen, zu priorisieren und zu beheben. Der Schwerpunkt liegt auf der Bereitstellung umsetzbarer Leitlinien, um die Behebungszeit zu verkürzen und die allgemeine Sicherheitslage zu verbessern.
Wichtigste Stärken
- Umsetzbare Erkenntnisse: Bietet klare Anleitungen zur schnellen Behebung von Schwachstellen.
- Priorisierung: Hebt die kritischsten Schwachstellen basierend auf dem Risiko hervor.
- Berichterstattung: Erstellt revisionsfähige Berichte für Compliance und Transparenz gegenüber Stakeholdern.
Wo Aikido zu kurz greift
- Kleinere Umgebung: Am besten geeignet für mittelgroße Umgebungen und weniger für große Unternehmen.
- Die Linux-Abdeckung ist begrenzt: Die Linux-Abdeckung ist nicht so umfassend wie bei Linux-first-Scannern.
So wählen Sie die richtige Lösung für das Schwachstellenmanagement aus
Bei der Auswahl einer Lösung für das Schwachstellenmanagement geht es weniger darum, ein beliebtes Tool auszuwählen, sondern vielmehr darum, zu verstehen, wie sich Schwachstellen in Ihrem Unternehmen ausbreiten.
Die meisten Tools können scannen und Ergebnisse liefern. Nur wenige können Teams dabei helfen, diese Ergebnisse auf eine Weise umzusetzen, die zu den tatsächlichen Abläufen passt. Die richtige Lösung sollte die Arbeitsweise Ihrer Engineering-, Sicherheits- und Betriebsteams unterstützen – und nicht einen neuen Prozess erzwingen, der zu Reibungsverlusten führt.
Es ist zudem hilfreich, die Schwachstellenanalyse vom Schwachstellenmanagement zu unterscheiden. Bei der Analyse werden Probleme aufgedeckt, während das Management die Priorisierung, Behebung, Nachverfolgung und Berichterstattung im Laufe der Zeit umfasst. Genau hier kommt dem Patchen von Schwachstellen eine entscheidende Rolle zu – die Ergebnisse werden in zeitnahe Korrekturen umgesetzt, die Sie sicher und konsistent bereitstellen können, ergänzt durch Absicherungsebenen wie eine ordnungsgemäß konfigurierte Linux-Firewall, die das Risiko zwischen den Patch-Zyklen begrenzt.
Schließlich kommt es auch auf die Größe an. Eine Lösung, die für eine kleine Umgebung funktioniert, kann zusammenbrechen, wenn die Anzahl der Assets wächst, die Zeitfenster für Patches kleiner werden oder der Druck zur Einhaltung von Vorschriften zunimmt. Die besten Tools unterstützen Automatisierung, Transparenz und kontrollierte Einführung, ohne die Verfügbarkeit zu beeinträchtigen.
Funktionen, die ein ideales Tool für das Schwachstellenmanagement aufweisen sollte
In unserer Umfrage zum Stand der Erkennung von Sicherheitslücken und des Patch-Managements in Unternehmen wiesen die Befragten auf Funktionen hin, die sich Anwender von einer Software zum Schwachstellenmanagement wünschen – viele davon konzentrieren sich auf die eher praktischen Aspekte des Schwachstellenmanagements.
In demselben Bericht gaben 75 % der Befragten an, dass sie sich auf manuelle Online-Recherchen verlassen, um Schwachstellen zu verstehen. Dies zeigt, wie vielen Teams noch immer automatisierte Anleitungen und Priorisierungen fehlen.
Schnelle und Neustart-freie Patch-Bereitstellung
Benutzer wünschen sich eine schnelle Reaktion auf neue CVEs. Mit anderen Worten: Das ideale Tool für das Schwachstellenmanagement muss Patches sofort nach ihrer Veröffentlichung bereitstellen – oder sogar einen benutzerdefinierten Patch liefern, um eine schnelle Reaktion zu gewährleisten. Rebootless Patching – die Möglichkeit, Patches ohne Neustart oder Reboot eines Dienstes zu installieren – war ebenfalls eine gewünschte Funktion.
Vollständige und automatisierte Berichterstattung
Die meisten VM-Tools bieten zwar gewisse Berichtsfunktionen, doch die Nutzer wünschen sich umfassende Berichte, die echte Einblicke liefern, einschließlich klarer Kennzahlen zu Schwachstellen, die sie im Zeitverlauf verfolgen können. Die Berichterstellung sollte automatisiert und leicht verständlich sein.
Lesen Sie auch unseren ausführlichen Leitfaden zu Kennzahlen im Bereich Schwachstellenmanagement, um zu erfahren, welche Schlüsselindikatoren für Ihre Sicherheitsberichterstattung am wichtigsten sind.
Umfassende Protokollierung
Tools, die über automatische Korrekturfunktionen verfügen, nehmen zwangsläufig Änderungen an Ihren Systemen vor. Eine umfassende Protokollierung dieser Änderungen kann Systemadministratoren dabei helfen, Fehler zu beheben, falls etwas schiefgehen sollte.
Geringe Auswirkungen auf die Systemressourcen
Die Nutzer sind weiterhin besorgt über die Belastung, die Tools zum Schwachstellenmanagement für Systeme darstellen. Erstklassige Tools minimieren die Auswirkungen auf die Ressourcen bei der Durchführung von Scans und Patches.
Schrittweise Einführung
Einige Benutzer bevorzugen eine schrittweise Patch-Bereitstellung, bei der Patches zunächst auf Testsystemen angewendet werden, um sicherzustellen, dass sie den Betrieb nicht stören, und dann schrittweise auf die übrigen Systeme ausgerollt werden, um das Risiko zu verringern.
Erkennung von zurückportierten Korrekturen
Backportierte Korrekturen – Patches, die ohne Aktualisierung der Versionsnummer angewendet werden – können in VM-Tools Fehlalarme auslösen. Ein ideales Tool kann diese erkennen und unnötige Warnmeldungen vermeiden.
Hoher Automatisierungsgrad
Über das Scannen hinaus sollten effektive Tools die Priorisierung und Risikominderung automatisieren und so den manuellen Aufwand reduzieren.
Verfügbarkeit und Sicherheit in Einklang bringen
VM-Tools sollten Systeme schützen, ohne kritische Dienste zu beeinträchtigen, und dabei ein Gleichgewicht zwischen Sicherheitsanforderungen und Verfügbarkeit herstellen.
Automatisierung ist das Herzstück eines guten Tools zur Erkennung von Sicherheitslücken
Tools zum Schwachstellenmanagement sind ein zentraler Bestandteil Ihres Sicherheitsprogramms. Durch die Minderung von Schwachstellen werden die Möglichkeiten für Angreifer eingeschränkt, Lücken in Ihren Abwehrmaßnahmen auszunutzen.
Je mehr Sie automatisieren können, desto mehr Zeit können Ihre Sicherheitsteams für strategische Aufgaben aufwenden. Automatisierung sollte jedoch nicht auf Kosten der Transparenz gehen. Ein gutes Tool sollte in seiner Funktionsweise transparent sein.
Den Bericht „State of Enterprise Vulnerability Detection and Patch Management“ (2021) können Sie hier lesen. Wenn Sie erfahren möchten, wie rebootless patching manuelle Arbeit reduzieren und die Sicherheit verbessern kann, sehen Sie sich die rebootless patching-Lösungen von TuxCare an.

