Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Am 12. Mai 2017 färbten sich Bildschirme auf der ganzen Welt rot.
Achtundvierzig Krankenhäuser im Vereinigten Königreich wiesen Rettungswagen ab. FedEx stellte die Zustellungen ein. Renault legte die Produktionslinien in Frankreich still. Nissan in Sunderland. Telefónica in Madrid. Die Abfahrtsanzeigen der Deutschen Bahn in Deutschland. Operationen wurden abgesagt. Die Logistiknetze kamen zum Erliegen.
Innerhalb weniger Stunden wurden mehr als 200.000 Computer in 150 Ländern durch dieselbe Meldung blockiert:
Hoppla, deine Dateien wurden verschlüsselt.
Die Ransomware hieß WannaCry.
Und mitten in diesem Chaos, weit entfernt von einer staatlichen Kommandozentrale oder einer Notfallzentrale eines Unternehmens, bemerkte ein 22-jähriger Surfer und autodidaktischer Cybersicherheitsforscher aus Ilfracombe, England, etwas Seltsames, das im Code verborgen war.
Eine lange, unsinnig anmutende Webadresse.
Er hat es für 10,69 Dollar gekauft.
Was dann geschah, machte ihn berühmt.
Was drei Monate später geschah, machte diese Geschichte unvergesslich.
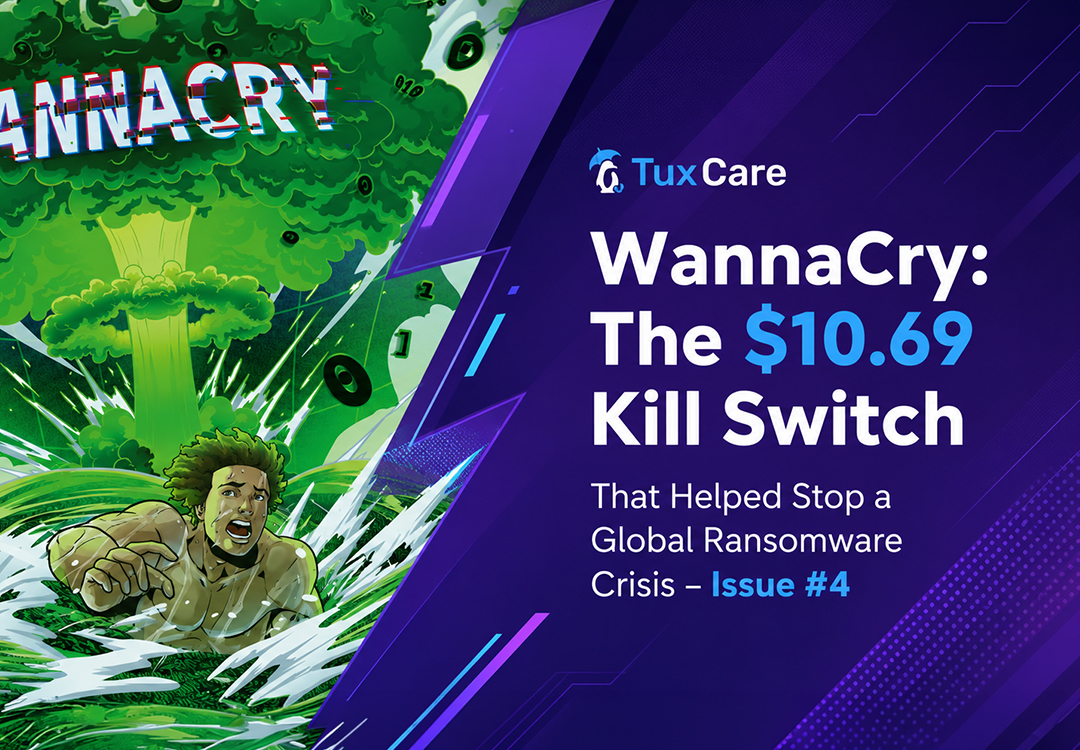
Das ist die Geschichte hinter Ausgabe Nr. 4 der TuxCare-Comicreihe „True Cyber Crime“: WANNACRY.
WannaCry sollte sich eigentlich nicht so schnell ausbreiten
Die meisten Ransomware-Programme sind darauf angewiesen, dass das Opfer den ersten Fehler macht.
Ein schädlicher Anhang. Ein bösartiger Link. Ein unachtsamer Klick.
WannaCry brauchte nichts davon.
Es verbreitete sich selbstständig, indem es eine Sicherheitslücke im SMBv1-Protokoll von Microsoft ausnutzte, und zwar mithilfe von EternalBlue – ein leistungsstarker Exploit, der von der NSA entwickelt und später im April 2017 von den Shadow Brokers veröffentlicht wurde. Sobald WannaCry einen anfälligen Windows-Rechner gefunden hatte, suchte es automatisch nach dem nächsten. Und dann nach dem nächsten. Und dann nach dem nächsten.
Innerhalb weniger Stunden hatte sich der Wurm in Krankenhäusern, Fabriken, Logistikunternehmen, Telekommunikationsfirmen und der öffentlichen Infrastruktur ausgebreitet. Der britische Gesundheitsdienst NHS war besonders stark betroffen. FedEx, Nissan, Renault und andere mussten mit ansehen, wie ihre Systeme in Echtzeit lahmgelegt wurden. Überall lieferten sich Sicherheitsteams plötzlich ein Wettrennen mit einer Malware, die nicht darauf wartete, dass die Menschen sie einholten.
Was war das Unangenehmste daran?
Der Patch gab es bereits.
Microsoft hatte veröffentlicht MS17-010 am 14. März 2017 veröffentlicht – zwei Monate vor dem Ausbruch. Der NHS wurde nicht getroffen, weil es den Patch nicht gab. Er wurde getroffen, weil der Patch nicht installiert worden war. In der realen Welt – in Krankenhäusern, Fabriken und veralteter Infrastruktur – werden Patches nicht einfach in die Produktion übernommen, nur weil sie veröffentlicht wurden. Manche Systeme sind alt. Manche sind anfällig. Manche sind geschäftskritisch. Manche stehen in einer Ecke mit einer inoffiziellen Warnung, die jeder versteht: Nicht neu starten, es sei denn, es ist absolut notwendig.
WannaCry hat diese alltägliche Sicherheitslücke zu einem weltweiten Notfall gemacht.
Der Kill-Schalter, mit dem niemand gerechnet hatte
Der Protagonist der Ausgabe Nr. 4 ist Marcus Hutchins, im Internet bekannt als MalwareTech.
An dem Morgen, als sich WannaCry ausbreitete, stand Hutchins nicht hinter einem Rednerpult und leitete auch kein globales Einsatzteam. Er war zu Hause und untersuchte die Malware von seinem eigenen Rechner aus, um zu verstehen, womit die Welt es zu tun hatte.
Dann fand er die Domain.
Eine lange, verschlüsselte, nicht registrierte Webadresse, die fest in die Ransomware eingebettet ist: iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com.
Er registrierte es für zehn Dollar und neunundsechzig Cent, in der Hoffnung, dass es ihm helfen würde, den Ausbruch zu überwachen.
Stattdessen aktivierte er den Kill-Switch von WannaCry.
Sobald die Domain wieder erreichbar war, verlangsamte sich die weltweite Ausbreitung des Wurms drastisch. Ein Kauf im Wert von 10,69 Dollar hatte dazu beigetragen, einen der verheerendsten Cyberangriffe der Geschichte zu stoppen – und die Gesamterbeute der Angreifer auf etwa 143.000 US-Dollar. Kleingeld für eine Operation, die eigentlich Dutzende Millionen hätte einbringen und dabei die Hälfte der Krankenhäuser weltweit lahmlegen sollen.
Ein Surfer in einer Küstenstadt. Eine durchgesickerte Cyberwaffe, die im Internet ihr Unwesen treibt. Ein seltsamer Domainname. Eine globale Krise, die durch Neugier, Instinkt und eine Kreditkarte abgewendet wird.
Genau deshalb gehört diese Geschichte in einen Comic.
Aber das ist keine einfache Heldengeschichte
Die gängige Version von WannaCry ist einfach: Ein junger britischer Forscher hat das Internet gerettet.
Diese Darstellung ist richtig. Sie ist aber auch unvollständig.
Drei Monate nach dem Angriff reiste Hutchins nach Las Vegas zur DEF CON, der weltweit bekanntesten Hacker-Konferenz. Zu diesem Zeitpunkt war er bereits zu einer Berühmtheit in der Cybersicherheitsbranche geworden – zum zufälligen Helden, der dazu beigetragen hatte, WannaCry zu stoppen.
Dann, auf dem Heimweg am Flughafen, nahm ihn das FBI fest.
Nicht wegen WannaCry. Sondern wegen etwas ganz anderem – etwas aus einer früheren Phase seines Lebens.
Genau dort WANNACRY mehr als nur die Nacherzählung eines Cyberangriffs.
Es wird zu einer Geschichte über Talent, Konsequenzen, Wiedergutmachung und das seltsame moralische Terrain der Cybersicherheit – wo derselbe technische Verstand, der Malware entwickeln kann, möglicherweise auch derjenige ist, der sie stoppen kann.
Hutchins wird nicht als makelloser Held dargestellt. Das FBI wird nicht als Bösewicht aus einem Comic dargestellt. Der Gerichtssaal beschert der Geschichte kein einfaches Ende.
Die Grenze zwischen Angreifer und Verteidiger ist nicht immer klar zu ziehen. Manchmal entsteht sie erst später – durch Entscheidungen, Konsequenzen und die Frage, was jemand mit seinen Fähigkeiten anstellt, sobald er deren Tragweite begreift.
Diese verschwommene Grenze steht im Mittelpunkt von Ausgabe Nr. 4.
Warum wir „WannaCry“ in einen Comic verwandelt haben
Die Geschichte der Cybersicherheit ist voll von Geschichten, die in Konferenzfolien und Stichpunkten auf Zeitachsen zu einer flachen Darstellung verflacht werden.
WannaCry hat Besseres verdient.
Es ist alles dabei: eine durchgesickerte Cyberwaffe der NSA, ein sich selbst vermehrender Ransomware-Wurm, Krankenhäuser unter Druck, ein mysteriöser Kill-Switch, ein junger Forscher, der über Nacht berühmt wurde, und eine Festnahme am Flughafen, die die gesamte Geschichte in ein neues Licht rückte.
Aber was noch wichtiger ist: Es spielt nach wie vor eine Rolle.
WannaCry war ein Vorgeschmack darauf, was passiert, wenn leistungsstarke Exploits auf veraltete, ungepatchte Infrastruktur treffen. Es zeigte, wie schnell technische Schulden zu einer operativen Krise werden. Es zeigte, dass Sicherheit nicht von Glück, Heldentaten oder einem einzelnen Forscher abhängen darf, der zur richtigen Zeit die richtige Zeichenfolge entdeckt. MS17-010 wurde veröffentlicht. Es wurde nur nicht umgesetzt.
Die Sicherheit muss gewährleistet sein.
Jeden Tag. Auf jedem System. Solange dieses System im Betrieb ist.
Diese Erkenntnis ist nach wie vor aktuell – vielleicht sogar noch aktueller als 2017.
Ausgabe Nr. 4 lesen: WANNACRY
WANNACRY, der vierte Teil der preisgekrönten TuxCare „True Cyber Crime“-Comic-Reihe, erzählt die Geschichte mit dem Umfang, der Spannung und der visuellen Fantasie, die sie verdient.
Eine Welle wird zu Daten. Ein Ransomware-Wurm wird zu einem Raketenangriff. Eine Ermittlung in einem Schlafzimmer trifft auf einen Bundesfall. Eine globale Cyberkrise wird zu einer Geschichte über die Menschen hinter dem Code.
Sechs Seiten voller echter Cyberkriminalität – für alle, die wissen, worum es geht, aber trotzdem eine gute Geschichte lieben.
Laden Sie WANNACRY (Ausgabe Nr. 4) und erfahren Sie, was das FBI eigentlich von dem Mann wollte, der das Internet gerettet hat.