Unterstützung für Bibliotheken am Ende ihres Lebenszyklus – Sichere EOL-Abhängigkeiten | TuxCare

Die „php2shell“-Patches (CVE-2026-109618 und CVE-2026-109619) für PHP am Ende des Lebenszyklus (EOL) sind nun verfügbar. Da die Antworten des Vertriebs aufgrund der hohen Nachfrage derzeit langsamer als gewöhnlich ausfallen, ist der schnellste Weg zu den gepatchten Paketen der Online-Kauf von ELS für Runtimes (wird in einem neuen Tab geöffnet). Lesen Sie die FAQ zu den Patches

Endless Lifecycle Support

Unbegrenzter Lebenszyklus-Support für Sprachökosysteme

Verhindern Sie, dass EOL-Abhängigkeiten von „
“ zu Ihrer größten Sicherheitslücke werden

Patchen Sie nicht mehr unterstützte Libraries für sichere, revisionssichere Systeme und vermeiden Sie kostspielige Neuprogramme, übereilte Upgrades und unnötige Risiken.

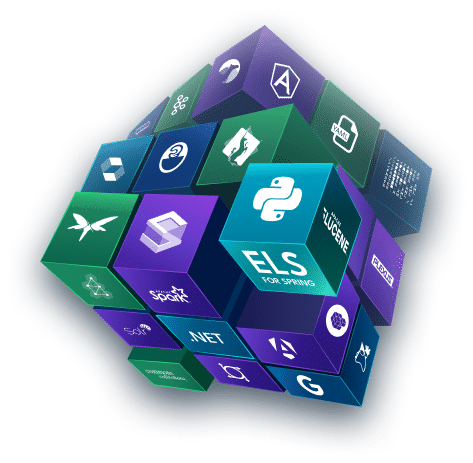
Unterstützte Ökosysteme

  • JavaScript
  • Java
  • Python
  • PHP
  • Los
  • Rost
  • .Net
  • Perl
  • C++

Wenn es Open Source ist und nicht auf unserer Liste steht,

Wir sind bereit, Sie dabei zu unterstützen.
Fragen Sie einfach nach.

Was beinhaltet der Endless Lifecycle Support?

Mit ELS ist jede Version sicher, kompatibel und nach Branchenstandards entwickelt, auf die Sie sich verlassen können.

Schnelle CVE-Reaktion

Schnelle SLA-gestützte Sicherheits-Patches
so lange wie nötig

Vollständige Abdeckung

Sicherheitskorrekturen für direkte und transitive EOL-Abhängigkeiten

Bewahrte Kompatibilität

Umfassend getestete Aktualisierungen, die problemlos mit Ihrem bestehenden Code funktionieren

Nahtlose Integration

Plug-and-Play-Integration in Ihre Arbeitsabläufe und CI/CD-Pipelines

Sichere Verteilung

Signierte, fälschungssichere Updates aus von TuxCare gehosteten Repositories, denen Sie vertrauen können

Nachweisbare Herkunft

Jede Version enthält eine SBOM, VEX und eine SLSA-Bescheinigung der Stufe 3**Die SLSA-L3-Bescheinigung für ELS-Pakete wird in Kürze verfügbar sein

Wie funktioniert es?

1

Wir nehmen neue Projekte auf und ermöglichen ein automatisiertes 24/7 Tracking von CVEs, indem wir die NVD, die Sicherheitshinweise von Anbietern, GitHub und andere Quellen überwachen.

2

Sobald CVEs entdeckt werden, portieren wir Upstream-Korrekturen mithilfe von algorithmischer und KI-gestützter Automatisierung zurück, wobei die Genauigkeit durch Expertenvalidierung sichergestellt wird.
3

Patches werden in einem Binärformat kompiliert, umfassend getestet (auf Integrität, Funktionalität und Regression), signiert und in ELS-Repositories bereitgestellt.

4

Die Package-Manager, Build-Tools oder Orchestratoren suchen nach Updates und installieren sie automatisch.

Eine Abdeckung, die bis in die tiefsten Gebiete reicht

Die EOL-Bibliothek, die Sie kennen, ist selten das einzige Problem. Ihre Abhängigkeiten ändern sich je nach den von Ihnen genutzten Funktionen, und jeder anfällige Knoten bedeutet, dass alles darüber liegende neu kompiliert werden muss.

ELS deckt das gesamte Ökosystem ab – die Bibliothek, wegen der Sie hier sind, alle davon abhängigen Komponenten sowie die EOL-Bibliotheken, die Sie als Nächstes einsetzen – und sorgt dafür, dass diese automatisch gepatcht und neu kompiliert werden.

Wo nicht unterstützte Software „
“ beeinträchtigt und was sich mit ELS ändert

Entwicklungsteams

Verringerung des technischen Aufwands durch Vermeidung instabiler Upgrades, veränderter Abhängigkeitsanforderungen und Neuschreiben von Code

IT-Sicherheitsteams

Gewährleistung der Anwendungssicherheit und der Einhaltung von Vorschriften durch die Beseitigung von Sicherheitslücken in Open-Source-Komponenten, deren Lebenszyklus abgelaufen ist

Produktteams

Halten Sie Ihre Roadmap auf dem richtigen Weg und beschleunigen Sie die Bereitstellung von Funktionen, indem Sie nicht-strategische Upgrades vermeiden.

Vor dem Lebensende

Es gibt SecureChain

Starten Sie den Schutz, solange Ihre Pakete noch gepflegt werden, und sorgen Sie dafür, dass das Ende des Lebenszyklus kein Problem darstellt.

Gestützt auf fünfzehn Jahre bewährte Exzellenz von „
“ im Bereich Open-Source-Sicherheit

  • 0+ Behobene Sicherheitslücken
  • 0+ Ausgelieferte Patches
  • 0+ Ausgewählte Pakete

Von Innovatoren auf der ganzen Welt geschätzt

Weiterführende Ressourcen

Alle anzeigen →

Dein Abhängigkeitsbaum ist größer als deine `package.json`-Datei

November 4, 2026

Das Wichtigste in Kürze: Eine transitive Abhängigkeit ist ein Paket, das Sie erhalten, weil etwas, von dem Sie abhängig sind, dieses benötigt. Ein einziges npm-Paket kann Hunderte von transitiven Abhängigkeiten nach sich ziehen, von denen jede in der Lage ist, Code mit Ihren Zugriffsrechten auszuführen. Andere Betreuer legen die Zugriffsbereiche tief in Ihrer Struktur fest, sodass Korrekturen und Angriffe nach deren Zeitplan erfolgen. Der Schutz muss […]

Mehr erfahren →
Ein Register unterstützt die Nachweisführung für CRA, FedRAMP, NIS 2 und PCI DSS

November 4, 2026

Das Wichtigste auf einen Blick: CRA, FedRAMP, NIS 2 und PCI DSS stellen in Bezug auf Ihre Open-Source-Komponenten dieselben zwei Fragen: Was liefern Sie aus, und was geschieht, wenn eine Sicherheitslücke entdeckt wird? Sie unterscheiden sich hinsichtlich der Fristen (PCI DSS rechnet ab der Veröffentlichung eines Patches, FedRAMP ab der Bewertung, während CRA und NIS 2 keine konkreten […]

Mehr erfahren →

Der neue Zeitplan für die Behebung von Sicherheitslücken im Rahmen von FedRAMP wartet nach wie vor nicht auf Korrekturen auf höherer Ebene

November 3, 2026

Wichtige Erkenntnisse: Gemäß den FedRAMP-Vorschriften für 2026 reichen die empfohlenen Fristen für die Behebung von 12 Stunden bis zu 192 Tagen, gerechnet ab dem Zeitpunkt, zu dem der Anbieter die Schwachstelle festgestellt hat. Neue Antragsteller müssen die FedRAMP-Vorschriften für Sicherheitslücken von 2026 ab dem 7. Dezember 2026 befolgen, und bestehende Anbieter müssen diese spätestens bis zum 7. März 2027 umsetzen. Sicherheitslücken, die nicht vollständig behoben werden […]

Mehr erfahren →

Mit einem TuxCare-Experten sprechen

Nennen Sie uns Ihre Herausforderungen, und unsere Experten werden Ihnen helfen, den besten Ansatz zu finden, um sie mit der TuxCare-Produktlinie zu lösen.