
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt

3
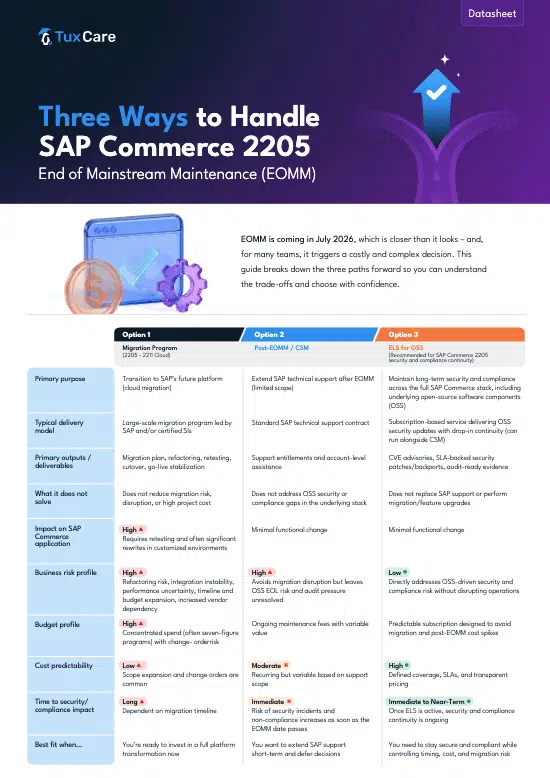
Pfade zur Verarbeitung von SAP-
Commerce 2205 nach EOMM
1
Stack… aber mehrere
Risikoebenen (SAP + OSS)
0
OSS-Abdeckung in SAP-
Support nach Ablauf der EOMM-Laufzeit
Dieses Datenblatt geht auf Fragen wie die folgenden ein:
Welcher Weg passt am besten zu Ihren Prioritäten – Migration, Verlängerung des Supports oder Stabilität?
Was jede Option in der Praxis tatsächlich leistet – jenseits der Herstellerpositionierung
Wo nach der Wahlbeobachtungsmission Sicherheits- und Compliance-Lücken auftreten
Wie sich Kosten und Risiken bei den einzelnen Ansätzen entwickeln
Was wirkt sich am stärksten auf Ihre SAP-Commerce-Anwendung aus – und was nicht?
So sorgen Sie für Sicherheit und die Einhaltung von Vorschriften, ohne eine überstürzte Migration zu erzwingen
(und vieles mehr!)
Warum sollten Sie dieses Datenblatt lesen?
Warum sollten Sie dieses Datenblatt lesen?
Sie erhalten einen klaren Überblick über Ihre Optionen – basierend auf realen Implementierungsmodellen, Risiken und Ergebnissen. Wenn Sie für SAP Commerce, Sicherheit oder die langfristige Plattformstrategie verantwortlich sind, zeigt Ihnen dieser Leitfaden, wo die Kompromisse tatsächlich liegen und wie Sie diese souverän angehen können.