Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Nur 1 % der im Jahr 2024 veröffentlichten CVEs wiesen bestätigte Hinweise auf eine Ausnutzung in der Praxis auf – das bedeutet, dass die meisten der von Ihrem Scanner gemeldeten Schwachstellen keine dringenden Maßnahmen erfordern. (VulnCheck)
- Bei der risikobasierten Priorisierung werden Schwachstellen nach dem tatsächlichen Risiko für Ihre Umgebung eingestuft – unter Berücksichtigung der Ausnutzbarkeit, des Werts der betroffenen Ressourcen und von Bedrohungsinformationen – und nicht nur anhand der CVSS-Schweregradwerte.
- Ein wiederholbarer Prozess umfasst fünf Schritte: Identifizieren, Beurteilen der Ausnutzbarkeit, Zuordnung zu den geschäftlichen Auswirkungen, Einstufen und schließlich Beheben oder Abmildern – und er funktioniert am besten als kontinuierlicher Kreislauf und nicht als vierteljährliche Überprüfung.
- Scanner, die bereits installierte Patches – einschließlich Korrekturen ohne Neustart – nicht berücksichtigen, erzeugen Fehlalarme, die Ihre Priorisierungsliste von Anfang an verfälschen.
Sie öffnen den Schwachstellen-Scan vom Montag, und 4.200 neue Befunde warten auf Sie. Etwa 600 davon sind als „kritisch“ gekennzeichnet. Sie haben zwei Techniker – und das Beheben von Schwachstellen ist nur ein Teil ihrer Arbeit. Die Rechnung geht nicht auf, und wenn man so tut, als ob sie aufgeht, kommt es zu Sicherheitsverletzungen.
Genau diese Lücke schließt die Priorisierung von Sicherheitslücken. Das Ziel war nie, alles zu patchen – vielmehr geht es darum, jene wenigen unter den 600 Sicherheitslücken zu finden, für die es in der Praxis bereits einen Exploit gibt, die auf wichtigen Systemen vorhanden sind und die heute tatsächlich ausgenutzt werden können. Alles andere kann warten, durch Abhilfemaßnahmen gemildert oder offiziell als Risiko akzeptiert werden.
Dieser Leitfaden zeigt, wie eine risikobasierte Priorisierung in der Praxis tatsächlich aussieht: welche Faktoren entscheidend sind, welche Schritte auch unter Druck Bestand haben, welche Tools in Betracht gezogen werden sollten und welche Fehler Programme im Laufe der Zeit still und leise zum Scheitern bringen.
Was versteht man unter der Priorisierung von Sicherheitslücken?
Bei der Priorisierung von Sicherheitslücken werden bekannte Sicherheitsmängel nach dem tatsächlichen Risiko eingestuft, das sie für Ihre Umgebung darstellen, und anschließend in dieser Reihenfolge behoben – es wird also nicht einfach von der höchsten Schweregradbewertung ausgehend vorgegangen. Dies ist der nächste Schritt über das einfache Patchen von Sicherheitslücken hinaus und basiert auf einer hart erarbeiteten Erkenntnis: Schweregrad und Risiko sind nicht dasselbe.
CVSS – das Common Vulnerability Scoring System – weist jedem CVE (Common Vulnerabilities and Exposures)
Das Common Vulnerability Scoring System (CVSS) weist jeder veröffentlichten Sicherheitslücke einen Schweregrad zu, der auf Merkmalen wie Angriffsvektor und Komplexität basiert, und die National Vulnerability Database veröffentlicht diese Werte als de-facto-Referenz für die Öffentlichkeit. Üblicherweise wird nach diesem Wert sortiert, beginnend bei 10,0 und abwärts – wobei alle „kritischen“ Schwachstellen gleich behandelt werden. Ein Wert sagt jedoch nichts darüber aus, ob ein Exploit existiert, ob das System mit dem Internet verbunden ist oder ob eine Kompromittierung für das Unternehmen von Bedeutung wäre. Eine risikobasierte Priorisierung berücksichtigt zusätzlich Bedrohungsinformationen, die Verfügbarkeit von Exploits, den Wert der Ressourcen und den geschäftlichen Kontext. CVSS wird zu einer von mehreren Informationen, nicht zum entscheidenden Kriterium.
Warum die Priorisierung von Sicherheitslücken wichtig ist

Das Missverhältnis im Umfang ist das Kernproblem. Jedes Jahr werden Zehntausende neuer CVEs veröffentlicht – dennoch verzeichnete VulnCheck im ersten Halbjahr 2025 nur etwa 432 Schwachstellen, für die erstmals Hinweise auf eine Ausnutzung in freier Wildbahn vorlagen. Der Großteil der von Ihrem Scanner gemeldeten Schwachstellen wird von Angreifern niemals ausgenutzt werden. Dieses Rauschen ist struktureller Natur und kein Zufall.
Diejenigen, die tatsächlich ausgenutzt werden, breiten sich schnell aus. Der Verizon DBIR 2025 ergab, dass die Ausnutzung von Schwachstellen als Vektor für den Erstzugang im Vergleich zum Vorjahr um 34 % gestiegen ist und mittlerweile 20 % aller Sicherheitsvorfälle ausmacht – damit liegt sie an zweiter Stelle hinter dem Missbrauch von Anmeldedaten. Die Folgen sind greifbar: Ransomware, Datenverlust und behördliche Überprüfungen, die nicht auf Ihr nächstes Patch-Fenster warten werden.
Was die Sache noch schwieriger macht, ist, dass das Problem in der Regel nicht in mangelndem Bewusstsein liegt. Im „2026 Open Source Landscape Report“ von TuxCaregaben 61,4 % der Organisationen, die einen Vorfall erlitten hatten, an, dass ein Patch bereits verfügbar war, aber nicht installiert worden war. Die Teams wussten Bescheid. Sie konnten die Lücke einfach nicht rechtzeitig schließen – denn ohne klare Priorisierung erscheint alles gleichermaßen dringend, und nichts geht schnell genug voran.
Priorisierung muss also zwei Dinge gleichzeitig leisten: den Überblick behalten und die wichtigen Maßnahmen ergreifen, bevor das Zeitfenster schließt. Auf diese Weise sind Sie auch stets bereit für Audits. PCI DSS, HIPAA und SOC 2 verlangen alle einen dokumentierten, nach Risiken priorisierten Behebungsprozess – und nicht nur ein Achselzucken mit der Bemerkung „Wir haben gepatcht, was wir konnten“.
Wichtige Faktoren bei der Priorisierung von Sicherheitslücken
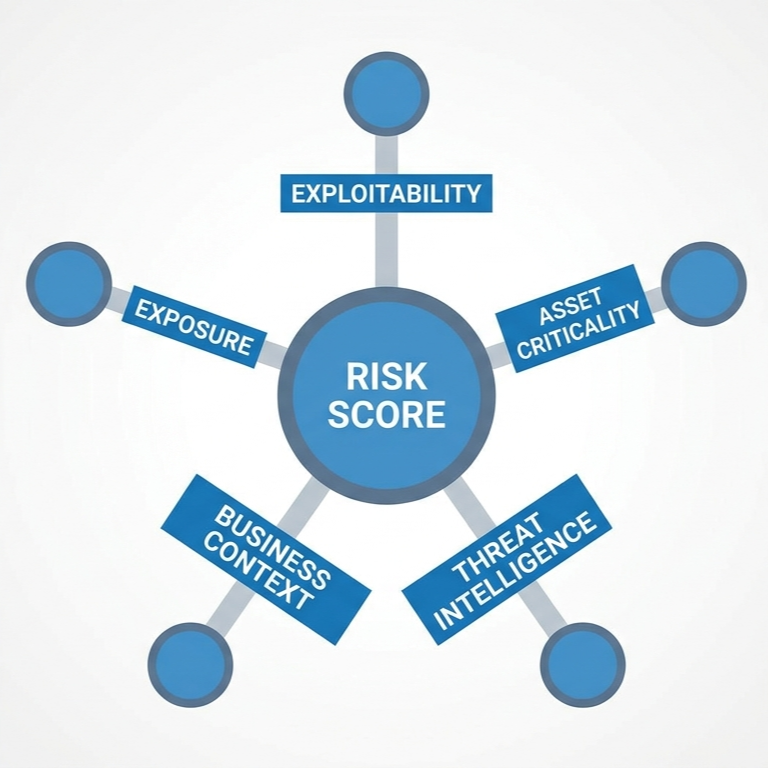
Fünf Faktoren bestimmen nahezu jede Priorisierungsentscheidung, die es wert ist, getroffen zu werden. Wenn Sie einen davon außer Acht lassen, beheben Sie entweder zu viele Probleme mit geringem Risiko oder übersehen diejenigen, die im Verborgenen eine wichtige Rolle spielen.
Faktor 1: Ausnutzbarkeit
Eine CVE mit einem öffentlich verfügbaren Metasploit-Modul verhält sich ganz anders als eine, die einen verketteten Angreiferzugriff und eine bestimmte Kernel-Version erfordert. Selbst ein Proof-of-Concept (PoC) ohne einsatzfähigen Exploit-Code erhöht die Ausnutzungswahrscheinlichkeit stärker als eine theoretische CVE, hinter der keine öffentlichen Forschungsergebnisse stehen. Prüfen Sie, ob ein funktionierender Exploit existiert, wie zuverlässig dieser ist und welche Berechtigungen er benötigt.
Faktor 2: Kritikalität der Anlagen
Nicht alle Server sind gleich. Eine CVE auf dem Domänencontroller stellt nicht dasselbe Risiko dar wie eine auf einer Entwicklungs-VM, die seit 2023 niemand mehr angerührt hat. Unterteilen Sie Ihre Ressourcen in Kategorien – „Kronjuwelen“, geschäftskritisch, unterstützend, geringwertig –, bevor Sie mit der Einstufung der Befunde beginnen. Ohne ein an die Geschäftsfunktionen gekoppeltes Bestandsverzeichnis der Ressourcen ist die Priorisierung reine Show.
Faktor 3: Bedrohungsinformationen
Angreifer haben ihre Favoriten. Sie greifen immer wieder auf das zurück, was sich bewährt hat. Wenn man die Neuzugänge im CISA-KEV-Katalog (Known Exploited Vulnerabilities), Herstellerhinweise und glaubwürdige Bedrohungsfeeds verfolgt, lässt sich erkennen, welche CVEs derzeit aktiv ausgenutzt werden und welche noch rein theoretischer Natur sind. Der CISA-KEV-Katalog ist hierfür die aussagekräftigste öffentlich zugängliche Quelle – Ende 2025 umfasste er 1.484 Einträge und ist bis Mai 2026 bereits auf 1.592 angewachsen.
Der Abgleich der Ergebnisse mit den MITRE ATT&CK-Techniken fügt eine weitere Ebene hinzu – wenn eine CVE einer Technik zugeordnet werden kann, die aktiv in Ransomware-Kampagnen eingesetzt oder kürzlich bei Aktivitäten von Angreifern beobachtet wurde, ist das etwas ganz anderes als eine CVE, die in einem ein Jahr alten Sicherheitshinweis vergraben ist.
Faktor 4: Geschäftskontext
Eine CVE in einem System, das geschützte Gesundheitsdaten (PHI) verarbeitet, hat ein anderes Gewicht als dieselbe CVE auf einer Marketing-Landingpage. Im Gesundheitswesen, im Finanzsektor und bei kritischen Infrastrukturen gelten strenge gesetzliche Fristen für bestimmte Kategorien von Abhilfemaßnahmen. Ordnen Sie die Ergebnisse der Datensensibilität, den regulierten Workloads und den vertraglichen SLAs zu. An dieser Stelle hört die Priorisierung auf, eine rein technische Angelegenheit zu sein, und wird zu einer geschäftlichen Entscheidung. Informationen dazu, was tatsächlich gemessen werden sollte, finden Sie in diesem Leitfaden zu Schwachstellenkennzahlen.
Lesen Sie auch unseren ausführlichen Leitfaden zu Kennzahlen für das Schwachstellenmanagement, um zu erfahren, welche Kennzahlen für Ihr Unternehmen relevant sind.
Faktor 5: Exposition
Ob mit Internetanbindung oder nicht. Ob hinter einer WAF oder nicht. Von einem Benutzerkonto mit geringen Berechtigungen aus erreichbar oder nicht. Ein CVSS-Wert von 9,8 auf einem Host ohne eingehende Konnektivität ist in jedem Fall weniger schwerwiegend als ein CVSS-Wert von 7,4 auf einem öffentlich zugänglichen API-Gateway. An dieser Stelle wird auch die Unterscheidung zwischen Patch-Management und Schwachstellenmanagement wichtig – die Frage lautet nicht nur „Ist dies gepatcht?“, sondern „Ist dies erreichbar, ausnutzbar und für einen Angreifer lohnenswert?“
Achtung: CVSS-Basiswerte berücksichtigen Ihre Umgebung überhaupt nicht. Ein Wert von 9,8 für eine CVE, die einen Dienst betrifft, den Sie nicht betreiben, auf den Sie keinen Zugriff haben und der durch eine Firewall abgeschirmt ist, entspricht praktisch einem Wert von 0. Teams, die ihre Prioritäten allein anhand der Basiswerte festlegen, patchen am Ende Dinge, die keine Rolle spielen, während sie CVSS-6,5-Probleme auf internetexponierten Systemen übersehen, die sehr wohl von Bedeutung sind.
Schritte in einem risikobasierten Prozess zur Priorisierung von Schwachstellen
Fünf Schritte. Führen Sie diese als fortlaufende Schleife durch, nicht als Projekt mit einem Ziel.

Schritt 1: Schwachstellen identifizieren (Scannen)
Führen Sie regelmäßig authentifizierte Scans durch und nutzen Sie, wo immer möglich, kontinuierliche Scans. Berücksichtigen Sie dabei das Netzwerk, Hosts, Container-Images und Befunde auf Anwendungsebene. Was Sie nicht kennen, können Sie auch nicht priorisieren. Kombinieren Sie die Scans mit einer echten Schwachstellenanalyse, damit Sie Fehlkonfigurationen und Software-Schwachstellen sowohl in lokalen als auch in Cloud-Umgebungen aufdecken – und nicht nur CVE-Treffer.
Die Scan-Qualität ist genauso wichtig wie die Scan-Häufigkeit. Ein Schwachstellenscanner, der nicht weiß, welche Patches bereits installiert sind – insbesondere solche, die keinen Neustart erfordern –, meldet behobene Schwachstellen fälschlicherweise als noch offen. Diese Fehlalarme verfälschen Ihre Priorisierungsliste, noch bevor Sie einen einzigen Befund eingestuft haben: Am Ende sortieren Sie fehlerhafte Daten und verlassen sich auf die Reihenfolge, die dabei entsteht.
Sie können sich auch unseren Leitfaden zu Open-Source-Schwachstellenscannern ansehen, um zu erfahren, wie kostenlose Tools das Scannen in automatisierten Pipelines handhaben.
Schritt 2: Bewertung der Ausnutzbarkeit und des Schweregrads
Beziehen Sie CVSS-, EPSS- und KEV-Status sowie etwaige herstellerspezifische Bewertungen ein. Für jeden Befund gilt: Gibt es einen öffentlichen Exploit? Ist er im KEV-Katalog enthalten? Wie hoch ist das EPSS-Perzentil? Hier werden die Rohdaten des Scanners zu verwertbaren Informationen. Ohne diesen Schritt sieht einfach alles kritisch aus.
Schritt 3: Zuordnung zu den geschäftlichen Auswirkungen
Vergleichen Sie jeden Befund mit Ihrem Anlagenverzeichnis. Kennzeichnen Sie das System, die davon betroffenen Daten, den regulatorischen Bereich und die Nutzergruppe. Wenn Ihre CMDB (Konfigurationsmanagement-Datenbank) unzuverlässig ist, wird dieser Schritt zu Problemen führen – und genau hier geraten Priorisierungsprogramme oft still und leise ins Stocken.
Schritt 4: Nach Risiko ordnen
Fassen Sie technische und geschäftliche Aspekte in einer einzigen Rangliste zusammen. Die meisten Teams verwenden ein mehrstufiges Modell: P0 (aktive Ausnutzung einer kritischen Ressource), P1 (kritische Ressource mit hoher Ausnutzungswahrscheinlichkeit), P2 (mittleres Risiko), P3 (geringes Risiko, akzeptieren oder zurückstellen). Einige Teams formalisieren dies mithilfe einer Risikomatrix, die auch Angriffspfade berücksichtigt – also ob eine Schwachstelle mit schwachen Berechtigungen oder Fehlkonfigurationen verkettet werden kann, um ein höherwertiges Ziel zu erreichen –, anstatt jeden Befund isoliert zu bewerten. Dokumentieren Sie die Kriterien, damit die Einstufung reproduzierbar und überprüfbar ist und nicht auf subjektiven Eindrücken basiert.
Schritt 5: Beheben oder abmildern
Installieren Sie Patches, wo immer es möglich ist. Wo dies nicht möglich ist – beispielsweise bei Altsystemen, Verzögerungen seitens der Anbieter oder Einschränkungen durch Änderungsfenster –, setzen Sie kompensierende Kontrollmaßnahmen ein: WAF-Regeln, Netzwerksegmentierung, EDR-Abdeckung, Schutzmaßnahmen auf Kernel-Ebene. Laut dem „2026 Open Source Landscape Report“ von TuxCare nennen 43 % der Teams die Unmöglichkeit, kritische Systeme offline zu nehmen, als den wichtigsten Grund für Verzögerungen bei der Patch-Installation – und genau deshalb sind kompensierende Kontrollmaßnahmen kein Notbehelf. Sie sind Teil des Plans. Und bei Schwachstellen im Linux-Kernelist das Patchen ohne Neustart eine der wenigen sauberen Möglichkeiten, um Abhilfe zu schaffen, ohne ein Wartungsfenster einplanen zu müssen.
Vorteile einer risikobasierten Priorisierung von Schwachstellen
Folgendes ändert sich tatsächlich, wenn die Priorisierung greift.
1. Das Risiko von Sicherheitsverletzungen senken, ohne zusätzliches Personal einzustellen
Sie konzentrieren sich auf den kleinen Teil der Schwachstellen, bei denen eine realistische Wahrscheinlichkeit besteht, dass sie ausgenutzt werden – und genau dort beginnen die meisten Sicherheitsvorfälle tatsächlich. Dasselbe Team, weniger verschwendeter Aufwand, bessere Abdeckung der wirklich wichtigen Bereiche.
2. Schnellere MTTR bei den entscheidenden CVEs
Eine separate Warteschlange und ein eigenes SLA für P0-Befunde verkürzen die Behebungszeit bei aktiv ausgenutzten CVEs erheblich. Ihre Gesamt-MTTR ändert sich dadurch vielleicht nicht dramatisch, aber die Zahl, auf die es den Auditoren und CISOs tatsächlich ankommt, schon.
Profi-Tipp: Erfassen Sie die „MTTR für aktiv ausgenutzte CVEs“ getrennt von Ihrer Gesamt-MTTR. Sobald ein Programm ausgereift ist, weichen diese beiden Werte schnell voneinander ab, und genau diese Differenz ist es, die Auditoren und Vorstände tatsächlich interessiert.
3. Klarere Gespräche im Rahmen des Audits
Prüfer wollen keinen Nachweis dafür, dass jeder kritische Fehler innerhalb von 30 Tagen behoben wurde. Sie wollen einen dokumentierten, nachvollziehbaren Entscheidungsprozess. Eine risikobasierte Priorisierung bietet Ihnen genau das – mit integrierten Nachweisen, Bewertungskriterien und Ausnahmebehandlung.
4. Weniger „Patch-Müdigkeit“, bessere Beziehungen zu den Ingenieuren
Wenn man den Anwendungsteams jeden Monat 600 „kritische“ Patches aufzwingt, wird das Verhältnis schnell belastet. Wenn man hingegen 30 P0/P1-Punkte mit klarer Begründung vorbringt, schafft das Vertrauen – und sorgt tatsächlich dafür, dass die Patches schneller implementiert werden.
5. Bessere Nutzung von Ausgleichsmaßnahmen
Sobald die Befunde nach dem tatsächlichen Risiko geordnet sind, wird die Entscheidung klarer: Dies patchen, jenes segmentieren, das dritte akzeptieren. Abhilfemaßnahmen sind dann kein Notbehelf mehr, sondern werden zu einem bewussten, dokumentierten Bestandteil der Strategie.
Die 3 besten Tools zur Priorisierung von Sicherheitslücken für ein intelligenteres Patch-Management
Ein kurzer Vergleich vor den Einzelheiten zu den einzelnen Werkzeugen:
|
Werkzeug |
Am besten geeignet für |
Sind Patches enthalten? |
Stärke |
|
TuxCare Radar |
Linux-Umgebungen, in denen sauberere Scan-Ergebnisse benötigt werden |
Nein (Scan + Priorisierung; lässt sich in die Patching-Lösungen von TuxCare integrieren) |
Weiß, welche CVEs bereits behoben wurden – einschließlich Patches, die keinen Neustart erfordern |
|
Rapid7 InsightVM |
Mittelständische bis große Unternehmen, die ein einheitliches Schwachstellenmanagement wünschen |
Nein (nur Erkennung) |
Aktive Risikobewertung unter Berücksichtigung des aktuellen Expositionskontexts |
|
Tenable Schwachstellenmanagement |
Umgebungen mit hohen Compliance-Anforderungen, umfassende Abdeckung der Vermögenswerte |
Nein (nur Erkennung) |
VPR-Bewertung und umfangreicher Forschungsbereich im Bereich der Sicherheitslücken |
1. TuxCare Radar
Die meisten Schwachstellenscanner haben eine Schwachstelle: Sie wissen nicht, welche Schwachstellen bereits behoben wurden. Das ist kein Problem, wenn alle Ihre Patches über Standard-Paketmanager bereitgestellt werden, aber es funktioniert nicht mehr, wenn Sie Live-Patching einsetzen – bei dem Kernel-Korrekturen ohne Neustart im Arbeitsspeicher angewendet werden und nicht immer in der Paketdatenbank erscheinen.
TuxCare Radar ist ein Linux-Schwachstellenscanner, der speziell auf diesen blinden Fleck zugeschnitten ist. Er weiß, welche CVEs bereits behoben wurden – durch standardmäßige Paketaktualisierungen und durch Patches, die keinen Neustart erfordern –, sodass er behobene Probleme nicht mehr als offen markiert. Das Ergebnis ist ein deutlich klareres Bild: deutlich weniger Fehlalarme und eine Priorisierungsliste, auf die Sie sich tatsächlich verlassen können.
Über die Eliminierung von Fehlalarmen hinaus bietet Radar eine KI-gestützte Risikobewertung, die die Ausnutzbarkeit, CVSS-Daten und den Status bestätigter Patches berücksichtigt – so sieht Ihr Team, was tatsächlich Aufmerksamkeit erfordert, und nicht nur, was technisch gesehen noch nicht gepatcht ist. Die Lösung läuft ohne persistenten Agenten und lässt sich direkt in Qualys, Nessus und OpenSCAP integrieren, falls Sie diese bereits in Ihrem Workflow einsetzen.
Am besten geeignet für:Linux-Umgebungen, in denen Patches ohne Neustart installiert werden, Teams, die von unübersichtlichen Scan-Ergebnissen genervt sind, und Unternehmen, die eine Priorisierung benötigen, die sich am tatsächlichen Behebungsstatus und nicht am theoretischen Patch-Status orientiert.
2. Rapid7 InsightVM
InsightVM basiert auf dem von Rapid7 als „Active Risk“ bezeichneten Konzept – einem Bewertungsmodell, das CVSS-Werte, die Verfügbarkeit von Exploits, die Nutzung von Malware-Kits und Expositionsdaten zu einem einzigen Wert zwischen 0 und 1.000 zusammenfasst. Es handelt sich dabei eher um eine Plattform zur Erkennung und Priorisierung als um ein Patch-Tool; sie zeigt Ihnen also an, was behoben werden muss, und leitet die Aufgabe über Integrationen an Ihre Patch-Toolchain weiter.
- Vorteile: Die aktive Risikobewertung ist praxisorientierter als der reine CVSS-Wert; solide, agentenbasierte kontinuierliche Bewertung.
- Nachteile: Keine native Patching-Funktion; die Lizenzkosten steigen ab einer mittleren Installationsgröße stark an.
- Am besten geeignet für: Teams, die eine einzige Plattform zum Scannen, Bewerten und Erstellen von Berichten wünschen – wobei das Patchen separat abgewickelt wird.
3. Tenable Vulnerability Management
Die Plattform von Tenable (der cloudbasierte Nachfolger von Nessus Manager) stützt sich auf den VPR-Wert (Vulnerability Priority Rating), der Bedrohungsinformationen, den Reifegrad von Exploit-Code und die Gefährdung berücksichtigt. Sie verfügt über eine der umfassendsten Abdeckungen von Systemen und Ressourcen auf dem Markt und erstreckt sich über die Bereiche IT, OT und Cloud. Wie Rapid7 verfolgt auch Tenable einen „Detection-First“-Ansatz.
- Vorteile: Umfassende Abdeckung der Bereiche IT, OT, Cloud und Identitätsmanagement; leistungsstarke Compliance-Berichterstattung.
- Nachteile: Die Benutzeroberfläche ist überladen, und der Wert sinkt, wenn Ihr Team nicht konsequent auf die VPR-Rangliste reagiert.
- Am besten geeignet für: Umgebungen mit hohen Compliance-Anforderungen und Unternehmen mit gemischten IT-/OT-Infrastrukturen.
Häufige Fallstricke bei der Priorisierung von Sicherheitslücken, die es zu vermeiden gilt
Das Muster der Fehlschläge ist bei allen Programmen gleich. Diese fünf Faktoren tauchen überall auf.
CVSS als alleinige Grundlage betrachten

CVSS-Basiswerte berücksichtigen weder die tatsächliche Ausnutzbarkeit in der Praxis noch Ihre spezifische Umgebung. Ein Programm, das sich ausschließlich an CVSS-Werten orientiert, wird den Großteil seiner Ressourcen für Schwachstellen aufwenden, die in der Praxis gar nicht ausgenutzt werden. Verwenden Sie CVSS als einen von mehreren Faktoren neben KEV, EPSS und dem Asset-Kontext.
Den KEV-Katalog ignorieren
Die CISA-KEV-Liste ist in der Praxis ein kostenloser, kuratierter Feed mit dem Titel „Patch this first“ („Dies zuerst patchen“), der von denjenigen gepflegt wird, die Exploits in der Praxis verfolgen. Programme, die diese Liste nicht verfolgen, verpassen das offensichtlichste öffentlich verfügbare Signal. Leiten Sie KEV-Aktualisierungen als automatische Warnmeldungen mit hoher Priorität an Ihr Ticketingsystem weiter.
Kein Bestandsverzeichnis oder ein veraltetes Bestandsverzeichnis
Wenn Sie nicht wissen, was Sie haben, können Sie keine Prioritäten setzen, was davon anfällig ist. Eine veraltete CMDB ist der stille Killer von Priorisierungsprogrammen – alles erscheint kritisch, weil nichts in einen geschäftlichen Kontext eingebettet ist.
Realitätscheck: In den meisten Fällen, in denen von einem „Sicherheitsproblem“ die Rede ist, handelt es sich in Wirklichkeit um ein „Bestandsproblem“. Bringen Sie die CMDB in Ordnung, bevor Sie einen weiteren Scanner anschaffen.
Die Priorisierung als vierteljährliche Maßnahme betrachten
Exploit-Code-Veröffentlichungen, Aktualisierungen des KEV-Katalogs und geschäftliche Prioritäten ändern sich ständig. Ein Befund, der am Montag noch P3 war, kann am Freitag bereits P0 sein. Betrachten Sie die Priorisierung als kontinuierlichen Prozess – nicht als einmalige Maßnahme. Genau das formalisiert im Wesentlichen das „Continuous Threat Exposure Management“ (CTEM)-Framework von Gartner: den Übergang von punktuellen Bewertungen hin zu einer kontinuierlichen Transparenz der Sicherheitsrisiken.
Abhilfemaßnahmen als Ausweichlösung abtun
Patches sind nicht immer möglich – veraltete Anwendungen, Verzögerungen seitens der Anbieter, Software am Ende ihres Lebenszyklus. Teams, die Ausgleichskontrollen als Versagen betrachten, haben am Ende einen Rückstand, den sie nicht abbauen können, und gehen das Risiko ein, dass Entscheidungen nie dokumentiert werden. Abhilfemaßnahmen sind kein Trostpreis – sie sind ein bewusster, überprüfbarer Bestandteil einer ausgereiften Strategie zur Behebung von Schwachstellen.
Sichern Sie Ihre Systeme durch eine intelligentere Priorisierung von Sicherheitslücken
Die Priorisierung von Sicherheitslücken ist kein Tool, das man einfach kauft – es ist ein Prozess, den man aufbaut und kontinuierlich aufrechterhält. Das Bewertungsmodell ist wichtig, die Tools sind wichtig, aber die größten Vorteile ergeben sich aus einem fundierten Prozess: Identifizieren, anhand des tatsächlichen Risikos bewerten, den Assets zuordnen, priorisieren und anschließend beheben oder mindern – und das in einem kontinuierlichen Kreislauf. Teams, die dies richtig umsetzen, patchen nicht mehr. Sie patchen die richtigen Stellen schneller und ignorieren den Rest mit Zuversicht.
Wenn Ihr Scanner nicht erkennen kann, welche Patches bereits installiert wurden – insbesondere solche, die ohne Neustart angewendet wurden –, basieren alle nachfolgenden Priorisierungsentscheidungen auf fehlerhaften Daten, und dieser Fehler verstärkt sich mit jedem Schritt.
TuxCare Radar schließt diese Lücke direkt: Es berücksichtigt sowohl Standard- als auch rebootless-Patches, wendet eine KI-gestützte Risikobewertung an, die an Ihren tatsächlichen Behebungsstatus gekoppelt ist, und lässt sich in die Scanner integrieren, die Sie wahrscheinlich bereits einsetzen. Beginnen Sie mit einem einzigen Scan und finden Sie heraus, wie viel von Ihrer aktuellen Warteschlange nur „Rauschen“ ist.
So funktioniert Radar: Erste Schritte mit Radar, dem Linux-Schwachstellenscanner von TuxCare
Möchten Sie sehen, wie das funktioniert? Sehen Sie sich das Video an: Was Sie bei Ihrem ersten Radarscan erwarten können