Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Gemäß den FedRAMP-Vorschriften für 2026 reichen die empfohlenen Fristen für die Behebung von 12 Stunden bis zu 192 Tagen, gerechnet ab dem Zeitpunkt, zu dem der Anbieter die Schwachstelle festgestellt hat.
- Neue Antragsteller müssen ab dem 7. Dezember 2026 die FedRAMP-Vorschriften zu Sicherheitslücken für das Jahr 2026 befolgen, und bestehende Anbieter müssen diese spätestens bis zum 7. März 2027 umsetzen.
- Sicherheitslücken, die nicht innerhalb von 192 Tagen nach der Bewertung vollständig gemindert oder behoben werden, müssen als akzeptierte Sicherheitslücken gekennzeichnet werden.
- Der Zeitrahmen für FedRAMP-Korrekturmaßnahmen wird nicht ausgesetzt, wenn ein Open-Source-Betreuer keine Korrekturen mehr bereitstellt.
- Eine Sicherheitslücke, deren Frist abgelaufen ist, obwohl der Anbieter weiterhin beabsichtigt, sie vollständig zu beheben oder zu beseitigen, gilt als überfällig, und in jedem Monatsbericht muss sie mit einer Erläuterung gekennzeichnet werden.
FedRAMP legt Fristen für die Minderung oder Behebung von Schwachstellen in Ihrem Dienst fest, einschließlich solcher in Open-Source-Paketen. Diese Fristen gelten unabhängig davon, ob eine Lösung vorliegt oder nicht.
Ohne eine Korrektur können Sie Schwachstellen zwar abmildern, doch diese bleiben in Ihren monatlichen Berichten aufgeführt, bis sie behoben sind. Nach den neuen FedRAMP-Vorschriften muss eine Schwachstelle, die nicht innerhalb von 192 Tagen nach ihrer Bewertung vollständig abgemildert (auf ein vernachlässigbares Risiko reduziert) oder behoben wurde, als akzeptierte Schwachstelle gekennzeichnet werden. Sie müssen dann in Ihren Berichten erläutern, warum sie akzeptiert wurde.
Diese neuen Vorschriften, die „Consolidated Rules for 2026“, ersetzen die bisherigen FedRAMP-Dokumente. Bestehende Anbieter müssen die Vorschriften zur Schwachstellenbehebung spätestens bis zum 7. März 2027 umsetzen.
Der Zeitplan für die Behebung von Sicherheitslücken im Rahmen von FedRAMP vor und nach Inkrafttreten der Vorschriften von 2026
FedRAMP hat seine bisherigen Dokumente am 24. Juni 2026 als rein referenzierend gekennzeichnet. Im Bereich der Sicherheitslücken werden diese durch zwei Regelwerke in den „Consolidated Rules for 2026“ ersetzt: „Vulnerability Detection and Response“ (VDR) und „Vulnerability Evaluation and Reporting“ (VER). Anbieter, die diese Regeln für 2026 noch nicht übernommen haben, befolgen während der Übergangsphase weiterhin die bisherigen Verfahren. In den Vorschriften für 2026 wird der Begriff „Zertifizierung“ verwendet, während in den alten Dokumenten von „Autorisierung“ die Rede ist.
Auf der Seite „Plan of Action and Milestones (POA&M) “ der alten Version heißt es, dass FedRAMP vorschreibt, dass Schwachstellen der Einstufung „Kritisch“ oder „Hoch“ innerhalb von 30 Tagen nach ihrer Entdeckung behoben werden müssen, solche der Einstufung „Mäßig“ innerhalb von 90 Tagen und solche der Einstufung „Gering“ innerhalb von 180 Tagen. Das alte „Continuous Monitoring Playbook“ verwendet für diese Einstufung den Basiswert des Common Vulnerability Scoring System (CVSS).
Gemäß den Vorschriften für 2026 wird jeder zertifizierte Dienst einer Klasse zugeordnet, von A (niedrigste Sicherheitsstufe) bis D (höchste Sicherheitsstufe). Der Zeitrahmen für die Behebung beginnt mit der Bewertung. Die Bewertung sollte bei Klasse A innerhalb von 14 Tagen nach der Erkennung und bei Klasse D innerhalb von 2 Tagen erfolgen. Die Dauer des Zeitrahmens hängt von der Klasse und von der N-Einstufung ab, die der Anbieter der Schwachstelle zuweist – einer Einschätzung, welchen Schaden eine Ausnutzung den Behörden zufügen könnte, von N0 (äußerst unwahrscheinlich, dass Behörden betroffen sind) bis N5 (lähmende Auswirkungen auf mehr als eine Behörde).
Die Dauer hängt auch davon ab, ob die Schwachstelle wahrscheinlich ausnutzbar ist – das heißt, ob ein potenzieller Angreifer sie nutzen könnte, um Schaden anzurichten – und ob sie über das Internet erreichbar ist, das heißt, ob eine Payload aus dem Internet sie auslösen könnte. Schwachstellen, auf die beide Kriterien zutreffen, erhalten den kürzesten Zeitrahmen. VDR legt Zeitrahmen nur für die N-Bewertungen N2 bis N5 fest und überlässt N0 und N1 dem routinemäßigen Betrieb des Anbieters.
| Artikel | Ältere Dokumente | Vorschriften für 2026 (VDR und VER) | Grundlage |
|---|---|---|---|
| Der Zeitraum beginnt am | Entdeckung | Die Bewertung sollte bei den Klassen A, B, C und D innerhalb von 14, 7, 5 bzw. 2 Tagen nach Feststellung erfolgen. | Alte POA&M-Seite; VER-TFR-EVU |
| Dauer des Zeitraums | 30, 90 und 180 Tage nach Risikostufe | 12 Stunden bis 192 Tage, aufgeschlüsselt nach Klasse, N-Zulassung, Verwertbarkeit und Erreichbarkeit | Alte POA&M-Seite; VDR-TFR-PVR |
| Stärke | „FedRAMP schreibt vor“ | „SHOULD“ für Zeiträume, „MUST“ für die anerkannte Schwachstellenbezeichnung | Alte POA&M-Seite; VDR-TFR-PVR; VER-TFR-MAV |
| Bewertung | CVSS-basierte Risikostufe | Schätzung der N-Bewertung durch den Anbieter | Leitfaden, Seite 6; VER-EVA-EPA |
Die Fristen für Abhilfemaßnahmen in den Vorschriften von 2026 sind mit der Kennzeichnung „SHOULD“ versehen. FedRAMP definiert „SHOULD“ als eine Vorschrift, von der ein Anbieter aus triftigen Gründen abweichen darf, sofern er diese Entscheidung in seiner Sicherheitsdokumentation begründet. Dennoch bezeichnet FedRAMP in seiner Mitteilung NTC-0014 vom 16. Juni 2026 die Fristen als Höchstfristen und erklärt, dass Anbieter die Risiken wesentlich schneller mindern oder Abhilfemaßnahmen ergreifen sollten.
Verabschiedungsdaten und die ihnen zugrunde liegende Richtlinie
Die Umsetzung erfolgt laut der Seite „FedRAMP Rev5 Deadlines“ Anbieter für Anbieter. Neue Antragsteller müssen ab dem 7. Dezember 2026 beide Regelwerke umsetzen. Bestehende Anbieter, die die Vorschriften bis zu diesem Datum noch nicht umgesetzt haben, müssen einen Plan mit Korrekturmaßnahmen vorlegen, der eine Benachrichtigung aller Behörden umfasst. FedRAMP wird die Zertifizierung des Angebots widerrufen, wenn die Vorschriften bis zum 7. März 2027 noch immer nicht umgesetzt sind.
Der 7. Dezember steht im Einklang mit der verbindlichen Betriebsrichtlinie (BOD) 26-04 der Cybersecurity and Infrastructure Security Agency (CISA), die am 10. Juni 2026 erlassen wurde. Die Richtlinie ist für zivile Bundesbehörden verbindlich, die bis zum 7. Dezember damit beginnen müssen, die in der Abhilfetabelle festgelegten Anforderungen zu erfüllen, und gilt für Anbieter über die Vorschriften und Verträge von FedRAMP. Die Fristen in der Tabelle reichen von 3 bis 60 Tagen. NTC-0014 besagt, dass Anbieter, die sich an VDR und VER halten, die Anforderungen der Richtlinie erfüllen.
Was die Dokumente über eine Feststellung ohne Abhilfe aussagen
Ein Befund, für den es keine Abhilfe gibt, wird in den verschiedenen Dokumentensätzen unterschiedlich behandelt. In den älteren Dokumenten wird dies als „Vendor Dependency“ (VD) bezeichnet. Dies trifft zu, wenn ein Anbieter für einen noch nicht verfügbaren Patch auf einen Hersteller angewiesen ist, beispielsweise auf einen Anbieter eines handelsüblichen Standardprodukts. Eine VD ist kein Abweichungsantrag (der alte Antragstyp, den eine Behörde für Fehlalarme, Risikoanpassungen und betriebliche Anforderungen genehmigt), daher bedarf sie keiner Genehmigung.
Eine Sicherheitslücke bleibt offen, und der Anbieter setzt sich mindestens einmal im Monat mit dem Hersteller in Verbindung. Selbst wenn kein Hersteller-Patch vorliegt, muss eine Sicherheitslücke mit hohem Risiko (eine, die der bisherigen Risikostufe „Hoch“ entspricht) innerhalb von 30 Tagen durch Ausgleichsmaßnahmen auf die Risikostufe „Mäßig“ herabgestuft werden.
Eine betriebliche Anforderung bezieht sich auf einen Befund, der nicht behoben werden kann – häufig, weil das System dann nicht wie vorgesehen funktionieren würde oder weil ein Anbieter erklärt hat, keine Lösung anzubieten. FedRAMP genehmigt keine betriebliche Anforderung für einen Befund mit hohem Risiko, obwohl der Anbieter das Risiko dennoch mindern kann.
Auf der alten POA&M-Seite wird der Begriff „Anbieter“ verwendet, es wird jedoch nicht näher ausgeführt, ob ein ehrenamtlicher Betreuer als solcher gilt. In den Regelwerken VDR und VER kommt der Begriff „Anbieterabhängigkeit“ überhaupt nicht vor. Laut VDR sollte ein Anbieter, der eine Sicherheitslücke nicht vollständig mindern oder beheben kann, diese unverzüglich, schrittweise und beharrlich teilweise mindern.
Gemäß VDR-TFR-PVR erfüllt ein Anbieter eine Frist, indem er eine Schwachstelle teilweise oder vollständig mindert bzw. behebt, um innerhalb dieser Frist eine niedrigere N-Einstufung zu erreichen. NTC-0014 fügt hinzu, dass ein Anbieter für die Zwecke von BOD 26-04 eine Schwachstelle so lange mindern darf, bis sie nicht mehr automatisierbar oder über das Internet erreichbar ist; ab diesem Zeitpunkt verlangt die Richtlinie keine vollständige Behebung mehr.
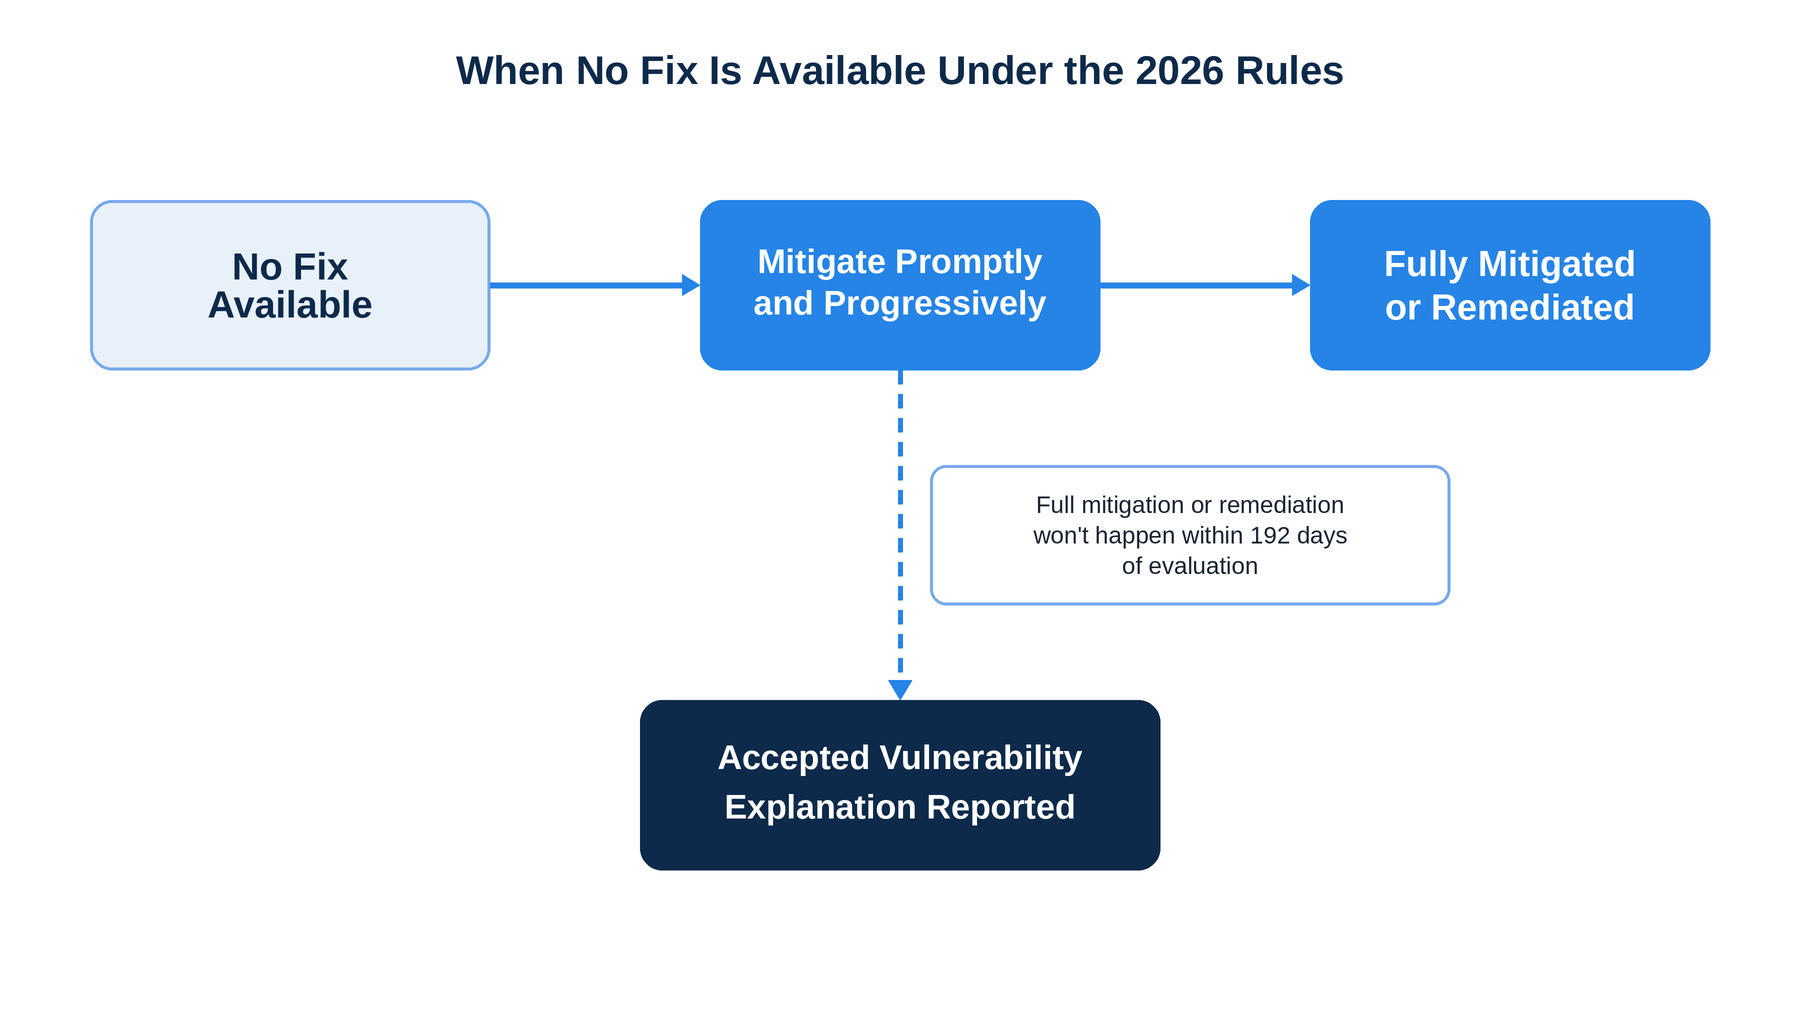
VER verlangt die Kennzeichnung „akzeptiert“, wenn eine Schwachstelle nicht innerhalb von 192 Tagen nach der Bewertung vollständig gemindert oder behoben wurde oder werden wird. Jeder Bericht enthält dann die Begründung des Anbieters für die Akzeptanz, Angaben zur Erreichbarkeit und Ausnutzbarkeit der Schwachstelle sowie deren aktuelle N-Einstufung.
Wo die Veröffentlichungspläne der Vorproduzenten auf den Zeitplan treffen
Gemessen am Zeitplan der FedRAMP zur Behebung von Sicherheitslücken ist die „Patch-Lücke“ der Zeitraum innerhalb des Zeitrahmens eines Befunds, in dem keine Korrektur verfügbar ist. Die alte POA&M-Seite, das Playbook, die Sicherheitslückenregeln für 2026 und die Definitionen von FedRAMP erwähnen weder Open-Source-Betreuer noch, ob ein Projekt weiterhin Releases erhält. VDR führt die Überwachung der Lieferkette zwar unter den Techniken zur Erkennung von Schwachstellen auf; was ein Paket in einen Build einbringt, gehört also zu den Aspekten, deren Überwachung von einem Anbieter erwartet werden kann. Abgesehen von der oben beschriebenen Vorgehensweise geben diese Dokumente jedoch keinen Hinweis darauf, wie ein Anbieter vorgehen soll, wenn der Betreuer den Befund nicht beheben wird.
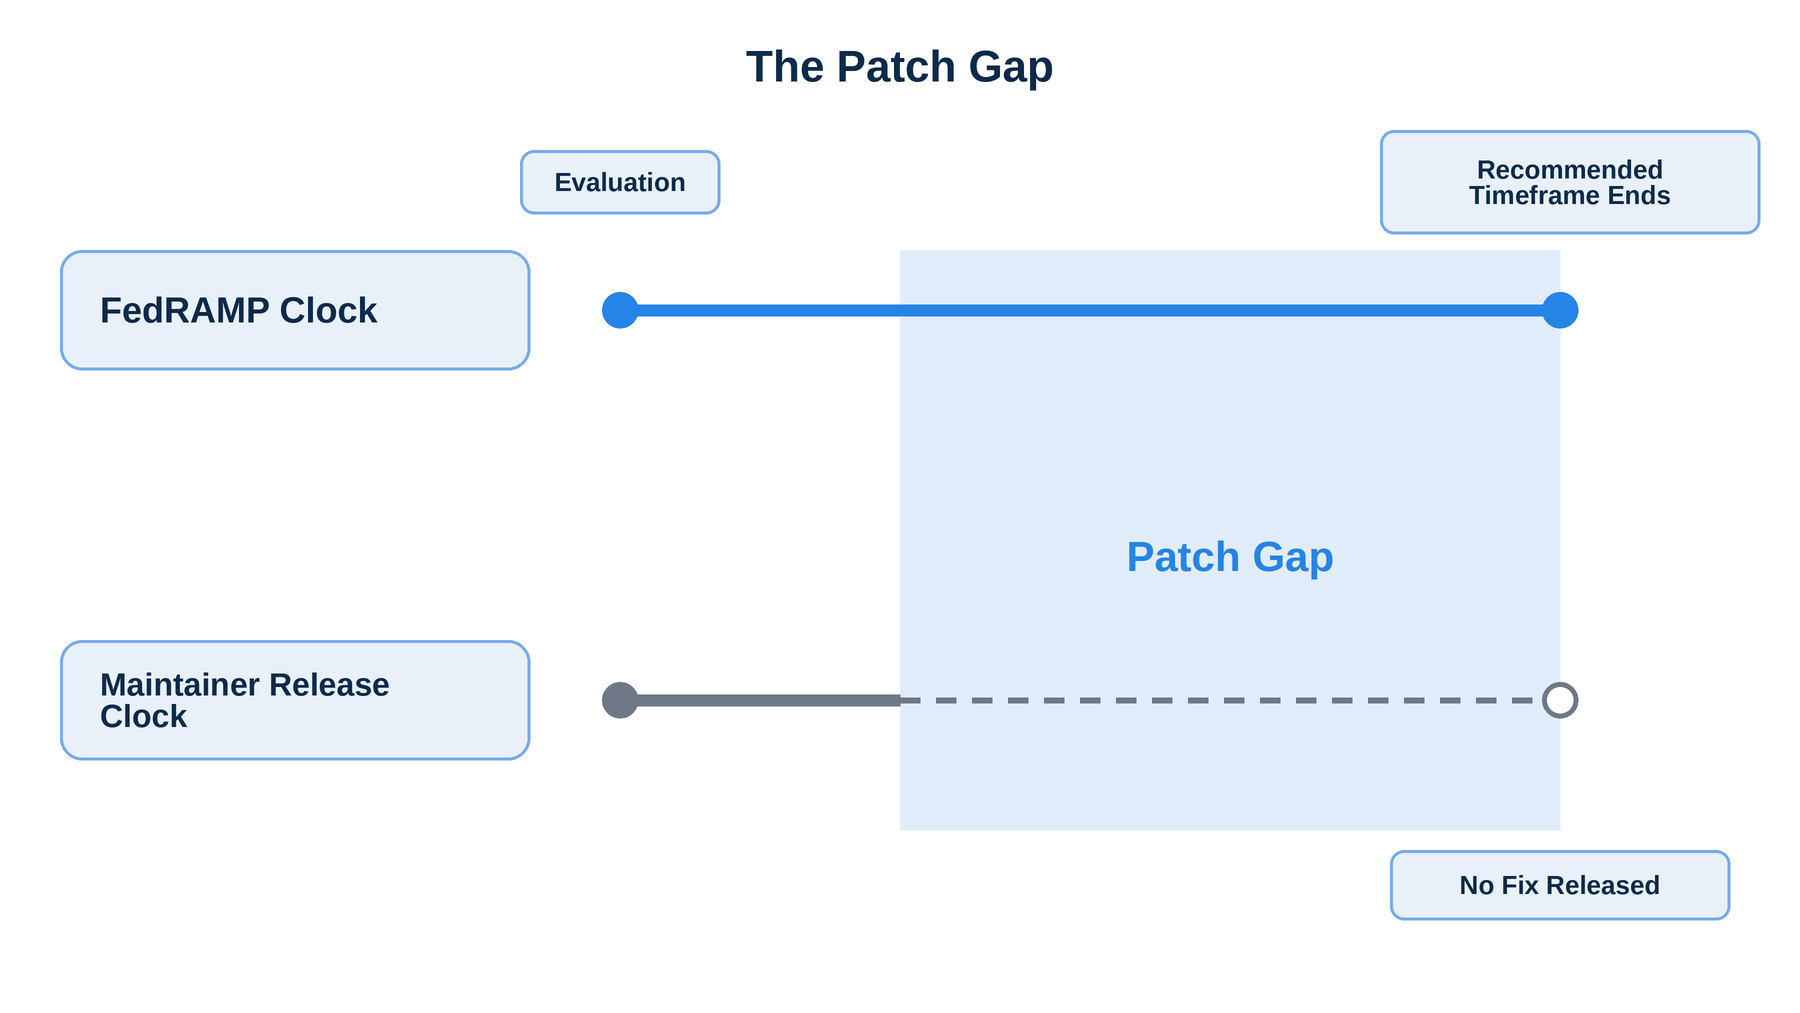
Angenommen, Ihr Dienst verfügt über eine Zertifizierung der Klasse C und entdeckt am Tag 0 eine Schwachstelle in einem Open-Source-Paket, dessen Betreuer keine Korrekturen mehr veröffentlichen. Anbieter der Klasse C sollten innerhalb von 5 Tagen nach der Entdeckung eine Bewertung vornehmen. Nehmen wir also an, die Bewertung erfolgt am Tag 5 und die Schwachstelle wird mit N3 eingestuft.
| Wie das Ergebnis der Bewertung ausfällt | Zeitrahmen ab der Bewertung | Tag (bei Auswertung am 5. Tag) | Grundlage |
|---|---|---|---|
| Wahrscheinlich angreifbar und über das Internet erreichbar | 16 Tage (sollten) | Tag 21 | VDR-TFR-PVR, Klasse C, N3 |
| Wahrscheinlich angreifbar, aber nicht über das Internet erreichbar | 32 Tage (sollten) | Tag 37 | VDR-TFR-PVR, Klasse C, N3 |
| Wahrscheinlich nicht ausnutzbar | 128 Tage (sollten) | Tag 133 | VDR-TFR-PVR, Klasse C, N3 |
| Jedes der drei Probleme, sofern es nicht innerhalb von 192 Tagen nach der Bewertung vollständig gemindert oder behoben wurde (oder voraussichtlich gemindert oder behoben wird) | Eine anerkannte Schwachstellenkennzeichnung ist erforderlich, sobald eine vollständige Abhilfe oder Behebung nicht innerhalb von 192 Tagen erfolgen wird (zwingend) | Sobald der Anbieter davon Kenntnis hat, spätestens jedoch am 197. Tag | VER-TFR-MAV |
Ob die Verantwortlichen jemals einen Fix veröffentlichen, ändert nichts an diesen Zahlen. Welche Zeile gilt, hängt von der Einschätzung des Anbieters ab, und FedRAMP enthält diesbezüglich eine Warnung. In seinem Hinweis zur Ausnutzbarkeitsregel heißt es, dass Anbieter, die Schwachstellen regelmäßig ohne sorgfältige Abwägung als „unwahrscheinlich ausnutzbar“ einstufen, mit größerer Wahrscheinlichkeit negative Auswirkungen zu erwarten haben, falls eine solche Schwachstelle ausgenutzt wird. Eine fahrlässige oder vorsätzliche Unterbewertung, so heißt es weiter, wirkt sich negativ auf die Zertifizierung eines Anbieters aus. Anbieter müssen zudem davon ausgehen, dass die Ausnutzung automatisiert erfolgen kann, sofern sie keine gegenteiligen Beweise vorlegen können.
Die Richtlinie der CISA lässt zu, dass sich der Zeitplan aufgrund geänderter Sachverhalte verschiebt. In einem der Hinweise heißt es, dass die Trennung eines Systems vom Internet dazu führt, dass es in eine andere Zeile der Tabelle der Richtlinie verschoben wird. Bekannte, bereits ausgenutzte Schwachstellen behalten jedoch ihre Fristen bei. VDR-TFR-KEV besagt, dass Anbieter diese bis zu den im CISA-Katalog angegebenen Fristen beheben sollten, selbst wenn sie bereits vollständig behoben sind, und NTC-0014 lässt nur gültige technische Gründe zu, dies nicht zu tun.
Ein Betreuer, der weiterhin Releases veröffentlicht, kann einem Anbieter vor Ablauf des Zeitraums etwas zur Übernahme bereitstellen. Wer die Veröffentlichung eingestellt hat, lässt den Zeitraum ohne neue Inhalte verstreichen, und diese Lücke kann in jedem Sprach-Ökosystem auftreten, aus dem ein Dienst Pakete bezieht.
Was passiert, wenn eine Frist abläuft?
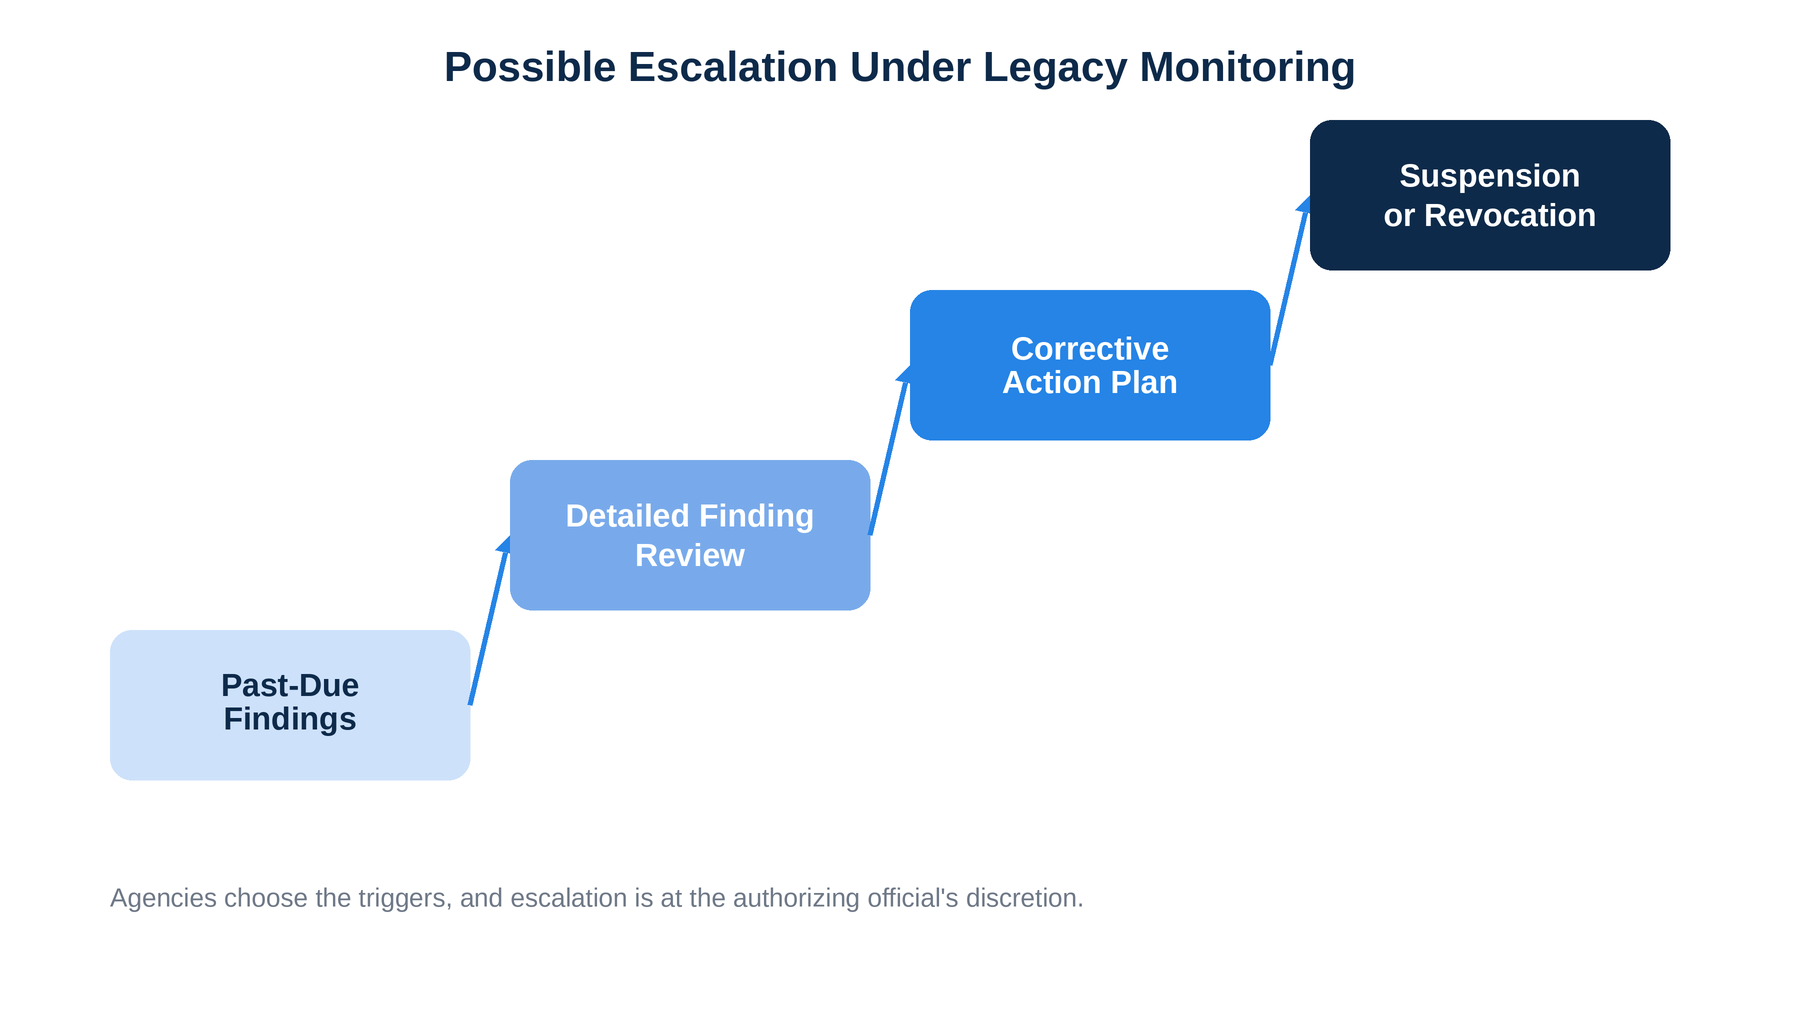
Das bisherige Playbook listet Beispielauslöser auf, aus denen Behörden auswählen können. Fünf oder mehr Schwachstellen mit hoher Auswirkung oder POA&M-Punkte, die seit mehr als 30 Tagen nicht behoben wurden, erfordern mindestens eine detaillierte Überprüfung der Feststellungen sowie die Aufforderung, den Mangel zu bewerten und dessen Ursache sowie Abhilfemaßnahmen zu melden. Sobald fünf oder mehr die 60-Tage-Marke überschreiten, ist als Mindestmaßnahme ein Korrekturmaßnahmenplan der Behörde erforderlich, der eine Ursachenanalyse und einen formellen Behebungsplan vorsieht. Daraufhin kann eine Behörde die Aussetzung oder den Widerruf einer Betriebsgenehmigung (Authorization to Operate, ATO) veranlassen – ein Schritt, den sie FedRAMP melden muss.
Die POA&M-Besprechung im Rahmen des monatlichen Kooperationsmeetings des Playbooks mit den Behörden sollte sich auf überfällige Posten, Abhängigkeiten von Lieferanten und Abweichungsanträge konzentrieren, da eine noch offene Feststellung dazu neigt, immer wieder aufzutauchen.
Auf den Seiten zu VDR und VER wird keine Strafe für die Nichteinhaltung eines Zeitrahmens auf „SHOULD“-Ebene genannt. Ein Anbieter muss die Abweichung dennoch begründen, wie es bei jeder „SHOULD“-Anforderung erforderlich ist, und VER sieht darüber hinaus eine Berichterstattung vor. Nach den Definitionen von FedRAMP gilt eine Schwachstelle als überfällig, wenn der Anbieter beabsichtigt, sie vollständig zu mindern oder zu beheben, dies jedoch nicht innerhalb der empfohlenen oder vorgeschriebenen Fristen getan hat oder tun wird. Die Kennzeichnung „akzeptierte Schwachstelle“ umfasst Schwachstellen, die der Anbieter nicht vollständig mindern oder beheben will, sowie alle Schwachstellen, bei denen die 192-Tage-Frist überschritten wurde. VER verlangt, dass in jedem Bericht angegeben wird, ob eine Schwachstelle überfällig ist oder voraussichtlich überfällig werden wird, und dass dies gegebenenfalls begründet wird.
Pakete nach dem Ausscheiden der Betreuer aktualisieren
SecureChain von TuxCare kompiliert die von ihm abgedeckten Open-Source-Pakete aus dem Quellcode in abgesicherten, isolierten Umgebungen neu und überprüft deren Quellcode auf bekannte Malware und verdächtige Codemuster. Alles, was die Überprüfung nicht besteht, gelangt nicht in Ihre Umgebung. Während die Betreuer weiterhin Korrekturen veröffentlichen, patcht SecureChain die Pakete im Rahmen einer Service-Level-Vereinbarung – dabei werden, sofern verfügbar, Korrekturen aus dem Upstream verwendet, und wenn diese nicht ausreichen, kommen Patches von TuxCare-Ingenieuren zum Einsatz.
Wenn der Upstream-Entwickler keine neuen Versionen mehr veröffentlicht, sorgt TuxCare weiterhin für Patches für das Paket, das später automatisch in den „Endless Lifecycle Support“ (ELS) übergeht. Dabei portieren die TuxCare-Entwickler die Korrekturen so lange auf die von Ihnen bereits verwendeten Versionen zurück, wie Sie das Paket nutzen.
SecureChain liefert zudem Herkunftsinformationen, Software-Stücklisten (SBOMs) und VEX-Daten (Vulnerability Exploitability eXchange), die Aufschluss darüber geben, welche Komponenten ein Paket in Ihren Build eingebracht hat. Zusammen decken SecureChain und ELS die Sprachen JavaScript, Python, Java, Go und PHP ab.
Wenn Sie nicht sagen können, wer ein Paket patcht, sobald dessen Betreuer keine Korrekturen mehr veröffentlichen, während der FedRAMP-Zeitrahmen weiterläuft, oder was dieses Paket in Ihren Build eingebracht hat, sehen Sie sich an, wie SecureChain diese beiden Fragen angeht.
FAQ
Wer ist im Rahmen von FedRAMP für die Behebung von Mängeln verantwortlich?
Gemäß den konsolidierten Vorschriften für 2026 trägt der Cloud-Dienstleister die Verantwortung: Die Vorschriften zur Erkennung und Behebung von Sicherheitslücken verpflichten die Anbieter, alle erkannten Sicherheitslücken zu verfolgen, deren Auswirkungen zu mindern und Abhilfemaßnahmen zu ergreifen. Auch das bisherige „Continuous Monitoring Playbook“ (Version 1.0, 17. November 2025, dient nun nur noch als Referenz) überträgt dem Anbieter die Hauptverantwortung, wobei die zuständige Behörde dessen monatlichen Aktionsplan und Meilensteine überprüft.
Wer vergibt die Einstufung, die eine FedRAMP-Frist festlegt?
Im bisherigen „Continuous Monitoring Playbook“, das nun nur noch als Referenz dient, entspricht die ursprüngliche Risikoeinstufung dem Basiswert des Common Vulnerability Scoring System (CVSS) der Version 3 der National Vulnerability Database. Die Regeln zur Bewertung und Meldung von Schwachstellen für das Jahr 2026 verlangen vom Anbieter, die potenziellen Auswirkungen einer Schwachstelle auf die Behörde als N-Einstufung von N0 bis N5 einzuschätzen.
Wann beginnt die Frist für die Behebung der Mängel im Rahmen von FedRAMP?
Auf der alten Seite „Aktionsplan und Meilensteine“, die nun nur noch zu Referenzzwecken dient, werden je nach Risikostufe 30, 90 oder 180 Tage ab der Erkennung gezählt. Die Regeln für die Erkennung und Behebung von Schwachstellen für 2026 zählen ab der Bewertung, die laut den Regeln zur Schwachstellenbewertung und -meldung je nach Zertifizierungsklasse innerhalb von 14, 7, 5 oder 2 Tagen nach der Erkennung erfolgen soll.
Welche FedRAMP-Bestimmungen gelten für einen Befund, für den keine Abhilfe verfügbar ist?
„Anbieterabhängigkeit“ und „betriebliche Notwendigkeit“ sind überlieferte Begriffe auf der Seite „Aktionsplan und Meilensteine“. Ersterer bezieht sich auf eine Sicherheitslücke, für die ein Hersteller-Patch aussteht, und letzterer auf eine Sicherheitslücke, die nicht behoben werden kann. Die Regeln zur Erkennung und Reaktion auf Sicherheitslücken für 2026 empfehlen eine teilweise Abmilderung, und die Regeln zur Bewertung und Meldung von Sicherheitslücken schreiben die Kennzeichnung als „akzeptierte Sicherheitslücke“ vor, wenn eine vollständige Abmilderung oder Behebung nicht innerhalb von 192 Tagen nach der Bewertung erfolgt.
Was gilt gemäß den FedRAMP-Vorschriften für 2026 als behoben?
Eine behobene Sicherheitslücke ist gemäß den Definitionen der konsolidierten Regeln für 2026 neutralisiert oder beseitigt worden und wird nicht mehr erkannt. Eine vollständig geminderte Sicherheitslücke wird zwar weiterhin erkannt, ihr Risiko ist jedoch vernachlässigbar. Die Regeln zur Erkennung und Behebung von Sicherheitslücken fügen hinzu, dass Risikominderung und Behebung nicht austauschbar sind.
Wie bezeichnet FedRAMP eine Sicherheitslücke, bei der der Zeitrahmen nicht eingehalten wird?
Eine Sicherheitslücke gilt als überfällig, wenn der Anbieter zwar weiterhin plant, sie vollständig zu beheben oder zu beseitigen, den dafür vorgesehenen Zeitrahmen jedoch bereits verpasst hat oder verpassen wird. Plant der Anbieter dies nicht, handelt es sich stattdessen um eine akzeptierte Sicherheitslücke. Gemäß den Vorschriften zur Bewertung und Meldung von Sicherheitslücken für das Jahr 2026 muss in jedem Bericht eine überfällige oder voraussichtlich überfällige Sicherheitslücke mit einer entsprechenden Begründung gekennzeichnet werden.