Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Sicherheitsprobleme in Python hängen ebenso sehr davon ab, was Sie importieren, wie davon, was Sie selbst schreiben.
- Typosquatting und Verwechslungen bei Abhängigkeiten sind gut dokumentierte Methoden, mit denen bösartige Pakete zu PyPI-Nutzern gelangen.
- Wenn eine Python-Version das Ende ihrer Lebensdauer erreicht, werden keine Sicherheitskorrekturen mehr vom Upstream bereitgestellt.
- Das Scannen in CI, festgelegte Versionen von Abhängigkeiten und eine konsequente Praxis beim Auftragen von Patches verringern das alltägliche Risiko erheblich.
Eine einwandfreie App kann eine bekannte Sicherheitslücke enthalten, die vier Abhängigkeiten tief verborgen ist, und Sie würden diese in Ihrem eigenen Quellcode niemals entdecken. Ihr eigener Code kann durch unsichere Deserialisierung, Injektionslücken oder eine fehlerhafte Konfiguration ein ebenso großes Problem darstellen. Sicherheitsrisiken in Python bestehen an drei Stellen gleichzeitig: in Ihrer Lieferkette, in Ihrer Laufzeitversion und in dem Code, den Sie selbst geschrieben haben.
Dieser Artikel gibt einen Überblick über die Schwachstellen, die tatsächlich in der Produktion auftreten, die CVEs, deren Namen man kennen sollte, sowie die Vorgehensweisen, mit denen sich das Risiko verringern lässt.
Was sind Sicherheitsprobleme bei Python?
Sicherheitsprobleme bei Python sind Schwachstellen oder Sicherheitslücken in Python-Anwendungen, die ein Angreifer ausnutzen kann, um an Daten zu gelangen, Funktionen zu kapern oder die Systemintegrität zu verletzen. Python wird nahezu überall eingesetzt und baut auf einem riesigen Ökosystem von Paketen von Drittanbietern auf – und genau dieses Ökosystem bietet Angreifern eine so große Angriffsfläche in der Lieferkette, auf die sie abzielen können.
Die meisten dieser Probleme sind nichts Außergewöhnliches. Sie sind auf mangelhafte Programmierpraktiken zurückzuführen, wie beispielsweise die Übergabe von Benutzereingaben an eval(), aus veralteten Bibliotheken, für die eine öffentliche CVE vorliegt, oder aus einfachen Fehlkonfigurationen , wie zum Beispiel einem Debug-Modus, der in der Produktionsumgebung aktiviert bleibt.
Es gibt noch eine vierte Ursache, die Teams oft überrascht: die Verwendung einer Python-Version, für die keine Updates mehr bereitgestellt werden. Sobald ein Release das Ende seines Lebenszyklus erreicht hat, werden keine Sicherheitspatches mehr vom Upstream-Entwickler bereitgestellt, sodass alle nach diesem Datum entdeckten Sicherheitslücken ungeschlossen bleiben – es sei denn, Sie migrieren auf eine neuere Version oder beziehen erweiterten Support von einer anderen Quelle.
| Python-Version | Lebensende | Stand (Stand: August 2026) |
| 2.7 | Januar 2020 | Nicht unterstützt |
| 3.7 | Juni 2023 | Nicht unterstützt |
| 3.8 | Oktober 2024 | Nicht unterstützt |
| 3.9 | Oktober 2025 | Nicht unterstützt |
| 3.10 | Oktober 2026 | Nur Sicherheitskorrekturen |
| 3.11 | Oktober 2027 | Nur Sicherheitskorrekturen |
| 3.12 | Oktober 2028 | Nur Sicherheitskorrekturen |
| 3.13 | Oktober 2029 | Unterstützung bei der Fehlerbehebung |
| 3.14 | Oktober 2030 | Unterstützung bei der Fehlerbehebung |
Python selbst bezeichnet diese Phasen als „Bugfix“ und „Security“. In Bugfix-Zweigen werden sowohl Fehlerbehebungen als auch Sicherheitskorrekturen vorgenommen, und alle paar Monate werden neue Binärdateien bereitgestellt. Sobald ein Zweig in die „Security“-Phase übergeht, werden nur noch Sicherheitskorrekturen akzeptiert und es werden keine neuen Binärdateien mehr veröffentlicht. Dies kann bedeuten, dass auf manchen Plattformen eine Kompilierung aus dem Quellcode erforderlich wird und dass die Unterstützung für Bibliotheken von Drittanbietern nach und nach eingestellt wird. Betrachten Sie den Beginn dieser Phase als den Zeitpunkt, an dem Sie Ihr Upgrade planen sollten – und nicht als den Zeitpunkt, an dem Sie sich zurücklehnen können.
Häufige Sicherheitsprobleme bei Python
Die folgenden Sicherheitslücken treten sowohl in Webanwendungen als auch in Datenpipelines und internen Tools auf. Bei einigen handelt es sich um Programmierfehler, die Sie selbst beeinflussen können. Andere entstehen durch Abhängigkeiten, die Sie nicht selbst ausgewählt haben – und gerade diese zweite Kategorie lässt sich besonders leicht übersehen.
Der Supply-Chain-Bericht 2024 von Sonatype ergab, dass 80 % der Anwendungsabhängigkeiten länger als ein Jahr lang nicht aktualisiert werden und dass in 95 % der Fälle, in denen eine anfällige Komponente eingebunden wird, bereits eine korrigierte Version vorliegt. In vielen Fällen handelt es sich gar nicht um eine Zero-Day-Sicherheitslücke. Es ist ein bekannter CVE-Eintrag, für den bereits eine korrigierte Version bereitsteht.
Unsichere Deserialisierung
Das Laden von Pickle-Daten aus einer nicht vertrauenswürdigen Quelle birgt das Risiko einer Remote-Code-Ausführung. pickle.load() rekonstruiert ohne Weiteres beliebige Python-Objekte, einschließlich solcher, die bereits bei ihrer Instanziierung Code ausführen. Das Gleiche gilt für yaml.load() bei Verwendung eines unsicheren Laders. Bei nicht vertrauenswürdigen YAML-Daten sollten Sie auf `yaml.safe_load()`und halten Sie pickle gänzlich von nicht vertrauenswürdigen oder nicht authentifizierten Daten fern.
Injektion durch dynamische Ausführung
eval() und exec() wandeln vom Angreifer kontrollierte Zeichenfolgen in ausführbares Python um. Nicht parametrisiertes SQL gehört zur gleichen Problemklasse, funktioniert jedoch nach einem anderen Mechanismus: Hier verändert die Eingabe die Struktur einer Abfrage statt die des Programms. Die Formatierung einer Abfrage mit einem f-String anstelle der Bindung von Parametern ist hier der klassische Fehler. Die Regel ist simpel und wirksam: Interpolieren Sie niemals nicht vertrauenswürdige Eingaben in Code, Shell-Befehle oder SQL.
Sicherheitslückenbehaftete und bösartige Abhängigkeiten
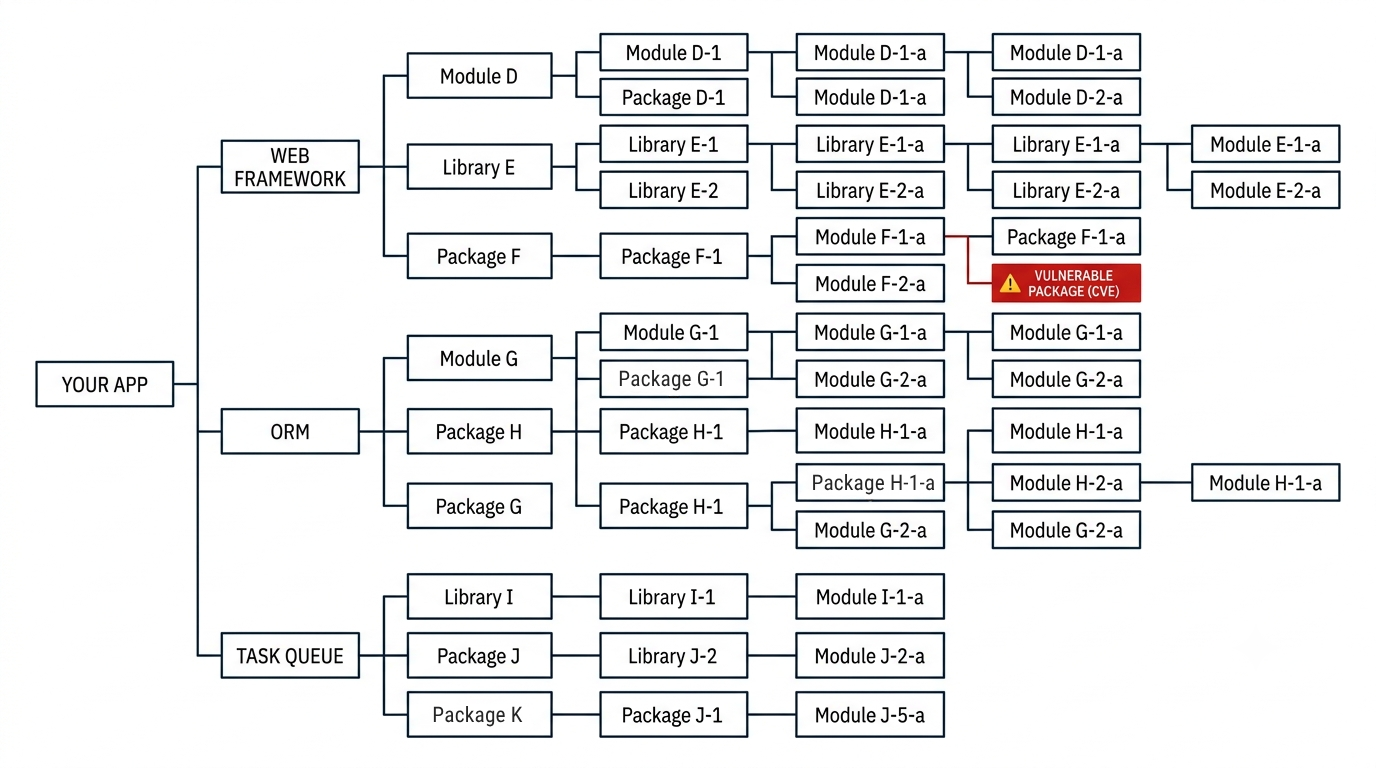
Ein typisches Projekt bezieht einen langen transitiven Baum ein, und jedes Paket in diesem Baum kann eine bekannte CVE enthalten oder sich als reine Nachahmung eines legitimen Pakets herausstellen. Typosquatting und Verwechslungen bei Abhängigkeiten sind mittlerweile gut dokumentierte Muster in der Lieferkette. TuxCares Bericht über drei PyPI-Pakete, bei denen Linux-Miner entdeckt wurden , zeigt, wie das in der Praxis aussieht.
Wenn Sie aktiven Schutz statt E-Mails mit Hinweisen wünschen, bietet SecureChain für Python ersetzt das öffentliche PyPI-Repository durch eine verifizierte, aus dem Quellcode neu kompilierte Alternative, die auf Malware geprüft und kontinuierlich gepatcht wird.
Pfaddurchlauf bei der Archivverwaltung
Das Entpacken von Archiven birgt ein Path-Traversal-Risiko, wenn die Pfade der Elemente nicht sorgfältig behandelt werden, da ein Elementname, der ../ enthält, dazu führen kann, dass eine Datei außerhalb des Verzeichnisses abgelegt wird, in das Sie eigentlich schreiben wollten. Im Python-Modul „tarfile“ wird dieses Problem unter der Nummer CVE-2007-4559verfolgt wird; es war weit über ein Jahrzehnt lang in der Standardbibliothek vorhanden, bevor es einen Mechanismus zum Filtern beim Entpacken gab.
Python am Ende seines Lebenszyklus ausführen
Hier handelt es sich weniger um einen Programmierfehler als vielmehr um ein Kalenderproblem. Ein älterer Dienst, der mit Python 2, dessen Lebensdauer längst abgelaufen ist , erhält keine Sicherheitspatches vom Upstream, sodass jede betroffene CVE offen bleibt, es sei denn, man migriert oder erwirbt erweiterten Support. Wenn eine Neuprogrammierung realistisch ist, ist die Migration von Python 2 auf 3 die eigentliche Lösung.
Unbegrenzter Lebenszyklus-Support für Python von TuxCare ist die Übergangslösung für die Zeit bis dahin. Damit werden weiterhin CVE-Patches für Python 2.7 sowie für die Versionen 3.3 bis 3.13 bereitgestellt, sobald diese Versionen das Ende ihres Lebenszyklus erreicht haben – und zwar über den Paketmanager, den Sie bereits nutzen.
Python ist überall, und genau das ist Teil des Risikos
Gerade die große Verbreitung von Python ist der Grund dafür, dass sich die Sicherheitslücke immer weiter vergrößert. Die darauf aufbauenden Systeme sind in der Regel sehr codeintensiv und tragen eine hohe Last, sodass schon eine kleine Änderung den Betrieb gefährden kann – daher werden Versionswechsel oft auf das nächste Quartal verschoben. Diese Verzögerungen sind ein wesentlicher Grund dafür, dass nicht mehr unterstützte Laufzeitumgebungen nach wie vor in der Produktion im Einsatz sind.
Django bildet die Grundlage für zahlreiche Websites mit hohem Datenverkehr, und Django 1.11 war die letzte Version, die Python 2 unterstützte; ab Version 2.0 wurde die Unterstützung vollständig eingestellt. Auch Flask hat Python 2 in Version 2.0 aufgegeben. Wenn eine Website noch auf einer Version eines dieser Frameworks aus der Python-2-Ära basiert, benötigt sie einen unterstützten Migrationspfad oder eine andere Quelle für Sicherheitspatches.
Im Bereich der KI und des maschinellen Lernens stellen TensorFlow, pandas und scikit-learn Python-APIs bereit, stützen sich dabei jedoch im Hintergrund stark auf optimiertes C, C++ oder Cython. Eine Sicherheitslücke in Bibliotheken, die so weit verbreitet sind, kann eine große Anzahl nachgelagerter Anwendungen betreffen.
Im DevOps-Bereich sind Ansible, Mercurial, Buildbot und SCons entweder in Python geschrieben oder eng mit dieser Sprache verknüpft, und im Unternehmensbereich werden Plattformen wie Tryton und Odoo in großen Umgebungen eingesetzt, in denen Ausfallzeiten schnell hohe Kosten verursachen.
Bewährte Verfahren zur Absicherung von Python-Anwendungen
Man braucht kein eigenes Sicherheitsteam, um vieles davon zu unterbinden. Man braucht lediglich eine Handvoll Gewohnheiten, die automatisch durchgesetzt werden, damit nichts davon abhängt, dass sich jemand daran erinnert. Das Ziel ist Prävention, das heißt, dass fehlerhafter Code nicht veröffentlicht wird, sowie eine schnelle Korrektur für die Fälle, in denen doch einmal etwas durchrutscht.
Fixieren und prüfen Sie Ihre Abhängigkeiten
Versionen von Abhängigkeiten in requirements.txtfest oder nutzen Sie die Lock-Datei Ihres Paketmanagers, damit die Auflösung jedes Mal auf dieselbe Weise erfolgt. Scannen Sie diese Datei anschließend bei jedem Commit.
Tools wie pip-audit und Safety CLI überprüfen Ihre Abhängigkeiten anhand von Schwachstellen-Datenbanken und geben einen Wert ungleich Null zurück, wenn sie eine Übereinstimmung finden. Dadurch kann ein CI-Job bei einem solchen Befund fehlschlagen. Es ist wichtig zu wissen, dass der alte „check“-Befehl von Safety zugunsten von „safety scan“veraltet ist.
Profi-Tipp: „pip-audit“ gibt bereits einen Wert ungleich Null zurück, wenn es eine Schwachstelle findet, daher pip-audit -r requirements.txt aus, damit die CI den Job abbricht, anstatt zuzulassen, dass das Problem in die Produktion gelangt. Fügen Sie –strict hinzu, wenn Sie möchten, dass auch Fehler beim Abrufen von Abhängigkeiten zum Abbruch des Audits führen.
Alle Eingaben validieren und bereinigen
Behandeln Sie jede externe Eingabe standardmäßig als nicht vertrauenswürdig, egal ob es sich um Formularfelder, API-Nutzdaten, Datei-Uploads oder Archivinhalte handelt. Verwenden Sie parametrisierte Abfragen für Datenbanken, Whitelists für Dateipfade und sichere Lader für serialisierte Daten, was in der Praxis bedeutet: yaml.safe_load() und das Unpickling von nicht vertrauenswürdigen oder nicht authentifizierten Daten unter keinen Umständen.
Statische Analyse durchführen
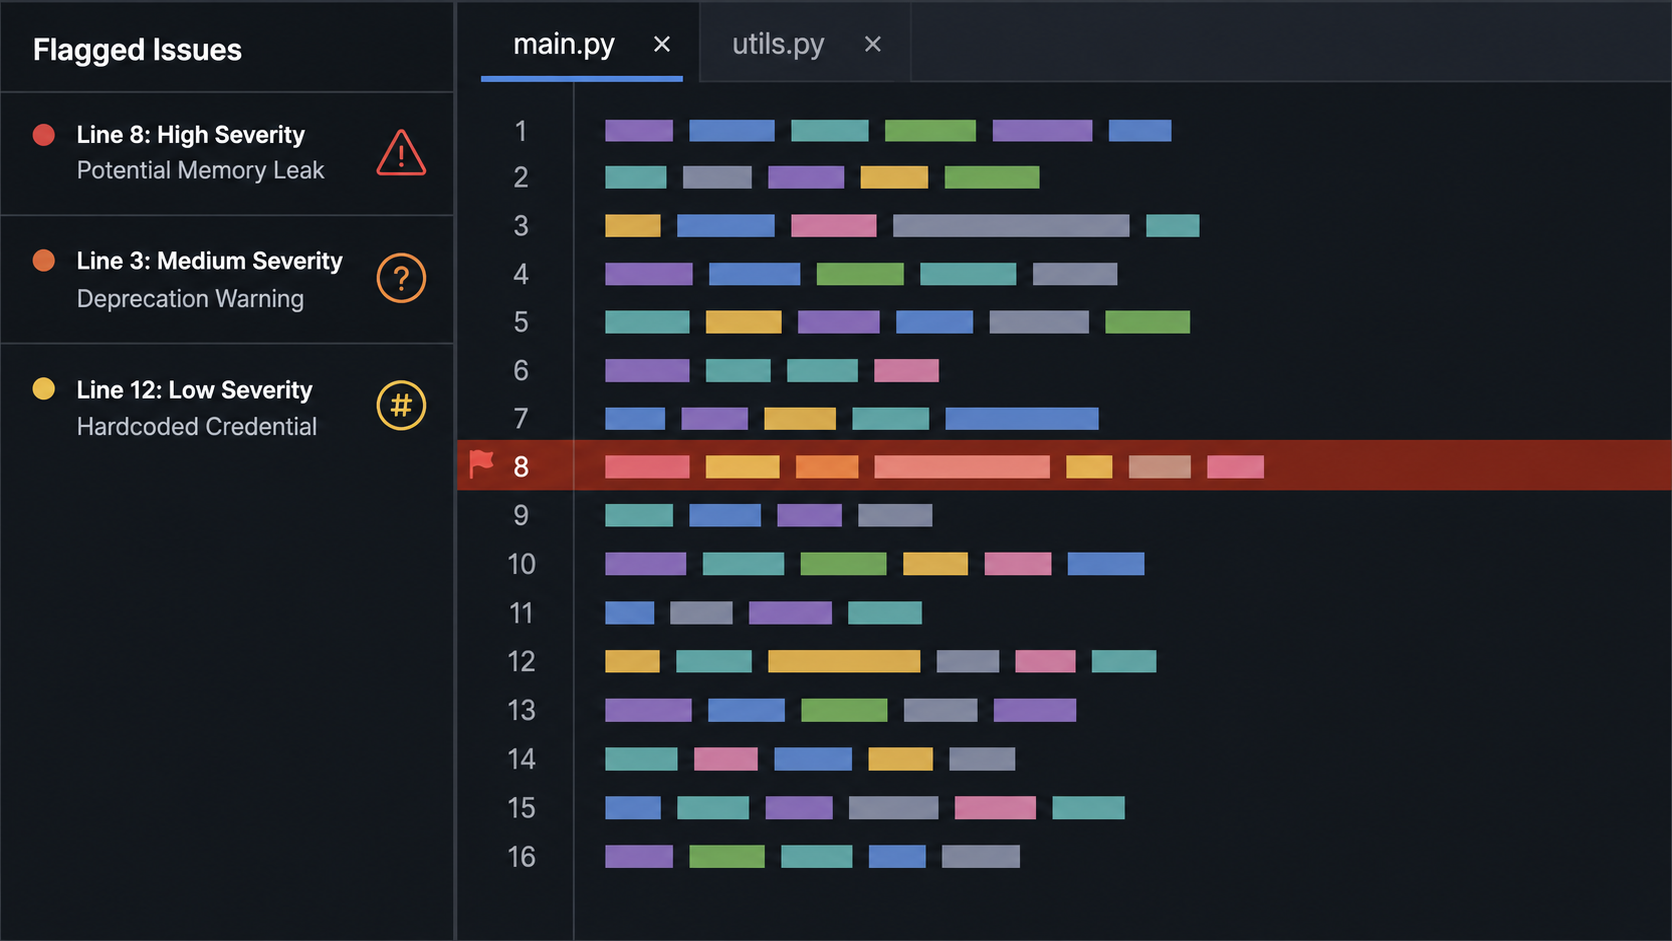
Die statische Analyse deckt gefährliche Muster auf, bevor sie in die Produktion gelangen. Bandit ist ein weit verbreitetes, auf Python spezialisiertes Tool zur statischen Analyse, das unter anderem fest codierte Passwörter, für Sicherheitsprüfungen verwendete `assert`-Anweisungen und unsichere Subprozess-Aufrufe kennzeichnet. Setzen Sie es parallel zu Ihrem Linter ein, damit Sicherheitsprüfungen Teil des normalen Entwicklungszyklus werden und nicht als separate Aufgabe anfallen.
Halten Sie Python und seine Bibliotheken auf dem neuesten Stand
Veraltete Pakete sind ein häufiger Grund dafür, dass eine bekannte Sicherheitslücke weiterhin ausgenutzt werden kann. Eine konsequente Patching-Routine, die die Laufzeitumgebung, die Standardbibliothek und Ihre Abhängigkeiten abdeckt, verringert das Zeitfenster, auf das Angreifer setzen. Wenn Ihnen die Grenze zwischen dem Schließen von Sicherheitslücken und der Risikoüberwachung unklar erscheint, bietet diese Aufschlüsselung von Patch-Management und Schwachstellenmanagement ist lesenswert.
Das Prinzip der geringsten Berechtigungen zur Laufzeit anwenden
Führen Sie Dienste als Nicht-Root-Benutzer aus, legen Sie Datei- und Netzwerkberechtigungen streng fest und liefern Sie Software niemals mit aktiviertem Debug-Modus aus. Sollte es einem Angreifer gelingen, Code auszuführen, entscheidet das Prinzip der geringsten Berechtigungen darüber, ob es sich um einen beherrschbaren Vorfall oder um eine sehr schlimme Woche handelt.
So minimieren Sie Sicherheitsrisiken bei Python
Best Practices zeigen Ihnen, wie eine gute Lösung aussieht. „Mitigation“ bezeichnet die Reihenfolge, in der Sie vorgehen, wenn Sie einen echten Arbeitsrückstand haben und nicht genügend Zeit zur Verfügung steht. Arbeiten Sie sich von den Aufgaben mit der größten Wirkung nach unten vor.
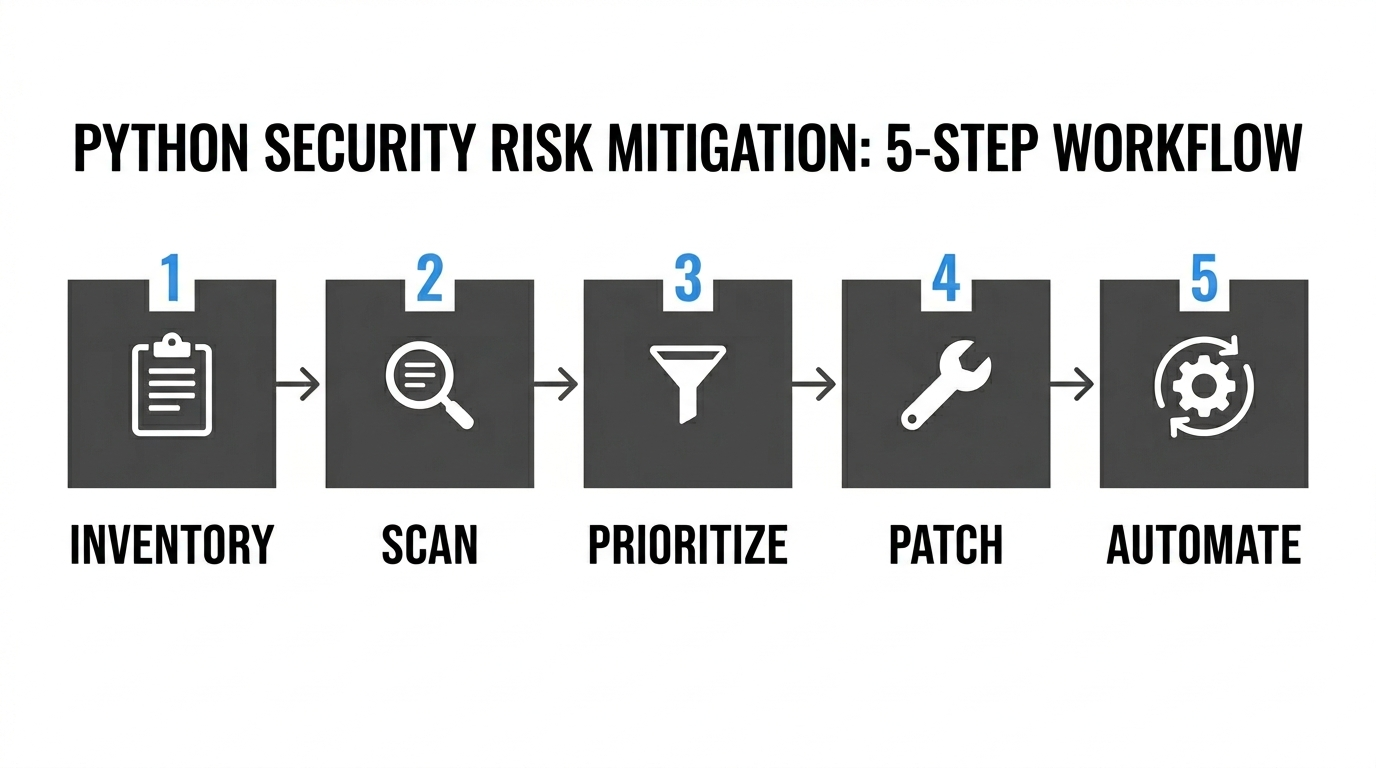
Schritt 1: Erstellen Sie eine Bestandsaufnahme dessen, was Sie tatsächlich betreiben
Was man nicht sieht, kann man auch nicht sichern. Erstellen Sie eine Software-Stückliste, damit Sie eine vollständige Übersicht über direkte und transitive Abhängigkeiten sowie die genaue Python-Version in jeder Umgebung haben.
Schritt 2: Überprüfung auf bekannte CVEs
Geben Sie diese Bestandsdaten in einen Scanner ein – sei es Pip-Audit, Safety CLI oder ein Plattform-Tool – und gleichen Sie jedes installierte Paket und jede Version mit bekannten Sicherheitswarnungen ab. So wird aus „wir könnten Probleme haben“ eine nach Priorität geordnete Liste mit behebbaren Problemen.
Achtung: Ein Inventar, das nur Ihre direkten Anforderungen erfasst, kann transitive Schwachstellen außer Acht lassen. Vergewissern Sie sich, dass Ihr Tool den gesamten Abhängigkeitsbaum auflöst oder erfasst, bevor Sie den Ergebnissen vertrauen.
Schritt 3: Priorisieren Sie nach Ausnutzbarkeit und nicht nur nach Schweregrad
Ein hoher CVSS-Wert für Code, der in Ihrer Bereitstellung nicht erreichbar ist, hat nicht automatisch Vorrang vor einem Fehler mittlerer Schwere, der über eine öffentlich zugängliche API offengelegt wird. Betrachten Sie die Schwere im Kontext, zusammen mit der Erreichbarkeit und Hinweisen auf aktive Ausnutzung. Diese Einführung in die Funktionsweise von CVE- und CVSS-Bewertungen funktionieren , hilft Ihnen dabei, Fehler zu priorisieren, anstatt blindlings Patches zu installieren.
Schritt 4: Patch anwenden und anschließend überprüfen
Wenden Sie den Fix an und überprüfen Sie anschließend, ob er tatsächlich wirksam war. Führen Sie den Scanner und Ihre Testsuite erneut aus. Diese Vorgehensweise gilt für den gesamten Stack, von einer Python-Abhängigkeit bis hin zu den darunterliegenden Linux-Paketen, denn das Anwenden von Patches ohne Überprüfung ist nichts weiter als Optimismus.
Schritt 5: Automatisieren, damit es dauerhaft funktioniert
Manuelles Patchen gerät in Vergessenheit, sobald die Mitarbeiter viel zu tun haben. Planen Sie regelmäßige Scans ein, aktivieren Sie automatisierte Pull-Anfragen zur Aktualisierung von Abhängigkeiten und machen Sie das Zusammenführen von Changes vom Bestehen einer Sicherheitsprüfung abhängig. Das Patchen funktioniert wie eine Pipeline und nicht wie eine vierteljährliche Notübung.
Häufige Sicherheitslücken in Python (CVEs)
Es handelt sich hierbei um echte, zugewiesene CVEs in der Standardbibliothek oder in weit verbreiteten Paketen. Zwei davon befinden sich in setuptools – Tools für die Build-Phase sind ein immer wiederkehrender blinder Fleck, den Teams beim Scannen oft übersehen. Die unten aufgeführten Werte entsprechen dem NVD CVSS v3.1. Da die Bewertungen der Upstream-Entwickler oder Anbieter für dieselbe CVE manchmal voneinander abweichen, lassen Sie sich nicht beirren, wenn Ihr Scanner einen anderen Wert anzeigt.
| CVE | Komponente | Schweregrad
(NVD CVSS v3.1) |
Behoben/gemildert in |
| 4559 | tarfile (stdlib) | Kritisch (9,8) | Extraktionsfilter wurden in Python 3.12 hinzugefügt; sicherere Standardeinstellung in Python 3.14 |
| 24329 | urllib.parse (stdlib) | Hoch (7,5) | Python 3.11.4 |
| 6345 | setuptools | Hoch (8,8) | setuptools 70.0 |
| 50447 | Kopfkissen | Hoch (8,1) | Pillow 10.2.0 |
| 47273 | setuptools | Hoch (8,8) | setuptools 78.1.1 |
Pfadtraversierung in tarfile (CVE-2007-4559)
Eine Verzeichnisüberquerungsschwachstelle in tarfile.extract() und extractall() ermöglicht es, mithilfe eines speziell gestalteten Archivs Dateien außerhalb des Zielverzeichnisses zu schreiben, und zwar unter Verwendung von .. in den Namen der Archivelemente. Trellix machte die Branche im Jahr 2022 erneut auf dieses Problem aufmerksamund schätzte die Anzahl der anfälligen Open-Source-Repositorys auf über 350.000, basierend auf einer manuellen Stichprobe seiner Scan-Ergebnisse, bei der eine Anfälligkeitsrate von 61 % festgestellt wurde. Mit Python 3.12 wurden durch PEP 706 Extraktionsfilter eingeführt. In den Versionen 3.12 und 3.13 ist das alte Verhalten weiterhin die Standardeinstellung, und es wird eine „DeprecationWarning“ ausgelöst, wenn kein Filter übergeben wird. Daher muss der Code den Parameter filter=’data’ oder einen anderen geeigneten Filter übergeben, um die sicherere Behandlung zu gewährleisten. In Python 3.14 wird data zum Standardwert.
Die sicherere Standardeinstellung hilft zwar, schließt das Risiko beim Entpacken von Archiven jedoch nicht vollständig aus. Eine Reihe von CPython-Veröffentlichungen im Juni 2025, darunter 3.9.23, 3.10.18, 3.11.13, 3.12.11 und 3.13.4, behob mehrere Schwachstellen, durch die die Daten und tar mit speziell gestalteten Symlinks und Hardlinks umgangen werden konnten; diese wurden unter den Kennungen CVE-2024-12718, CVE-2025-4138, CVE-2025-4330, CVE-2025-4435 und CVE-2025-4517 erfasst. In der Python-eigenen tarfile-Dokumentation wird weiterhin darauf hingewiesen, dass kein Filter alle gefährlichen Archivfunktionen blockiert. Behandeln Sie Filter daher als eine von mehreren Sicherheitsebenen, halten Sie Ihre Point-Release-Version auf dem neuesten Stand und überprüfen Sie die beim Entpacken erstellten Dateien und Pfade.
Bemerkenswert: Als die Schwachstelle 2007 erstmals gemeldet wurde, bestand die sofortige Abhilfemaßnahme in einer Warnung in der Dokumentation und nicht in einer Änderung des Extraktionsverhaltens. Die sicherere Standardeinstellung wurde erst mit Python 3.14 eingeführt, etwa achtzehn Jahre nach der ersten Meldung des Problems.
Umgehung der Blockliste in urllib.parse (CVE-2023-24329)
Eine URL, die mit bestimmten Leerzeichen beginnt, kann die auf urllib.parsebasieren, da der Parser diese führenden Zeichen vor der Validierung nicht entfernt. Jede SSRF-Schutzmaßnahme oder jeder URL-Filter, der auf der betroffenen Parsing-Funktion basiert, kann dadurch unterlaufen werden. Behoben in Python 3.11.4, mit Backports für 3.10.12, 3.9.17, 3.8.17 und 3.7.17.
Remote-Codeausführung in setuptools (CVE-2024-6345)
Die package_index Download-Hilfsfunktionen in setuptools bis zur Version 69.1.1 erstellen Shell-Befehle mit os.system() beim Abrufen von Git- und Mercurial-URLs, sodass eine vom Angreifer kontrollierte Paket-URL zur Ausführung eines Befehls führen kann. In setuptools 70.0 behoben. Die meisten Teams denken nie daran, setuptools selbst festzupinnen oder zu scannen, da Build-Tools stillschweigend eher unter „Infrastruktur“ als unter „Abhängigkeiten“ abgelegt werden.
Ausführung von beliebigem Code in Pillow (CVE-2023-50447)
Pillow bis einschließlich Version 10.1.0 ermöglicht die Ausführung von beliebigem Code über den Umgebungsparameter von PIL.ImageMath.eval()ausführen. Die Sicherheitslücke hängt davon ab, dass vom Angreifer kontrollierte Werte diesen Parameter erreichen, und nicht lediglich von der Verarbeitung durch den Benutzer bereitgestellter Bilder. Behoben in Pillow 10.2.0, das den Zugriff auf die Auswertungsumgebung einschränkt.
Pfaddurchlauf in setuptools (CVE-2025-47273)
Die zweite Sicherheitslücke in setuptools ist ein Path-Traversal in PackageIndex.download. Der Zielpfad wird mit os.path.join()aufgebaut, wodurch das temporäre Verzeichnis verworfen wird, wenn der vom Angreifer beeinflusste Dateiname mit einem Schrägstrich oder einem Laufwerksbuchstaben beginnt. Dadurch können Dateien überall dort geschrieben werden, wo der laufende Prozess über Berechtigungen verfügt, was je nach Kontext zu einer Codeausführung führen kann. Behoben in setuptools 78.1.1. Sowohl easy_install und package_index sind veraltet, was das Risiko verringert, doch zwei Schwachstellen im selben Build-Tool innerhalb eines Jahres sind ein guter Anlass, Ihre Toolchain und nicht nur Ihre Laufzeitabhängigkeiten zu überprüfen.
Sorgen Sie mit TuxCare für die Sicherheit Ihrer Python-Anwendungen
Das Schwierige an der Python-Sicherheit ist nicht, die Korrekturen zu kennen. Es geht vielmehr darum, die Laufzeitumgebung, die Standardbibliothek und Ihre Abhängigkeiten auf dem neuesten Stand zu halten, ohne eine sofortige Migration oder ein störendes Anwendungs-Upgrade erzwingen zu müssen. Diese Lücke vergrößert sich in dem Moment, in dem eine Version das Ende ihres Lebenszyklus erreicht und keine Upstream-Patches mehr bereitgestellt werden.
TuxCare deckt beide Aspekte dieses Problems ab.
Für Teams, die zwischen „Wir müssen ein Upgrade durchführen“ und „Wir dürfen den Produktivbetrieb gerade nicht unterbrechen“ hin- und hergerissen sind, bietet der „Endless Lifecycle Support für Python“ bietet fortlaufende Sicherheitspatches für Python 2.7 sowie die Versionen 3.3 bis 3.13, sobald deren Lebenszyklus abgelaufen ist – und zwar so lange, wie Sie sie benötigen. Es gibt keinen erzwungenen Migrationszeitplan – die Behebung von CVE-Schwachstellen wird einfach fortgesetzt, auch nachdem der Upstream-Support beendet ist.
Für Teams, die sich Gedanken darüber machen, was über „pip“ installiert wird, ersetzt SecureChain für Python ersetzt das öffentliche PyPI-Repository durch eine verifizierte, aus dem Quellcode neu kompilierte Alternative. Pakete werden auf Malware geprüft, bevor sie Ihre Umgebung erreichen, und die Patch-Bereitstellung wird auch dann fortgesetzt, wenn die Upstream-Betreuer ihre Arbeit bereits eingestellt haben. Gleiche Pakete, gleicher Arbeitsablauf – ohne blindes Vertrauen.