Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- „End of Life“ (EOL) bedeutet im Allgemeinen, dass der Anbieter oder das übergeordnete Projekt die Standardwartung für ein Produkt oder eine Version eingestellt hat, einschließlich routinemäßiger Sicherheitsupdates und Fehlerbehebungen.
- „Ende des Supports“ (End of Support, EOS) bedeutet im Allgemeinen, dass ein festgelegter Supportzeitraum oder eine Supportstufe abgelaufen ist. Ob Sicherheitsupdates weiterhin bereitgestellt werden, hängt von der Lebenszyklusrichtlinie des Anbieters ab – manche stellen sie vollständig ein, andere bieten sie im Rahmen eines separaten erweiterten Supportprogramms weiterhin an.
- Für keinen der beiden Begriffe gibt es eine branchenweit einheitliche Definition; erkundigen Sie sich daher stets, was Ihr konkreter Anbieter oder Ihr Projekt genau vorsieht.
- Der „Endless Lifecycle Support“ von TuxCare bietet fortlaufende Sicherheitspatches für unterstützte Linux-Systeme, deren Lebenszyklus bereits beendet ist (EOL), und trägt so dazu bei, Sicherheitslücken zu minimieren und die Einhaltung von Vorschriften zu unterstützen, ohne eine sofortige Migration zu erzwingen.
Sind Ihre Linux-Systeme bereits das Ende ihrer Lebensdauer überschritten? Damit sind Sie nicht allein. Viele Teams arbeiten mit Systemen, für die der Herstellertechnisch gesehen keinen Support mehr leistet, und ehrlich gesagt fühlt es sich oft nicht dringend an, bis etwas kaputtgeht oder ein Prüfer eine gezielte Frage stellt.
EOL und EOS können die Sicherheit, die Compliance und das Betriebsrisiko erhöhen, insbesondere wenn Sicherheitsupdates und technischer Support nicht mehr verfügbar sind. Die beiden Begriffe bedeuten jedoch nicht dasselbe, und eine Verwechslung führt zu einer fehlerhaften Planung. In diesem Artikel wird erläutert, was die beiden Begriffe in der Regel bedeuten, worin sie sich unterscheiden und welche Optionen Ihnen zur Verfügung stehen, wenn Sie einen dieser Meilensteine erreichen.
Was bedeuten „End of Life“ (EOL) und „End of Support“ (EOS)?
Allgemein gesagt bedeuten beide Begriffe eine Einschränkung oder die Beendigung der Wartung und des Supports für ein Produkt oder eine Version. Was genau wann eingestellt wird, hängt von den Lebenszyklusrichtlinien des Anbieters oder des Projekts ab.
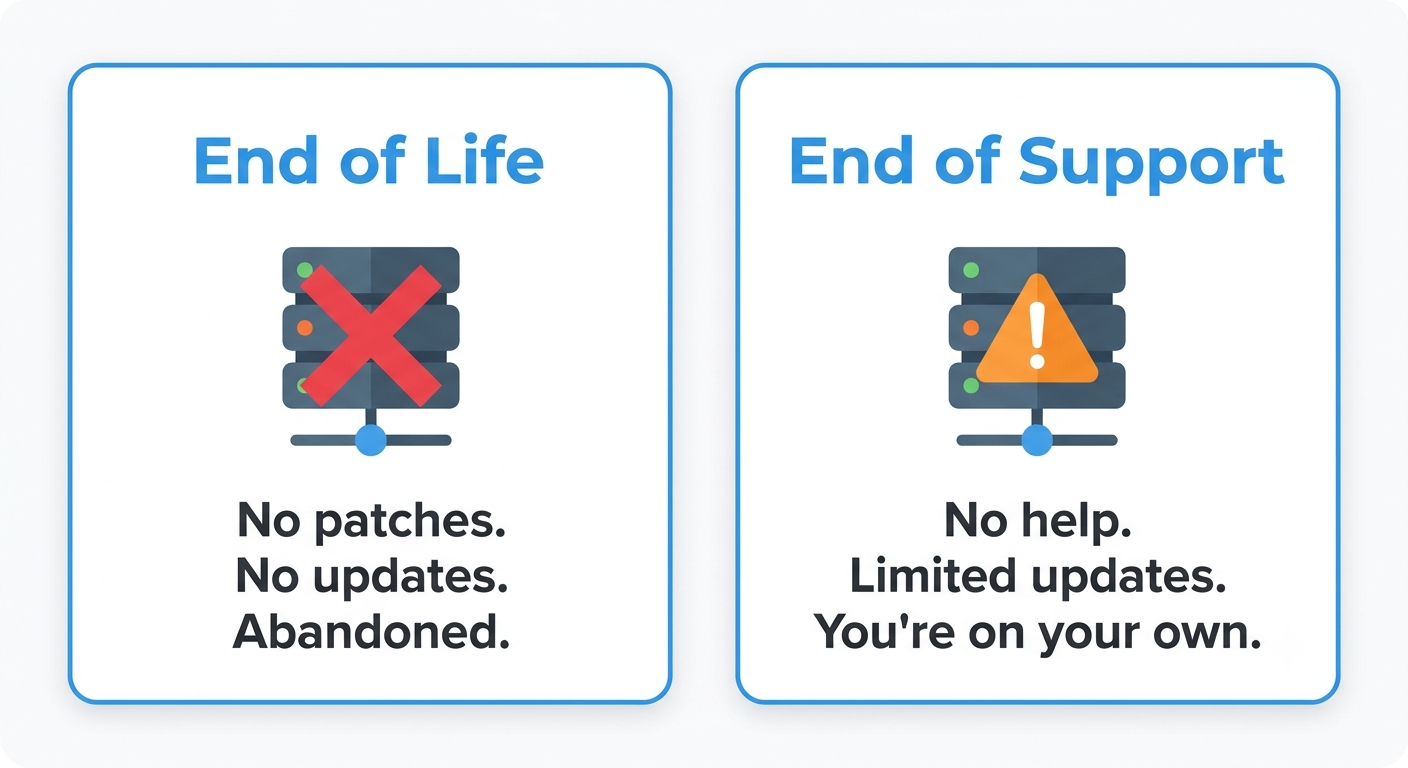
Dieser Vorbehalt ist wichtiger, als es zunächst klingt. Es gibt keine branchenweit einheitliche Definition für EOL oder EOS. Anbieter und Open-Source-Projekte verwenden diese Bezeichnungen – ebenso wie „Ende der Wartung“, „Ende des Standard-Supports“, „erweiterter Support“ und „Weiterführender Support“ – mit unterschiedlichen Bedeutungen. Bevor Sie Ihr Risiko einschätzen, sollten Sie sich vergewissern, welche Updates, welche Unterstützung und welchen erweiterten Support Ihr konkreter Anbieter noch anbietet.
Ende des Lebens (EOL)
EOL markiert in der Regel das Ende der regulären Wartung für ein Produkt oder eine Version. Nach diesem Datum stellt der Anbieter oder das Upstream-Projekt in der Regel die Bereitstellung von routinemäßigen Sicherheitspatches, Fehlerbehebungen und anderen Updates für diese Version ein. Die betroffene Version wird nicht mehr im Rahmen ihres regulären Upstream-Lebenszyklus gewartet, obwohl möglicherweise weiterhin erweiterter Support durch den Anbieter oder Dritte verfügbar ist. Gängige Beispiele hierfür sind CentOS 7, Python 2.7und PHP 8.0.
Ende der Unterstützung (EOS)
„EOS“ bedeutet im Allgemeinen, dass ein festgelegter Supportzeitraum oder eine Supportstufe abgelaufen ist. Je nach Lebenszyklusrichtlinie verlieren Sie möglicherweise den Zugang zum Standard-Support des Anbieters, die Möglichkeit, neue Supportfälle zu eröffnen, Hilfe bei der Fehlerbehebung oder andere in dieser Stufe enthaltene Dienstleistungen. Ob Sicherheitsupdates weiterhin bereitgestellt werden, ist eine andere Frage: Einige Anbieter stellen diese bei EOS vollständig ein, während andere im Rahmen eines erweiterten Supportprogramms begrenzte Updates zur Verfügung stellen.
Ende des Lebens vs. Ende der Unterstützung: Die wichtigsten Unterschiede
Die Begriffe werden ständig synonym verwendet, was mit ein Grund dafür ist, dass Teams letztlich nicht wissen, wie hoch ihr tatsächliches Risiko ist. Hier unterscheiden sie sich in der Regel voneinander.
Entwicklungsstopps vs. Support-Enden
Mit dem EOL endet in der Regel die aktive Wartung für ein bestimmtes Produkt oder eine bestimmte Version. Der Anbieter oder das Upstream-Projekt stellt die Bereitstellung von routinemäßigen Sicherheitspatches, Fehlerbehebungen und Kompatibilitätsanpassungen für diese Version ein, auch wenn neuere Versionen weiterhin aktiv weiterentwickelt werden.
Bei EOS ist der Umfang geringer. Eine festgelegte Supportstufe läuft aus, und in einigen Lebenszyklusmodellen bietet ein separates erweitertes Supportprogramm zwar weiterhin begrenzte Updates an – doch dabei handelt es sich um eine optionale Zusatzleistung und nicht um eine Standardfunktion von EOS. Ohne erweiterten Support oder Unterstützung durch Drittanbieter verlagert sich ein größerer Teil der Last bei der Fehlerbehebung auf Ihr internes Team.
Nicht gewartet vs. eigenständig betrieben
EOL-Software wird nicht mehr im Rahmen des Standard-Lebenszyklus des Anbieters oder des Projekts weiterentwickelt. Auch der Support für Tools, Integrationen und Cloud-Plattformen nimmt im Laufe der Zeit tendenziell ab.
Bei EOS wird die Software zwar möglicherweise noch in begrenztem Umfang genutzt, doch ohne eine weitere Support-Vereinbarung liegt die Verantwortung für den Betrieb und die Installation von Patches zunehmend bei Ihrem Team.
Auswirkungen auf die Compliance
Der Betrieb von EOL-Systemen kann im Rahmen von Anforderungen und Rahmenwerken wie PCI DSS, HIPAAund ISO 27001 zu Compliance-Herausforderungen führen, da die Aufrechterhaltung der erforderlichen Sicherheitskontrollen ohne fortlaufende Sicherheitsupdates zunehmend schwieriger wird. EOS-Systeme bergen ähnliche Risiken, je nachdem, ob noch Updates verfügbar sind. Die Einzelheiten spielen eine Rolle, wenn Sie sich auf ein Audit vorbereiten.
Hinweis: Die meisten Open-Source-Projekte und Linux-Distributionen geben ein einziges EOL-Datum bekannt, anstatt einen separaten EOS-Meilenstein zu definieren, wobei die Terminologie zum Lebenszyklus von Projekt zu Projekt variiert. Diese Unterscheidung zeigt sich am häufigsten in den mehrstufigen Lebenszyklusmodellen von Anbietern wie Microsoft, Oracle und IBM, bei denen der Support auf mehrere Phasen aufgeteilt ist.
EOL vs. EOS: Indikatoren im direkten Vergleich
Hier finden Sie eine kurze Übersicht über die wichtigsten Unterschiede:
| Indikator | Ende des Lebens (EOL) | Ende der Unterstützung (EOS) |
| Standard-Sicherheitspatches der Hersteller | In der Regel für die betroffene Version eingestellt | Die Verfügbarkeit hängt von den Richtlinien zum Lebenszyklus ab |
| Technischer Support | Abgekündigt | Für die betroffene Stufe nicht mehr verfügbar |
| Funktionsaktualisierungen | Gestoppt | Hängt von der Lebenszyklusrichtlinie ab |
| Einhaltungsstatus | Höheres Risiko, sobald keine Sicherheitsupdates mehr bereitgestellt werden | Hängt von den verfügbaren Updates und den Ausgleichsmaßnahmen ab |
| Dringlichkeit der Migration | In der Regel höher, insbesondere nach Ablauf der Sicherheitsupdates | Hängt von der verbleibenden Update-Abdeckung und dem Supportbedarf ab |
Beispiele für EOL und das Ende des Supports aus der Praxis
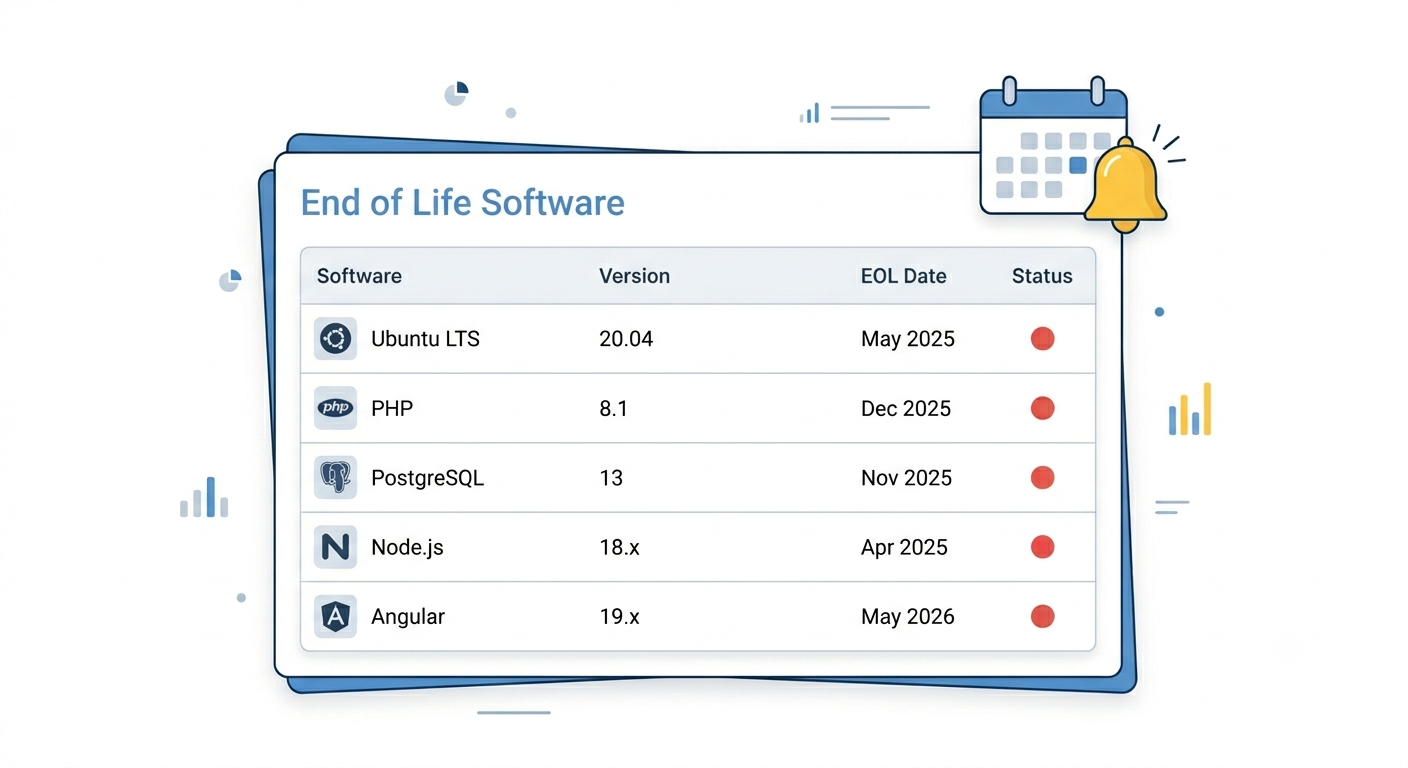
Ende des Standard-Supports. Ubuntu 18.04 erreichte am am 31. Mai 2023. Teams, die noch nicht migriert hatten, mussten ein Upgrade durchführen, erweiterten Support erwerben oder ohne weitere Sicherheitsupdates weiterarbeiten. Es folgte Ubuntu 20.04 LTS, das das das Ende seines fünfjährigen Standard-Supportzeitraums am 31. Mai 2025 erreichte, woraufhin die fortgesetzte Sicherheitspflege über das „Expanded Security Maintenance“ (ESM)-Programm von Ubuntu Pro verfügbar wurde. ESM erfolgt nicht automatisch – Systeme müssen einem Ubuntu Pro-Abonnement zugeordnet sein, um davon zu profitieren.
Ende der Lebensdauer. PHP 8.1 hat am am 31. Dezember 2025, und das PHP-Projekt veröffentlicht keine Sicherheitspatches mehr für diesen Zweig. In Anwendungen, die diese Version noch verwenden, können sich ungepatchte Sicherheitslücken ansammeln, sobald neue Probleme entdeckt werden, die diesen Zweig betreffen.
Ende der Lebensdauer. PostgreSQL 13 hat am am 13. November 2025. Es handelt sich um eine Datenbankversion, die still und leise viele Produktionsanwendungen unterstützt, und Teams, die sie einsetzen, können sich hinsichtlich Sicherheit und Fehlerbehebungen nicht mehr auf die PostgreSQL Global Development Group verlassen. Sie müssen ein Upgrade durchführen oder eine andere Lösung finden.
Ende der Lebensdauer. Node.js 18 wurde am am 30. April 2025, und Angular 19 folgte am 19. Mai 2026 – zwei weitere Bereiche, auf die sich die meisten Teams verlassen, ohne groß darüber nachzudenken: JavaScript-Laufzeitumgebungen und Webanwendungs-Frameworks.
In unserem ausführlichen Leitfaden erfahren Sie außerdem mehr über das EOL von Knockout.js und die damit verbundenen Sicherheitsauswirkungen auf ältere Frontend-Anwendungen.
Gestaffelter Lebenszyklus. Red Hat Enterprise Linux 7 verdeutlicht das kommerzielle Modell. Die Wartungs- und Supportphase endete am 30. Juni 2024, doch Red Hat bezeichnete dies nicht als „End of Life“. Die Version ging in eine „Extended Life“-Phase über, in der bestimmte kritische Sicherheitskorrekturen nur noch über ein kostenpflichtiges „Extended Life Cycle Support“-Add-on verfügbar sind. Ein Datum, zwei sehr unterschiedliche Support-Realitäten, je nachdem, was Sie erworben haben.
Warum verkünden Anbieter und Projekte das EOL oder EOS?
Anbieter und Open-Source-Projekte legen Meilensteine für das Ende der Lebensdauer („End of Life“) oder das Ende des Supports fest, um Ressourcen auf neuere, noch unterstützte Versionen umschichten zu können. Die Pflege älterer Versionsreihen beansprucht Entwicklungs-, Test- und Supportkapazitäten, die andernfalls für aktuelle Versionen zur Verfügung stünden. Mit zunehmendem Alter lassen sich Systeme immer schwerer absichern, immer schwieriger in moderne Tools integrieren und ihr Betrieb wird immer kostspieliger.
Durch die Festlegung von Fristen für die einzelnen Lebenszyklusphasen können Anbieter und Projekte:
- Aufgelaufene technische Schulden abbauen
- Die Entwicklungsarbeit auf aktuelle, aktiv gepflegte Produkte konzentrieren
- Benutzer auf unterstützte, sicherere Versionen umstellen
- Langfristige Wartungs- und Supportkosten senken
Diese Fristen sind aus betrieblicher Sicht für diejenigen sinnvoll, die die Software ausliefern. Sie bedeuten jedoch einen erheblichen Mehraufwand für alle, die noch die älteren Versionen nutzen.
EOL und EOS bei Hardware
Hardware-Anbieter legen in der Regel mehrere Meilensteine im Lebenszyklus fest – üblicherweise „End of Sale“, „End of Support“ und „End of Life“ –, wobei die Reihenfolge und die Bedeutung dieser Phasen je nach Anbieter variieren.
Im Laufe der Zeit, während die Geräte im Einsatz sind, werden Firmware-Updates schließlich eingestellt und Ersatzteile sind immer schwerer zu beschaffen, wobei der Zeitpunkt davon abhängt, welche Richtlinien der Hersteller verfolgt. Bei kritischer Infrastruktur kann diese Kombination sowohl das Risiko als auch die potenzielle Dauer von Ausfallzeiten erhöhen, falls es zu einer Störung kommt. Ganz gleich, ob es sich um Software oder Hardware handelt – wenn Sie diese Termine im Blick behalten, können Sie vorausschauend planen, anstatt in letzter Minute improvisieren zu müssen.
Risiken bei der Nichtbeachtung von EOL und EOS
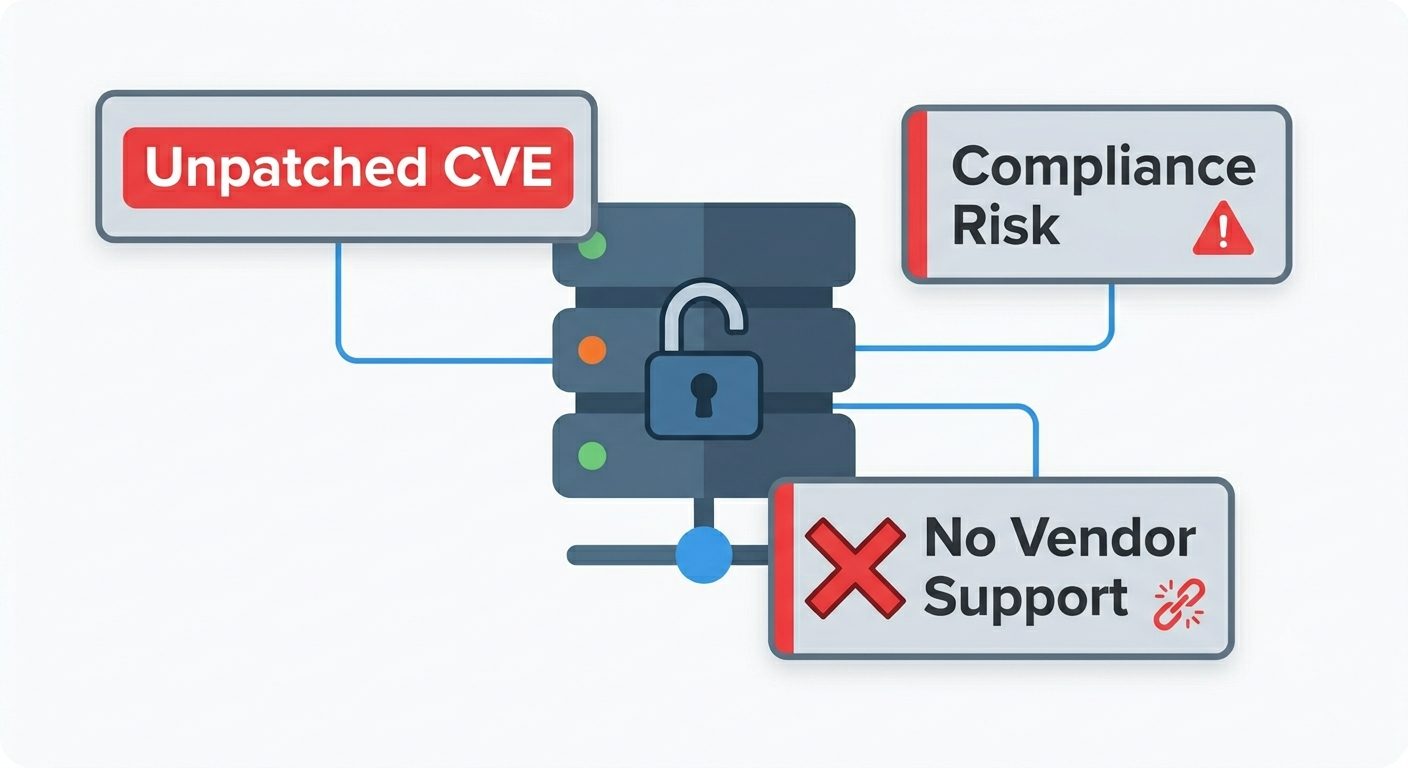
Der Betrieb von nicht unterstützten Linux-Systemen läuft oft reibungslos – bis es plötzlich Probleme gibt. Hier erfahren Sie, welche Risiken Sie tatsächlich eingehen.
Sicherheitsschwachstellen
Sobald keine Updates mehr vom Hersteller bereitgestellt werden, können neu entdeckte Sicherheitslücken, die diese Version betreffen, auf unbestimmte Zeit ungepatcht bleiben, es sei denn, Sie führen ein Upgrade durch, ergreifen Ausgleichsmaßnahmen oder sichern sich erweiterten Support. Öffentlich zugängliche Systeme, auf denen bekanntermaßen anfällige, nicht mehr unterstützte Versionen laufen, lassen sich von Angreifern zudem leichter identifizieren und ins Visier nehmen. Je länger diese Sicherheitslücken unbehoben bleiben, desto höher ist die Wahrscheinlichkeit, dass eine davon ausgenutzt wird.
Versäumnisse bei der Einhaltung der Vorschriften
Die meisten Sicherheitsstandards verlangen von Unternehmen, Schwachstellen zu verwalten und sichere Systeme zu gewährleisten. Der Einsatz nicht mehr unterstützter Software erschwert die Erfüllung dieser Anforderungen erheblich. Dies kann zu Beanstandungen bei Audits führen oder Sie dazu zwingen, zusätzliche Begründungen und Ausgleichsmaßnahmen zu dokumentieren – je nachdem, welche Anforderungen für Sie gelten.
Ausfallzeiten und Wiederherstellungskosten
Veraltete Systeme, für die kein Hersteller-Support mehr angeboten wird, lassen sich im Falle eines Problems nur schwer wiederherstellen. Ohne offizielle Patches oder Unterstützung durch den Hersteller können Diagnose und Wiederherstellung länger dauern, und improvisierte Lösungen bergen ihre eigenen Risiken. Die Wiederherstellung wird schnell teuer.
Verpasste Innovation
Abgesehen von Sicherheitsaspekten können nicht mehr unterstützte Systeme ihre Kompatibilität mit neueren Tools, Automatisierungsplattformen und Integrationen verlieren. Diese Lücke vergrößert sich zunehmend. Die Effizienz in der Entwicklung sinkt, die Infrastrukturkosten steigen schleichend an, und je länger Sie warten, desto schwieriger wird die spätere Migration.
Lösungen für das Lebensende und das Ende des Supports
Das Erreichen des EOL oder EOS bedeutet nicht, dass Sie sich sofort in einer Krise befinden. Sie haben verschiedene Optionen, und die richtige Wahl hängt von Ihrem Zeitplan, Ihrem Budget und Ihrer Risikobereitschaft ab.
Wenn Ihre Anwendungen portabel sind und Sie über die entsprechenden Testkapazitäten sowie das nötige Budget verfügen, sollten Sie jetzt migrieren oder ein Upgrade durchführen. Falls die Migration durch Anwendungskompatibilitätsprobleme, eine Abhängigkeit vom Anbieter oder ein Änderungsmoratorium verhindert wird, sollten Sie einen erweiterten Lebenszyklus-Support einrichten und die dadurch gewonnene Zeit für eine sorgfältige Planung nutzen. Wenn Sie es mit einer Handvoll Altsystemen zu tun haben, für die es keinen realisierbaren Upgrade-Pfad gibt, sollten Sie diese abgrenzen, den Zugriff einschränken und sie genau überwachen, während Sie eine Ersatzlösung ausarbeiten. Die meisten Teams führen letztendlich zwei dieser Maßnahmen gleichzeitig durch.
TuxCare's unendlicher Lebenszyklus-Support
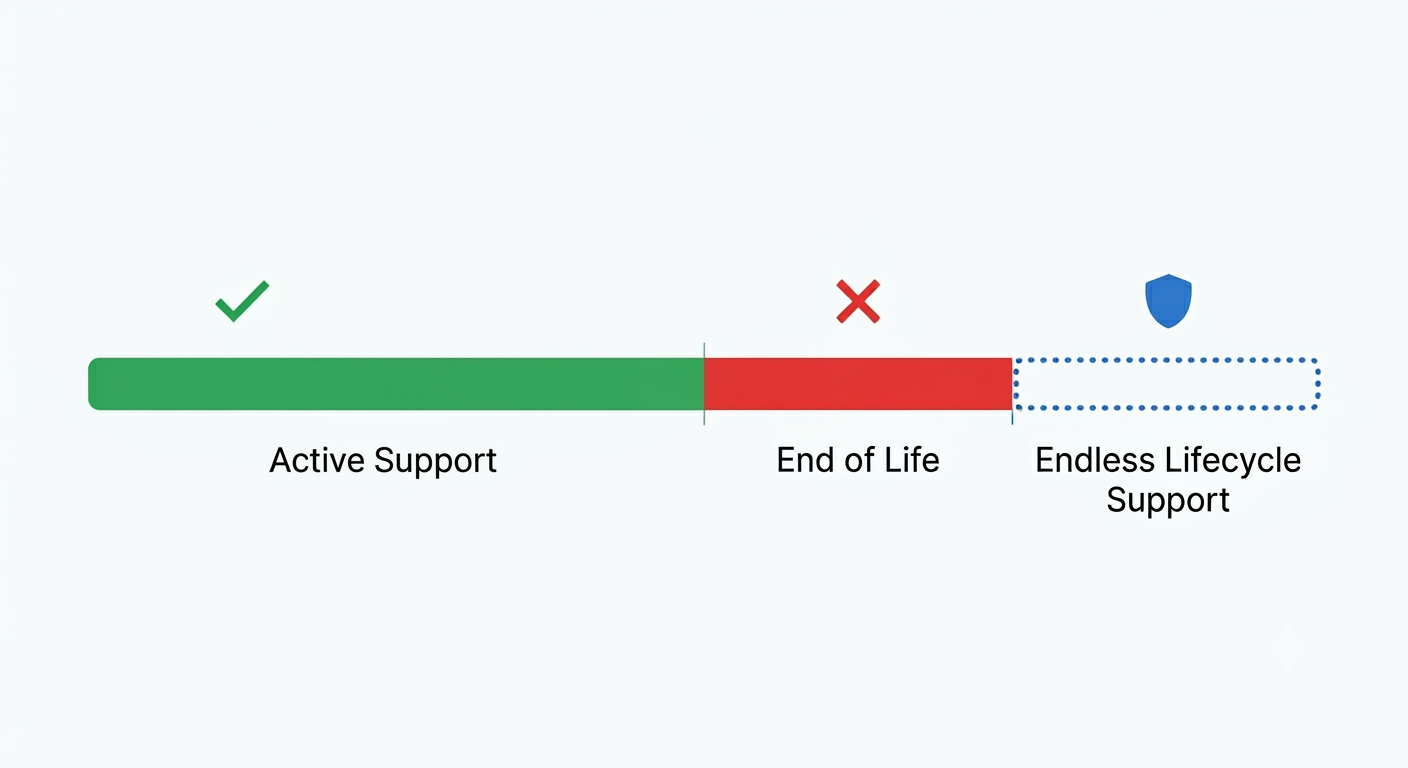
Für Teams, die nicht sofort migrieren können, ist ein erweiterter Lebenszyklus-Support oft eine sinnvolle kurzfristige Option. Laut dem „Open Source Landscape Report 2026“ von TuxCarebetreffen geben 50,2 % der Unternehmen, die EOL-Komponenten in der Produktion einsetzen, angaben, dass sie erweiterten Lebenszyklus-Support oder Patches des Anbieters nutzen, noch vor einer Migration (43,9 %) und Upgrades (41,0 %). Die Antworten summieren sich auf mehr als 100 %, was darauf hindeutet, dass die meisten Unternehmen diese Ansätze parallel verfolgen, anstatt sich für einen einzigen zu entscheiden.
Der „Endless Lifecycle Support“ (ELS) von TuxCare bietet fortlaufende Sicherheitspatches für Linux-Distributionen, deren Support ausgelaufen ist, darunter CentOS 6, CentOS 7, CentOS 8, CentOS Stream 8, Oracle Linux 6, Oracle Linux 7, RHEL 7, Ubuntu 16.04, Ubuntu 18.04, Ubuntu 20.04, Debian 10, Debian 11, Alpine Linux 3.18 und Amazon Linux 2.
Je nach Distribution kann der Patch-Umfang Komponenten wie den Linux-Kernel, glibc, OpenSSL, den Apache-HTTP-Server und MySQL umfassen. Auf diese Weise lassen sich Anforderungen an das Schwachstellenmanagement und die Compliance erfüllen, ohne eine riskante Migration überstürzt vornehmen zu müssen.
Der Support erstreckt sich auch auf die Anwendungs- und Datenebene: unter anderem Apache Tomcat, Eclipse Jetty, PostgreSQL, MySQL, Apache Kafka, OpenSearch und Grafana. Wenn Sie PostgreSQL 13 nach dem zuvor genannten EOL-Datum im November 2025 nutzen, gilt dafür derselbe Service.
In unserem ausführlichen Leitfaden erfahren Sie außerdem mehr über das EOL von Eclipse Jetty und darüber, wie der erweiterte Support Ihre Webserver schützt. Schauen Sie sich außerdem den CVE-Tracker von TuxCare, um die vollständige Liste der abgedeckten Pakete einzusehen und die Verfügbarkeit von Korrekturen für die unterstützten Produkte zu verfolgen.
Migration oder Upgrade auf eine unterstützte Version
Wenn es der Zeitplan zulässt, ist die Umstellung auf ein unterstütztes Betriebssystem oder eine unterstützte Softwareversion langfristig die richtige Lösung. Sie erhalten fortlaufende Sicherheitsupdates, neue Funktionen und Support vom Hersteller. Migrationen erfordern jedoch Zeit, Tests und finanzielle Mittel. Kompatibilitätsprobleme mit älteren Anwendungen sind häufig, insbesondere bei Systemen, die bereits seit Jahren im Einsatz sind. Das ist kurzfristig nicht immer praktikabel.
Container zur Unterstützung der Migration nutzen
Bei Altsystemen, die nicht schnell aktualisiert werden können, kann das Verpacken kompatibler Anwendungen in Container mithilfe von Tools wie Docker oder Podman die Bereitstellung vereinfachen und eine zukünftige Migration erleichtern. Container beseitigen jedoch weder die zugrunde liegenden Schwachstellen noch bieten sie für sich genommen eine starke Sicherheitsgrenze. Betrachten Sie sie als Migrationshilfe und nicht als Sicherheitsmaßnahme.
So verfolgen Sie EOL- und EOS-Termine proaktiv
Zu wissen, dass sich Ihre Systeme dem EOL oder EOS nähern, bevor es soweit ist, ist schon die halbe Miete. Die gute Nachricht ist, dass Sie die Ankündigungen der Anbieter nicht manuell für jede einzelne von Ihnen genutzte Software verfolgen müssen.
endoflife.date ist hierfür eine nützliche kostenlose Quelle. Die Seite fasst die Lebenszyklusdaten von Hunderten von Softwareprojekten und Linux-Distributionen an einem Ort zusammen. Da die Seite von der Community gepflegt wird, sollten Sie alle Termine, die Sie planen, anhand der offiziellen Lebenszyklusdokumentation des Anbieters oder des Projekts überprüfen.
In diesem Zusammenhang veröffentlichen die meisten großen Anbieter offizielle Seiten zum Lebenszyklus. Red Hat, Canonical, Debian, AlmaLinux und Rocky Linux führen alle öffentliche Zeitpläne für ihre Distributionen. Wenn Sie eine weniger verbreitete Distribution nutzen, sehen Sie bitte direkt in der Release-Dokumentation des jeweiligen Projekts nach.
Ein paar praktische Tipps, die helfen:
- Kalendererinnerungen 12 und 6 Monate vor bekannten EOL-Terminen einrichten
- Erfassen Sie den Lebenszyklusstatus in Ihrer CMDB oder Ihrem Asset-Management-Tool
- Die EOL-Überprüfung zu einem festen Bestandteil der Infrastrukturplanungszyklen machen
Bewährte Verfahren für EOL und EOS
Wenn ein Linux-System das Ende der Lebensdauer (EOL) oder das Ende des Supports (EOS) erreicht, besteht das Ziel darin, Risiken zu minimieren und Zeit für eine Migration zu gewinnen, die keine Störungen verursacht. Dies sind die betrieblichen Vorgehensweisen, die dafür sorgen, dass beide Wege funktionieren.
Erweiterte Unterstützung einführen
Wenn Sie sich für den erweiterten Support entscheiden, sollten Sie diesen vor dem Stichtag und nicht erst danach einrichten. Überprüfen Sie die Patch-Abdeckung des Anbieters anhand Ihrer tatsächlichen Paketliste, vergewissern Sie sich, dass die zugesagte Reaktionszeit für kritische CVEs eingehalten wird, und dokumentieren Sie die Vereinbarung als Ausgleichskontrolle. Die Prüfer werden danach fragen.
Nicht unterstützte Systeme isolieren
Platzieren Sie EOL- und EOS-Systeme in segmentierten Netzwerkzonen. Wenden Sie strenge Firewall-Regeln an, deaktivieren Sie nicht benötigte Dienste, verlangen Sie eine Multi-Faktor-Authentifizierung an den entsprechenden Zugangspunkten wie VPNs, Identitätsanbietern und Verwaltungsgateways und achten Sie auf Anomalien. Eine effektive Segmentierung kann die laterale Bewegung einschränken und die Auswirkungen mindern, falls ein System kompromittiert wird.
Beginnen Sie jetzt mit der Migrationsplanung
Der erweiterte Support sollte keine langfristige Lebenszyklusplanung ersetzen. Nutzen Sie die dadurch gewonnene Zeit, um die Migration sorgfältig zu planen: Prüfen Sie die unterstützten Distributionen, erfassen Sie die Anwendungsabhängigkeiten und erstellen Sie einen stufenweisen Plan, der keine hektischen Wochenendmaßnahmen erfordert. Je mehr Spielraum Sie haben, desto besser das Ergebnis.
EOL und EOS müssen keine Hindernisse sein
Das Erreichen des Lebenszyklusendes oder des Endes des Supports bedeutet nicht, dass Ihnen die Möglichkeiten ausgehen. Mit dem richtigen Versicherungsschutz und einem klaren Plan können Unternehmen die Sicherheits-, Compliance- und Betriebsrisiken beim Betrieb von Altsystemen reduzieren und sich gleichzeitig auf die Migration vorbereiten.
Der Fehler besteht darin, EOL oder EOS als etwas zu betrachten, um das man sich erst später kümmern muss. Ganz gleich, ob es dabei um einen verlängerten Lebenszyklus-Support, die Isolierung oder die Migrationsplanung geht – je früher Sie damit beginnen, desto mehr Kontrolle haben Sie über das Ergebnis.