Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Die Automatisierung der Compliance in Linux-Umgebungen optimiert die Erfassung von Beweismitteln, die Überwachung, die Berichterstellung und die Validierung von Kontrollen.
- Es reduziert manuelle Arbeit, menschliche Fehler und Audit-Belastung und verbessert gleichzeitig die Genauigkeit und Reaktionszeit über alle Frameworks hinweg.
- Eine effektive Automatisierung erfordert die richtigen Werkzeuge, klare Arbeitsabläufe und die kontinuierliche Pflege von Regeln und Richtlinien.
Zwischen DSGVO, HIPAA, PCI DSS und einer komplexen und wachsenden Zahl globaler Datenschutzbestimmungen ist die regulatorische Landschaft im Jahr 2026 weniger ein Minenfeld als vielmehr eine Herausforderung für die Unternehmensführung. In IT-Umgebungen, in denen Linux eine große Rolle spielt, ist der manuelle Prozess der Nachverfolgung, Nachweisführung und Berichterstattung zur Einhaltung von Vorschriften zu einem erheblichen Engpass geworden, der den Betrieb verlangsamt und das Risiko erhöht.
Durch die Automatisierung der Compliance wird dieser Engpass in einen kontinuierlichen, proaktiven Prozess umgewandelt. In diesem Leitfaden erfahren Sie mehr über die wichtigsten Vorteile der Compliance-Automatisierung, die unverzichtbaren Tools für Linux-Umgebungen (vom Schwachstellenscan bis hin zu Patches ohne Neustart) sowie bewährte Vorgehensweisen für die Umsetzung. Lassen Sie uns gemeinsam erkunden, wie die Automatisierung die Linux-Compliance schneller, sicherer und zuverlässiger macht.
Was ist Compliance Automation?
Compliance-Automatisierung bezeichnet den Einsatz von Software und skriptgesteuerten Prozessen zur automatischen Verwaltung, Überwachung und Durchsetzung der Umsetzung von regulatorischen Standards. Anstatt die manuelle Arbeit der Nachverfolgung von Richtlinien, der Erfassung von Audit-Daten oder der Durchführung von Stichproben durchzuführen, stellt die Automatisierung sicher, dass Ihre Systeme kontinuierlich die Standards wie SOC 2, FIPS 140-3, HIPAA, PCI DSS und ISO 27001 einhalten.
Es ist ein wichtiger Bestandteil umfassenderer Governance-, Risiko- und Compliance-Rahmenwerke (GRC), in denen Governance Entscheidungen leitet, Risikomanagement Risiken reduziert und Compliance sicherstellt, dass das Unternehmen sowohl externe Vorschriften als auch interne Richtlinien einhält.
Die Compliance-Automatisierung wird in Branchen wie Finanzen, Gesundheitswesen, Behörden und SaaS eingesetzt und übernimmt repetitive, aber wichtige Aufgaben wie die Sammlung von Nachweisen, die Zugriffsüberwachung und die Patch-Validierung. Dies ermöglicht einen konsistenten, auditfähigen Betrieb und reduziert gleichzeitig menschliche Fehler und operative Verzögerungen erheblich.
Außerdem können Sie mehr über die verschiedenen IT-Compliance-Tools erfahren, die Unternehmen einsetzen, um Kontrollmaßnahmen zu automatisieren, die Einhaltung von Vorschriften zu überwachen und Sicherheitslücken zu schließen.
Vorteile der Compliance-Automatisierung
Da die Compliance-Anforderungen in allen Branchen zunehmen, können manuelle Methoden nicht mehr mithalten. Die Automatisierung der Compliance sorgt für Effizienz, Genauigkeit und Skalierbarkeit und hilft Unternehmen dabei, die kontinuierliche Compliance aufrechtzuerhalten, ohne IT-Ressourcen zu beanspruchen.
Verbesserte Genauigkeit und Konsistenz
Automatisierte Tools eliminieren das Risiko manueller Fehler, indem sie vordefinierte Richtlinien und Kontrollen jedes Mal präzise anwenden. Ob es um die Validierung von Zugriffsrechten oder die Durchsetzung von Konfigurations-Baselines geht – die Automatisierung garantiert, dass Compliance-Standards in allen Ihren Systemen konsistent eingehalten werden, ohne dass Schritte übersprungen oder Updates vergessen werden.
Kontinuierliche Überwachung und Berichterstattung
Automatisierung ermöglicht eine permanente Transparenz. Durch Echtzeit-Scans und Protokollsammlung werden Compliance-Probleme erkannt, noch bevor sie zu Prüfungsfeststellungen werden. Mit integrierten Dashboards und Berichten können Sie die Compliance jederzeit nachweisen, nicht nur bei geplanten Überprüfungen.
Schnellere, einfachere Audits
Automatisierte Systeme speichern und organisieren Audit-Daten wie Zugriffsprotokolle, Patch-Verläufe und Konfigurations-Snapshots, sodass Teams Beweismaterial sofort abrufen können. Was früher Tage manueller Vorbereitung erforderte, ist nun in wenigen Stunden erledigt, was den Audit-Aufwand drastisch reduziert und sicherstellt, dass Ihr Unternehmen jederzeit für Audits bereit ist.
Geringeres Risiko und höhere Sicherheit
Durch die kontinuierliche Durchsetzung von Sicherheitskontrollen hilft die Automatisierung dabei, Verstöße gegen Compliance-Vorgaben zu verhindern, bevor sie auftreten. Die Integration von Compliance-Prüfungen in automatisierte Patch-Prozesse stellt sicher, dass Schwachstellen umgehend behoben werden, wodurch das Risikofenster verkürzt und die Kontinuität gewahrt wird.
Profi-Tipp: Die Integration mit Lösungen wie KernelCare von TuxCare ermöglicht automatisierte Kernel-Patches ohne Neustart. Dies gewährleistet einen kontinuierlichen Betrieb und Sicherheitsupdates ohne unterbrechende Neustarts, was für die Einhaltung von Compliance-Standards von entscheidender Bedeutung ist.
Skalierbarkeit und Kosteneffizienz
Wenn Unternehmen ihre Geschäftstätigkeit ausweiten, wird es unmöglich, die Compliance manuell über Tausende von Endpunkten hinweg aufrechtzuerhalten. Die Automatisierung lässt sich jedoch mühelos skalieren und ermöglicht konsistente Kontrollen, schnellere Fehlerbehebung und einheitliche Berichterstellung über alle Systeme hinweg bei minimalem Aufwand. Dadurch können sich spezialisierte Sicherheits- und IT-Mitarbeiter auf strategische Initiativen konzentrieren, anstatt sich mit sich wiederholenden Compliance-Aufgaben zu beschäftigen.
Wie Compliance-Automatisierung funktioniert
Die Automatisierung der Compliance ersetzt langsame, manuelle Audits durch einen kontinuierlichen, evidenzbasierten Workflow. Anstatt Systeme ein- oder zweimal im Jahr zu überprüfen, setzen Unternehmen Sicherheitskontrollen in Echtzeit durch und überprüfen sie automatisch in ihren Linux-Umgebungen. So läuft der Prozess in modernen IT-Umgebungen in der Regel ab.
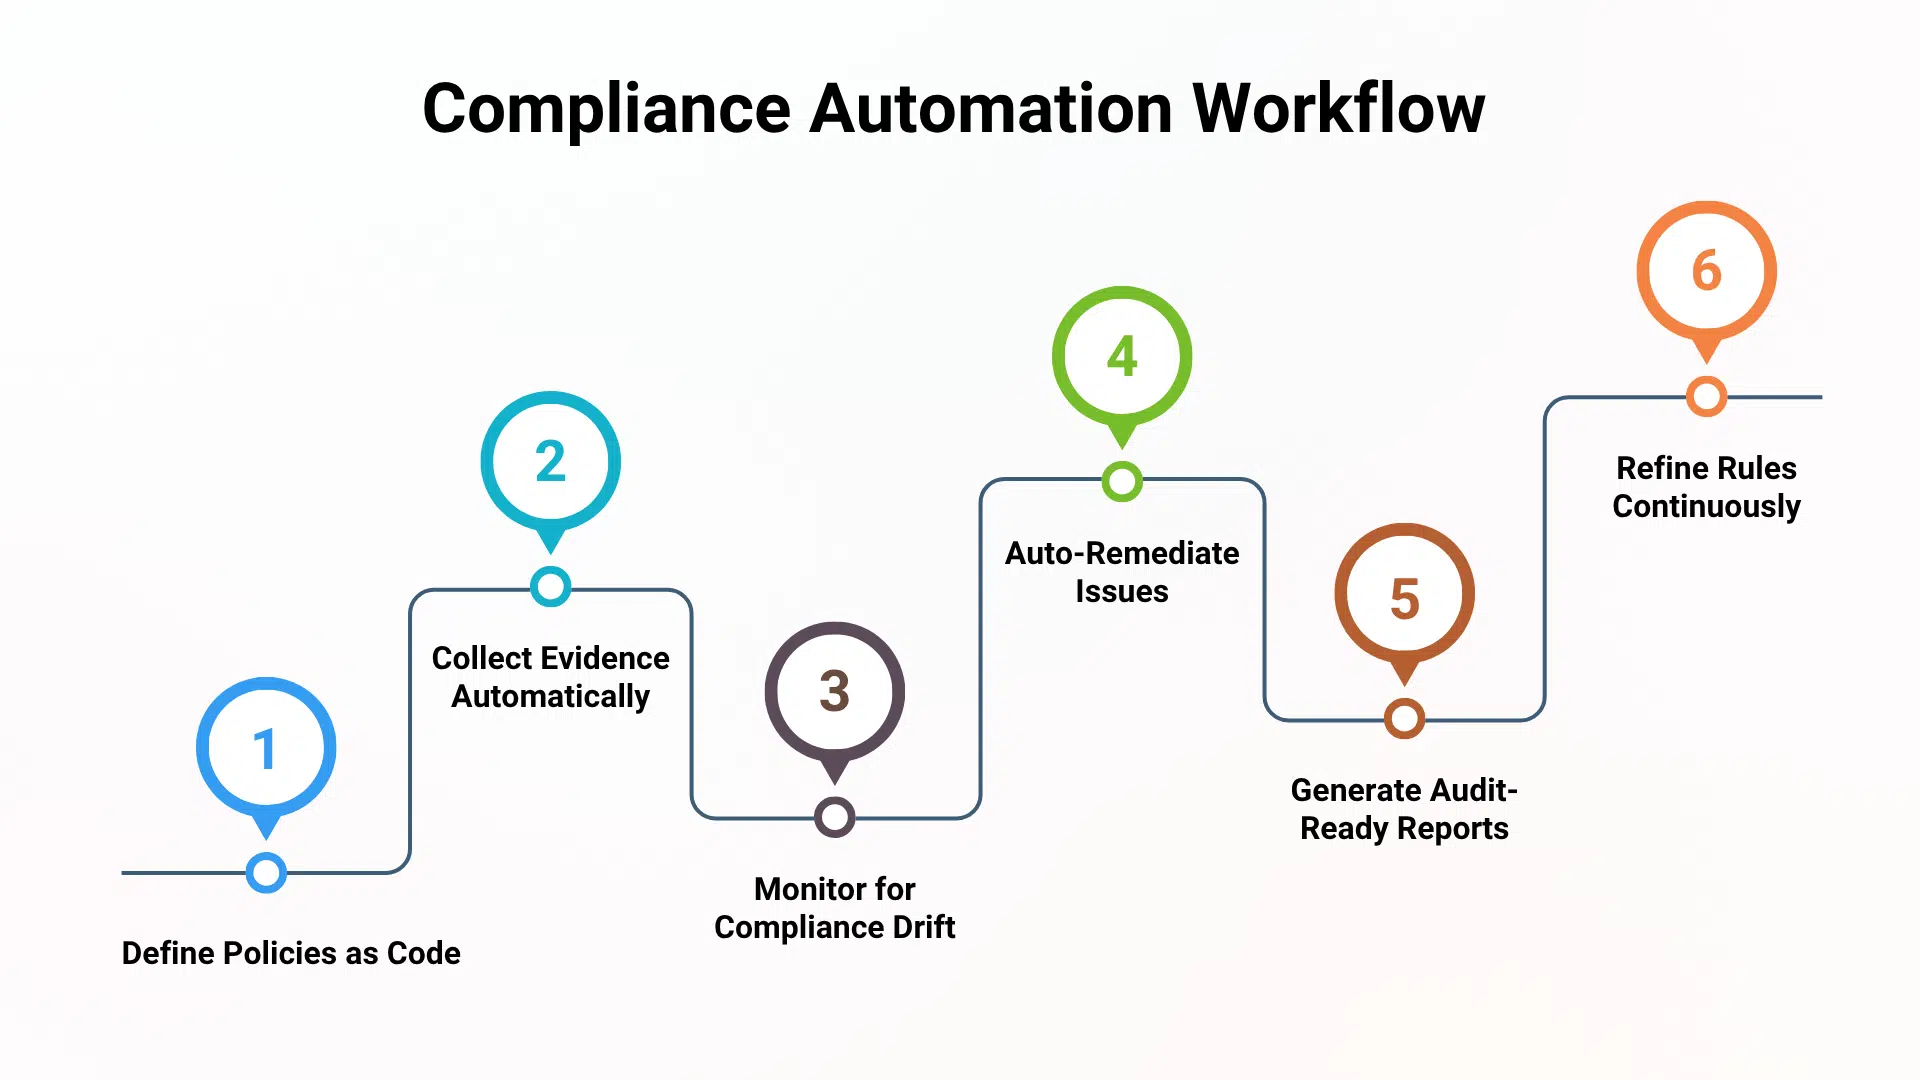
1. Kontrollen als Policy-as-Code definieren
Der Prozess beginnt mit der Festlegung einer klaren Compliance-Grundlage. Die Teams identifizieren die erforderlichen Standards – wie FIPS 140-3, CIS Benchmarks, PCI-DSS oder FedRAMP – und wandeln diese Anforderungen in maschinenlesbare Richtlinien um.
In Linux-Umgebungen werden hierfür häufig Tools und Formate wie die folgenden verwendet:
- OpenSCAP (XCCDF/OVAL-Richtlinien)
- CIS- oder STIG-Härtungsprofile
- InSpec / Ansible-Sicherheitsrollen
2. Datenerfassung integrieren und zentralisieren
Als Nächstes werden Automatisierungstools mit allen relevanten Teilen der Infrastruktur verbunden – Linux-Servern, CI/CD-Systemen, Cloud-Workloads und Identitätsplattformen. Diese einheitliche Telemetrie liefert die erforderlichen Nachweise für eine kontinuierliche Validierung, darunter:
- Konfiguration und Systemstatus
- Status der Kernel- und Paket-Sicherheitslücken
- Zugriffskontroll- und Authentifizierungsprotokolle
- Patch-Verlauf und Systemdriftdaten
3. Drift überwachen und Risiken priorisieren
Das Automatisierungssystem bewertet jedes System kontinuierlich anhand der definierten Richtlinien. Zwei Faktoren sind dabei am wichtigsten:
Konfigurationsabweichung: Unbeabsichtigte oder nicht autorisierte Änderungen, die die Compliance beeinträchtigen (z. B. SSH-Einstellungen, Kryptorichtlinien, Firewall-Regeln).
Sicherheitslücke: Nicht gepatchte CVEs, die gegen gesetzliche Vorschriften zur zeitnahen Behebung verstoßen.
4. Automatisierte Korrekturmaßnahmen auslösen
Sobald Abweichungen erkannt werden, greifen automatisierte Workflows ein, anstatt sich auf manuelle Ticketausstellung oder mehrwöchige Patch-Zyklen zu verlassen.
Zu den üblichen Abhilfemaßnahmen gehören:
- Erneut die erwartete Konfiguration anwenden
- Durchsetzung kryptografischer Richtliniengrundlagen
- Automatisches Patchen anfälliger Pakete oder Kernel
In Linux-Umgebungen, die eine kontinuierliche Verfügbarkeit erfordern, muss das automatisierte Patchen ohne Unterbrechungen erfolgen. Hier kommt KernelCare von TuxCare ins Spiel: Es wendet Sicherheitspatches auf den laufenden Kernel an, ohne dass ein Neustart erforderlich ist, und gewährleistet damit:
- Kontinuierliche Einhaltung
- Keine Ausfallzeiten
- Keine Wartungsfenster
- Keine Unterbrechung des FIPS-Modus
5. Kontinuierliche Bescheinigungen und Prüfungsnachweise generieren
Jeder Scan, jede Richtlinienprüfung und jede Korrekturmaßnahme wird automatisch aufgezeichnet. Dadurch entsteht:
- Echtzeit-Compliance-Bewertungen
- Zentralisierte Berichte für Wirtschaftsprüfer
- Manipulationssichere Protokolle, die mit jeder Steuerung verknüpft sind
- Evidenzbasierter Nachweis der Durchsetzung
6. Richtlinien verfeinern und im Laufe der Zeit verbessern
Die Ausgabe des gesamten Systems wird zu einer Rückkopplungsschleife. Wenn sich Vorschriften ändern oder neue Risiken auftreten, verfeinern die Teams die zugrunde liegenden Policy-as-Code-Definitionen.
Beispiele hierfür sind:
- Aktualisierung der CIS/STIG-Benchmarks
- Anpassung der kryptografischen Anforderungen
- Neupriorisierung risikoreicher Linux-Pakete
- Stärkung der Kontrollen auf Kernel-Ebene
Unverzichtbare Tools für die Automatisierung der Compliance in Linux-Umgebungen
Eine effektive Compliance-Automatisierung erfordert eine Reihe aufeinander abgestimmter Tools, die den gesamten Lebenszyklus abdecken: Erkennung, Priorisierung, Behebung und Berichterstellung. Nachfolgend sind die wichtigsten Tool-Kategorien für die Compliance-Automatisierung in Linux-Umgebungen aufgeführt.
1. Kontinuierliche Schwachstellenscans und Risikopriorisierung
Die Erkennung muss kontinuierlich erfolgen und darf nicht zeitgesteuert sein. In Linux-Umgebungen besteht das Ziel nicht darin, alle CVE aufzulisten, sondern anhand der Ausnutzbarkeit und des Systemkontexts zu ermitteln, welche Schwachstellen von Bedeutung sind.
2. Automatisierte Patches ohne Ausfallzeiten
Die Compliance wird beeinträchtigt, wenn kritische Patches Ausfallzeiten erfordern. Hochverfügbare Linux-Umgebungen können sich während Audits oder bei Einhaltung gesetzlicher Fristen keine Wartungsfenster leisten. KernelCare automatisiert das Patchen von Schwachstellen für den Linux-Kernel und LibCare automatisiert das Patchen für glibc und OpenSSL, ohne dass ein Neustart erforderlich ist.
TuxCare unterstützt alle gängigen Linux-Distributionen für Unternehmen und stellt sicher, dass automatisierte Patches in verschiedenen Umgebungen konform bleiben. Überprüfen Sie die Betriebssystemkompatibilität und die unterstützten Distributionen.

3. GRC- und Audit-Management-Plattformen
Plattformen wie Drata, Vanta und LogicGate dienen als Compliance-Kommandozentrale. Sie bilden Kontrollen ab (z. B. PCI, SOC 2, ISO 27001), sammeln Nachweise und erstellen prüfungsreife Berichte.
4. Lebenszyklusmanagement
Regulierte Umgebungen können sich nicht ausschließlich auf die Unterstützung durch die Community verlassen, insbesondere wenn es um langfristige Sicherheitsanforderungen oder FIPS-konforme Patches geht.
TuxCare Enterprise Support für AlmaLinux und Rocky Linux bietet:
- Langfristige wichtige und kritische CVE-Patches
- FIPS-konforme Sicherheitsupdates
- Erweiterte Unterstützung für den Lebenszyklus
- Kompetente Beratung für regulierte Linux-Implementierungen
Dadurch wird sichergestellt, dass die Compliance nicht beeinträchtigt wird, wenn eine Community-Distribution das Ende ihrer Lebensdauer erreicht oder keine validierten Patch-Streams mehr verfügbar sind.
5. Konfigurationsmanagement und IaC-Durchsetzung
Infrastructure-as-Code-Tools (Ansible, Puppet, Chef) setzen Ihre Sicherheitsgrundlagen durch und verhindern Abweichungen, indem sie sicherstellen, dass jeder Linux-Endpunkt Ihren Compliance-Richtlinien entspricht.
Diese Tools verankern das „Policy-as-Code“-Modell und stellen sicher, dass CIS-, STIG- und interne Sicherheitsanforderungen konsistent auf Servern, Cloud-Workloads und CI/CD-Umgebungen angewendet werden.
Häufige Herausforderungen bei der Automatisierung der Compliance
Im Folgenden werden die fünf Herausforderungen aufgeführt, denen sich die meisten Unternehmen gegenübersehen, warum sie wichtig sind und wie technische Teams sie in der Regel bewältigen.
Fragmentierte Daten und Sichtbarkeitslücken
Hybride Infrastrukturen verteilen Protokolle, Konfigurationen und Daten zum Paketbestand über Cloud-Dienste, lokale Systeme und Container. Automatisierungs-Engines, die auf unvollständigen Daten basieren, liefern inkonsistente Ergebnisse und unzuverlässige Prüfungsnachweise.
Auswirkungen: Fehlende Erkenntnisse, widersprüchliche Berichte und Auditoren, die auf manuelle Kontrollen zurückgreifen – was die Compliance-Zyklen verlangsamt.
Wie Teams reagieren: Sie zentralisieren die Telemetrie (Protokollaggregation, Konfigurationsmanagement) und normalisieren Linux-Datenquellen mit konsistenter journald-Weiterleitung, Paketbestandsverfolgung und Baseline-Durchsetzung über Tools wie Ansible oder Chef.
Alarmmüdigkeit und niedriges Signal-Rausch-Verhältnis
Policy-Engines überschwemmen Teams oft mit wenig aussagekräftigen Ergebnissen. Übermäßige Warnmeldungen führen zu verzögerten Abhilfemaßnahmen und dazu, dass wichtige Probleme in der Flut von Meldungen untergehen.
Auswirkungen: Analysten verschwenden Zeit mit der Sichtung von Fehlalarmen, während risikoreiche CVEs (insbesondere solche auf Kernel-Ebene) übersehen werden.
Wie Teams reagieren: Sie setzen auf risikobasierte Filterung, die sich auf Verstöße gegen wichtige Kontrollen konzentriert. In Linux-Umgebungen bedeutet dies in der Regel, dass kritische Kernel-Schwachstellen zuerst priorisiert werden, da sie den Großteil des Audit-Risikos ausmachen.
Veraltete Regelwerke und regulatorische Abweichungen
Standards wie CIS, STIG und FIPS werden regelmäßig weiterentwickelt. Wenn Automatisierungsregeln diese Änderungen nicht nachverfolgen, müssen Teams letztendlich die Compliance anhand veralteter Baselines nachweisen.
Auswirkungen: Fehlgeschlagene Audits, Notfall-Nachbesserungen und falsch ausgerichtete Kontrollen – besonders kostspielig für FIPS-Umgebungen, in denen kryptografische Änderungen eine vollständige Neuvalidierung erfordern.
Wie Teams reagieren: Sie weisen klare Zuständigkeiten für die Pflege der Regeln zu, abonnieren Benchmark-Feeds und verlassen sich auf vom Anbieter bereitgestellte, FIPS-konforme Modul-Updates, um eine Verletzung der validierten Kryptografie zu vermeiden.
Altsysteme und nicht unterstützte Umgebungen
End-of-Life-Systeme (EOL), proprietäre Geräte und ältere Linux-Distributionen verfügen oft nicht über APIs oder Agenten für automatisierte Konformitätsprüfungen.
Auswirkungen: Blinde Flecken in Berichten und unvollständige Sicherheitsgarantien, die häufig in Unternehmen mit langen Hardware-Lebenszyklen oder veralteten CentOS-Bereitstellungen auftreten.
Wie Teams reagieren: Sie setzen Ausgleichskontrollen ein, planen eine schrittweise Migration oder nutzen Dienste wie Endless Lifecycle Support, um die Abdeckung mit Sicherheitspatches wiederherzustellen und die Audit-Bereitschaft ohne sofortige Migrationen aufrechtzuerhalten.
Skalierung, Änderungsmanagement und Prozessfehlausrichtung
Viele Automatisierungsinitiativen scheitern, weil unklar ist, wer dafür verantwortlich ist – ob IT-Betrieb, Sicherheit oder Compliance-Teams –, was zu Lücken oder Konflikten in den automatisierten Arbeitsabläufen führt.
Auswirkungen: Teilweise Rollouts, widersprüchliche Wartungsfenster, deaktivierte Automatisierungstools und Zusammenbrüche der Governance.
Wie Teams reagieren: Sie definieren KPIs (Patch-SLA, Compliance-Bewertungen), klären Rollen und skalieren die Automatisierung schrittweise. Schulungen und Runbooks stellen sicher, dass die Teams verstehen, wann automatisierte Durchsetzung gilt und wann manuelle Übersteuerungen zulässig sind.
Bewährte Verfahren für die Implementierung von Compliance-Automatisierung
Die Einführung von Compliance-Automatisierung erfordert einen strategischen, schrittweisen Ansatz. Sie sollten nicht alles auf einmal automatisieren – das Ziel besteht darin, die Automatisierung auf kontrollierte, messbare und skalierbare Weise einzuführen, um die Zuverlässigkeit zu stärken, den Audit-Aufwand zu reduzieren und Linux-lastige Infrastrukturen zu unterstützen.
1. Priorisieren Sie wiederkehrende Aufgaben mit hoher Wirkung
Beginnen Sie dort, wo die Automatisierung sofortige, sichtbare Vorteile bringt. Dabei handelt es sich um Aufgaben, die viel Zeit in Anspruch nehmen, häufig wiederholt werden und zu menschlichen Fehlern führen können. Beispiele hierfür sind die Erfassung von Beweismitteln, die Systeminventarisierung, die Verfolgung von Paket- und Kernel-Versionen, CIS/STIG-Konfigurationsprüfungen, die Erfassung von Audit-Protokollen, die Erfassung von Patch-Historien und Baseline-Konfigurationsprüfungen.
2. Standardisierung von Policy-as-Code und Framework-Mapping
Ihre Automatisierung muss die Compliance-Rahmenbedingungen widerspiegeln, unter denen Sie arbeiten – FIPS 140-3, PCI DSS, ISO 27001, HIPAA, NIST 800-53, CIS Benchmarks oder interne Hardening-Richtlinien.
Grundprinzip: Jede Kontrolle sollte einer bestimmten Automatisierungsregel zugeordnet sein (z. B. „Kernel-Patch-Level überprüfen“, „FIPS-validierte Kryptomodule bestätigen“, „SSH-Konfigurationsstatus überprüfen“).
Ergebnis: Stellt sicher, dass das System die richtigen Regeln durchsetzt und prüfungsfähige Ergebnisse ohne manuelle Bereinigung liefert.
3. Aufbau eines funktionsübergreifenden Automatisierungsteams
Die Automatisierung der Compliance ist nicht nur eine Frage der Tools, sondern eine betriebliche Umstellung. IT-, Sicherheits- und Compliance-Teams müssen von Anfang an aufeinander abgestimmt sein.
Compliance/Audit: Festlegung von Kontrollen und Validierungskriterien.
Sicherheit: Stellen Sie sicher, dass die Regeln mit den Risikoprioritäten und Bedrohungsmodellen übereinstimmen.
IT/Betrieb: Integrieren Sie Systeme, verwalten Sie Agenten/APIs, übernehmen Sie die Fehlerbehebung und sorgen Sie für einen reibungslosen Arbeitsablauf.
4. Schließen Sie den Kreislauf mit automatisierten Korrekturmaßnahmen
Die meisten Unternehmen automatisieren die Erkennung, verzichten jedoch auf eine automatisierte Behebung, wodurch eine manuelle Lücke entsteht, die die kontinuierliche Compliance unterbricht.
Ziel: Auslöser behebt automatisch Probleme, wenn eine Nichtkonformität festgestellt wird.
Linux-Best-Practice: Verwenden Sie automatisierte Patches ohne Neustart, um Wartungsfenster zu eliminieren und eine 24/7-Compliance-Abdeckung sicherzustellen.
5. Klare KPIs festlegen und kontinuierlich messen
Legen Sie vor der Einführung der Automatisierung fest, wie Erfolg aussehen soll.
Zu den hochwertigen KPIs (Key Performance Indicators) gehören:
- Zeitersparnis bei der Auditvorbereitung
- Reduzierung manueller Fehler
- Patch-Compliance-Rate auf Linux-Servern
- Durchschnittliche Zeit bis zur Behebung (MTTR)
- Prozentualer Anteil der Systeme, die die Basiskonfigurationen erfüllen
6. Eine dynamische Compliance-Regel-Engine unterhalten
Compliance-Anforderungen entwickeln sich ständig weiter. Ihre Automatisierungs-Engine muss sich mit ihnen weiterentwickeln.
Prozess: Überprüfen und aktualisieren Sie regelmäßig Regeln, Workflows, Auslöser und Berechtigungen.
Fortgeschrittene Praxis: Für Umgebungen mit hohen Sicherheitsanforderungen (FIPS 140-3, FedRAMP, PCI DSS) sollten Sie sich auf Anbieter verlassen, die vorab validierte Module, Sicherheitspatches und kontinuierliche Hardening-Maßnahmen bereitstellen, um die Compliance ohne kostspielige manuelle Updates aufrechtzuerhalten.
Schaffen Sie mit TuxCare eine widerstandsfähige, stets konforme IT-Umgebung.
Compliance muss kritische IT-Prozesse nicht unbedingt verlangsamen. Durch die Anwendung einer strukturierten Automatisierungsstrategie – mit Schwerpunkt auf Policy-as-Code, kontinuierlicher Überwachung und automatisierten Korrekturen – können Sie eine Linux-Umgebung aufrechterhalten, die stets auditfähig, widerstandsfähig und skalierbar ist.
Sind Sie bereit, Wartungsfenster zu eliminieren und gleichzeitig die kontinuierliche Compliance Ihrer Systeme zu gewährleisten? TuxCare bietet automatisierte Patches für Kernel, glibc und OpenSSL ohne Neustart und sorgt so dafür, dass Ihre Linux-Server rund um die Uhr sicher und compliant bleiben – ohne Unterbrechung der Betriebszeit oder des Betriebs.
Haben Sie Fragen? Fragen Sie einen TuxCare-Sicherheitsexperten, um mehr zu erfahren. KernelCare in Ihre Sicherheitsstrategie passt und die kontinuierliche Compliance unterstützt.